Voici le deuxième volet de notre série de quatre articles de blog consacrés à la manière dont nous utilisons la plateforme Tanium au sein de notre propre organisation. Dans la première partie, nous avons expliqué comment nous assurons le suivi des vulnérabilités critiques. Dans cet article, Greg Pothier, ingénieur SecOps, raconte comment un contrôle de conformité de routine a permis de mettre au jour six nouveaux serveurs qui n'avaient pas encore fait l'objet d'une évaluation. Voici ce qu’il a découvert au sujet de ces serveurs après avoir suivi ces étapes rapides.
Comment s'est déroulé votre dernier audit de conformité ?
Avez-vous réussi à apaiser les inquiétudes de chacun en apportant des réponses immédiates aux questions les plus pressantes ?
Non ? Nous ne le pensions pas.
Les audits de conformité, ce n'est pas une partie de plaisir. Chez Tanium, notre propre audit de conformité aura lieu le mois prochain. En tant qu'ingénieur SecOps, je participe directement à la réponse aux nombreuses questions qui se posent au cours du processus, notamment :
- Allons-nous réussir ou échouer ?
- Si nous devions échouer, quelle serait l'ampleur des conséquences ?
- Y a-t-il des ressources sur notre réseau dont nous ignorons l'existence ?
- Dans quelle mesure les derniers résultats d'analyse que nous utilisons sont-ils obsolètes et inexacts ?
Lorsque mon équipe de direction me demande : « Quel pourcentage de notre environnement est conforme à notre configuration de référence ? » Mon travail est considérablement facilité par l'utilisation de , , Tanium Comply (s'ouvre dans un nouvel onglet),et . Grâce à Comply, l'équipe de sécurité est en mesure d'effectuer des analyses de conformité et de vulnérabilité à l'échelle de l'entreprise, sans que cela n'ait pratiquement aucun impact sur notre réseau ni sur nos utilisateurs finaux. Voici par où nous allons commencer :
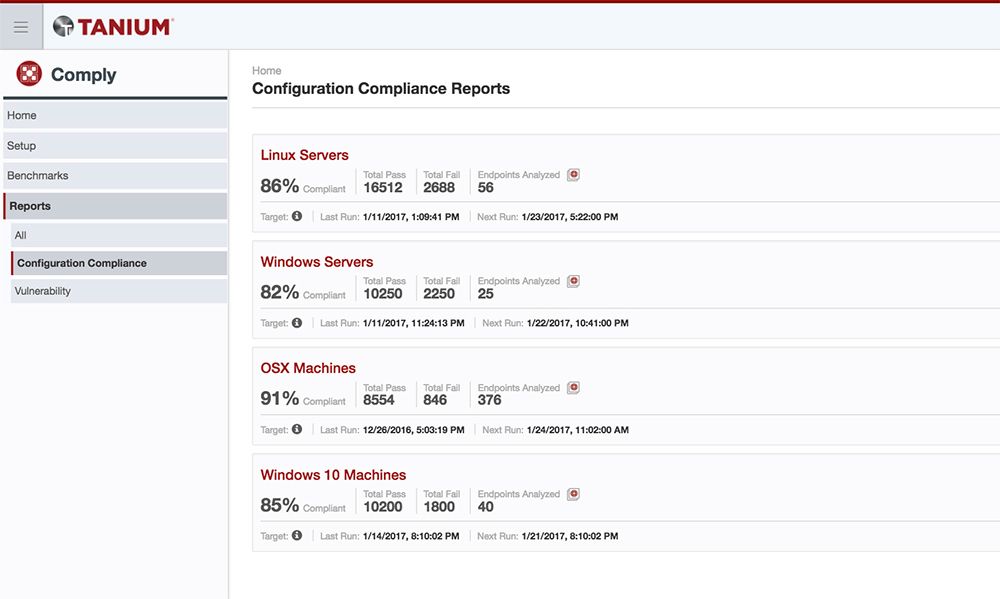
Dans la console Tanium, nous pouvons consulter les résultats de tous nos analyses, qu'il s'agisse d'analyses de conformité basées sur les critères de référence du Center for Internet Security (CIS) ou d'analyses de vulnérabilités CIS OVAL. Au vu des résultats ci-dessus, les notes semblent satisfaisantes. Mais comment pouvons-nous être sûrs qu’un audit ne mettra pas au jour des machines inattendues fonctionnant sur notre réseau et dont nous ignorons l’existence ?
Tanium Discover
Nous utilisons , , Tanium Discover (s'ouvre dans un nouvel onglet),, et pour analyser de manière proactive tous les sous-réseaux ciblés au sein de l'entreprise, et configurer des alertes afin d'être informés lorsque de nouvelles machines sont détectées. Considérez Discover comme un outil de surveillance en temps réel des actifs non gérés. La commande « discover » nous fournit le système d'exploitation et le nom d'hôte, ainsi que les ports ouverts susceptibles de présenter un intérêt.
Après avoir vérifié nos résultats de conformité, nous recevons une alerte par e-mail de Tanium Discover nous signalant que six nouveaux postes Windows sont apparus en ligne :
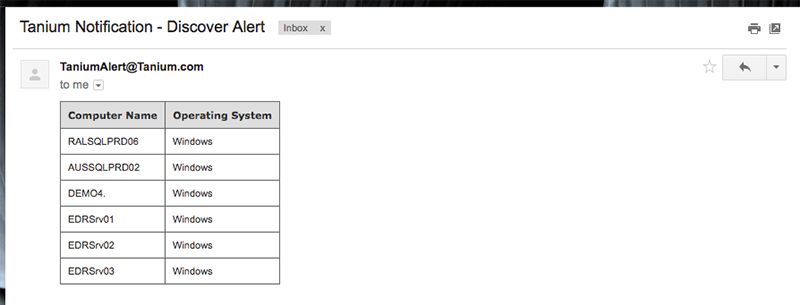
Quelques minutes à peine après leur mise en ligne, Tanium nous a signalé la présence de ces nouveaux ordinateurs sur notre réseau. Nous devons examiner ces six ordinateurs sous Windows afin de nous assurer qu'ils ne compromettent pas notre taux de conformité et, surtout, notre niveau de sécurité. Après avoir consulté notre service informatique, nous avons appris que ces machines avaient été créées dans le cadre d'un projet temporaire et on nous a assuré qu'elles étaient entièrement mises à jour et sécurisées.
Nous faisons confiance à nos collaborateurs, mais grâce à Tanium, nous pouvons également vérifier ces informations ; nous avons donc décidé d'installer Tanium et d'effectuer quelques analyses de conformité sur ces machines.
Tout d'abord, nous créons un groupe d'ordinateurs à cibler. Nous commençons par le groupe Windows pour Windows Server 2012 R2. Une fois le groupe d'ordinateurs configuré, nous cliquons sur le menu « Comply » pour préparer le déploiement. Pour ce faire, nous avons mis en place les benchmarks CIS CAT de l' (s'ouvre dans un nouvel onglet), qui comparent la configuration des machines aux benchmarks CIS et fournissent des rapports sur les scores de conformité.
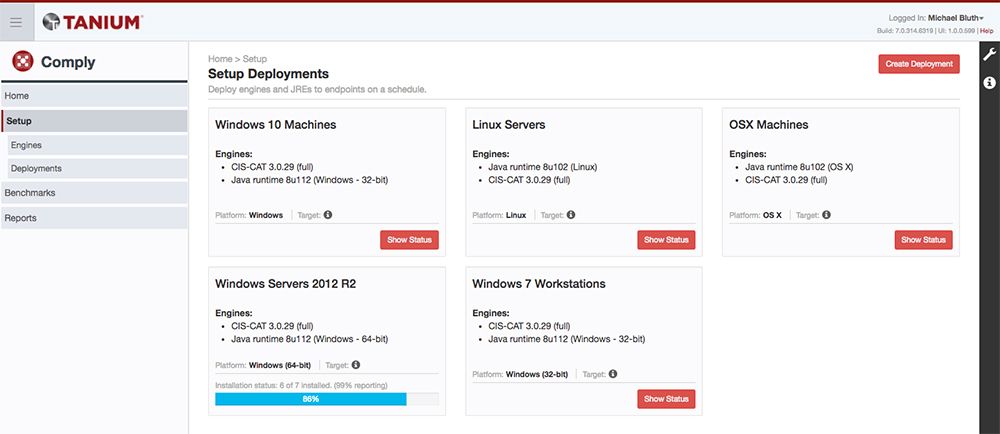
Nous sélectionnons à présent le groupe d'ordinateurs concerné, en l'occurrence les serveurs Windows, puis nous générons nos rapports de conformité. Nous accédons à l'onglet « Rapport », puis nous saisissons le nom et la description, nous sélectionnons « Windows » comme plateforme et nous choisissons le groupe d'ordinateurs à analyser.
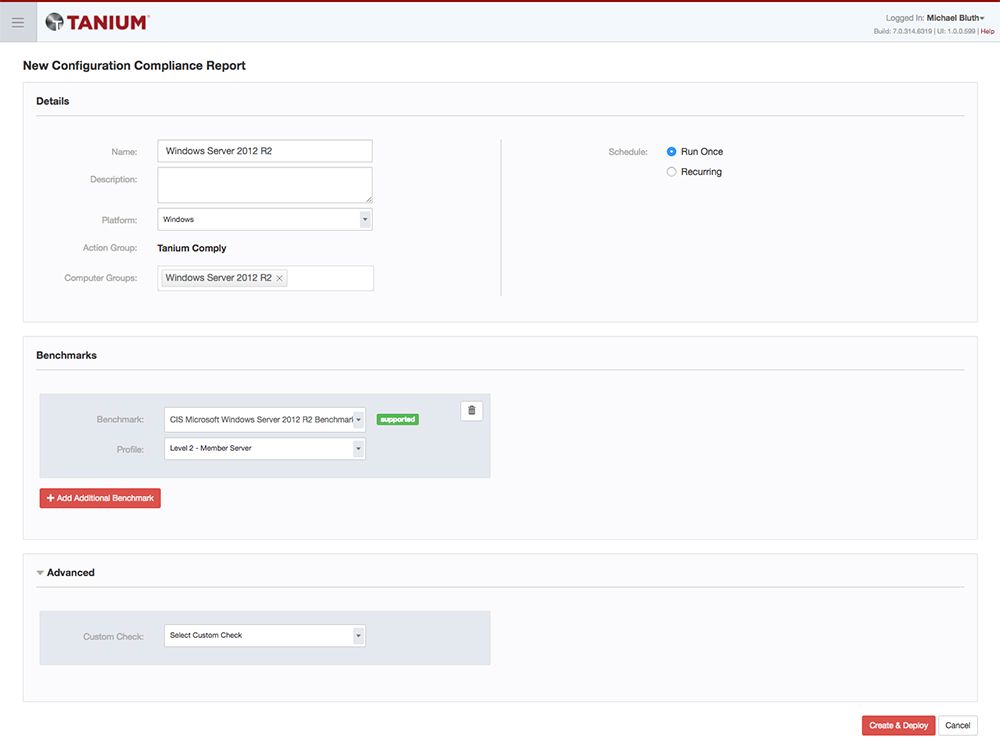
Après avoir sélectionné le benchmark, nous créons et déployons l'analyse en cliquant sur le bouton « Créer et déployer » situé dans le coin inférieur droit. (Remarque : vous pouvez programmer cette analyse aussi souvent que vous le souhaitez, ce qui est très utile pour suivre l'évolution des tendances au fil du temps.) Au bout de quelques minutes, l'analyse est terminée et les résultats sont disponibles. Comme le montre le rapport de conformité, le taux de conformité global des six terminaux analysés s'élève à 25 %, avec un total de 466 résultats positifs et 1 373 résultats négatifs.
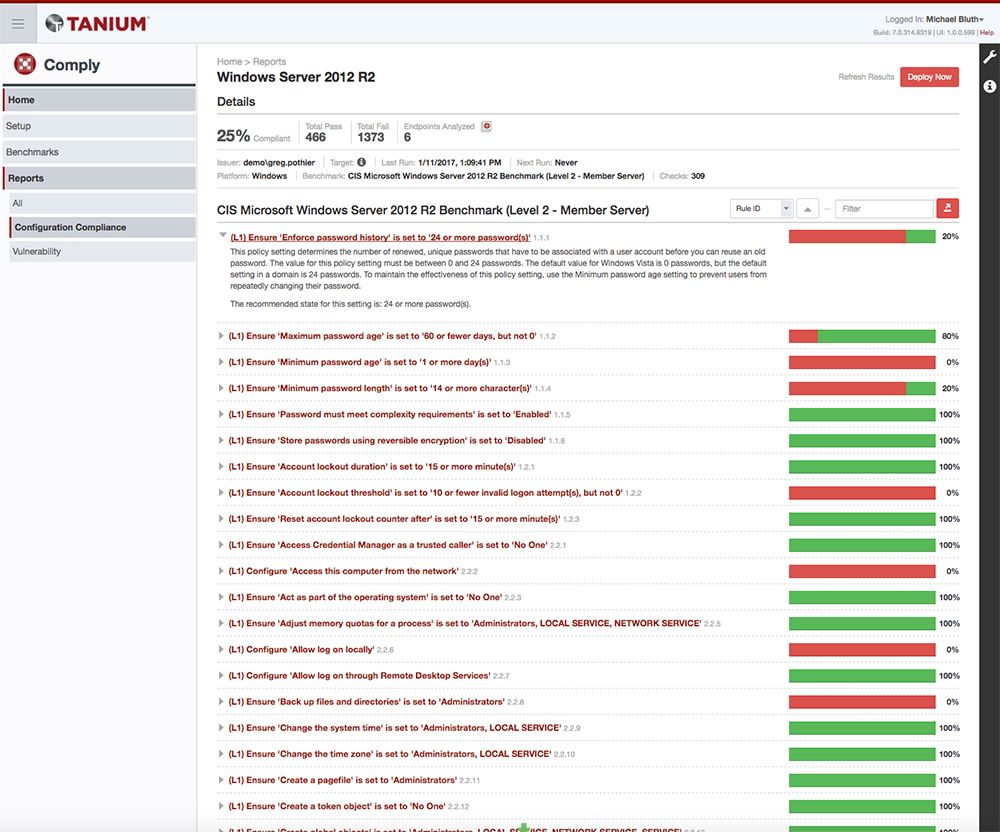
Sous l'aperçu, vous pouvez voir la durée d'exécution, l'émetteur, la plateforme et le benchmark utilisé ; vous pouvez ensuite explorer plus en détail les résultats concrets, chacun d'entre eux étant accompagné d'un menu déroulant expliquant le contrôle ainsi que l'état recommandé.
Un audit de conformité donne lieu à des résultats inattendus
Ces résultats étaient inattendus et il apparaît d'emblée que ces serveurs n'avaient pas été correctement sécurisés avant leur déploiement. Étant donné que ces systèmes n'ont pas suivi le processus de compilation approprié, il est probable que les correctifs nécessaires n'aient pas été appliqués. Dans Comply, nous pouvons effectuer un scan de vulnérabilité sur ces systèmes afin de confirmer ce soupçon.
Pour ce faire, rendez-vous dans l'onglet « Vulnérabilités » et cliquez sur « Créer un rapport ». Ensuite, il suffit de cocher les cases de configuration, et c'est tout. Contrairement aux scanners, les résultats sont obtenus directement depuis le terminal, ce qui garantit l'absence d'impact sur le réseau et la précision des résultats, sans nécessiter de compte local pour l'authentification.
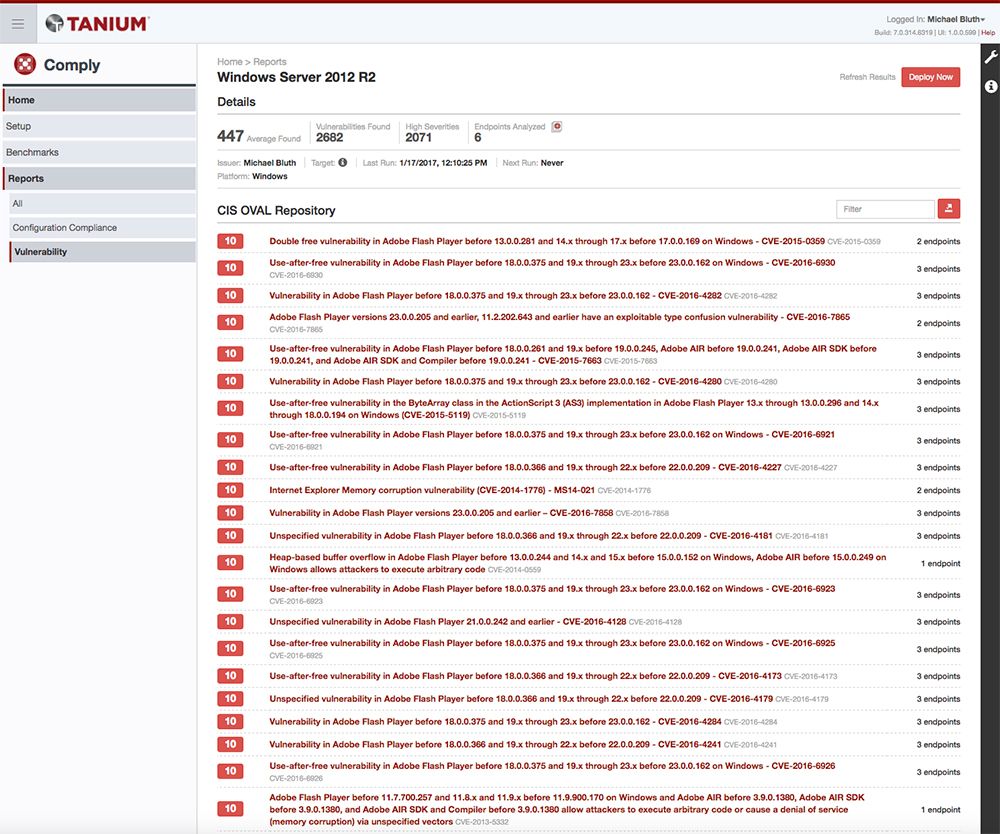
En quelques minutes, les résultats sont disponibles et nous pouvons constater que les machines présentent plusieurs vulnérabilités qui doivent être corrigées – à l'instar des résultats de l'analyse de conformité. Nous pouvons consulter le nombre moyen de vulnérabilités détectées par système, ainsi que le nombre total de vulnérabilités, celles présentant un niveau de gravité élevé et le nombre de terminaux analysés.
Sur la page « Résultats des vulnérabilités », vous pouvez consulter la liste de toutes les vulnérabilités classées par titre et par identifiant CVE (Common Vulnerabilities & Exposures), ainsi que le nombre de terminaux concernés. Il suffit de cliquer sur le titre pour obtenir les noms réels des points d'extrémité et les résultats. À partir de là, nous pouvons utiliser , , Tanium Protect (s'ouvre dans un nouvel onglet),, et pour boucler la boucle et sécuriser ces nouveaux systèmes.
Dans cet exemple, Tanium nous a non seulement alertés en quelques minutes dès que de nouveaux postes se sont connectés pour la première fois à notre réseau, mais il nous a également permis d'effectuer des analyses de conformité et de vulnérabilité. Tanium nous a fourni des informations exploitables ainsi que les moyens de sécuriser ces machines et de maintenir un niveau de sécurité élevé.
Il s'agit du deuxième volet d'une série en quatre parties. Dans la première partie de « », je vous explique comment, chez Tanium, nous assurons le suivi des vulnérabilités critiques. Dans la troisième partie de la série « », j'explique comment utiliser conjointement Tanium et Splunk pour fournir des données relatives à la gestion des correctifs. Dans la quatrième partie de la série « », je vous propose des recommandations concernant le délai moyen de réponse et j'explique pourquoi des délais de réponse rapides sont essentiels pour toute entreprise.
À propos de l'auteur : Greg Pothier est ingénieur en sécurité chez Tanium ; il possède une expérience dans les domaines de l'automatisation de la sécurité, de l'analyse de données, des tests d'intrusion et du développement logiciel. Avant de rejoindre Tanium, Greg a occupé le poste d'ingénieur senior au sein de plusieurs agences gouvernementales et de renseignement américaines. Greg a obtenu son master en informatique à l'université George Mason, où il s'est vu décerner la bourse « NSA Information Assurance Cyber Scholarship ».

