Zerologon, EternalBlue, BlueKeep. Voici des mots qui peuvent faire froid dans le dos à un responsable de la sécurité des systèmes d'information.
Il s'agit de vulnérabilités informatiques répertoriées par MITRE Corp., une organisation à but non lucratif qui œuvre pour rendre le monde plus sûr. Bien que des vulnérabilités de ce type existent depuis les débuts de l'informatique, ce n'est qu'en 2009 que MITRE a commencé à les identifier, à les définir et à les répertorier dans sa liste CVE ( ) . Et la communauté de la sécurité de l'information a commencé à les désigner régulièrement à partir de l'année 2014 environ.
Depuis lors, il est facile de se référer à ces vulnérabilités identifiées. Quelques-uns ont même fait la une des journaux.
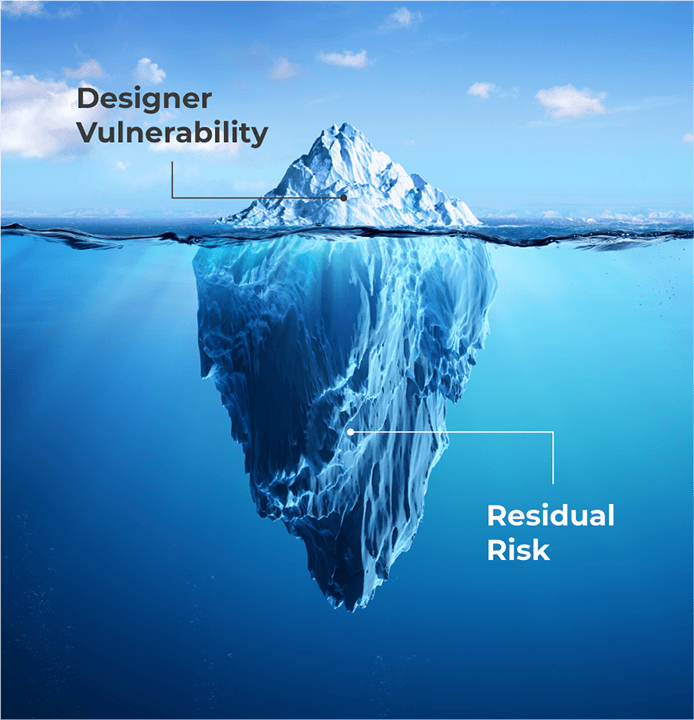
Pourtant, de nombreuses autres vulnérabilités apparaissent chaque année, et bon nombre d'entre elles pourraient s'avérer tout aussi dangereuses. Si les failles de sécurité les plus médiatisées font la une pendant quelques jours, c'est la combinaison de toutes ces failles qui pourrait représenter le plus grand risque pour votre organisation. De plus, les vulnérabilités résiduelles non identifiées font rarement la une de l'actualité, mais persistent pendant des mois, voire des années.
Soyons honnêtes : va-t-on vraiment reprocher à une entreprise d'avoir été victime d'une faille de sécurité qui n'a été rendue publique qu'il y a une semaine ? Et qu'en est-il d'une entreprise qui se fait pirater à cause d'une faille de sécurité datant de sept ans ?
Renforcez votre sécurité grâce à une conformité permanente
Est-ce que je veux donc dire que vous n'avez pas besoin de vérifier s'il existe des vulnérabilités majeures ? Non, pas du tout. Vos administrateurs et vos dirigeants d'entreprise continueront sans doute à vous poser des questions sur des failles de sécurité spécifiques, et vous devrez y répondre sans délai. Il convient toutefois de noter que bon nombre de ces vulnérabilités existaient depuis des années avant d'être découvertes et rendues publiques.
Par ailleurs, certaines vulnérabilités mentionnées sont critiques et doivent être corrigées rapidement. Mais ce à quoi votre organisation doit vraiment accorder la priorité, c'est la conformité en continu.
Une conformité continue vous permet de disposer en permanence d'un inventaire complet et à jour des vulnérabilités. De cette manière, si des vulnérabilités réapparaissent au sein de votre organisation à une date ultérieure, vous pourrez les détecter. Vous détecterez également les vulnérabilités identifiées qui présentent un risque dans le cadre de vos processus habituels.
Cela reste vrai même si une vulnérabilité identifiée a été initialement éliminée, mais qu'elle réapparaît dans l'environnement à la suite d'une annulation de modification, d'une restauration du système ou de tout autre processus, tel qu'une acquisition d'entreprise, qui réintroduit cette vulnérabilité au sein de l'entreprise.
Vous devriez également donner la priorité aux vulnérabilités les plus risquées, à savoir celles qui permettent l'exécution de code à distance et pour lesquelles des exploits sont disponibles publiquement.
Les vulnérabilités liées à des acteurs malveillants qui ciblent votre secteur d'activité en particulier sont encore plus risquées. Il convient de les évaluer en permanence et de les classer par ordre de priorité en vue de leur résolution. Un bon exemple est la récente violation de sécurité liée à la boîte à outils « » de la « red team » de FireEye . Bon nombre des failles exploitées par cette boîte à outils datent de plusieurs années et auraient déjà dû faire l'objet d'un correctif.
Comment pouvez-vous hiérarchiser les vulnérabilités de votre propre organisation ? Répondre à ces six questions vous aidera à vous lancer :
- L'impact de cette vulnérabilité pourrait-il être élevé ?
- Cette vulnérabilité touche-t-elle un grand nombre de terminaux ?
- Existe-t-il une faille de sécurité rendue publique ?
- Sait-on si cette vulnérabilité est exploitée par mes adversaires ?
- Cette vulnérabilité est-elle accessible au public ?
- Cette vulnérabilité existe-t-elle sur les ressources qui prennent en charge des fonctions métier critiques ?
Plus vous répondez « oui » à ces questions, plus vous devez attribuer un niveau de priorité élevé à cette vulnérabilité.
Revenir à l'essentiel
Les vulnérabilités des terminaux sont généralement corrigées par l'application de correctifs. Si elles ne sont pas corrigées de cette manière, elles le sont souvent par des modifications de configuration. Il s'agit là des procédures de base que toute organisation devrait déjà mettre en œuvre.
Pourtant, d'une manière ou d'une autre, même si ce travail a été accompli, des risques résiduels persistent.
Nous devons revenir à l'essentiel. Cela signifie qu'il faut prêter attention non seulement aux vulnérabilités les plus visibles, mais aussi au risque colossal qui se cache sous la pointe de l'iceberg.
Heureusement, Tanium peut vous aider. Tanium Comply assure une surveillance continue de la conformité et des vulnérabilités ; il vous aide également à garder un œil constant sur vos terminaux.
Vous pouvez utiliser la plateforme Tanium pour identifier, en temps quasi réel, les raisons pour lesquelles des vulnérabilités persistent sur vos terminaux. Manquent-ils d'espace disque ? Faut-il redémarrer ? Tanium peut vous aider à trouver la réponse.
Vous pouvez également utiliser Tanium pour que votre équipe chargée des vulnérabilités et votre équipe opérationnelle soient sur la même longueur d'onde… euh… sur le même écran.
Si vous rencontrez des difficultés pour appliquer les correctifs aux systèmes d'exploitation ou aux applications tierces, Tanium peut également vous aider dans ce domaine. Tanium Patch vous permet d'accélérer la mise en œuvre des correctifs du système d'exploitation. De même, Tanium Deploy vous offre la rapidité et la souplesse nécessaires pour gérer ces applications tierces gênantes, qui constituent souvent la principale source de vulnérabilités.
Les failles qui font la une ne sont que la partie émergée de l'iceberg cybernétique. Assurez-vous que votre organisation est réellement protégée en hiérarchisant les risques cybernétiques qui vous concernent, même ceux qui ne font pas la une de l'actualité.
Pour en savoir plus, consultez cet article de la communauté Tanium : Gestion des vulnérabilités avec Tanium : application rapide, sûre et efficace des correctifs d'urgence (systèmes d'exploitation et applications tierces)

