At the first signs of what was to become a global ransomware attack on 12 mai, the endpoint detection and response (EDR) team at Tanium sprang into action to help our customers. Here, we provide guidance on how to use Tanium to quickly discover and mitigate the issues.
Partout dans le monde, des entreprises sont touchées par une attaque de rançongiciel à grande échelle (s'ouvre dans un nouvel onglet) qui s'est rapidement propagée et a atteint une ampleur critique sur 12 mai. Selon l' , le Service national de santé britannique (s'ouvre dans un nouvel onglet), cette cyberattaque a initialement touché plus d'une douzaine d'établissements de santé en Europe. Au fil de la journée, cependant, il est apparu clairement que cette attaque revêtait en réalité une ampleur mondiale. Selon 15 mai, l'attaque s'était propagée à 150 pays et environ 200 000 machines (s'ouvre dans un nouvel onglet).
Les premières indications laissent supposer qu'il s'agit d'un nouveau variant de la souche de ransomware « WannaCry », également connue sous le nom de « wcry » (ou « WanaCry », selon certains médias).
Conseils sur l'utilisation de Tanium pour limiter les effets de ce logiciel malveillant et y faire face
Mesures d'atténuation : Désactivation de la fonction SMBv1
L'un des vecteurs d'infection et de propagation associés à cette famille de logiciels malveillants exploite une vulnérabilité de Microsoft SMBv1, documentée dans MS17-010 (s'ouvre dans un nouvel onglet), publiée sur 14 mars 2017. Les clients de Tanium disposant d' , , Patchet peuvent vérifier que leurs terminaux pris en charge par Microsoft sont protégés contre ce problème. Si certains terminaux ne sont pas protégés, les clients peuvent déployer rapidement le correctif de Microsoft grâce à l'architecture performante de Tanium.
Les clients de Tanium disposant d' , , Patchet peuvent facilement identifier les systèmes vulnérables en répondant aux questions simples ci-dessous. (Remarque : pour afficher la syntaxe complète, utilisez la barre de défilement dans les zones de texte ci-dessous.)
<code>Clients utilisant le correctif 1.x et le correctif de sécurité Windows :
Récupérez les correctifs disponibles correspondant à « (.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*) » sur tous les postes
Clients utilisant le correctif 2.x :
Récupérez les correctifs applicables correspondant à « (.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*) » sur tous les postes
</code>Toutefois, de nombreuses organisations qui n'ont pas pu appliquer les correctifs ou qui ont été infectées par d'autres vecteurs pourraient devoir recourir à d'autres stratégies d'atténuation.
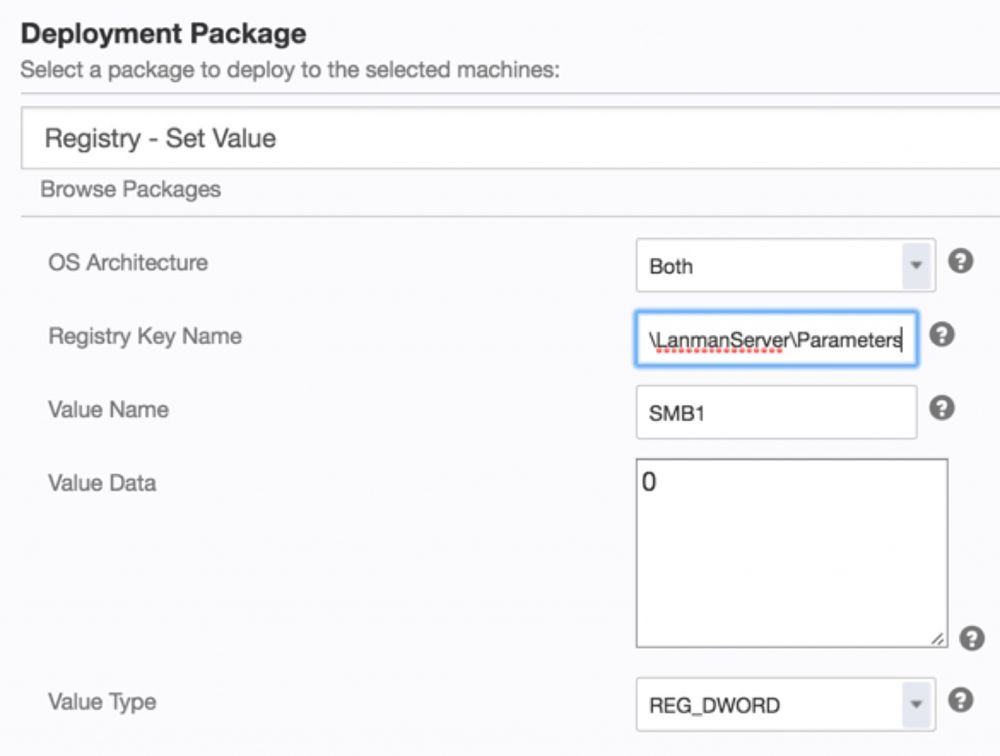
Outre le correctif destiné à cette vulnérabilité, Microsoft fournit également des recommandations visant à atténuer les risques, notamment la désactivation du protocole SMBv1 . Le protocole SMBv1 est un protocole obsolète qui a fait l'objet d'un large éventail de vulnérabilités et d'exploits. Sa désactivation peut réduire la surface d'attaque au-delà de cette épidémie spécifique de logiciel malveillant. Microsoft a mis en place une page Web (s'ouvre dans un nouvel onglet) afin de fournir des instructions spécifiques sur la désactivation de la fonctionnalité SMBv1. En résumé, cela nécessite de modifier la clé de registre et la valeur associée suivantes : HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters Valeur : SMB1 Données : REG_DWORD : 0 = Désactivé
Une fois cette opération effectuée, il faut redémarrer les systèmes pour que cette modification prenne effet.
Comme le souligne Microsoft (s'ouvre dans un nouvel onglet), le protocole SMB existe depuis plus de 30 ans, mais il peut encore être utilisé dans des environnements sous Windows XP / 2003 ou avec certaines applications ou certains périphériques hérités. Malheureusement, les versions de Windows antérieures à la 10 / Server 2016 ne proposent aucun moyen simple de vérifier l'utilisation de cette version du protocole.
Disabling SMBv1 with Tanium
Les utilisateurs de Tanium peuvent mettre en œuvre des actions visant à désactiver la fonction SMBv1 via une modification du registre, puis à redémarrer les systèmes. Nous invitons nos clients à se tourner vers leurs responsables techniques de compte pour obtenir de l'aide concernant la définition des mesures à prendre et la gestion d'un changement d'une telle ampleur à l'échelle de l'entreprise.
Voici les étapes à suivre :
(1) Déployez le package « Registry – Set Value » sur les systèmes cibles, en utilisant comme paramètres la clé, la valeur et les données du registre mentionnées ci-dessus :
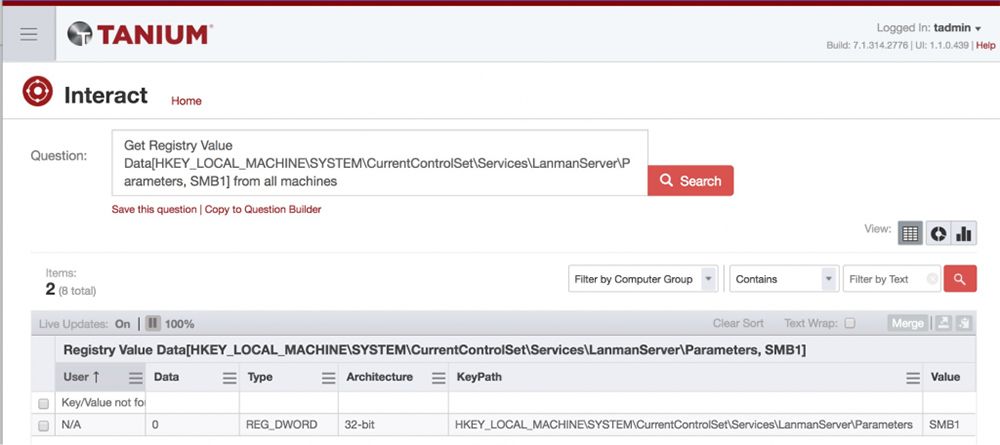
Pour déterminer si les systèmes présentent déjà le problème SMBv1 , ou pour vérifier et suivre la mise en œuvre de la mesure corrective au fur et à mesure, vous pouvez utiliser le capteur suivant :
<code>Valeur du registre
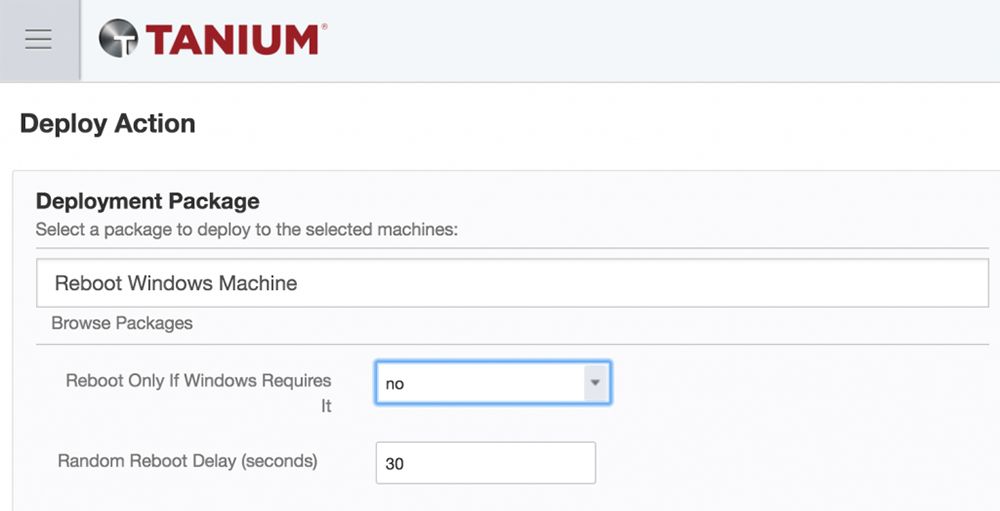
Données [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) Une fois la modification du registre effectuée, déployez le package « Redémarrer l'ordinateur Windows » comme indiqué ci-dessous. Vous pouvez utiliser les options « Répartition dans le temps » et « Délai de redémarrage aléatoire » pour réduire la concurrence des actions lorsque vous ciblez un grand nombre d'hôtes.
Autres mesures d'enquête et d'intervention
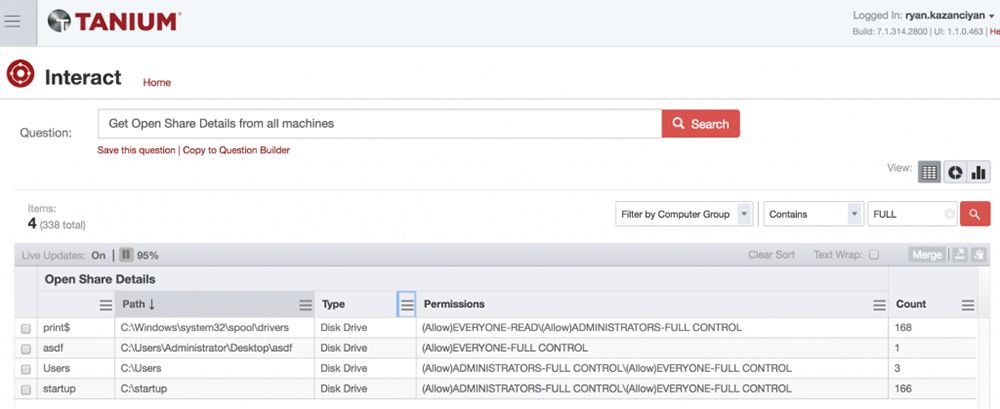
De nombreuses variantes de ransomware et d'autres formes de logiciels malveillants à propagation automatique exploitent les partages réseau ouverts dotés de droits d'accès non sécurisés pour se propager. Le capteur Tanium Open Share Details peut vous aider à identifier les partages indésirables ou vulnérables. Veuillez toutefois noter que les autorisations de partage n'ont aucune incidence sur la faille SMBv1 susmentionnée.
Les utilisateurs de Tanium disposant des modules suivants : « » (), «Incident Response» (), « » et « » () ainsi que «Trace» () et « » peuvent exécuter des requêtes ad hoc afin de rechercher des traces de cette toute dernière variante du ransomware «Wcry» de la manière suivante :
- Recherchez les fichiers stockés sur le disque portant les extensions de document renommées créées par le logiciel malveillant, « .wcry » et « .wncry », à l’aide de l’ Index Query File Details (ce capteur nécessite le déploiement de Tanium Index).
Les utilisateurs de Tanium disposant des modules suivants : « » (), «Incident Response» (), « » et « » () ainsi que «Trace» () et « » peuvent exécuter des requêtes ad hoc afin de rechercher des traces de cette toute dernière variante du ransomware «Wcry» de la manière suivante :
- Recherchez les fichiers stockés sur le disque portant les extensions de document renommées créées par le logiciel malveillant, « .wcry » et « .wncry », à l’aide de l’ Index Query File Details (ce capteur nécessite le déploiement de Tanium Index).
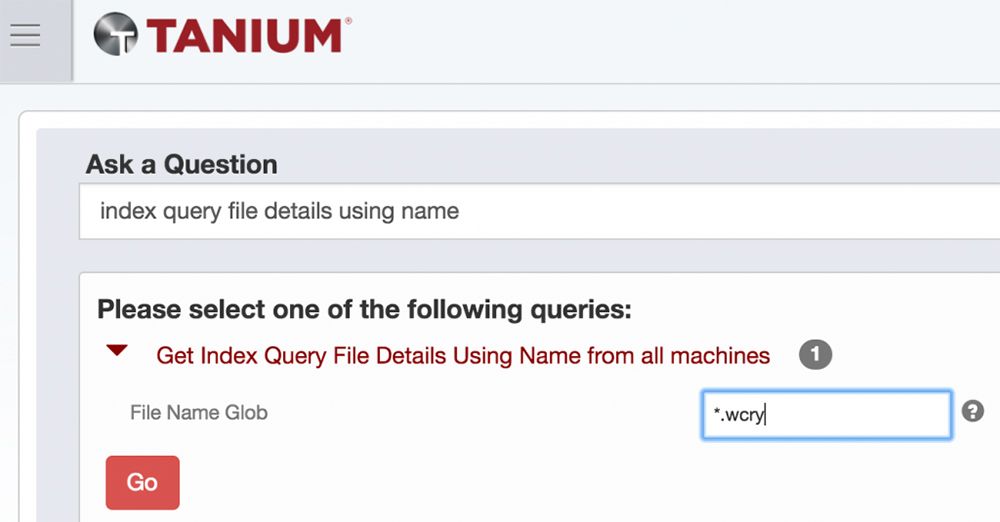
- Recherchez, parmi l'historique des opérations sur les fichiers, ceux qui ont été renommés pour inclure les extensions « .wncry » ou « .wcry », à l'aide du capteur « » (), « Trace File Operations » () et « » (nécessite le déploiement de Tanium Trace). Informations complémentaires :
- Cochez cette case pour utiliser la recherche par expression régulière
- Chemin d'accès au fichier : .*.(wncry|wcry)$
- Opération sur un fichier : (Créer un nouveau fichier | Renommer un chemin | Écrire)
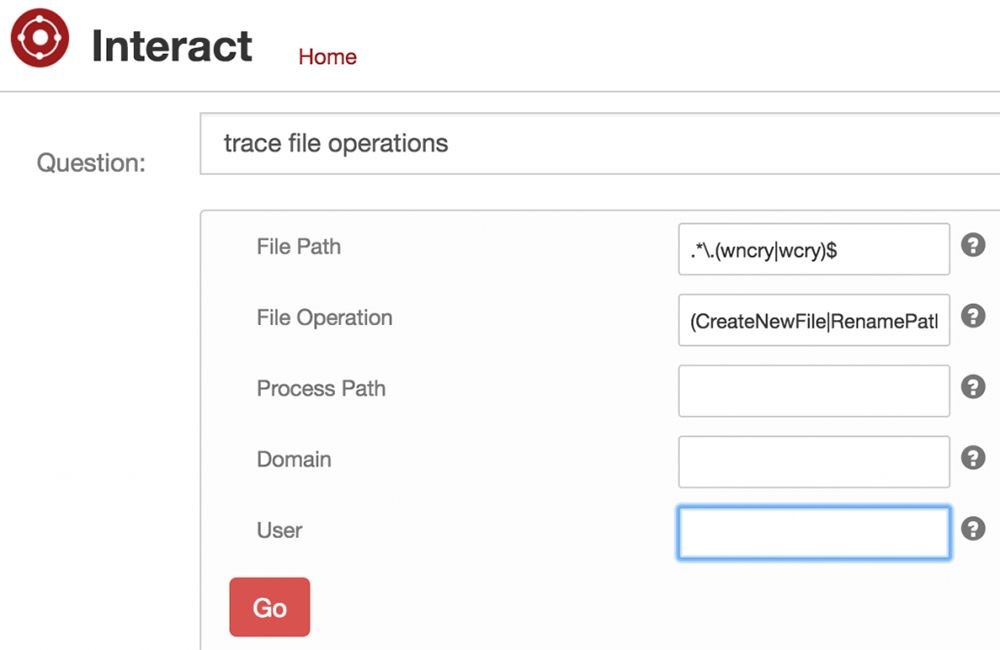
- Recherchez historical l'exécution des processus ou en temps réel les processus en cours d'exécution pour les noms de fichiers associés au logiciel malveillant « WCry » à l'aide de Trace Executed Processes ou les processus en cours d'exécution avec MD5 capteurs de hachage . À l'heure où nous écrivons ces lignes, les noms de fichiers de logiciels malveillants connus sont notamment : « C:\Windows\mssecsvc.exe » et « C:\WINDOWS\tasksche.exe ». Dans les environnements où Trace ou Index n'ont pas été déployés au préalable, Tanium met à disposition des capteurs de réponse aux incidents (IR) qui analysent les sources de preuves natives du système d'exploitation, telles que le cache Shim et la prélecture, susceptibles de contenir également des traces du logiciel malveillant.
- Les clients de Tanium disposant d' , et IOC Detect, , peuvent effectuer des recherches à grande échelle pour identifier les indicateurs liés à ce logiciel malveillant, qu'ils soient basés sur des fichiers ou sur le réseau. IOC Detect applique des indicateurs aux artefacts en temps réel, aux données historiques via Trace et aux données au repos via Index. À l'heure où nous rédigeons ces lignes, AlienVault OTX contient les éléments suivants : ces indicateurs de compromission (IOC) (s'ouvre dans un nouvel onglet) pour « WCry ». AlientVault OTX et d'autres communautés privées de partage d'informations ont diffusé activement des alertes contenant des indicateurs supplémentaires aux formats OpenIOC et STIX/CyBOX.
- Les clients de Tanium disposant d’ , , Protect,et peuvent appliquer des règles de liste noire d’applications qui bloquent l’exécution des fichiers « tasksche.exe » et « mssecsvc.exe » en fonction de leur nom et de leur chemin d’accès.
(Note de la rédaction : cet article de blog a été mis à jour le 15 mai à l'adresse 15:00 PT afin de tenir compte des nouvelles informations concernant la propagation de l'attaque et de corriger la syntaxe des questions recommandées aux clients de Tanium Patch.)
Recevez nos dernières mises à jour logicielles et nos annonces relatives à l'assistance :
- Créez un compte sur Assistance Tanium (s'ouvre dans un nouvel onglet) puis connectez-vous.
- Accédez au forum « » , puis au forum « Annonces » (s'ouvre dans un nouvel onglet).
- Cliquez sur le bouton « S'abonner » en haut à droite.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

