En 2013, alors qu'il occupait le poste de directeur technique de la CIA, Gus Hunt a dirigé l'un des projets informatiques phares de ces 20 dernières années. Après avoir assuré pendant des décennies la sécurité des secrets les plus sensibles des États-Unis dans des centres de données appartenant à l'État, « The Company » est passée au cloud.
Ce n'était pas le cloud public, celui où nous autres partagions nos publications Facebook et stockions nos e-mails et nos photos de mariage. Au contraire, M. Hunt a mené des négociations avec Amazon Web Services qui ont abouti à la création d’une infrastructure cloud distincte, d’un montant de 600 millions de dollars, , destinée à l’ de l’ensemble des 17 agences nationales de renseignement. Même s’il s’agissait peut-être d’un contrat sur mesure destiné aux services de renseignement, ce projet, qui a finalement permis à la CIA de gagner du temps et de réaliser des économies dans la mise à disposition de serveurs tout en renforçant ses capacités en matière de renseignement, a été largement salué comme la preuve que le cloud était prêt à être utilisé à grande échelle. Après tout, si on lui confiait tous les secrets les plus sensibles de la nation, c'était suffisamment fiable pour… disons, pratiquement tout le monde.
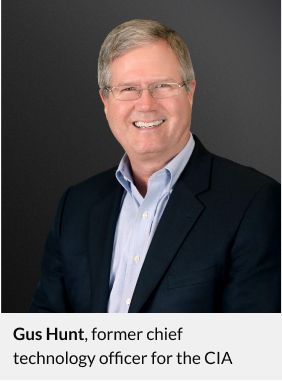
M. Hunt a quitté la CIA plus tard cette année-là pour créer son propre cabinet de conseil, avant de prendre la tête du pôle « Cybersécurité des services fédéraux » d'Accenture en 2016. Ce faisant, il a aidé des entreprises de tous les principaux secteurs d'activité à s'adapter à un monde de plus en plus complexe et dangereux.
M. Hunt, qui a récemment repris son activité libérale, s'est entretenu avec Endpoint au sujet de l'état actuel de la gestion des terminaux, ainsi que des meilleures pratiques en matière de sécurité du télétravail que les responsables informatiques des entreprises peuvent s'inspirer de la CIA et d'autres agences du ministère de la Défense.
L'un des objectifs déclarés du passage au cloud était de regrouper l'ensemble des 17 agences de renseignement américaines au sein d'une même infrastructure afin de favoriser un partage plus rapide des informations. Y avait-il d'autres avantages ? Et comment auriez-vous pu savoir que ce serait sécurisé ?
La migration vers AWS visait avant tout à renforcer la rapidité et l'agilité au sein des services de renseignement, ainsi qu'à permettre de tirer rapidement parti des possibilités offertes par ce nouvel univers qu'est le cloud. Mais il faut également garder à l'esprit que nous n'utilisions pas la version « cloud public » d'AWS. Nous avons collaboré avec Amazon pour créer une version classifiée du cloud AWS que nous pourrions exploiter selon un contrôle rigoureux, comme nous l'avons toujours fait.
À quel point la sécurité des terminaux vous préoccupait-elle à l'époque ?
À l'époque, ce n'était pas aussi grave qu'aujourd'hui. La quasi-totalité des terminaux étant des ordinateurs de bureau, nous nous sommes attachés à veiller à ce que les systèmes d'exploitation soient maintenus à jour et correctement corrigés, ainsi qu'à exercer un contrôle strict sur l'accès à des éléments tels que les ports USB. Et aucun appareil sans fil n'était autorisé à l'intérieur du bâtiment. Nous avons donc réussi à limiter la capacité des gens à commettre des actes répréhensibles, voire à en commettre par inadvertance.
Des études montrent que plus de 90 % des cyberattaques sont dues à un « manque d'hygiène informatique », comme une gestion incohérente des correctifs. Avez-vous constaté que cela était vrai d'après votre expérience ?
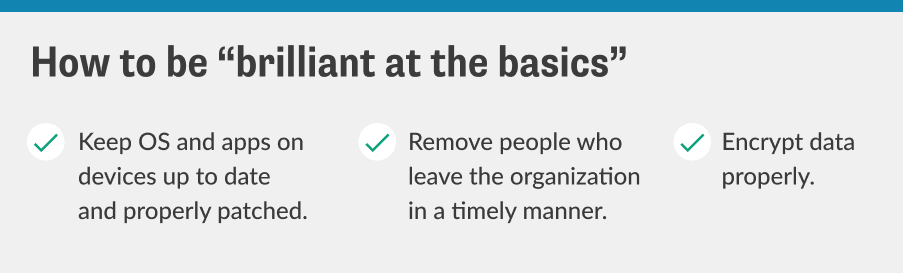
J'aurais pensé que ce chiffre était encore plus élevé, avoisinant les 90s. C’est pourquoi, chez Accenture, nous avions un principe intitulé « Excellez dans les fondamentaux ». Veillez à ce que vos systèmes d'exploitation, vos applications et vos appareils soient à jour et correctement mis à jour. Nettoyez vos répertoires afin de supprimer en temps utile les personnes qui quittent l'organisation. Assurez-vous que vos données sont correctement chiffrées.
Vous avez beaucoup insisté sur la nécessité de toujours exercer un « contrôle positif » sur les appareils. Il s'agit de la capacité non seulement d'identifier si un appareil présente un risque, mais aussi de prendre des mesures en conséquence — par exemple, d'obliger un utilisateur à installer un nouveau correctif anti-malware avant de lui accorder l'accès au réseau.
Tout à fait. Vous devez toujours connaître l'état de chaque appareil, notamment ce qui y a été téléchargé et qui en est l'utilisateur. Ce n'est qu'ainsi que vous pourrez prendre les bonnes décisions, de manière automatisée, quant à savoir qui peut faire quoi. Donc, s'il est vraiment inhabituel que Gus se connecte depuis un Starbucks un dimanche matin, le système devrait peut-être me permettre uniquement de remplir ma feuille de présence, sans m'accorder l'accès au système des ressources humaines ni à aucune autre donnée sensible.
Aujourd’hui, ce sont là les principes fondamentaux du « zero trust », ce modèle de sécurité qui impose à une organisation de vérifier chaque appareil tentant de se connecter à ses systèmes, même s’il s’agit d’un appareil connu. Personne n'y a accès tant que son identité n'a pas été vérifiée. Le ministère de la Défense et la communauté du renseignement appliquent ce modèle de vérification depuis de nombreuses années. C'est simplement que nous ne l'avons jamais appelé « zero trust ».
C'est une chose d'exercer ce type de contrôle lorsqu'il s'agit de protéger des secrets d'État, mais est-il vraiment possible pour une entreprise lambda de toujours exercer un contrôle effectif ?
Les milieux militaires et du renseignement ne recourent pas beaucoup au BYOD [« apportez votre propre appareil »]. Mais cette pratique est très répandue dans le monde des entreprises américaines, ce qui peut poser problème. La plupart des entreprises ne vont pas acheter à chaque salarié un ordinateur portable, un smartphone et tous les autres outils dont ils ont non seulement besoin pour exercer leur métier, mais qui permettent également à l'entreprise d'exercer un contrôle effectif à tout moment. C'est là qu'interviennent les systèmes de gestion des terminaux d' , disponibles à l'adresse . Cela vous permet de partitionner ces appareils, afin de définir ce que les utilisateurs sont autorisés à faire avec leurs appareils et quels logiciels ils sont autorisés à y exécuter. Il est absolument essentiel de bénéficier de la visibilité qu'offre une gestion unifiée.
[À lire également : Entretien sur l'informatique fédérale et le modèle « Zero Trust »]
Que répondez-vous aux responsables informatiques qui affirment être trop accaparés par la mise en place du télétravail et la gestion de la pandémie pour se soucier, pour l'instant, de la mise en place d'un contrôle efficace ?
Quand les gens disent : « Waouh, on dirait que ça va coûter cher », je leur réponds que le coût de la résolution d'un problème dépasse immanquablement celui qu'il aurait fallu pour bien faire les choses dès le départ.
L'exercice d'un contrôle effectif a évidemment des implications sur ce que les salariés peuvent faire avec leurs appareils. Les entreprises doivent-elles revoir leurs attentes vis-à-vis de leurs salariés ?
Les salariés doivent accepter qu'il y aura certaines contraintes. Il y aura davantage de restrictions. Si quelqu'un souhaite travailler sur son propre ordinateur de bureau plutôt que sur l'ordinateur portable de l'entreprise parce que son écran est plus grand, il se peut qu'il n'y ait pas accès tant que l'appareil n'aura pas été mis à jour avec les derniers correctifs. Ou peut-être ne pourront-ils se connecter qu'entre 08 h et 20 h, du lundi au vendredi, car le service informatique souhaite tout verrouiller le week-end. Si vous devez tenir une réunion d'urgence en dehors de ces horaires, il leur faudra peut-être appeler un numéro pour obtenir un accès d'urgence.
Cela pourrait poser de sérieux défis d'ordre culturel.
Je ne veux en aucun cas prendre cela à la légère. Lorsque les entreprises et les individus ne sont pas habitués à évoluer dans ce type d'environnement, leur façon de penser ne suit tout simplement pas cette logique. Alors que, dans le secteur des informations classifiées, le personnel bénéficie d'une formation approfondie en matière de sécurité. Ils sont programmés de manière fixe, par exemple, pour apposer une mention de classification appropriée sur chaque document, afin que celui-ci puisse être traité comme il se doit. Si vous faites cela jour après jour, vous finissez par vous y habituer.
Ne vous méprenez pas. Au début, il y aura beaucoup de plaintes, de gémissements et de grognements. Mais au bout d'un certain temps, cela s'intègre naturellement dans le rythme de travail.

