Ce n'est un secret pour personne que de nombreuses organisations s'appuient sur une multitude d'outils pour gérer leurs opérations informatiques et leur sécurité. Acquis au fil des années pour résoudre les nouveaux problèmes les plus urgents, ces outils s'associent pour former des couches de fonctionnalités qui se recoupent souvent.
Bien entendu, le secteur des logiciels d'entreprise continue de tirer parti de cette tendance et encourage une stratégie d'achat axée sur les meilleures solutions disponibles. Avec 93 milliards de dollars dépensés rien que pour la cybersécurité en 2018, il n'est pas étonnant que le salon RSA soit devenu un véritable cirque. Si un « meilleur » outil est efficace, alors plusieurs couches de « meilleurs » outils doivent forcément être encore plus efficaces. N'est-ce pas ?
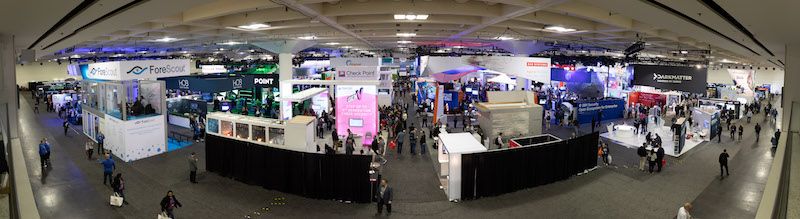
(Image : RSA® Conference US 2018. (Tous droits réservés.)
Pas forcément. Une nouvelle étude commanditée par Tanium et menée par Forrester révèle des conclusions surprenantes : la combinaison d'outils spécialisés de pointe ne garantit pas nécessairement des résultats optimaux.
Cette étude révèle que la multiplication de solutions de sécurité et de gestion disparates ajoute à la complexité d'environnements technologiques d'entreprise déjà complexes. Une certaine confusion s'installe quant à savoir quel outil, ou quelle équipe, détient la version la plus fidèle de la vérité. Les équipes d'intervention s'organisent de manière disparate, plutôt que d'avancer rapidement en formation. Lorsqu'il s'agit de se remettre d'une perturbation, la complexité technologique est l'ennemi.
Et selon le sondage…
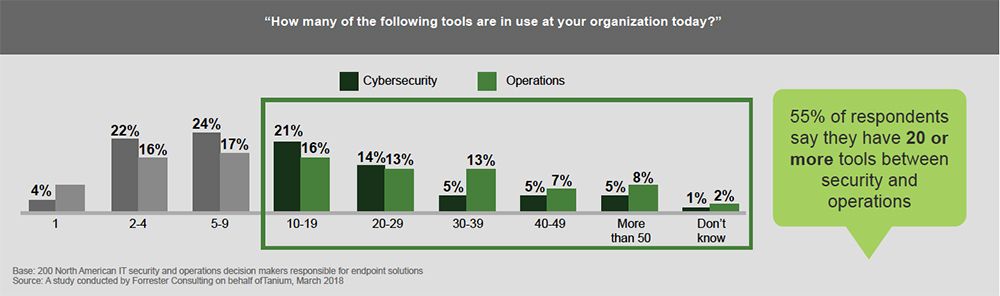
55 % des personnes interrogées déclarent disposer de 20 outils ou plus, entre la sécurité et les opérations
Au-delà du nombre même d'outils, l'enquête a révélé que 38 % des personnes interrogées ont indiqué que ces outils provenaient de 10 fournisseurs ou plus. Chaque outil supplémentaire implique des exigences en matière d'infrastructure et des compétences opérationnelles spécifiques qui mobilisent des ressources. Mais est-ce un problème ? Nous devons être les meilleurs dans notre domaine, n'est-ce pas ?
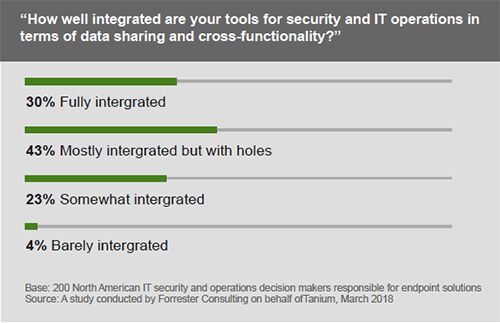
70 % des entreprises déclarent que leurs outils de sécurité et d'exploitation ne sont pas pleinement intégrés
Dans un monde idéal, peut-être, chaque outil s'intégrerait-il parfaitement aux autres, et chacun d'entre eux s'appuierait sur une vision cohérente des systèmes gérés. Le déroulement des opérations serait fluide. Nous ne vivons toutefois pas dans une utopie, et l'étude montre que rares sont ceux qui parviennent à mettre en œuvre une intégration complète à tous les niveaux de la pile technologique. Par ailleurs, 71 % des personnes interrogées considèrent souvent que la coordination entre les différents outils constitue un défi. Compte tenu de la nature dynamique des réseaux, des systèmes et des applications, on pourrait également faire valoir qu'une véritable intégration n'est peut-être même pas possible avec des bases de données regorgeant de données obsolètes. Cette stratégie consistant à superposer les meilleures solutions de chaque catégorie commence, à tout le moins, à paraître quelque peu suspecte.
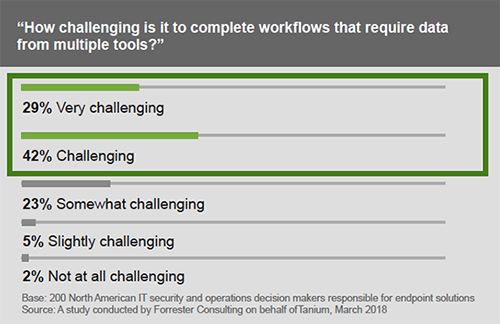
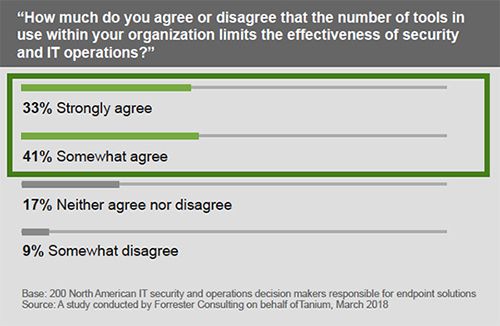
74 % des personnes interrogées s'accordent à dire que le nombre de solutions de sécurité des terminaux dont elles disposent limite l'efficacité de leurs équipes chargées de la sécurité et des opérations.
Plus il y en a, mieux c'est. Ce vieil adage pourrait bien s'appliquer à bien des choses dans la vie. Parmi les participants à l'enquête, il semble évident que la nécessité d'utiliser plusieurs outils suscite au moins une certaine frustration (voire une frustration importante). Problèmes d'intégration, versions contradictoires de la réalité, surcharge supplémentaire du système… Les facteurs en cause peuvent être nombreux. Par conséquent, il ne semble pas que « plus » soit nécessairement synonyme de « mieux » en matière d'outils de cybersécurité et d'exploitation. Peut-être que la notion de « meilleur de sa catégorie » n'est pas ce que nous pensions qu'elle était.
Conclusion : l'achat des meilleurs produits de chaque catégorie entraîne une complexité excessive (répétez cela cinq fois rapidement).
Au-delà du manque d'efficacité mis en évidence par l'étude, les cloisonnements créés au sein de l'organisation par des outils fragmentés font que l'entreprise et les résultats escomptés sont exposés à des perturbations d'origine technologique. Lorsqu'un incident survient, les équipes chargées de collaborer rapidement pour faire face à une situation difficile se retrouvent confrontées à un défi d'autant plus ardu qu'elles dépendent chacune d'outils différents.
Tanium s'est révélé être un moteur de transformation pour les équipes chargées de la sécurité informatique et des opérations, et ce dans de nombreux domaines d'activité. En regroupant toutes ces fonctionnalités au sein d'une architecture unique et d'une source unique de données fiables, Tanium élimine la fragmentation de l'environnement et surmonte les limites d'évolutivité rencontrées par d'autres outils. Tanium est conçu pour offrir aux équipes une vue d'ensemble complète et unifiée, permettant ainsi une organisation optimale du travail entre les groupes.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou venez échanger avec nos experts Tanium lors de nos prochains événements organisés par l' :.
À propos de l'auteur : Erik Kristiansen dirige le marketing produit chez Tanium. Erik est chargé de la mise sur le marché de nouveaux produits ainsi que de nombreux aspects liés à la stratégie de commercialisation et à sa mise en œuvre. Avant de rejoindre Tanium, Erik a occupé divers postes dans les domaines de la gestion de produits technologiques, du marketing, du développement commercial et de la stratégie.
Source : « Quantifying The Point Solution Nightmare », une étude commandée par « mai 2018 » et réalisée par Forrester Consulting pour le compte de Tanium.

