À la suite de pannes massives des services cloud et de cyberattaques qui paralysent complètement l’activité, les conseils d’administration et les dirigeants d’entreprise n’ont cessé de réclamer une plus grande résilience face aux cyber s, tant au niveau de l’entreprise que de l’ .
L'un des défis permanents en matière de résilience consiste à rester à la hauteur face à des adversaires qui agissent à la vitesse d'une machine et ne respectent aucune règle. Selon les experts en cybersécurité qui se sont exprimés cette semaine lors de la conférence RSAC 2026 à San Francisco, la meilleure façon de combler cette lacune réside dans l'antifragilité.
«Nous voulons des systèmes capables de s’auto-réparer, des systèmes qui évoluent d’eux-mêmes. »Anthony Rodriguez, vice-président adjoint chargé de l'ingénierie de la sécurité des applications et de la gestion des menaces chez CVS Health
Lors d’une session intitulée « » ( ), organisée le premier jour de cet événement annuel du secteur, la résilience, c’est-à-dire la capacité à résister au stress, a été mise en opposition avec l’antifragilité, qui désigne la capacité d’un système à tirer parti du stress pour s’améliorer — et ainsi devenir plus résilient. John Kindervag, évangéliste en chef chez Illumio — et ancien analyste chez Forrester, créateur du modèle « zero trust » — et Anthony Rodriguez, vice-président adjoint chargé de l'ingénierie de la sécurité des applications et de la gestion des menaces chez CVS Health, a exhorté les équipes de cybersécurité à délaisser la résilience au profit de l'antifragilité, une approche plus adaptative et proactive.
Pourquoi la résilience d' ne suffit plus
Une fois que vous aurez pris conscience que les pirates finiront par découvrir vos failles, vous devrez prendre l'habitude de mettre vos systèmes à rude épreuve de manière intentionnelle avant que les pirates ne le fassent à votre place.
Kindervag a établi une analogie avec l'haltérophilie. Le corps humain est un système antifragile, et lorsque vous soulevez des poids, votre corps gagne en force pendant la phase de récupération. Le stress généré par l'entraînement se traduit par des progrès positifs et une meilleure capacité d'adaptation, à condition que le stress et la récupération soient en équilibre.
Dans les systèmes informatiques, le facteur de stress correspond à une attaque ou à un incident, et le moteur d'adaptation est zero trust. Kindervag et Rodriguez ont déclaré que la cybersécurité et l'ingénierie évoluaient vers un état de préparation plus dynamique. On constate cette évolution dans l'ensemble du secteur, où les systèmes statiques et réactifs laissent progressivement place à des systèmes proactifs et fonctionnant en temps réel.
L'IA aggrave les risques liés à la cybersécurité tout en aidant les ingénieurs à les atténuer. « Nous voulons des systèmes capables de s'auto-réparer, des systèmes qui évoluent d'eux-mêmes », a déclaré M. Rodriguez. « Les organisations peuvent tirer parti de ces mêmes signaux pour évoluer plus rapidement. » « L'essentiel, c'est de savoir si vous allez capter ces signaux et en tirer parti. »
, de Kindervag, a fait remarquer que personne ne souhaite dépenser d'argent ni prendre de mesures tant qu'un événement fâcheux ne se produit pas, citant un dirigeant qui lui a récemment confié qu'une amende de 150 millions de dollars n'était qu'une erreur d'arrondi. « Nous devons absolument amener les dirigeants à se préoccuper de la cybersécurité et à cesser d’attendre que des incidents se produisent », a déclaré Kindervag .
Ils ont abordé le rôle de l'IA dans l'amélioration de la capacité d'adaptation des systèmes, ainsi que l'importance de réduire les processus manuels afin de mieux faire face aux menaces inconnues, et d'intégrer les principes de l'ingénierie du chaos, qui consistent à introduire délibérément des facteurs de stress dans les systèmes afin d'identifier leurs faiblesses et d'améliorer leur robustesse globale.
L'ingénierie face au chaos du monde réel
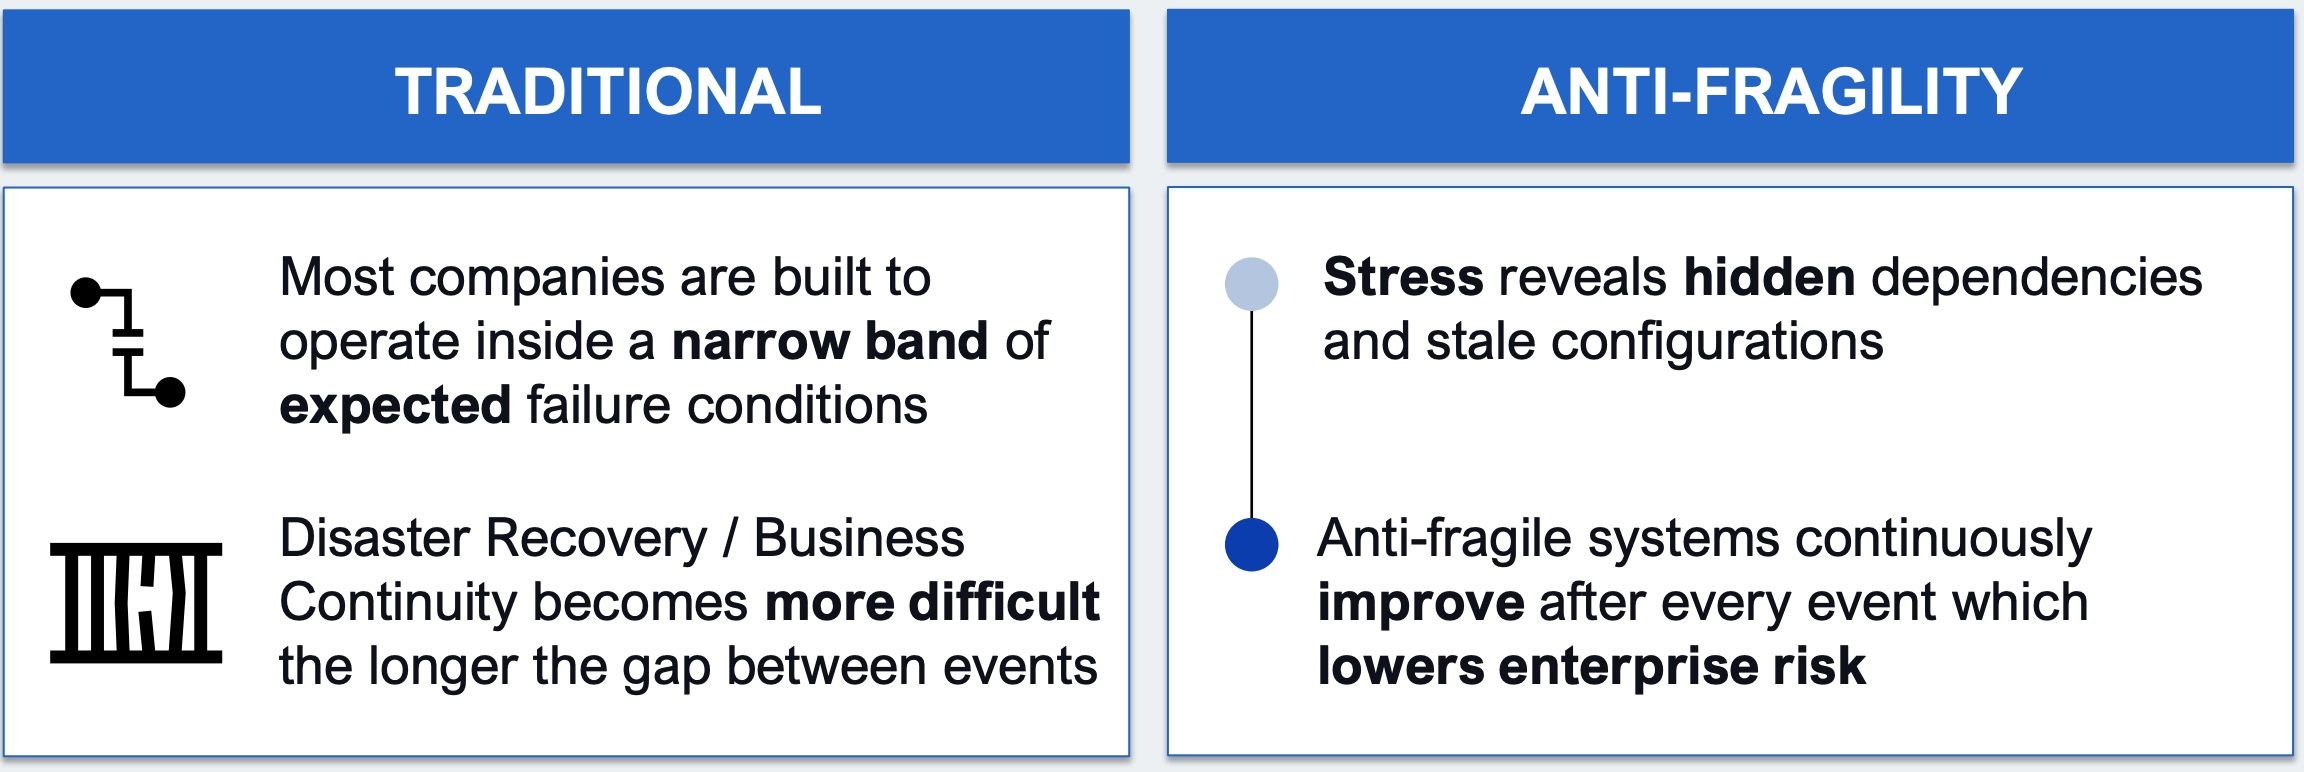
Ils ont fait valoir que l'antifragilité devait être un processus continu, dans le cadre duquel les organisations tirent les leçons de chaque incident afin d'éviter que celui-ci ne se reproduise à l'avenir. Cela implique d'aller au-delà de la simple réflexion sur la reprise après sinistre et la continuité d'activité. Pour faire évoluer vos systèmes afin qu'ils fonctionnent efficacement dans des conditions de contrainte permanente, remplacez les stratégies classiques et linéaires de reprise après sinistre (DR) et de continuité des activités (BC) par des méthodes visant à introduire le chaos afin de tenter activement de mettre hors service votre environnement de production.
« Il vaut mieux que vous vous prépariez simplement à l’éventualité d’un échec… non pas à un échec particulier que vous espérez, mais que vous essayiez sans cesse de le provoquer… en mettant les systèmes hors service, en leur faisant subir un trafic réel, en testant différents scénarios, bref, en soumettant continuellement l’environnement et les équipes qui le prennent en charge à des contraintes croissantes », a déclaré M. Rodriguez.
«Nous devons amener les dirigeants à se préoccuper de la cybersécurité et à cesser d’attendre que les problèmes surviennent. »John Kindervag, responsable de la promotion des solutions chez Illumio
« Mieux vaut simplement vous préparer à l'éventualité d'un échec », a déclaré M. Rodriguez. Il est impossible de prévoir quelle défaillance va toucher votre infrastructure, a-t-il ajouté ; c'est pourquoi « vous essayez sans cesse de la mettre à l'épreuve… en mettant les systèmes hors service, en leur faisant subir un trafic réel, en testant différents scénarios, bref, en soumettant continuellement l'environnement et les équipes qui le prennent en charge à des contraintes ».
Mesures concrètes pour entamer votre parcours vers l'antifragilité
Les intervenants de l’ ont recommandé de commencer modestement, en se concentrant sur des domaines spécifiques à améliorer, et de procéder à des itérations continues afin de mettre en place une stratégie de cybersécurité plus résiliente et plus adaptative.
Vous trouverez ci-dessous une version de l'article « » (Leur démarche) , complétée par des informations supplémentaires tirées de :
La semaine prochaine
Choisissez une cible ou un workflow, par exemple un service à forte valeur ajoutée ou une source d’incidents fréquents, puis définissez trois à cinq facteurs de contrainte, tels qu’une interruption de dépendance, un basculement de région, un scénario d’utilisation abusive d’identifiants, un trafic est-ouest anormal ou un « déploiement défaillant ». Identifiez ensuite les signes qui vous indiqueraient que le système s'écarte dangereusement de la norme.
Et consultez l'analyse de « » sur , qui revient sur le dernier incident lié à « » et vous propose une solution systémique que vous pouvez mettre en œuvre dès maintenant.
Prochain « » : dans 90 jours
Entraînez-vous au basculement en acheminant régulièrement du trafic réel via vos chemins de secours, afin qu'ils ne restent pas inutilisés. Automatisez les corrections récurrentes telles que la rotation des fichiers journaux, les mesures de sécurité, la détection des dérives de configuration et les vérifications des dépendances. Ensuite, mettez en place une segmentation et des limites de privilèges minimaux afin de réduire l'ampleur des répercussions. Une fois que vous avez identifié le premier problème, élargissez la portée de la correction en recherchant des défaillances similaires, puis recherchez les mêmes anomalies dans l'ensemble de l'environnement et corrigez-les.
Prochain six mois
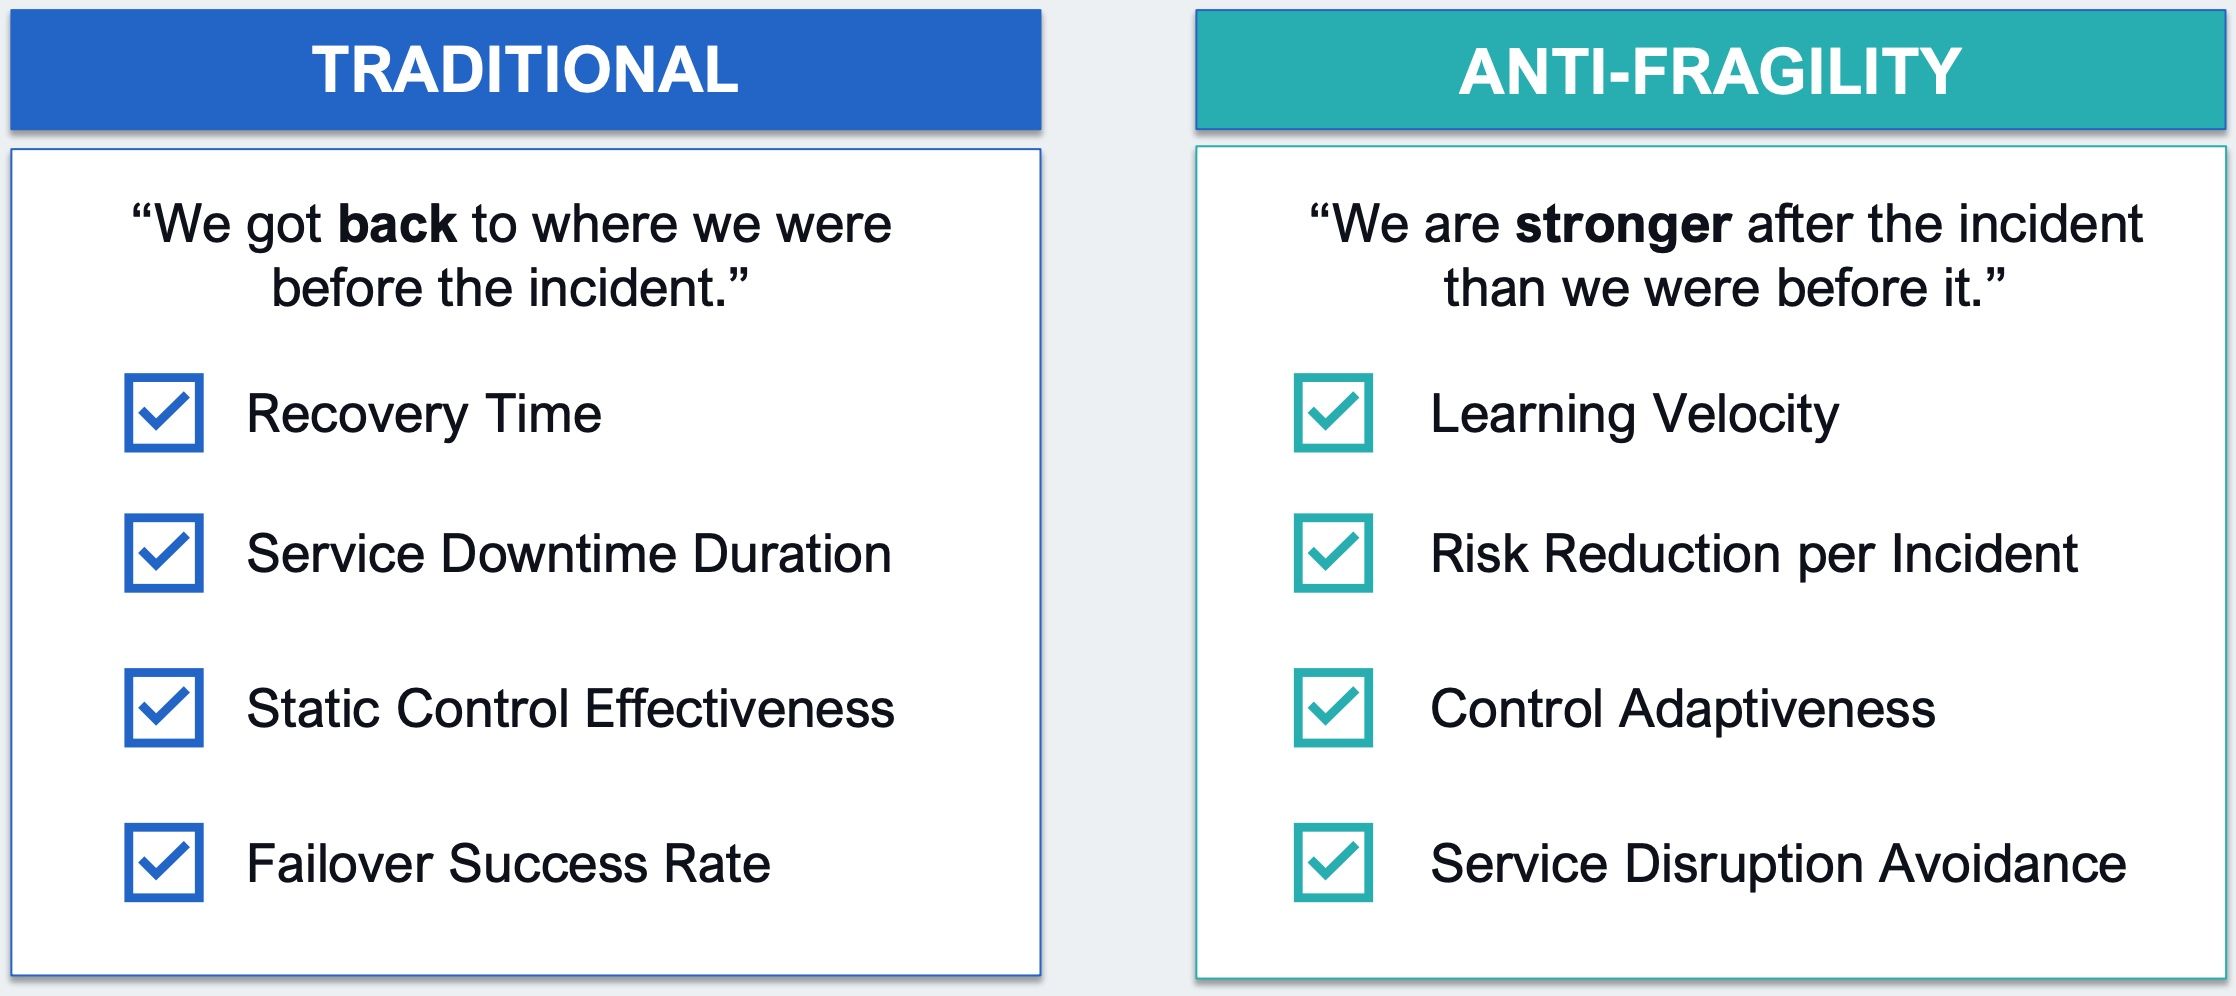
Tenez compte des indicateurs liés au comportement, aux appareils, au réseau et aux charges de travail pour améliorer votre prise de décision, et ne partez pas du principe que « authentifié = fiable ». Institutionnalisez la mise sous pression contrôlée en programmant des exercices de simulation de situations chaotiques et des exercices de type « red team » assortis d’objectifs d’apprentissage clairs. Suivez des indicateurs pertinents tels que la réduction des récidives et la réduction du risque systémique, le délai de rétablissement et la limitation de l'ampleur des répercussions. Enfin, valorisez le travail discret et souvent ingrat que représentent la prévention et la mise en place de solutions durables, tout en décourageant la « culture du héros » et la recherche de coupables.
Mesurer l'antifragilité
Développer une culture d’ e axée sur l’antifragilité
Kindervag et Rodriguez ont conclu en soulignant une distinction fondamentale : La résilience vous maintient en vie ; l’anti-fragilité modifie votre trajectoire.
Lorsque les organisations considèrent le stress comme un signal, s’entraînent délibérément à gérer l’échec , partagent les enseignements tirés entre les équipes et alignent leur culture sur l’amélioration, les programmes de sécurité ne se contentent pas de simplement supporter le stress, mais parviennent à mieux fonctionner sous pression.
« L’ e de sécurité ne devrait pas se contenter de vous aider à résister aux attaques », a déclaré Kindervag . « »« Cela devrait vous aider à renforcer de plus en plus au fil du temps. »

