L'assurance souffre d'une mauvaise réputation en général, et pourtant, en matière d'assurance cyber, la relation entre une entreprise et son assureur peut (et doit) être tout sauf conflictuelle.
Il est bien plus judicieux de considérer votre assureur cyber comme un partenaire, afin de tirer parti de la diversité des outils, de la veille sectorielle et de l'expertise globale que ces assureurs ont à offrir. Nous abordons ici la façon dont la cyber fonctionne comme une spécialité unique dans le monde de l'assurance, ainsi que les compétences et services spécifiques qu'un assureur cyber de premier plan doit être en mesure de fournir.
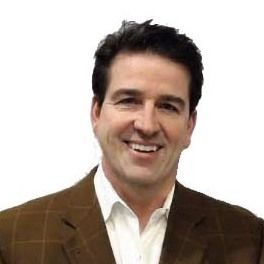
Animateur : Mike Curran, VP des talents mondiaux, Tanium
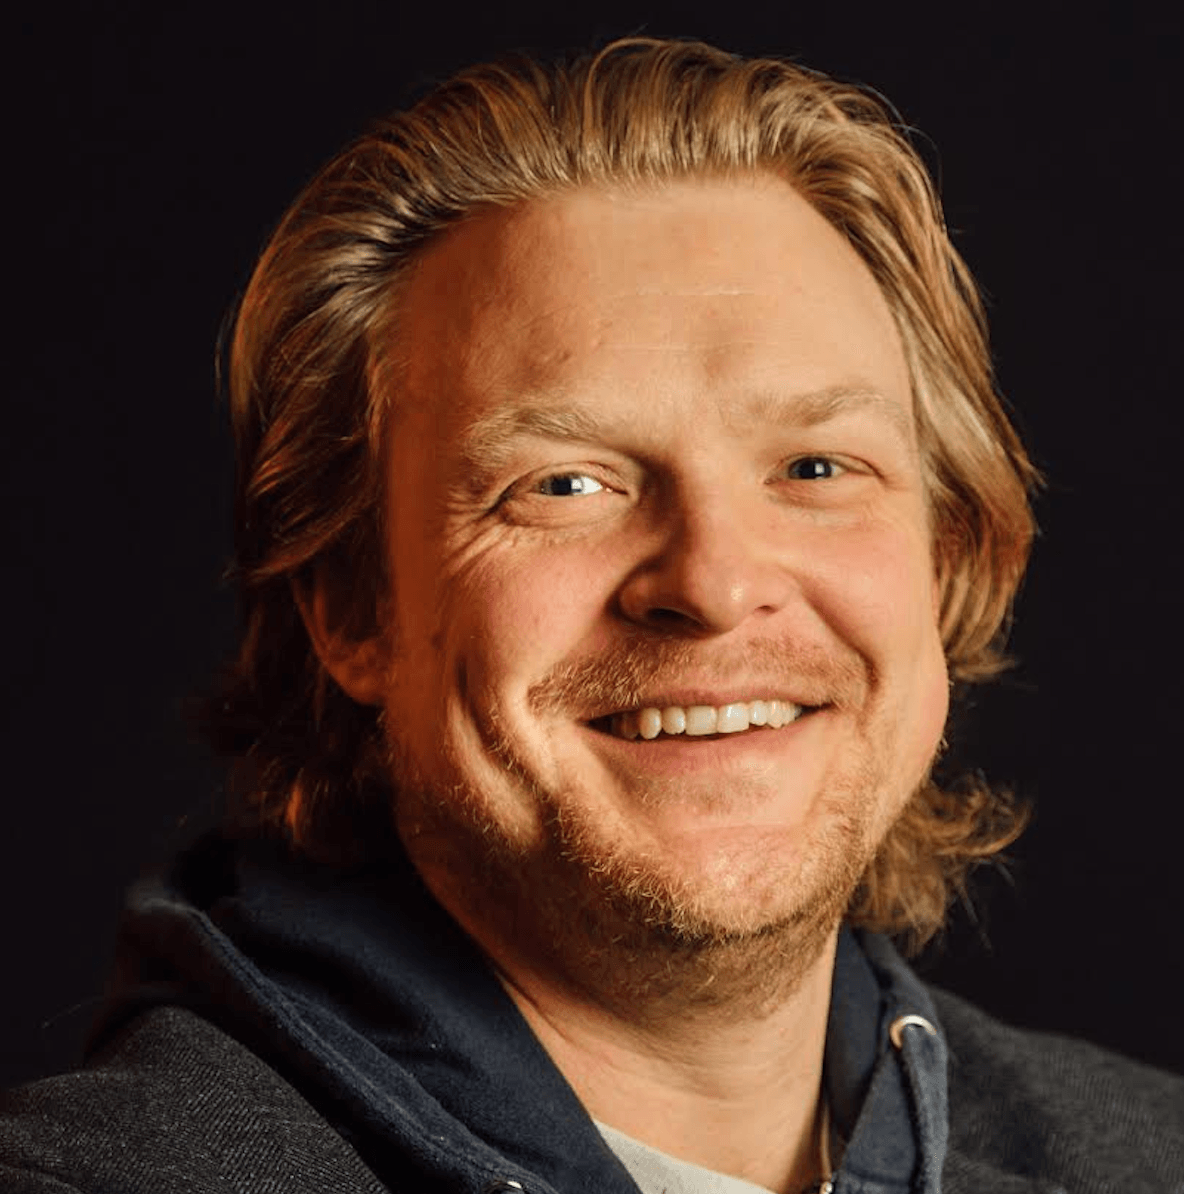
Invité : Peter Hedberg, VP de la souscription cyber, Corvus Insurance
Notes de l'épisode
Pour plus d'informations sur l'assurance cyber, consultez nos articles dans Focal Point, le magazine d'information cyber en ligne primé de Tanium, ainsi que ces autres ressources utiles.
- Make Friends with Your Cyber Insurance Agent, Part 1—Why It Matters | Focal Point
- Make Friends with Your Cyber Insurance Agent, Part 2—The Steps to Take Now | Focal Point
- Les tarifs de la cyberassurance ont considérablement baissé. Qu'est-ce qui se passe ? | Focal Point
- 5 Myths – and Realities – About Cyber Insurance | Focal Point
- How the Ukraine War Impacts Cybersecurity Insurance | Focal Point
- Faut-il que la souscription d'une cyberassurance soit si contraignante ? | Tanium
- Risk Assessments That Can Ease Your Cyber Insurance Underwriting Journey | Tanium (data sheet)
- Organizations Leveraging Tanium with Their Cyber Insurance Providers – The Power of Certainty | Tanium (white paper)
Transcript
L'entretien suivant a été modifié pour plus de clarté.
"Contrairement à une police de biens que vous souscrivez en début d'année [et que vous rangez] dans un tiroir en espérant ne jamais avoir à passer cet appel ou à y faire face, la cyber est un dialogue permanent entre un assureur et le souscripteur de la police. C'est une relation unique dans le secteur de l'assurance, car le risque et l'exposition évoluent tout au long de l'année."Peter Hedberg, vice-président de la souscription cyber, Corvus Insurance
Mike Curran : Les agents d'assurance sont souvent comparés aux dentistes : ils sont indispensables, mais parfois associés à des procédures et des événements douloureux. Bonjour, je suis Mike Curran, VP des talents mondiaux chez Tanium, et aujourd'hui dans Let's Converge, nous allons aborder comment et pourquoi vous devriez apprendre à connaître votre assureur cyber.
Lorsqu'une attaque survient, l'environnement devient souvent chaotique, et ce n'est pas le moment d'établir une relation avec votre assureur. Aujourd'hui, je suis accompagné de Peter Hedberg. Peter est vice-président de la souscription cyber chez Corvus Insurance. Peter possède plus de 20 ans d'expérience. Corvus s'appuie sur une plateforme d'intelligence artificielle déployée pour analyser et identifier les risques cyber dans l'environnement de ses clients. Nous allons aborder ce sujet dans un instant. Mais avant tout, bienvenue dans ce podcast, Peter.
Peter Hedberg: Merci de m'accueillir, messieurs.
Curran: Nous avons intitulé ce podcast « Comment et pourquoi nouer des relations avec votre assureur cyber », et nous aborderons le comment, mais commençons par le pourquoi. Pourquoi les entreprises devraient-elles établir des relations et apprendre à connaître leur assureur cyber ?
Hedberg: Je pense que l'assurance, comme le dentiste, c'est quelqu'un qu'on ne souhaite pas voir trop souvent. Et je crois que lorsqu'il s'agit de traiter avec des assureurs et des agents d'assurance, les gens se disent : voilà quelqu'un qui va prendre mon argent et me remettre un bout de papier. C'est la grande critique adressée à l'assurance, et je la comprends. L'histoire de l'assurance regorge d'exemples où les assurés n'ont pas obtenu la valeur qu'ils attendaient.
Le cyber constitue une exception notable à cet égard, et contrairement à une police de dommages, que l'on souscrit en début d'année, que l'on range dans un tiroir en espérant ne jamais avoir à s'en servir, le cyber implique un dialogue continu entre l'assureur et l'assuré. Il s'agit d'une relation sans équivalent dans le secteur de l'assurance, car le risque et l'exposition évoluent tout au long de l'année.
Je vais vous donner un excellent exemple : nous effectuons beaucoup d'analyses actives sur notre portefeuille de polices. Un assureur de biens ne passe pas en cours de contrat pour vérifier l'état des bâtiments. Cela ne les intéresse pas. Ils n'ont pas investi dans cette démarche. Ce n'est pas leur façon de procéder. Ils le font une fois par an, alors que nous, nous effectuons des analyses mensuelles, trimestrielles, et dès que de nouvelles expositions apparaissent. Ainsi, en mars de 2021, la vulnérabilité de Microsoft Exchange sur site a été divulguée. Nous avons pu analyser l'ensemble de nos clients, identifier ceux qui présentaient cette exposition et les contacter en cours de police. Certes, je ne dispose d'aucun mécanisme contractuel pour les obliger à se mettre en Comply, mais je peux vous dire que beaucoup d'entre eux m'ont rappelé en me disant : je n'étais pas au courant, merci. Et ils ont appliqué le Patch.
Il s'agit donc d'une approche de gestion des risques que l'on ne retrouve pas vraiment dans d'autres types d'assurance.
Curran: C'est intéressant. Lorsque vous évoquez les outils dont disposent les compagnies d'assurance cyber, pouvez-vous nous en dire plus sur les outils que vous utilisez et sur la façon dont vous les déployez ?
Hedberg: Nous effectuons de nombreuses analyses externes, et vous seriez surpris de ce que nous pouvons en tirer. Nous pouvons détecter des vulnérabilités critiques, notamment au niveau du bureau à distance, qui représente encore une exposition très importante, en particulier avec les ports exposés au public. Nous pouvons déterminer le type de passerelle de messagerie que vous utilisez, si vous en utilisez une, ou si vous vous contentez du filtrage natif fourni par votre service de messagerie. Tous ces éléments alimentent un score, qui se traduit par un tarif pour nous. Pour ce qui est des éléments situés derrière le pare-feu, que nous ne pouvons pas analyser pour des raisons de sécurité, nous pouvons en recueillir une grande partie via une demande. Nous avons donc dû combiner la souscription traditionnelle avec nos capacités techniques pour établir la tarification de nos assurés.
Curran: Peter, parlez-nous des logiciels de suivi par pixel et des raisons pour lesquelles cela pose problème.
Hedberg: C'est une excellente question. Je pense qu'il y a beaucoup d'attention portée à ce que nous appelons le risque de première partie dans le domaine cyber en ce moment, à savoir le Ransomware, les interruptions de réseau, les pertes de revenus et tout ce qui en découle. Mais malheureusement, nous observons une montée en puissance de ce que nous appelons le risque tiers. Il s'agit d'un risque introduit par le barreau des plaignants. Des avocats très créatifs commencent à utiliser des lois obscures et peu connues pour intenter des poursuites judiciaires, notamment des recours collectifs. Ils ciblent des lois qui prévoient ce que l'on appelle un droit d'action privé, permettant aux plaignants de réclamer des dommages ou simplement d'alléguer une violation d'une loi à l'encontre d'un tiers.
L'un des cas les plus marquants que nous ayons observés est celui des logiciels de suivi par pixel. Le danger réside dans le fait que de nombreuses organisations les utilisent sans le savoir : elles ont peut-être fait appel à un consultant en marketing ou à une agence publicitaire qui a utilisé ce logiciel sans les en informer, car il est considéré comme standard.
Ce que font les logiciels de suivi par pixel, c'est suivre les déplacements et la navigation des utilisateurs sur un site web, et si l'on parvient à figure out l'adresse IP d'un utilisateur, il est possible de remonter à une identité de façon assez aisée. Le problème, notamment dans le secteur de la santé, est que si vous consultez un site web médical et que votre adresse IP est identifiable alors que vous recherchez des informations sur des chirurgies du genou ou toute autre spécialité de cet hôpital, cela pourrait reveal un diagnostic vous concernant et permettre de vous identifier. Ces informations sont collectées et utilisées à des fins marketing. Vous avez donc, dans une certaine mesure, divulgué des informations sur votre santé sans avoir réellement donné votre consentement. Ou si vous l'avez fait, vous avez consenti à une politique de confidentialité très longue sur un site web que vous n'allez pas lire et qui ne vous a probablement pas été présentée de façon claire.
Ainsi, si vous remarquez que les sites web actuels accordent une grande importance à vous informer qu'ils vont placer un cookie sur votre navigateur, c'est pour que vous puissiez faire vos choix en connaissance de cause. Or, ce processus n'a pas été appliqué aux logiciels de suivi par pixel pendant très longtemps. Personne n'a jamais divulgué qu'ils le faisaient. Nous constatons donc une forte augmentation de ce que nous appelons les poursuites pour collecte illicite. Ce phénomène ne se limite pas aux pixels. C'est ce qui fait la une des actualités en ce moment, mais nous rencontrons également des problèmes liés à la collecte de données biométriques, notamment chez les fabricants où les employés doivent s'identifier par empreinte digitale ou scan oculaire.
Et là encore, les divulgations ne sont pas suffisamment complètes. Et donc le barreau des plaignants, malheureusement – je les appelle les hackers juridiques. J'ai donc mes hackers d'un côté, et mes hackers juridiques de l'autre, et ils font preuve d'une grande créativité en la matière.
Malheureusement, cela génère des sinistres que nous n'avions pas vraiment anticipés. C'est difficile à tarifer et la souscription n'est pas aisée non plus. La grande question que nous posons maintenant est : quelles données collectez-vous ? Pourquoi les collectez-vous ? Combien de temps les conservez-vous et en avez-vous vraiment besoin ?
Je pense qu'il existe une perception selon laquelle la donnée est le pétrole, n'est-ce pas ? C'est le nouveau pétrole, alors autant en collecter le plus possible. Mais ce n'est pas le cas, c'est en réalité la nouvelle source de responsabilité.
Curran: Existe-t-il des secteurs plus vulnérables aux logiciels de suivi par pixel ?
Hedberg: En ce moment, les institutions financières dans une certaine mesure, mais c'est surtout le secteur de la santé. L'accent est mis sur la santé, et comme vous l'avez probablement vu dans les actualités, le secteur de la santé est une cible constante pour les Ransomware également. Malheureusement, les organisations de santé sont donc exposées des deux côtés, en tant que première et tierce partie.
Curran: D'accord. Très intéressant. J'imagine que les assureurs cyber disposent d'une équipe disponible en cas d'attaque. Quelle est la composition de cette équipe ? Qui est le premier contact et comment cela se deploie-t-il ? En cas d'attaque, quel type d'équipe mobiliseriez-vous sur le dossier ?
Hedberg: Oui, tout à fait. Voici donc mon premier message d'intérêt public. Il y en aura probablement quelques-uns, mais en cas d'attaque Ransomware ou d'incident, votre premier appel devrait être à votre directeur informatique, s'il n'est pas déjà impliqué, afin d'évaluer la situation. Mais le deuxième appel devrait être à votre assureur. Malheureusement, nous rencontrons de nombreuses situations où les personnes concernées, pour de bonnes raisons, cèdent à la panique. Elles font appel à une société de forensique pour tenter de comprendre ce qui se passe. Elles accumulent un volume de travail considérable, puis nous présentent l'ensemble des coûts en nous disant : vous êtes l'assureur, c'est à vous de payer.
Malheureusement, dans les faits, ce n'est pas ainsi que cela fonctionne. Nous travaillons avec plusieurs prestataires. Nous bénéficions de tarifs préférentiels avec eux, nous entretenons des relations de longue date, et ils sont prêts à Engage dans ce travail sans délai. Non seulement vous profitez des tarifs que nous avons négociés, mais vous bénéficiez également de notre travail de sélection pour vous assurer qu'ils feront du bon job.
Chaque entreprise informatique avec laquelle vous travaillez, chaque conseiller juridique interne ou externe avec lequel vous collaborez va vous dire qu'il est expert en la matière. Statistiquement, ce n'est probablement pas le cas. Les relations que nous avons établies et validées sont des cabinets dont nous savons qu'ils feront le job, et ce à un tarif très raisonnable. Cette équipe est alors mobilisée. La première partie à être mobilisée, c'est nous. Nous faisons ensuite appel à ce que nous appelons un conseiller en gestion de violation ou un coach en violation, qui est en général un avocat. Un cabinet juridique est désigné et agit en tant que maître d'œuvre. Il identifie l'ensemble des risques — avons-nous une responsabilité en matière de confidentialité exposée ? Des données sont-elles exposées ? Et quel est le montant de la rançon et qui en est à l'origine ? C'est à ce moment-là que nous ferons appel à des experts en criminalistique numérique.
Curran: D'accord.
Hedberg: Plus tard dans le traitement d'un sinistre, nous pouvons Engage des experts en criminalistique comptable pour figure le montant réel de votre perte de revenus. Mais oui, c'est généralement le trio : nous en tant qu'assureur, le conseiller juridique spécialisé en violations de données, et les experts en criminalistique. C'est ce qui forme l'équipe chargée de résoudre ces situations.
Curran: Intéressant. Alors, Peter, supposons que je sois un client. Comment puis-je avoir la certitude que l'équipe que vous allez recommander pour gérer l'attaque est la meilleure ? Comment évaluez-vous en continu les prestataires que vous sélectionnez comme fournisseurs privilégiés, qu'il s'agisse de la gestion des menaces ou de toute autre fonction ? Comment procédez-vous pour évaluer l'équipe recommandée par Corvus ?
Hedberg: En réalité, tout repose sur la relation – la durée de ces relations et l'expérience que ces personnes apportent. Le secteur cyber existe depuis suffisamment longtemps pour que nous ayons acquis une très bonne connaissance des compétences de certains individus. Qu'ils changent la marque sur leur carte de visite, je le comprends et c'est tout à fait normal, mais nous savons qui sont ces équipes et nous savons à quel point elles sont performantes. C'est notre rôle en tant qu'assureur : nous entretenons ces relations pour que vous n'ayez pas à les évaluer vous-même.
J'aimerais également rappeler à tous les assurés : les relations que nous avons établies ne sont pas cachées derrière un quelconque pare-feu. Vous êtes les bienvenus à savoir qui ils sont. Nous disposons de ce que nous considérons comme un panel de fournisseurs privilégiés avec lesquels nous travaillons. N'hésitez pas à nous le demander à tout moment, nous vous le communiquerons. Et si vous avez déjà une relation avec l'un d'eux en particulier ou souhaitez en sécuriser un à l'avance, ce type d'arrangement est généralement possible.
Curran: En tant que client, j'imagine qu'ils apprécieraient cette transparence et la réactivité qui découle d'une équipe habituée à travailler ensemble, ce qui sera déterminant au début d'une attaque. Mais dans l'ensemble, dans quelle mesure les clients sont-ils ouverts aux suggestions et y a-t-il des résistances – surtout s'il s'agit de leur première attaque ? Les attaques surviennent de façon régulière, mais s'il s'agit d'une première attaque, dans quelle mesure les clients sont-ils réceptifs aux suggestions ?
Hedberg: J'ai trouvé cela assez intéressant, à vrai dire. Il y a eu une évolution. Au départ, la plupart de nos clients nous ont dit : « Payez la rançon, faites ce qu'il faut pour nous remettre en marche. Et c'est nous qui sommes revenus en disant : « Vous n'avez pas à payer la rançon ; l'intégrité de vos sauvegardes est suffisante. Nous n'avons pas détecté suffisamment d'exfiltration pour estimer que vous devez payer pour une clé de suppression. » Il semblait donc que nous, en tant qu'assureur, ne souhaitions pas payer de rançon en raison de l'impact sur les coûts. Mais ce n'était pas vraiment le cas. Il s'agissait simplement d'une utilisation plus judicieuse de votre budget que de restaurer votre système avec les ressources dont nous disposions.
Ce qui se passe maintenant, c'est que la perception du public concernant le paiement des rançons est devenue très négative, et je les comprends. Ces rançons servent à acheter des bombes pour tuer des Ukrainiens. C'est en quelque sorte ce qui se passe. Ainsi, l'une des situations auxquelles nous sommes confrontés est que certains assurés refusent de payer la rançon, alors que notre recommandation est précisément de la payer, car l'intégrité des données dont ils disposent n'est pas suffisante et pourrait compromettre la continuité de leurs activités. Dans ces cas, payer la rançon peut être la décision la plus judicieuse. Lorsque nous parlons de friction en ce moment, il s'agit avant tout de savoir si vous payez ou non. Je n'ai pas de réponse universelle à vous donner, car chaque situation unique appelle une réponse différente.
Curran: Oui, je l'imagine bien. Nous avons donc abordé le pourquoi. Passons au comment. Quel est le bon agent et quelles questions dois-je poser à un assureur cyber si j'entame des discussions préliminaires ?
Hedberg: Trouver un bon courtier dans ce domaine est un peu plus difficile qu'on ne le croit. C'est un secteur de l'assurance très récent.
La plupart des courtiers en assurance ont de solides compétences en responsabilité générale, en assurance de biens, en assurance automobile et dans toutes les lignes d'assurance traditionnelles. Vous aurez besoin d'un courtier disposant d'un département spécialisé. La spécialité représente un segment très restreint de l'assurance, mais elle couvre ce que nous appelons les produits phares : la responsabilité des administrateurs et dirigeants, la responsabilité en matière de pratiques d'emploi, la responsabilité professionnelle, ou ce que nous appelons l'E&O. Mais ces départements gèrent également le cyber. Vous devez donc vous assurer que votre courtier possède des compétences dans ce domaine, ou qu'il dispose d'un référent dédié à la cyber.
Un courtier de valeur sera également en mesure de répondre à de nombreuses questions techniques. Vous n'avez donc pas à vous limiter à votre responsable des achats en assurance ou à votre directeur financier ; vous pouvez faire participer votre directeur informatique et engager une discussion technique sur le contenu de cette demande. La marque d'un bon courtier, c'est sa capacité à approfondir ces sujets, car ils sont désormais très techniques.
Autrefois, c'était le département financier qui avait cette responsabilité. C'est lui qui souscrivait les assurances. L'Impact de cette assurance sur les autres départements n'était pas nécessairement leur préoccupation. Il s'agissait avant tout de ce qui était bon pour l'entreprise : quel est le prix, quelles sont les conditions ? Cette conversation doit désormais impliquer les départements informatiques, et les agents doivent donc disposer de personnes capables d'interagir avec les directeurs informatiques. C'est une compétence qui commence à émerger davantage chez les agents, mais si vous recherchez un bon agent, c'est ce critère qu'il faut privilégier. Quelqu'un capable d'avoir ces conversations du côté de l'agent.
Curran: Oui, c'est tout à fait logique compte tenu du caractère unique de chaque attaque. Il existe certes des points communs, mais chaque attaque sera unique selon l'environnement informatique du client. Il faut donc quelqu'un capable d'aller au fond des choses. Cela a donc beaucoup de sens.
Constatez-vous la présence de nombreux responsables des risques dans des entreprises qui n'en avaient pas auparavant ? Est-ce une tendance que vous observez davantage sur le marché ?
Hedberg: Oui, le comité de direction commence à être bien chargé. Il y a beaucoup plus de postes qu'avant.
Curran: Oui, le CRO n'est pas le directeur des revenus, c'est aussi le directeur des risques, pas seulement le directeur des revenus. N'est-ce pas ?
Hedberg: Oui, il va falloir standardiser tout cela à un moment ou un autre. Je suis ravi de voir la fonction de RSSI adoptée au sein des organisations. Auparavant, c'était le directeur informatique, puis le conseil juridique, qui assumaient une partie des responsabilités liées à la confidentialité, mais aujourd'hui le RSSI tend à regrouper ces responsabilités et à faire de la sécurité d'entreprise une préoccupation de conseil d'administration.
Pendant de nombreuses années, les conseils d'administration ont considéré l'informatique comme un centre de coûts – simplement ce qu'il fallait dépenser pour mettre des ordinateurs entre les mains des collaborateurs et accomplir le job. Aujourd'hui, après tous ces événements très médiatisés, les conseils d'administration réalisent qu'ils sont eux aussi exposés à des risques considérables. Ils souhaitent donc s'assurer qu'un membre du conseil maîtrise ce domaine et est chargé de veiller à l'hygiène de l'organisation. Je suis donc encouragé de voir que cela devient une discipline à part entière. Malheureusement, il y a une pénurie de RSSI sur le marché, donc si vous êtes analyste en sécurité et que c'est quelque chose que vous souhaitez assumer… – car être analyste en sécurité est une chose ; siéger à un conseil d'administration avec toutes ces responsabilités en est une autre.
Être RSSI est un défi de taille. Vous êtes le gardien de but du secteur, d'accord ? Vous ne serez pas félicité lorsque vous faites votre job au quotidien et que [l'entreprise est] en sécurité. Vous subirez un coup dur si, pour une raison quelconque, vous vous faites pirater. Ce n'est pas juste : ces personnes se lèvent chaque matin, font un travail remarquable et ne sont généralement pas reconnues pour cela. Prenez donc un instant pour réfléchir à la dimension psychologique de cette situation.
Curran: C'est tout à fait logique.
Cela amène donc à la question de savoir ce qu'il en est dans les périodes calmes, lorsque vous n'êtes pas attaqué, que personne ne vous contacte et que vous exercez votre rôle de RSSI. Quelle est la fréquence idéale pour rester en contact avec votre assureur cyber en l'absence de crise ?
Hedberg: De nombreux assureurs cyber disposent désormais d'outils en ligne proposant des auto-évaluations et des rapports continus. Je laisserais votre assureur prendre l'initiative de la conversation. Je ne pense pas que vous ayez besoin d'être celui qui fait le point, même s'il vaut la peine de vous connecter pour vérifier votre dernier score et les retours associés. Vous pouvez compter sur un bon assureur pour vous contacter au moment opportun.
Soyez donc proactif si l'assureur a des préoccupations, par exemple : « J'ai besoin qu'un EDR soit déployé dans 60 jours pour que ces conditions restent en vigueur. » Dans ce cas, déployez l'EDR. Mais de façon générale, nous voyons les sinistres en premier. Nous observons les situations problématiques, et si nous estimons que cela concerne votre organisation, nous prendrons contact avec vous. Nous vous enverrons cet e-mail. Nous allons dire : « Nous avons effectué un scan. » Nous pensons que vous avez une Log4j exposition, ou que vous utilisez actuellement MOVEit comme protocole de transfert de fichiers, en tant que logiciel. Faites-nous confiance, nous prendrons contact avec vous. C'est notre job. Nous sommes également gestionnaires des risques.
Curran : Parfait. De votre position, vous observez plusieurs secteurs confrontés à des attaques et… des entreprises cherchant à les prévenir. Quelles tendances identifieriez-vous pour les une à trois prochaines années en matière de cyber-assurance, qui deviendrait de plus en plus incontournable… [Par rapport à] il y a trois ans, l'environnement est différent aujourd'hui, et des événements géopolitiques en sont en grande partie responsables. Mais que voyez-vous pour l'avenir ? Il y a bien sûr l'inconnu, mais au-delà de cela, quelles sont vos perspectives pour le secteur de la cyber-assurance ?
Hedberg: Je pense que deux choses vont se produire. Je pense que le Ransomware va devenir davantage une sinistralité. Il va devenir actuariellement prévisible dans une certaine mesure. Je ne pense pas qu'il va disparaître. Nous relevons nos standards. Les cybercriminels trouvent de nouvelles méthodes, et c'est ce jeu du chat et de la souris que nous jouons avec eux, malheureusement. Il y aura donc des antagonistes persistants à cet égard.
Je pense qu'une chose que nous allons commencer à observer – et croyez-moi, lorsque vous parlez aux opérationnels, ils disent toujours de ne pas laisser l'IT diriger votre entreprise. Mais il y a une exception notable.
Je pense que l'IT va commencer à s'impliquer de façon importante dans la gestion des données. Quelle quantité de données conservons-nous ? Pourquoi les conservons-nous ? Sont-elles pertinentes ? Existe-t-il une justification commerciale pour cela ? Si nous n'en avons pas besoin, nous devons nous en débarrasser.
Je pense qu'une grande partie de la couverture de votre responsabilité envers les tiers passe par l'élimination des données dont vous n'avez pas besoin. Je pense que beaucoup d'organisations, en particulier dans les opérations, ne veulent pas s'en débarrasser parce qu'elles estiment qu'il existe une utilité commerciale ou un besoin pour ces données. C'est de l'or noir, en quelque sorte. Je pense donc que nous allons voir des tensions émerger à ce sujet.
Et je pense que le barreau des plaignants va faire preuve de plus de créativité. Ils ont déjà remporté quelques victoires avec les pixels et, là encore, une législation obscure : la loi sur la protection de la vie privée des vidéos ou les anciennes lois sur les écoutes téléphoniques datant de 1960s. Nous commençons donc à observer une activité soutenue dans ce domaine, et je ne pense pas que cela soit près de s'arrêter. C'est là où je vois les choses évoluer.
Curran: Oui, je suis d'accord. Je pense que la rétention de données semble être une pratique très répandue. Vous n'utilisez pas ces données, elles ne vous sont d'aucune utilité dans votre activité, mais elles sont toujours présentes dans votre environnement. En clarifiant tout cela, je pense que le RGPD et certaines de ces autres réglementations imposent ces actions, mais plus l'hygiène des données, comme vous le dites, est mise en pratique, moins vous aurez de risques dans votre activité. Cela a donc beaucoup de sens.
Y a-t-il autre chose que vous souhaiteriez partager aujourd'hui sur la cyber-assurance, où elle en est et où elle va ?
Hedberg: Il existe de nombreuses options en matière de cyber-assurance en ce moment. Lorsque votre courtier vous revient avec une fiche de présentation, il vous proposera des tarifs très variables. Laissez-le vous guider sur le bon assureur. Nous travaillons avec ces agents au quotidien, en présentant ce que nous faisons et pourquoi nous le faisons mieux, ou pourquoi, par exemple, nous privilégions les fabricants plutôt que le secteur de la santé, et en quoi nous sommes spécialisés dans ce domaine. Ne soyez donc pas surpris si vous constatez une certaine incohérence dans ces chiffres lorsque les devis vous parviennent. Le marché est encore très... Je dirais diversifié. Il existe une pluralité de transporteurs et de besoins.
Curran: Il semble que vous ne proposez pas seulement une cyber-assurance, mais aussi un accompagnement en matière de formation pour les entreprises.
Hedberg: Tout à fait. Et c'est là un facteur de différenciation majeur par rapport aux autres types d'assurance. Nous avons un intérêt considérable à ce que les personnes qui nous écoutent en ce moment s'impliquent, ainsi qu'à l'Engage des assurés.
Curran: Très bien. Merci Peter. Nous vous remercions du temps que vous nous avez accordé aujourd'hui.
Hedberg: Avec plaisir.
Curran: Je me suis entretenu avec Peter Hedberg, VP de la souscription cyber chez Corvus Insurance.
Pour en savoir plus, consultez Focal Point, le magazine en ligne primé de Tanium dédié à l'actualité cyber. Vous trouverez des liens vers des articles dans les notes de l'émission. Ou visitez Tanium.com/p pour les publications.
Pour découvrir d'autres conversations avec les grands leaders du monde des affaires et les experts en sécurité d'aujourd'hui, abonnez-vous à Let's Converge sur votre application de podcast préférée. Si cet épisode vous a plu, n'hésitez pas à nous attribuer une note de cinq étoiles.
Merci de votre écoute. Nous avons hâte de partager de nouvelles perspectives cyber lors du prochain épisode de Let's Converge.