Résumé
Si quelqu’un peut bénéficier de l’automatisation, ce sont les équipes de cybersécurité, qui ont été sous-chargées et surchargées au cours de la dernière décennie. Enfin, le soulagement est en vue. Un nombre croissant d’outils d’automatisation éliminent la pression sur les professionnels de la sécurité, en gérant des tâches répétitives, fastidieuses et de bas niveau. Alors, pourquoi tant d’organisations ne les ont pas encore utilisées ?
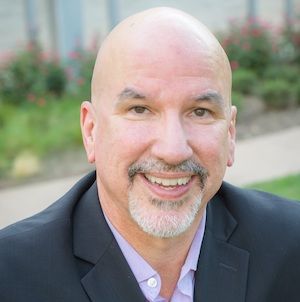
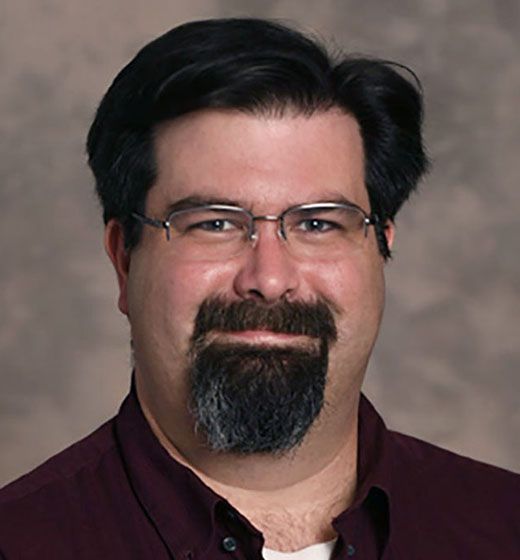
HOST : Doug Thompson, directeur de l’ingénierie des solutions techniques et architecte en chef de l’éducation,
TaniumGUEST : Steven Blankenship, directeur informatique, Université de Salisbury
Afficher les notes
Consultez ces articles de Focal Point, le nouveau magazine d’actualités cyber en ligne de Tanium, et une vidéo riche en informations de notre webémission To The Point avec Renee Murphy de Forrester.
- Un guide d’automatisation de la sécurité pour 2023
- Les DSI du secteur de la santé doivent associer l'automatisation à la sécurité
- L’avenir de la gestion des risques repose sur l’automatisation (webémission)
Transcription
L’entretien suivant a été modifié pour plus de clarté.
Steven Blankenship : numéros de sécurité sociale, cartes de crédit, permis de conduire, passeports. Nous avons l’obligation de protéger ces données. Et je vous le dirai, ce sont nos joyaux de couronne. Ce sont les choses que si nous perdons, s’ils sont volés, ils sont violés, c’est ce qui ruine la vie des gens.
Doug Thompson Automation est présent partout aujourd’hui. Vous savez, vous ne pouvez pas déposer un chèque sur votre compte bancaire sans en prendre une photo. Vous ne pouvez pas prendre votre hamburger préféré dans un fast-food de l’aéroport sans vous heurter à une certaine forme de kiosque. Cette technologie automatisée est tellement répandue que même les responsables informatiques commencent à s’inquiéter de savoir si les algorithmes peuvent bientôt les mettre hors d’usage. Mais il y a un groupe au sein de l’informatique qui adopte cette nouvelle tendance. Et si ce n’est pas le cas, vous devriez probablement le faire.
Bonjour, je m’appelle Doug Thompson. Et aujourd’hui, sur Let’s Converge, nous parlons d’automatisation et de cybersécurité.
Si quelqu’un pouvait bénéficier de l’automatisation, ce sont les équipes de sécurité qui ont été sous-chargées et surchargées au cours de la dernière décennie. Les rangs de cybersécurité ont légèrement augmenté ces dernières années, mais près de 3 millions d’emplois en cybersécurité restent vacants. Le rapport de l’année dernière sur la main-d’œuvre de (ISC)2 a révélé que le nombre de travailleurs en cybersécurité doit augmenter de 65 % pour défendre adéquatement les entreprises.
Thompson : Pendant ce temps, les piratages de cybersécurité sont en plein essor. Mais il y a un soulagement en vue : un nombre croissant d’outils d’automatisation de la sécurité éliminent une certaine pression sur ces professionnels de la sécurité en gérant des tâches répétitives, fastidieuses et de bas niveau. Mais un nombre surprenant d’organisations n’en ont pas encore besoin. Qu’est-ce qui donne ? J’ai ma théorie : je pense que c’est juste la nature humaine, les gens ne veulent pas changer.
Stephen Blankenship, directeur informatique de l’Université de Salisbury, dans le Maryland, nous rejoint aujourd’hui pour partager une étude de cas sur les outils et la transformation numérique. Stephen a gravi les échelons à Salisbury, en commençant par l’obtention d’une licence en informatique, puis d’un master, puis en passant au niveau supérieur grâce à l’assistance informatique, au réseautage et à l’administration des systèmes. Steven, comment allez-vous ?
Blankenship : Bien, bien. Heureux d’être ici.
Thompson : Il semble que vous soyez arrivé à Salisbury en tant que jeune homme et que vous ayez tellement apprécié la vie universitaire que vous ne pouviez pas vous déchirer.
Couverture : je suis ici depuis environ 23 ans. Nous sommes un collège régional et traditionnel des arts libéraux sur la rive est du Maryland, à quelques heures à l’est de D.C. J’ai été en haut de ma carrière. J’aime soutenir les environnements d’apprentissage éducatif et créer des opportunités où les étudiants peuvent réussir.
Thompson : Alors, vous avez obtenu votre diplôme et vous y êtes directement allé ?
Blankenship : Ouais, ils m’ont piégé, directement dans des stages. J’ai travaillé jusqu’au service de la fin du ‘90s jusqu’à aujourd’hui. Ils sont donc à court d’endroits pour me mettre,
Thompson : Nous parlions avant de commencer à enregistrer : j’étais chez Microsoft avant cela et nous parlions de l’histoire de ce qui a été utilisé [pour la gestion du réseau]. Vous n’étiez qu’au tout début de la capacité à gérer les PC. Je veux dire, avant cela, c’était juste une sorte de cauchemar pour gérer votre environnement.
Blankenship : Oh, oui. Vous savez, depuis les jours Novell et l’application NetWare [Manager].
Thompson : Ah, oui. Novell. Pour ceux qui n’appréhendent pas l’histoire ou qui ne l’ont pas vécu comme nous l’avons fait, Novell a été un pionnier du réseautage d’entreprise en 1990s. Leur produit principal, NetWare, était un leader dans le domaine des logiciels réseau. Ensuite, Microsoft, mon ancien employeur, s’est rendu compte qu’ils pouvaient intégrer la mise en réseau à leur système d’exploitation. Et il y a eu Novell. Le SMS 2003 a dû également changer la donne pour vous. Le SMS, ou serveur de gestion du système, était traditionnellement un outil de gestion de bureau incontournable, mais cette version se concentrait sur la cybersécurité d’une toute nouvelle manière : repérer les vulnérabilités de sécurité et fournir des mises à jour critiques.
Blankenship : vous savez, initialement, le SMS 2003 a été notre première véritable exploration de notre environnement de bureau. Nous avons utilisé de nombreux outils, de nombreuses solutions ponctuelles au fil des ans pour essayer de résoudre les problèmes sur notre environnement de bureau.
Thompson : Et c’est ce que vous avez dû faire. C’était, d’accord, voici le problème du jour, je l’appellerai, et ils n’avaient pas vraiment de belle plateforme, ce qui vous a donné ce type de manière de bout en bout de pouvoir faire les choses de manière holistique.
Blankenship : Oui. Ce sont des solutions, ce ne sont pas des plateformes. Et c’est toute notre expérience, toute ma carrière ici. Et cela peut être incroyablement frustrant.
Thompson : Oui, je sais ! J’ai parlé à des personnes qui ont dit, vous savez, que cela a résolu ce problème, mais cela a soulevé quatre autres problèmes. C’est donc un whack-a-mole, c’est probablement la meilleure description pour cela.
Couverture : Oh, oui.
Thompson : Vous êtes récemment devenu l’un de nos clients ici. Dites-nous comment cela a évolué. J’en parle du point de vue de l’histoire, vous devez amener les gens qui pensent en dehors des silos. Il s’agit d’une image plus large de ce qui doit se produire et d’une sorte de cette vue holistique de ce que la vie pourrait être. Et encore une fois, c’est plus comme : vous êtes là depuis suffisamment longtemps pour savoir que la vie doit être meilleure. N’est-ce pas ? . Vous avez eu cette journée Groundhog, en la vivant, depuis trop longtemps.
Couverture : oui. Et je vous dirai que les besoins opérationnels, comme l’administration des ordinateurs de bureau et la résolution de certains de ces défis, ne sont pas sexy et ce n’est pas quelque chose dans lequel l’administration souhaite investir. C’est une chose très difficile à budgétiser. Et chez Salisbury, la façon dont nous avons pu obtenir Tanium ici est que nous avions un besoin de sécurité très spécifique que nous devions traiter pour répondre à nos exigences d’audit législatives.
Voici comment cela s’est produit : nos auditeurs législatifs nous ont dit que nous devions identifier toutes les sources de PII sur tous les endpoints de nos serveurs : vous savez, les partages de fichiers, le stockage dans le cloud, vous le nommez. Et lorsque je dis IPI, il s’agit d’« informations personnellement identifiables », telles que les numéros de sécurité sociale, les cartes de crédit, les permis de conduire, les passeports. Nous avons l’obligation de protéger ces données. Et je vous le dirai, ce sont nos joyaux de couronne. Ce sont les choses que si nous perdons, s’ils sont volés, ils sont violés, c’est ce qui ruine la vie des gens.
Et vous savez, même en dehors de nos exigences législatives, c’est ce qui nous intéresse le plus et ce que nous voulons le plus protéger. Nous devons donc supprimer les IPI de tout ce qui n’est pas un référentiel chiffré approuvé. Et nous avions essayé plusieurs solutions ponctuelles au fil des ans, vraiment ingérables pour le nombre d’heures-personnes et l’efficacité de ces outils.
Thompson : Il s’agit d’un problème grave et courant, que la plupart des dirigeants d’entreprise ne réalisent même pas qu’il existe.
Blankenship : c’est plus que ce que nous imaginions. Tout le monde et son frère souhaitent conserver tous les contrats jusqu’au ‘80s sur leurs ordinateurs. Nous avons donc acheté l’outil de sécurité qui est capable d’examiner tous les fichiers à l’intérieur des archives et de faire des correspondances de modèles en leur sein pour nous permettre d’identifier et de confirmer les incidents légitimes liés aux IPI. Et ensuite, il extraira automatiquement ces IPI des endpoints, laissera un petit talon là qui dit, Hé, nous avons pris votre fichier, appelons le service d’assistance si vous en avez besoin, puis le déplacerons vers un référentiel NAS central crypté [stockage joint au réseau] qui ensuite nous avons entièrement des ACL [listes de contrôle d’accès] et des permissions et processus distincts pour que les personnes puissent récupérer l’accès. Et cela répondait à nos exigences d’audit et nettoyait vraiment des millions d’enregistrements sur les endpoints des personnes, bien plus que ce que nous aurions jamais imaginé.
Thompson : Oui. L’enseignement supérieur, j’ai trouvé, est un endroit pour les amasseurs de données, par exemple, nous avions un chercheur à un poste précédent qui avait conservé chaque soumission pour une subvention qu’il avait eue. Et sa taille de boîte aux lettres était similaire à celle des téraoctets. Je veux dire, j’ai découvert que personne ne jette jamais rien dans l’éducation.
Couverture : Non, personne ne veut jeter quoi que ce soit. Et ce ne sont pas toujours les personnes que nous avons suspectées, ce ne sont pas toujours les RH ou les registraires ou les personnes avec lesquelles vous avez une raison légitime de travailler. PII. Oui. Chacun d’entre eux a téléchargé un rapport et l’a laissé sur son bureau. Oui. Ils ont ensuite copié leur dossier de documents à partir de leurs quatre ou cinq dernières machines. Nous avons des PII revenant au ‘80s. Mais ce sont également tous les services qui ont exécuté leur TurboTax et enregistré leur fichier fiscal sur leur bureau. Ce sont les contrats, les bons de commande, les cartes de crédit, les PDF scannés que nous trouvons. C’est bien plus que ce que nous avions imaginé et plus que l’un des outils précédents que nous avions tenté d’utiliser a pu trouver.
Thompson : Personne de la direction ne reconnaît l’ampleur de ce problème. Heck, cela choque même ceux d’entre nous en matière de sécurité. Jusqu’à ce que vous cherchiez, vous ne savez pas combien de données personnelles vulnérables se trouvent sur vos endpoints et serveurs. Et même si vous pensez avoir une idée de la quantité de données originales que votre tenue collecte, vous n’avez vraiment aucune idée de la fréquence à laquelle elles ont été dupliquées et de l’endroit où ces copies résident dans votre système et qui y a accès.
Vulnérabilité : et pour nous, nous n’avons pas la main-d’œuvre nécessaire pour les examiner. Nous n’avons pas la main-d’œuvre nécessaire pour retirer manuellement les IPI.
Thompson : Une journée ne passe pas, je ne parle pas à une entreprise de la manière dont elle a résolu ce problème ou ce problème, et je dis, Hé, j’ai un outil pour cela. Et cela me rappelle en quelque sorte quand j’étais à l’université, que je travaillais comme mécanicien de nuit, et que j’ai parlé à ces mécaniciens maîtres. J’ai vu quelqu’un qui avait un stéthoscope dans sa boîte à outils et je me suis dit : que faites-vous de cela ? Il dit : « Je l’utilise pour déterminer s’il y a une tique ou quelque chose de désynchronisé sur la voiture. » Il le mettait en place sur le moteur. Vous savez, aujourd’hui ils ont ces ports sur la voiture que vous branchez réellement à un ordinateur et cela vous donne tous les diagnostics sur tout ce qui se passe dans ce moteur. Ce que vous décrivez est à peu près le même processus. Nous avons besoin d’un outil unique qui nous donnera une visibilité complète sur tous les endpoints de manière régulière.
Couverture : l’une de nos principales exigences était qu’elle devait être autonome. Il ne nous suffit donc pas de trouver des IPI ; nous devions les supprimer, une fois que nous avons confirmé la situation ou le scénario. Nous sommes donc en mesure d’examiner ces coups et de dire, oui, ce modèle est légitimement des PII, tout ce qui ressemble à cela, allez-y et prenez-le. Nous avons donc juste un certain soin et une certaine alimentation que nous avons pour la former, car nos formulaires de demande ressemblent tous à ceux de nos contrats. En fait, c’est assez simple, une fois que vous connaissez les types de PII qui vivent dans votre environnement, pour que vous vous souciiez de l’outil, que vous le nourrissiez et que vous le formiez à le prendre automatiquement. Et politiquement, nous avons pu y parvenir, et nos utilisateurs sont venus à comprendre comment tout cela fonctionne.
Thompson : Comment avez-vous géré cela ? Obtenir l’adhésion des utilisateurs ?
Couverture : au moment où votre financement d’État sera retiré si vous ne répondez pas aux exigences légales, les derniers éléments d’hésitation [disparaissent] car notre président ne veut pas être dans le journal. Heureusement, d’autres personnes autour de nous ont eu de mauvaises expériences au point que nous sommes maintenant crus. Je ne pense pas que certaines des explications politiques et culturelles soient même nécessaires de nos jours. Ce n’est pas que nous ne savions pas que nous devions le faire pendant la dernière décennie, mais nous avons enfin les outils, la capacité de le faire et la volonté, la reconnaissance dans l’environnement de cybersécurité d’aujourd’hui que nous devons le faire. C’est ainsi qu’il s’est réuni.
Thompson : C’est un équilibre délicat, car par le passé, vous auriez pu le faire, mais cela n’aurait pas été une excellente expérience client. La technologie bien réalisée s’estompe en arrière-plan. Vous ne savez même pas ce qu’il y a. Cela fonctionne tout simplement. C’est comme l’interrupteur d’alimentation lorsque vous allumez la lumière. Et il semble que vous ayez pu trouver cette solution pour la rendre transparente pour l’utilisateur, si vous supprimez cette friction, ils sont beaucoup plus susceptibles d’adhérer.
Blankenship : droit. Et le plus important, c’est que tout ce que nous aurions pu faire par le passé aurait eu des frais tellement manuels sur l’informatique et les utilisateurs qu’il aurait été impossible pour nous de les prendre en charge et de les maintenir. C’est vraiment comme ça que nous l’avons fait ici. Une fois que nous l’avons mis à la porte et que nous avons cet outil puissant sur tous nos endpoints et tous nos serveurs, c’est l’heure des enfants en magasin.
Thompson : Et bien, être capable d’automatiser ces choses est très puissant car cela vous aide à évoluer. J’ai rencontré des personnes [qui] pensent que vous essayez de vous débarrasser de leur travail. Et en réalité, vous essayez de les libérer pour faire quelque chose de plus grande valeur qui rend leur travail plus important et plus fiable. ... Personne ne fabrique plus de glacières. Lorsque le réfrigérateur est sorti, vous savez, personne... [trails off.] Les bandes VCR, vous n’en avez plus beaucoup. Vous savez, tout est numérique. Cela continue.
Couverture : j’avais toujours ces conversations avec les gens. Tout aspect de votre travail que je peux automatiser avec PowerShell ou avec un script ou un outil, vous devriez être heureux, car cela doit être désastreux de le faire de manière répétitive. Allons vous faire découvrir quelque chose de beaucoup plus intéressant, de beaucoup plus précieux et de beaucoup plus commercialisable. Vous savez, ce n’est pas comme si j’essayais de vous automatiser et de vous licencier.
Thompson : D’accord.
Blankenship : En particulier dans cet état, nous sommes très stables. L’ancienneté moyenne des personnes de mon service s’étend de 10 à 30 ans. Nous n’avons pas beaucoup de sauts d’emplois. Nous sommes assez isolés ici, sur la côte est du Maryland. Cependant, nous avons des plages. C’est le principal argument de vente. Mais ce sont les personnes qui représentent la véritable valeur de notre service, et plus je peux les diriger vers des projets beaucoup plus précieux que des tâches répétitives mineures, faisons en sorte que tout cela soit automatisé, tout cela en dehors.
Thompson : Et cela réduit également les erreurs et les problèmes. Parce que parfois, vous le faites encore et encore. Il est temps de négliger quelque chose, ou vous avez une valeur aberrante qui en ressort, et bien cela a toujours fonctionné auparavant. Il y avait une chose qui est différente. En automatisant toutes ces choses, vous pouvez mettre en place des contrôles pour les rendre à nouveau plus fiables, puis libérer l’homme pour faire plus de choses de gants blancs et de valeurs élevées.
Blankenship : l’automatisation a également une tendance naturelle à auto-documenter les processus. Donc, si vous pouvez automatiser un processus, vous avez soigneusement documenté ce processus commercial. Il est donc facile pour quiconque de venir après et de le maintenir, de le mettre à jour, de comprendre ce qui se passe. Alors que lorsque les choses sont des processus manuels, c’est dans la tête d’une personne et elle vient peut-être de prendre sa retraite.
Thompson : C’est un grand facteur que je parle à beaucoup de gens [à propos]. Ils ont la seule personne [sur laquelle ils comptent], mais cela devient beaucoup plus difficile lorsqu’ils partent. Ou Dieu interdit quelque chose de tragique que vous ne pouviez pas prévoir du tout. Je sais que je suis horrible de documenter les choses que je fais juste, je les traverse et je continue, beaucoup au chagrin de ma femme. Elle me crie parfois. « Mais pourquoi n’avez-vous pas écrit cela ? » « Je suis juste, euh, c’est ça. » Mais cela n’affecte que ma famille et moi. Cela n’a pas d’impact sur l’ensemble d’une organisation.
Couverture : donc, une fois que nous avons obtenu la visibilité et que nous avons commencé à voir la puissance de l’outil, lorsque nous l’avons reçu ici, les gens ont commencé à se rendre compte que nous pouvions poser des questions en temps réel et obtenir des réponses sur notre situation. Par exemple, on nous a demandé si nous devions continuer à payer pour ce logiciel, nous payons 60 000 USD pour une licence de site. Pourquoi faisons-nous cela ? Et je peux simplement poser une question sur notre environnement et dire où est, [ou] quels ordinateurs ont même cela ? Et puis je peux savoir où se trouvent ces ordinateurs et qui les utilise. Je connais les versions. Je reçois ces réponses, et c’est beaucoup plus rapide et dans un seul écran.
Je peux ensuite prendre la même réponse que celle que j’ai obtenue et la transmettre directement à un déploiement. Donc, transformer cela en un exemple de sécurité : nous avons une vulnérabilité qui a été publiée pour un produit Adobe ou vous le nommez, [et] je ne sais même pas combien d’ordinateurs ont cette version. Avant, obtenir cette réponse serait incroyablement douloureux.
Maintenant, c’est une phrase qui m’aide à remplir automatiquement le reste de la phrase pour me dire exactement combien se trouvent dans cette situation, puis prendre cette liste exacte d’ordinateurs, l’alimenter directement dans un déploiement, pour continuer et les mettre à jour.
Thompson : Cela vous permet donc clairement de gagner une tonne de temps.
Blankenship : Absolument. Et l’une des grandes choses sur lesquelles nous sommes également poussés est l’application de correctifs et la conformité des correctifs. Nous avons beaucoup de mesures de conformité que nous devons respecter : essentiellement des configurations de base qui doivent être maintenues, ainsi que le temps moyen d’atténuation des correctifs pour les vulnérabilités, ainsi que le correctif[ing] à partir d’une certaine période de temps de publication du fabricant. Nous devons les faire appliquer. Et je vous dirai que c’est une chose envoûtante à combiner.
Thompson : Pour faire tout cela manuellement, correctif par correctif, j’imagine que cela stimulerait n’importe qui. Avoir le bon outil automatisé vous fait gagner du temps, mais aussi de la santé. C’est comme avoir votre propre agent spécial sur chaque endpoint, vous donnant des données réelles sur l’endpoint en temps réel. Il n’est plus nécessaire de s’appuyer sur des outils tiers, des analyses à distance ou un cliquet pour cela et une prise pour cela.
Blankenship : Et je sais que l’agent sur place, lorsque je lui dis la mise à jour, va obtenir ces mises à jour et me fournir des commentaires sur la manière dont cela s’est passé.
Thompson : Et il faut que vous dormiez mieux en sachant que vous pouvez répondre à ces questions. Il n’y a rien de pire que de demander à votre patron d’entrer et de savoir qu’il va vous poser l’une de ces questions. Je peux vous obtenir cette réponse, mais cela peut être une semaine.
Blankenship : c’est exact. Et vous n’êtes aussi sécurisé que vos maillons les plus faibles. Et oui, nous avons beaucoup d’autres couches de sécurité et nous avons des pare-feux et d’autres pièces à ce puzzle. Mais depuis le plus longtemps, nos endpoints sont notre plus grande préoccupation et nos points de compromission.
Parce que nos serveurs sont verrouillés. Ils sont très, très ajustés. Notre réseau, vous savez, comporte beaucoup de contraintes et de contrôles. Mais ces endpoints et ces utilisateurs pessimistes sont le principal problème dans un environnement. Donc, en vous assurant que cela peut causer le moins de dommages possible, des dommages à la réputation, une perte de données, avoir ces endpoints sans IPI sur eux ? J’ai déjà gagné la moitié du match. Donc, même si cet endpoint est volé, il est compromis, vous n’obtenez pas quelque chose localement de notre part. Ensuite, j’ai ces autres couches en place entre cet endpoint et les endroits supplémentaires où vous allez me faire plus de dégâts.
Mais oui, je dors mieux la nuit en sachant que j’ai l’audiovisuel qui fonctionne correctement, en sachant que j’ai le pare-feu activé localement. Sachant que vous n’avez pas de droits d’administrateur localement sur cette machine, sachant que tous nos petits paramètres et politiques de groupe, ainsi que tous les ajustements et couches que nous appliquons sur ces endpoints sont toujours activés, fonctionnent toujours. Et vous êtes corrigé. L’autre chose est, opérationnellement, si votre environnement ressemble à ce que je viens de dire, vous obtenez beaucoup moins d’appels.
Thompson : Oui.
Blankenship. : Vous avez beaucoup moins de problèmes. Vos utilisateurs sont en fait plus heureux dans cet environnement car leur bureau fonctionne.
Thompson : Cela revient à un point où la technologie s’estompe en arrière-plan et où vous serez en mesure de faire ce que vous devez faire.
Blankenship : tout fonctionne.
Thompson : Il semble que vous ayez quelques améliorations, que vous dormiez mieux la nuit, que vous ayez des clients satisfaits. J’apprécie vraiment que vous passiez un peu de temps avec nous et que vous racontiez votre histoire sur la manière dont elle a transformé votre façon de faire des affaires.
Blankenship : Absolument. Oui. Appréciez que vous m’ayez reçu.
Thompson : J’ai parlé avec Steven Blankenship, directeur informatique de l’Université de Salisbury.
Si vous souhaitez en savoir plus sur la sécurité et l’automatisation, consultez le nouveau magazine d’actualités cyber en ligne de Tanium sur Tanium.com. Pour entendre plus de conversations avec les principaux chefs d’entreprise et experts en sécurité d’aujourd’hui, assurez-vous de vous abonner à Let’s Converge sur votre application de podcast préférée, telle qu’Apple Podcast et Spotify. Et si vous aimez cet épisode, ce que je sais que vous l’avez fait, veuillez nous donner une note cinq étoiles.
Merci d’avoir écouté. Nous sommes impatients de partager plus d’informations sur le prochain épisode de Let’s Converge.