Nous avons interrogé 270 professionnels de la sécurité informatique afin de mettre en lumière leurs principales préoccupations concernant la réponse aux incidents, les enquêtes et la remédiation sur les terminaux. Voici ce que nous avons appris.
(Image : Dom Ide / Pixabay)
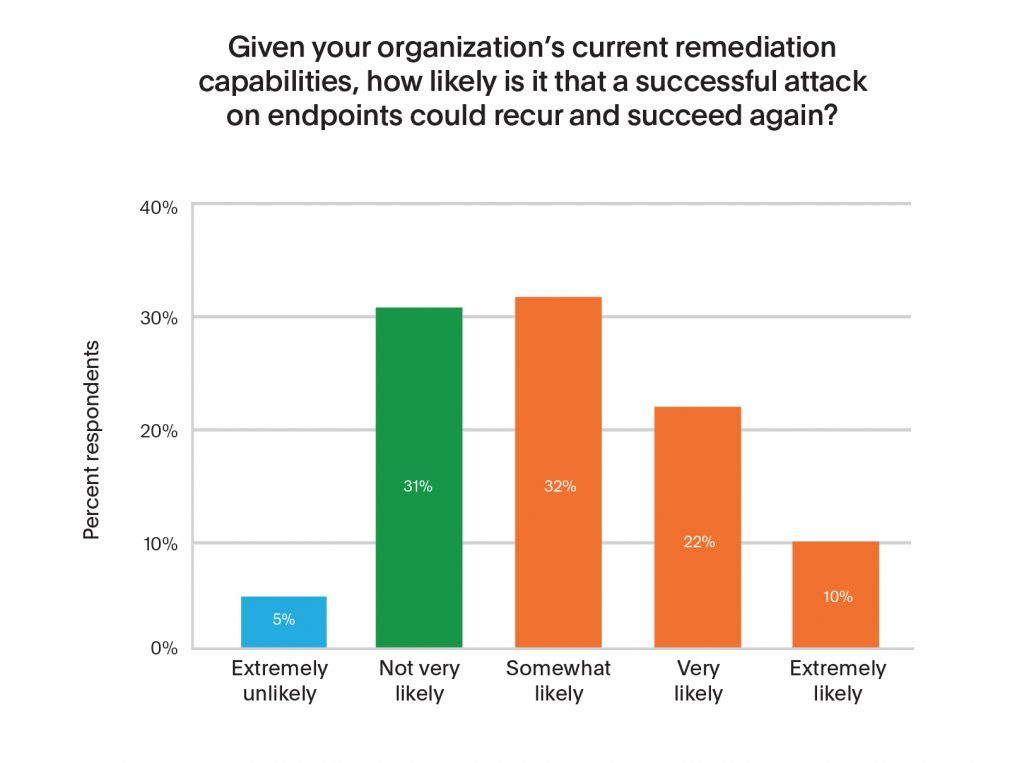
Si vous venez de remédier à une faille de sécurité au sein de votre organisation, la dernière chose à laquelle vous souhaitez penser est la possibilité que cette même faille se reproduise. Pourtant, cette possibilité est au cœur des préoccupations de la majorité des participants à notre enquête « 2018 Endpoint Security Survey ».
Cette enquête, menée par PwC pour le compte de Tanium, a interrogé 270 professionnels de la sécurité informatique en Amérique du Nord afin d'évaluer leurs principales préoccupations concernant l' la gestion des incidents, les enquêtes et les mesures correctives sur les terminaux. La menace d’une nouvelle intrusion – c’est-à-dire la probabilité qu’une attaque aboutisse à plusieurs reprises – est une source de préoccupation pour près des deux tiers des personnes interrogées.
Ce cycle de nouveaux compromis est aggravé par les difficultés rencontrées par les organisations pour identifier, évaluer l'ampleur et résoudre complètement les incidents de sécurité. La gestion des incidents ne se limite pas à la simple réponse à une alerte isolée. Les organisations doivent évaluer pleinement l'impact d'un incident et remédier aux causes profondes qui y ont contribué. Pourtant, la plupart des organisations ne sont pas en mesure d'accomplir ces tâches dans les délais impartis, ce qui les expose à un nouveau risque de compromission.
(Source : Enquête Tanium 2018 sur la sécurité des terminaux)
L'idée qu'une attaque récurrente puisse réussir à plusieurs reprises est particulièrement préoccupante lorsqu'on la replace dans le contexte du temps qu'il faut en moyenne à une organisation pour détecter une violation de sécurité et y remédier. Selon Ponemon Research, il faut en moyenne 191 jours à une organisation pour détecter une violation (s'ouvre dans un nouvel onglet), et en moyenne 66 jours pour y remédier. Plus inquiétant encore, selon l’étude « » (), le rapport « Cisco 2017 Cybersecurity Report » ( ) (s’ouvre dans un nouvel onglet) () (), les entreprises n’enquêtent en moyenne que sur 56 % de l’ensemble des alertes de sécurité qu’elles reçoivent, et ne corrigent que 46 % des alertes jugées légitimes.
En effet, la rapidité de réponse constitue l'un des principaux sujets de préoccupation mis en évidence dans notre enquête « 2018 Endpoint Security Survey ».
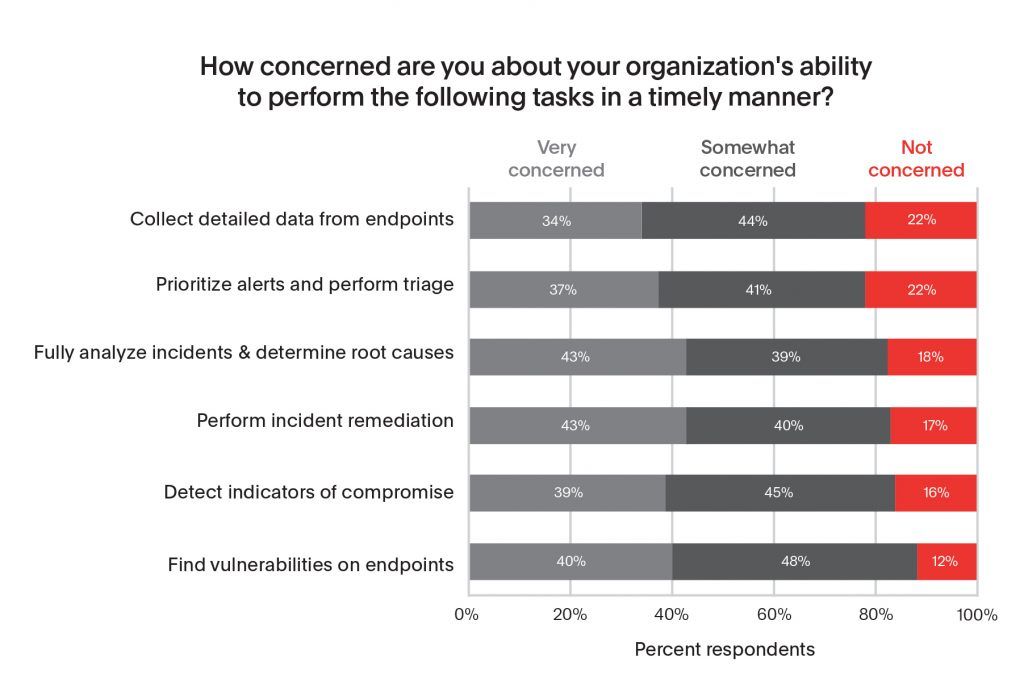
La grande majorité des personnes interrogées (75 %) se disent « plutôt » ou « très » préoccupées quant à leur capacité à mener rapidement à bien des tâches cruciales telles que la résolution des incidents, la détection des indicateurs de compromission sur les terminaux et l'identification des vulnérabilités sur ces derniers.
Les trois tâches que les personnes interrogées déclarent avoir le plus de mal à accomplir dans les délais impartis sont les suivantes :
- Détection des vulnérabilités sur les terminaux ;
- Détecter les indicateurs de compromission ; et
- Mise en œuvre des mesures correctives suite à un incident.
(Source : Enquête Tanium 2018 sur la sécurité des terminaux)
Alors, comment les personnes interrogées comptent-elles remédier à ces préoccupations ? En combinant une technologie plus performante, davantage de renseignements sur les menaces et l'amélioration des méthodes de collecte et d'analyse des données relatives à leurs terminaux et à leurs réseaux. En ce qui concerne les améliorations technologiques, les trois domaines cités comme prioritaires par le plus grand pourcentage de personnes interrogées étaient les suivants :
- Une technologie plus performante pour la correction des terminaux (47 %) ;
- Davantage d'informations sur les menaces (40 %) ; et
- La capacité à collecter et à analyser des données plus détaillées sur les terminaux (39 %).
Nous avons également demandé aux personnes interrogées de nous indiquer comment elles prévoyaient de faire appel à leur personnel interne et à des prestataires de services gérés pour la détection, la réponse et la résolution des incidents (plusieurs réponses étaient autorisées pour cette question). Près de la moitié des personnes interrogées (49 %) déclarent avoir l'intention d'accroître leur recours aux services gérés pour la résolution des incidents au cours des 12 prochains mois, et 47 % prévoient d'accroître leur recours à ces services pour la détection et la réponse aux incidents. En ce qui concerne les effectifs internes, 45 % d'entre vous envisagent de recruter du personnel spécialisé dans la détection et la réponse aux incidents, tandis que 41 % prévoient d'augmenter les effectifs affectés à la résolution des incidents. Si l'on considère que, selon l' , le coût moyen par recrutement pour l'intégration d'un nouveau salarié s'élève à 4 129 dollars et qu'il faut en moyenne 42 jours pour pourvoir un poste vacant, cette option devient très vite très coûteuse.
Pour ces raisons, nous pensons que les gains de productivité en matière de réponse aux incidents et de remédiation au niveau des terminaux seront bien accueillis par les organisations qui cherchent à limiter leurs besoins en investissements supplémentaires ou à tirer le meilleur parti de leurs ressources existantes.
« Disposer d’une visibilité en temps réel à grande échelle sur les terminaux et le réseau est un facteur clé pour la détection et la résolution rapides des cybermenaces », déclare Sean Joyce, responsable de la cybersécurité et de la protection de la vie privée chez PwC aux États-Unis, dans le rapport issu de notre enquête. « Les entreprises qui ne disposent pas de ces capacités ont tout lieu de s’inquiéter, compte tenu de la sophistication croissante des risques émergents en matière de sécurité et de confidentialité des données. »
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Jennifer Ellard dirige les activités de marketing produit et de commercialisation des solutions de sécurité chez Tanium. Jennifer a rejoint Tanium en 2016 ; elle se consacre principalement à l'élaboration de contenus, à la gestion du pipeline commercial, à la collaboration avec les partenaires de sécurité et à l'accompagnement des équipes commerciales. Auparavant, Mme Ellard a travaillé chez Hewlett-Packard et Symantec, où elle dirigeait des équipes chargées du marketing produit et du marketing partenaires. Jennifer est titulaire d'une licence en marketing de l'université d'Alabama à Huntsville et d'un master en administration des affaires de l'université de Santa Clara.

