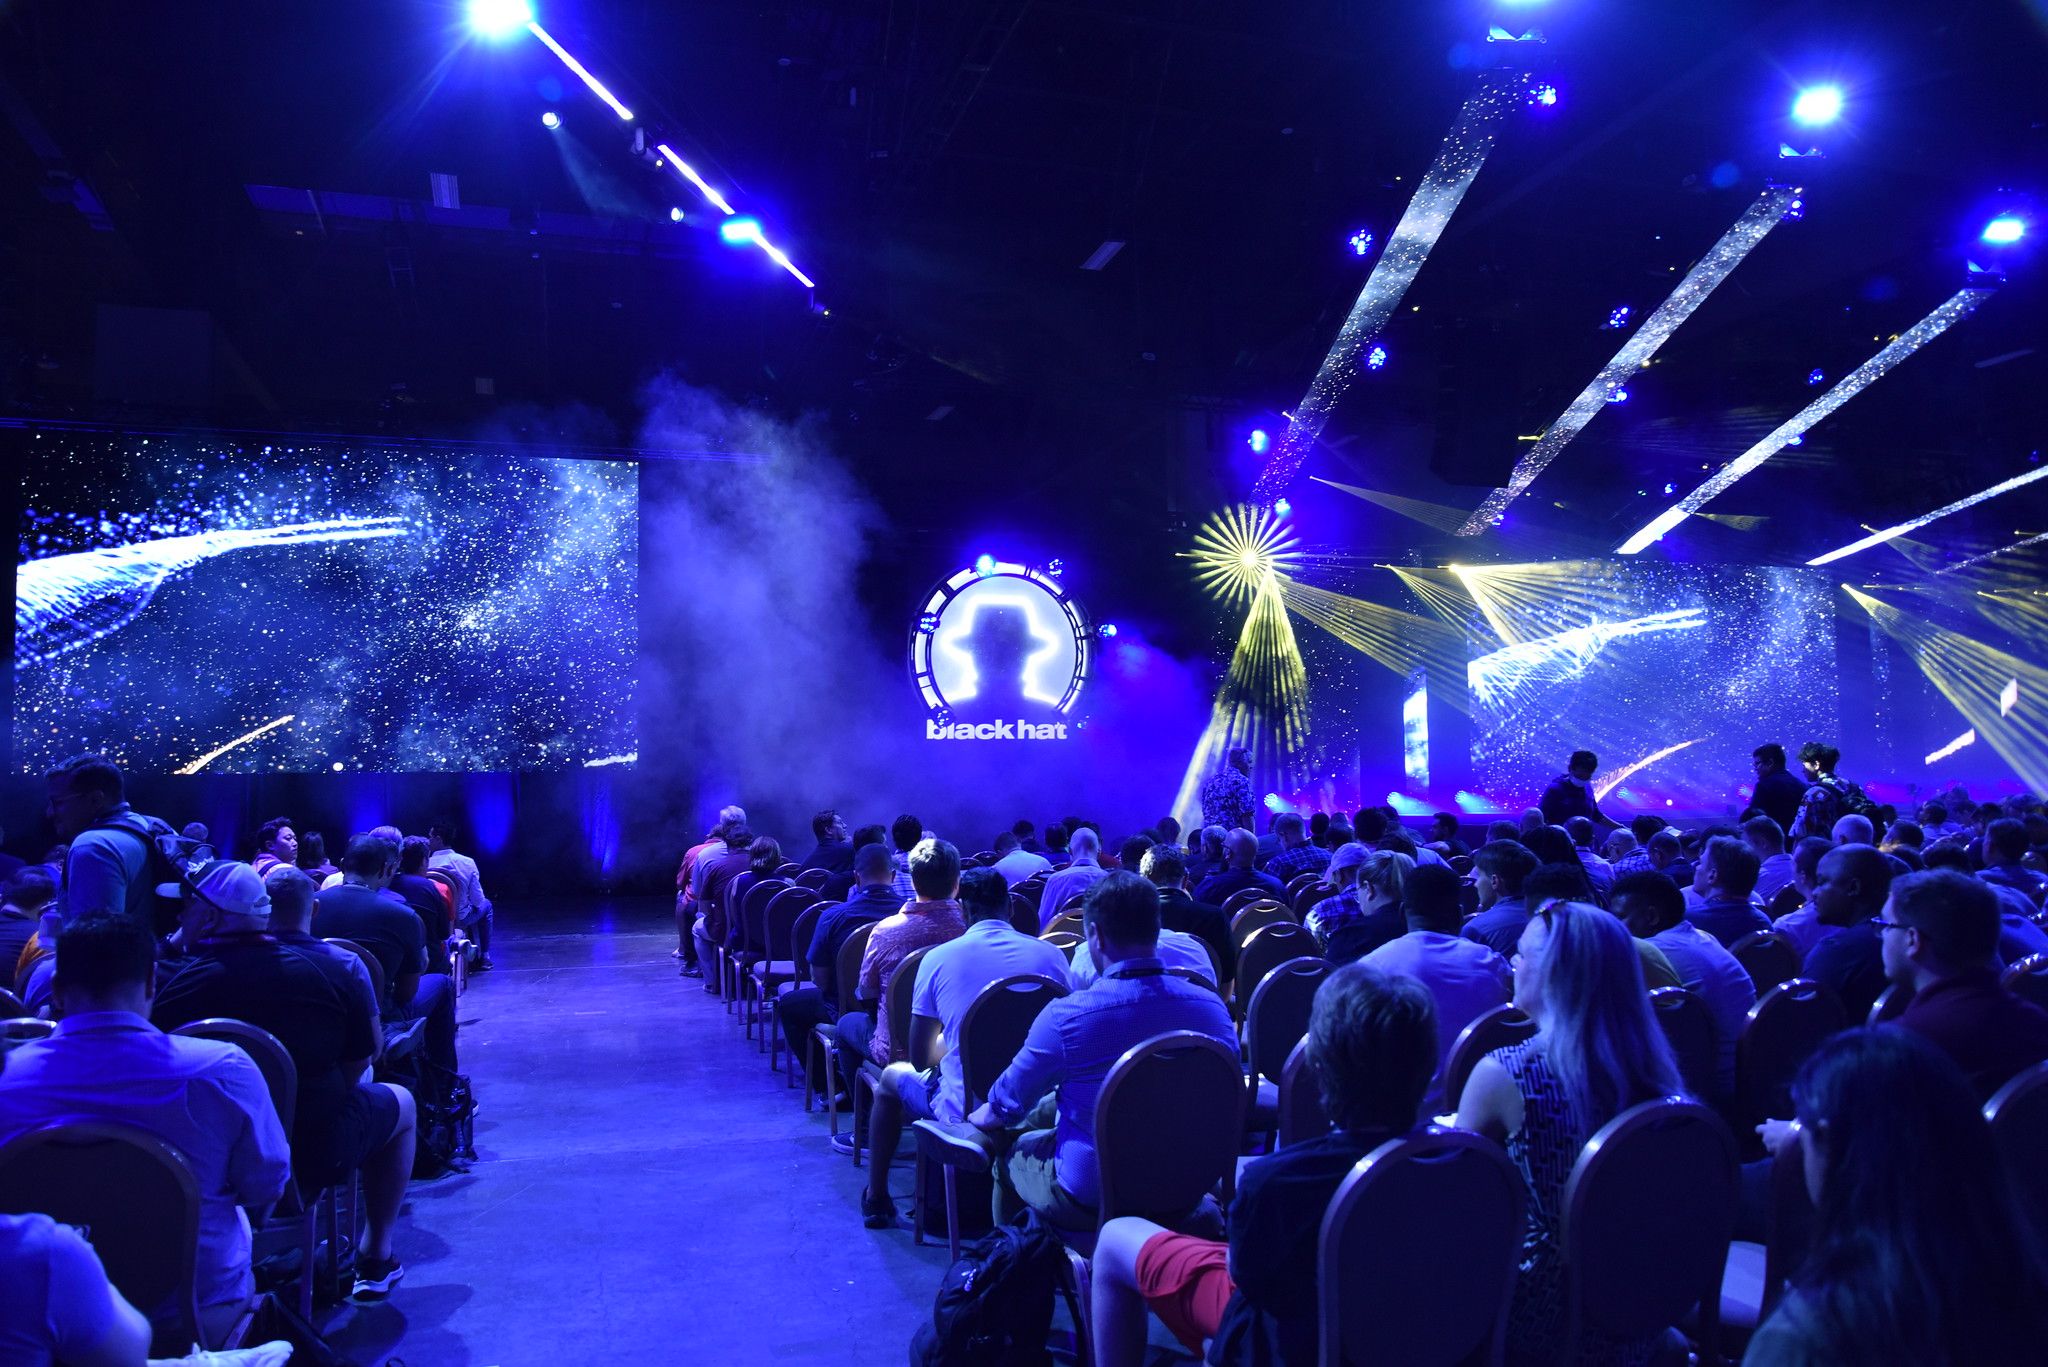
C'est à nouveau l'heure du Black Hat ! Las Vegas sera une nouvelle fois le point de ralliement des plus grands experts mondiaux en cybersécurité, alors que la conférence Black Hat USA 2024 s'ouvrira samedi au Mandalay Bay Convention Center. Vous trouverez ci-dessous notre sélection des sessions à ne pas manquer, ainsi que des informations sur certaines dates limites cruciales de dernière minute.
Cet événement très attendu, qui en est désormais à sa 27e édition, attire de nombreux professionnels de la sécurité, qu’il s’agisse d’ , de hackers éthiques , d’innovateurs technologiques, de responsables gouvernementaux ou encore de responsables de la sécurité en entreprise.
Au programme du 3-8e édition d'August, Black Hat promet plus de 100 exposés de recherche de haut niveau, plus de 120 sessions de discussion passionnantes et une multitude de démonstrations d'outils open source. Parmi les intervenants figurent des personnalités éminentes du secteur de la cybersécurité, telles que Jen Easterly, directrice de la CISA, et Ann Johnson, responsable adjointe de la sécurité informatique chez Microsoft, qui partageront leurs points de vue sur l'évolution du paysage des menaces et sur les stratégies de défense innovantes.
L'un des principaux attraits de la conférence est l'« Arsenal » de l' , un ensemble de laboratoires interactifs et d'ateliers pratiques conçus pour permettre aux participants d'acquérir une expérience concrète face aux défis réels en matière de sécurité. Le Black Hat Arsenal (qui se tiendra dans le cadre des conférenc 7 août et 8) présentera également les derniers outils open source, offrant ainsi un aperçu des technologies de pointe qui façonnent l'avenir de la cybersécurité.
Parmi les autres activités phares, citons les formations sur la cybersécurité (3 août – août 6), les séances d’information sur des thèmes liés à la sécurité (7 août et 8), les rencontres avec les fournisseurs dans le Business Hall de l’ (7 août et 8), ainsi que les sessions thématiques riches en informations (7 août et 8) – découvrez ci-dessous nos cinq rendez-vous incontournables.
Pour ceux qui ne peuvent pas y assister en personne, Black Hat continue de proposer un accès virtuel complet. Le format hybride de l'année dernière a attiré un nombre record de participants : plus de 22 750 participants uniques, dont près de 20 000 sur place et 3 000-plus inscrits pour un accès à la demande. Grâce à l'accès virtuel, que vous soyez sur place à Las Vegas ou que vous suiviez l'événement depuis chez vous, vous ne manquerez pas un seul instant de l'action. Et c'est une excellente solution de dernière minute pour les indécis (nous savons que vous existez). Sachez simplement que, comme l'indique , la date limite mentionnée sur est désormais arrivée.
Dates limites de dernière minute pour Black Hat USA 2024
DATES LIMITES POUR L'ACCÈS EN PRÉSENTIEL :
- 2 août (pour les inscriptions « tardives » effectuées en ligne) ; 3 099 $ : Ce tarif comprend l'accès à toutes les séances d'information en présentiel, aux démonstrations d'Arsenal, aux activités et sessions du Business Hall, et bien plus encore. Ce pass vous donne également accès à l'ensemble des contenus de la conférence qui seront disponibles en ligne sur 16 août – 16 septembre 2024.
- 8 août (pour les inscriptions sur place) ; 3 299 $ : . Ce tarif comprend l'accès à tous les événements susmentionnés qui n'ont pas encore eu lieu, ainsi qu'aux enregistrements en ligne.
DATES LIMITES POUR L'ACCÈS À LA DEMANDE :
- 2 août (si vous vous inscrivez en ligne) ; 1 659 $ : . Ce tarif comprend l'accès à l'ensemble des séances d'information enregistrées, aux présentations d'Arsenal, ainsi qu'aux activités et sessions du Business Hall, à partir d'une semaine après l'événement en direct et jusqu'au 16 septembre.
- 8 août (si vous vous présentez directement sur place pour vous inscrire) ; 1 769 $ : . Conditions identiques à celles mentionnées ci-dessus.
5 sessions à ne pas manquer au Black Hat USA 2024
Pour plus d'informations sur l'accès en ligne et pour vous inscrire, rendez-vous sur le site Web de Black Hat , à l'adresse suivante :. Dans ce cas, ne manquez pas ces cinq sessions consacrées à des sujets essentiels pour les dirigeants d'entreprise et les professionnels de la sécurité.
1. LE SUJET – Les stratégies de survie des RSSI
- Quoi : Éviter la tornade : stratégies essentielles pour que les RSSI échappent aux répercussions gouvernementales à la suite de cyberattaques majeures
- Quand : mercredi, 7 août, 15:20 – 16 h (heure du Pacifique)
- Qui : Jess Nall, associée chez Baker McKenzie, LLP
M. Nall, expert juridique, aborde le contexte de plus en plus complexe dans lequel les responsables de la sécurité des systèmes d'information (CISO) doivent évoluer après un cyberincident majeur. Cette session retient particulièrement l'attention car elle met l'accent sur les moyens d'éviter les répercussions gouvernementales après une cyberattaque, à une époque où la surveillance réglementaire ne cesse de s'intensifier.
Les participants découvriront des stratégies concrètes permettant non seulement de limiter les dégâts, mais aussi de gérer de manière proactive les répercussions, afin de garantir la conformité informatique de l' et de préserver la confiance des parties prenantes . Pour les responsables de la sécurité des systèmes d'information (RSSI) qui souhaitent enrichir leur arsenal de gestion de crise, cette séance d'information constitue une occasion incontournable de s'inspirer des meilleurs experts du secteur.
2. LE SUJET – IA / Apprentissage automatique
- Quoi : De HAL à HALT : contrecarrer Skynet et ses semblables à l'ère du codage par IA générative
- Quand : mercredi, 7 août, 13:30 – 14:10 (heure du Pacifique)
- Qui : Chris Wysopal, directeur technique et cofondateur de Veracode
Cette session aborde la question urgente de l' , qui consiste à sécuriser les systèmes basés sur l'IA, un domaine qui revêt une importance cruciale à mesure que les technologies d'IA gagnent en sophistication et s'intègrent de plus en plus aux opérations quotidiennes.
Wysopal s'intéresse avant tout aux implications concrètes des vulnérabilités de l'IA « ». En analysant les menaces potentielles que représentent les systèmes d'IA avancés, à l'instar de Skynet, l' e fictif, il vise à fournir aux participants des stratégies concrètes pour prévenir et atténuer les attaques menées par l'IA. Cette discussion vous permettra d'approfondir les défis et les solutions dans ce domaine en pleine évolution.
3. LE SUJET – L'assurance cyber
- Quoi : Risques moraux et considérations éthiques dans le domaine de la cyberassurance
- Quand : mercredi, 7 août, 16:20 – 17 h (heure du Pacifique)
- Qui : Lindsay Nickle, associée et vice-présidente du pôle Cybersécurité et protection des données chez Constangy, Brooks, Smith & Prophete, LLP
Plongez-vous dans l'univers en constante évolution de l'assurance cyber grâce à ce panel d'experts qui abordera les aspects essentiels du transfert de risques ainsi que les dernières tendances dans ce domaine.
Cette table ronde portera sur les dilemmes éthiques auxquels sont confrontées les organisations, tels que l'équilibre entre une couverture exhaustive et la mise en place de mesures incitatives favorisant des pratiques rigoureuses en matière de cybersécurité. Les participants découvriront également l'évolution du paysage des sinistres liés à la cyberassurance et la manière dont les considérations éthiques influencent les décisions de souscription et les ajustements de primes.
4. LE SUJET – Recherche des menaces et gestion des incidents
- Quoi : « À la défense des faits : établir des normes pour lutter contre les menaces liées à l'information »
- Quand : jeudi, 8 août, 10:20 – 11 h (heure du Pacifique)
- Qui : Lester Godsey, responsable de la sécurité des systèmes d'information (RSSI) du comté de Maricopa, au Texas
Rendez-vous incontournable pour les professionnels de la cybersécurité, les décideurs politiques et toute personne impliquée dans la gestion de l'information, cette session a pour objectif de vous offrir une vision globale des défis actuels et des solutions innovantes dans la lutte contre l' , les deepfakes et d'autres menaces liées à l'information.
Après avoir fait face à une vague massive de fausses informations, de désinformation et d'informations trompeuses dans son département, M. Godsey plaide désormais en faveur de normes communes rigoureuses pour se prémunir contre les menaces liées à l'information. Les participants découvriront les dernières méthodologies permettant de détecter et de neutraliser la désinformation, le rôle de la technologie dans la protection des faits, ainsi que les considérations éthiques liées à ces efforts. Cette session promet de fournir aux participants des outils et des stratégies pratiques pour protéger l'intégrité des informations dans un environnement numérique de plus en plus complexe.
5. LE PROBLÈME – La phase de reconnaissance des ransomwares
- Quoi : Les relations comptent : Reconstruire la structure organisationnelle et sociale d'un groupe de cybercriminels spécialisés dans les ransomwares
- Quand : mercredi, 7 août, 14:30 – 15 h (heure du Pacifique)
- Qui : Dalya Manatova, doctorante à l'université de l'Indiana, et L. Jean Camp, professeur à l'université de l'Indiana
Comment la cybercriminalité « organisée » parvient-elle à être aussi bien organisée ? S'appuyant sur une analyse approfondie des historiques de discussion divulgués par un groupe notoire de ransomware de type « » , les intervenants abordent la dimension humaine de la cybercriminalité. Les participants découvriront comment les relations interpersonnelles et les structures organisationnelles au sein de ces gangs influencent leur efficacité et leur résilience. Cette session abordera également des techniques innovantes de cartographie et d'analyse de ces réseaux, permettant ainsi d'acquérir une compréhension globale des moyens de lutter contre les ransomwares d'un point de vue sociotechnique.
Pour ceux qui souhaitent approfondir leurs connaissances en matière de cybercriminalité et renforcer leurs stratégies de lutte contre les ransomwares, cette note d'information propose des informations précieuses et concrètes, fournies par deux experts de premier plan dans ce domaine.
TANIUM AU SALON BLACK HAT USA 2024 – Stand 2550
Tanium (l'éditeur de ce magazine) organisera, lors du salon Black Hat USA, toute une série de présentations de contenu concises (car nous savons que vous êtes très occupés) et de courtes démonstrations.
Rendez-vous au stand 2550, où vous obtiendrez des informations de dernière minute sur les dernières évolutions de la plateforme Tanium et des solutions Tanium, notamment :

