Au début de l'année December 2025, le responsable de Notepad++, un éditeur de texte gratuit et open source très populaire, a publié un avis de sécurité révélant que le trafic de certains utilisateurs avait été redirigé vers des serveurs malveillants et qu'ils avaient été infectés par des logiciels malveillants lors du processus de mise à jour de l'application.
On December 2, 2025, le chercheur en sécurité Kevin Beaumont a publié sur son blog l'article « », consacré aux rumeurs et à une analyse du journal des modifications de Notepad++ v8,8,8 , qui comprenait une amélioration de sécurité décrite comme « empêchant le détournement de Notepad++ Updater ».
L'auteur de Notepad++, Don Ho, a présenté un résumé des conclusions tirées de la gestion de cet incident dans le cadre de la mise à jour « 2 février 2026 » publiée sur le site Web du logiciel. D'après la documentation fournie par Ho ainsi que par le chercheur en sécurité Kevin Beaumont, la chronologie des événements est la suivante :
juin 2025 – 2 septembre, 2025:
- Le fournisseur d'hébergement et l'infrastructure utilisés par Notepad++ ont été compromis
- Une mise à jour du noyau ou du micrologiciel sur 2 septembre a interrompu l'accès de l'attaquant
2 septembre 2025 – 2 décembre, 2025:
- Les pirates ont utilisé des identifiants volés pour accéder aux services internes du fournisseur d'hébergement, ce qui leur a permis de continuer à intercepter le trafic lié aux mises à jour de Notepad++ et à le rediriger vers leurs serveurs malveillants.
Novembre 2025 :
- La version 8,8,8 est disponible, accompagnée de la note suivante dans le journal des modifications : « Empêcher le détournement du programme de mise à jour de Notepad++ ».
1-2 et 2025 décembre :
- Le développeur de Notepad++ transfère ses services vers un nouvel hébergeur.
- L'ancien hébergeur renouvelle régulièrement ses identifiants et corrige les failles de sécurité afin d'empêcher tout nouvel accès ou toute nouvelle attaque.
- Le blog de Kevin Beaumont a été publié avec des informations supplémentaires, notamment une allégation selon laquelle les premières victimes auraient signalé une activité de frappe au clavier de la part de l’auteur de la menace sur octobre 2025 (« il y a deux mois »).
9 décembre, 2025:
- La version V8,8,9 est disponible avec des mesures de sécurisation supplémentaires.
2 février, 2026:
- Don Ho publie cette mise à jour, qui apporte davantage de précisions sur le caractère d'origine étatique de cette attaque.
- Rapid7 Labs et l'équipe Rapid7 MDR publient des informations détaillées sur la campagne et le comportement post-exploitation
Le problème a été corrigé en décembre, mais des détails supplémentaires concernant cette faille ont ensuite été publiés par Don Ho, développeur de Notepad++ , sur 2 février 2026.
Comme l'indiquait la mise à jour de février de M. Ho, le ciblage de l'attaquant était « très sélectif », ce qui constitue une bonne nouvelle pour la plupart des organisations.
Il convient de garder à l'esprit plusieurs éléments clés lors de l'analyse de cette vulnérabilité :
- Les pirates ont eu accès à l'infrastructure de support de Notepad++ entre juillet et décembre 2025 environ.
- Le problème lié à l'infrastructure de soutien a été résolu et des mesures de protection supplémentaires ont été mises en place au sein de l'application par 9 décembre 2025.
- Aucune autre étude n'a été publiée indiquant que cette attaque se soit poursuivie au-delà de l' 9 décembre 2025e.
Même si cette attaque est peut-être « ancienne », il y a des enseignements à en tirer et des bonnes pratiques à mettre en œuvre pour réduire le risque que des attaques futures de ce type visant la chaîne d’approvisionnement parviennent à porter atteinte à votre organisation.
Comment Tanium peut vous aider
En posant la question Tanium suivante, vous pouvez analyser votre environnement afin d'identifier les versions de Notepad++ :
<code>Obtenir la version de l'application installée [Notepad++] < 8,8,9 pour toutes les entités
</code>Pour en savoir plus sur les versions installées dans votre environnement à des dates précises, Tanium Asset fournit des informations détaillées sur l'utilisation des produits. La question suivante :
<code>Récupérer les données « Asset SIU - Détails d'utilisation du produit installé [Notepad++, Notepad++ Team] » de toutes les entités pour lesquelles les données « Asset SIU - Détails d'utilisation du produit installé [Notepad++, Notepad++ Team] » sont disponibles : le nom contient « Notepad++ »</code>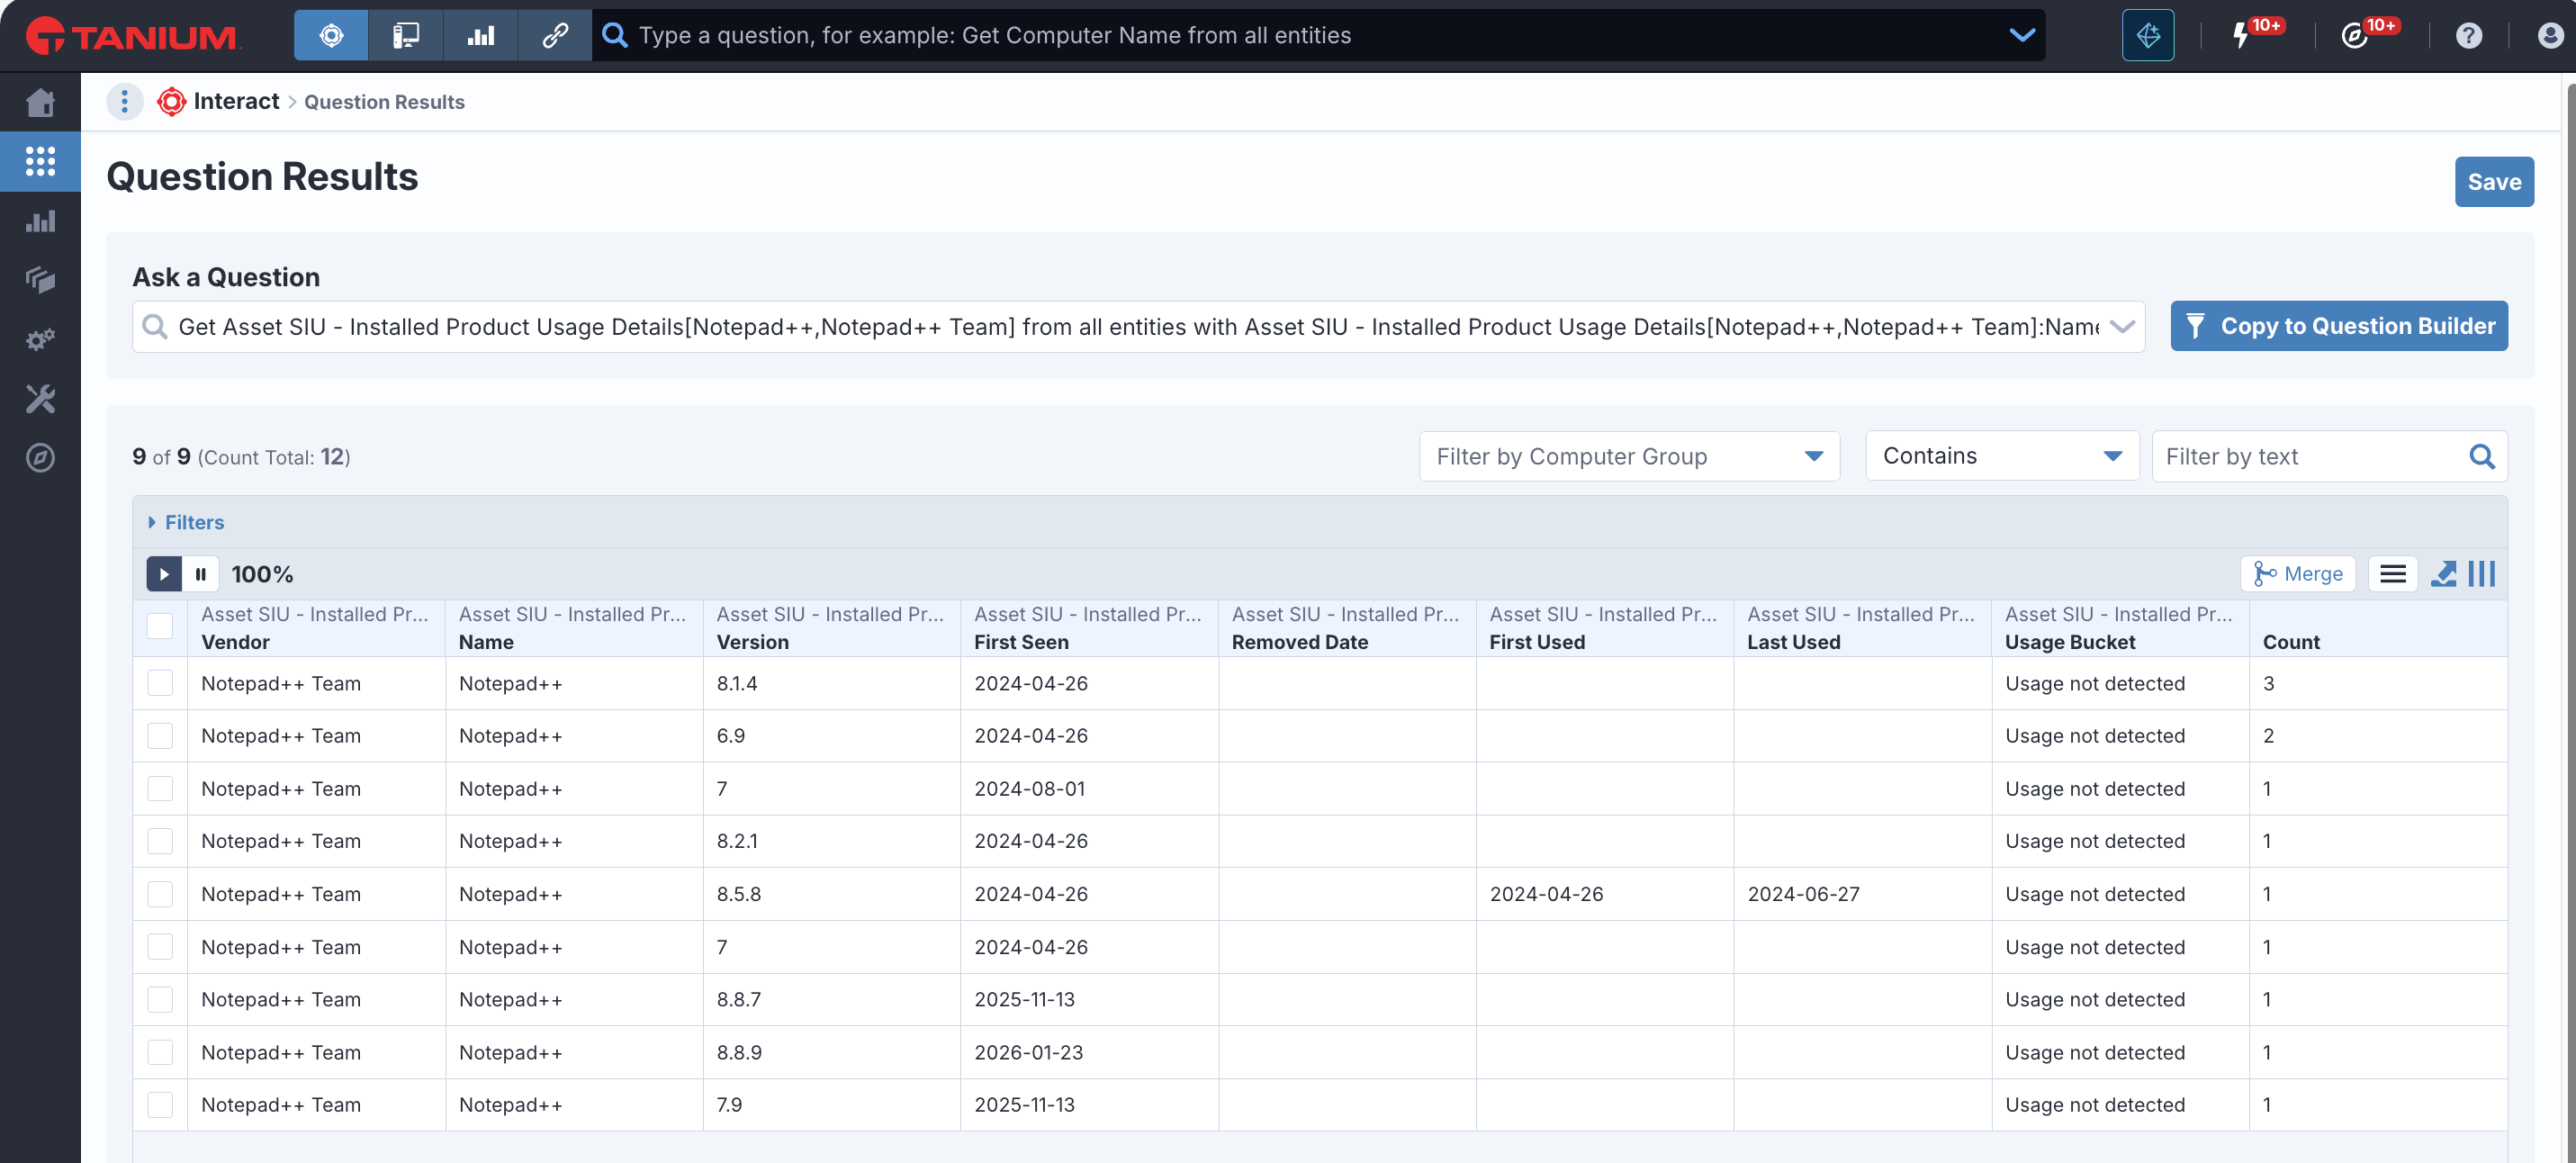
Tanium Ask™
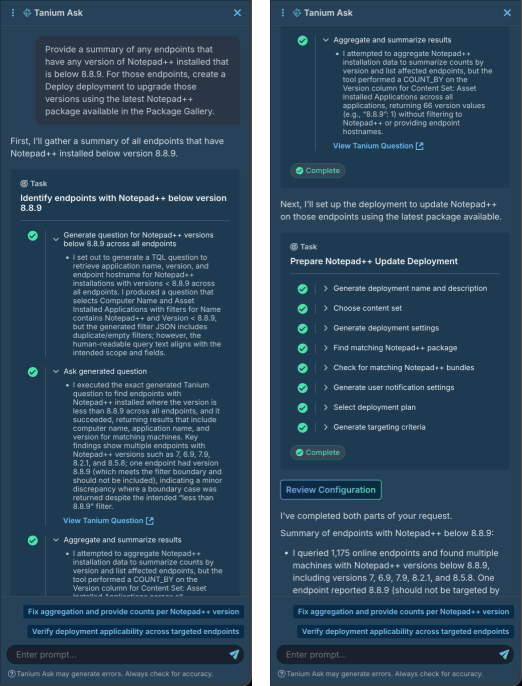
Tanium Ask peut vous fournir un aperçu de l'état de votre environnement et mettre en évidence les détails relatifs aux versions vulnérables à l'aide d'une invite telle que :
<code>Identifiez les terminaux Windows sur lesquels sont installées des applications dont le nom contient « Notepad++ » et dont la version est inférieure à 8,9,1.</code>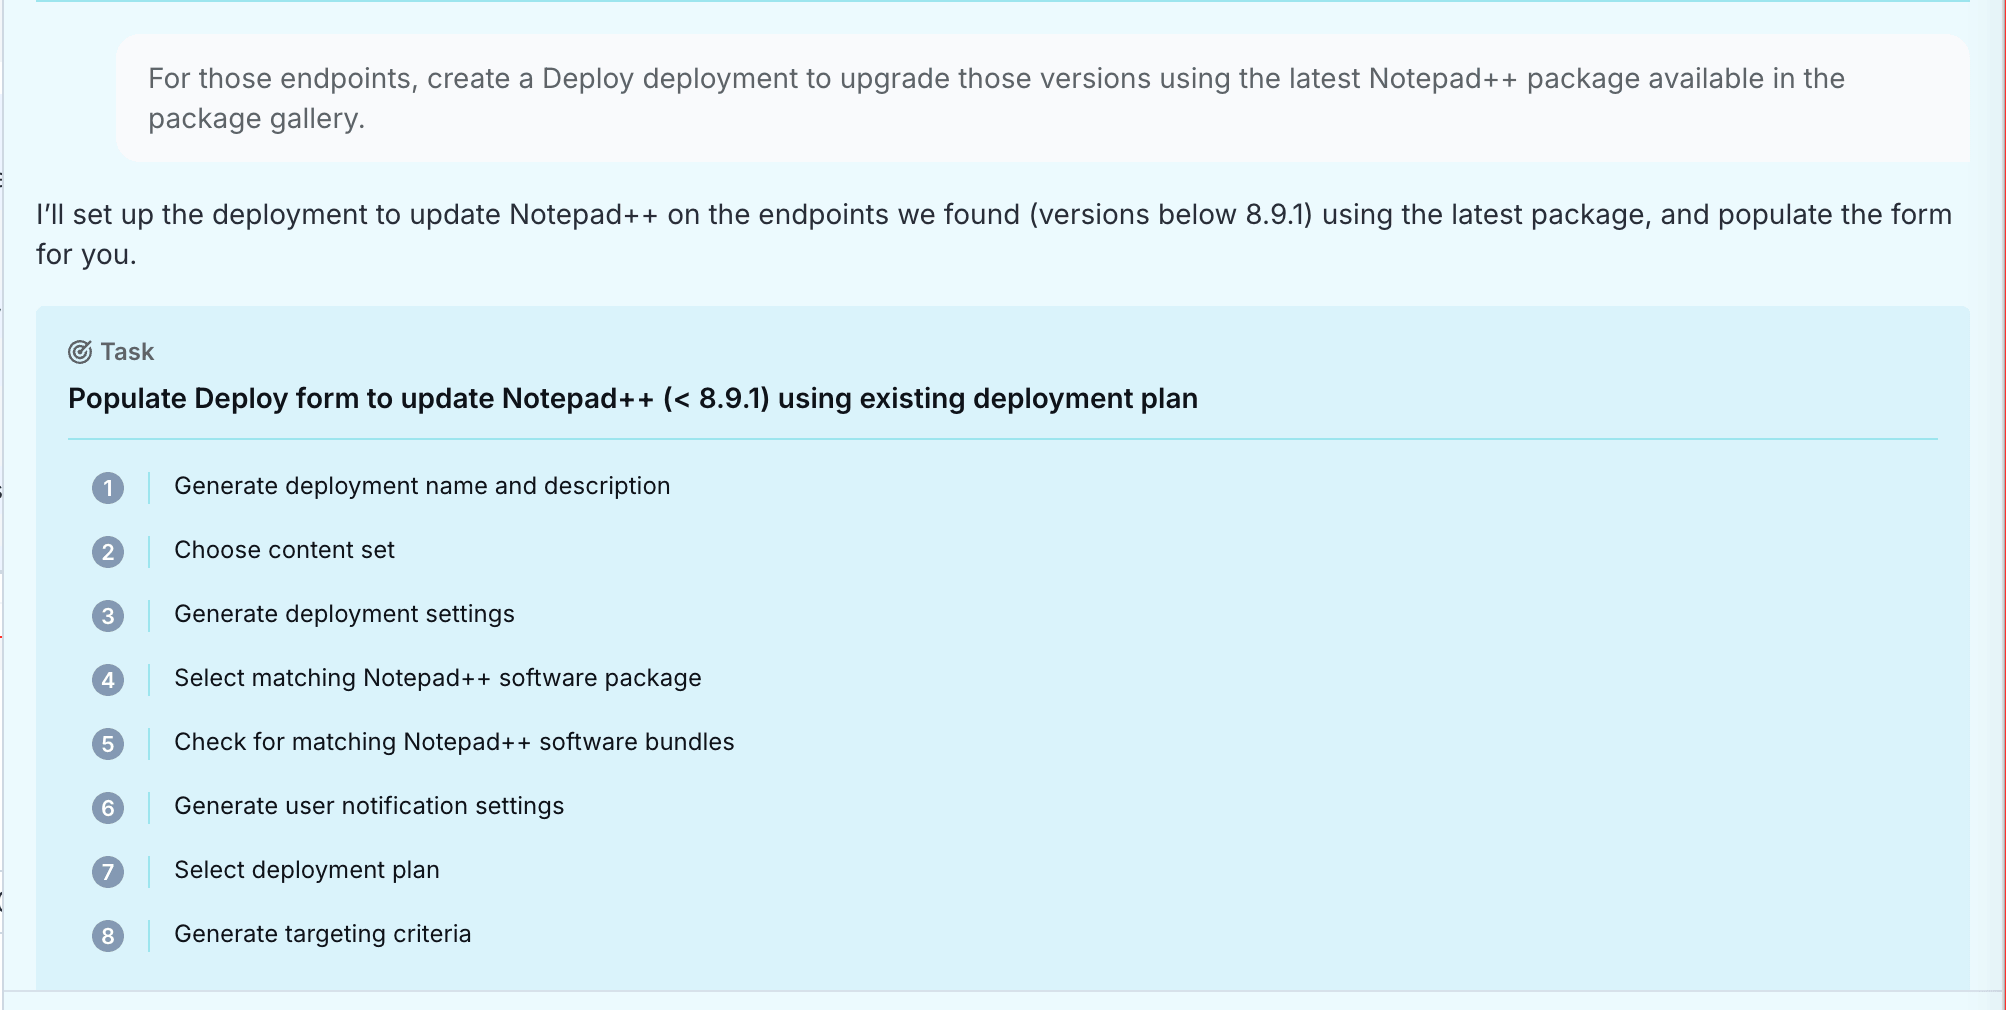
Tanium Ask permet d'automatiser rapidement le processus de configuration d'un déploiement logiciel afin de mettre à jour les anciennes versions de Notepad++ et de cibler correctement les utilisateurs concernés. Une fois que vous avez identifié les versions vulnérables, vous pouvez demander à Ask de créer des déploiements Tanium Deploy afin de mettre à jour le logiciel vers la dernière version du package Notepad++ disponible dans la galerie de packages Deploy :
<code>Pour ces terminaux, créez un déploiement « Deploy » afin de mettre à niveau ces versions à l'aide du dernier package Notepad++ disponible dans la galerie de packages.</code>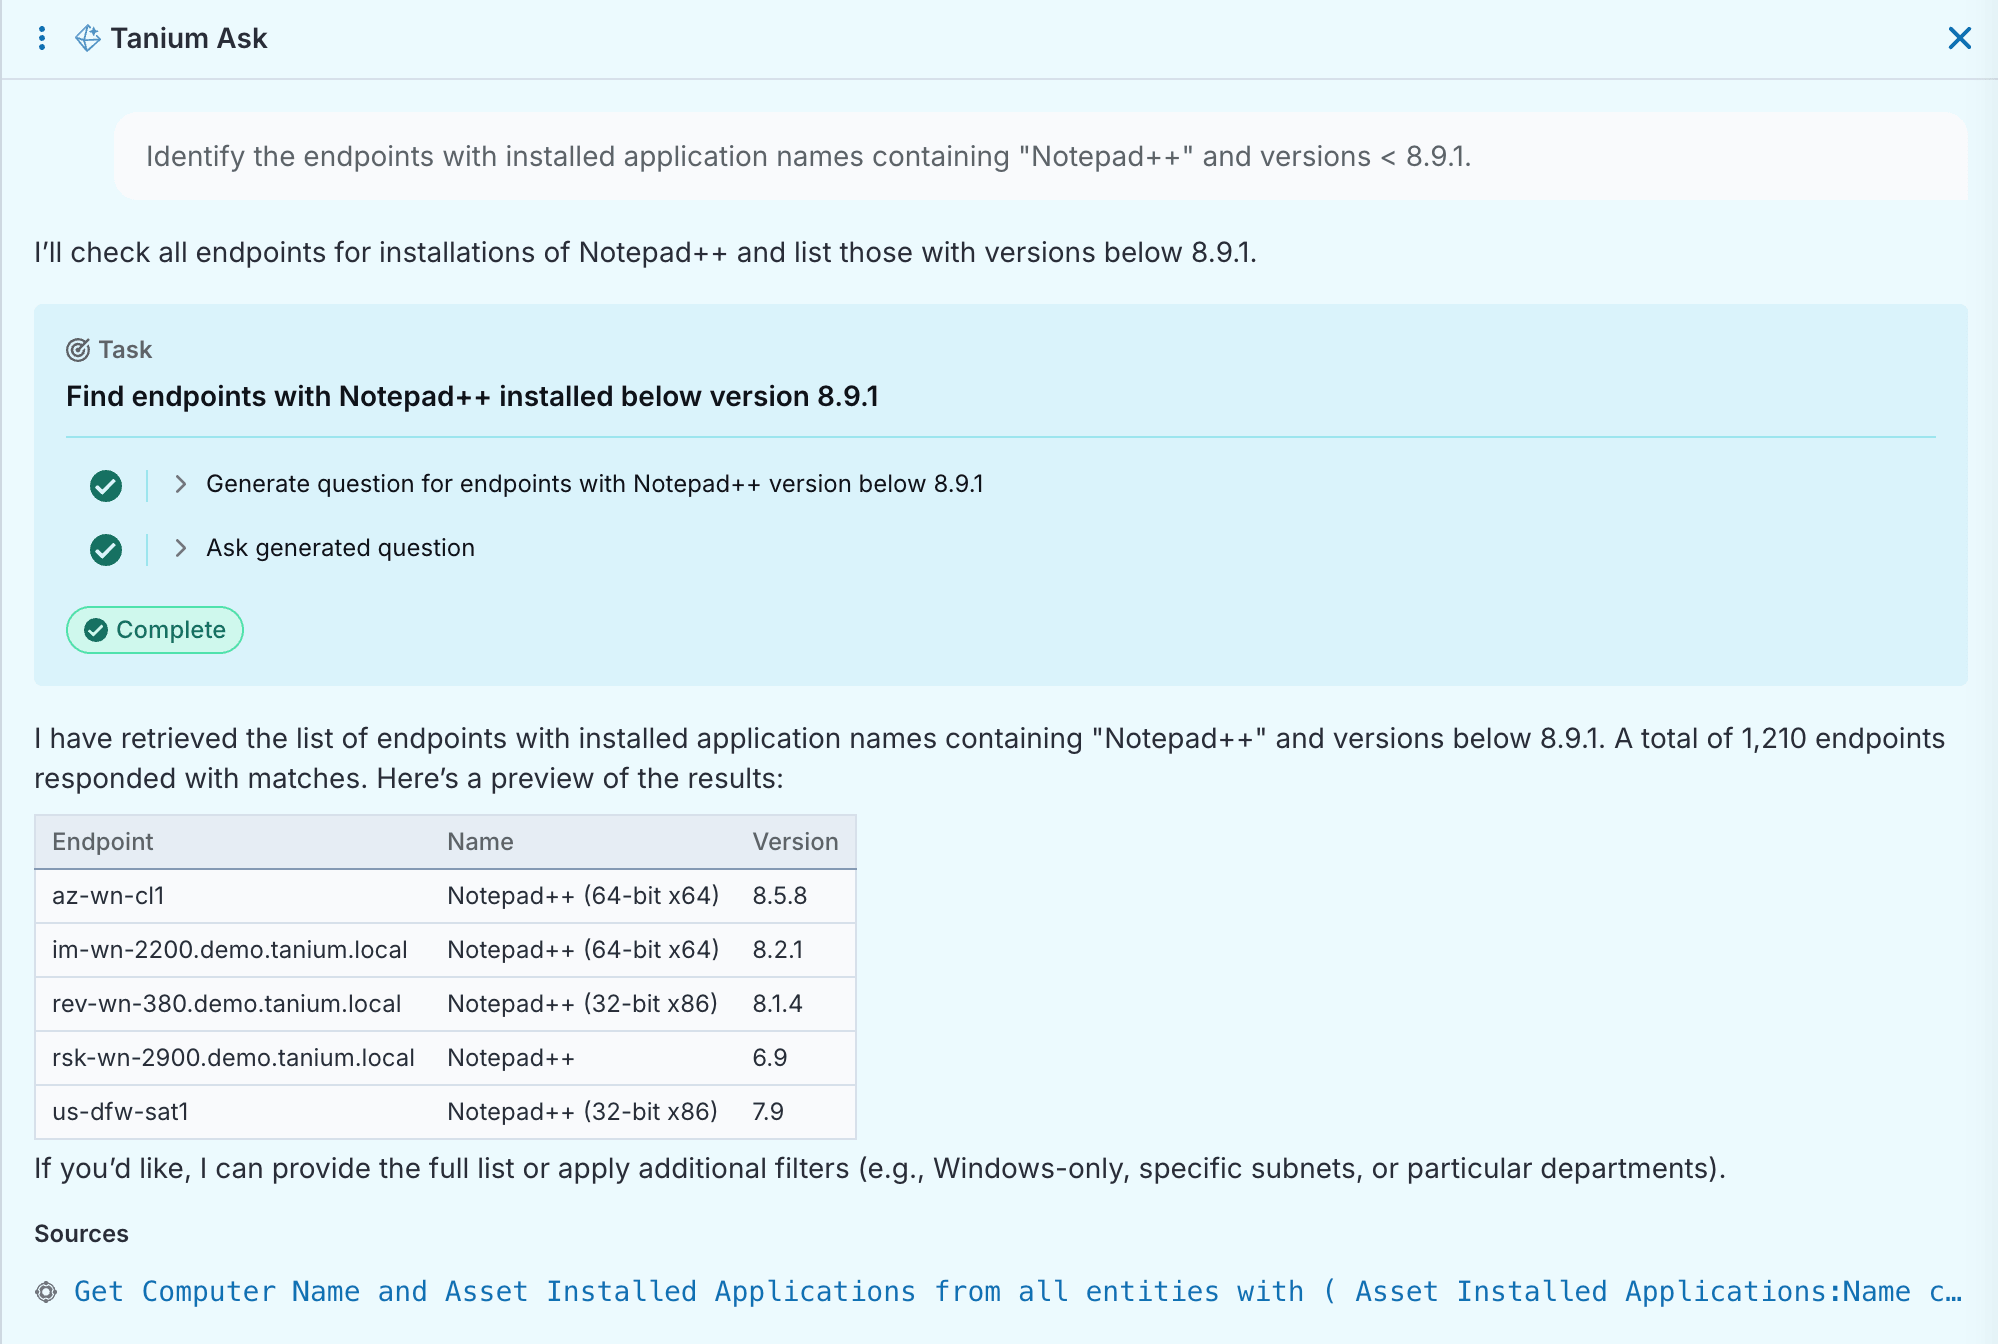
Pour plus d'informations sur Tanium Ask, veuillez consulter le Guide de l'utilisateur de la console Tanium pour Tanium Cloud, disponible à l'adresse .
Tanium Asset Software : inventaire et utilisation (SIU)
Compte tenu de la date de cette attaque et des informations de renseignement remontant au mois de juillet, vous pourriez souhaiter analyser votre environnement afin de mieux comprendre votre vulnérabilité pendant la période où l'attaque était active, soit de juillet à décembre 2025.
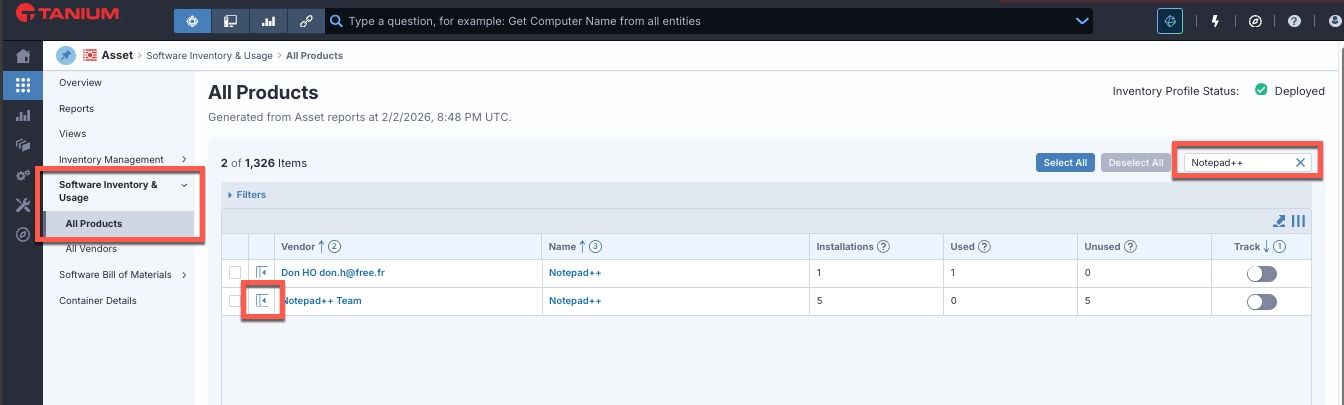
La solution Tanium Asset Software Inventory and Usage (SIU) vous permet de connaître les dates de première détection, de première utilisation et de dernière utilisation de chaque version de Notepad++ au sein de votre organisation. Pour consulter ces informations, rendez-vous sur Asset > Software Inventory & Usage > All Products et appliquez un filtre sur « Notepad++ ».
Développez les résultats en cliquant sur la deuxième colonne pour afficher des informations supplémentaires.
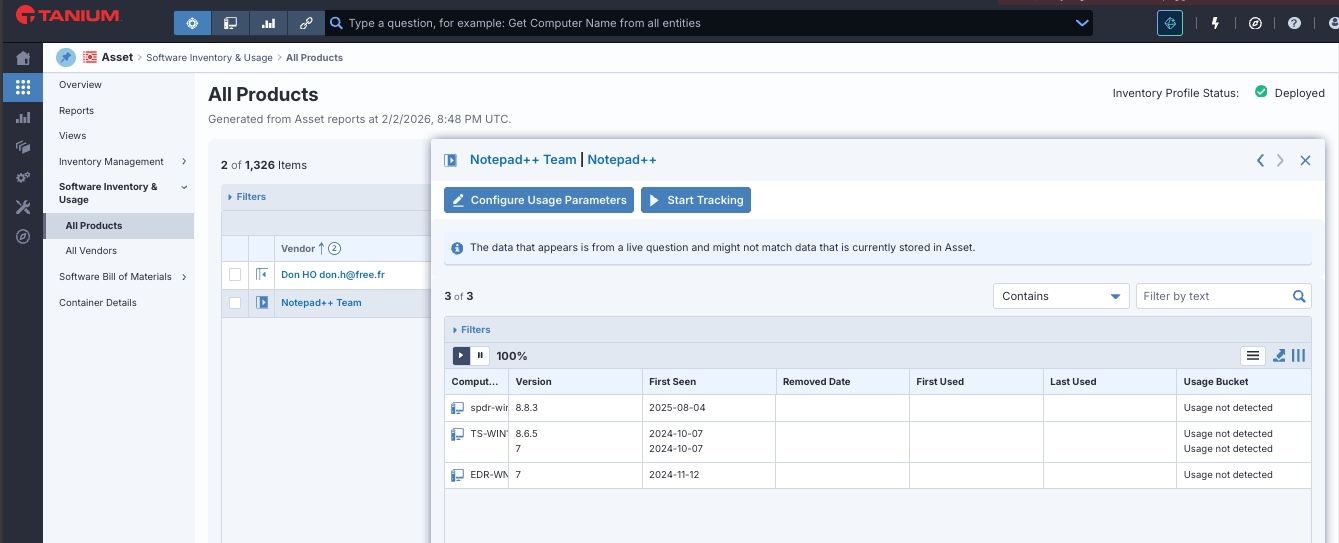
Remarque : Asset SIU détecte les produits installés via le chemin d'accès classique dans le registre, et les produits portables via l'exécutable lui-même. Dans la plupart des cas, le nom du fournisseur correspond à la fois dans les métadonnées de l'exécutable et dans l'entrée du registre ; toutefois, Notepad++ peut constituer une exception à cette règle. L'unité SIU « Asset » indique parfois que le produit « Notepad++ » provient du fournisseur « Don HO don.h@free.fr » ; il s'agit d'une particularité liée à la manière dont Notepad++ est compilé. Il ne s'agit ni d'une application distincte ni d'une application portable, et cela ne signifie pas non plus que le système a été compromis dans ce scénario.
Pour extraire ces informations via Interact, exécutez la question Tanium suivante :
<code>Récupérer les données « Asset SIU - Détails d'utilisation du produit installé [Notepad++, Notepad++ Team] » de toutes les entités pour lesquelles les données « Asset SIU - Détails d'utilisation du produit installé [Notepad++, Notepad++ Team] » sont disponibles : le nom contient « Notepad++ »</code>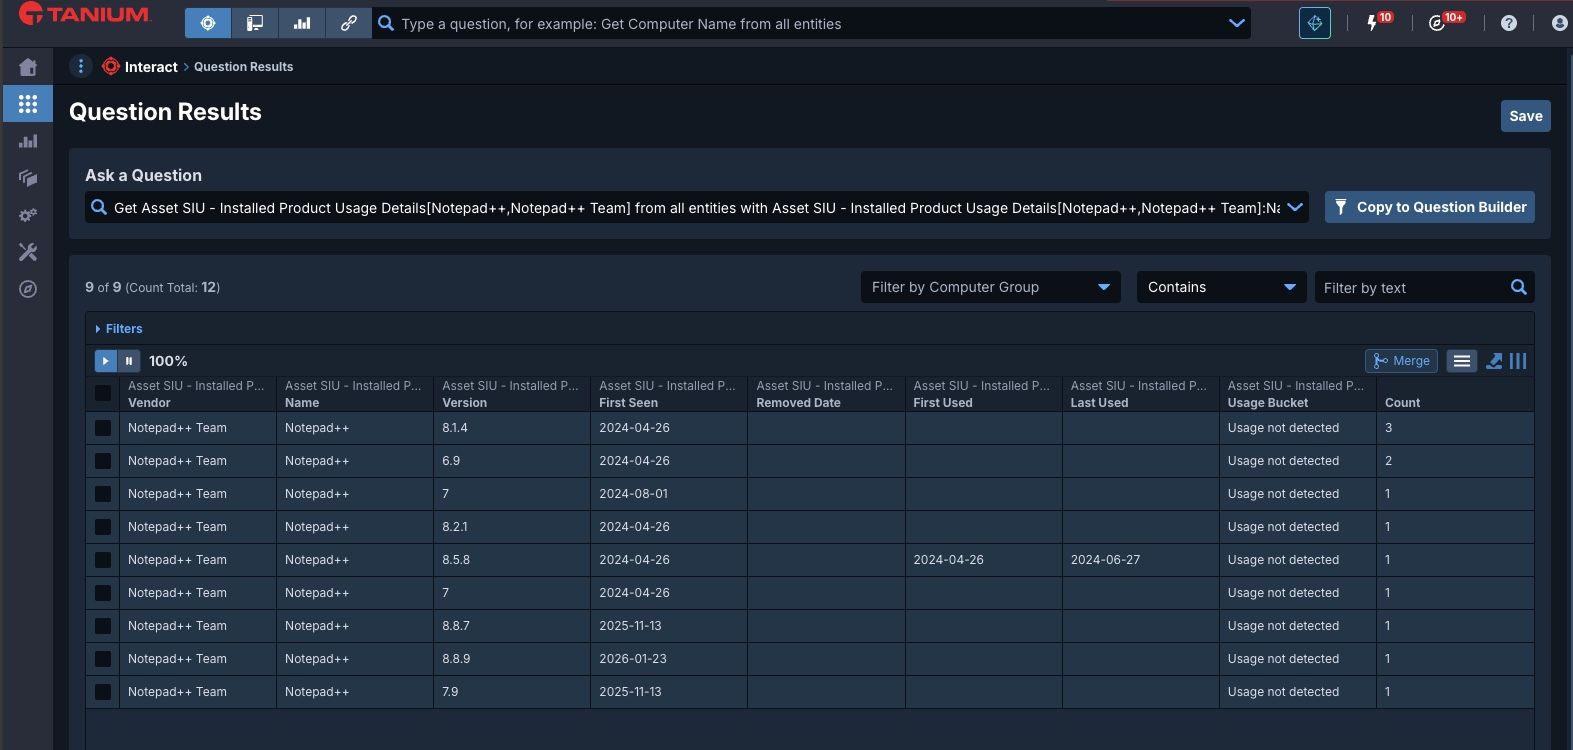
Deploy
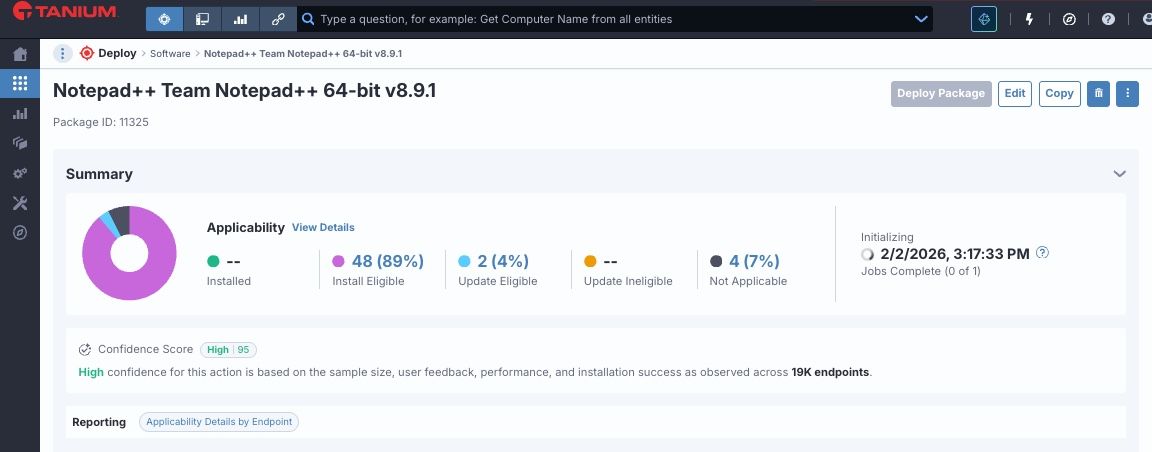
Tanium Deploy comprend des éléments permettant de mettre à jour et de désinstaller Notepad++. Vous pouvez importer le package approprié et le configurer pour installer, mettre à jour ou désinstaller l'application sur les terminaux de votre environnement. Pour plus d'informations sur l'utilisation de Tanium Deploy, veuillez consulter le guide de l'utilisateur de Tanium Deploy de à l'adresse.
Un message de l'équipe Sécurité des produits de Tanium
Hormis les configurations ou modifications manuelles, les clients utilisant Tanium Deploy pour les mises à jour de Notepad++ ne sont pas exposés à ce risque pour le moment. Tanium continuera à surveiller la situation. Veuillez contacter le service d'assistance pour obtenir de plus amples informations.

