auteur de l’action
Équipe de recherche du Guardian
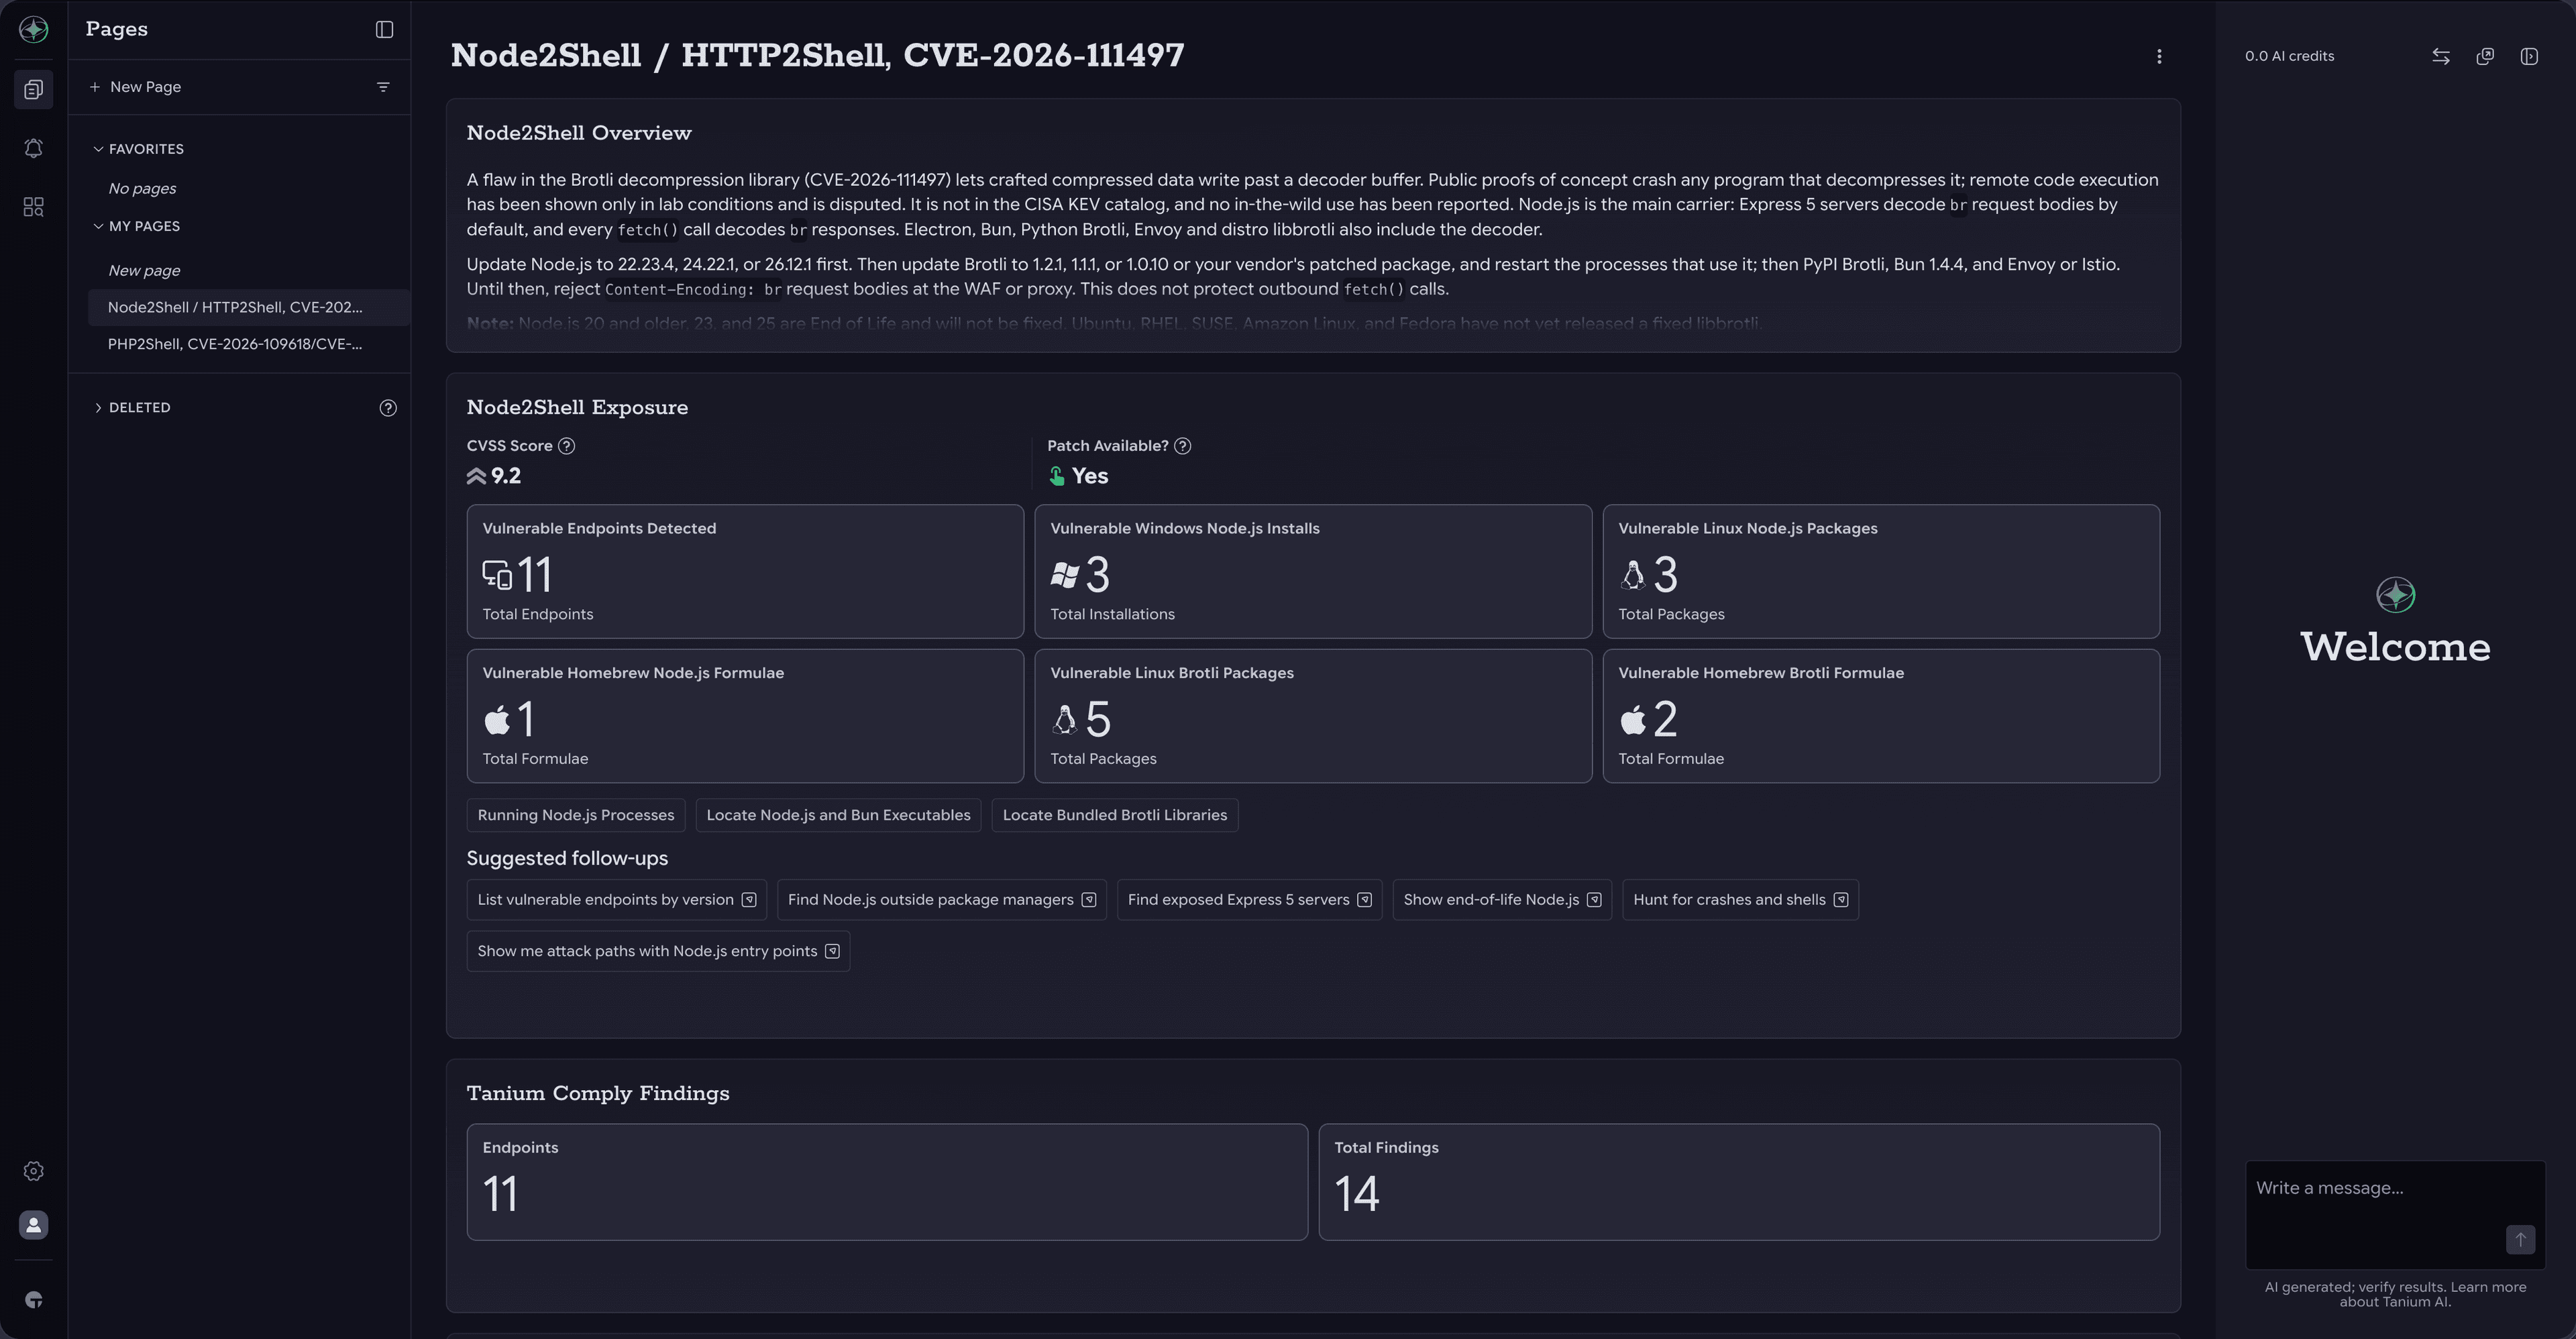
HTTP2Shell : Identifier et corriger les copies vulnérables de Brotli avec Tanium
Une faille critique dans le décodeur Brotli de Google (CVSS 9,2) peut permettre à un attaquant distant de provoquer le plantage ou de prendre le contrôle d'applications qui décompressent des données Brotli. Mettez à jour Node.js, Python Brotli et Bun dès maintenant.
Faille de sécurité eMudhra CA : identifiez et corrigez vos vulnérabilités avec Tanium
Les clés privées de huit autorités de certification intermédiaires eMudhra peuvent être calculées à partir de leurs certificats publics. Les navigateurs les bloquent dès leur mise à jour ; la plupart des autres logiciels nécessitent une mise à jour de leur liste de certificats de confiance.
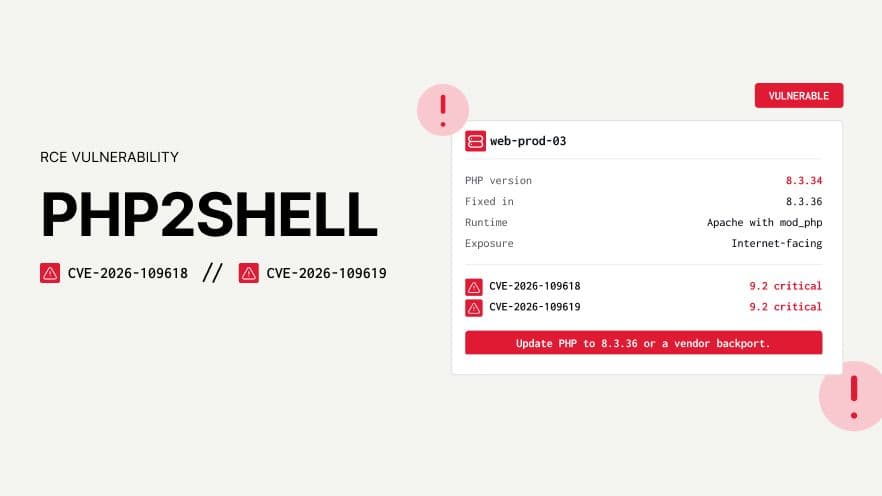
PHP2Shell : Réponse aux points CVE-2026-109618 et CVE-2026-109619
Deux failles critiques dans le cœur de PHP (CVSS 9,2) permettent à un attaquant non authentifié d'exécuter du code à l'aide d'une requête Web spécialement conçue. Effectuez dès maintenant la mise à jour vers la version 8,5,12, 8,4,27, 8,3,36 ou 8,2,35 .

Faille critique permettant de contourner l'authentification lors du partage d'écran sous macOS — Actuellement exploitée (CVE-2026-65400)
CVE-2026-65400 est une vulnérabilité liée à la pré-authentification dans le démon de partage d'écran de macOS (screensharingd) qui permet à un attaquant réseau de s'authentifier sans identifiants valides et d'obtenir l'exécution de code à distance avec des privilèges root. Apple a corrigé cette faille sur 6 août 2026, dans les versions macOS Tahoe 26,6,1, Sequoia 15,7,9 et Sonoma 14,8,9, mais à la suite de signalements indiquant qu’elle faisait l’objet d’une exploitation active, la CISA a revu son niveau de gravité, le faisant passer de 7,1 à 9,8 (Critique) sur 14 août , et l’a ajoutée au catalogue des vulnérabilités connues pour lesquelles il existe des exploits (KEV) sur 18 août, accordant aux agences fédérales un délai allant jusqu’au 21 août 2026 pour y remédier.

ShieldBreak : la faille « 0-day » de Windows Defender pour laquelle aucun correctif n'est disponible — et comment y remédier.
Une démonstration publique de faisabilité baptisée « ShieldBreak » contourne entièrement le correctif de Microsoft destiné à la faille d'élévation de privilèges de Windows Defender connue sous le nom de « RoguePlanet » (CVE-2026-50656, CVSS 7,8), permettant ainsi à un attaquant disposant déjà d'un accès à l'exécution de code local d'obtenir un shell de niveau SYSTEM sous Windows 11 25H2 et Windows Server 2025 , avec un taux de réussite rapporté de 100 %. Aucun correctif de Microsoft ne permet actuellement de corriger cette faille. Mettez en œuvre la mesure corrective provisoire dans le tableau de bord Guardian et recherchez les indicateurs d'exploitation associés jusqu'à ce qu'un d'entre eux soit identifié.
Vulnérabilité critique de type « RCE » dans Netlogon sur les contrôleurs de domaine (CVE-2026-41089)
Une vulnérabilité critique permettant l'exécution de code à distance sans authentification dans Windows Netlogon (CVE-2026-41089, CVSS 9,8) permet à un attaquant distant d'exécuter du code avec les privilèges SYSTEM sur un contrôleur de domaine. Appliquez les mises à jour de sécurité « mai 2026 » sur tous les contrôleurs de domaine au cours de la même fenêtre de maintenance.
Une attaque de la chaîne logistique dans Notepad++
Le processus de mise à jour de Notepad++ a été compromis par une attaque de la chaîne d'approvisionnement, et il est vivement recommandé aux utilisateurs de passer à la version 8,8,9 ou à une version ultérieure afin de garantir leur sécurité.

