La mondialisation n'est pas un phénomène nouveau. Il est désormais courant que les entreprises mènent d'importantes activités commerciales transnationales. Cela pourrait se traduire par la fourniture de biens ou de services à des clients à l'étranger ou par le recours à des chaînes d'approvisionnement mondiales pour des intrants essentiels tels que la main-d'œuvre ou les pièces manufacturées.
Cela constitue une préoccupation majeure pour les professionnels chargés de la gestion des risques informatiques et de la conformité. Les réglementations gouvernementales relatives à des domaines tels que la protection des données et la cybersécurité varient d'une juridiction à l'autre, et il incombe à ces experts en conformité de veiller à ce que leur organisation exerce ses activités dans le respect des cadres juridiques de chaque juridiction dans laquelle elle opère.
Heureusement, la plateforme Converged Endpoint Management (XEM) de Tanium est conçue pour faciliter la mise en conformité avec un large éventail de réglementations et de cas d'utilisation.
Dans cet article, nous aborderons l’un de ces cadres de conformité en matière de cybersécurité, à savoir le programme australien « Essential Eight », et nous vous montrerons comment la solution « Compliance by Design » de Tanium aide les organisations à atteindre leurs objectifs de conformité grâce à une gestion efficace du réseau, plutôt que de considérer celle-ci comme une démarche distincte.
Qu'est-ce que « The Essential Eight » ?
Les « Essential Eight » constituent un ensemble de base de stratégies d'atténuation que le Centre australien de cybersécurité (ACSC) a recommandé afin de compliquer la tâche des attaquants qui cherchent à compromettre des systèmes informatiques, sur la base de données issues d'incidents réels. Bien que la mise en œuvre des « Essential Eight » ne garantisse pas que toutes les attaques échoueront, l'objectif est de réduire considérablement la surface d'attaque.
Comme son nom l'indique, l'« Essential Eight » de l'ACSC repose sur huit piliers :
- de contrôle des applications : pour empêcher l'exécution de programmes non approuvés ou malveillants, notamment les fichiers .exe, DLL, les scripts (par exemple, Windows Script Host, PowerShell et HTA) et les programmes d'installation.
- de mise à jour des applications : Flash, navigateurs Web, Microsoft Office, Java et lecteurs de fichiers PDF. Appliquez les correctifs ou atténuez les vulnérabilités présentant un « risque extrême » sur les ordinateurs dans un délai de 48 heures. N'utilisez que la dernière version des applications.
- Configurer les paramètres des macros de Microsoft Office : bloquez les macros provenant d'Internet et n'autorisez que les macros vérifiées, soit celles provenant d'« emplacements de confiance » avec un accès en écriture limité, soit celles signées numériquement à l'aide d'un certificat de confiance ; activez également les fonctions avancées de Windows Defender pour bloquer les menaces.
- de renforcement de la sécurité des applications utilisateur : configurez vos navigateurs Web pour bloquer Flash (dans l'idéal, désinstallez-le), les publicités et Java sur Internet. Désactivez les fonctionnalités inutiles dans Microsoft Office (par exemple, OLE), les navigateurs Web et les lecteurs de fichiers PDF, puis activez d'autres fonctions de Microsoft Defender.
- « Limiter les privilèges administratifs » : Limitez les privilèges administratifs sur les systèmes d'exploitation et les applications en fonction des responsabilités de chaque utilisateur. Réévaluez régulièrement la nécessité des droits d'accès. N'utilisez pas de comptes dotés de droits privilégiés pour consulter vos e-mails ou naviguer sur Internet.
- des systèmes d'exploitation : appliquez des correctifs ou mettez en place des mesures d'atténuation sur les ordinateurs (y compris les périphériques réseau) présentant des vulnérabilités « à risque extrême » dans un délai de 48 heures. Utilisez la dernière version du système d'exploitation. N'utilisez pas de versions non prises en charge.
- Authentification multifactorielle : Mettez en œuvre l'authentification multifactorielle (MFA) pour les VPN, RDP, SSH et autres accès à distance, ainsi que pour tous les utilisateurs lorsqu'ils effectuent une action privilégiée ou accèdent à des systèmes ou à des données privilégiés.
- des sauvegardes quotidiennes : effectuez une sauvegarde quotidienne des données importantes (nouvelles ou modifiées), des logiciels et des paramètres de configuration ; stockez ces sauvegardes hors ligne et conservez-les pendant au moins trois mois. Testez la restauration au début, puis chaque année, ainsi qu'à chaque modification de l'infrastructure informatique.
Le recours à Tanium pour gérer et sécuriser les environnements informatiques offre des avantages considérables pour relever le défi de la conformité aux « Essential Eight ». Nous allons examiner ces avantages en comparant la solution moderne de Tanium, fondée sur le principe de la « conformité dès la conception », aux approches traditionnelles. Nous mettrons en évidence les lacunes de ces méthodes traditionnelles de mise en conformité et montrerons comment les organisations opérant entièrement ou partiellement en Australie peuvent atteindre leurs objectifs de conformité grâce à une gestion efficace du réseau, plutôt qu’en considérant la conformité comme une démarche distincte.
Veuillez noter que ce document fait partie d'un ensemble de documents qui comprend également des informations spécifiques sur la manière dont Tanium met en œuvre les « Essential Controls », ainsi que des explications plus générales sur l'approche adoptée par Tanium concernant les « Essential Eight ».
Comment Tanium contribue-t-il au respect de la conformité aux « Essential Eight » de l'ACSC ?
Compte tenu des difficultés rencontrées par les organisations pour mettre en place une approche visant à se conformer aux « Essential Eight » depuis leur création, on pourrait penser, à juste titre, qu’il manque des informations détaillées sur ce qui doit être mesuré, et que ces informations ont été laissées à la discrétion d’entités commerciales externes, qui les ont élaborées et les considèrent comme leur propriété intellectuelle.
La réalité est toutefois que l'ACSC a élaboré une documentation et des recommandations détaillées concernant chacune des 8 stratégies d'atténuation et les contrôles associés, et ce, à tous les niveaux de maturité. Cela comprend non seulement des informations sur l'objectif de chaque contrôle afin de faciliter l'interprétation, mais aussi des outils et des précisions sur ce qui doit être mesuré. Donc, si ce à quoi nous devons nous mesurer est bien connu et bien compris, alors où est le problème ?
Il existe quatre domaines clés à prendre en compte qui ont traditionnellement empêché les organisations de se faire une idée précise de leur niveau de conformité (et encore moins de l'améliorer).
- de couverture : Êtes-vous en mesure de recenser l'ensemble de vos actifs et de les placer sous gestion ?
- sur les devises : De quand datent les données figurant dans votre dernier rapport ?
- s relatives à l'exhaustivité : les tests portent-ils sur tous vos terminaux ou seulement sur un sous-ensemble ?
- des mesures correctives : comment les actions de remise en état s'intègrent-elles dans votre dispositif ?
Tanium repose sur une architecture unique et innovante qui offre un accès en temps réel aux terminaux. Cette architecture permet à Tanium de fonctionner de manière à relever naturellement les quatre défis mentionnés ci-dessus. L'objectif du présent document est d'aborder chacun de ces domaines, de décrire plus en détail les défis qu'ils posent et de montrer comment la conception unique de Tanium garantit que ces défis n'entravent pas la réalisation des objectifs de conformité.
Couverture
La couverture des actifs constitue un élément fondamental de la gestion des terminaux. Le dicton « ce qui est mesuré est géré » est indéniable. À ce stade, la plupart des personnes sensées s'accorderaient à dire que le fait de n'appliquer des produits et des pratiques de sécurité avancés qu'à une partie des actifs constitue une approche manifestement défaillante. Pourtant, les organisations le font régulièrement (souvent sans s'en rendre compte).
Cela soulève plusieurs questions :
- Avez-vous réellement connaissance de tous les actifs qui rejoignent le réseau ?
- Disposez-vous d'une CMDB à jour et complète ?
- Tous les outils de gestion et de sécurité s'appuient-ils sur la CMDB comme source de référence ?
- Comment vous assurez-vous que les outils des terminaux restent en bon état de fonctionnement ?
Une modification récente apportée aux « Essential Eight » a ajouté un contrôle explicite de recensement des actifs aux stratégies d'atténuation « Application Patching » et « Operating Patching ». Dans les versions précédentes, il s'agissait d'une condition préalable supposée ou implicite.
Heureusement, Tanium intègre une fonction de découverte des actifs. Cette fonctionnalité tire parti de l'architecture Tanium en effectuant des analyses distribuées. En d'autres termes, les terminaux identifient eux-mêmes les ressources voisines, plutôt que par l'intermédiaire d'un point de scan centralisé. Cela permet d'acquérir beaucoup plus rapidement une vue d'ensemble de ce qui se trouve sur le réseau, car la charge est répartie, et permet à l'analyse d'atteindre des zones du réseau qu'un point centralisé ne serait peut-être pas en mesure d'atteindre. Les principaux objectifs de la fonctionnalité de découverte des actifs de Tanium sont les suivants :
1. Identifiez les actifs pouvant faire l'objet d'une gestion qui ne sont actuellement pas gérés et veillez à ce qu'ils soient placés sous gestion.
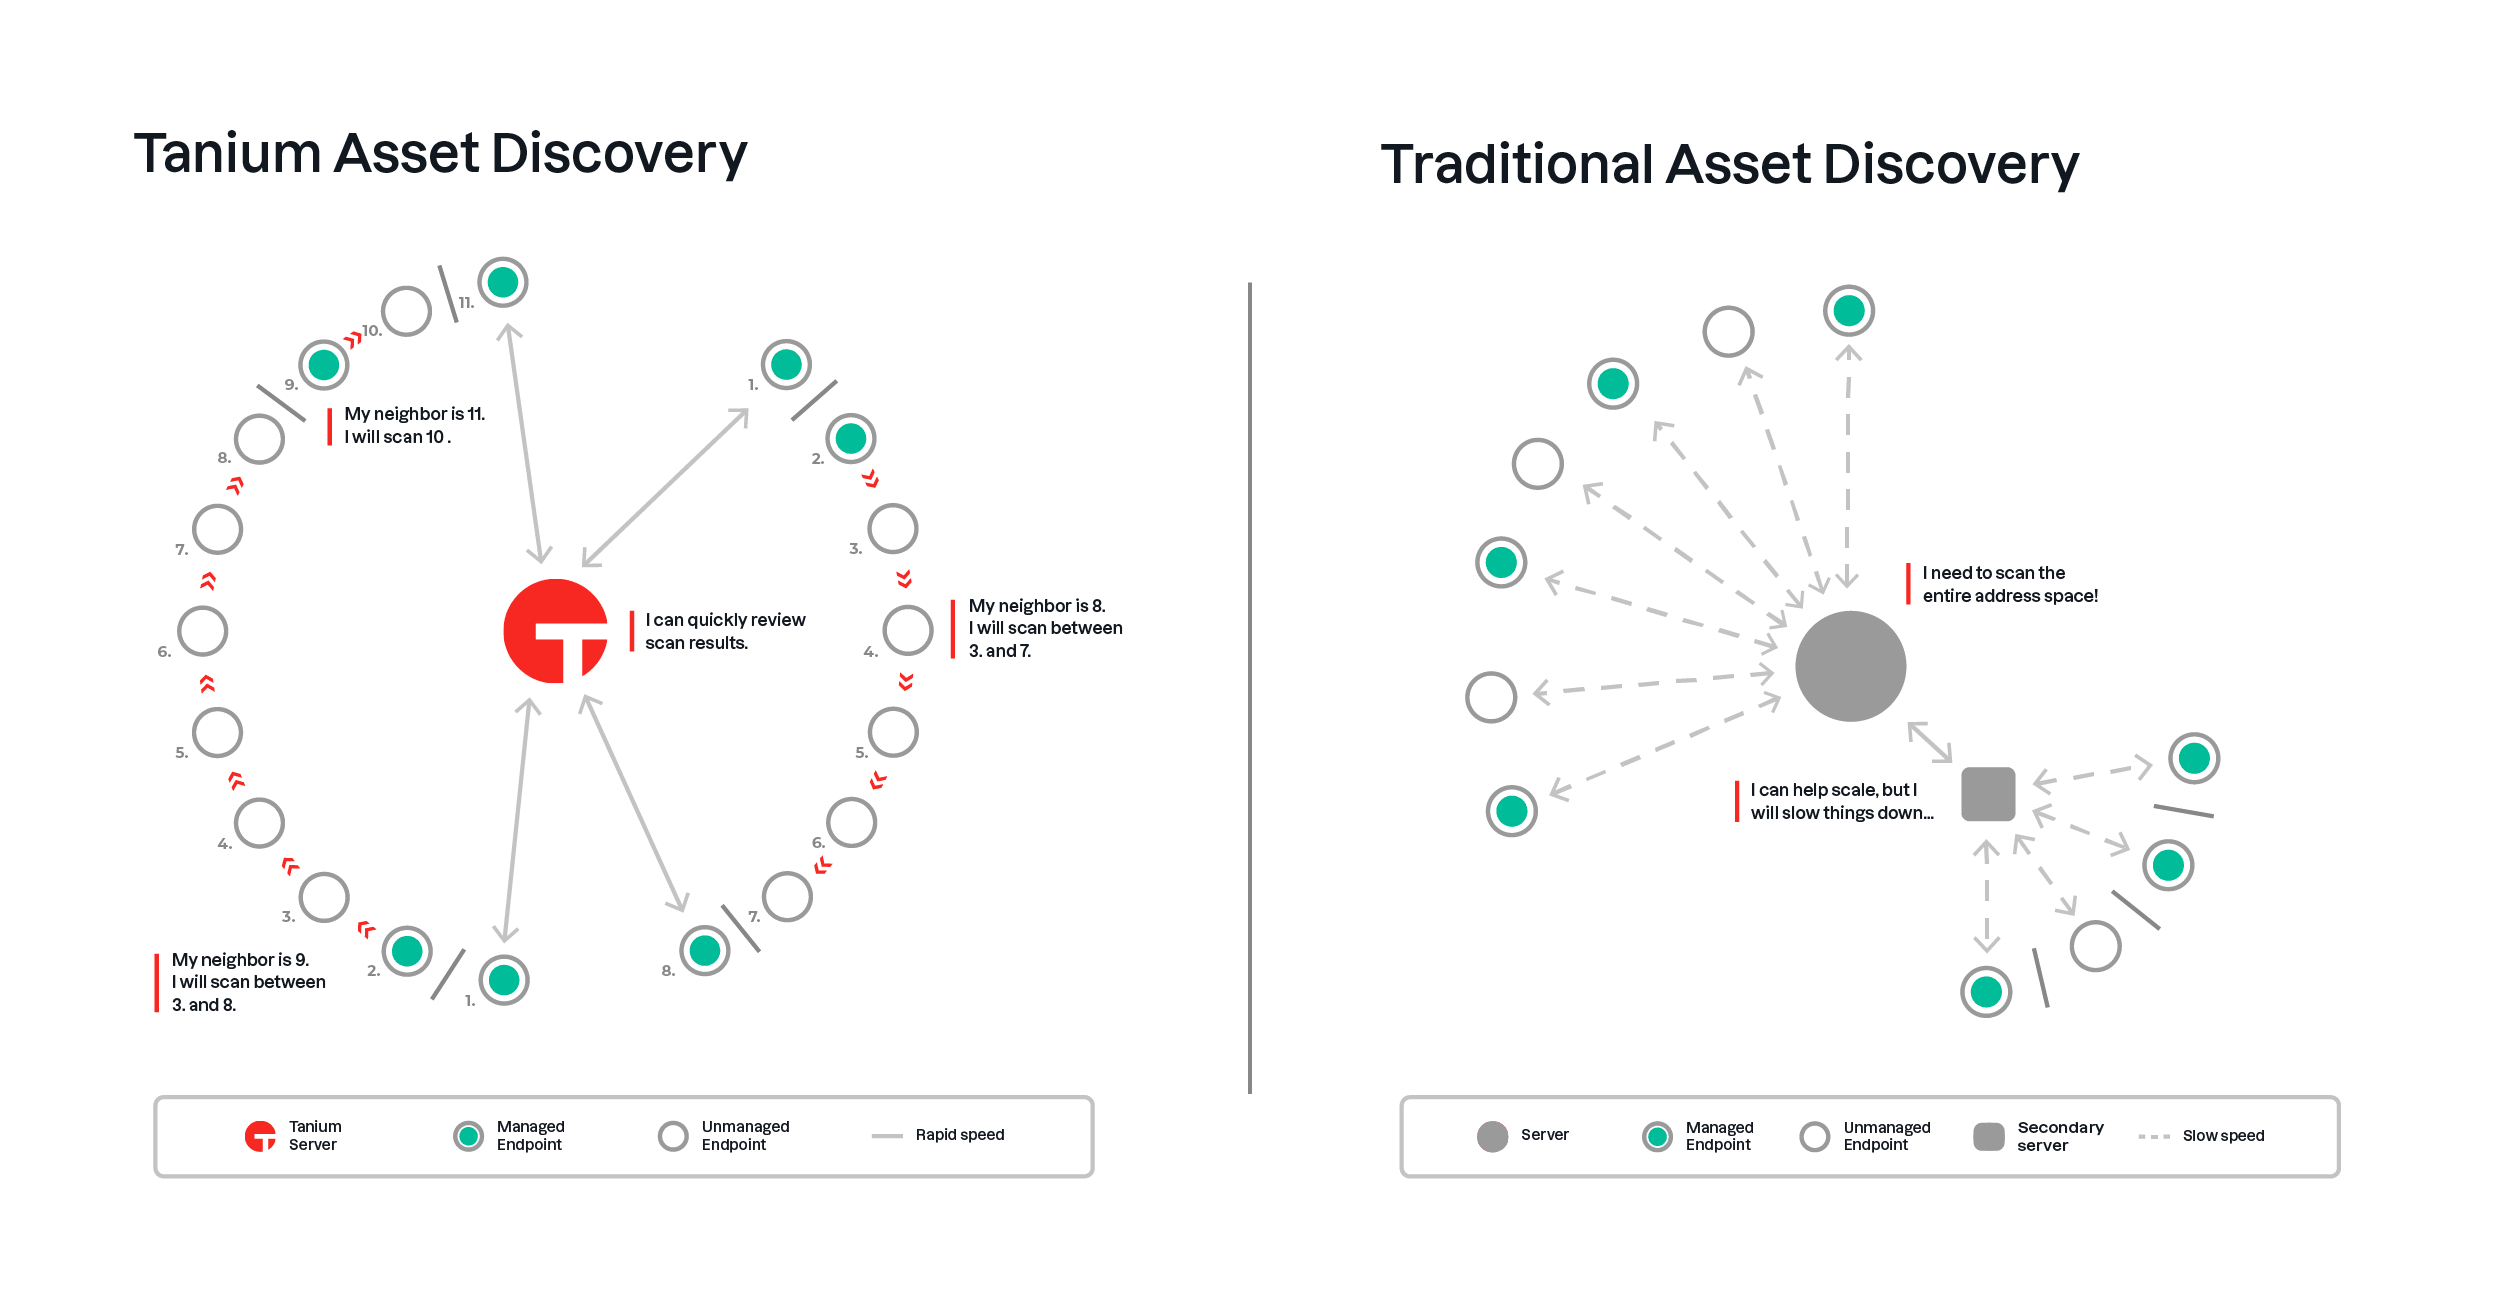
2. Identifiez les actifs qui étaient auparavant sous gestion et qui, pour une raison quelconque, ne le sont plus actuellement, puis faites en sorte qu'ils fassent l'objet d'une enquête et que des mesures correctives soient prises.
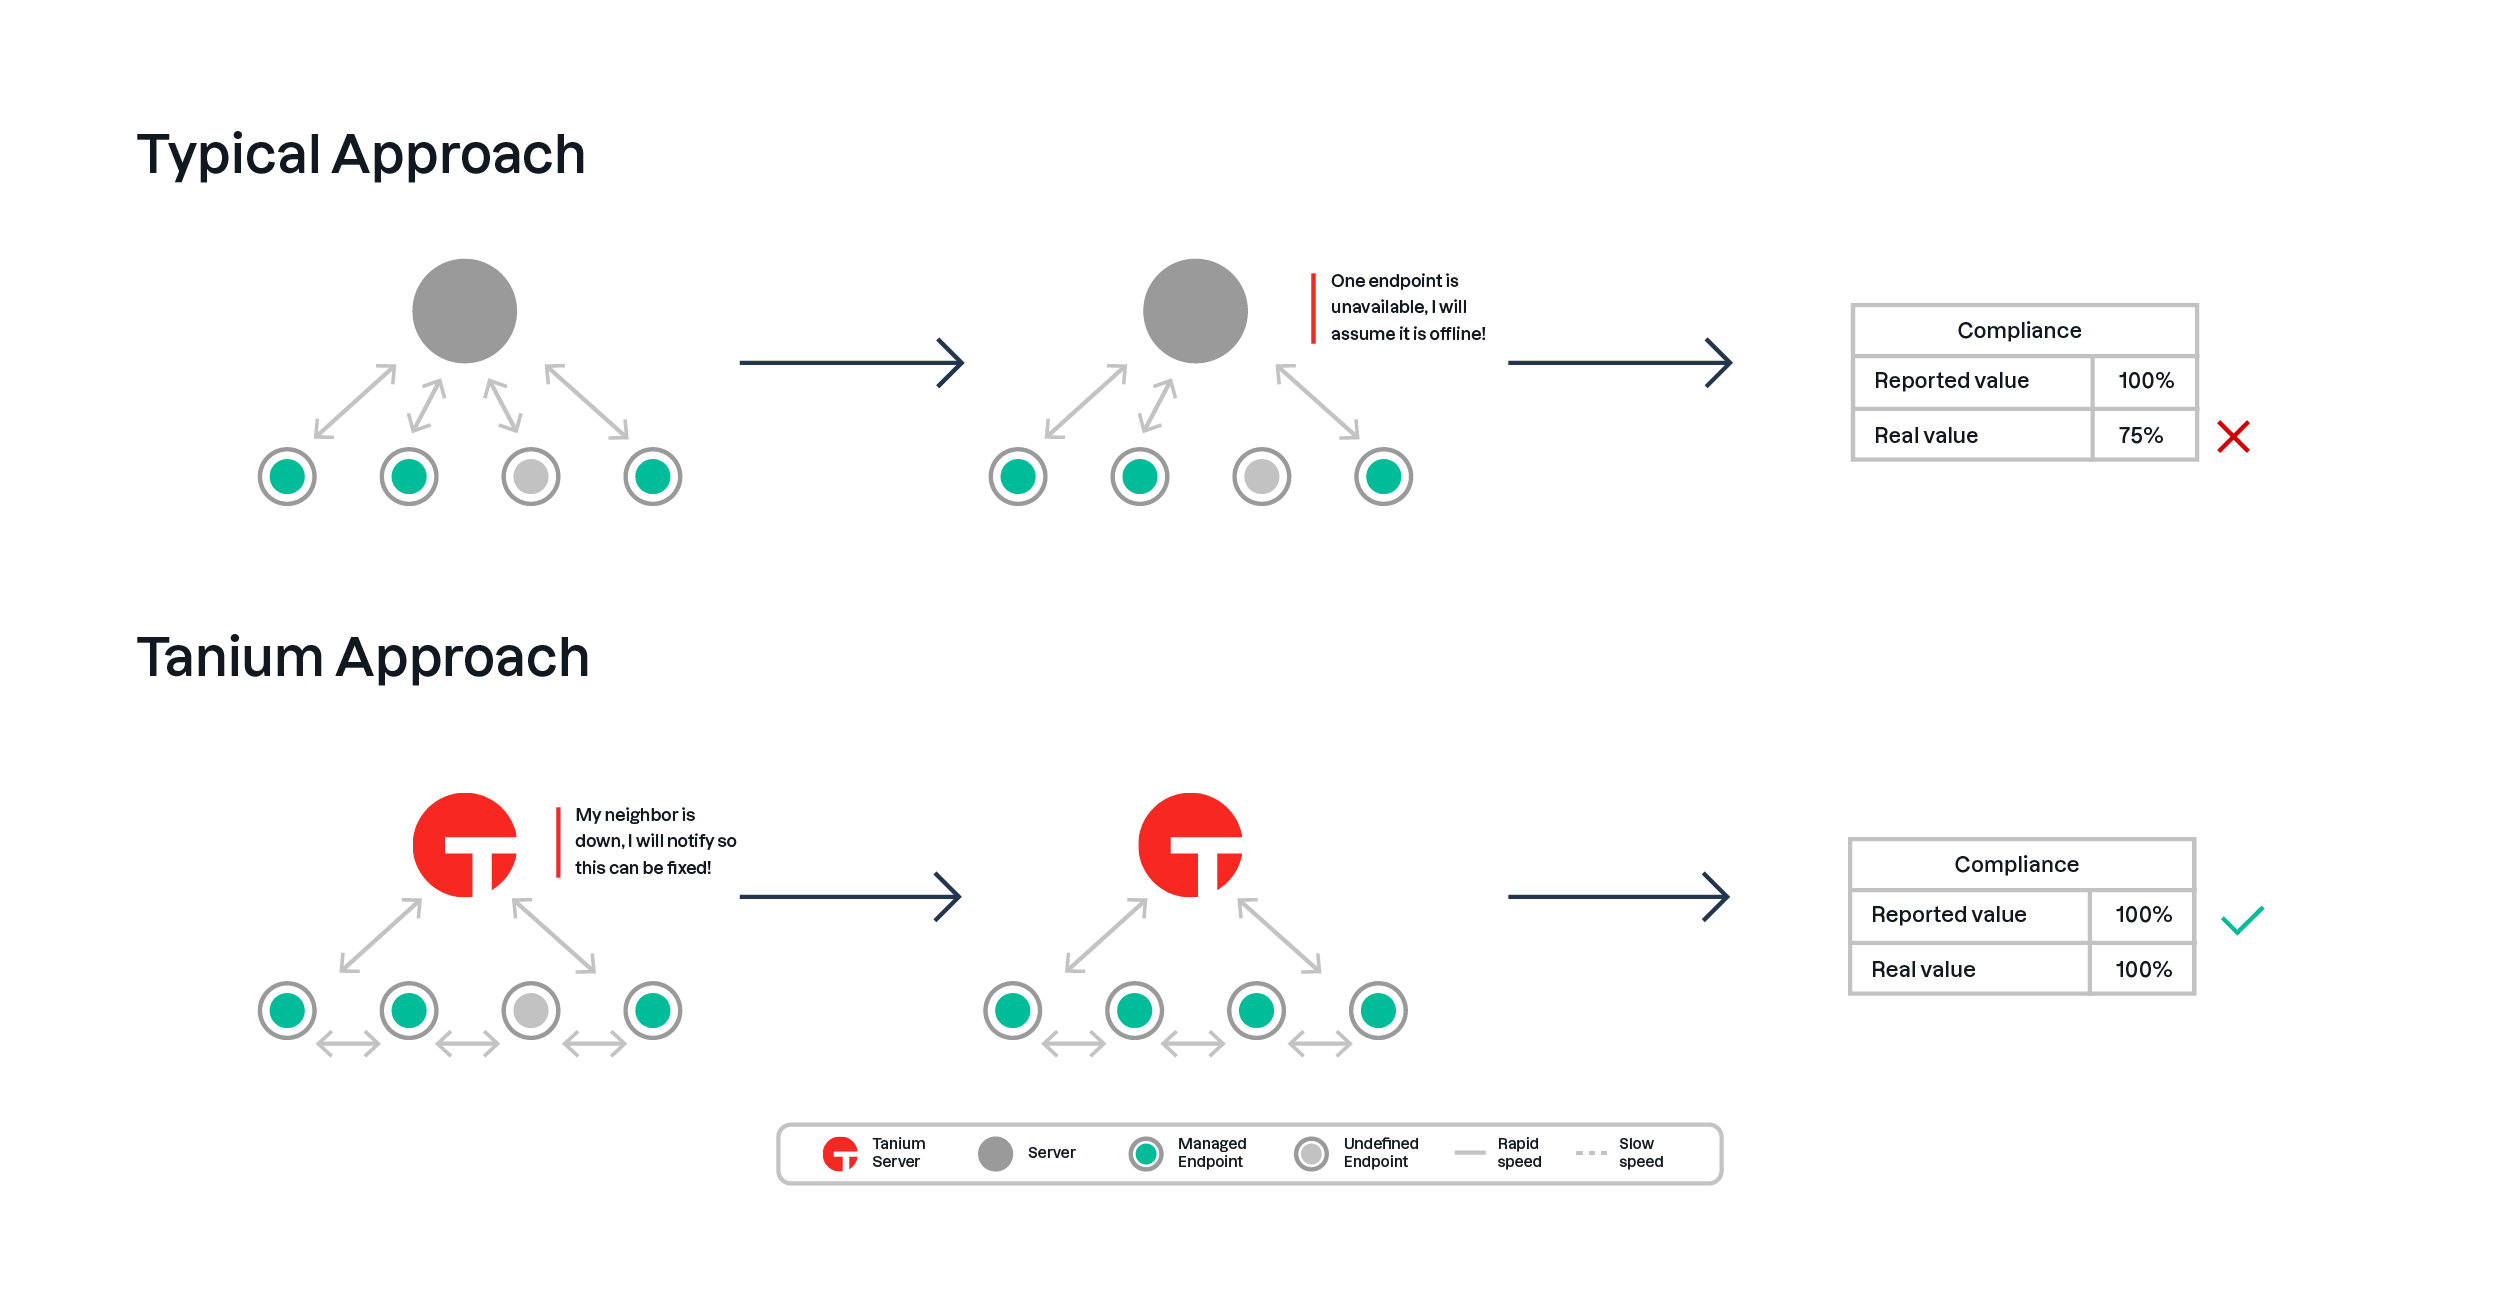
Tanium garantit que tous les terminaux d'une organisation relevant du champ d'application de l'« Essential Eight » sont gérés et qu'aucune lacune ne vient fausser, à la hausse ou à la baisse, les taux de conformité. En fin de compte, l’objectif des « Essential Eight » est de fournir aux organisations un point de départ pour comprendre et améliorer leur niveau de sécurité ; si vous ne maîtrisez pas correctement l’aspect de la couverture, alors l’ensemble de l’effort passe à côté de cet objectif.
Devise
Le défi lié à l'actualité des données s'applique à l'ensemble du domaine de la gestion des terminaux. Les outils et architectures traditionnels ont eu du mal à s'adapter à la taille sans cesse croissante des réseaux, tout en garantissant une visibilité et un contrôle suffisants sur ces derniers, à une vitesse permettant de répondre aux besoins actuels en matière de sécurité et d'exploitation.
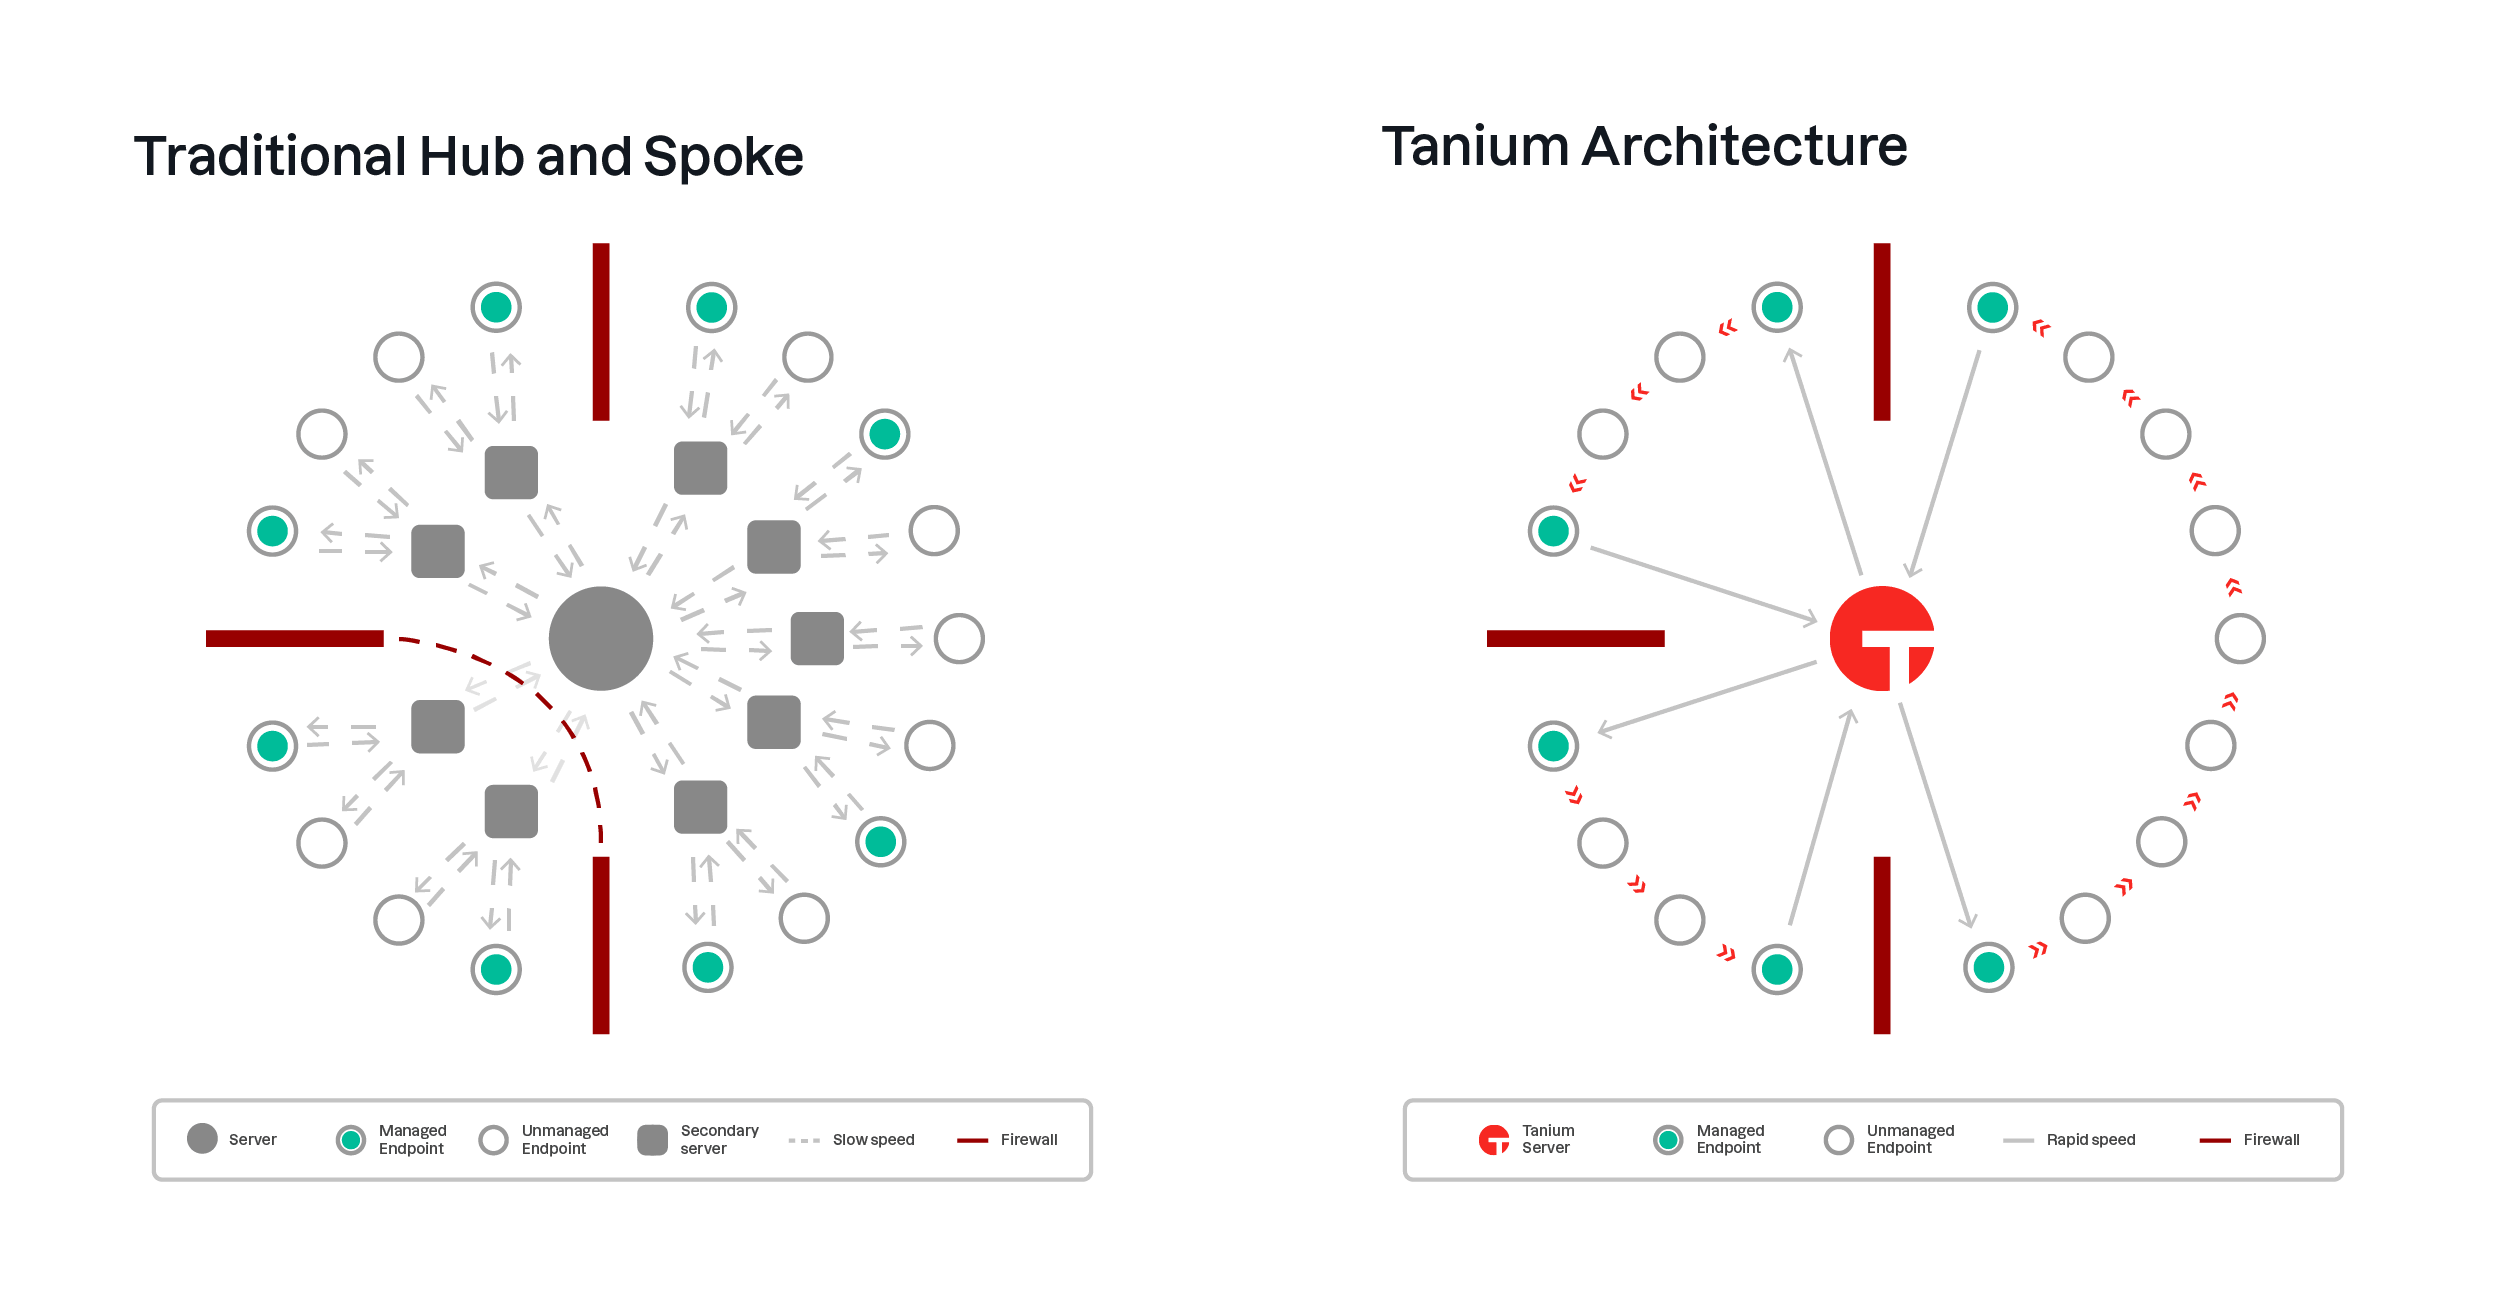
Les outils traditionnels utilisent l'architecture classique de type « hub and spoke ». Autrement dit, des connexions point à point entre le serveur de gestion et chaque terminal. La seule façon de faire évoluer cette architecture consiste à ajouter des niveaux intermédiaires d'infrastructure afin de répartir la charge à partir d'un point centralisé unique ; toutefois, cela ralentit la récupération des données et introduit davantage de points de défaillance.
Tanium s'appuie sur une architecture en chaîne linéaire brevetée. Les terminaux se connectent aux terminaux voisins et échangent des données avec eux, ce qui permet de réduire au minimum les communications avec un serveur de gestion unique. Il en résulte une plateforme de communication hautement efficace et extrêmement évolutive, capable d'accéder aux terminaux à la fois pour récupérer des données et pour effectuer des actions à une vitesse de l'ordre de quelques secondes.
En quoi ces architectures ont-elles une incidence sur la conformité aux « Essential Eight » ?
Tout d'abord, les méthodes traditionnelles visant à évaluer la conformité aux « Essential Eight » s'appuient souvent sur une approche de type audit. Cela implique le recours à des ressources internes ou externes pour se connecter aux terminaux auxquels elles ont accès, exécuter des scripts afin d'évaluer la conformité, renvoyer les résultats, puis les corréler et les traiter en vue de l'établissement de rapports. Cette opération pouvant s'avérer longue et coûteuse, elle n'est généralement pas effectuée de manière régulière. Le rapport de conformité qui en résulte rend compte d'un moment précis de l' et fait foi jusqu'à ce qu'un nouvel audit puisse être réalisé.
En revanche, lorsque Tanium gère un environnement, il collecte déjà en temps réel une grande variété de données : les données spécifiques requises pour les rapports « Essential Eight » ne constituent qu'un cas d'utilisation supplémentaire. Lorsque vous consultez des données de ce type, celles-ci reflètent l'état actuel de l' de l'environnement. Ceci est important non seulement pour la validité des résultats à un moment donné, mais également lorsqu'il s'agit d'envisager la mise en œuvre de mesures visant à remédier aux failles et à améliorer le niveau de sécurité, comme indiqué dans la section « Mesures correctives » du présent document. À mesure que chaque mesure corrective est mise en œuvre, un ancien rapport instantané reflète de moins en moins l'état réel de l'environnement et perd donc de son utilité.
Exhaustivité
Les organisations sont confrontées à plusieurs défis pour garantir l'exhaustivité des données nécessaires au suivi de la conformité aux « Essential Eight ».
- liées aux contraintes en matière de ressources et de coûts : les approches de type audit pour la collecte de données mobilisent peu de ressources.
- Contraintes techniques : Les méthodes traditionnelles de collecte de données présentent des limites en termes d'échelle, de vitesse, d'accès à l'ensemble des terminaux (par exemple, les terminaux distants et ceux qui ne font pas partie d'un domaine) et, en fin de compte, d'étendue et de profondeur de la visibilité au niveau du terminal.
Pour contourner ces contraintes, on a généralement recours aux approches suivantes :
- Mesurez un petit sous-ensemble de terminaux pour vérifier leur conformité, puis extrapoler les résultats à l'ensemble du réseau.
- Consultez la configuration centralisée et les journaux, puis en déduisez que ceux-ci reflètent l'état réel des terminaux.
Tanium est conçu dès le départ pour gérer dans leur intégralité des environnements réseau très vastes et complexes. De nombreux éléments architecturaux permettent d'y parvenir et s'intègrent naturellement au cas d'utilisation de surveillance de la conformité « Essential Eight ». Parmi les avantages, on peut citer :
- Tanium gère les terminaux fonctionnant sous divers systèmes d'exploitation, tels que Windows, macOS et Linux, de manière cohérente et normalisée.
- Le tanium n'est pas lié à un domaine. Les terminaux doivent simplement disposer d'une connexion réseau au serveur Tanium. Cela permet de gérer les terminaux au sein d'un parc global, que ce soit via Internet, un VPN ou lorsqu'ils se trouvent dans des enclaves sécurisées du réseau.
- Tanium offre une évolutivité à grande échelle tout en conservant des capacités de gestion en temps quasi réel.
- La portée et la profondeur de la visibilité au niveau des terminaux sont considérables. Toute opération de récupération de données ou toute tâche pouvant être effectuée à partir d'une ligne de commande (via un utilitaire natif ou un script) sur le terminal peut être réalisée à l'échelle de l'ensemble du parc informatique grâce à Tanium.
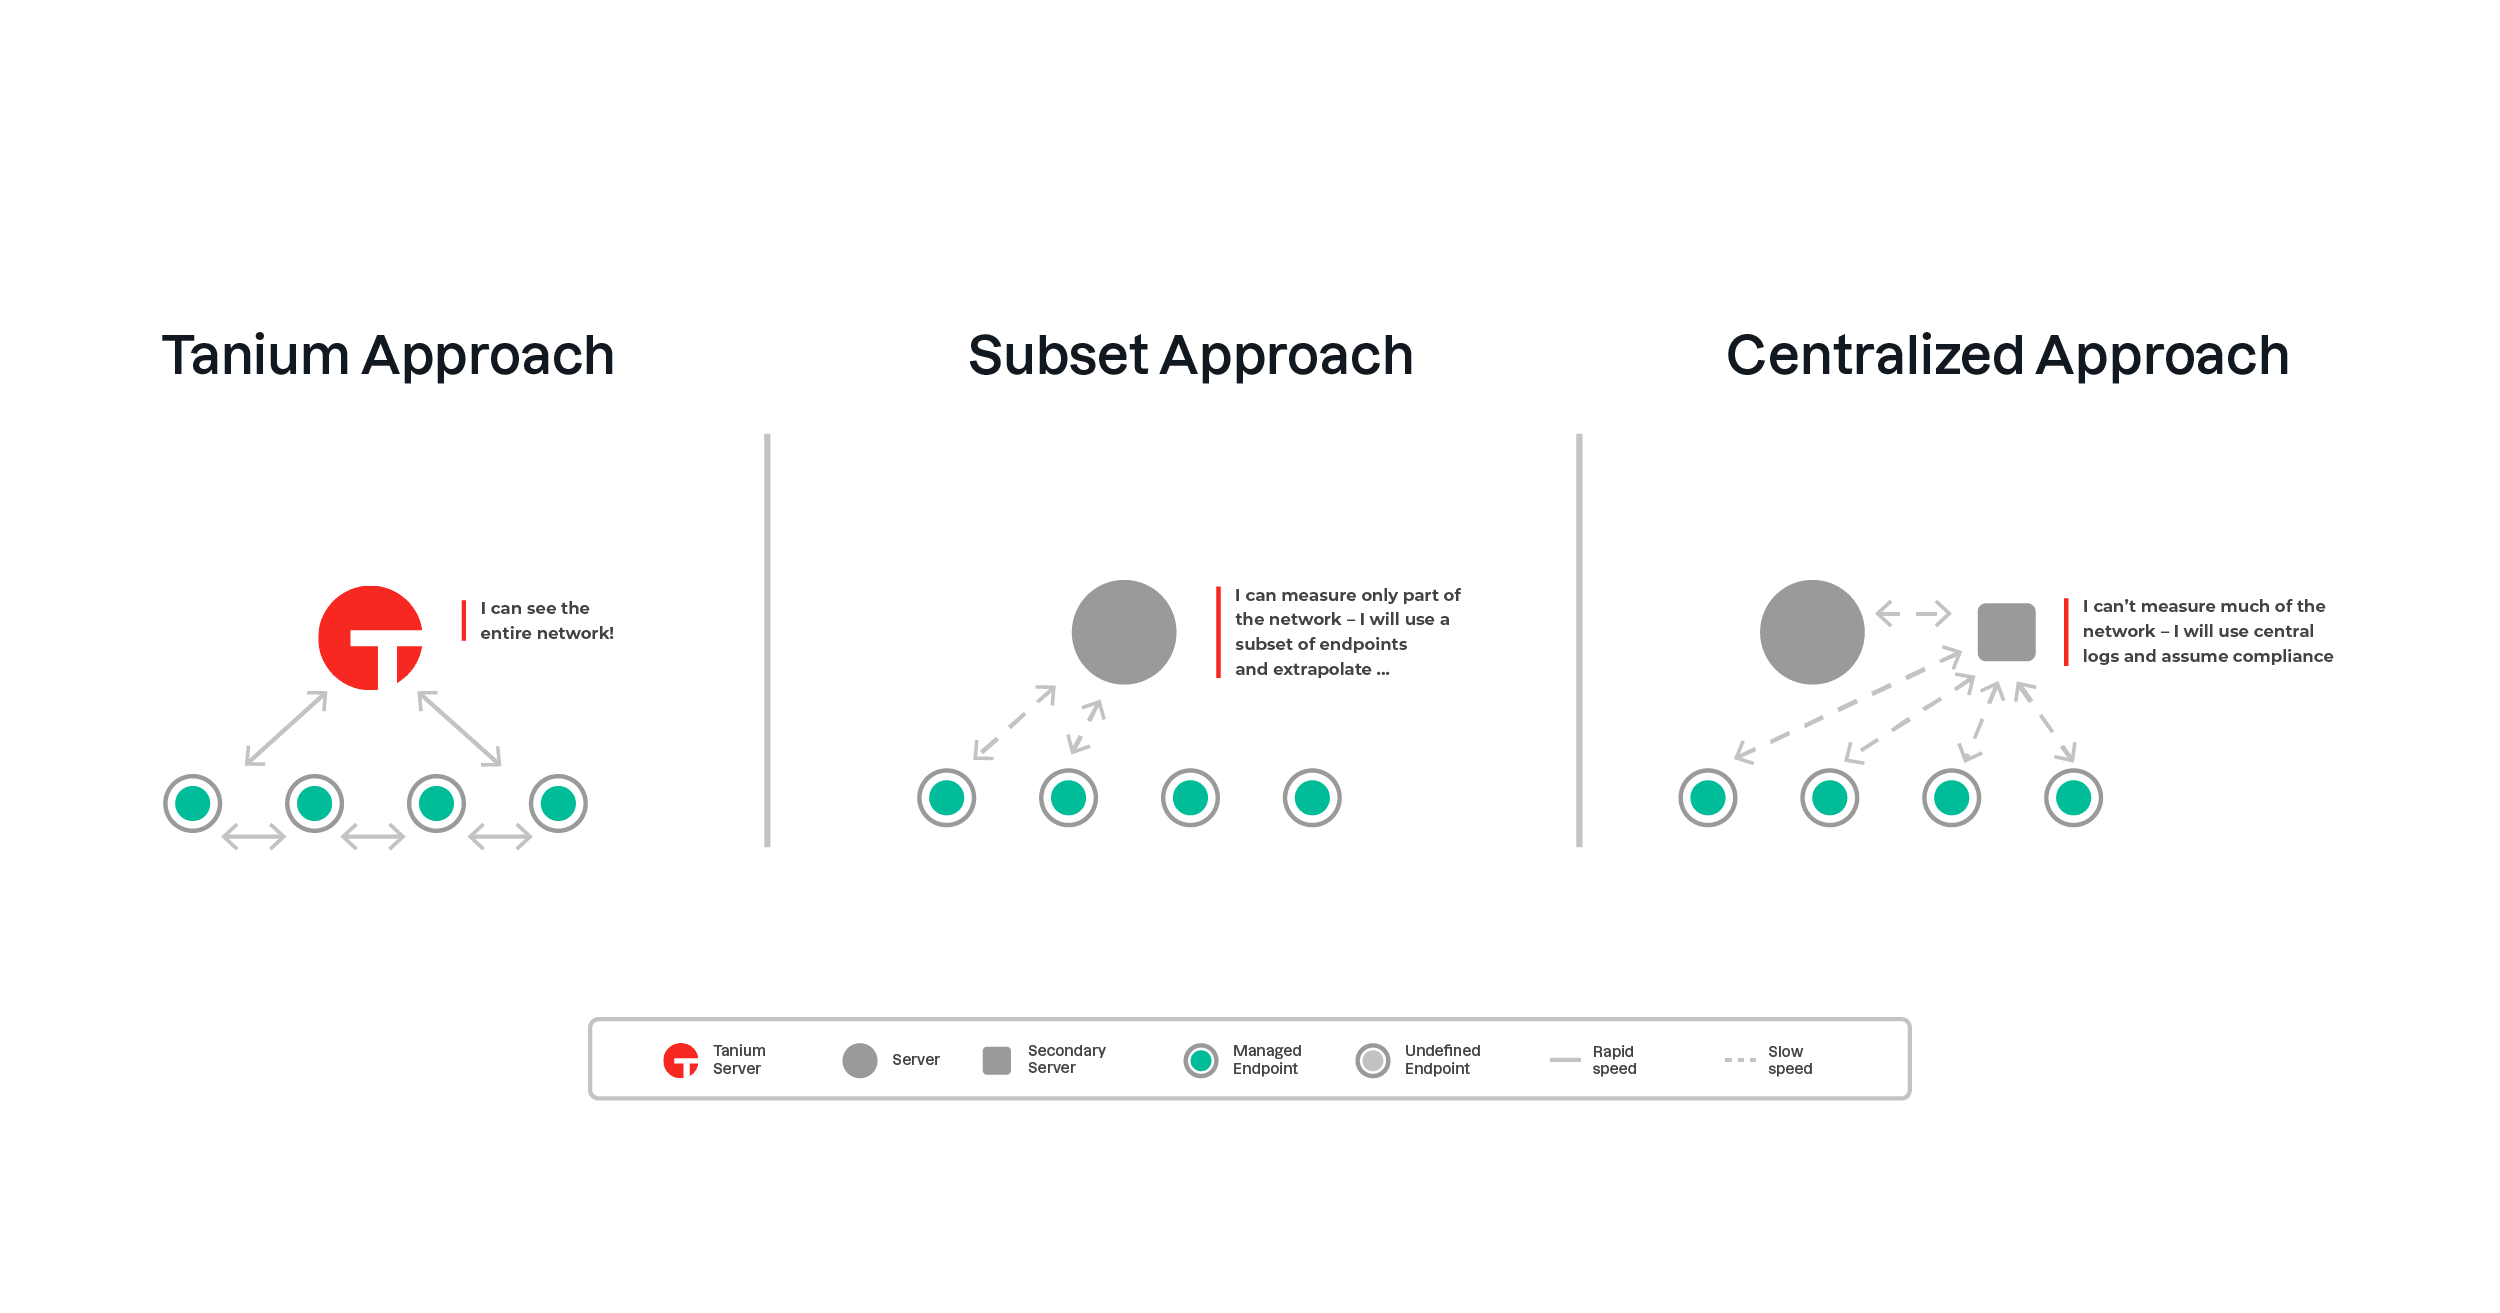
Une fois que le suivi de la conformité aux « Essential Eight » aura été mis en place à l'échelle de l'ensemble du parc informatique à l'aide de Tanium, il pourrait s'avérer utile de créer des sous-vues de ces données. Tanium propose des mécanismes permettant de classer les données des terminaux de différentes manières, afin que les vues puissent être présentées selon une répartition géographique, par unité opérationnelle, par sous-réseau ou selon toute autre distinction logique pertinente.
Mesures correctives
La capacité à renforcer le niveau de sécurité grâce à des mesures correctives ou à des actions de remédiation constitue, en définitive, l'objectif ultime de la conformité à l'« Essential Eight ».
Toutefois, comme indiqué dans les sections précédentes, les rapports « Essential Eight » de type audit classique fournissent une série de pourcentages de conformité calculés, mais c'est à vous qu'il revient ensuite de déterminer comment remédier aux cas de non-conformité. En l'absence de données détaillées et attribuables sur les critères d'évaluation, cela devient en effet une tâche très difficile.
La solution de surveillance « Essential Eight » de Tanium met en évidence les lacunes en matière de conformité en affichant non seulement des pourcentages synthétiques, mais également les indicateurs sous-jacents concernés, les contrôles spécifiques qui ont échoué, ainsi que les données à l'origine de ce résultat pour chaque niveau de maturité. À partir de là, vous pouvez soit utiliser Tanium pour remédier au problème, soit recourir à un outil existant, selon vos préférences. Compte tenu de l'état actuel du processus de reporting, les nouveaux résultats seront intégrés dans les rapports peu après leur publication.
Tanium offre intrinsèquement la possibilité d'améliorer le niveau de sécurité et, par conséquent, la conformité aux « Essential Eight ». Les activités standard de reporting et de mise en œuvre des mesures d'hygiène menées à l'aide de Tanium peuvent être mises à profit pour améliorer la conformité à la plupart des contrôles. Le compte rendu de ces activités devient simplement le résultat de cette gestion, plutôt qu'un exercice distinct ou isolé. C'est ce cycle de retour d'information fermé en matière de conformité que nous appelons « la conformité dès la conception ».
Découvrez-en davantage sur les « Essential Eight » de l'ACSC et sur comment Tanium peut aider votre organisation à rester en conformité.

