Plutôt que de se fier uniquement à un mot de passe — qui constitue un point de défaillance unique —, l'authentification multifactorielle, ou MFA, exige des utilisateurs qu'ils vérifient leur identité à l'aide d'au moins deux facteurs distincts. Cette approche par couches garantit que, même si l'un de vos identifiants venait à être compromis, tout accès non autorisé à votre compte resterait bloqué.
MISE À JOUR : Cet article, initialement publié sur 22 novembre 2022, a été mis à jour afin de refléter les dernières bonnes pratiques en matière d'authentification multifactorielle, notamment les dernières avancées concernant l'authentification multifactorielle (MFA) dans le cloud, l'authentification adaptative et la manière dont ces technologies s'inscrivent dans les stratégies « Zero Trust ».
Dans le contexte actuel de la cybersécurité, les mots de passe ne suffisent plus à eux seuls. Le phishing, le « credential stuffing » et les attaques par force brute ont fait de l'authentification à un seul facteur un risque. C'est là que l'authentification multifactorielle (MFA) entre en jeu : elle ajoute plusieurs niveaux de protection et devient un pilier de toute stratégie « Zero Trust » de .
Ces facteurs se répartissent en différentes catégories : quelque chose que vous connaissez (comme un mot de passe), quelque chose que vous possédez (comme un code d'accès ou un jeton logiciel — par exemple ceux générés par des applications d'authentification telles que Google Authenticator ou Microsoft Authenticator, qui fournissent des mots de passe à usage unique basés sur le temps (TOTP) sans nécessiter de matériel physique — ou quelque chose qui vous est propre (comme une empreinte digitale).
L'authentification multifactorielle (MFA) renforce l'autonomie des utilisateurs en leur proposant plusieurs moyens de prouver leur identité, ce qui complique considérablement la tâche des acteurs malveillants qui tenteraient de se faire passer pour eux. Par exemple, un mot de passe volé ne suffira pas à lui seul si le pirate n'a pas également accès à votre téléphone ou à votre empreinte digitale. Mais l’authentification à plusieurs facteurs (MFA) n’est pas seulement une bonne pratique : c’est un élément fondamental des stratégies de sécurité modernes qui protège les comptes, renforce la vérification d’identité et instaure la confiance entre les systèmes et les services.
Ce guide explique en détail ce qu’est la MFA, comment elle fonctionne, quels en sont les différents types et comment la mettre en œuvre efficacement. Que vous en soyez à vos débuts ou que vous développiez vos activités dans un environnement complexe, vous trouverez ici des conseils concrets qui vous aideront à réussir.
Types d'authentification multifactorielle
Les types d'authentification multifactorielle (MFA) varient en fonction du nombre et de la nature des facteurs d'authentification, tels que les mots de passe, les données biométriques et les appareils intelligents.
Authentification à deux facteurs (2FA)
La méthode 2FA, qui est la forme d'authentification multifactorielle (MFA) la plus répandue, exige des utilisateurs qu'ils vérifient leur identité à l'aide de deux types distincts d'identifiants : généralement, quelque chose qu'ils connaissent (comme un mot de passe) et quelque chose qu'ils possèdent (comme un code à usage unique provenant d'une application d'authentification ou d'un SMS). Cette approche à plusieurs niveaux réduit considérablement le risque d'accès non autorisé, même en cas de compromission d'un mot de passe.
À noter : Bien que la méthode « 2FA » par SMS soit préférable à l'absence totale d'authentification à plusieurs facteurs (MFA), elle est plus vulnérable aux interceptions et aux attaques par échange de carte SIM que les méthodes basées sur une application ou sur un dispositif matériel.
La solution 2FA s'avère particulièrement efficace pour protéger les comptes en ligne et les systèmes critiques tels que la messagerie électronique, les plateformes cloud et les services financiers , où le vol d'un seul mot de passe pourrait entraîner de graves failles de sécurité. Par exemple, pour vous connecter à votre messagerie professionnelle, vous devrez peut-être saisir votre mot de passe habituel ainsi qu'un code à six chiffres généré par l'application Microsoft Authenticator sur votre téléphone, ce qui complique considérablement la tâche des pirates souhaitant accéder à distance à votre compte.
La solution 2FA allie facilité d'utilisation et sécurité renforcée, ce qui en fait une première étape judicieuse pour les organisations qui souhaitent renforcer leurs contrôles d'accès sans pour autant remanier l'ensemble de leur infrastructure d'authentification. C'est simple, efficace et une évidence pour toute organisation qui continue de s'appuyer uniquement sur les mots de passe.
| Avantages - Protection renforcée contre le phishing et le vol d'identifiants - Intégration aisée avec la plupart des applications et services modernes - Confiance accrue des utilisateurs et respect des normes de sécurité | Inconvénients : - Connexion légèrement plus lente - Nécessité d'utiliser un appareil secondaire (par exemple, un téléphone) - Risque de frustration pour l'utilisateur en cas de perte de l'accès au deuxième facteur d'authentification |
|---|
Authentification à trois facteurs (3FA)
La solution 3FA s'appuie sur l'authentification à deux facteurs en y ajoutant un troisième niveau distinct de vérification d'identité, ce qui renforce la gestion des accès dans les environnements à haut risque — il s'agit généralement d'un facteur biométrique tel que l'empreinte digitale, la reconnaissance faciale ou la numérisation de la rétine. Cette approche combine :
- Quelque chose que vous connaissez (comme un mot de passe)
- Quelque chose que vous possédez (comme un appareil mobile ou un jeton de sécurité)
- Une caractéristique qui vous est propre (comme un trait biométrique)
La solution 3FA est particulièrement efficace dans les environnements soumis à des exigences de sécurité élevées, tels que les systèmes gouvernementaux, les réseaux de santé, les institutions financières et les infrastructures critiques, où les conséquences d'un accès non autorisé sont graves. Elle est également de plus en plus utilisée dans les situations de télétravail où l'on accède à des données sensibles en dehors du périmètre de l'entreprise.
[À lire également : Qu'est-ce que la sécurité Active Directory ? Risques et bonnes pratiques]
La solution 3FA est idéale lorsque les enjeux en matière de sécurité sont importants et qu'il est possible de trouver un juste équilibre entre l'expérience utilisateur et les risques. Même si cela n'est pas nécessaire à chaque connexion, il s'agit d'une mesure de sécurité efficace pour protéger les systèmes stratégiques et les données confidentielles.
Imaginez que vous puissiez accéder à un système sécurisé de dossiers médicaux. Vous saisissez votre mot de passe, validez une notification push sur votre téléphone, puis vous scannez votre empreinte digitale. Même si un cybercriminel venait à voler votre mot de passe et votre téléphone, il ne pourrait toujours pas accéder au système sans vos données biométriques.
| Avantages - Offre le plus haut niveau de sécurité parmi les méthodes d'authentification multifactorielle (MFA) courantes - Protection efficace contre le phishing, le vol d'identifiants et la compromission des appareils - Permet de répondre à des exigences de conformité strictes (par exemple, HIPAA, FIPS, CJIS) | Inconvénients : - Mise en œuvre et maintenance plus complexes et plus coûteuses - Peut entraîner des difficultés d'utilisation ou des problèmes d'accessibilité - En cas de compromission, les données biométriques ne peuvent pas être modifiées comme un mot de passe, ce qui présente des risques à long terme pour l'identité si elles ne sont pas stockées et chiffrées de manière sécurisée |
|---|
MFA adaptative
L'authentification multifactorielle (MFA) adaptative ou fondée sur les risques ajuste de manière dynamique les exigences d'authentification en fonction de signaux contextuels. Les signaux contextuels peuvent inclure l'empreinte numérique de l'appareil, la fréquence de connexion, les métadonnées du navigateur et l'historique du comportement de l'utilisateur.
Au lieu d'appliquer le même niveau de contrôle à chaque tentative de connexion, l'authentification adaptative évalue le risque en temps réel et ne demande une vérification supplémentaire que lorsqu'un élément semble inhabituel.
L'authentification multifactorielle adaptative s'avère particulièrement efficace dans les environnements de travail hybrides ou à distance, où la gestion des accès doit s'adapter à des niveaux de risque variables et où les utilisateurs accèdent aux systèmes depuis divers lieux et appareils. Elle excelle également dans les secteurs soumis à des exigences réglementaires strictes ou dans des environnements où les menaces évoluent rapidement, où la détection et la réponse aux risques en temps réel sont essentielles pour garantir la sécurité des accès.
| Avantages - Réduit les obstacles pour les utilisateurs en limitant au minimum les invites superflues - Détecte et traite en temps réel les anomalies, telles que les comportements inhabituels lors de la connexion - S'adapte facilement aux environnements hybrides et à distance grâce à une prise en charge étendue des signaux | Inconvénients : - Nécessite une intégration complexe avec plusieurs sources de données - Peut dérouter les utilisateurs en raison d'un comportement incohérent des invites - Peut classer à tort des activités légitimes ou malveillantes en raison d'une évaluation des risques imparfaite |
|---|
Authentification multifactorielle biométrique
Ce type d'authentification multifactorielle (MFA) repose sur des caractéristiques intrinsèques telles que les empreintes digitales, la reconnaissance vocale ou la reconnaissance rétinienne. C'est l'un des moyens les plus sûrs, car les données biométriques sont difficiles à reproduire ou à voler.
L'authentification multifactorielle biométrique s'avère particulièrement efficace dans les environnements strictement contrôlés ou lorsque la lassitude liée aux mots de passe et la perte d'appareils constituent des préoccupations courantes. Par exemple, un prestataire de soins de santé de la région de pourrait recourir à l'authentification par empreinte digitale afin de garantir que seul le personnel autorisé puisse accéder aux dossiers des patients, ce qui éviterait d'avoir à mémoriser ou à gérer plusieurs identifiants.
| Avantages : - Extrêmement difficiles à contrefaire ou à voler par rapport aux mots de passe ou aux jetons - Pratiques et rapides pour les utilisateurs : pas besoin de mémoriser ni d'emporter quoi que ce soit - Idéales pour les environnements nécessitant un accès mains libres ou rapide (par exemple, les hôpitaux, les ateliers de production) | Inconvénients : - Nécessite du matériel spécialisé, qui n'est pas forcément disponible partout ; - Problèmes de confidentialité liés au stockage et à la gestion des données biométriques ; - Peut être affecté par des changements physiques (par exemple, une blessure ou une maladie) ou par des conditions environnementales (par exemple, le port de gants ou l'éclairage) |
|---|
Authentification multifactorielle (MFA) dans le cloud
Cette méthode permet de mettre en œuvre l'authentification multifactorielle (MFA) via des services cloud, ce qui facilite son intégration dans les environnements hybrides et pour les utilisateurs à distance. Elle comprend généralement l'authentification unique (SSO) et s'intègre aux fournisseurs d'identité.
L'authentification multifactorielle (MFA) dans le cloud est conçue pour s'adapter à nos modes de travail actuels : à distance, en mode hybride et en permanence connectés. Elle propose une approche de la sécurité évolutive et axée sur l'identité, en particulier pour les équipes de travail dispersées. Cette solution s'avère particulièrement efficace pour les organisations dont les équipes sont dispersées géographiquement ou celles qui adoptent des architectures « Zero Trust », où le contrôle centralisé et l'évolutivité sont essentiels.
Par exemple, une équipe marketing internationale utilisant plusieurs plateformes SaaS peut s'appuyer sur une authentification multifactorielle (MFA) dans le cloud pour garantir un accès sécurisé et fluide, qu'elle se connecte depuis Austin, Amsterdam ou n'importe où entre ces deux villes.
| Avantages - Déploiement et évolutivité faciles dans des environnements distants et hybrides - Gestion centralisée via des fournisseurs d'identité et des plateformes d'authentification unique (SSO) - Mises à jour et améliorations fréquentes sans maintenance sur site | Inconvénients : - Dépend de la connexion Internet et de la disponibilité des services tiers - Peut entraîner des latences ou des interruptions de service si le fournisseur de services cloud rencontre des problèmes - Risques potentiels en matière de conformité pour les secteurs soumis à des exigences strictes en matière de résidence des données |
|---|
Maintenant que nous avons passé en revue les différents types d'authentification multifactorielle (MFA), clarifions un point qui prête souvent à confusion : en quoi le cours « 2FA » diffère-t-il réellement de la MFA ?
MFA ou 2FA : comprendre la différence
Les termes « MFA » et « and 2FA are » sont souvent utilisés de manière interchangeable, mais ils ne désignent pas la même chose.
Le cours 2FA is est considéré comme un sous-ensemble du programme de maîtrise en arts (MFA). Ce système nécessite exactement deux types d'identifiants : en général, quelque chose que vous connaissez (comme un mot de passe) et quelque chose que vous possédez (comme un code à usage unique ou un appareil mobile). Il s'agit d'une avancée significative par rapport à la sécurité reposant uniquement sur un mot de passe, et cette méthode est largement utilisée pour les connexions aux messageries électroniques, aux services bancaires et aux applications SaaS.
Le MFA, en revanche, offre davantage de souplesse. Elle peut inclure deux facteurs ou plus issus de différentes catégories, tels que les données biométriques (ce que vous êtes) ou les signaux comportementaux (ce que vous faites). Cette approche par niveaux s'avère particulièrement utile dans les environnements à haut risque ou pour les utilisateurs disposant de privilèges étendus.
| Caractéristiques | 2FA | MFA |
|---|---|---|
| Nombre de facteurs | Exactement 2 | 2 ou plus |
| Flexibilité | Limité | Élevé |
| Sécurité | Modéré | Plus fort |
| Cas d'utilisation courants | Courrier électronique, VPN, applications SaaS | Finance, santé, environnements « Zero Trust » |
| Exemples | Mot de passe + code SMS | Mot de passe + jeton + empreinte digitale |
La norme 2FA constitue un bon point de départ, mais c’est avec le MFA que commence véritablement la maturité en matière de sécurité. À mesure que les cyberattaques évoluent et que les exigences de conformité se renforcent, les organisations abandonnent progressivement les configurations de base de l’authentification à deux facteurs au profit de stratégies plus adaptatives et tenant compte des risques.
Cependant, tous les masters en beaux-arts ne se valent pas. La combinaison idéale dépend de votre profil de risque, de votre base d'utilisateurs et de ce que vous cherchez à protéger. Cela signifie que les organisations modernes s'orientent vers l'intégration de niveaux supplémentaires de données biométriques, d'informations sur l'état des appareils, de données de localisation et même de signaux comportementaux afin de prendre des décisions d'accès plus intelligentes et tenant compte du contexte.
Fonctionnement de l'authentification multifactorielle
L'authentification multifactorielle (MFA) vise à rendre la vérification d'identité plus intelligente — et plus difficile à falsifier. Au lieu de reposer sur un seul mot de passe (qui peut être deviné, volé ou obtenu par hameçonnage), l'authentification multifactorielle (MFA) exige que les utilisateurs fournissent plusieurs moyens d'identification avant de se voir accorder l'accès.
Voici comment fonctionne généralement la MFA :
- Première étape : Saisissez votre nom d'utilisateur et votre mot de passe — des informations que vous êtes le seul à connaître.
- Deuxième étape : Confirmez votre identité à l'aide d'un objet que vous possédez (comme votre téléphone) ou d'une caractéristique qui vous est propre (comme une empreinte digitale).
- Troisième étape : Vous y êtes : une fois que tous les éléments ont été vérifiés, notamment les codes à usage unique, les données biométriques, voire l'état de l'appareil et sa localisation.
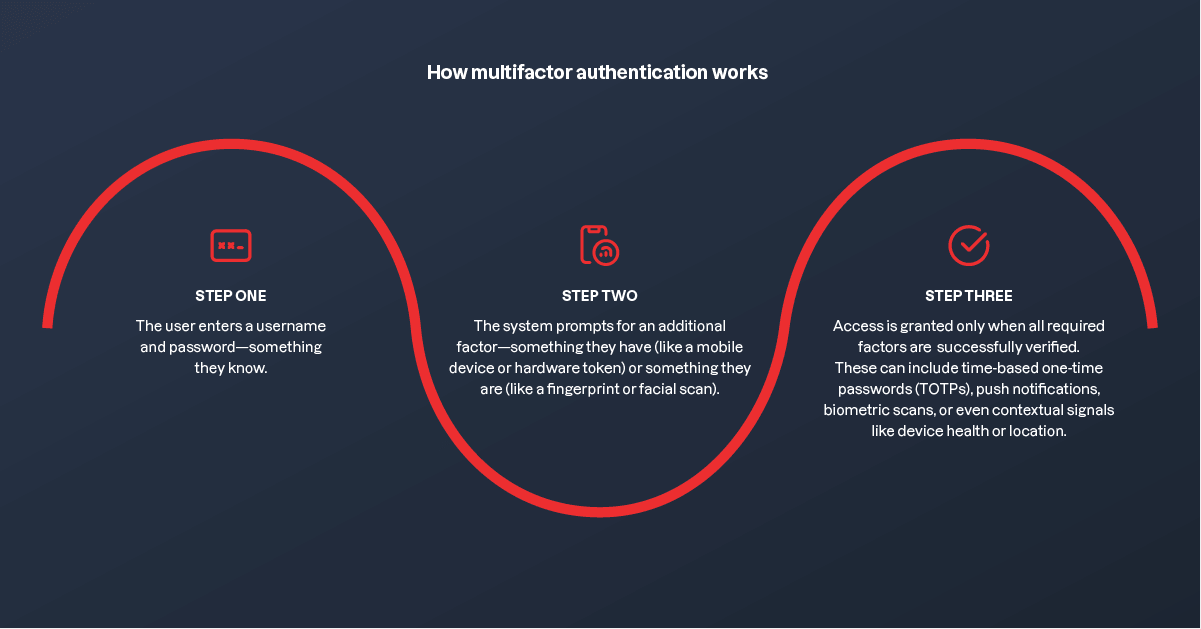
Cette approche à plusieurs niveaux réduit considérablement le risque d'accès non autorisé, même si l'un des facteurs venait à être compromis. Un mot de passe volé ne suffira pas à lui seul aux pirates informatiques s'ils ont également besoin de votre téléphone, de votre empreinte digitale ou de votre localisation géographique.
Et à mesure que la MFA évolue, il ne s'agit pas simplement d'ajouter des étapes supplémentaires, mais d'en ajouter de plus intelligentes. Les solutions modernes sont capables de s'adapter en temps réel, en ajustant le niveau d'authentification requis en fonction de signaux de risque tels que le comportement de connexion, l'état de l'appareil ou les anomalies géographiques.
Les éléments constitutifs de l'authentification multifactorielle
L'authentification multifactorielle (MFA) fonctionne en exigeant des utilisateurs qu'ils fournissent au moins deux types de justificatifs (facteurs) issus de catégories différentes avant de leur accorder l'accès, afin de garantir la sécurité des comptes en ligne et de protéger l'identité de l'utilisateur. Ces facteurs se répartissent en cinq grandes catégories :
- Les facteurs liés aux connaissances (ce que vous savez) sont des identifiants que l'utilisateur mémorise.
• Mots de passe : La forme la plus courante, mais aussi la plus vulnérable aux attaques par hameçonnage et à la réutilisation
• Codes PIN : Souvent utilisés sur les appareils mobiles ou les cartes à puce ; plus courts que les mots de passe, mais tout de même susceptibles d'être devinés
• Questions de sécurité : Moins sûres, car les réponses peuvent souvent être trouvées sur les réseaux sociaux ou par le biais de techniques d'ingénierie sociale
- Les facteurs liés à la possession (ce que vous possédez) exigent que l'utilisateur soit physiquement en possession d'un appareil ou d'un objet.
• Téléphones portables : Utilisés pour recevoir des codes SMS ou des notifications push via des applications d’authentification ou des SMS
• Jetonniers matériels : Génèrent des mots de passe à usage unique basés sur le temps (TOTP), souvent utilisés dans les services financiers
• Clés USB/cartes à puce : Dispositifs physiques qu’il faut insérer ou contre lesquels il faut approcher le téléphone pour s’authentifier ; très sécurisés et courants dans le secteur public ou les secteurs réglementés
- Les facteurs inhérents (ce que vous êtes) reposent sur des caractéristiques biométriques propres à l'utilisateur.
• Empreintes digitales : Couramment utilisées sur les smartphones et les ordinateurs portables ; rapides et faciles à utiliser
• Reconnaissance faciale : De plus en plus utilisée sur les appareils mobiles et professionnels
• Scans de l'iris ou de la rétine / reconnaissance vocale : Options de haute précision utilisées dans les installations sécurisées ou les centres d'appels
- Les facteurs liés à la localisation (votre emplacement) permettent d'évaluer la localisation physique ou réseau de l'utilisateur.
• Adresse IP : Permet de détecter les connexions provenant d'emplacements inhabituels ou à risque
• Localisation GPS : Utilisée dans l'authentification multifactorielle (MFA) sur mobile pour vérifier la présence géographique
• Identifiant réseau : Confirme l'accès depuis un réseau d'entreprise de confiance
- Les facteurs comportementaux (ce que vous faites) permettent d’analyser les schémas d’interaction des utilisateurs avec les appareils.
• Habitudes de frappe : Mesure le rythme et la vitesse des frappes au clavier
• Mouvements de souris : Suit la manière dont les utilisateurs naviguent dans les interfaces
• Habitudes de navigation : Analyse les durées habituelles de connexion ou d'utilisation des applications
L'avis de Tanium : La sécurité de l'authentification multifactorielle (MFA) dépend entièrement de la sécurité des appareils sur lesquels elle est mise en œuvre. C’est pourquoi nous nous concentrons sur les terminaux : nous validons leur état de sécurité, détectons tout écart et fournissons aux plateformes d’identité le contexte en temps réel dont elles ont besoin pour prendre des décisions d’accès plus éclairées.
Pourquoi l'authentification multifactorielle est-elle essentielle pour la cybersécurité ?
Le protocole MFA n'est pas seulement une mise à niveau de la sécurité : c'est une ligne de défense de premier plan contre les cybermenaces les plus courantes et les plus coûteuses d'aujourd'hui. En exigeant davantage qu'un simple mot de passe, l'authentification multifactorielle (MFA) rend l'accès non autorisé exponentiellement plus difficile pour les pirates, même lorsque les identifiants ont été compromis.
Se prémunir contre le vol d'identifiants
Le vol d'identifiants reste l'une des principales causes de fuites de données. L' par hameçonnage, les attaques par force brute et le « credential stuffing » visent tous à exploiter les mots de passe faibles ou réutilisés. Le MFA brise cette chaîne. Même si un pirate parvient à obtenir votre mot de passe, il lui faudra tout de même un deuxième (ou troisième) facteur d'authentification — tel qu'une empreinte digitale, un appareil ou la vérification de votre localisation — pour y accéder. Cette mesure supplémentaire permet souvent de mettre fin à une attaque sur-le-champ.
Respecter les exigences de conformité
Des réglementations telles que la loi HIPAA, la norme PCI DSS et les recommandations du NIST ne se contentent pas de recommander l'authentification multifactorielle (MFA) : elles l'imposent. L'authentification multifactorielle (MFA) constitue une exigence fondamentale pour la protection des informations réglementées et pour démontrer que des contrôles d'accès sont en place dans des secteurs tels que la santé, la finance et l'administration publique. Il ne s'agit pas simplement de cocher une case, mais d'instaurer un climat de confiance avec les autorités de régulation, les clients et les partenaires.
Améliorer la convivialité sans compromettre la sécurité
Le MFA ne doit pas nécessairement être synonyme de friction. Grâce à des options modernes telles que les notifications push, la biométrie et l'authentification par appareil, les organisations peuvent mettre en œuvre l'authentification à plusieurs facteurs (MFA) de manière à ce que cela se fasse en toute transparence pour les utilisateurs. Qu'il s'agisse d'employés, de prestataires ou de clients, la MFA permet d'harmoniser les politiques d'accès à tous les niveaux sans ralentir personne.
Le saviez-vous ? Selon Microsoft (s'ouvre dans un nouvel onglet), l'authentification à plusieurs facteurs (MFA) permet de bloquer plus de 99,9 % des attaques visant à compromettre des comptes et impliquant
des identifiants volés.
Défis et éléments à prendre en compte pour l'adoption de l'authentification multifactorielle (MFA)
Bien que l'authentification multifactorielle (MFA) renforce considérablement la sécurité, sa mise en œuvre n'est pas toujours aisée. Les organisations doivent tenir compte des aspects techniques, financiers et humains afin de garantir un déploiement sans heurts et une réussite à long terme.
Voici un aperçu des difficultés les plus courantes et de ce qu'elles impliquent concrètement :
Coût et complexité
La mise en place de l'authentification à plusieurs facteurs (MFA) nécessite souvent un investissement initial dans des outils, des licences et une infrastructure, en particulier pour les grandes entreprises ou les organisations hybrides.
- Cela peut nécessiter l'achat de clés matérielles, de passerelles SMS ou d'outils de gestion des appareils mobiles
- Les coûts liés aux licences peuvent augmenter rapidement d'un service à l'autre ou d'une région à l'autre
- Les équipes informatiques peuvent être amenées à configurer l'authentification à plusieurs facteurs (MFA) sur plusieurs plateformes et auprès de plusieurs fournisseurs d'identité
Intégration avec les systèmes existants
Il se peut que les anciens systèmes ne prennent pas en charge les protocoles d'authentification multifactorielle (MFA) modernes, ce qui rend l'intégration difficile ou irrégulière.
- Les applications existantes peuvent nécessiter un développement sur mesure ou des plugins tiers
- Une application incohérente de l'authentification multifactorielle (MFA) peut entraîner des failles de sécurité
- Cela pourrait retarder les délais de déploiement ou nécessiter la mise en place de systèmes d'authentification parallèles
Résistance des utilisateurs
Certains utilisateurs peuvent considérer l'authentification multifactorielle (MFA) comme peu pratique ou inutile, surtout s'ils ne sont pas familiarisés avec cette technologie.
- L'ajout d'étapes supplémentaires à la procédure de connexion peut être source de frustration pour les utilisateurs si celles-ci ne sont pas clairement expliquées
- Cette réticence peut entraîner le recours à des solutions de contournement risquées ou à l'ouverture de tickets d'assistance
- Cela nécessite une formation et une communication adéquates pour instaurer la confiance et favoriser l'adoption
Appareils perdus ou accès perdus
Lorsque les utilisateurs perdent l'accès à leur deuxième facteur d'authentification, comme un téléphone ou un jeton, cela peut nuire à leur productivité et entraver leur accès aux systèmes critiques.
- Les utilisateurs risquent de ne plus avoir accès à des outils ou à des données essentiels
- Les équipes du service d'assistance ont besoin de procédures claires pour la restauration ou la réinscription
- Les méthodes de sauvegarde (par exemple, les codes de récupération ou les contacts de secours) doivent être sécurisées et accessibles
Cyberattaques
L'authentification multifactorielle (MFA) est efficace, mais elle n'est pas infaillible, surtout lorsque les utilisateurs ignorent comment les pirates pourraient la contourner.
- Les attaques par hameçonnage peuvent encore amener les utilisateurs à divulguer des identifiants secondaires
- Une fatigue liée aux notifications (par exemple, des notifications push répétées) peut entraîner des validations accidentelles
- Les utilisateurs risquent de ne pas reconnaître les comportements suspects si l'authentification multifactorielle adaptative n'est pas bien expliquée
Ce que de nombreux guides sur le MFA omettent : la plupart des conseils s'arrêtent à la configuration. Mais la sécurité dans la réalité se situe dans cette zone intermédiaire complexe : lorsque les utilisateurs perdent leurs appareils, que les politiques s'écartent de ce qui est prévu ou que les attaquants font preuve de créativité.
L'authentification multifactorielle sans mot de passe : l'avenir de l'authentification
Les mots de passe ont toujours constitué le maillon faible de la chaîne de sécurité : faciles à oublier, faciles à voler et souvent réutilisés sur plusieurs systèmes. L'authentification multifactorielle sans mot de passe (MFA) élimine le facteur « connaissance » et s'appuie à la place sur les facteurs « possession » et « caractéristique intrinsèque » pour l'authentification. Au lieu de se baser sur ce que vous savez, ce système vérifie votre identité à l'aide de ce que vous possédez ou de ce que vous êtes — aucun mot de passe n'est nécessaire.
Cette approche allie la sécurité de l'authentification multifactorielle à la simplicité recherchée par les utilisateurs. Pensez aux scans biométriques, à l'authentification via un appareil ou aux clés de sécurité « FIDO2 » qui permettent d'accéder à un lieu d'un simple effleurement ou d'un simple regard. Le résultat ? Des connexions plus rapides, moins de demandes d'assistance et une réduction considérable du risque d'attaques par usurpation d'identifiants.
L'authentification multifactorielle sans mot de passe s'avère particulièrement efficace dans les environnements soumis à des exigences de conformité élevées ou présentant un risque élevé, où le respect des règles de sécurité relatives aux mots de passe ne suffit pas à lui seul. Elle s'inscrit également dans les principes du « Zero Trust » en validant en permanence l'identité sans s'appuyer sur des identifiants statiques.
L'authentification multifactorielle (MFA) sans mot de passe présente les avantages suivants :
- Élimine le risque de réutilisation des mots de passe et d'hameçonnage
- Réduit la charge de travail informatique liée aux réinitialisations de mot de passe et aux blocages de compte
- Offre une expérience utilisateur plus fluide et plus intuitive
En résumé : L'authentification multifactorielle (MFA) sans mot de passe s'impose progressivement comme une évolution prometteuse en matière d'accès sécurisé et convivial, mais son adoption dépend des besoins de l'organisation, de son infrastructure et de son profil de risque.
Comment Tanium favorise une gestion efficace des accès grâce à une visibilité en temps réel sur les appareils
Tanium permet aux organisations de prendre des décisions plus éclairées en matière d'accès sécurisé en transformant la visibilité en temps réel sur les appareils en informations exploitables grâce à des intégrations « » avec des solutions tierces , telles que des plateformes d'identité, afin d'étayer et d'appliquer des politiques d'accès conditionnel.
Par exemple, Tanium permet une évaluation continue de la conformité des terminaux et de leur profil de risque, ce qui permet aux organisations d'obtenir des données en temps réel sur l'état d'un terminal, notamment le statut du chiffrement, les paramètres du pare-feu et les politiques de sécurité.
Les plateformes d’identité telles que Microsoft Entra ID peuvent exploiter ces données télémétriques en temps réel relatives aux appareils pour évaluer l’état de conformité, l’exposition aux vulnérabilités et déterminer si un appareil est autorisé à accéder au réseau. Elles aident ainsi les organisations à appliquer plus efficacement leurs politiques d’accès conditionnel, de manière cohérente dans l’ensemble de leur environnement, afin de mettre en œuvre le modèle « Zero Trust » à grande échelle.
Tanium intègre le contexte des terminaux en temps réel dans le processus, ce qui permet de garantir que les décisions d’accès reposent sur l’état réel de l’appareil, et non pas uniquement sur celui de l’utilisateur.
C’est un élément essentiel pour le modèle Zero Trust.
Par ailleurs, TanOS, le système d’exploitation sur site de Tanium, prend en charge l’application de l’authentification multifactorielle (MFA) pour l’accès SSH à l’infrastructure Tanium, ce qui contribue à sécuriser l’accès administratif aux systèmes critiques. Les administrateurs peuvent configurer des exigences en matière d’authentification multifactorielle, telles que le TOTP, afin de garantir que seuls les utilisateurs vérifiés puissent accéder aux systèmes critiques de Tanium.
Cette configuration renforce la protection des infrastructures essentielles en réduisant le risque d'accès non autorisé. La mise en œuvre de l'authentification multifactorielle (MFA) peut être adaptée aux politiques de l'organisation, et les administrateurs peuvent définir les méthodes d'authentification de leur choix directement depuis la console TanOS.
Vous souhaitez découvrir comment le MFA s'intègre dans une stratégie « Zero Trust » plus globale ? Découvrez comment Tanium et Microsoft Entra ID collaborent pour prendre des décisions d'accès en temps réel, fondées sur l'évaluation des risques, sans ralentir les utilisateurs.
Foire aux questions sur le MFA
Quels sont les 3 identifiants utilisés dans l'authentification multifactorielle ?
- Quelque chose que vous connaissez (comme un mot de passe)
- Un élément en votre possession (comme un code d'accès ou un jeton logiciel)
- Une caractéristique qui vous est propre (biométrique)
Ces trois catégories sont définies par des organismes de normalisation tels que le NIST (SP 800-63B) et sont largement adoptées dans le secteur de la cybersécurité.
Cependant, certains cadres théoriques reconnaissent également une quatrième catégorie , qui intègre des signaux contextuels, tels que la localisation, l'appareil ou le comportement. Ces éléments sont utilisés dans le cadre de l'authentification adaptative ou basée sur les risques afin de déterminer si une tentative de connexion est suspecte et susceptible de déclencher des étapes de vérification supplémentaires. Par exemple, Microsoft et d'autres fournisseurs d'identité ont recours à la géolocalisation par adresse IP pour signaler les connexions provenant de régions inhabituelles et demander une authentification renforcée.
À noter : Ces signaux renforcent les niveaux de sécurité, mais ne sont pas considérés comme des facteurs d'authentification autonomes selon les directives du NIST ou de la CISA.
Quelle est la forme la plus sûre d'authentification multifactorielle ?
Certaines des implémentations d'authentification multifactorielle (MFA) les plus sécurisées associent la biométrie ou des clés matérielles à une authentification adaptative, fondée sur l'évaluation des risques, en particulier dans les environnements soumis à des exigences de conformité élevées ou présentant un risque élevé. Toutefois, la configuration « la plus sûre » dépend de votre modèle de menace et de votre infrastructure.
Quels sont les exemples d'authentification multifactorielle ?
À l'aide d'un mot de passe et d'une empreinte digitale, ou d'un mot de passe et d'un code à usage unique provenant d'une application d'authentification ou d'un SMS.
À noter : Les codes générés par une application ou par un dispositif matériel sont généralement plus sûrs que ceux envoyés par SMS.
La MFA est-elle vraiment plus sûre ?
Oui. L'authentification multifactorielle (MFA) réduit considérablement le risque d'accès non autorisé grâce à la mise en place de plusieurs niveaux de vérification. La CISA indique (s'ouvre dans un nouvel onglet) que cela peut réduire de « 99 % » le risque d'être piraté.
Faut-il toujours activer l'authentification à plusieurs facteurs (MFA) ?
Dans la plupart des cas, oui. Toute organisation devrait recourir à l'authentification multifactorielle (MFA) afin de renforcer la cybersécurité, de protéger les informations sensibles et de réduire le risque d'attaques visant les identifiants. Toutefois, lors de la mise en œuvre, il convient de tenir compte de l'expérience utilisateur, de la compatibilité des systèmes et du niveau de risque.
Ressources associées
- L'authentification multifactorielle est-elle à la hauteur de sa réputation ?
- Les experts de Tanium démystifient les idées reçues courantes sur les mots de passe
- Qu'est-ce que la prévention des pertes de données ? Et pourquoi vous en avez besoin
- Mettez en œuvre le modèle « Zero Trust » à grande échelle grâce à Tanium et Microsoft Entra ID
- Cas d'utilisation de l'intégration de Tanium
La solution Tanium Autonomous Endpoint Management (AEM) permet aux équipes informatiques et de sécurité d’agir avec précision et rapidité : elle automatise les modifications, propose des recommandations en temps réel et permet d’exécuter des mises à jour à grande échelle en toute confiance. Que vous gériez les correctifs, la conformité ou la réponse aux incidents, AEM allie visibilité et action au sein d’une plateforme unifiée.
Le master n'est qu'un début. Avec Tanium, vous ne vous contentez pas d'appliquer des règles : vous renforcez la confiance. Découvrez comment notre plateforme transforme la visibilité en action et l'action en résilience en demandant dès aujourd'hui une démonstration en direct et personnalisée à l'adresse .

