MISE À JOUR : Cet article, initialement publié sur 27 novembre 2023, a été mis à jour afin de refléter les informations les plus récentes disponibles concernant les attaques par hameçonnage.
Les attaques par hameçonnage constituent une tactique astucieuse à laquelle recourent les cybercriminels pour inciter les particuliers à divulguer des informations sensibles, telles que leurs coordonnées bancaires et leurs numéros de carte bancaire. Ces stratagèmes sont minutieusement conçus pour imiter des demandes légitimes de données, souvent par le biais d'e-mails qui semblent provenir de sources fiables.
En exploitant la vulnérabilité humaine, ces attaques ne nécessitent pas de tirer parti d'erreurs techniques ou de configuration au sein des systèmes. Au contraire, ils s'attachent à manipuler les utilisateurs afin qu'ils leur communiquent leurs noms d'utilisateur, mots de passe et autres identifiants, permettant ainsi aux pirates d'accéder sans autorisation à des systèmes et à des données sécurisés.
Le hameçonnage est l'un des types de cyberattaques les plus tristement célèbres et les plus répandus à l'heure actuelle. Il s'agit d'une forme d'attaque par ingénierie sociale de type « » qui a vu le jour dans les années 1990s , lorsque le World Wide Web, à ses débuts, a introduit le concept de noms d'utilisateur et de mots de passe auprès du grand public. Le Groupe de travail sur la lutte contre le phishing et la Commission fédérale du commerce (FTC) sont en première ligne dans la lutte contre ces menaces, en fournissant des conseils et des ressources précieuses pour aider les particuliers et les organisations à se protéger.
Dans cet article, nous commencerons par définir ce qu’est le phishing, puis nous aborderons les différents types d’attaques de phishing. À partir de là, nous examinerons les risques de sécurité liés au phishing et les raisons pour lesquelles il est si difficile de l'enrayer. Nous examinerons également des exemples concrets d'attaques par hameçonnage et la manière dont celles-ci évoluent au fil du temps.
Par ailleurs, nous aborderons le rôle de l'IA dans les techniques modernes de hameçonnage et vous donnerons des conseils pratiques pour prévenir les attaques de hameçonnage au sein de votre organisation. Nous aborderons la manière de former les collaborateurs à reconnaître les tentatives d'hameçonnage, les mesures à prendre si vous cliquez sur un lien d'hameçonnage, ainsi que les moyens dont disposent les entreprises pour lutter contre l'hameçonnage tout en améliorant l'expérience numérique de leurs collaborateurs.
Qu'est-ce que le phishing ?
Le « phishing » est un type de cybercriminalité dans lequel des pirates incitent des personnes à leur communiquer des informations sensibles, telles que des mots de passe ou des numéros de carte bancaire. Cela se fait souvent par le biais de faux e-mails, SMS ou appels téléphoniques qui semblent provenir de sources fiables et peuvent contenir des liens vers de faux sites web ou des logiciels malveillants. Parmi les signes caractéristiques du hameçonnage, on peut citer les fautes de frappe, les erreurs grammaticales et les formules de politesse inhabituelles.
Le « pharming » est une technique couramment utilisée dans le cadre du « phishing » pour rediriger les utilisateurs, à leur insu, depuis des sites web authentiques vers des sites frauduleux, le plus souvent par le biais d'URL falsifiées. Les victimes peuvent, à leur insu, télécharger des logiciels malveillants ou communiquer des informations sensibles susceptibles d'être utilisées pour commettre d'autres cybercrimes.
Maintenant que vous comprenez mieux ce qu'est le phishing, examinons les différents types d'attaques de phishing et la manière dont les cybercriminels s'en servent pour cibler les particuliers et les organisations.
Quels sont les différents types d'attaques par hameçonnage ?
Le hameçonnage recouvre un large éventail de types d'attaques, et de nouvelles formes apparaissent au fil du temps. Parmi les plus courantes, on peut citer :
- Hameçonnage par e-mail : Les e-mails d'hameçonnage constituent le type d'attaque d'hameçonnage le plus répandu. Dans ce cas, un pirate (généralement un expéditeur de spams) envoie un message conçu pour paraître légitime, par exemple provenant d’un établissement financier ou d’une entreprise avec laquelle la victime entretient des relations.
Les liens frauduleux contenus dans l’e-mail redirigent vers un faux site web qui semble légitime, dans le but d’inciter les utilisateurs à saisir leurs données personnelles, telles que leurs coordonnées bancaires, que le pirate capture ensuite. Les attaques de hameçonnage par e-mail, telles que la « Business Email Compromise » (BEC) , constituent depuis longtemps un vecteur d'attaque majeur. - Spear phishing : Version plus personnalisée de l'attaque par e-mail, les messages de spear phishing s'appuient sur des informations recueillies au sujet de la victime afin de renforcer la légitimité du message et d'augmenter les chances de réussite de l'attaque.
Le spear phishing cible souvent des victimes de grande valeur, telles que les PDG et les professionnels de la finance, car les gains tirés de ces attaques peuvent être considérables. Le « whaling » est un autre terme couramment utilisé pour désigner le spear phishing visant des cibles de très grande valeur. - Vishing : Les attaques de « voice phishing » se déroulent par téléphone, ce qui confère à l'attaque un caractère de légitimité et d'urgence accru. Un escroc dira souvent à une victime que son ordinateur a été piraté et lui expliquera, étape par étape, la marche à suivre pour lui accorder un accès à distance, ou la persuadera de lui communiquer des informations personnelles telles que des mots de passe et des numéros de carte bancaire.
- Smishing : Le smishing s'effectue par SMS, mais ressemble par ailleurs aux techniques de hameçonnage par e-mail. Une fois encore, cette pratique tire parti du fait que les consommateurs sont peu sensibilisés aux risques liés aux SMS frauduleux.
- Hameçonnage sur les réseaux sociaux : Les plateformes populaires telles que , Facebook et Instagram sont devenues des moyens lucratifs pour les cybercriminels de trouver de nouvelles victimes d'hameçonnage. Les hameçonneurs créent souvent de faux profils et nouent des liens d'amitié avec la victime en utilisant les informations personnelles que les gens partagent à leur sujet sur ces sites.
Quel est le risque de sécurité lié au hameçonnage ?
Si une attaque par hameçonnage peut avoir des conséquences désastreuses pour un particulier, elle peut s'avérer encore plus coûteuse pour une entreprise. Un seul identifiant et mot de passe compromis peut exposer l'ensemble de l'entreprise à un attaquant si ce compte dispose de privilèges d'accès élevés. Ces attaques peuvent entraîner un accès non autorisé aux systèmes, des fuites de données et des infections par des logiciels malveillants. Parmi les conséquences, on peut citer les pertes financières, l'usurpation d'identité et la compromission de la sécurité informatique.
Les attaques par hameçonnage n'ont cessé de gagner en importance depuis leur apparition, et rien ne laisse présager un ralentissement. En 2022, près de 38 % de l'ensemble des plaintes reçues par le Centre de signalement des délits sur Internet (IC3) du FBI (IC3) concernaient l'hameçonnage, le type de cybercriminalité le plus courant IC3 recensé. À mesure que les attaques par hameçonnage gagnent en sophistication, le recours à cette technique pour introduire des logiciels malveillants, tels que les ransomwares, dans les réseaux informatiques est de plus en plus répandu parmi les cybercriminels.
Compte tenu de cette menace croissante, qui, selon les experts, ne fera que s’aggraver avec les progrès de l’intelligence artificielle, il est essentiel, tant pour les particuliers que pour les organisations, d’apprendre à reconnaître et à prévenir les attaques de hameçonnage.
Pourquoi est-il si difficile de mettre fin au hameçonnage ?
Pour les pirates, le hameçonnage reste la méthode privilégiée en raison de sa grande rentabilité. Il s'agit de l'un des types d'attaques les plus simples à mettre en œuvre pour les escrocs, car les attaquants n'ont pas besoin de connaissances spécialisées particulières pour mener une attaque. Cela a entraîné un nombre si considérable d'attaques par hameçonnage que leur ampleur même submerge de nombreuses organisations.
«Les êtres humains ont naturellement tendance à croire ce qu’on leur dit, surtout si cela revêt un caractère d’urgence. »
Le phishing ne nécessite que très peu d'efforts et de moyens financiers, ce qui suffirait à lui seul à assurer sa pérennité. Mais ce qui explique encore davantage son succès, c'est son taux de réussite élevé par rapport à d'autres types d'attaques, car les êtres humains ont naturellement tendance à faire confiance à ce qu'on leur dit — surtout si cela revêt un caractère d'urgence.
Le fait que nos différents comptes aient été résiliés, que des frais aient été facturés pour des achats que nous n'avons pas effectués ou que des récompenses non réclamées attendent d'être perçues : tout cela semble constituer des problèmes urgents qui nécessitent une enquête plus approfondie et immédiate. Les attaques de hameçonnage sont souvent conçues pour susciter un certain sentiment de panique ou créer un sentiment d'urgence – «: des abonnés TikTok gratuits » – afin d'abaisser encore davantage la garde de la victime.
En fin de compte, le phishing est conçu pour exploiter la psychologie de la victime, ce qui le rend difficile à contrer.
Par ailleurs, les hameçonneurs ne cessent de perfectionner leurs techniques pour piéger leurs victimes ; ainsi, même les utilisateurs expérimentés se font prendre au dépourvu par des e-mails et des SMS frauduleux qui semblent tout à fait authentiques. Pour les utilisateurs moins expérimentés, le manque d'expérience face à ce type d'attaques les expose à un risque encore plus grand.
Tout cela ne fait qu'attiser le feu du hameçonnage, qui ne semble pas près de s'éteindre.
Quels sont les exemples d'attaques par hameçonnage ?
L'un des aspects les plus complexes du hameçonnage réside dans le fait que chaque attaque se présente différemment ; il est donc difficile d'élaborer un guide universel permettant de s'en prémunir. De manière générale, voici quelques-uns des types d'attaques par hameçonnage les plus courants, ainsi que leur mode de fonctionnement :
- Les e-mails conçus pour ressembler à une correspondance d'entreprise légitime : Les e-mails de hameçonnage sont généralement de nature commerciale et contiennent presque toujours un lien intégré redirigeant la victime vers un site web malveillant visant à récupérer des identifiants de connexion ou des informations financières telles que des numéros de compte, ou encore à installer des logiciels malveillants.
Parmi les types d’e-mails de hameçonnage les plus courants, on trouve de fausses factures pour des produits ou services que la victime n’a pas achetés, des notifications émanant de banques ou d’autres prestataires de services (alertant généralement la victime d’une fraude, d’un prélèvement ou d’une résiliation de compte qui n’a en réalité pas eu lieu), des notifications indiquant que la victime doit percevoir des fonds, ou encore des messages provenant de l’employeur de la victime (usurpant souvent l’identité des services des ressources humaines ou des comptes de messagerie de la direction) lui demandant d’entreprendre une action quelconque.
[À lire également : Qu'est-ce que le « Business Email Compromise » ?]
- Messages prétendant provenir des pouvoirs publics : Une technique classique d'hameçonnage consiste à se faire passer pour un organisme public en utilisant un message alarmiste tel que « L'IRS affirme que vous avez des impôts à payer » ou « La police indique qu'un mandat d'arrêt a été lancé contre vous ». Une autre arnaque courante consiste à prétendre que votre numéro de Sécurité sociale a été, d'une manière ou d'une autre, « annulé ». Toutes ces fausses affirmations visent à effrayer l'utilisateur afin de l'inciter à agir et à communiquer des données personnelles ou sensibles.
- SMS provenant de personnes qui prétendent vous connaître : Les chaînes de SMS de hameçonnage peuvent commencer par quelque chose d'aussi simple qu'un « Bonjour » provenant d'un numéro de téléphone inconnu, après quoi elles peuvent emprunter toutes sortes de voies pour déboucher sur une fraude.
- Messages conçus pour donner l'impression de provenir d'un collègue ou d'un proche : . Ceux-ci sont souvent utilisés dans le cadre d'attaques de spear phishing et peuvent être envoyés par e-mail ou par SMS. Ils demandent souvent à la victime d'effectuer une opération financière, par exemple : « Pouvez-vous effectuer un virement bancaire pour le compte de l'entreprise ? » ou « Je suis dans une situation difficile et j'ai besoin d'argent ; pourriez-vous m'envoyer de l'argent via un système de paiement en ligne ? »
Ces messages ciblent des victimes qui seront naturellement plus enclines à venir en aide à leur supérieur hiérarchique ou à un proche – l’identité de ces personnes étant souvent récupérée sur les réseaux sociaux. - Messages sur les réseaux sociaux provenant de comptes piratés ou usurpés : Les réseaux sociaux constituent désormais un terrain propice aux tentatives d'hameçonnage, les hameçonneurs prenant contact par le biais de messages privés sur les applications de réseaux sociaux. Bon nombre de ces attaques de hameçonnage commencent par une simple demande invitant la victime à « suivre » le compte de hameçonnage, ce qui contribue à renforcer leur apparence de légitimité et à améliorer leur taux de réussite à long terme.
- Appels téléphoniques contenant des informations « urgentes » : Les attaques par « vishing » sont plus complexes et plus coûteuses ; c'est pourquoi les auteurs de ces attaques vont souvent droit au but. Ces attaques consistent généralement à informer la victime qu’elle a des factures (ou des impôts) à régler et à lui proposer d’effectuer un paiement immédiat par téléphone, à lui annoncer qu’elle a gagné un lot et qu’un paiement anticipé est nécessaire pour le recevoir, ou encore – ce qui est fréquent – à lui faire croire que son ordinateur a été piraté et qu’une mise à jour du système est nécessaire pour le réparer.
Ces faux techniciens installent systématiquement des logiciels malveillants sur l’appareil de la victime et/ou lui volent directement ses identifiants.
Comment évoluent les attaques par hameçonnage ?
Le hameçonnage évolue au même rythme que le reste du secteur technologique : il devient de plus en plus répandu, plus facile à mettre en œuvre et plus sophistiqué. Parmi les avancées majeures de ces dernières années, on peut citer :
- Fréquence : Le hameçonnage est omniprésent. Ce qui était autrefois limité aux e-mails est désormais un problème généralisé à toutes les plateformes de communication : SMS, appels téléphoniques, divers types de documents, résultats des moteurs de recherche, autres plateformes basées sur un navigateur, et même les supports de communication en face à face. De nos jours, les attaques par hameçonnage sont même souvent intégrées dans des codes QR. Les attaques visant les appareils mobiles se sont révélées bien plus efficaces que celles menées par e-mail ; elles devraient donc se poursuivre.
- Quantité : Le volume de données des consommateurs non protégées connaît une croissance exponentielle. Les utilisateurs partagent plus d'informations que jamais sur Internet, et très peu d'entre elles sont protégées par un pare-feu d'entreprise. Cela offre aux pirates plus de moyens que jamais pour exploiter leurs victimes.
- Démocratisation : Le « phishing-as-a-service » offre aux criminels un accès clé en main à des technologies d'attaque sophistiquées. Se lancer dans une carrière de hameçonneur ne nécessite plus de connaissances spécialisées.
Les services d'abonnement permettent désormais à n'importe qui de lancer des campagnes d'hameçonnage en cliquant sur quelques boutons et en versant à l'opérateur du service moins de 100 dollars par mois. Ces services sont souvent hébergés sur des services cloud légitimes , ce qui les rend d'autant plus difficiles à détecter et à bloquer. - ROI : Les attaques menées par des États constituent une menace de moins en moins importante ; le phishing est désormais dominé par celles qui visent des objectifs financiers et le retour sur investissement. À l'instar de tout dirigeant d'entreprise avisé, les cybercriminels cherchent des moyens de se diversifier et de transformer les attaques par hameçonnage en une source de revenus récurrente. Il en résulte des agissements de plus en plus agressifs, tels que l'extorsion, ce qui prouve que le phishing est non seulement en hausse, mais qu'il ne cesse également d'évoluer.
- Automatisation : Les outils d'IA permettent aux attaques de hameçonnage d'échapper à la détection. Nous avons déjà évoqué la manière dont l'IA rend les messages de hameçonnage plus naturels et plus réalistes, mais l'IA a également un impact sur les techniques de contournement en matière de cybersécurité, notamment en permettant de contourner les filtres anti-spam et les solutions antivirus.
"Les technologies de « phishing polymorphe » permettent également aux messages de phishing d'adapter à la volée leur apparence, leur langage et leurs URL cibles, ce qui les rend encore plus difficiles à détecter. Ces technologies modifient le nom de l'expéditeur, son adresse e-mail et même le corps du message, de sorte que chaque e-mail soit unique – et ait ainsi plus de chances de contourner les filtres anti-malware.
Quel rôle l'IA joue-t-elle aujourd'hui dans les attaques de hameçonnage ?
Historiquement, les messages de hameçonnage étaient rédigés par des pirates peu expérimentés, dotés de faibles compétences rédactionnelles et graphiques, ce qui rendait leurs messages truffés de fautes de frappe extrêmement faciles à repérer.
Cette époque est révolue.
La méthode classique de prévention contre le phishing, qui consiste à repérer les fautes d'orthographe ou de grammaire évidentes, n'est plus efficace. Grâce à des outils d'IA de type « » tels que ChatGPT, les pirates peuvent facilement corriger leur grammaire et rédiger des textes plus clairs, ce qui rend leurs attaques bien plus difficiles à détecter.
Dans certains cas, l'IA va même plus loin en permettant aux pirates de reproduire la voix et le ton des amis et collègues de la victime. Il est possible d'imiter le responsable d'une victime jusque dans son utilisation caractéristique de l'argot, de ses expressions courantes et de ses abréviations – voire de ses emojis. Désormais, ces e-mails de hameçonnage très bien conçus peuvent être personnalisés de manière très astucieuse, ce qui rend presque impossible de faire la différence entre une attaque malveillante et un message authentique.
Outre le recours à l'IA, les cybercriminels tirent également parti de notre intérêt pour l'IA. Au cours de l'été 2023, des chercheurs en cybersécurité ont constaté une recrudescence des fausses publicités pour l'IA de sur Facebook, dans lesquelles des cybercriminels avaient créé des publicités mettant en avant de faux profils d'agences de marketing prétendant proposer des offres d'IA et un accès à Meta AI.
Alors que les entreprises et les particuliers cherchent les meilleurs moyens d'utiliser l'IA générative pour gérer les données d'entreprise, les cybercriminels surfent eux aussi sur cette vague. Cela signifie que les dirigeants d'entreprise avisés doivent s'attendre à voir apparaître à l'avenir des attaques de hameçonnage plus récentes et encore plus sophistiquées, et s'y préparer.
Comment puis-je prévenir les attaques de hameçonnage au sein de mon organisation ?
Il est déjà assez difficile pour les particuliers de se prémunir contre les attaques de hameçonnage, mais pour les entreprises, le problème est encore plus complexe, ce qui signifie que les équipes chargées de la sécurité ont fort à faire pour se défendre contre cette menace. Voici les stratégies les plus efficaces pour mettre fin aux attaques de hameçonnage :
Tout commence par la formation
Les organisations les plus proactives ont mis en place des programmes officiels visant à sensibiliser les utilisateurs à la manière de repérer les attaques de hameçonnage et à ce qu'il convient de faire s'ils en sont victimes. Ces sessions de formation peuvent prendre la forme de sessions formelles en présentiel ou de cours en ligne.
Les organisations les plus avant-gardistes peuvent même procéder à des « contrôles ponctuels » auprès de leurs collaborateurs en leur envoyant des messages de hameçonnage générés en interne afin de vérifier s'ils cliquent sur un lien malveillant, ouvrent une pièce jointe ou signalent l'hameçonnage comme prévu, renforçant ainsi les enseignements tirés de la formation.
L'objectif de cette formation n'est pas de reprocher aux utilisateurs d'avoir cliqué sur un message de hameçonnage, mais de leur donner la confiance nécessaire pour identifier de manière proactive les tentatives d'hameçonnage – ou, à tout le moins, pour demander de l'aide.
Mettre en place des méthodes de connexion sécurisées
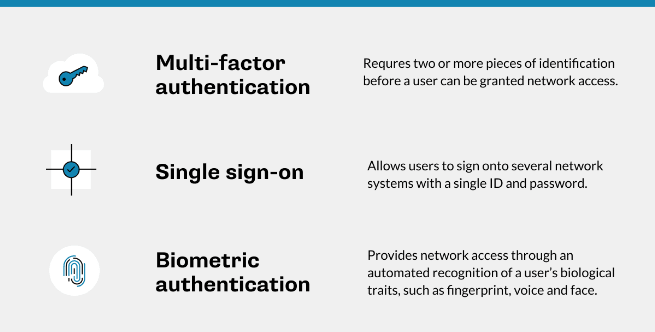
L'authentification multifactorielle (MFA), l'authentification unique (SSO) et les exigences en matière de connexion biométrique sont essentielles pour contrecarrer un hameçonneur s'il parvient à s'emparer d'un nom d'utilisateur et d'un mot de passe. Sans ces éléments de sécurité supplémentaires, ils ne pourront pas accéder au réseau.
Par exemple, l'authentification multifactorielle (MFA) impose aux employés d'utiliser un deuxième (voire un troisième) moyen de sécurité – généralement un code d'accès envoyé par SMS ou via une application d'authentification – chaque fois qu'ils accèdent aux ressources du réseau. (Remarque importante : les hameçonneurs tenteront également d'obtenir ces informations supplémentaires de la part de la victime.)
Veillez à ce qu'un logiciel anti-malware soit installé et à jour
Ces outils sont essentiels pour limiter les dégâts si un lien malveillant est cliqué ou si un pirate parvient à introduire un logiciel malveillant sur l'ordinateur d'un utilisateur. Les organisations doivent installer des outils anti-malware sur tous les nœuds de leur réseau et veiller à ce que les logiciels soient toujours à jour.
N'oubliez pas, cependant, que les logiciels ont leurs limites et que le fait de multiplier les couches d'outils anti-malware n'apporte pas une protection supérieure à celle offerte par un seul outil bien géré.
Bloquez les e-mails suspects dès leur origine
Les systèmes anti-spam qui bloquent les e-mails contenant des liens suspects (ou identifiés comme du spam) contribuent grandement à prévenir les attaques de hameçonnage.
Comment former les employés à reconnaître les attaques de hameçonnage ?
Dans un contexte d'entreprise, la formation de votre personnel constitue une mesure de protection essentielle contre le phishing : c'est la dernière ligne de défense si toutes les autres mesures de prévention ont échoué.
«Les messages de hameçonnage semblent plus crédibles que jamais et nécessitent une analyse plus approfondie pour détecter la fraude. »
L'objectif de cette formation n'est pas de reprocher aux utilisateurs d'avoir cliqué sur un message de hameçonnage qui a réussi à contourner les mesures de sécurité de votre entreprise, mais de leur donner la confiance nécessaire pour identifier de manière proactive les tentatives d'hameçonnage – ou, à tout le moins, pour demander de l'aide s'ils pensent qu'un message présente des anomalies. Les utilisateurs qui craignent d'être sanctionnés s'ils commettent une erreur sont moins enclins à signaler ces erreurs lorsqu'elles surviennent (inévitablement).
Toute personne chargée d'organiser les sessions de formation d'une entreprise doit garder à l'esprit deux principes fondamentaux :
- Les séances d'entraînement doivent être courtes et ludiques. Personne n'a envie de passer des heures de sa journée à assister à un séminaire sur la lutte contre le phishing. Cependant, des sessions courtes, interactives et divertissantes de 30 minutes peuvent s’avérer incroyablement efficaces, surtout si elles sont organisées régulièrement et proposent à chaque fois du contenu nouveau.
Par exemple, Dell a produit un récit audio de 18 minutes, avec une qualité de production digne d’une pièce radiophonique ou d’un podcast, décrivant une attaque de hameçonnage fictive – mais typique – et ses conséquences à l’occasion du Mois de la sensibilisation à la cybersécurité de l’année dernière. (Vous pouvez écouter ce contenu en cliquant sur « » ici : , puis en faisant défiler la page vers le bas jusqu'au lien intitulé « Audio story : A Modern Cyber Attack ».) - Les simulations peuvent contribuer à consolider les acquis une fois les sessions de formation formelles terminées. Les organisations peuvent créer leurs propres e-mails de hameçonnage simulés et les envoyer régulièrement à leur personnel afin de vérifier combien d'entre eux signalent ces messages et d'identifier les personnes qui pourraient avoir besoin d'une formation complémentaire — le tout sans porter de jugement, bien sûr.
La stratégie de formation elle-même devrait inclure ces principes clés d'une cyberdéfense efficace :
- De nos jours, tout peut faire l'objet d'une usurpation d'identité. Le fait qu'une adresse e-mail de réponse semble provenir d'un site web légitime ne garantit pas pour autant que l'e-mail provienne effectivement de ce site. Les pirates peuvent acheter des noms de domaine similaires ou recourir à d'autres méthodes pour manipuler les adresses e-mail afin de donner l'impression que les messages proviennent de domaines de confiance. Les messages de hameçonnage semblent plus crédibles que jamais et nécessitent une analyse plus approfondie pour détecter la fraude.
- Toute demande d'informations, qu'il s'agisse d'identifiants de connexion ou de données financières, est probablement une tentative d'hameçonnage. Votre organisation devrait adopter une politique stricte interdisant formellement l'envoi d'identifiants ou de données financières par e-mail ou par SMS.
- Passer la souris sur les liens d'une page Web reste un moyen efficace, mais trop peu utilisé, de vérifier leur authenticité. La plupart des clients de messagerie vous permettent de passer le curseur sur un lien sans cliquer dessus pour voir où il mène réellement. S'il y a une divergence entre le lien attendu et le lien réel, il s'agit probablement d'une arnaque. Apprendre aux employés à passer la souris sur les liens pour repérer ceux qui sont frauduleux est une étape essentielle qui devrait faire partie de tout programme de formation.
- Si vous ne devez retenir qu'une seule chose, que ce soit celle-ci : signalez avant de cliquer. Il convient de rappeler régulièrement l'importance des politiques du type « En cas de doute, signalez-le ». Apprenez aux utilisateurs qu’il n’y a aucun inconvénient à signaler un message légitime s’ils ont le moindre soupçon. Veillez également à ce que les équipes de sécurité réagissent rapidement aux notifications concernant les messages suspects. Les utilisateurs qui attendent une réponse des équipes de sécurité risquent de s'impatienter et de décider de prendre les choses en main.
Que faire si vous cliquez sur un lien de hameçonnage ?
Malgré tous vos efforts, il est presque inévitable qu'une attaque par hameçonnage parvienne à franchir vos défenses. Lorsque cela se produit, vous devez agir rapidement, en vous appuyant sur un guide d'intervention en cas d'incident pour vous aider à gérer la suite des événements.
Parmi les meilleures pratiques en matière de réponse aux incidents, telles que décrites sur , notamment pour les attaques par hameçonnage et de nombreux autres incidents de sécurité, on peut citer :
- Publier des informations complètes et en temps opportun. Si un utilisateur se rend compte qu'il a été victime d'une attaque, il est important qu'il le signale rapidement, car le temps est un facteur crucial au lendemain d'une attaque. Comme indiqué précédemment, cela implique de mettre en place un processus de signalement qui ne suscite pas de sentiment de culpabilité et qui récompense les utilisateurs pour leurs signalements plutôt que de les sanctionner. Renseignez-vous en détail sur les événements qui ont précédé l'attaque avant de passer à l'action.
- Mettre en quarantaine les systèmes dont on sait qu'ils sont affectés avant que les logiciels malveillants ne puissent se propager. Modifiez immédiatement tous les mots de passe exposés, ainsi que ceux de tous les comptes bancaires potentiellement liés. Signalez et faites opposition sur les numéros de carte bancaire qui auraient pu être divulgués.
- Effectuer un balayage complet de détection d'intrusion afin de repérer tout logiciel malveillant qui aurait pu s'introduire dans le réseau. En conservant la source de l'attaque de hameçonnage, les équipes chargées de la sécurité peuvent mieux déterminer la nature des menaces qui auraient pu être introduites. Il convient d'analyser les journaux afin de détecter toute connexion, URL, adresse IP ou autre trafic suspect entrant ou sortant du réseau depuis le début de l'attaque.
Regardez une démonstration expliquant comment utiliser Tanium Threat Response pour mener des opérations de recherche de menaces à l'échelle de l'entreprise afin d'identifier, de contenir et de remédier aux menaces, le tout sur une seule et même plateforme
- Effectuer des sauvegardes régulières et vérifier leur intégrité. Dans le pire des cas, les données peuvent être restaurées à un moment antérieur au début de l'attaque.
- Réaliser des exercices sur table afin d'aider les équipes de sécurité à se préparer à une intervention rapide et efficace. Les équipes peuvent s'entraîner à réagir face aux menaces de hameçonnage dans un environnement contrôlé, en simulant des situations réelles.
- Renforcer la formation en analysant les erreurs commises par les salariés. Il n'est pas nécessaire de « faire un exemple » de la personne en question qui aurait cliqué sur le lien. En réalité, cela risque fort d'être contre-productif à long terme. Cependant, il peut s'avérer extrêmement utile de montrer aux utilisateurs à quoi ressemble une attaque de hameçonnage réussie — et les dégâts qu'elle peut causer.
Comment les organisations peuvent-elles lutter contre les attaques de hameçonnage tout en améliorant l'expérience numérique des collaborateurs (DEX) ?
Il peut être difficile de trouver le juste équilibre entre la sécurité et une expérience utilisateur positive. De nombreux utilisateurs sont découragés par des exigences de sécurité trop strictes, ce qui peut les pousser à chercher des moyens de contourner ces mesures, ce qui peut entraîner des vulnérabilités supplémentaires et des risques de sécurité encore plus élevés.
«Les organisations qui s’efforcent d’améliorer l’expérience numérique globale de leurs employés constateront probablement que ceux-ci sont plus impliqués et plus vigilants en matière de sécurité des e-mails et de sécurité informatique en général. »
La clé pour mettre en place des mesures proactives contre les techniques d'hameçonnage (et toutes les autres mesures de sécurité) consiste à éviter d'interrompre le flux de travail de l'utilisateur. Les clients de messagerie dotés d'une fonction « Signaler ce message » accessible d'un simple clic ou, à tout le moins, d'une adresse e-mail dédiée à la lutte contre le phishing vers laquelle les messages suspects peuvent être transférés constituent une excellente première mesure.
Moins un salarié doit franchir d'obstacles pour signaler une attaque, plus il est susceptible de le faire. Il vaut mieux limiter les attaques au strict minimum : aucun utilisateur ne souhaite passer sa journée à remplir des rapports. À terme, une lassitude face aux alertes s'installera et de mauvaises habitudes risquent de s'installer.
D'un point de vue plus général, les organisations qui s'efforcent d' améliorer l'expérience numérique globale de leurs collaborateurs pour les utilisateurs constateront probablement que leurs collaborateurs sont plus impliqués et plus attentifs à la sécurité des e-mails et à la sécurité informatique en général.
Les utilisateurs moins stressés par leur environnement de travail quotidien seront probablement plus compréhensifs quant à la nécessité des mesures de sécurité et de lutte contre le phishing, et plus disposés à œuvrer à la réalisation des objectifs communs que sont la prévention des attaques, la protection de l'organisation et la participation au sein d'une équipe soudée. Tout comme un programme DEX bien conçu, le respect des bonnes pratiques de sécurité profite à tout le monde.
La mise en place de politiques de mots de passe rigoureuses, de l'authentification multifactorielle (MFA) et l'organisation de sessions de formation peuvent toutes, dans une certaine mesure, perturber le flux de travail des utilisateurs, et ceux-ci pourraient bien s'y opposer. Toutefois, vos messages de formation doivent insister sur le fait que les perturbations actuelles seront bien moins pénibles qu'une perturbation future causée par une attaque de hameçonnage réussie. Mieux vaut un petit désagrément maintenant qu'un bouleversement majeur plus tard.
Les attaques par hameçonnage constituent une menace omniprésente qui nécessite une vigilance constante et des mesures proactives pour s'en prémunir. En tirant parti de la solution « Digital Employee Experience » de Tanium ( ) dans le cadre de leurs efforts globaux de gestion des terminaux, les entreprises peuvent bénéficier d’une meilleure visibilité sur les performances de leurs terminaux afin d’identifier et de résoudre rapidement les problèmes, d’optimiser la productivité des collaborateurs en leur garantissant une expérience fluide, et de mieux cerner le sentiment des collaborateurs afin de s’assurer qu’ils disposent des outils et des connaissances nécessaires pour identifier les tentatives de phishing, s’en protéger et les déjouer.
Grâce à notre approche de plateforme, les entreprises donnent à leurs collaborateurs les moyens d’agir avec Tanium DEX et s’intègrent de manière transparente à Tanium Threat Response afin de préserver la productivité en remédiant rapidement aux menaces de hameçonnage et autres cyberrisques. Optez pour une défense proactive ; choisissez Tanium pour un environnement numérique résilient.
Par ailleurs, notre vision de la gestion autonome des terminaux (AEM) va encore plus loin, en visant à créer un réseau capable de se défendre lui-même, capable de détecter les menaces et d'y répondre en temps réel. Agissez dès maintenant pour renforcer vos défenses grâce à la technologie de pointe de Tanium. Ensemble, nous pouvons déjouer les tentatives d'hameçonnage et préserver notre avenir numérique. Demandez une démonstration gratuite et personnalisée d' à l'adresse ou inscrivez-vous à un événement « Converge World Tour » organisé par près de chez vous pour le découvrir en action.