Lorsque l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a publié, à la fin de l'année dernière, ses nouveaux guides d'intervention en cas d'incident et de vulnérabilité, elle a lancé un message urgent : lisez-les dès maintenant avant qu'une nouvelle attaque de type SolarWinds ne se produise.
Les guides de l' , disponibles à l'adresse , « visent à améliorer et à normaliser les approches adoptées par les [agences confrontées à] des vulnérabilités et des incidents », a souligné Matt Hartman, directeur adjoint exécutif chargé de la cybersécurité. Consécutives au décret présidentiel « » du président Biden visant à renforcer la cybersécurité, ces mesures s’adressent aux agences civiles fédérales relevant du pouvoir exécutif, y compris celles situées au niveau du Conseil des ministres.
Mais il n'y a pas que les autorités fédérales qui doivent en prendre bonne note.
La CISA a exhorté toutes les entreprises privées à prendre connaissance de ces documents, qui contiennent des informations essentielles pour améliorer les pratiques en matière de cybersécurité des réseaux. Au cours de l’année écoulée , les cybercriminels ont pris pour cible des agences fédérales et des entreprises privées qui travaillent avec elles, en recourant à des attaques par la chaîne d’approvisionnement logicielle (comme celles visant SolarWinds et Log4j) afin de voler des données et, dans certains cas, de paralyser des infrastructures et des services essentiels aux États-Unis.
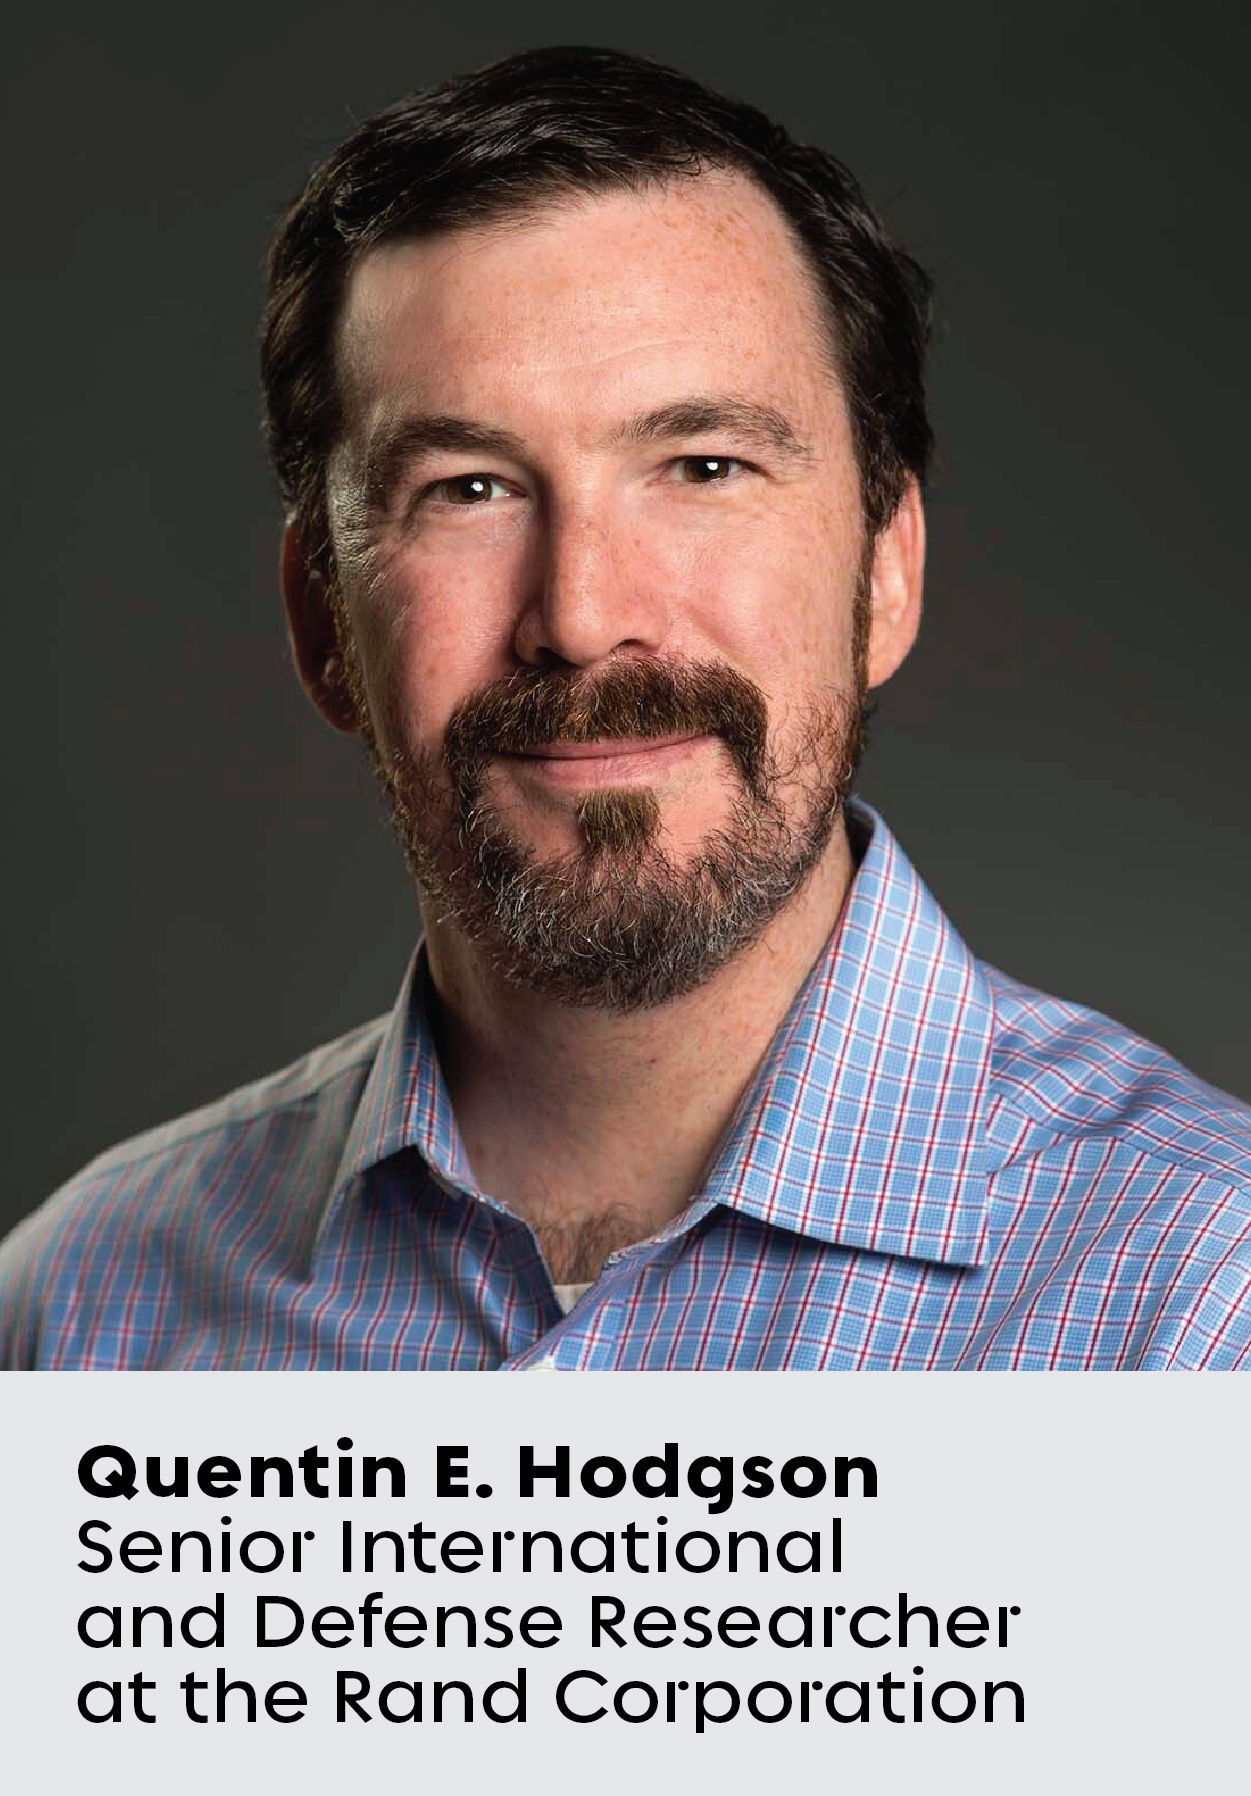
Peu d'experts extérieurs à l'administration connaissent aussi bien que Quentin E. Hodgson les défis auxquels sont confrontés tant les agences fédérales que les entités du secteur privé. Chercheur senior spécialisé dans les affaires internationales et la défense à la Rand Corporation, M. Hodgson se consacre aux questions essentielles pour les DSI et les RSSI. Parmi celles-ci : la cybersécurité, la protection des infrastructures critiques et la gestion des risques.
Ayant également dirigé des projets pour le cabinet du secrétaire à la Défense, le ministère de la Sécurité intérieure, la Marine, l'Armée de l'air et le Commandement allié pour la transformation de l'OTAN, il connaît parfaitement ce domaine. Endpoint s'est récemment entretenu avec M. Hodgson afin d'analyser la portée et l'impact des nouveaux guides opérationnels de la CISA.
(L'entretien ci-dessous a été condensé et remanié pour plus de clarté.)
En quoi les derniers guides d'intervention en cas d'incident de la CISA revêtent-ils une importance particulière ?
J'ai examiné de manière générale la planification de la réponse aux incidents et la manière dont le gouvernement peut s'efforcer de l'améliorer, tant en interne qu'en collaboration avec des partenaires du secteur privé. Les guides pratiques revêtent une grande importance pour une utilisation interne au sein de l'organisation. Mais lorsqu’il s’agit de cyberincidents susceptibles d’affecter plusieurs organisations et plusieurs secteurs d’infrastructures critiques, la coordination de la réponse avec les entités publiques et privées est d’un ordre de grandeur plus complexe.
Les guides opérationnels de la CISA présentent-ils des lacunes ?
Ces guides pratiques visent à reprendre les doctrines et les normes existantes pour les simplifier et en faire un guide pratique. Cette mesure s'adresse principalement aux agences civiles fédérales relevant du pouvoir exécutif , parmi lesquelles figurent les départements de l'Énergie, de l'Éducation, de la Sécurité intérieure et bien d'autres encore.
«Vous pouvez réagir de manière excessive et mobiliser toutes vos ressources. » Et puis il se passe autre chose et vous devez réorienter les gens. »
Bien sûr, les guides de la CISA comportent également une petite mention indiquant que d'autres organisations peuvent également s'en servir. Mais ce que ce guide explique, c'est simplement ceci : si vous faites partie d'une équipe chargée des opérations de sécurité interne, par exemple, voici les mesures que vous devez prendre pour identifier les cyberincidents et y répondre.
Comment les guides opérationnels de la CISA aideront-ils les agences fédérales à faire face aux attaques massives visant la chaîne d'approvisionnement logicielle, telles que celles que nous avons observées au cours des 18 derniers mois ?
Les attaques complexes de ce type sont définies dans le décret présidentiel « » ( ) comme un « incident cybernétique majeur ». On ne s'attend pas à ce que ce type d'attaque reste limité à une seule organisation. Pensez à l'attaque « » contre SolarWinds, qui a touché de nombreuses organisations. Les pirates ont utilisé SolarWinds non seulement pour voler des données, mais aussi pour tenter de s'introduire dans davantage de systèmes technologiques opérationnels et de causer des dommages physiques.
Face à ce type d'attaque, vous craignez qu'elle ne se propage à d'autres organisations. Quels effets physiques cela pourrait-il avoir ? Qui sera chargé de coordonner l'intervention ? Qui décide à partir de quand un incident est qualifié d'« incident grave » ? Quelles ressources mettez-vous en œuvre pour y remédier ? C'est exactement ce à quoi je fais référence lorsque je parle de complexité.
Les guides de la CISA vont-ils suffisamment loin, ou avons-nous besoin de mesures plus radicales ?
Nous sommes tous préoccupés par l' e augmentation des cybermenaces, en particulier celles qui peuvent avoir des répercussions ne se limitant pas à une seule organisation ou à un seul secteur. Je repense à la panique qui s'est emparée de la population après l'attaque par ransomware contre Colonial Pipeline, , et aux files d'attente qui se sont formées pour acheter de l'essence. Et cela a entraîné d'autres problèmes. Je pense donc que nous n'en sommes encore qu'aux prémices de notre réflexion sur la manière de coordonner la réponse à ce type d'incidents cybernétiques complexes.
«C’est compliqué. » Selon la nature de l'incident et la technologie concernée, l'intervention du gouvernement pourrait ne pas être d'une grande aide. »
Par exemple, si vous travaillez dans un centre d'opérations de sécurité d'une grande entreprise, qu'est-ce que le gouvernement fédéral attendra de vous si un incident venait à se produire ? Que pouvez-vous attendre du gouvernement fédéral pour vous aider ? Nous ne le savons pas vraiment.
En quoi les guides pratiques de la CISA aideront-ils les agences fédérales ?
Les manuels prévoient qu’une agence peut solliciter l’aide d’une équipe fédérale de détection des menaces pour faire face à un incident. Il faut toutefois garder à l'esprit que cela dépend de la disponibilité des ressources et de l'ordre de priorité ; la CISA doit donc encore déterminer le degré de gravité qu'elle attribue à tel ou tel incident.
On comprend aisément que les organisations puissent avoir des divergences de vues, notamment au tout début d'un incident . Vous risquez de réagir de manière excessive et de mobiliser toutes vos ressources, toutes vos équipes, pour régler des problèmes qui ne sont peut-être pas graves. Et puis il se passe autre chose et vous devez réorienter les gens. Ou bien une organisation pourrait déclarer : « Nous ne pensons pas que ce soit grave », tandis que la CISA, le FBI ou le département de la Sécurité intérieure pourrait répondre : « Nous pensons que c'est plus grave que vous ne le laissez entendre. »
[Pour en savoir plus : 3 bonnes pratiques de cybersécurité que les RSSI fédéraux doivent adopter]
Et en ce qui concerne les organismes du secteur privé, la CISA et le FBI ne peuvent pas s'imposer et dire : « Eh bien, nous estimons que vous ne traitez pas cette question assez rapidement. » Nous allons venir vous aider.
C'est donc un équilibre délicat à trouver. Il y aura certainement
une grande diversité d'opinions, de points de vue et d'intérêts.
, pensez-vous que le gouvernement devrait s'impliquer davantage et se montrer plus déterminé ?
Oui, c'est vrai. Mais c'est compliqué. Nous n'avons pas d'industries d'État sur lesquelles le gouvernement pourrait exercer un contrôle. Bien sûr, il existe des secteurs réglementés dans lesquels une intervention pourrait s'avérer nécessaire. Mais le plus grand défi réside dans le fait que, selon la nature de l'incident et la technologie concernée, l'intervention du gouvernement pourrait ne pas être d'une grande aide.
«Les entreprises vont se montrer réticentes à laisser le gouvernement fédéral intervenir de manière trop directe dans leurs systèmes. » C'est tout simplement la réalité. »
Ils n'ont pas pu vous aider, car ils ne savaient peut-être pas comment étaient configurés les réseaux de votre organisation. Leur intervention reviendrait davantage à jouer un rôle de conseil.
Ils pourraient peut-être mener des analyses criminalistiques, etc. Mais il est bien plus probable que la remise en état proprement dite relève de la responsabilité de cette entreprise, en particulier si elle dispose d'une équipe chargée des opérations de sécurité. La situation deviendrait également plus complexe s'ils devaient faire appel à des équipes d'intervention tierces.
Les entreprises privées souhaitent-elles que la CISA et le gouvernement fédéral s'impliquent davantage ?
De nombreuses entreprises seront réticentes ou hésiteront à autoriser le gouvernement fédéral à intervenir de manière trop directe sur leurs réseaux et leurs systèmes. C'est tout simplement la réalité. Ils pourraient vous répondre : « Eh bien, nous connaissons nos systèmes bien mieux que vous. » Le risque serait que le gouvernement intervienne et prenne des mesures qui auraient des conséquences négatives involontaires.
[Read more: Cybersecurity trends to watch in 2022]
Par ailleurs, les dirigeants du monde des affaires et du secteur technologique, en particulier ceux qui travaillent avec des agences fédérales, ne savent pas très bien ce que la CISA va faire concrètement pour eux. Quels types de fonctionnalités pouvez-vous demander si vous en avez besoin ? Quand devez-vous signaler certains faits et comment ? Un débat a repris au Congrès concernant les obligations de déclaration des « incidents » , la manière dont celles-ci devraient s'appliquer au secteur privé, ainsi que les délais de déclaration. Voilà donc le genre de questions qui se posent.

