Le président Biden a signé la semaine dernière un décret sur la cybersécurité (s'ouvre dans un nouvel onglet) , à la suite d'une attaque par ransomware visant Colonial Pipeline (s'ouvre dans un nouvel onglet). Ce décret vise à renforcer la cybersécurité au sein du gouvernement fédéral et définit de nouvelles normes de sécurité applicables aux logiciels utilisés par les entreprises et les particuliers.
Une nouvelle étude commanditée par Tanium et menée par The Harris Poll révèle que la plupart des Américains souhaitent que le gouvernement accorde la priorité à la sécurité. Ils souhaitent une augmentation des dépenses fédérales, un meilleur partage des informations et une implication accrue des entreprises privées spécialisées dans la cybersécurité.
Ces informations seront utiles tant aux décideurs politiques qu'aux entreprises privées. Mais à quoi ces dépenses devraient-elles être consacrées ? Pour obtenir des résultats optimaux, les responsables de la sécurité au sein du gouvernement doivent s'attacher à réduire tant la complexité que les risques cybernétiques. Cela implique de regrouper ces systèmes sur des plateformes de référence dans le secteur afin d'améliorer la visibilité et la sécurité.
Le cyberespace est partout
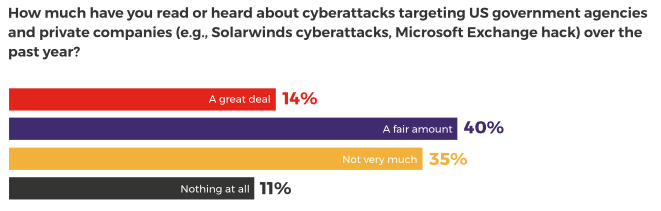
La cybersécurité est désormais une préoccupation générale. Nous avons constaté que 54 % des Américains ont lu ou entendu parler « assez souvent » ou « très souvent » des attaques visant des organismes publics et des entreprises privées au cours de l'année écoulée.
Cela ne devrait guère vous surprendre. Les révélations concernant SolarWinds ont mis en évidence la sophistication croissante des attaques visant les organisations des secteurs public et privé. Neuf agences du gouvernement fédéral auraient été compromises au cours d'une campagne qui a duré plusieurs mois.
Peu après, plusieurs groupes de pirates ont exploité des vulnérabilités connues dans Microsoft Exchange Server, marquant ainsi un autre tournant décisif. On estime que 30 000 terminaux, rien qu'aux États-Unis, auraient été compromis à la suite d'un manquement généralisé à l'application rapide des correctifs.
Ce mois-ci, une attaque par rançongiciel a frappé Colonial Pipeline, l’un des plus grands pipelines du pays, ce qui a mis en évidence l’impact immédiat des cyberattaques sur les Américains : ils ne peuvent plus faire le plein d’essence.
Ce type de bonnes pratiques en matière de cybersécurité — à savoir disposer d’une visibilité à 100 % sur votre environnement informatique, connaître l’état de vos actifs informatiques et appliquer rapidement les mises à jour nécessaires — devrait constituer un minimum incontournable pour tout DSI ou RSSI.
Ce que pense le grand public de la cybersécurité
Pourtant, le déferlement incessant de mauvaises nouvelles n'a fait que renforcer le caractère d'urgence des propos du président Biden.
On s'inquiète de plus en plus de voir les États-Unis et leurs alliés perdre la bataille face à des nations hostiles de plus en plus audacieuses et à une cybercriminalité organisée disposant de moyens importants.
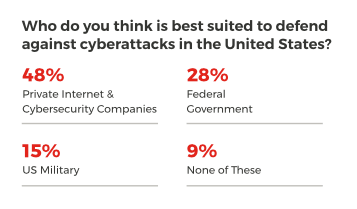
Nous avons constaté qu'un tiers (33 %) des Américains estime que la lutte contre ce type d'attaques devrait constituer une priorité absolue pour le gouvernement fédéral cette année. Et bien qu'ils estiment que la responsabilité en incombe à parts égales au gouvernement et au secteur privé, une pluralité représentant près de la moitié (48 %) estime que le secteur privé est le mieux placé pour assumer cette tâche.
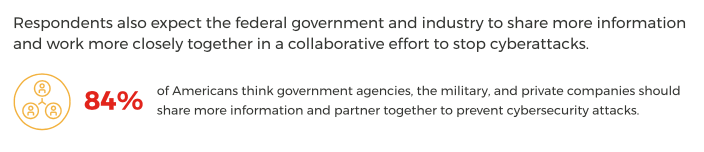
Comment ce travail essentiel devrait-il être mené ? Une majorité (84 %) d'Américains estime que les organismes publics, l'armée et les entreprises privées devraient échanger davantage d'informations et collaborer afin de prévenir les cyberattaques. Cela contribuerait à faire tomber les cloisonnements traditionnels, qui ralentissent la réponse aux incidents et empêchent le partage des meilleures pratiques.
Un pourcentage similaire (80 %) estime qu'il est essentiel que le gouvernement fédéral augmente ses dépenses en matière de cybersécurité afin d'améliorer la protection. Il est important de reconnaître que ces fonds doivent être affectés en interne aux organismes publics et utilisés pour renforcer la sécurité et les normes chez les fournisseurs et les opérateurs d'infrastructures critiques.
Plus de la moitié (59 %) des personnes qui souhaitent une augmentation des dépenses publiques consacrées à la cybersécurité estiment que cela devrait se faire même au détriment du financement d'autres domaines tels que les transports, les infrastructures et l'éducation.
Réduire les risques liés à la cybersécurité grâce à la visibilité et au contrôle
Le message du peuple américain ne saurait être plus clair. Mais une cybersécurité efficace ne se résume pas à une augmentation des dépenses : elle implique d'allouer les fonds aux domaines appropriés.
Les terminaux constituent un point de convergence crucial entre les utilisateurs, les données et les machines, ce qui en fait une cible de choix pour les pirates. Il est essentiel de disposer des outils permettant d'assurer la visibilité et le contrôle de ces ressources — ordinateurs portables, ordinateurs de bureau, serveurs, conteneurs cloud ou machines virtuelles — afin de réduire en permanence les risques cybernétiques.
Pourtant, les entreprises internationales utilisent actuellement un certain nombre d’outils de sécurité et d’exploitation distincts pour gérer leurs environnements informatiques — dont beaucoup ne sont pas compatibles entre eux.
Ce genre de « surabondance d'outils » peut nuire aux efforts visant à renforcer la sécurité. Cela renforce le cloisonnement en matière de sécurité des opérations informatiques, engendre des lacunes de visibilité et conduit les équipes dispersées à travailler à partir de données différentes.
L'approche de Tanium en matière de gestion et de sécurité des terminaux
Les organismes doivent donc mettre en place de nouvelles stratégies pour gérer et sécuriser leurs terminaux ainsi que les données qui y transitent. L'objectif devrait être de regrouper les équipes chargées de l'exploitation informatique et de la sécurité au sein d'une plateforme unique, offrant une vue d'ensemble complète et en temps réel de l'ensemble de leur environnement informatique.
Cette même plateforme doit permettre de mener des actions rapides, à grande échelle et en temps réel, telles que l'application de correctifs sur tous les terminaux exposés à une nouvelle menace « zero-day ». Et cela devrait s'intégrer parfaitement aux offres de tiers afin de proposer un écosystème élargi de solutions apportant une valeur ajoutée supplémentaire au client.
La mise en œuvre d'une telle stratégie permettra aux organismes publics et aux entreprises privées :
- Réduire au minimum le nombre d'outils informatiques et de sécurité dont ils ont besoin, ce qui permet de réduire les coûts, la complexité et les risques informatiques.
- Réduisez le nombre d'interfaces qu'ils utilisent pour les fonctions de sécurité.
- Réduire au minimum les coûts indirects et les frictions entre les équipes qui collaborent pour assurer la sécurité de l'organisation.
- Veillez à ce qu'ils disposent d'une visibilité et d'un contrôle sur leurs ressources informatiques les plus critiques.
- Vérifier et maintenir en permanence une bonne hygiène informatique dans l'ensemble de leur infrastructure informatique.
Téléchargez le rapport complet, « » (L'avenir des investissements dans la cybersécurité) : . Enquête Harris Poll : « Cybersecurity Investments and Priorities » (Investissements et priorités en matière de cybersécurité) :.
Pour en savoir plus sur les modifications apportées au décret présidentiel de M. Biden relatif à la cybersécurité, consultez ce site : « Renforcer les défenses en matière de cybersécurité » :.
Méthodologie de l'enquête
Cette enquête a été réalisée en ligne aux États-Unis par The Harris Poll pour le compte de Tanium, du 22-26 au 2021 avril, auprès de 2 063 adultes âgés de 18 ans et plus. Cette enquête en ligne ne repose pas sur un échantillon probabiliste ; par conséquent, il n'est pas possible de calculer une estimation de l'erreur d'échantillonnage théorique. Pour obtenir des informations complètes sur la méthodologie de l'enquête, y compris les variables de pondération et la taille des échantillons par sous-groupe, veuillez contacter press@tanium.com.

