Chez Tanium, nous insistons depuis des années sur la nécessité pour les entreprises d'acquérir une visibilité et un contrôle complets sur leurs actifs informatiques. Mais à quel point la situation pourrait-elle vraiment empirer si vous ne respectiez pas ces principes de bonnes pratiques ? Il suffit de constater la multiplication rapide des attaques de type « » visant les serveurs Microsoft Exchange à travers le monde.
Il va sans dire qu'une faille de sécurité d'une telle gravité pourrait entraîner des préjudices financiers et réputationnels considérables, que ce soit en raison de la perte de propriété intellectuelle (PI) et de données clients soumises à une réglementation, ou de pannes prolongées liées à des attaques par rançongiciel.
Il ne fait aucun doute qu'il y aura d'autres semaines comme celle-ci dans les années à venir. Et vous devez être prêt à affronter tout ce qui vous attend. Cela signifie une visibilité en temps réel, un contrôle complet et une réactivité optimale grâce à Tanium.
Que s'est-il passé lors des attaques contre Microsoft Exchange Server ?
Repérées pour la première fois sur début janvier, ces attaques exploitaient quatre failles « zero-day » dans les versions sur site de Microsoft Exchange Server, pour lesquelles Microsoft a publié la semaine dernière des correctifs d'urgence hors cycle sur . On pouvait y lire :
« Lors des attaques observées, l'auteur de la menace a exploité ces vulnérabilités pour accéder à des serveurs Exchange sur site, ce qui lui a permis d'accéder aux comptes de messagerie et d'installer des logiciels malveillants supplémentaires afin de faciliter un accès à long terme aux environnements des victimes. »
Selon les premières informations, jusqu'à 30 000 serveurs aux États-Unis auraient été compromis, et peut-être plus de 100 000 dans le monde. Un journaliste et chercheur réputé d' s a qualifié tout serveur Exchange non mis à jour de « bombe à retardement ». Ce constat semble avoir été confirmé par l'information selon laquelle plusieurs groupes spécialisés dans les menaces persistantes avancées (APT) se sont empressés d'exploiter ces mêmes failles « zero-day ».
Quelles en sont les implications pour mon organisation ?
En règle générale, les pirates ont déployé des « web shells » afin d'obtenir un accès à distance permanent aux serveurs des victimes. Ils ont dérobé des identifiants sur les serveurs compromis afin de se déplacer latéralement au sein des réseaux ciblés. Cela pourrait théoriquement leur permettre de trouver et de voler des données sensibles, de déployer des ransomwares, voire d'identifier d'autres terminaux vulnérables susceptibles d'être exploités ultérieurement.
La Maison Blanche et l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) ont toutes deux fait part de leurs inquiétudes concernant ces attaques et leurs conséquences. La CISA a demandé aux administrations publiques d'appliquer immédiatement les correctifs ou, à défaut, de déconnecter leurs serveurs Exchange sur site.
C'est l'heure de Tanium
Si vous considérez les terminaux, tels qu’Exchange Server, comme les portes et les fenêtres de votre maison, Tanium vous aide à les verrouiller et à les fermer à double tour afin que personne ne puisse y pénétrer. C'est toujours la meilleure façon de procéder, car la prévention proactive s'avère, à long terme, moins coûteuse et plus efficace que les approches réactives.
Mais si le pire devait arriver, Tanium met également à votre disposition une lampe de poche puissante qui vous permettra de vérifier s'il y a des intrus à l'intérieur.
En résumé, Tanium propose :
Protection proactive via Tanium Patch et Tanium Interact pour mettre en œuvre les meilleures pratiques en matière de cyber-hygiène .
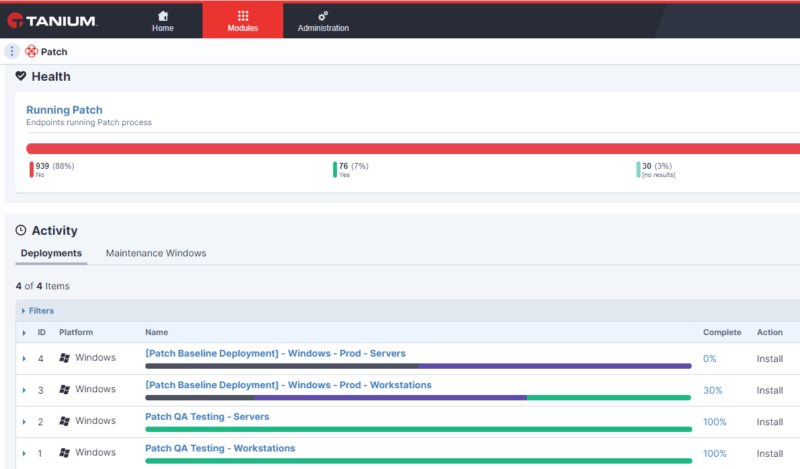
Tanium Patch permet de corriger les vulnérabilités rapidement et à grande échelle, en utilisant les workflows habituels. Il peut être déployé sur pour automatiser l'application des correctifs sur les terminaux critiques, afin de réduire les risques d'exposition, à l'instar des incidents récents ayant affecté Exchange Server.
Tanium Interact vous permet de vérifier rapidement et facilement si vous disposez de terminaux vulnérables (tels qu'Exchange Server) et d'obtenir des réponses en temps réel, parmi des milliers, voire des centaines de milliers de ressources informatiques.
La solution « Tanium Impact » aide également les organisations à adopter une approche plus proactive en matière de gestion des risques cybernétiques, en identifiant les prochaines cibles potentielles des attaquants s'ils parvenaient à compromettre un terminal donné. Cela vous permet d'anticiper et de contrecarrer toute action malveillante potentielle.
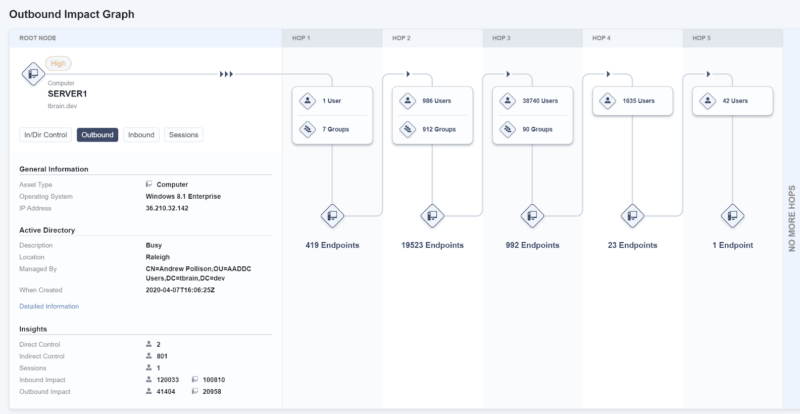
Détection et intervention via Tanium Impact et Tanium Threat Response. Si un attaquant a réussi à compromettre un terminal, ces outils fonctionnent de concert pour vous aider à réagir avec rapidité et précision. Threat Response surveille en permanence les différentes techniques de vol d'identifiants et de déplacement latéral, tandis qu'Impact peut vous indiquer où les pirates sont susceptibles de se diriger, ce qui vous aide à les traquer et à les expulser.
Les correctifs ne suffisent pas. Examinez chaque terminal concerné et activez votre plan d'intervention en cas d' si vous constatez des signes de compromission (tels que des « webshells »).
Prêt à tout
Ces attaques n'étaient pas les premières du genre, et elles ne seront pas les dernières. La rapidité avec laquelle ces vulnérabilités ont été exploitées devrait vous faire prendre conscience de la nécessité d'une prévention proactive, fondée sur de bonnes pratiques de cybersécurité, ainsi que d'une réaction rapide afin d'atténuer les menaces avant qu'elles n'aient eu le temps d'avoir un impact sur l'organisation.
En effet, une étude récente d' , disponible à l'adresse , a révélé que 63 % des vulnérabilités recensées l'année dernière présentaient un faible niveau de complexité et que 68 % d'entre elles ne nécessitaient aucune interaction de la part de l'utilisateur pour être exploitées. Ces deux éléments laissent présager un avenir difficile pour les organisations qui restent cantonnées à un mode de fonctionnement réactif, consistant à éteindre les incendies au fur et à mesure.
Au cours de l'année écoulée, les responsables informatiques ont été mis à rude épreuve, devant s'adapter à la transition massive vers le télétravail et aux nouvelles priorités de l'entreprise.
Selon une étude de Tanium, la plupart d'entre elles (93 %) ont, de ce fait, reporté des priorités essentielles en matière de sécurité. Il se peut que nous constations aujourd'hui les conséquences de ces décisions.
À l'avenir, nous ne pouvons pas continuer à commettre les mêmes erreurs. Votre organisation doit être prête à faire face à tout ce que l'avenir lui réserve, grâce à une visibilité en temps réel, un contrôle complet et une réactivité optimale.
Vous pouvez vous inscrire à un essai gratuit sur pour le découvrir en action dans votre environnement.

