MISE À JOUR : Cet article, initialement publié le 18 novembre 2020, a été mis à jour afin de refléter l'évolution du rôle de la gestion des correctifs dans la cybersécurité moderne. Il propose des conseils approfondis sur les stratégies de mise à jour, des analyses actualisées en matière de risques et de conformité, ainsi que de nouveaux exemples concrets illustrant comment Tanium permet une mise à jour évolutive et autonome dans des environnements complexes.
Autrefois considérée comme une tâche de routine, la gestion des correctifs constitue désormais une ligne de défense de premier plan contre des menaces en constante évolution. Comme des vulnérabilités sont découvertes chaque jour sur les terminaux, les entreprises sont soumises à une pression constante pour les identifier, les hiérarchiser et y remédier avant que les pirates ne puissent exploiter ces failles.
La gestion des correctifs peut souvent sembler chronophage, surtout lorsqu’elle est ralentie par des méthodes obsolètes telles que les tableurs, les portails fournisseurs nécessitant des extractions manuelles et des processus de coordination fragmentés, incapables de faire face aux menaces actuelles.
Si ces approches ont pu s'avérer efficaces à une époque où les environnements étaient plus restreints et les menaces moins sophistiquées, elles s'avèrent désormais insuffisantes face à la rapidité et à la complexité actuelles.
À mesure que les retards dans l'application des correctifs s'accumulent et que le « retard de sécurité » s'aggrave, les entreprises doivent repenser leur approche de la gestion des correctifs — non pas parce que l'application des correctifs est intrinsèquement difficile, mais parce que les méthodes traditionnelles n'ont pas été conçues pour s'adapter à des environnements dynamiques, à des surfaces d'attaque en expansion et à une cadence croissante des menaces.
C'est pourquoi les organisations se tournent vers l'automatisation afin de doter leurs équipes de la rapidité et de la cohérence nécessaires pour réduire les risques à grande échelle, en rationalisant les tâches répétitives, en éliminant les goulots d'étranglement liés aux opérations manuelles et en accélérant les temps de réponse.
Dans cet article, vous découvrirez une vision claire et actualisée de ce que recouvre réellement la gestion des correctifs aujourd’hui et pourquoi elle est devenue un pilier essentiel de la cybersécurité moderne. Nous examinerons l'objectif principal de l'application de correctifs, les différentes stratégies mises en œuvre par les organisations, ainsi que les défis croissants liés à la gestion des vulnérabilités dans les environnements d'entreprise.
Nous allons détailler les six étapes essentielles d’un processus moderne de gestion des correctifs, mettre en évidence les risques liés aux approches manuelles et montrer comment l’automatisation peut améliorer chaque phase de la mise en place des correctifs, de l’identification à l’amélioration continue.
Enfin, nous explorerons les avantages concrets de l’automatisation, notamment la rapidité, l’évolutivité et l’efficacité opérationnelle, afin que vous puissiez élaborer une stratégie de mise en place des correctifs qui soit non seulement efficace, mais aussi résiliente et prête pour l’avenir.
Pourquoi la gestion des correctifs est-elle importante pour la cybersécurité ?
La gestion des correctifs joue un rôle essentiel dans la cybersécurité, car elle permet de combler de manière proactive les failles de sécurité connues et de soutenir des objectifs plus larges tels que la défense en profondeur, la conformité réglementaire et la résilience opérationnelle. Il s'agit du processus structuré qui régit la manière dont les correctifs, tels que les mises à jour logicielles, sont identifiés, testés et déployés au sein de l'infrastructure d'une organisation. Cela garantit que les systèmes restent sécurisés, stables et conformes.
Alors que les cybermenaces gagnent en sophistication et en fréquence, la gestion des correctifs contribue à limiter l'exposition aux risques et à renforcer les défenses en :
- Réduire la surface d'attaque : les systèmes non mis à jour constituent des cibles faciles pour les pirates, et le nombre de vulnérabilités connues ne cesse d'augmenter d'année en année. Sans stratégie de correction structurée, même les équipes disposant de ressources importantes peuvent avoir du mal à suivre le rythme.
« Les groupes d'auteurs de ransomware s'appuient de plus en plus sur des vulnérabilités plus anciennes, déjà exploitées, plutôt que d'investir des ressources dans le développement d'exploits pour celles qui viennent d'être rendues publiques. » « Cela s’inscrit dans une tendance plus générale selon laquelle les pirates exploitent les « cibles faciles », à savoir les organisations dont les mesures de sécurité sont moins rigoureuses ou qui ne disposent pas d’une gestion active des vulnérabilités, afin d’optimiser leur efficacité.1 »Rapport GRIT 2025 sur les ransomwares et les cybermenaces
- Renforcement de la sécurité : la gestion des correctifs garantit l'efficacité des contrôles de sécurité sur l'ensemble des terminaux. Il s'agit d'un élément clé d'une stratégie de défense en profondeur, d'autant plus que les entreprises adoptent des environnements hybrides et multicloud.
- Permettre une réduction proactive des risques : plutôt que de réagir aux incidents, la gestion des correctifs permet aux équipes d'atténuer les risques de manière proactive. Cela implique notamment de hiérarchiser les correctifs en fonction de leur gravité, de leur exploitabilité et de leur impact sur l'activité.
Pour bien comprendre en quoi la gestion des correctifs contribue à la cybersécurité et à la résilience opérationnelle, il est utile de s'intéresser à l'objectif même de l'application des correctifs.
Quel est l'objectif de l'application de correctifs ?
La mise à jour consiste à actualiser des logiciels et des appareils afin de corriger des problèmes, d'améliorer les performances et de combler les failles de sécurité. Elle représente le « quoi » qui sous-tend le « pourquoi » plus général de la gestion des correctifs, et constitue une mesure fondamentale permettant de garantir des systèmes sécurisés, stables et hautement performants.
Alors que la gestion des correctifs porte sur le processus et la stratégie, l'application des correctifs elle-même concerne l'objectif et le résultat de chaque mise à jour, notamment :
Correction des failles de sécurité
Des correctifs sont souvent publiés pour corriger des failles de sécurité connues susceptibles d'être exploitées par des pirates, que ce soit dans les systèmes d'exploitation, les outils de productivité ou les applications tierces. Ces correctifs de sécurité sont essentiels pour réduire les vulnérabilités sur l'ensemble de la pile logicielle, y compris les applications tierces qui ne sont pas nécessairement couvertes par les mécanismes de mise à jour par défaut du système d'exploitation.
[Découvrez comment l'automatisation de la sécurité peut transformer votre réponse aux menaces]
Les rapports sur les menaces montrent systématiquement que les pirates exploitent les vulnérabilités dans les jours, voire les heures, qui suivent leur divulgation.
Cette tendance à une exploitation rapide des failles est particulièrement dangereuse pour les vulnérabilités à fort impact répertoriées dans le catalogue des « vulnérabilités connues pour avoir été exploitées » de la CISA.
Garantir la stabilité et la fiabilité
Les correctifs ne concernent pas tous la sécurité. Bon nombre d'entre elles corrigent des bogues qui provoquent le plantage des appareils, des dysfonctionnements ou des baisses de performances, autant de problèmes susceptibles d'entraîner une corruption des données, une dégradation des performances, voire des pannes à l'échelle du système. L'application régulière de correctifs contribue à préserver la fiabilité des systèmes critiques, réduit la frustration des utilisateurs et minimise le risque de perturbations en cascade.
Par exemple, un correctif peut résoudre une fuite de mémoire dans une application de productivité qui entraîne des ralentissements après une utilisation prolongée.
Types courants de correctifs à
connaître • Mises à jour de sécurité : corrigent des vulnérabilités connues susceptibles d'être exploitées •
Corrections de bogues : résolvent les erreurs logicielles à l'origine de plantages, de dysfonctionnements ou d'un comportement incorrect •
Mises à jour de fonctionnalités : introduisent de nouvelles capacités ou améliorent les fonctionnalités existantes afin d'optimiser l'expérience utilisateur
Ces correctifs sont appliqués à différents niveaux de l'environnement informatique, allant des terminaux et des applications à la gestion des correctifs sur les serveurs, où les exigences en matière de disponibilité, les dépendances et l'ampleur des répercussions ajoutent une complexité opérationnelle supplémentaire.
Amélioration des performances et des fonctionnalités
Les correctifs ne servent pas seulement à réparer ce qui ne fonctionne pas ; ils constituent également un moyen d'apporter des améliorations. De nombreuses mises à jour introduisent de nouvelles fonctionnalités, optimisent celles qui existent déjà ou rationalisent les processus de travail afin de mieux répondre à l'évolution des besoins de l'entreprise. Cela s'avère particulièrement utile dans les environnements à distance ou hybrides, où l'agilité logicielle a un impact direct sur la productivité.
Par exemple, un correctif peut apporter des améliorations à l'interface utilisateur ou étendre les fonctionnalités, souvent sans nécessiter de mise à jour complète de la version. Cela permet aux organisations d'innover de manière progressive et de conserver un avantage concurrentiel en mettant en œuvre des améliorations plus rapidement, en limitant les perturbations et en répondant plus vite aux besoins des utilisateurs et aux exigences du marché.
Assurer la compatibilité
À mesure que les systèmes d'exploitation, les navigateurs et le matériel évoluent, les correctifs garantissent que les applications continuent de fonctionner dans des environnements variés. Sans mises à jour régulières, même un logiciel bien conçu peut devenir instable ou incompatible, ce qui peut entraîner des erreurs, des plantages ou une baisse des performances.
Cela revêt une importance particulière dans les organisations disposant d'environnements technologiques variés ou d'équipes dispersées, où la cohérence entre les différentes plateformes est essentielle à la collaboration et à la disponibilité des systèmes.
Respecter les exigences en matière de conformité
De nombreux cadres réglementaires exigent que les systèmes soient maintenus à jour, et l'application de correctifs est indispensable pour répondre à ces exigences. Cela aide les organisations à faire preuve de diligence raisonnable, à se tenir prêtes pour les audits et à éviter des sanctions coûteuses en cas de non-conformité.
Dans des secteurs tels que la santé, la finance et l'administration publique, remédier rapidement aux vulnérabilités connues n'est pas seulement une bonne pratique ; c'est également une obligation légale. Les cadres réglementaires tels que la loi HIPAA, la norme PCI DSS et la norme ISO/IEC 27001 exigent la correction rapide des vulnérabilités connues.
Si l'application de correctifs permet de répondre aux besoins immédiats en matière de bon fonctionnement et de sécurité des logiciels, la gestion des correctifs à l'échelle de l'entreprise constitue un défi bien plus vaste. C'est là qu'intervient le processus de gestion des correctifs, non seulement pour appliquer ces derniers, mais aussi pour le faire de manière cohérente, stratégique et à grande échelle.
Comment fonctionne le processus de gestion des correctifs ?
Si les étapes fondamentales d'une gestion efficace des correctifs sont largement reconnues dans l'ensemble du secteur, leur mise en œuvre varie souvent en fonction du niveau de maturité, des outils et de la taille de l'équipe.
Le processus en six étapes présenté ci-dessous associe les meilleures pratiques en matière de correction de failles, reconnues par le secteur, à des connaissances issues de l'expérience concrète, afin d'aider les équipes à mettre en place un processus de correction fiable et reproductible, quel que soit leur stade d'avancement.
Étape 1 : Identification
Cette étape consiste à identifier les vulnérabilités au sein des systèmes d'exploitation, des applications logicielles et des environnements réseau. Les équipes s'appuient généralement sur des scanners de vulnérabilités, des bases de données CVE et des solutions intégrées de gestion des actifs afin de garantir un ciblage et une hiérarchisation précis, en déterminant quels systèmes sont concernés et quels correctifs disponibles sont applicables, sur la base des avis des éditeurs et des évaluations internes.
Dans les environnements plus matures, ce processus peut également inclure une visibilité en temps réel sur l'état des terminaux, les données de gestion de la configuration et les résultats des évaluations de vulnérabilité, afin d'orienter la hiérarchisation des priorités en fonction de l'impact sur l'activité, de l'exploitabilité et de la criticité des actifs.
Le fait de recouper les vulnérabilités avec les services métier et leurs responsables au cours de cette étape permet également de s'assurer que les mesures correctives sont adaptées au risque opérationnel. Pour favoriser cette harmonisation, de nombreuses organisations s'appuient sur un cadre d'évaluation des risques plus large, qui tient compte de la tolérance au risque de l'organisation, de la probabilité des menaces et des priorités stratégiques.
Étape 2 : Acquisition
Une fois les vulnérabilités identifiées, les correctifs proviennent généralement des éditeurs de logiciels ou de dépôts fiables. Cela peut se faire manuellement, en téléchargeant les mises à jour depuis les portails des éditeurs, ou via des référentiels centralisés gérés par les services informatiques.
Certaines organisations définissent des règles d'inclusion ou d'exclusion des correctifs en fonction des rôles au sein du système, des exigences de conformité ou des fonctions essentielles à l'activité.
Cela implique souvent de donner la priorité aux correctifs tiers et à la mise à jour des applications pour les logiciels largement utilisés qui ne sont pas nécessairement pris en charge par les mécanismes de mise à jour par défaut du système d'exploitation.
Dans les environnements plus avancés, le processus d'approvisionnement en correctifs peut être rationalisé grâce à des outils qui surveillent les nouvelles versions et vérifient l'authenticité et la compatibilité des correctifs avant leur distribution.
Étape 3 : Tests
Avant de déployer des correctifs dans les environnements de production, les équipes les testent souvent dans un environnement contrôlé (tel qu'un laboratoire ou un bac à sable) afin d'en vérifier la stabilité. Les tests de correctifs permettent de s'assurer que les mises à jour n'entraînent pas de régressions, ne rompent pas les dépendances et ne perturbent pas les services essentiels à l'activité.
Ces tests devraient suivre une approche par étapes ou en anneau, en commençant par les systèmes en cours de développement ou à faible risque, puis en s'étendant progressivement à des environnements plus vastes. Les équipes peuvent également définir des critères de retour en arrière ou des contrôles d'intégrité afin de surveiller l'apparition d'effets indésirables lors des tests.
Étape 4 : Déploiement
Les correctifs sont déployés en fonction de leur urgence, du risque qu'ils présentent et de leur impact sur l'activité. Cela peut impliquer une installation manuelle pendant les fenêtres de maintenance ou des déploiements progressifs afin de minimiser les perturbations. Les processus de contrôle des modifications sont souvent utilisés pour consigner et valider les déploiements.
Dans certains environnements, les utilisateurs finaux reçoivent des notifications préalables ou se voient proposer la possibilité de reporter les mises à jour dans certaines limites. Ces communications contribuent à limiter les perturbations et à améliorer la transparence au cours des cycles de mise à jour.
Bien que le déploiement puisse s'effectuer entièrement de manière manuelle, de nombreuses organisations adoptent une approche hybride qui allie la supervision humaine à des flux de travail reproductibles afin de garantir la cohérence entre les différents systèmes, y compris les applications tierces.
Étape 5 : Vérification et conformité
Une fois le déploiement effectué, il est essentiel de vérifier que les correctifs ont bien été appliqués et que les systèmes sont conformes. Cela contribue à garantir la préparation aux audits et le respect des obligations réglementaires.
La nouvelle analyse des systèmes permet d'identifier les correctifs manquants ou les mises à jour logicielles qui ont échoué. De plus, la tenue de registres détaillés et de pistes d'audit facilite la gestion de la conformité réglementaire et renforce la responsabilité.
Étape 6 : Amélioration continue
Chaque cycle de mise à jour est l'occasion d'affiner le processus. Les équipes peuvent analyser les taux de réussite des correctifs, identifier les goulots d'étranglement et adapter leurs stratégies de test ou de déploiement en conséquence. Les enseignements tirés peuvent être intégrés à la documentation et partagés entre les équipes.
Une collaboration étroite entre les équipes chargées de la sécurité, de l'informatique, des opérations et de la conformité est essentielle pour faire évoluer les processus de mise à jour et renforcer la résilience à long terme.
Cependant, si la collaboration est fondamentale, c'est la mise en œuvre qui détermine la réussite. La gestion des correctifs ne peut tenir ses promesses — renforcer la sécurité, favoriser la conformité et améliorer la stabilité opérationnelle — que si elle est mise en œuvre de manière efficace.
Examinons l'impact concret des vulnérabilités non corrigées et les raisons pour lesquelles les stratégies modernes de gestion des correctifs doivent aller au-delà des méthodes manuelles.
Comprendre les limites, les défis et les conséquences potentielles de l'application manuelle de correctifs
Lorsque les équipes s'appuient sur des outils et des méthodes de gestion des correctifs obsolètes ou peu fiables, cela peut entraîner des retards et accroître le risque de passer à côté de certaines mises à jour. L'application manuelle des correctifs est rarement viable à grande échelle et a souvent pour effet d'alourdir la charge de travail des services informatiques, de mettre les ressources à rude épreuve, d'accroître le risque d'erreur humaine et de ralentir les temps de réponse, ce qui laisse des vulnérabilités critiques exposées bien au-delà des seuils de sécurité acceptables.
Dans les environnements informatiques complexes comptant des milliers de terminaux répartis entre des systèmes physiques, virtuels et dans le cloud, l'application manuelle des correctifs entraîne souvent :
- Une couverture inégale due à des inventaires incomplets ou à un manque de visibilité
- Une correction tardive qui laisse des vulnérabilités connues sans solution, augmentant ainsi le risque d'accès non autorisé ou de perte de données
- Lacunes en matière d'audit et de conformité dues à un suivi peu fiable
- Perturbations opérationnelles causées par l'application de correctifs sans information sur l'état de préparation du système
- Des temps d'arrêt imprévus dus à des mises à jour non testées
Et les risques de sécurité liés aux failles non corrigées ne sont pas théoriques : ils ont été démontrés. Les logiciels et les systèmes non mis à jour constituent des cibles de choix pour les cyberattaques, les infections par des logiciels malveillants et les fuites de données. Les pirates informatiques exploitent souvent les vulnérabilités connues quelques jours seulement après leur divulgation, ce qui rend indispensable l'application rapide des correctifs.
L'une des raisons les plus courantes pour lesquelles les organisations tardent à appliquer les correctifs est la complexité liée à la coordination des mises à jour entre différents systèmes et équipes, ce qui peut laisser des vulnérabilités critiques exposées.
Mais même lorsque des correctifs sont disponibles, le fait de ne pas agir rapidement peut avoir des conséquences désastreuses. L'attaque par ransomware WannaCry constitue l'un des exemples les plus connus des conséquences d'un retard dans l'application des correctifs.
Exemple concret :
WannaCryEn 2017, l'attaque par ransomware WannaCry a infecté 200 000 ordinateurs dans 150 pays, causant des dommages s'élevant au total à plusieurs centaines de millions, voire plusieurs milliards de dollars. Bien que cette attaque ait été dévastatrice, elle aurait pu être évitée : deux mois avant l'attaque, Microsoft avait publié un correctif (MS17-010) destiné à corriger la faille de sécurité de son système d'exploitation Windows que WannaCry a finalement exploitée.
Prendre conscience des conséquences liées aux systèmes non mis à jour et des limites connues associées à l'application manuelle des correctifs constitue la première étape vers l'élaboration d'une stratégie plus résiliente. À mesure que les organisations se développent et que leurs environnements gagnent en complexité, elles doivent abandonner les processus manuels au profit de solutions offrant une visibilité en temps réel sur les terminaux et un contrôle centralisé des opérations de mise à jour.
Au cœur de cette évolution se trouve l'automatisation — non pas simplement comme une facilité, mais comme un facteur essentiel garantissant la cohérence, la rapidité et la réduction des risques dans la gestion moderne des correctifs.
Comment intégrer l'automatisation pour faire évoluer les processus de mise à jour
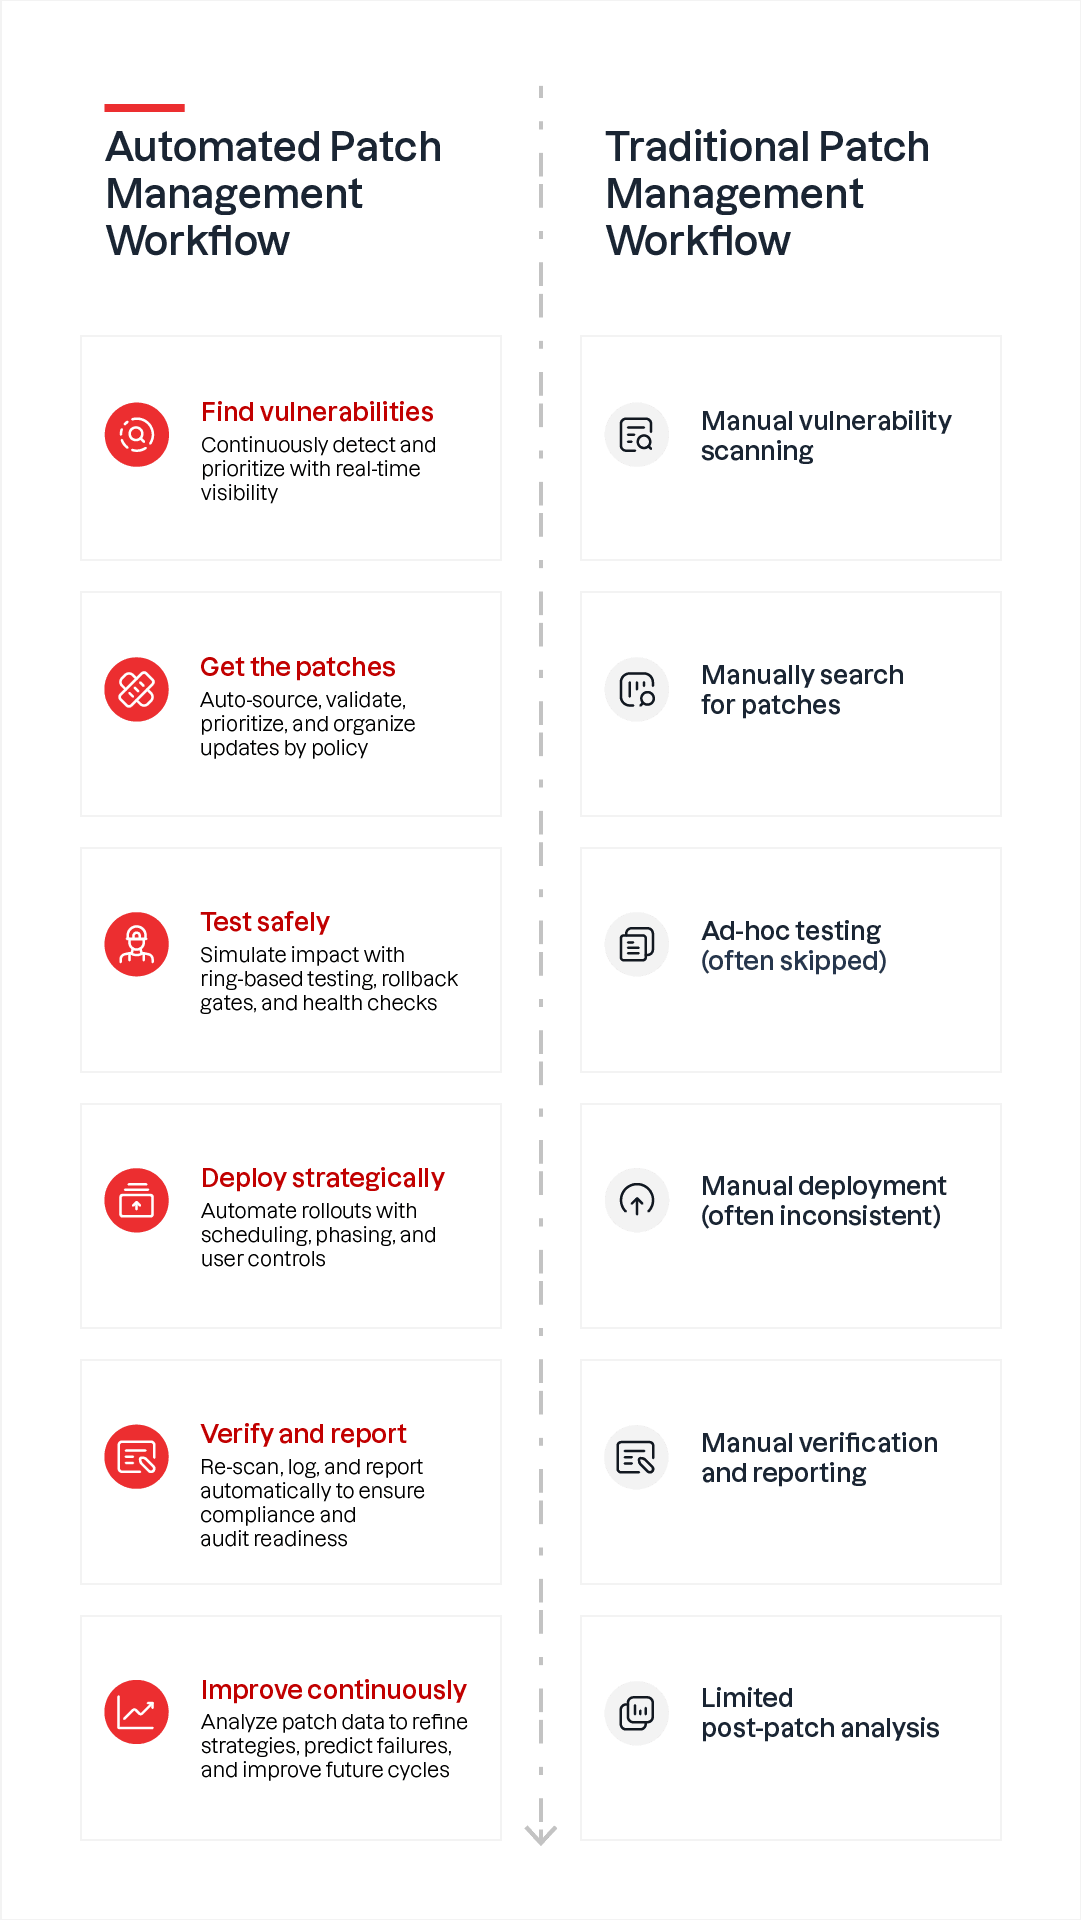
Bien que le processus de base de gestion des correctifs puisse être exécuté manuellement, l'automatisation aide les équipes à optimiser chaque étape en améliorant la cohérence, en réduisant au minimum les erreurs humaines et en accélérant la réaction face aux menaces émergentes.
Voici comment l'automatisation renforce chaque étape du flux de travail :
- Identification : Permet une détection continue des vulnérabilités et une visibilité en temps réel sur les actifs, aidant ainsi les équipes à réagir plus rapidement et à établir leurs priorités plus efficacement.
- Acquisition : surveille les sources fiables à la recherche de nouveaux correctifs, les valide et établit des listes de correctifs en fonction de règles prédéfinies, ce qui contribue à réduire la charge de travail manuelle et les erreurs humaines.
- Tests : prend en charge les tests par anneaux, les barrières de retour en arrière et les contrôles d'intégrité, ce qui permet aux équipes de simuler l'impact des correctifs et de détecter rapidement les régressions.
- Déploiement : gère les déploiements planifiés, les déploiements par étapes et les options de report pour les utilisateurs grâce à des workflows respectant le contrôle des changements et les fenêtres de maintenance.
- Vérification et conformité : automatise les nouvelles analyses, les tableaux de bord et les journaux d'audit afin de garantir que les correctifs sont correctement appliqués et que la conformité est maintenue sur l'ensemble des terminaux. Une politique de gestion des correctifs clairement définie garantit la cohérence, la responsabilité et la conformité aux exigences réglementaires.
- Amélioration continue : analyse les données historiques relatives aux correctifs afin d'optimiser les cycles futurs, d'anticiper les défaillances et d'affiner les stratégies de déploiement.
La bonne nouvelle, c'est que l'automatisation d'un processus de mise à jour ne nécessite pas de refonte complète. De nombreuses équipes commencent modestement en ciblant les tâches répétitives, tout en conservant un contrôle humain là où cela s'avère nécessaire. Même une automatisation progressive peut générer des rendements exceptionnels.
Dans la section suivante, nous examinerons les avantages concrets dont les entreprises peuvent bénéficier en étendant l'automatisation à l'ensemble de leur cycle de vie de gestion des correctifs.
Avantages de la gestion automatisée des correctifs
À mesure que les environnements gagnent en complexité, l'automatisation de la gestion des correctifs aide les organisations à passer d'une approche réactive à des opérations proactives, évolutives et résilientes. Voici comment procéder :
- Une réaction plus rapide face aux menaces : l'automatisation élimine les goulots d'étranglement liés aux opérations manuelles, ce qui permet un déploiement rapide des correctifs et réduit les fenêtres d'exposition.
- Évolutivité dans tous les environnements : que vous gériez des centaines ou des milliers de terminaux, l'automatisation garantit une application cohérente des correctifs sur les systèmes physiques, virtuels et natifs du cloud.
- Amélioration de la cohérence et de l'efficacité des processus : les processus automatisés réduisent les erreurs humaines, rationalisent le cycle de vie des correctifs et préservent l'intégrité du système.
- Une approche proactive en matière de cybersécurité : une détection continue et une correction plus rapide permettent aux équipes de garder une longueur d'avance sur les vulnérabilités.
- Réduction des coûts d'infrastructure et d'exploitation : l'automatisation réduit au minimum le recours aux serveurs de correctifs, aux scripts personnalisés et aux mises à jour manuelles, ce qui s'avère particulièrement utile dans les environnements hybrides ou axés sur le cloud.
- Meilleure conformité et meilleure préparation aux audits : l'application automatisée des correctifs facilite le respect des politiques et simplifie les déclarations réglementaires.
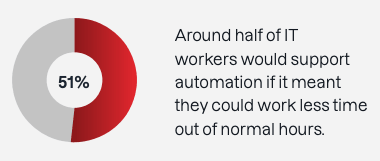
- Des processus informatiques plus sains et un meilleur équilibre entre vie professionnelle et vie privée : en supprimant la nécessité de procéder à des fenêtres de mise à jour tardives et à des corrections d'urgence, l'automatisation contribue à réduire l'épuisement professionnel et favorise un meilleur équilibre entre vie professionnelle et vie privée.
De la rapidité et de l'échelle à une sécurité renforcée et à des opérations plus fluides, l'automatisation transforme les systèmes modernes de correction de failles en un avantage stratégique. Mais comment se compare-t-elle réellement aux méthodes manuelles ? Analysons cela en détail.
Principales différences entre la gestion manuelle et la gestion automatisée des correctifs
La mise à jour manuelle a sa place, mais l'automatisation change la donne. Voici comment ils se comparent :
| Gestion manuelle des correctifs | Gestion automatisée des correctifs | |
|---|---|---|
| Il est temps d'installer les correctifs | Plus lent, il est souvent en retard par rapport au calendrier des menaces | Plus rapide, ce qui correspond à la réduction des fenêtres d'exploitation |
| Utilisation des ressources | Élevé, ce qui met à rude épreuve les équipes informatiques | Low permet au service informatique de se consacrer à des tâches stratégiques |
| Taux d'erreur | Plus élevé, sujet à l'erreur humaine | Plus faibles, constants et reproductibles |
| Évolutivité | Utilisation limitée dans les grands environnements | S'adapte facilement à tous les terminaux |
| Visibilité et couverture | Souvent incomplètes | Une couverture quasi totale en quelques heures |
| Impact sur le réseau | Peut entraîner des surcharges ou des coupures de courant | Conçu pour minimiser les perturbations |
| Coût | Augmentation due à des retards et à des manquements | En baisse grâce à l'efficacité et à la prévention |
| État de la sécurité | Une approche réactive entraîne souvent des retards dans la mise en place des correctifs | Une approche proactive qui réduit l'exposition |
| Conformité | Qui prend beaucoup de temps | Simplifié et vérifiable |
| Soutien à l'innovation | Ralentit l'agilité informatique | Permet d'accélérer l'innovation |
Avertissement : ce tableau est fourni à titre indicatif uniquement et reflète les différences opérationnelles couramment observées dans les environnements d'entreprise. Ces informations ne constituent pas des données validées statistiquement, et les résultats réels peuvent varier en fonction du contexte organisationnel.
Ce contraste met en évidence le fait que l'automatisation permet non seulement d'accélérer l'application des correctifs, mais aussi d'en faire un levier stratégique pour les équipes informatiques et de sécurité. Compte tenu de ces différences, l'étape suivante consiste à identifier une solution de correction adaptée aux besoins et au niveau de maturité de votre organisation.
Choisir la bonne solution de gestion des correctifs
Le choix d'une solution de gestion des correctifs est une décision stratégique qui influe directement sur le niveau de sécurité d'une organisation, son efficacité opérationnelle et sa capacité à réagir face aux menaces émergentes. Compte tenu du rythme auquel les vulnérabilités sont découvertes et exploitées, l'application des correctifs doit être considérée comme une fonction de sécurité essentielle qui exige rapidité, visibilité et mise en œuvre stratégique.
Un logiciel moderne de gestion des correctifs doit s'adapter à votre infrastructure informatique en prenant en charge divers systèmes d'exploitation et modèles de déploiement, que vos systèmes soient basés sur le cloud, hybrides ou sur site. Elle doit également offrir une visibilité en temps réel sur les actifs, automatiser les processus de correction et garantir une conformité cohérente sur l'ensemble des systèmes et des terminaux. Sans ces capacités, les organisations risquent de prendre du retard dans l'application des mises à jour essentielles, ce qui accroît leur vulnérabilité face aux cyberattaques et augmente le risque de non-conformité.
Lorsque vous évaluez les différentes options, privilégiez les plateformes qui :
- Offrir une visibilité complète sur l'état des correctifs pour l'ensemble des systèmes d'exploitation, des applications et des logiciels tiers
- Assurer un déploiement rapide et fiable, avec un minimum de perturbations pour les utilisateurs
- Intégrez des outils de validation et de reporting permettant de vérifier la réussite de l'application des correctifs et d'identifier les lacunes
- Intégration aux outils existants de gestion des services informatiques et d'opérations de sécurité
- Évoluez facilement pour prendre en charge les environnements distribués et hybrides
- Mettez en place des flux de travail personnalisables et des politiques d'application adaptées aux besoins de l'entreprise
- Fournir des tableaux de bord de conformité en temps réel pour faciliter la préparation aux audits et le reporting à la direction
[Découvrez comment l'automatisation basée sur l'IA transforme les processus informatiques]
L'automatisation joue un rôle essentiel dans les solutions modernes de mise à jour. En réduisant au minimum les interventions manuelles et en permettant des temps de réponse plus courts, un outil automatisé de gestion des correctifs aide les équipes à garder une longueur d'avance sur les menaces tout en libérant des ressources pour des initiatives stratégiques.
Lorsqu’elle s’inscrit dans une stratégie globale de gestion autonome des terminaux (AEM), la mise à jour des correctifs s’intègre également dans un système unifié qui réduit la prolifération des outils, améliore la visibilité et le contrôle, et favorise la clarté opérationnelle au sein d’environnements complexes.
La meilleure solution de correction doit également correspondre au profil de risque de votre équipe, s'adapter à la taille de votre environnement et vous aider à maintenir la sécurité sans vous ralentir. Il ne s'agit pas seulement de rester à la page, mais aussi d'assurer la sécurité, la résilience et la préparation.
L'approche de Tanium en matière de gestion automatisée des correctifs à grande échelle
Alors que de nombreux outils proposent des fonctionnalités d'automatisation, Tanium offre une véritable autonomie en exécutant des workflows de correction sans intervention manuelle, grâce à des informations en temps réel sur les terminaux et à des contrôles basés sur des règles.
Cette fonctionnalité constitue l'un des piliers de Tanium AEM, où l'application coordonnée des correctifs réduit les risques, accélère les interventions et simplifie les opérations informatiques.
Cette transformation est rendue possible grâce à l'automatisation « Zero Touch », qui regroupe des tâches complexes de mise à jour en flux de travail entièrement autonomes, éliminant ainsi l'exécution manuelle, ligne par ligne, et garantissant une conformité continue.
Tanium propose plusieurs méthodes de mise à jour flexibles, adaptées aux différents besoins des organisations, notamment :
- Zero Touch : déploie automatiquement les derniers correctifs avec une intervention humaine minimale, permettant ainsi un processus de mise à jour continu et autonome. Cette méthode s'avère particulièrement utile pour les grandes entreprises qui gèrent des milliers de terminaux dans des environnements variés.
- Lite Touch : Permet aux organisations de fixer une date précise pour le contrôle des modifications liées à l'application des correctifs, garantissant ainsi la cohérence des dépendances et des déploiements maîtrisés. Cette approche permet des déploiements par étapes et s'adapte aux rythmes de l'activité.
- Automatisation : offre des avantages avancés en matière d'orchestration, tels que des activités de mise à jour avant et après le déploiement, des phases de déploiement planifiées et des contrôles de fiabilité, afin de garantir la réussite du déploiement et de minimiser les perturbations. Ces fonctionnalités sont souvent intégrées à des plateformes ITSM telles que ServiceNow afin de permettre l'automatisation des flux de travail de bout en bout.
De l'automatisation à l'autonomie
L'automatisation « Zero Touch » de Tanium marque un véritable changement de paradigme, allant au-delà de l'automatisation de base pour aboutir à une infrastructure autonome et capable de s'auto-réparer.
À ce stade avancé :
- L'intervention humaine est réduite au minimum
- Le système assure de manière proactive le maintien de son niveau de sécurité
- Les correctifs sont identifiés, téléchargés et appliqués sans intervention humaine
- Ce processus reste actif et s'adapte aux menaces émergentes, y compris aux vulnérabilités « zero-day »
🎥 Découvrez comment l'automatisation « Zero Touch » de Tanium rationalise l'application des correctifs, du déploiement à la validation, dans l'ensemble de votre environnement. Qu'il soit utilisé seul ou intégré à des plateformes telles que ServiceNow, Tanium aide les équipes à appliquer plus rapidement les correctifs, à réduire les risques et à éliminer les tâches manuelles.
Découvrez d'autres vidéos explicatives sur l'application de correctifs avec Tanium :
- Série « Tanium Tech Talks Patch FAQ » : Application des correctifs ESU pour Windows Server 2012 , rapports de conformité des correctifs, mises à jour automatiques des navigateurs, mises à jour de Microsoft Office, application des correctifs sur les nouveaux terminaux et fenêtres de maintenance associées
- Application de correctifs sous Linux
- Mise à jour de macOS et d'Ubuntu
- Application de correctifs avec ServiceNow
- Application de correctifs sur un cluster SQL
- Témoignage client sur Tanium Patch
Ce niveau d'autonomie réduit considérablement la charge opérationnelle et les erreurs humaines, ce qui permet aux équipes informatiques de se concentrer sur la supervision stratégique plutôt que sur les opérations courantes. Elle permet également une visibilité et un contrôle en temps réel, garantissant ainsi la conformité et la résilience de l'ensemble du parc informatique.
Résultats concrets : présentation des réussites en matière de mise à jour des clients de Tanium
ABB a gagné 180 000 heures productives grâce à la mise à jour automatisée de Tanium, ce qui a permis de réduire le nombre d'appels au service d'assistance et d'assurer le bon déroulement des opérations.
📖 Lisez l'étude de cas client
🎥 Regardez la vidéo client
« Avant d’utiliser Tanium, notre procédure consistait à rencontrer les utilisateurs et à appliquer manuellement les correctifs. »Sam Cook, responsable de l'excellence des utilisateurs finaux et des usines chez ABB
Tanium a permis à la ville de Phoenix de mettre en place un cycle de correctifs reproductible, fiable et rapide, réduisant ainsi ce cycle de 75 %, un chiffre impressionnant.
📖 Lisez l'étude de cas client
🎥 Regardez la vidéo client
« Grâce à Tanium, l'application des correctifs sur les terminaux est désormais fiable, rapide et efficace. »Shannon Lawson, responsable de la sécurité des systèmes d'information (CISO) de la ville de Phoenix
Grâce à l'automatisation mise en œuvre avec Tanium, l'équipe opérationnelle d'Honeywell a désormais moins de tâches manuelles à effectuer. Les responsables des correctifs chez Honeywell peuvent ajuster manuellement les calendriers de mise à jour lorsque cela s'avère nécessaire et, ce faisant, ils bénéficient également d'une visibilité complète sur l'ensemble des enregistrements relatifs aux correctifs.
📖 Lisez l'étude de cas client
🎥 Regardez la vidéo client
« Désormais, grâce à Tanium, nous avons dépassé le seuil de 90 % de conformité aux correctifs pendant trois mois d’affilée. » « C'est important. »M. Manish Chopra, directeur informatique chez Honeywell
Regis Aged Care a utilisé Tanium pour faire passer son taux de conformité en matière d'application des correctifs sur ses postes de travail de 1 % à un taux rassurant de 98 %, le tout en deux mois.
📖 Lisez l'étude de cas client
🎥 Regardez la vidéo client
La gestion des correctifs n'est plus seulement une tâche de maintenance ; il s'agit d'un impératif stratégique essentiel pour réduire les risques, garantir la conformité et favoriser l'agilité opérationnelle. Grâce à des outils adaptés et à une stratégie d'automatisation des correctifs, les entreprises peuvent renforcer leur résilience, rationaliser leurs opérations et permettre à leurs équipes de se concentrer sur l'essentiel.
10 façons dont Tanium améliore la gestion des correctifs*
- Identifiez et corrigez les failles que les outils traditionnels ne détectent pas
- Apportez des correctifs plus rapidement, réagissez plus vite
- Bénéficiez d'une visibilité et d'une couverture des correctifs pouvant atteindre 99 % et plus
- Appliquez les correctifs partout : à distance, sur les appareils mobiles et sur site
- Analyser les ressources et évaluer l'état des correctifs en temps réel
- Effectuer des mises à jour à grande échelle sans surcharger l'infrastructure
- Unifier les processus de correction au sein d'une plateforme unique
- Automatisez l'ensemble du cycle de vie des correctifs, de la détection au déploiement
- Éliminez le recours aux serveurs de distribution de correctifs
- Passez à l'autonomie avec Tanium AEM et Zero Touch Automation
*Les fonctionnalités et les résultats décrits s'appuient sur la documentation relative aux produits Tanium, sur des études de cas clients validées et sur des utilisations concrètes. Les résultats réels peuvent varier en fonction de l'environnement de déploiement, de la configuration et du niveau de maturité de l'organisation. Tous les indicateurs de performance reflètent les résultats communiqués par les clients de Tanium et ne sont pas garantis.
Foire aux questions sur la gestion des correctifs
Clarifions quelques questions courantes concernant la gestion des correctifs.
En quoi la gestion des correctifs diffère-t-elle de la gestion des vulnérabilités ?
La gestion des vulnérabilités identifie le « quoi » : l'ensemble des faiblesses potentielles présentes dans les actifs informatiques, notamment les failles logicielles, les erreurs de configuration et les contrôles manquants. La gestion des correctifs fournit les moyens de remédier à une grande partie de ces vulnérabilités, en particulier celles pour lesquelles des mises à jour ou des correctifs validés ont été publiés par les éditeurs.
La mise en place d'un programme efficace de gestion des vulnérabilités repose sur une capacité solide de gestion des correctifs, permettant de combler rapidement et de manière fiable les failles identifiées. Cependant, les approches traditionnelles s'appuient souvent sur des analyses périodiques et des données cloisonnées, ce qui prive les organisations d'une visibilité sur les risques en temps réel et ralentit leur capacité de réaction.
La gestion des correctifs constitue le volet opérationnel de la gestion des vulnérabilités ; elle permet de fournir des correctifs validés pour les vulnérabilités logicielles connues et les failles associées au niveau du système. Pour réduire efficacement les risques, ces deux éléments doivent s'inscrire dans un processus de travail unifié où la détection, la hiérarchisation et la correction sont étroitement intégrées.
Afin de préciser en quoi ces deux disciplines se complètent et en quoi leurs domaines de compétence divergent, voici une comparaison côte à côte de leurs fonctions essentielles et de leurs axes prioritaires :
| Aspect | Gestion des vulnérabilités | Gestion des correctifs |
|---|---|---|
| Définition | Un processus continu permettant d'identifier, d'évaluer, de hiérarchiser et de suivre tous les types de failles de sécurité au sein des actifs informatiques | Un processus opérationnel visant à corriger les vulnérabilités connues au moyen de mises à jour, de modifications de configuration et de correctifs au niveau du système |
| Champ d'application | Couvre l'ensemble des vulnérabilités : failles logicielles, erreurs de configuration, protocoles obsolètes et contrôles d'accès insuffisants | Se concentre sur les vulnérabilités pouvant faire l'objet d'une correction : principalement celles pour lesquelles il existe des correctifs publiés par les éditeurs, des modifications de configuration ou des mesures d'atténuation validées |
| Objectif principal | Réduire l'exposition globale au risque en identifiant et en gérant tous les vecteurs d'attaque potentiels | Prévenir les exploitations et préserver l'intégrité du système en appliquant des correctifs en temps opportun et validés |
| Activités principales | Recensement des actifs, analyse des vulnérabilités, évaluation des risques, hiérarchisation et rapports | Identification des correctifs, tests, déploiement, mises à jour de configuration, planification des retours en arrière et validation de la conformité |
| Relation | Présente les « quoi » et les « pourquoi » de la correction ; s'appuie sur la gestion des correctifs et d'autres contrôles pour mettre en œuvre les corrections | Mets en œuvre les mesures correctives concrètes ; applique les mises à jour en fonction des informations sur les vulnérabilités et de l'état de préparation opérationnelle |
| Rôle opérationnel | Généralement dirigées par des équipes de sécurité dont l'objectif est de réduire les risques et d'atténuer les menaces | Ces tâches relèvent souvent de la responsabilité des équipes chargées de l'exploitation informatique, avec une collaboration croissante des équipes de sécurité pour la hiérarchisation et la validation |
| Rôle stratégique | Contribue à la réduction stratégique des risques en identifiant et en hiérarchisant les faiblesses au sein de l'environnement, ce qui permet de prendre des décisions éclairées et de mettre en œuvre des mesures correctives ciblées | Met en œuvre des correctifs opportuns et validés afin de combler les failles connues, garantissant ainsi la résilience opérationnelle et réduisant les fenêtres d'exposition |
Quel est le lien entre une gestion efficace des terminaux et l'application des correctifs ?
La gestion des terminaux fournit l'infrastructure et la visibilité nécessaires à la réussite de l'application des correctifs. Si l'on ignore quels sont les appareils existants et comment ils sont configurés, l'application des correctifs manque de précision et de fiabilité.
La gestion des correctifs est une fonction spécialisée de la gestion des terminaux qui vise à identifier, tester et déployer des mises à jour afin de corriger les vulnérabilités, d'améliorer la stabilité et de garantir la conformité.
Dans les grands environnements distribués, les terminaux évoluent en permanence : de nouveaux appareils se connectent, les configurations changent et les versions logicielles varient. Sans visibilité en temps réel sur chaque terminal, les entreprises n'ont d'autre choix que de se fier à des inventaires obsolètes ou à des analyses incomplètes. Ce manque de visibilité rend pratiquement impossible d'identifier avec certitude quels systèmes sont vulnérables, de hiérarchiser l'application des correctifs en fonction des risques ou de vérifier que les mises à jour ont bien été appliquées.
Une véritable visibilité sur les terminaux consiste non seulement à savoir ce qui existe, mais aussi à connaître instantanément et en permanence leur état. Ce niveau de précision transforme la mise à jour des correctifs, qui passe d'une tâche réactive à un processus proactif tenant compte des risques.
Quelle est la meilleure stratégie pour mettre en place la mise à jour automatisée ?
La meilleure stratégie pour mettre en œuvre la gestion automatisée des correctifs ne consiste pas simplement à remplacer les étapes manuelles par des scripts : il s'agit de repenser l'ensemble du processus de gestion des correctifs afin qu'il soit axé sur les risques, guidé par des politiques et résilient sur le plan opérationnel.
Une stratégie de mise à jour moderne et prête pour l'automatisation doit reposer sur trois piliers fondamentaux :
- La visibilité avant tout : sachez ce que vous
corrigezL'efficacité de l'automatisation dépend de la qualité des données sur lesquelles elle s'appuie. Commencez par vous assurer une visibilité en temps réel sur l'ensemble de votre parc de terminaux, qu'il s'agisse des systèmes d'exploitation, des applications logicielles ou des configurations. This includes:
• Continuous identification of vulnerabilities and patch availability • Automated testing using ring-based or phased rollouts • Orchestrated deployment with rollback gates and health checks • Post-deployment validation with compliance reporting and audit trails • Feedback loops to refine future cycles based on success rates and exceptions
Without this foundation, automation risks reinforcing visibility gaps rather than eliminating them. - Policy-driven workflows: Define goals, not just tasks
Rather than hardcoding patching steps, define policy-based workflows that reflect your organization’s risk tolerance, IT compliance requirements, and operational rhythms like:
• Patch inclusions/exclusion rules based on asset criticality, compliance scope, or operational role • Maintenance windows and change control alignment • Risk-based prioritization using exploitability, CVSS, and business impact
This approach ensures automation adapts to your environment (not the other way around). - Automatisation en boucle fermée : de la détection à
la validationLa véritable automatisation ne s'arrête pas au déploiement. An effective automated patch management solution should span the entire patch lifecycle, including:
• Continuous identification of vulnerabilities and patch availability • Automated testing using ring-based or phased rollouts • Orchestrated deployment with rollback gates and health checks • Post-deployment validation with compliance reporting and audit trails • Feedback loops to refine future cycles based on success rates and exceptions
This closed-loop model transforms patching from a reactive task into a proactive, self-improving process
Une stratégie de correction automatisée bien mise en œuvre ne se contente pas de réduire la charge de travail manuelle ; elle :
• réduit
les fenêtres d'exposition • améliore le niveau de conformité •
permet aux équipes de se consacrer à des tâches à plus forte valeur ajoutée •
favorise des opérations plus saines et plus durables
L'automatisation ne se résume pas à la rapidité : elle permet également de garantir la précision, la résilience et la confiance dans chaque décision relative à l'application de correctifs.
À mesure que la gestion des correctifs gagne en complexité et revêt une importance croissante, les entreprises ont besoin de bien plus qu'une simple automatisation. Ils ont besoin d'intelligence, de souplesse et de maîtrise. Tanium répond à ces trois critères. Grâce à l'automatisation « Zero Touch », à la flexibilité « Lite Touch » et à l'intégration entre les workflows informatiques et de sécurité, Tanium aide les équipes à renforcer la sécurité, à accélérer les interventions et à gérer les correctifs à grande échelle.
Découvrez comment Tanium peut vous aider à moderniser votre stratégie de correction des failles, à réduire les risques et à simplifier vos opérations : prenez rendez-vous dès aujourd'hui pour une démonstration en direct personnalisée..