
Tanium Autonomous Endpoint Management (AEM) change tout. En fournissant de nouvelles capacités autonomes alimentées par l’IA, Tanium AEM permet aux organisations d’optimiser la gestion des endpoints et de renforcer les mesures de sécurité avec une confiance, une précision et une efficacité inégalées. Grâce à son approche révolutionnaire, Tanium AEM tire parti d’informations avancées axées sur les données, de processus automatisés, ainsi que d’une supervision et d’une gouvernance robustes pour apporter des changements de manière sûre et fiable à l’environnement, garantissant la santé et la sécurité opérationnelles tout en réduisant le risque commercial de résultats informatiques négatifs.
Les capacités autonomes de Tanium sont intégrées de manière transparente dans l’ensemble du produit. Ci-dessous, nous mettrons en évidence l’une des nombreuses expériences de bout en bout fournies par Tanium AEM. Cela commence par le Guide Tanium , puis montre comment Adaptive Actions et Action Oversight peuvent être utilisés pour apporter des modifications en toute sécurité à l’environnement informatique.
Guide Tanium : hiérarchisation améliorée des tâches
Conçu pour s’attaquer au grand nombre de tâches auxquelles sont confrontées les équipes chargées des opérations informatiques et de la sécurité, Tanium Guide garantit que les utilisateurs débutants et les professionnels chevronnés peuvent gérer efficacement des milliers d’endpoints. En fournissant des notifications claires et spécifiques à l’environnement, le Guide Tanium répond à la question essentielle : « Que dois-je faire ensuite ? » Cela permet aux opérateurs d’effectuer une transition transparente entre l’examen des notifications et la prise de mesures ou l’enquête approfondie sur les problèmes.
Grâce à des informations proactives, Tanium Guide offre une analyse détaillée et des notifications exploitables sur la manière et l’endroit où il peut être possible d’améliorer la santé et la sécurité opérationnelles. Imaginez avoir un système qui identifie non seulement les domaines où des améliorations peuvent être apportées dans l’environnement et les vulnérabilités potentielles , mais qui suggère également les étapes exactes nécessaires pour y remédier. Les informations de Tanium le font, fournissant une perspective prospective sur le maintien d’un environnement informatique robuste et sécurisé.
Le Guide Tanium introduit deux types de notifications : Conseils et Observation. Les notifications d’orientation sont directement liées à des mesures correctives exploitables, tandis que les observations mettent en évidence les facteurs environnementaux importants qui nécessitent une enquête.
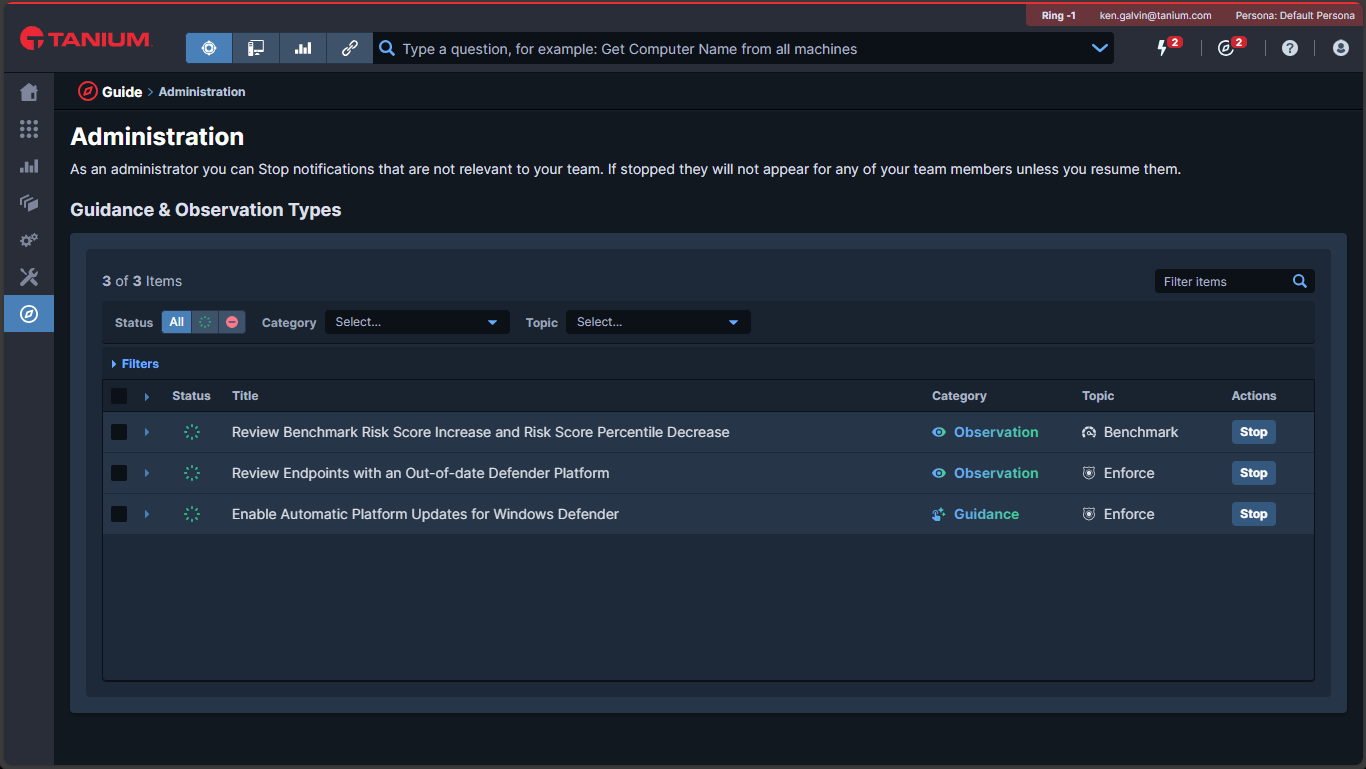
Les notifications d’orientation et d’observation fournissent une vue en temps réel des endpoints ou données affectés, facilitant ainsi l’enquête approfondie des opérateurs. Dans la mesure du possible, une option permettant de prendre des mesures automatisées pour mettre en œuvre une amélioration ou remédier à un problème détecté est mise à disposition.
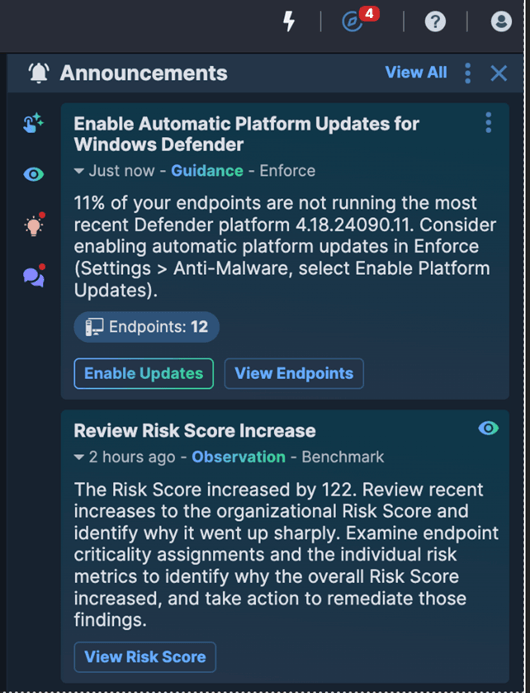
Le Guide Tanium fournit un résumé des notifications et des informations exploitables dans une vue de notification légère et pliable qui est disponible où qu’un opérateur se trouve dans la console Tanium.
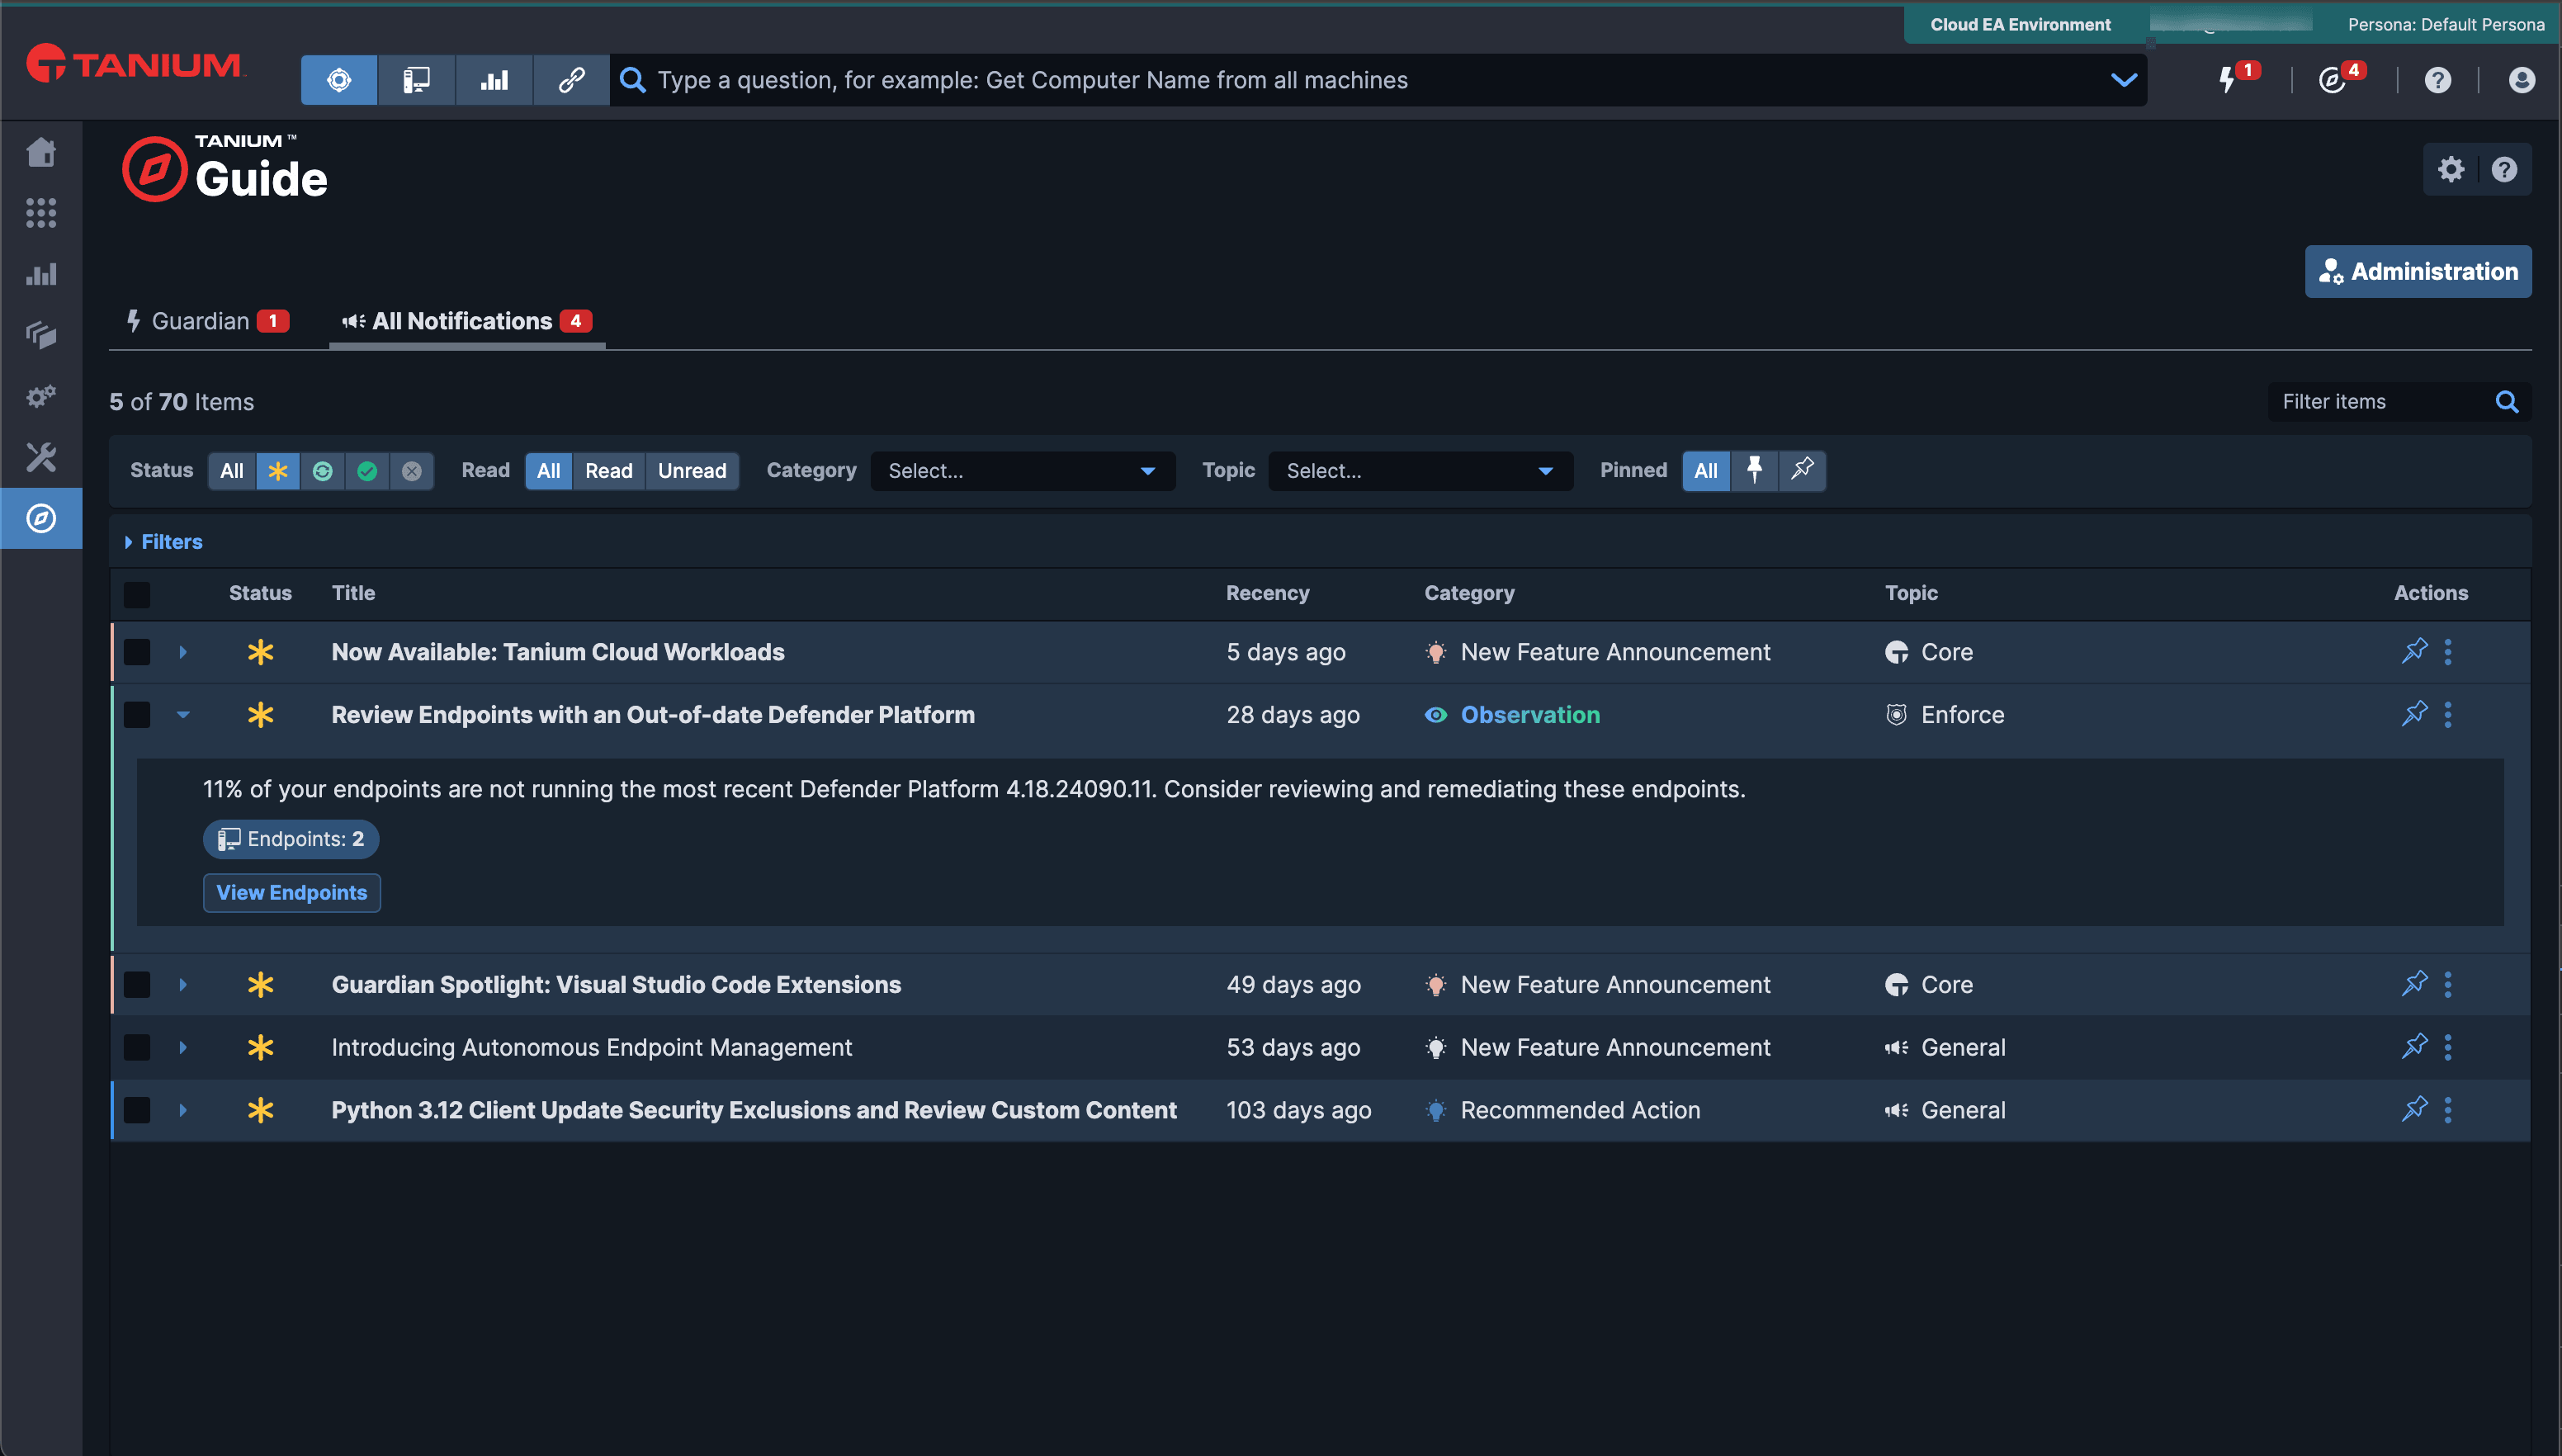
La vue du Guide Tanium est complétée par un espace de travail complet qui intègre de manière transparente le Guide Tanium et d’autres activités dans une vue intégrée unique. Cette vue fournit des options de tri et de filtrage supplémentaires, permettant une hiérarchisation et une enquête améliorées sur ce qui compte le plus dans l’ensemble de l’environnement.
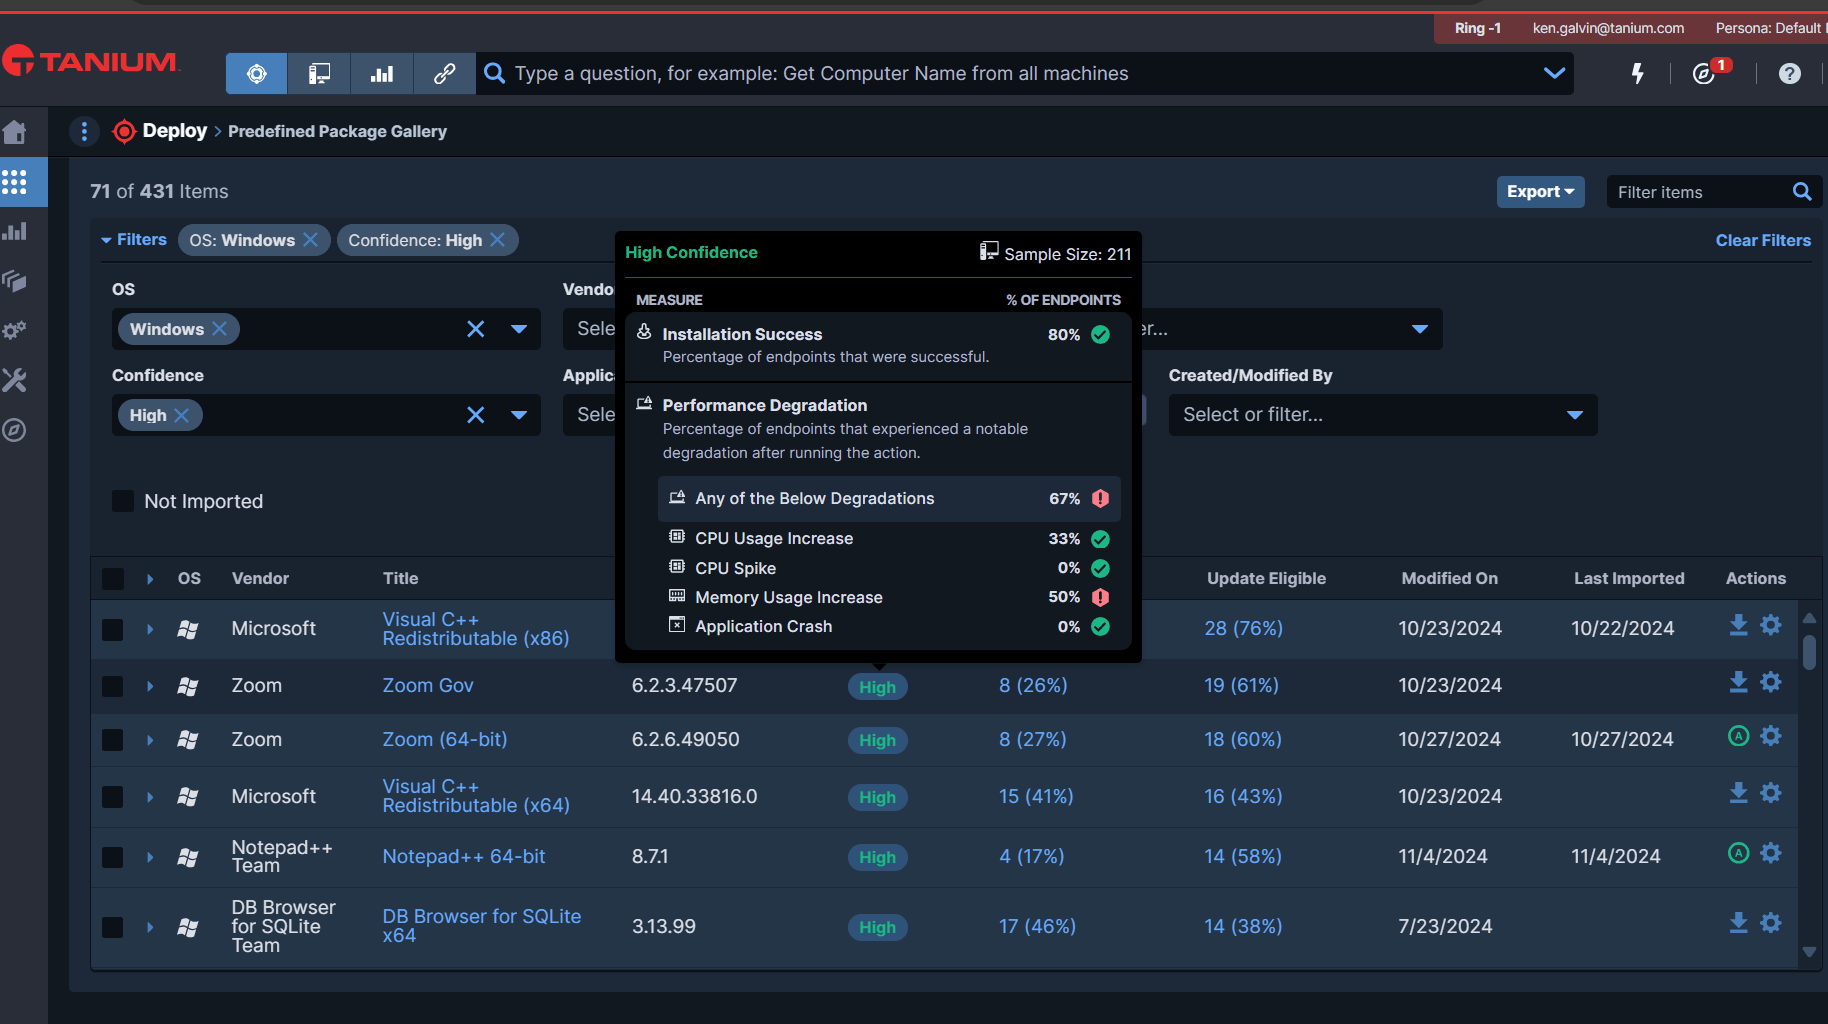
Présentation des scores de confiance
Dans l’ensemble de Tanium AEM, les opérateurs rencontrent diverses opportunités et tâches visant à améliorer l’expérience numérique des employés et à améliorer la santé et la sécurité des opérations des endpoints. L’une des questions initiales que les opérateurs peuvent se poser est : « Quelle est la probabilité que cette tâche aboutisse au résultat souhaité plutôt que d’entraîner des conséquences imprévues telles que des perturbations ou des pannes ? »
Les scores de confiance AEM de Tanium répondent directement à cette incertitude en fournissant des informations en temps réel qui évaluent la probabilité de mettre en œuvre des changements dans l’environnement avec succès et en toute sécurité. Par exemple, imaginez avoir un accès immédiat à une analyse en temps réel des taux de réussite des déploiements de correctifs et de logiciels précédemment exécutés sur des millions d’endpoints gérés avec Tanium. La technologie en attente de brevet derrière Confidence Scores élimine les conjectures, permettant aux opérateurs de prendre des décisions précises et d’assurer un minimum de perturbations commerciales. Aujourd’hui, des scores de confiance sont générés pour les actions de déploiement de correctifs et de logiciels en fonction de mesures clés telles que les taux de réussite de l’installation et les modifications de référence des performances post-déploiement (par ex., utilisation du CPU, utilisation de la mémoire et plantages d’applications).
Avec Tanium Guide, les organisations peuvent hiérarchiser et exécuter les tâches avec l’impact le plus bénéfique sur leurs opérations et leur sécurité, ce qui permet de gagner du temps et de réduire la probabilité de manquer des tâches critiques.
Actions adaptatives Tanium : une approche personnalisée de la gestion des endpoints
Dans la mesure du possible, les informations de Tanium Guide sont rendues exploitables grâce à une automatisation intelligente conçue pour mettre en œuvre des modifications. Les actions adaptatives Tanium garantissent que ces modifications peuvent être livrées en toute sécurité dans l’environnement de manière soigneusement surveillée et progressive.
Présentation du déploiement en anneau
Le déploiement en anneau est une stratégie de déploiement progressif qui minimise les perturbations en déployant initialement des modifications sur un petit groupe d’endpoints, puis en ciblant progressivement des groupes plus importants en fonction de critères de progression configurables. Cela contient des actions potentiellement nocives pour seulement quelques endpoints et minimise les perturbations de la productivité et de la sécurité.
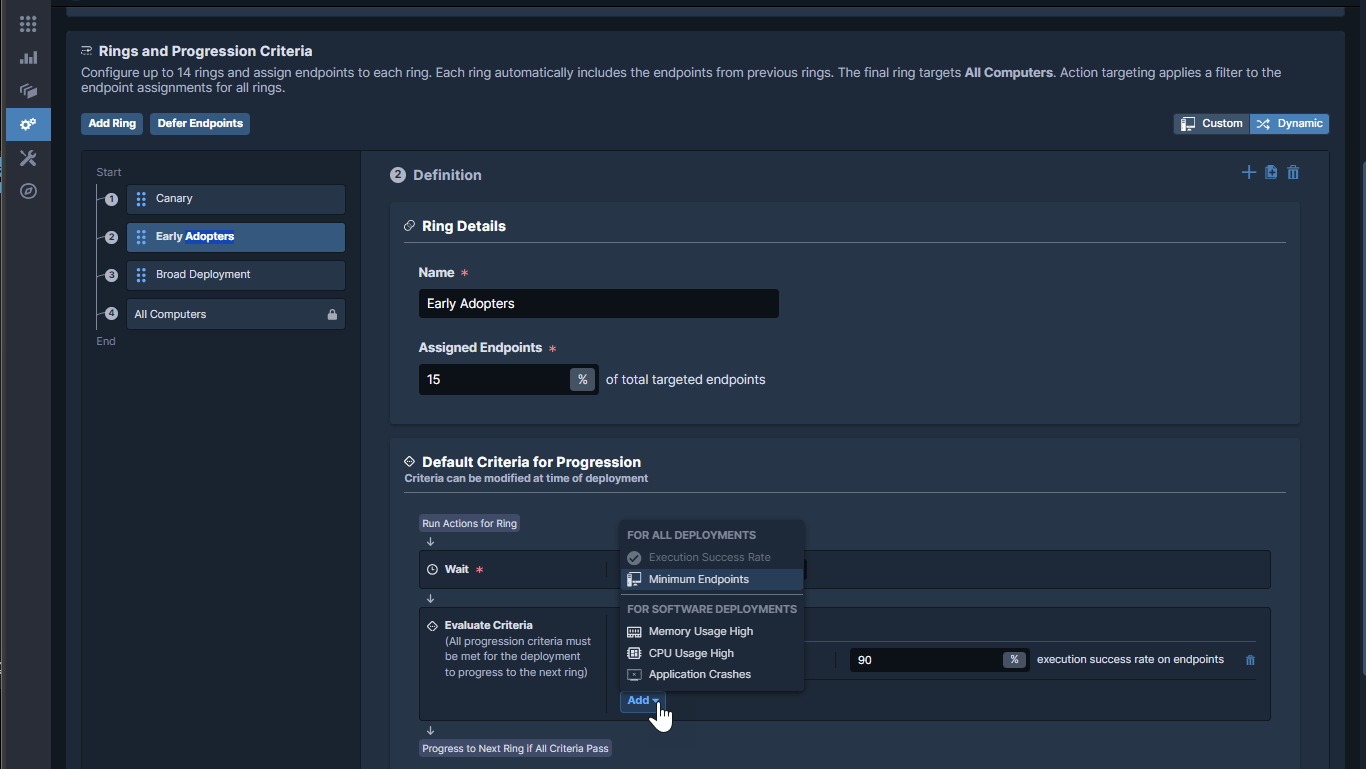
Dans l’image ci-dessous, deux des quatre anneaux sont développés pour afficher les temps d’attente prédéfinis et les taux de réussite de l’exécution. Les mesures des critères de progression peuvent inclure des détails tels que la mémoire, l’utilisation du CPU et les endpoints minimaux nécessaires avant de passer aux anneaux suivants.
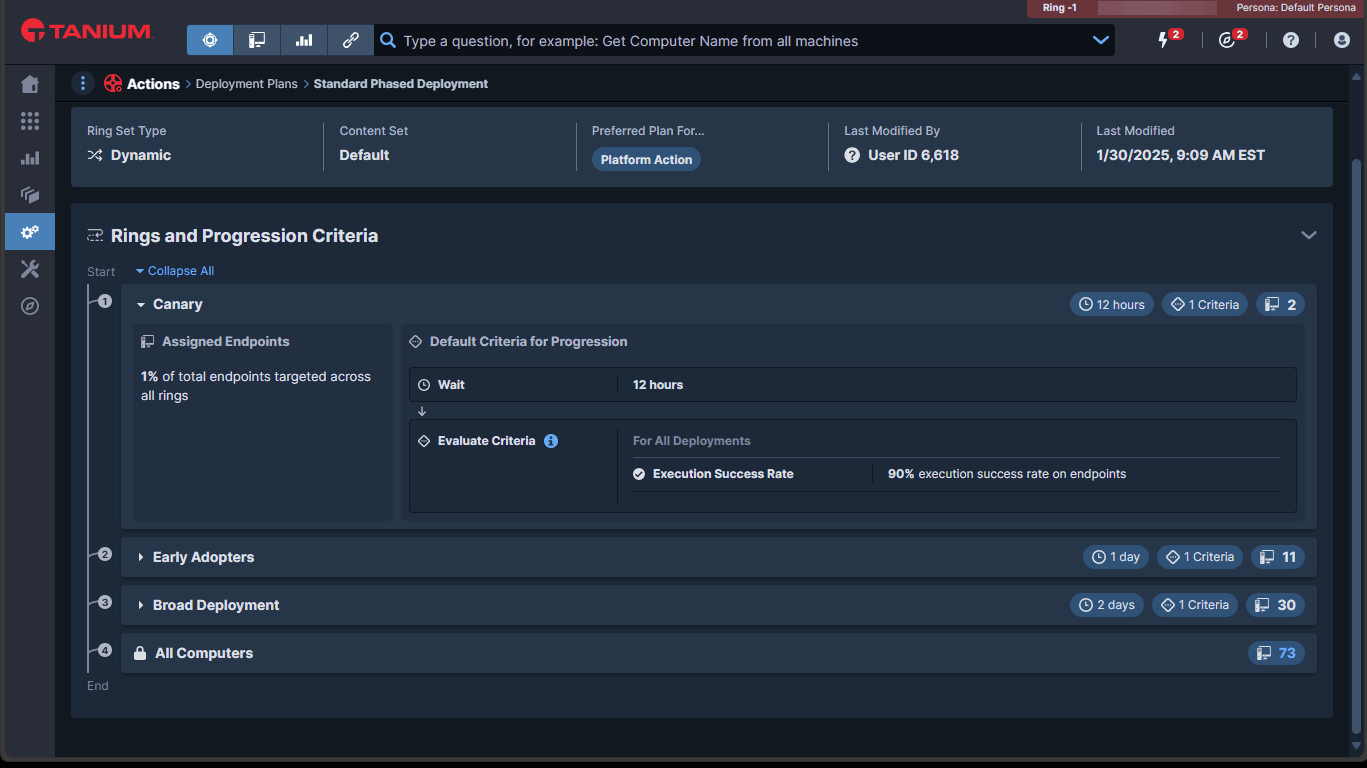
Tanium fournit des modèles de plan de déploiement qui peuvent être utilisés tels quels ou clonés et modifiés pour modifier les groupes cibles des endpoints et les critères de progression afin de répondre aux besoins de déploiement uniques d’une organisation.
Supervision des actions
Lorsque l’automatisation est utilisée dans un environnement, les clients ont souvent l’impression de perdre en visibilité et en contrôle. Avec Tanium AEM, l’inverse exact est vrai. Les utilisateurs de la surveillance des actions obtiennent une vue centralisée de toutes les actions adaptatives qui ont été exécutées par le passé, sont en cours d’exécution et sont planifiées pour s’exécuter à l’avenir. Par exemple, dans la vue État du déploiement de l’anneau illustrée ci-dessous, les opérateurs peuvent observer le statut en temps réel de chaque action.
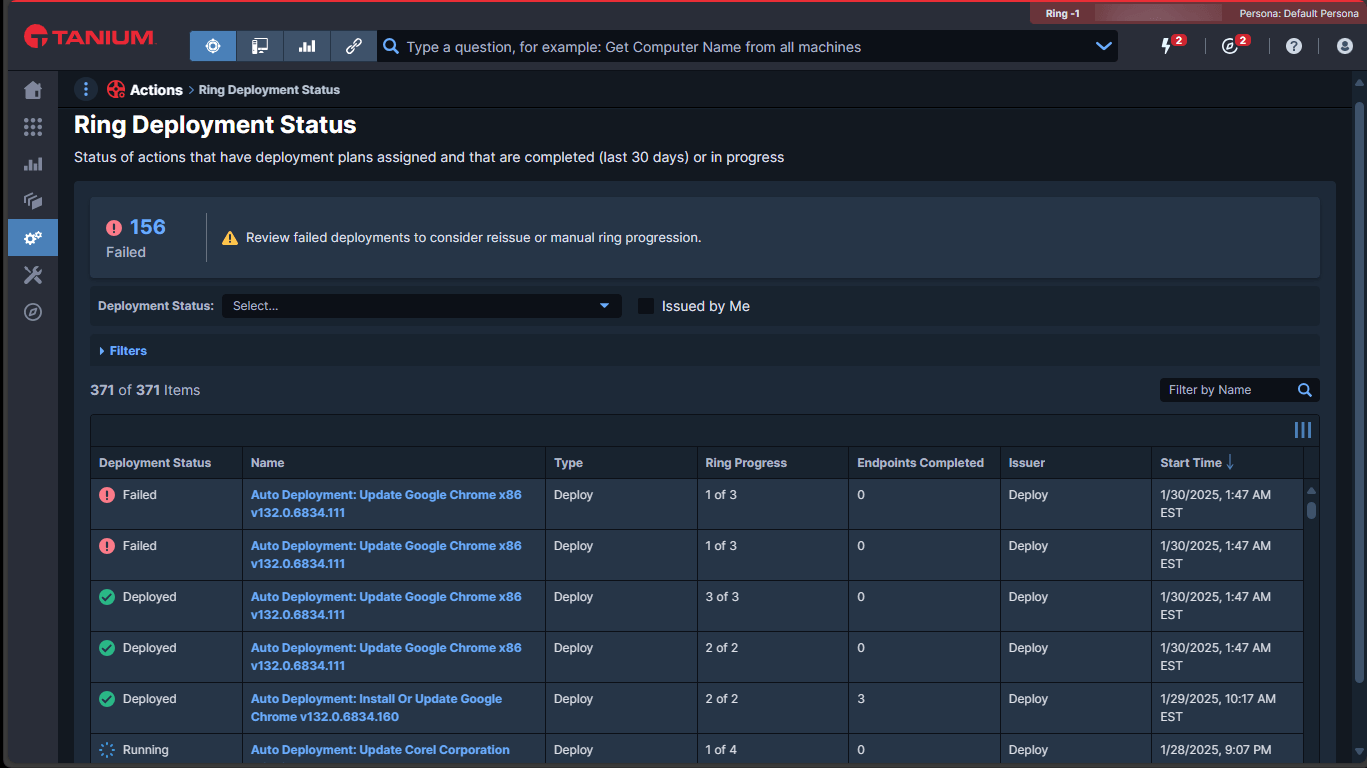
En plus de la visibilité, les opérateurs disposent d’un contrôle complet des actions adaptatives. Les actions peuvent être mises en pause, reprises, arrêtées ou passées manuellement à l’anneau suivant si nécessaire. Ce niveau de contrôle maintient les humains dans la boucle à chaque étape du processus et leur permet d’intervenir si les critères de progression ne sont pas satisfaits et que l’exécution s’arrête. À partir de là, les opérateurs peuvent enquêter davantage sur les endpoints impactés et reprendre l’automatisation ou même arrêter sa progression pour réduire le risque de perturbation généralisée.
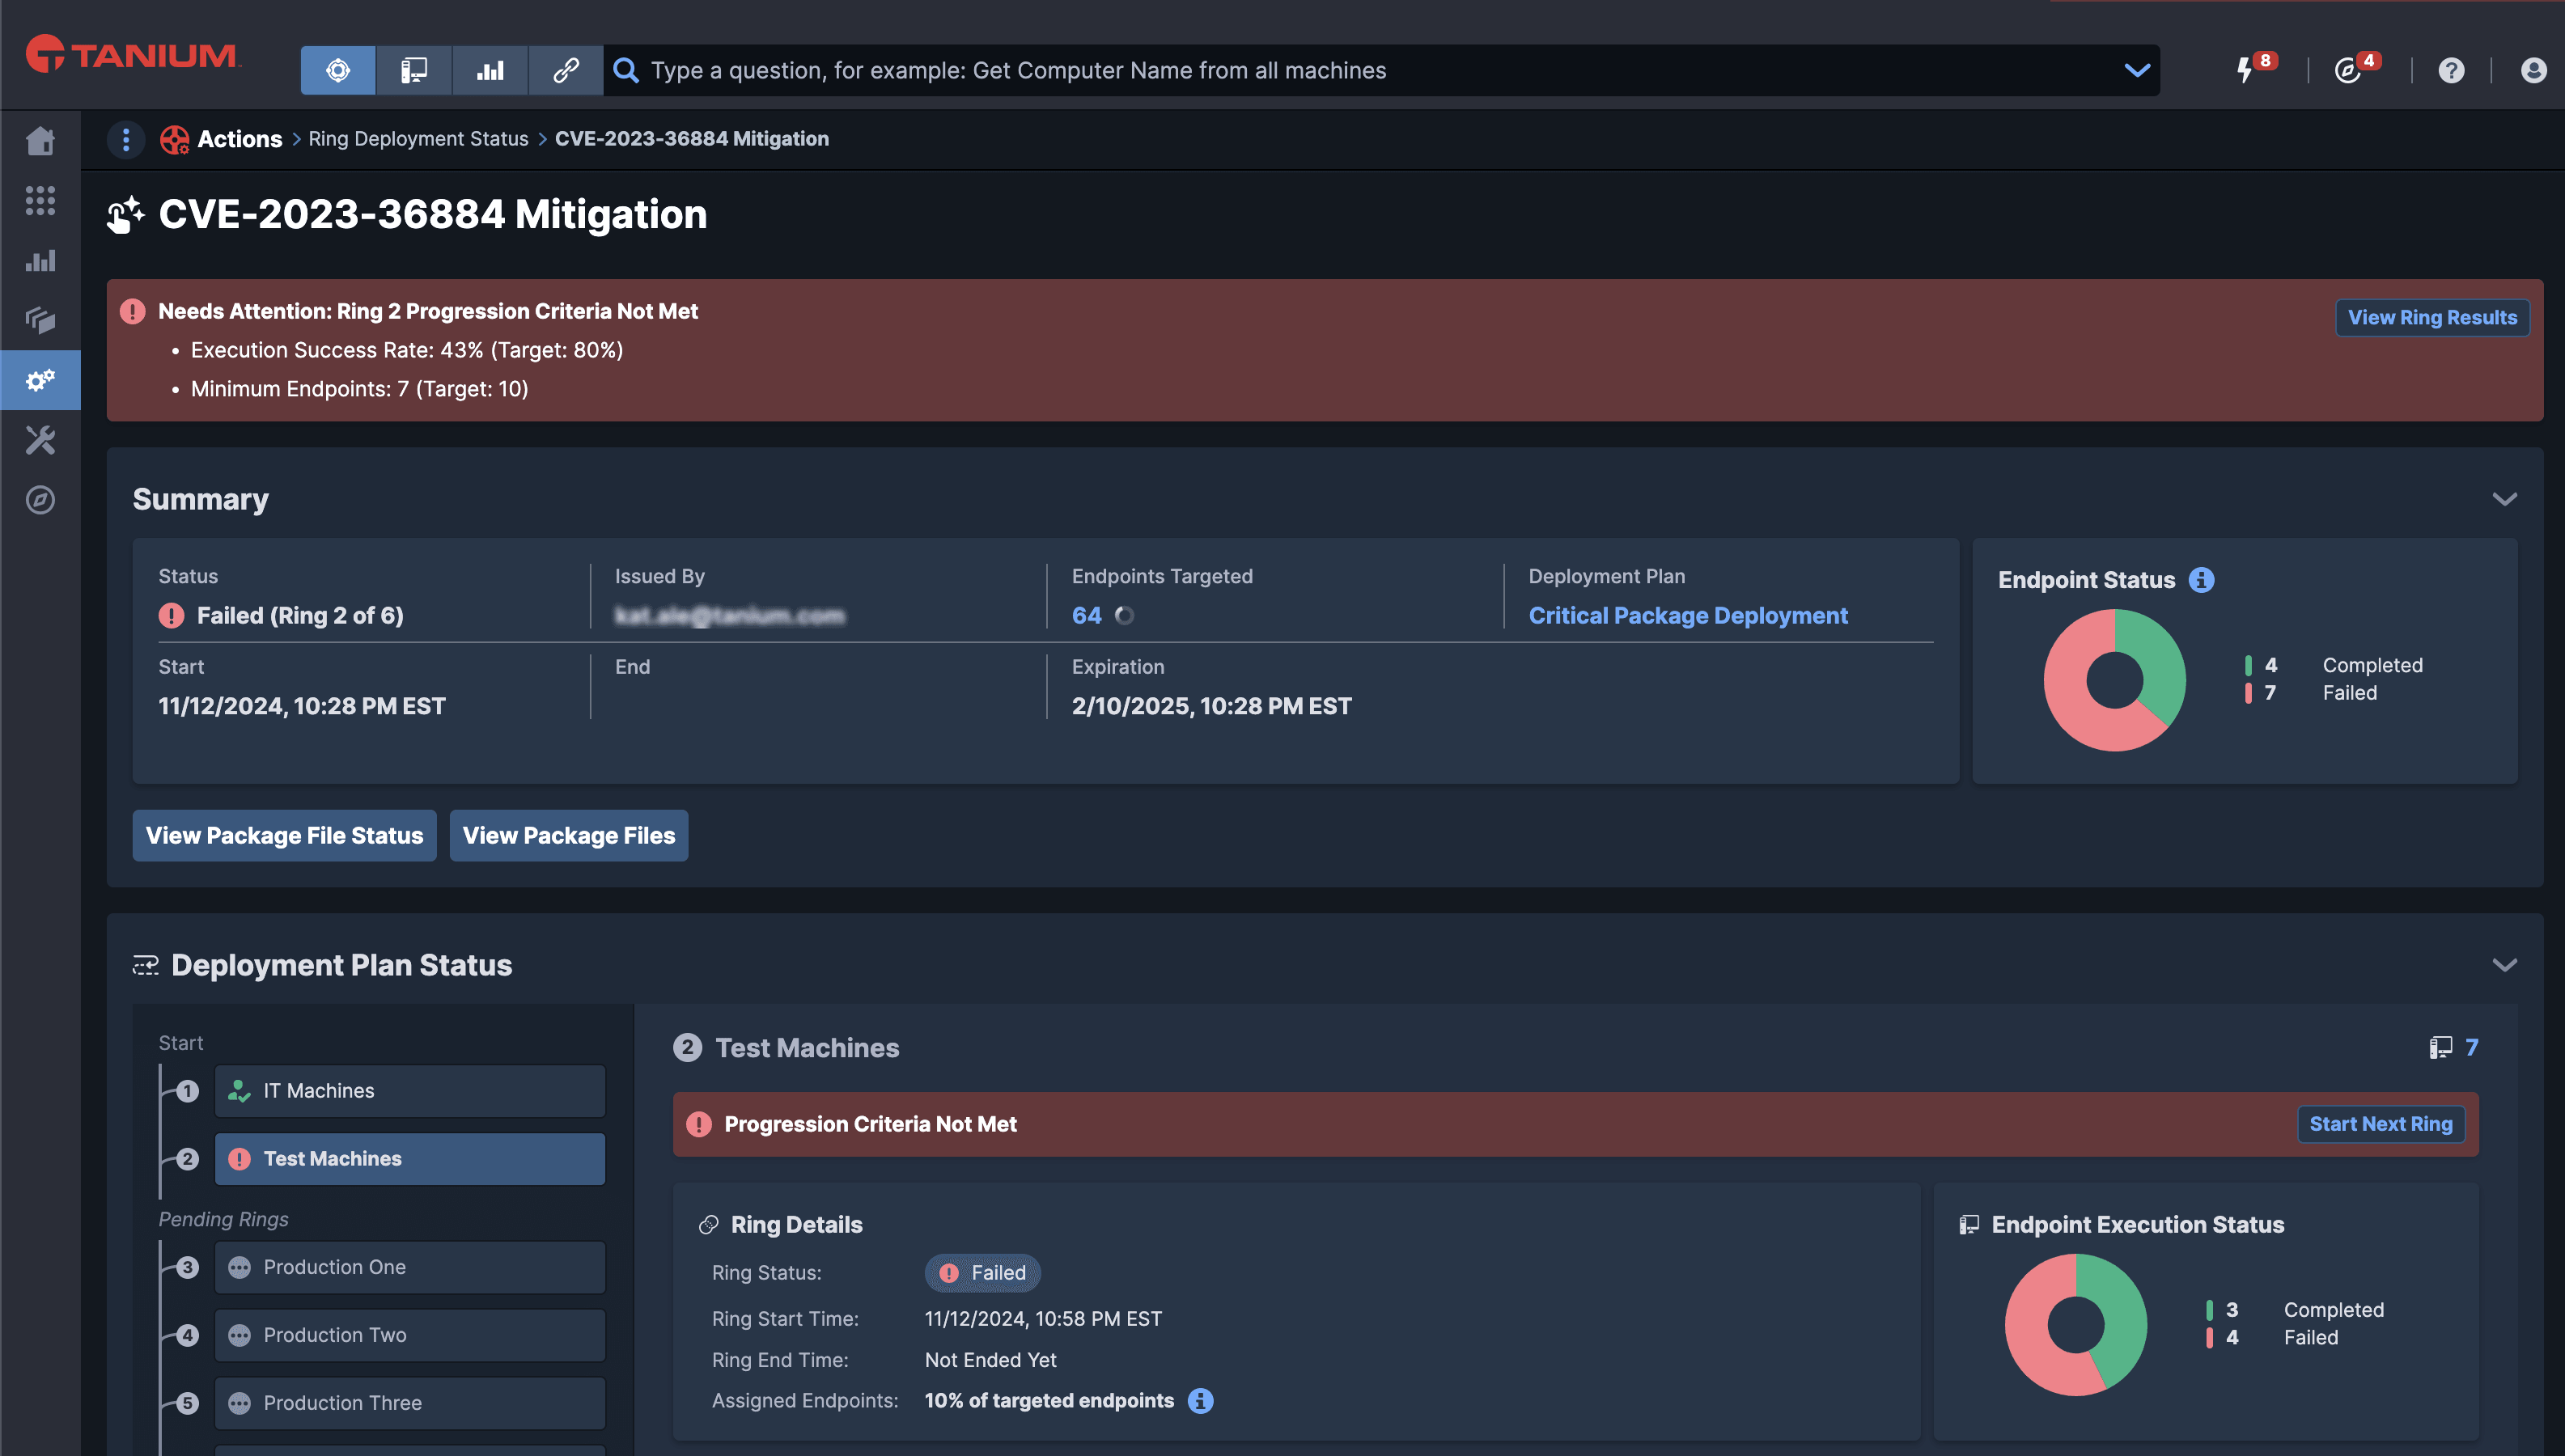
Action Oversight centralise la gouvernance de l’automatisation de Tanium, ce qui en fait la source unique de vérité pour Adaptive Actions. Les informations et les capacités qu’il fournit augmentent l’efficacité du workflow et garantissent que les opérateurs peuvent tirer parti des capacités autonomes en toute confiance et avec un contrôle total.
« Par le passé, notre équipe a rencontré des problèmes où nous ne pouvions pas terminer l’application des correctifs assez rapidement ou où l’application des correctifs ne se terminerait pas à temps. Cela a entraîné des correctifs manquants ou incomplets et des risques de sécurité continus. Désormais, nous pouvons traiter plus de machines avec plus de vitesse et de précision. »David Anderson, responsable de l’automatisation des correctifs et de la remédiation des vulnérabilités, VF Corp.
Tanium AEM représente le summum des solutions de gestion informatique modernes, donnant aux opérateurs la confiance nécessaire pour apporter des modifications de grande valeur en toute sécurité et fiabilité à leurs environnements. Nous vous invitons à nous rejoindre pour ouvrir la voie à l’innovation en matière de gestion autonome des endpoints et nous sommes impatients de vous aider à découvrir comment Tanium AEM peut faire passer les opérations informatiques et la sécurité de votre organisation au niveau supérieur.
- En savoir plus sur Tanium AEM lors du salon Converge 2024 On Demand
- Inscrivez-vous à ce webinaire informatif : faire évoluer l’exécution informatique et de la sécurité grâce à la gestion autonome des endpoints (AEM)
- En savoir plus sur le Guide Tanium,les actions adaptatives et l’ automatisation du déploiement sur le Centre de ressources Tanium
- Les clients Tanium actuels peuvent consulter ces modules de formation AEM (Remarque : compte du Centre d’apprentissage Tanium requis)
- Voir une démonstration rapide de bout en bout de Tanium AEM
- Planifier une démo en direct

