
Il a coûté 1,1 millions USD au comté voisin de San Bernardino pour résoudre une attaque de ransomware sur le service de son shérif plus tôt cette année. Jeff Aguilar, directeur de la sécurité de l’information (RSSI) pour le comté voisin de Los Angeles, espère prévenir un sort similaire dans l’un des 38 départements du comté qu’il est chargé de protéger.
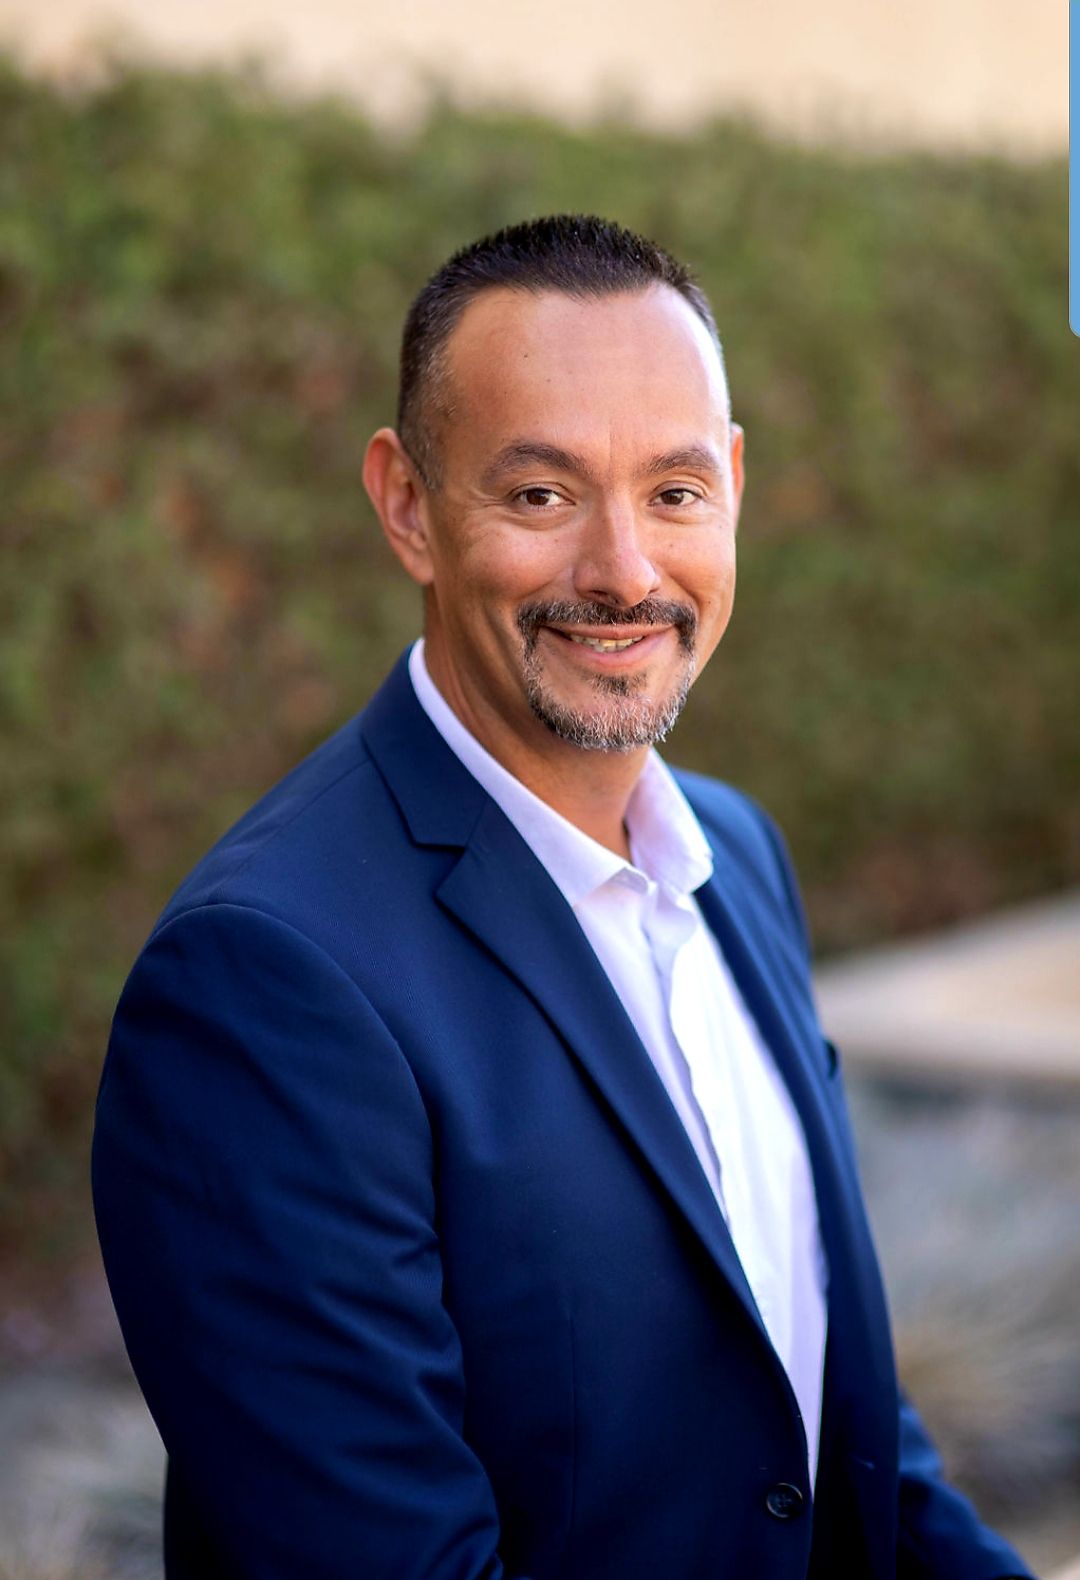
Aguilar (à droite), qui occupe des postes de sécurité de haut niveau dans le comté de LA depuis 2018 et est devenu son RSSI l’année dernière, est pleinement conscient de la vulnérabilité croissante des agences fédérales, étatiques et municipales. Les cyberattaques ciblant le secteur public ont augmenté de 40 % au deuxième trimestre de 2023 au cours de la même période il y a un an. Et bien que le comté de LA ait jusqu’à présent évité un incident majeur, Aguilar sait que maintenir ce record nécessitera de la diligence, de la résolution et, c’est essentiel, une communication et une coordination constantes avec les pairs du secteur ainsi que les employés du comté sous sa surveillance.
Cela aide les efforts de benchmarking de son propre service, pour être sûr. Et plus que cela.
En fait, contrairement à de nombreux RSSI, il croit fermement au partage d’informations utiles qui pourraient aider d’autres agences gouvernementales à contrer les menaces. Cette volonté d’entendre et de partager des points de vue variés est peut-être portée par son propre CV varié, qui comprend des postes dans le gouvernement, les soins de santé, les services financiers et les transports.
Focal Point a rencontré Aguilar pour en savoir plus sur son approche collaborative et sur ce qui fait de lui l’un des principaux chefs gouvernementaux de la cybersécurité du pays.
(L’entretien suivant a été modifié pour plus de clarté et de longueur.)
À première vue, la structure hiérarchique du comté de LA, qui rend compte à qui, semble, eh bien, assez complexe.
Nous avons un modèle fédéré : je rends compte au DSI du comté. Chaque service agit en tant qu’entreprise indépendante et dispose de son propre DSI et responsable de la sécurité de l’information. Leur travail consiste à adopter les politiques et la stratégie de cybersécurité que mon équipe définit au niveau du conseil d’administration.
J’ai deux adjoints sous ma responsabilité et j’en recrute deux de plus. Nous organisons le comté en clusters (à des fins opérationnelles), chaque cluster représentant un domaine spécifique de notre entreprise. Par exemple, les soins de santé constituent un secteur d’activité et les forces de l’ordre un autre. Mes adjoints couvriront différents clusters en fonction de leurs ensembles de compétences et des besoins des clusters. Nous établissons les barrières de cybersécurité d’un point de vue de haut niveau, et les services y travaillent.
Le district scolaire unifié de LA et l’autorité de logement de LA ont récemment subi des violations de données. Lorsque vous voyez ces choses si proches de chez vous, cela déclenche-t-il des sonneries d’alarme pour vous ?
Oui, toute organisation disposant de données sensibles est une cible potentielle.
Je parle à de nombreux RSSI municipaux d’État et locaux. Nous partageons constamment les leçons apprises et nous demandons : « Qu’est-ce qui a fonctionné, qu’est-ce qui n’a pas fonctionné et que puis-je imiter pour ne pas avoir à réinventer la roue ? » Je pense que c’est l’une des choses que, peut-être, le comté de LA fait différemment que d’autres agences gouvernementales. Nous encourageons la collaboration au sein du gouvernement. Il y a la transparence.
[Lire également : cours RaaS – un guide défensif sur les ransomwares en tant que service]
Évidemment, je ne veux pas tomber dans les mauvaises herbes avec ce que nous faisons spécifiquement. Mais nous avons constamment d’excellentes discussions, en particulier sur la stratégie et la réponse aux incidents, d’un point de vue régional.
Vous supervisez la politique de cybersécurité pour les services comptant plus de 100 000 employés. Il suffit que l’un de ces services devienne malhonnête pour qu’une bonne planification se déroule latéralement. Comment assurez-vous la conformité ?
Oui, c’est un défi. Heureusement pour nous, nous faisons constamment l’objet d’un audit interne. Je sais que beaucoup de gens ne considèrent pas les audits comme une valeur ajoutée. Mais je le fais parce que vous ne savez que ce que vous savez, et les audits sont un excellent moyen de garantir la conformité et d’identifier les lacunes.
« Je sais que beaucoup de gens ne considèrent pas les audits comme une valeur ajoutée. Mais je le fais parce que vous ne savez que ce que vous savez, et les audits sont un excellent moyen de garantir la conformité et d’identifier les lacunes. »
Donc, notre service effectuant ces audits s’exécute à travers une liste de contrôle. Ils cherchent à se conformer aux politiques internes du conseil d’administration. Nous avons des directives et des normes technologiques. Chaque service est examiné et doit ensuite être validé par rapport à ces politiques et directives. Cela est en cours. Chaque service est touché plusieurs fois par an. Et puis, de temps en temps, nous verrons également un audit fédéral.
Avec nos audits internes, je vais souvent indiquer où je pense qu’il pourrait y avoir des lacunes et leur permettre de voir ce qu’ils peuvent trouver. Une fois leur rapport reçu, nous créerons généralement un plan d’amélioration. Cela fait remonter la chaîne de leadership de l’organisation à des fins de sensibilisation. De cette manière, nous savons que nous obtenons l’attention appropriée pour résoudre tous les problèmes.
Avec autant d’employés du comté, vous devez avoir les mains pleines.
Bien sûr. L’un des principes fondamentaux de sécurité est que la personne, l’employé, est toujours le maillon le plus faible.
Les organisations dépensent des millions de dollars dans un environnement de contrôle, et tout cela peut être contourné par un seul clic manqué. Nous avons donc été extrêmement agressifs avec une formation de sensibilisation à chaque secteur d’activité individuel, car la manière dont les activités sont menées d’un service à l’autre peut être complètement différente.
Pour le mois national de sensibilisation à la cybersécurité, nous nous adressons aux employés et faisons appel à des fournisseurs et des leaders du secteur pour partager les leçons apprises ainsi que les choses à faire et à ne pas faire en matière de sécurité. Et je pense que nous nous sommes améliorés pour raconter l’histoire.
Nous faisons en sorte que les utilisateurs finaux se soucient de ces mauvais clics en créant une réponse émotionnelle qui va au-delà de l’environnement du comté. Ils peuvent emporter ce qu’ils apprennent chez eux et l’appliquer dans leur vie personnelle.
Nous avons la saison des achats pour les fêtes à venir, par exemple, et il y aura une toute hausse des tentatives d’ hameçonnage qui prétendent provenir d’Amazon Marketplace, d’eBay, de l’IRS, ou de tout ce qu’ils devront surveiller. Les gens voient ces choses et ont une réponse émotionnelle et peuvent simplement cliquer sans réfléchir. Nous avons vraiment intensifié notre programme pour les aider à les éduquer sur de telles choses, au travail et à la maison.
Comment savez-vous si votre formation de sensibilisation est efficace ?
Nous effectuons des forages constants. Nous faisons des plans de travail. J’ai des taux de clics pour chaque service et un cumul au niveau du comté. Je suis en mesure d’établir des tendances année après année, et nous ajustons la formation là où cela est logique. Nous n’effectuons pas de formation à la découpe de cookies qui soit la même chaque année. Nous l’ajustons aux points chauds du secteur et aux points chauds du comté.
« Nous n’effectuons pas de formation à la découpe de cookies qui soit la même chaque année. Nous l’ajustons aux hotspots du secteur et aux hotspots du comté. »
Par exemple, nos campagnes d’hameçonnage sont un peu différentes de celles qu’elles étaient en ce moment, car nous arrivons à une élection principale l’année prochaine. Nous avertissons les employés des e-mails d’hameçonnage avec des messages destinés à les faire avancer, comme : « Votre affiliation à la partie a changé ; cliquez sur ce lien si vous n’aviez pas l’intention que cela se produise. »
Nous examinons toujours les problèmes régionaux et géopolitiques et ajustons périodiquement notre formation en conséquence.
Faites-vous quelque chose comme des chasses aux menaces pour trouver des vulnérabilités potentielles ?
Oh oui, bien que nous externalisions des choses comme ça en raison du niveau d’expérience requis. Nous essayons de développer cette compétence en interne. Mais pour nous, il est logique d’avoir des partenaires de confiance pour vous aider dans les exercices de recherche de menaces. La recherche des menaces est un excellent outil, et ce n’est pas nouveau. Mais c’est probablement encore assez nouveau pour la plupart des agences gouvernementales, car cela implique la gestion des endpoints et un niveau d’expertise spécifique, ce qui peut être complexe.
Je suis un grand fan du cadre MITRE ATT&CK [une référence détaillant les tactiques et techniques couramment utilisées par les attaquants pendant les intrusions réseau], et nous faisons beaucoup de tables, en fonction du paysage des menaces que nous voyons, pour identifier ce qui pourrait se passer dans notre région ou d’autres juridictions.
[Lire également : Qu’est-ce que la chasse aux menaces et pourquoi est-ce important ?]
Encore une fois, tout revient à la collaboration. Parce que si la ville de Los Angeles est touchée par quelque chose qui pourrait nous être lié, cela pourrait également se produire à Pasadena, Santa Monica, Burbank ou ailleurs.
Parlez-nous d’une leçon difficile que vous avez apprise l’année dernière.
Heureusement, nous n’avons eu aucun incident important. Mais nous nous inquiétons de la gestion des risques de la chaîne d’approvisionnement et essayons de nous améliorer.
« Les grands leaders ont la prévoyance d’examiner ces choses prêtes à l’emploi et de réfléchir à ce qui va suivre. »
Le piratage de SolarWinds [où les pirates ont inséré du code malveillant dans des logiciels couramment utilisés pour enfreindre des dizaines de milliers de réseaux gouvernementaux et d’entreprises] a mis cela en lumière. Nous sommes un grand comté. Nous avons beaucoup de fournisseurs. Il est donc essentiel pour nous de maîtriser le risque lié à la chaîne d’approvisionnement . Nous demandons toujours : « Quel est notre risque tiers ? Quel est le risque tiers dans l’ensemble du paysage ? Et comment validons-nous que les fournisseurs respectent nos exigences de sécurité ? »
Pour y remédier, nous avons créé quelque chose appelé notre exposition sur la sécurité et la confidentialité, qui expose les engagements et l’accord du comté et des sous-traitants pour satisfaire à leurs obligations en vertu des lois, règles ou réglementations étatiques ou fédérales applicables, ainsi que des normes sectorielles applicables en matière de confidentialité. Il entre dans tout, des audits à la réponse aux incidents, etc.
Nous avons un addenda pour différents services cloud, et nous le réécrivons actuellement pour répondre également à l’utilisation de l’ IA générative , car nous sommes convaincus qu’elle est là pour rester. En fait, nous voulons mettre en place des garde-fous pour cela maintenant qu’il est temps.
Comment garder une longueur d’avance sur ces nouvelles technologies émergentes ?
Je pense que la plupart des RSSI ont le même guide pour cela. Nous parlons les uns avec les autres et nous prêtons attention à ce qui se passe dans le secteur.
En tant que RSSI pour une organisation gouvernementale, je reçois également de nombreux briefings sur les menaces de la part de partenaires fédéraux, y compris MS-ISAC (Centre d’analyse et de partage des informations multi-États). Il existe beaucoup d’informations utiles qui en découlent. Nous organisons également des réunions mensuelles avec le FBI pour avoir une bonne idée de ce qui se passe du point de vue des menaces nationales. Et puis, il y a votre propre curiosité. Examiner les implications de quelque chose comme ChatGPT, qui prend de l’ampleur, et regarder vers l’avenir et penser à la sécurité dans un monde informatique quantique .
Les leaders forts ont la prévoyance d’examiner ces choses prêtes à l’emploi et de réfléchir à ce qui va suivre. Ils ne sont peut-être pas là aujourd’hui, mais vous devez comprendre ce qui pourrait se passer s’ils arrivent.
POUR EN SAVOIR PLUS
Découvrez d’autres entretiens exclusifs avec des responsables de la sécurité dans notre série « Success Stories ».
- Joseph Karpenko de Stratascale sur...
ÉVOLUTION DES VIOLATIONS À LA STRATÉGIE COMMERCIALE - Ken Fishkin, « évangéliste de la protection de la vie privée » de Lowenstein Sandler, sur...
OFFRER UNE FORMATION SUR LA CYBERSÉCURITÉ - Marvel « Superhéros » Mike Wilkes sur...
UTILISER L’IA POUR LUTTER LE CYBERCRIME - La chasse aux cendres du groupe Apex sur...
PRÉCISER LE RISQUE CYBER (EXACTEMENT) AVEC CETTE FORMULE - Dennis Leber du Honest Medical Group sur...
POURQUOI IL NE PARLE PAS DE CYBERSÉCURITÉ (BEAUCOUP) AVEC LE CONSEIL - Stephen de Léo A Daly a tenu...
LE CÔTÉ FLIP DU RISQUE TIERS - Michael Adams de Zoom sur...
ATTEINDRE LA CYBERSÉCURITÉ 2,0 AVEC LA NOTATION DES RISQUES CYBER

