MITRE ATT&CK est un cadre complet qui sert à la fois d'outil d'évaluation et de base de connaissances permettant de comprendre le comportement des cyberattaquants. ATT&CK est l'acronyme de « » (Adversarial Tactics», « Techniques», « » et « Common Knowledge»).
Ce cadre fournit des recommandations détaillées sur les tactiques et les techniques utilisées par les cybercriminels, en s'appuyant sur des observations concrètes de cyberattaques courantes. Il établit un langage commun permettant de décrire les tactiques et les techniques utilisées par les acteurs malveillants, ainsi que les renseignements sur les menaces nécessaires pour lutter efficacement contre les nouvelles cybermenaces, ce qui facilite la collaboration en vue de l'élaboration de plans de défense et d'atténuation solides.
Chez Tanium, notre mission consistant à assurer la sécurité de nos clients implique que nos services de sécurité informatique doivent fonctionner conformément aux normes les plus strictes en matière de cybersécurité. Pour y parvenir, notre équipe de cybersécurité s'est attachée à adopter le référentiel MITRE ATT&CK afin de nous aider à améliorer et à évaluer l'efficacité de nos capacités de détection des menaces.
Dans cet article, nous vous présenterons une vue d'ensemble du référentiel MITRE ATT&CK, notamment ses termes clés, ses avantages, les enseignements tirés de sa mise en œuvre et les difficultés potentielles que vous devez connaître.
Qu'est-ce que MITRE ATT&CK ?
Created by the MITRE Corporation in 2013 to document advanced persistent threats used against Windows enterprise networks, MITRE ATT&CK is a rapidly growing open-source knowledge base of adversary behavior phases, known as tactics, and the specific actions they might take, or techniques.
La flexibilité de ce cadre transparaît clairement dans son organisation en plusieurs matrices, chacune représentant différentes étapes du cycle de vie d'une attaque. Ces étapes comprennent l'accès initial, l'exécution, la persistance, l'escalade des privilèges, le contournement des défenses, l'accès aux identifiants, la découverte, le déplacement latéral, la collecte, le commandement et le contrôle, l'exfiltration et l'impact, garantissant ainsi une couverture exhaustive.
MITRE ATT&CK couvre un large éventail de plateformes, notamment Windows, macOS et les appareils mobiles, ainsi que les environnements cloud et les systèmes de contrôle, et est utilisé aussi bien par les entreprises privées que par les organismes publics.
Ce cadre constitue une ressource essentielle pour la communauté de la cybersécurité, car il propose des méthodologies et des stratégies permettant de mieux détecter les cybermenaces, d'y répondre et d'en atténuer les effets. Par exemple, les professionnels de la sécurité peuvent utiliser MITRE ATT&CK pour évaluer et développer des produits et services de cybersécurité afin de s'assurer de leur efficacité face aux comportements connus des attaquants, ainsi que pour élaborer des modèles de menaces permettant d'identifier les vulnérabilités et de renforcer les défenses.
En s'appuyant sur ce cadre, les organisations peuvent améliorer leurs stratégies de sécurité et leur niveau global de préparation en matière de sécurité.
Définitions courantes du modèle MITRE ATT&CK
Le référentiel MITRE ATT&CK est constamment mis à jour afin d'intégrer les dernières tactiques, techniques et procédures (TTP) utilisées par les acteurs malveillants à chaque étape d'une cyberattaque. Chaque composant est essentiel au cadre ; examinons donc ces termes spécifiques de plus près afin de mieux comprendre leur rôle.
Remarque : lorsque nous évoquons le référentiel MITRE ATT&CK, nous faisons référence aux techniques et tactiques utilisées par les attaquants qui figurent dans la matrice MITRE ATT&CK Enterprise.
Qu'est-ce que les tactiques et techniques MITRE ATT&CK ?
Décrites comme justifiant les techniques, il existe actuellement 14 tactiques « » d'entreprise utilisées pour classer les raisons qui motivent la réalisation de certaines actions. Outre ces tactiques, ce référentiel répertorie environ 200 techniques d’ -Enterprise ( ) ou moyens par lesquels les attaquants pourraient atteindre leurs objectifs.
Passons en revue les 14 tactiques et types de techniques que les adversaires peuvent utiliser au sein des entreprises :
- L' e d'accès initial consiste à trouver un point d'entrée dans un réseau.
Techniques : Spear e-mails de phishing, exploitation d'applications accessibles au public et utilisation d'identifiants volés
- L' e d'exécution consiste à exécuter du code malveillant au sein du système compromis.
Techniques : Interprètes de commandes et de scripts, exécution par l'utilisateur et exploitation de vulnérabilités logicielles pour exécuter du code sans interaction de l'utilisateur
- La « persistance » consiste à conserver une présence au sein d'un système afin de pouvoir continuer à l'exploiter, malgré les redémarrages, les changements d'identifiants et toute autre interruption susceptible de bloquer leur accès.
Techniques : Création ou modification de processus système, ajout d'éléments de démarrage et utilisation de shells Web
- L'escalade de privilèges consiste à obtenir des autorisations de niveau supérieur sur un système ou un réseau afin d'exercer un contrôle étendu sur celui-ci, de modifier des configurations, d'exécuter des commandes ou d'accéder à des données soumises à des restrictions.
Techniques : Exploitation des failles du système, des erreurs de configuration et des erreurs de programmation afin d'obtenir un accès privilégié à des ressources habituellement protégées contre une application ou un utilisateur
- Le terme « évasion des défenses » ( ) désigne le fait d'échapper à la détection par les dispositifs de sécurité afin de conserver l'accès à un système sans être repéré par les défenseurs ou les solutions de sécurité.
Techniques : Désactivation des logiciels de sécurité, dissimulation ou chiffrement des données et des scripts, et utilisation de techniques furtives pour se fondre dans le trafic quotidien
- L' e par usurpation d'identifiants consiste à voler des identifiants tels que des mots de passe, des jetons ou des clés afin de se faire passer pour des utilisateurs légitimes, d'élever ses privilèges et de se déplacer latéralement au sein du réseau.
Techniques : Capture des données saisies ( ), attaques par force brute et exploitation des identifiants d'accès au système ou au service
[À lire également : Qu'est-ce que la sécurité Active Directory ? Risques et bonnes pratiques]
- La phase de découverte consiste à acquérir des connaissances sur le système et le réseau interne en identifiant les ressources importantes, en analysant les paramètres de sécurité et en cartographiant le réseau afin de planifier les opérations ultérieures.
Techniques : Reconnaissance des systèmes et des réseaux, listes de répertoires et interrogation des configurations système ou des services
- Le déplacement latéral désigne les techniques utilisées par les attaquants pour se déplacer au sein d'un réseau en accédant à d'autres systèmes après la compromission initiale.
Techniques : Utilisation de comptes valides, de services à distance ou de protocoles de bureau à distance pour passer d'un système à un autre au sein d'un même réseau
- La collecte d' s consiste à rassembler des données pertinentes afin d'extraire des informations utiles du système compromis.
Techniques :
Collecter des documents sensibles, enregistrer les saisies des utilisateurs et extraire des données susceptibles d'être utilisées ou exfiltrées en vue d'opérations ultérieures
- L' de commande et de contrôle consiste à mettre en place un moyen de communication avec les serveurs de commande et de contrôle externes afin de recevoir des instructions, d'exfiltrer des données ou de manipuler des systèmes compromis.
Techniques : Utilisation de protocoles personnalisés, du trafic Web ou d'algorithmes de génération de domaines pour maintenir la communication tout en évitant d'être détecté
- L' d'exfiltration consiste à dérober des données sur un réseau après s'y être introduit, afin d'extraire des informations sensibles du système compromis en vue de leur utilisation ou de leur divulgation en dehors de l'organisation.
Techniques : Transfert de données vers un espace de stockage dans le cloud, utilisation de la compression pour masquer et réduire la taille des données, ou recours à des processus d'exfiltration automatisés
- L' e par impact consiste à perturber, à compromettre ou à détruire des données et des systèmes afin de nuire au fonctionnement et à la réputation de l'organisation.
Techniques : Destruction de données, altération de sites et détournement de ressources
- La reconnaissance consiste à recueillir des informations sur leurs cibles afin de préparer d'autres opérations.
Techniques : Ingénierie sociale, analyse de réseau et recherche d'informations publiques afin de mieux comprendre l'environnement de la cible
- Le développement de ressources consiste à mettre en place des ressources que les acteurs malveillants peuvent utiliser pour soutenir leurs opérations tout au long du cycle de vie d'une attaque.
Techniques :
L'appropriation et la compromission de comptes, le développement de charges utiles malveillantes et la mise en place d'infrastructures telles que des serveurs de commande et de contrôle
Qu'est-ce que la matrice MITRE ATT&CK ?
Vous verrez souvent les termes « matrice MITRE ATT&CK » et « cadre MITRE ATT&CK » utilisés de manière interchangeable pour désigner le même catalogue d'informations sur les attaques. Cependant, la matrice MITRE ATT&CK présente sous forme visuelle les tactiques et les techniques qu'un adversaire peut utiliser pour compromettre l'infrastructure.
Il existe actuellement trois versions distinctes de la matrice MITRE ATT&CK, qui correspondent aux différentes techniques et tactiques utilisées par les attaquants dans chaque cas :
- Matrice MITRE ATT&CK pour les entreprises destinée aux réseaux d'entreprise
- s de la matrice MITRE ATT&CK pour les appareils mobiles (tels que les systèmes d'exploitation iOS et Android)
- Système de contrôle industriel (ICS) : Matrice MITRE ATT&CK pour les réseaux ICS
Ces matrices faisant l'objet de mises à jour régulières, nous vous invitons à consulter le site web du MITRE pour obtenir les dernières versions.
La « Cyber Kill Chain » par rapport au cadre MITRE ATT&CK
Lorsque vous effectuez des recherches sur le référentiel MITRE ATT&CK, vous pourriez tomber sur un autre référentiel : , la « Cyber Kill Chain ». Si la « Cyber Kill Chain » et le référentiel MITRE ATT&CK sont tous deux des modèles utilisés pour décrire et analyser les phases d'une cyberattaque, ils abordent le sujet sous des angles différents.
La « Cyber Kill Chain », mise au point par Lockheed Martin, décrit les différentes étapes d'une attaque, depuis la reconnaissance initiale jusqu'à l'objectif final, qui consiste généralement en une exfiltration de données ou une compromission du système. Ce document met l'accent sur une progression linéaire à travers plusieurs étapes : reconnaissance, armement, mise en place, exploitation, installation, commandement et contrôle, et actions sur les objectifs.
En revanche, le référentiel MITRE ATT&CK est un modèle plus détaillé et plus complet qui décrit les tactiques et les techniques utilisées par les attaquants à chaque étape de leur attaque. Elle n'est pas strictement linéaire et permet une compréhension plus nuancée du comportement d'un adversaire.
Ce cadre comprend de nombreuses techniques pouvant intervenir à différentes étapes d'une attaque, offrant ainsi une vision détaillée des actions de l'adversaire.
Considérez la « Cyber Kill Chain » comme une vue d'ensemble de haut niveau du cycle de vie d'une attaque, tandis que le référentiel MITRE ATT&CK offre une vision détaillée, au niveau tactique, du comportement et des techniques de l'adversaire.
Avantages du cadre MITRE ATT&CK
Comme la plupart des équipes de sécurité, nous avons besoin d'aide pour déterminer où investir nos ressources limitées et comment évaluer l'efficacité de notre programme de détection des menaces. Pour répondre à ces questions, nous avions besoin d'un mécanisme permettant d'identifier les lacunes et d'attribuer les risques correspondants à notre stratégie de détection existante. Ce faisant, nous avons découvert différentes façons d'appliquer le référentiel MITRE ATT&CK afin d'apporter une solution à notre problème.
Voici quelques-unes des caractéristiques du cadre MITRE ATT&CK que nous jugeons les plus utiles :
- C'est exploitable. Nous abordons le cadre MITRE ATT&CK sous deux angles différents : stratégique et tactique. D'un point de vue stratégique, nous pouvons utiliser ce cadre dans le cadre d'un programme de sécurité pour évaluer les risques, établir des priorités ou mesurer les progrès réalisés.
Pourquoi est-ce important ? :
En adoptant une approche tactique et en identifiant les techniques spécifiques décrites dans ce cadre, notre organisation peut améliorer sa capacité à détecter les activités malveillantes.
- Il est axé sur le comportement. Le cadre MITRE ATT&CK nous a particulièrement marqués par son approche axée sur les techniques pour décrire le comportement des attaquants après la compromission. La mise au point d'un système de détection capable d'identifier les comportements des logiciels ou des attaquants représente un véritable défi, mais constitue une forme de détection plus durable.
Pourquoi est-ce important ? Au lieu de détecter les logiciels malveillants à partir de leur hachage, nous pouvons améliorer notre capacité à les détecter en décrivant leur comportement. Prenons l'exemple de l'injection de processus. Dans ce cas de figure, les attaquants peuvent remplacer différents logiciels malveillants ou logiciels afin d'injecter leur code malveillant dans un processus, contournant ainsi la détection des indicateurs atomiques ; toutefois, les comportements sous-jacents persistent. Il en va de même pour les personnes (les agresseurs).
- Cette approche tient compte des risques. Nous établissons en permanence des priorités en fonction du risque, depuis l’ordre dans lequel nous trions et examinons les alertes jusqu’à l’urgence des correctifs appliqués aux systèmes que nous développons.
Cette approche fonctionne bien pour hiérarchiser une liste d’alertes connues ou de tâches à accomplir, mais elle ne permet pas d’identifier ni de hiérarchiser les tâches dont vous ignorez l’existence. Pourquoi est-ce important ? En matière de détection, MITRE ATT&CK offre un moyen simple d'identifier les lacunes en les replaçant dans le contexte du cycle de vie de l'attaquant. Cela nous aide également à évaluer les risques liés à ces lacunes et, en fin de compte, à permettre à nos praticiens de mieux définir leurs priorités.
5 étapes pour intégrer le cadre MITRE ATT&CK dans les opérations de sécurité
Voici les mesures que nous avons prises et que vous pouvez mettre en œuvre au sein de vos organisations :
- Commencez par un sous-ensemble bien connu de l'de détection :
. Nous avons entamé ce parcours en répertoriant certains composants des modules du produit Tanium utilisés dans notre environnement informatique. À l'instar de nos clients et, sans doute, de la plupart des organisations, notre équipe de sécurité utilise une suite d'outils, dont certains nous offrent des capacités de détection prêtes à l'emploi.
Nous vous recommandons de commencer par un exemple bien connu plutôt que d'essayer de comprendre et de documenter la logique de détection mise en place par un tiers, d'autant plus que la plupart des solutions ne divulguent pas leurs mécanismes de détection natifs à leurs clients. Par exemple, il pourrait s'agir de développer en interne une logique de surveillance des événements de journalisation au sein d'un système de gestion des informations et des événements de sécurité (SIEM).
- Alignement sur les exigences
Malheureusement, il n'existe pas (encore) de solution miracle vous permettant d'importer vos détections et de les mettre en correspondance avec les composants ATT&CK dans une interface conviviale. Vous pouvez toutefois utiliser des outils permettant d'interagir avec l'API ATT&CK afin d'exporter des données sous différents formats et selon différentes vues, y compris au format CSV.
La cartographie peut s'avérer fastidieuse et chronophage ; nous avons donc dû définir les exigences de base concernant les informations que nous souhaitions recueillir en équipe, dans l'espoir de ne pas avoir à y revenir par la suite pour y ajouter d'autres éléments.
Voici les composants de cartographie que nous avons choisis :
- Visibilité sur les systèmes d'exploitation : Chez Tanium, nous exploitons un environnement mixte composé de systèmes Linux, Mac et Windows ; il était donc essentiel pour nous d'identifier les lacunes par système d'exploitation. Étant donné que MITRE ATT&CK établit déjà une correspondance entre les techniques et les systèmes d'exploitation, ce travail était en partie déjà fait pour nous. Il nous suffisait de nous assurer que nous pouvions capturer un composant du système d'exploitation correspondant à la détection que nous avions mise en correspondance.
- Actionnabilité : Toutes nos détections ne se valent pas. Par exemple, certaines alertes peuvent donner lieu à une action de la part des analystes, tandis que d'autres nécessitent une corrélation supplémentaire, des sources de données supplémentaires ou l'intervention d'un analyste avant de pouvoir donner lieu à une action. Le fait de mettre en évidence les mesures concrètes à prendre nous aidera à établir un ordre de priorité.
- Modulaire et flexible : Nous avions besoin que notre système de cartographie soit suffisamment flexible pour évoluer au rythme des nouvelles techniques ATT&CK ou des nouvelles méthodes de détection.
- Espace collaboratif « » : Nous devions mettre en place un processus reproductible permettant à notre équipe de sécurité et aux autres équipes de Tanium de collaborer à la cartographie.
- Créer le mappage
Nous avons commencé par adopter une approche courante que d’autres ont déjà mise en œuvre : l’utilisation d’un tableur pour démarrer rapidement et faciliter la collaboration. Dans le cadre d'une initiative de cartographie collaborative actuellement en cours, nous avons souhaité concevoir des visualisations permettant d'identifier les lacunes en matière de détection, en fonction du système d'exploitation et du cycle de vie de l'adversaire.
Bien que nous ayons constaté que ce cadre établissait de manière intuitive une correspondance avec les tactiques de haut niveau du modèle MITRE ATT&CK et qu’il comportait des liens et des informations contextuelles concernant les logiciels utilisés par les adversaires et les groupes d’adversaires, nous avons choisi de répartir les techniques MITRE, la liste des composants de détection et la correspondance entre les deux dans des feuilles distinctes afin de préserver autant que possible le caractère modulaire de cette correspondance. De cette manière, si MITRE met à jour ou ajoute de nouvelles techniques d'attaque, ou si nous faisons de même pour notre système de détection, il nous suffit d'effectuer l'ajustement à un seul endroit.
Exemples de mise en correspondance avec le modèle MITRE ATT&CK
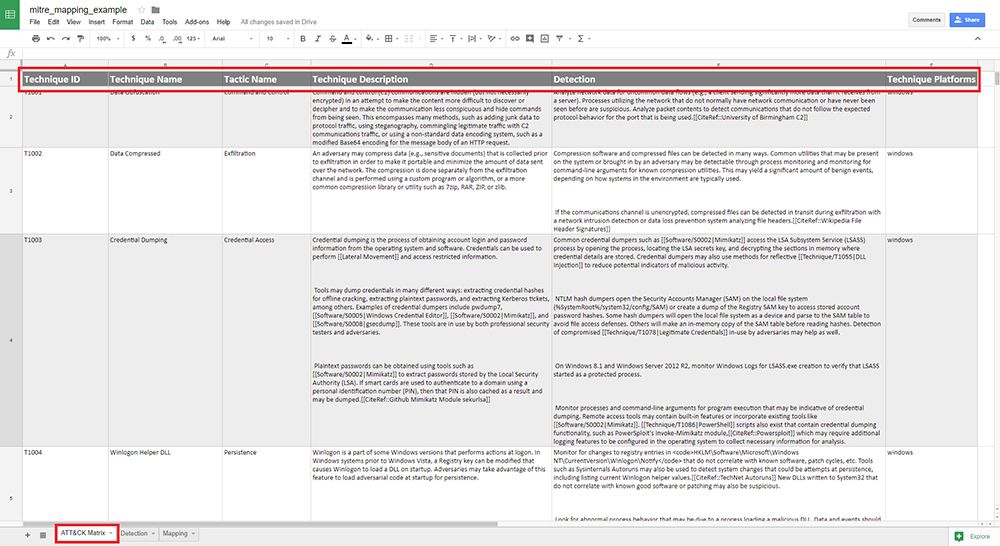
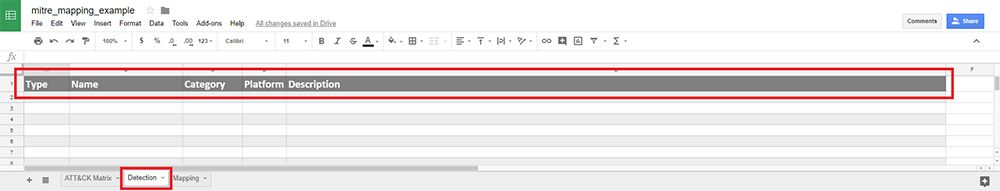
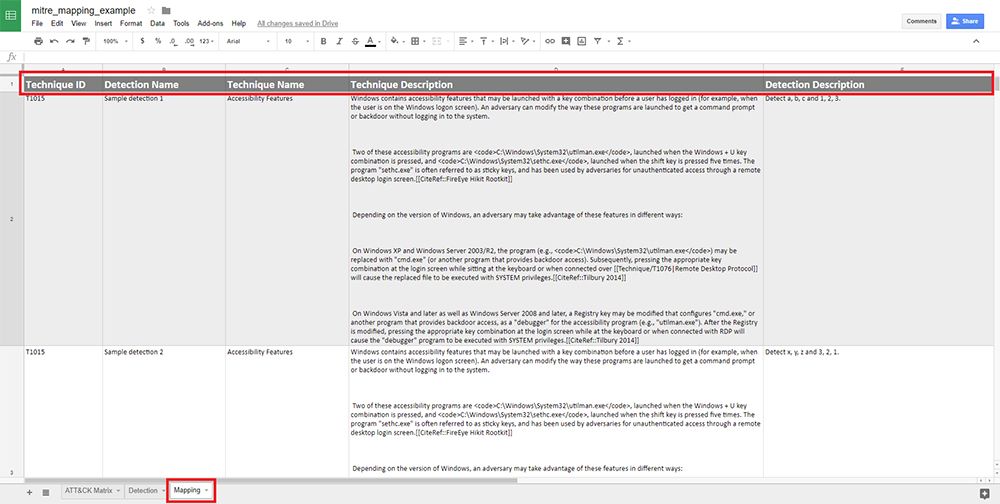
Les figures 1-4 ci-dessous illustrent la manière dont nous avons configuré chaque feuille de calcul.
La figure 1 présente la feuille « MITRE ATT&CK Matrix » de la feuille de calcul. Ici, nous avons utilisé l'API d'ATT&CK pour générer un fichier CSV répertoriant chaque technique, nous y avons ajouté quelques informations contextuelles supplémentaires, et nous mettrons à jour ou ajouterons des techniques au fur et à mesure que MITRE les publiera. Dans ce cas, nous avons inclus le nom de la technique, son identifiant, sa description et des informations complémentaires, notamment les méthodes de détection et les noms des tactiques correspondantes (exfiltration, accès aux identifiants, etc.).
La figure 2 présente notre modèle de détection, dans lequel nous assurons le suivi et la mise à jour de nos capacités de détection. À l'instar de la matrice ATT&CK de la figure 1, nous avons ajouté des champs destinés à nous aider à identifier les éléments clés de la détection : le type, le nom, la catégorie, la plateforme et la description. Nous avons masqué les composants de détection proprement dits sur cette capture d'écran.
La figure 3 présente la correspondance entre la matrice ATT&CK de la figure 1 et le modèle de détection de la figure 2. Nous avons choisi deux valeurs qui, selon nous, ne devraient pas changer souvent comme « clés primaires » : l'identifiant de la technique ATT&CK et le nom de notre détection. Ce sont les deux seules valeurs que nous ajoutons manuellement au mappage.
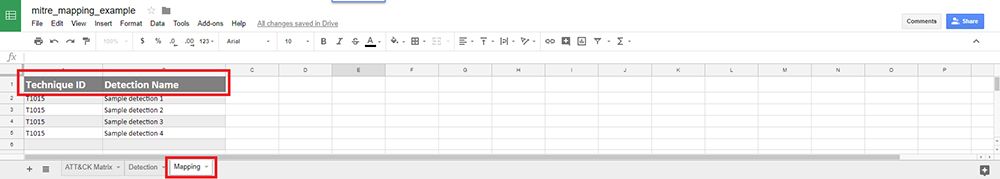
La figure 4 illustre comment nous avons utilisé la formule de recherche verticale pour remplir des colonnes supplémentaires à partir de nos deux champs de clé primaire, et comment nous pouvons enrichir le mappage de contexte supplémentaire.
- Identifier les lacunes
Nous avons commencé à générer des rapports en nous basant uniquement sur les fréquences. Même si ces rapports ne donnaient évidemment pas une image complète de la situation, ils ont permis d'attirer notre attention sur quelques points potentiellement problématiques :
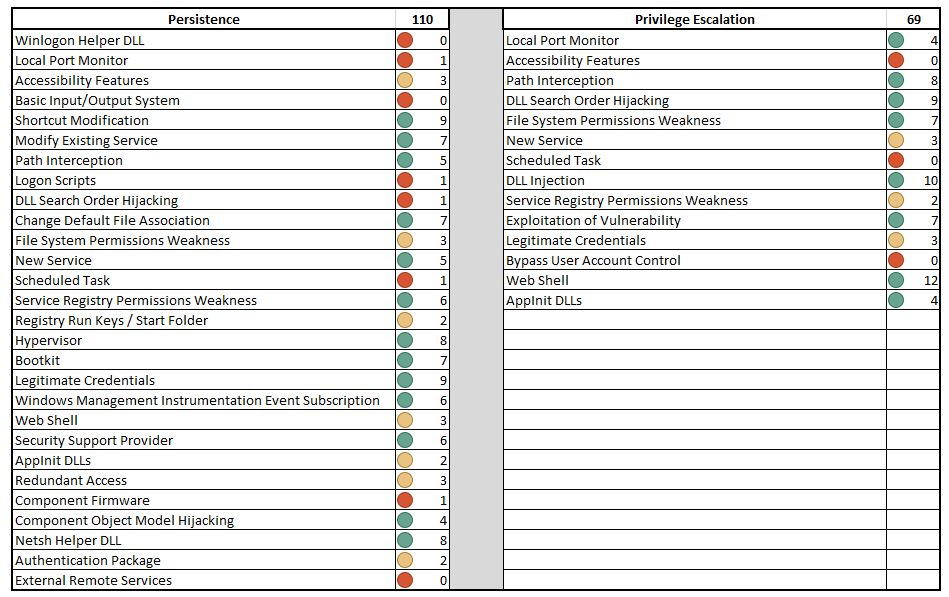
- Détection par tactique : Afin d'estimer la couverture de détection tout au long du cycle de vie des attaques post-compromission, nous avons dénombré le nombre de mécanismes de détection associés aux techniques pour chaque tactique.
- Détection par technique : Afin d'obtenir une vision plus détaillée, nous avons estimé notre taux de couverture de détection pour chaque technique. Contrairement à la détection par tactique, cela nous a fourni un angle d'approche unique permettant de quantifier nos capacités de détection. Veuillez vous reporter à la figure 5 ci-dessous pour consulter un exemple de rapport présentant les chiffres par tactique et par technique pour la tactique de persistance et d'élévation de privilèges. Remarque : les chiffres indiqués dans cet exemple ont été choisis au hasard.
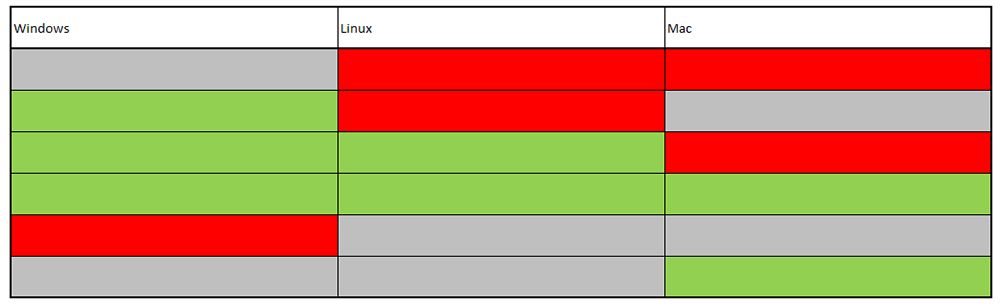
- Détection par système d'exploitation : Afin de mieux distinguer nos méthodes de détection pour Mac, Windows et Linux, nous avons regroupé les tactiques et techniques de détection par système d'exploitation. Cette méthode de détection nous a permis d'identifier les tactiques ou techniques présentant un fort biais de détection en faveur d'un système d'exploitation. Veuillez vous reporter à la figure 6 ci-dessous pour consulter un exemple de rapport identifiant les lacunes en matière de détection par système d'exploitation.
- Définir les priorités et mesurer la réussite
Même si nous avions des idées ambitieuses concernant un système complexe pour suivre la cartographie, nous tenions à ne pas nous lancer dans une tâche titanesque. En commençant modestement et en utilisant MITRE ATT&CK comme « liste de tâches » concrète pour mettre en place et améliorer nos capacités de détection, nous avons pu affiner notre processus de manière itérative et constater immédiatement un retour sur investissement en termes de temps consacré. Grâce à ces rapports et à la possibilité d'en générer d'autres, nous pouvons évaluer et hiérarchiser les priorités en fonction des risques, attribuer des notes, estimer l'effort nécessaire et rendre compte de nos résultats.
Nous utilisons également ces rapports pour illustrer les progrès réalisés et plaider en faveur des changements nécessaires.
En proposant une vue d'ensemble structurée et détaillée du paysage des menaces et de notre posture de sécurité, sur la base du référentiel MITRE ATT&CK, les organisations peuvent prendre des décisions plus éclairées en matière d'allocation des ressources, de gestion des risques et de planification stratégique, nécessaires pour maintenir une stratégie de sécurité proactive et résiliente et garantir que les défenses soient adaptées aux cybermenaces actuelles et en constante évolution.
«» Pour l’Agence américaine chargée de la cybersécurité et de la sécurité des infrastructures (CISA), la compréhension du comportement des attaquants constitue souvent la première étape de la protection des réseaux et des données. La capacité des responsables de la sécurité des réseaux à détecter et à contrer les cyberattaques dépend de cette compréhension. »CISA, Bonnes pratiques pour la cartographie MITRE ATTACK
Enseignements tirés : comment mettre en œuvre avec succès le cadre MITRE ATT&CK
Le cadre MITRE ATT&CK étant encore en pleine évolution, nous hésitons à qualifier ces enseignements de « meilleures pratiques ». Nous préférons plutôt partager notre expérience afin de vous fournir des conseils qui vous aideront, vous et votre équipe, à explorer ce cadre.
En nous appuyant sur ces éléments et ces étapes pour définir la voie à suivre, nous avons commencé, de manière stratégique, à améliorer nos capacités de détection en utilisant le référentiel MITRE ATT&CK comme liste de tâches. Parallèlement, nous avons souhaité prendre du recul et mieux cerner notre situation actuelle afin de pouvoir commencer à définir des indicateurs, à évaluer les risques et à intégrer le modèle MITRE ATT&CK dans notre planification et nos objectifs en matière de détection.
Voici ce que nous avons appris.
Commençons par le commencement : sur quoi votre équipe de sécurité travaille-t-elle, et dans quel ordre ?
L'équipe de sécurité de Tanium classe nos activités en deux catégories : les activités opérationnelles et celles axées sur l'amélioration. Les activités opérationnelles, ou axées sur le fonctionnement, consistent généralement en des tâches à court terme, telles que la résolution des pannes, les opérations de sécurité et la gestion des incidents liés à l' . Le renforcement, ou travail axé sur le développement, consiste généralement en des projets à long terme visant à améliorer la capacité à mener à bien des opérations.
Ce que nous avons constaté — et qui se produit probablement au sein de votre organisation —, c'est que notre équipe de sécurité reléguait au second plan les projets d'amélioration afin de répondre aux besoins opérationnels. Même si le simple fait d’assurer la continuité des activités semblait aller de soi, nous souhaitions éviter de tomber dans un cercle vicieux consistant à nous contenter de gérer les opérations quotidiennes sans apporter d’améliorations substantielles susceptibles d’accroître notre efficacité et notre efficience.
En analysant les risques liés aux lacunes connues en matière de capacités de détection, notre équipe espérait identifier des alertes à forte valeur ajoutée tout en réduisant la charge opérationnelle.
Cette cartographie peut-elle être améliorée ?
Pour nous, il semblait tout à fait logique de commencer par mettre en correspondance les capacités de détection développées en interne avec le référentiel MITRE ATT&CK. Cependant, à mesure que nous nous développons, nous constatons que nous répertorions des milliers de composants de détection différents, issus de divers outils, correspondant à plus de 100 techniques. Dans la plupart des cas, il s'agit d'une relation de correspondance « plusieurs-à-plusieurs ».
Même si notre feuille de calcul constituait au départ un bon point de départ, elle devient désormais difficile à gérer. Nous avons constaté de légers problèmes de qualité des données concernant le nombre de correspondances différentes et les divers contributeurs, tels que des correspondances en double ou des incohérences de mise en forme. Il est fastidieux de passer d'une feuille à l'autre, et nous perdons du temps à copier-coller du contenu d'un champ à l'autre. Certaines des visualisations et des rapports que nous souhaitons élaborer à partir de ces données, notamment celles qui mettent en évidence des liens, pourraient s'avérer plus difficiles à créer et à mettre à jour dans le cadre des contraintes imposées par un tableur.
Nous avons amélioré notre capacité à stocker et à gérer nos données cartographiques, tout en testant de nouvelles visualisations et de nouvelles façons d'exploiter ces données. Comme nous avions conçu notre feuille de calcul selon une structure modulaire, il était très simple de manipuler les données ou de les exploiter sur un autre support. Nous pourrions importer nos données de détection, nos techniques et nos cartes dans une base de données SQLite en enregistrant chaque feuille au format CSV et en utilisant quelques lignes de code Python. La base de données SQLite nous semblait plus facile à partager et offrait un moyen plus simple de manipuler les données, même si elle nécessitait une certaine expérience en script.
Les données étant désormais stockées dans une base de données, nous pouvons désormais essayer d'utiliser une interface web pour les visualiser et les explorer, contribuer à la qualité et à la validation des données, et accélérer encore davantage l'ajout ou la mise à jour des mappages, sans avoir besoin de compétences en programmation. De plus, l'intégration de l'API MITRE ATT&CK permet à l'application de vous signaler les nouvelles techniques ou sous-techniques et de les importer automatiquement.
Comment mesurez-vous la réussite ?
Les indicateurs jouent un rôle essentiel pour aider notre équipe à évaluer ses différents aspects opérationnels. Nous mesurons notamment la répartition des alertes, leur volume, leurs résultats (par exemple : vrais positifs, faux positifs, alertes erronées, etc.), ainsi que le délai nécessaire à la détection, au triage et à la résolution d'un incident, entre autres facteurs.
Si ces indicateurs nous aident à identifier les problèmes et les tendances en nous appuyant sur ce qui s'est déjà produit et nous permettent de suivre nos progrès au fil du temps, ils ne nous renseignent pas sur le niveau de maturité de notre programme et ne nous aident pas non plus à identifier ce qui pourrait échapper à l'équipe. En établissant un référentiel adapté pour évaluer notre capacité de détection, nous pouvons suivre de près et évaluer les risques, et, à terme, rendre compte de l'évolution de nos capacités de détection.
Il s'est avéré difficile de mesurer la couverture au-delà de l'analyse des fréquences. Au début, nous nous sommes appuyés sur l'analyse de fréquence pour identifier et hiérarchiser les techniques MITRE ATT&CK pour lesquelles nous ne disposions que de capacités de détection des menaces limitées, voire inexistantes.
À mesure que nos capacités de détection s'étendent, les détections associées aux techniques MITRE ATT&CK se multiplieront également. Pour autant, une fréquence élevée ne signifie pas nécessairement que nous ayons traité cette technique de manière approfondie et adéquate. À ce titre, nous commençons à tester différents mécanismes permettant, au sein d'une même technique, d'identifier les lacunes et de tenter de quantifier les mécanismes de couverture, notamment à l'aide d'indicateurs permettant de distinguer les détections de haute fidélité de celles de faible fidélité.
Ce dispositif fonctionne-t-il ?
Lorsque nous concevons un système de détection, nous élaborons également des cas d'utilisation à des fins de test. Nous exécutons ces cas de test lors de la création de la détection et nous les exécutons manuellement à intervalles réguliers par la suite. Nous complétons ces cas de test par des exercices de « red teaming » afin de tester des cas spécifiques conçus pour une seule détection et d'identifier les comportements des attaquants que nous avons détectés avec efficacité ou non. Maintenant que nous avons intégré MITRE ATT&CK en tant que cadre de détection, nous pouvons nous concentrer sur la conception de scripts et de cas de test permettant de simuler différentes techniques MITRE ATT&CK.
En tirant parti de la puissance de la plateforme Tanium, nous pouvons également automatiser et répartir de manière aléatoire ces évaluations ATT&CK dans l’ensemble de notre environnement à intervalles réguliers, et commencer à mettre en place un processus de tests en continu pour notre programme de sécurité. Cyb3rWard0g dispose déjà d’un excellent point de départ pour la recherche de menaces grâce au « ThreatHunter-Playbook » de l’ , tout comme Uber avec l’outil de simulation de cyberattaques « Metta » de l’ .
Ces deux projets proposent des approches visant à faciliter le développement et le test de mécanismes de détection alignés sur le référentiel MITRE ATT&CK, qui peuvent être mis à profit dans le cadre d'un programme de tests continus et pour évaluer la maturité du centre des opérations de sécurité (SOC).
Une fois ce point réglé, nous avons envisagé d'étendre cette mise en correspondance à d'autres fonctionnalités de détection et aux solutions de nos partenaires que nous utilisons.
Les défis liés au cadre MITRE ATT&CK
Bien qu’il soit essentiel pour mettre en lumière les comportements et les méthodes courants des attaquants, il est important de noter que le cadre MITRE ATT&CK n’est ni une norme de sécurité ni une norme de conformité informatique telle que PCI DSS, HIPAA ou ISO 27001, et qu’il ne remplace pas le respect des bonnes pratiques en matière de cyberhygiène.
Considérer le cadre MITRE ATT&CK sous l’angle d’une liste de contrôle de conformité peut en réalité nuire à l’efficacité de vos stratégies de sécurité globales, en particulier si cela conduit à une mauvaise allocation de ressources limitées dans le but d’atténuer chaque technique répertoriée. Bien que trouver une solution pour chaque technique ATT&CK soit un objectif louable, cela ne résiste tout simplement pas à une analyse coûts-bénéfices.
Prenons par exemple la technique n° T1012 d’ , intitulée « » (Interrogation du Registre) , dans laquelle les attaquants peuvent interagir avec le Registre Windows afin de recueillir des informations sur le système, sa configuration et les logiciels installés. À ce jour, le site web MITRE ATT&CK répertorie plus de 100 groupes d'acteurs malveillants, familles de logiciels malveillants ou utilitaires susceptibles d'interroger un nombre inconnu de clés de registre pour T1012. Certaines ressources citées mentionnent des clés de registre susceptibles d’être modifiées, mais beaucoup ne précisent pas les clés spécifiques qui seront interrogées.
Bien que les organisations puissent déjà obtenir des informations sur l’exécution des processus à l’aide d’une solution de gestion des points de terminaison afin de faciliter la détection des requêtes ciblées adressées à reg.exe, qu’en est-il des outils d’attaquants qui utilisent des API pour interroger les clés et les valeurs du registre ? Les équipes de sécurité devraient-elles enregistrer les dizaines de millions de requêtes de registre effectuées quotidiennement par terminal pour chaque terminal Windows de l'entreprise ? Quels seront les coûts en bande passante, en stockage et en temps de calcul pour analyser ces données ? Et quelle est donc la bonne analyse ?
Étant donné que toutes les valeurs aberrantes ne sont pas nécessairement malveillantes et que toutes les requêtes courantes ne sont pas forcément inoffensives, l’intérêt d’une couverture exhaustive de la liste « T1012 » souligne la nécessité d’utiliser le référentiel MITRE ATT&CK comme guide pour comprendre les menaces, plutôt que comme une exigence de conformité normative, ainsi que l’importance d’adopter une approche de gestion des risques afin d’atténuer efficacement bon nombre des techniques répertoriées, en améliorant l’ensemble de vos contrôles de sécurité, de vos initiatives et de vos technologies.
Comment commencer
Nous avons constaté que le référentiel MITRE ATT&CK est flexible, facile à mettre en œuvre et en adéquation avec la stratégie de détection axée sur le comportement de notre équipe. En mettant en place un processus permettant d'établir une correspondance entre nos mécanismes de détection et le référentiel MITRE ATT&CK, nous avons posé des bases solides sur lesquelles nous appuyer. Même s'il nous reste encore beaucoup de travail de cartographie initiale à accomplir avant d'atteindre une phase de maintenance, nous avons déjà constaté un retour sur investissement grâce aux rapports de base. À mesure que la cartographie continue d'évoluer, nous élaborerons davantage de rapports afin de répondre à davantage de questions et d'élargir les cas d'utilisation.
La mise en œuvre de ce cadre récent et en constante évolution nous a beaucoup appris sur la manière d'améliorer nos capacités de détection des menaces, et nous espérons que nos conclusions vous aideront à répondre à vos besoins en matière de cybersécurité.
L'utilisation de Tanium pour tirer parti du cadre MITRE ATT&CK peut aider votre organisation à mieux comprendre les agissements des attaquants, à hiérarchiser les menaces et à s'assurer que les meilleures mesures d'atténuation sont en place, en corrigeant efficacement les vulnérabilités des terminaux afin d'améliorer votre niveau de sécurité.
Tanium offre la capacité unique de sécuriser, contrôler et gérer des millions de terminaux « » en quelques secondes, avec une rapidité, une évolutivité et une simplicité sans précédent. Les équipes chargées de la sécurité et des opérations informatiques disposent désormais à tout moment de données complètes et en temps réel sur l'état des terminaux, ce qui leur permet de se prémunir plus efficacement contre les menaces actuelles et d'atteindre de nouveaux niveaux de rentabilité.
Découvrez notre vision visant à aider les organisations à relever des défis jusqu’alors insolubles en matière de sécurité des terminaux grâce à la gestion autonome des terminaux (AEM) .
Informations complémentaires sur le cadre MITRE ATT&CK, tirées de Pricewaterhouse Coopers (PwC)
Nous travaillons en étroite collaboration avec nos partenaires de PwC depuis des années afin de développer des offres de services de détection et de réponse au niveau des terminaux (EDR) pour nos clients. PwC a également fourni davantage d’informations sur l’application du cadre MITRE ATT&CK et sur la manière dont l’entreprise a tiré parti de Tanium Signal pour renforcer ses capacités de détection, en soulignant l’importance de l’orchestration dans la mise en place d’une pratique EDR solide.

