MISE À JOUR : Cet article, initialement publié sur 3 mai 2024, a été révisé afin de refléter une couverture élargie des risques de sécurité liés à Active Directory, des bonnes pratiques mises à jour en fonction des dernières informations sur les menaces, ainsi que de nouvelles recommandations concernant l'utilisation de Tanium pour améliorer la visibilité et le contrôle d'Active Directory.
La sécurité d'Active Directory consiste à protéger le système d'identité central de votre organisation contre les cybermenaces grâce à une configuration intelligente et à une surveillance constante.
Cette importance est directement liée à l'ampleur de l'utilisation d'Active Directory. L'une des raisons pour lesquelles Active Directory est si populaire réside dans son évolutivité. Elle permet aux organisations de gérer les contrôles d'accès et d'appliquer des politiques de sécurité dans des environnements allant de plusieurs dizaines de milliers d'utilisateurs à un seul appareil distant. En raison de son rôle central dans l'authentification et l'autorisation, il est également devenu une cible de choix pour les pirates.
Cet article de blog explique pourquoi la sécurisation d'Active Directory est si cruciale, comment les pirates l'exploitent généralement et ce que vous pouvez faire pour vous prémunir contre les violations de sécurité. Vous découvrirez les erreurs qui exposent Active Directory à des risques, l'évolution du paysage des menaces, ainsi que les bonnes pratiques fondamentales nécessaires pour renforcer la sécurité de votre environnement tout en préservant la productivité et l'agilité de votre organisation.
Nous examinerons également comment les technologies modernes, notamment l'intelligence artificielle et les solutions autonomes, aident les équipes informatiques et de sécurité à améliorer la visibilité, à rationaliser les mesures correctives et à garder le contrôle dans des environnements de plus en plus complexes.
Architecture et sécurité d'Active Directory : ce qu'il faut savoir
Pour mieux cerner les besoins en matière de sécurité AD, il est utile d'en comprendre la structure. Active Directory utilise les concepts de domaines, de forêts et d'arborescences pour organiser les contrôles d'accès et rationaliser la gestion des comptes d'utilisateurs et d'appareils :
- Un domaine est une sous-structure au sein d'un environnement Active Directory qui héberge des objets sur un réseau, tels que des utilisateurs, des ordinateurs et des groupes, au sein d'une base de données d'authentification commune. Les domaines s'appuient sur des serveurs spécialisés appelés « contrôleurs de domaine » (DC) qui centralisent, en un seul endroit, le stockage et la gestion des informations relatives aux objets ainsi que les demandes d'authentification des utilisateurs. Les groupes de sécurité, les unités organisationnelles (OU) et les objets de stratégie de groupe (GPO) constituent des méthodes standard utilisées au niveau du domaine pour rationaliser les tâches administratives.
- Une arboresc est une organisation structurée et hiérarchisée d'un ou plusieurs domaines au sein d'Active Directory. Dans un réseau d'entreprise, de nombreux utilisateurs et arborescences individuelles peuvent être constitués de plusieurs domaines ou sous-domaines, tous issus d'un domaine racine. Le domaine racine dans Active Directory constitue la « racine » de la structure arborescente et définit la norme en matière de conventions de nommage au sein d'une forêt.
- Une forêt est un ensemble composé d’un ou plusieurs arbres de domaine qui partagent des schémas, des configurations et des catalogues globaux, ce qui permet une gestion centralisée de plusieurs domaines. Chaque forêt fait également office de frontière de sécurité, et les relations de confiance entre domaines doivent être configurées avec soin afin d’éviter tout accès involontaire entre les forêts. Cela signifie que, pour que des objets situés dans des forêts Active Directory distinctes puissent interagir entre eux, une relation de confiance doit être établie par les administrateurs chargés de la gestion de chaque forêt respective. Sans cette confiance, l'interaction entre les objets d'une forêt à l'autre n'est pas possible.
Voici un bref aperçu du fonctionnement de ces composants et de leur importance en matière de sécurité :
| Composant AD | Description | Conséquence majeure en matière de sécurité |
|---|---|---|
| Domaine | Sous-structure accueillant des utilisateurs, des ordinateurs et des groupes | Authentification centralisée et application des règles |
| Arbre | Organisation hiérarchique des domaines | Hérite de la structure de nommage et de la confiance du domaine racine |
| Forêt | Ensemble d'arbres de domaine partageant un schéma commun | Fait office de frontière de sécurité nécessitant des relations de confiance |
Grâce à cet aperçu de la structure d'Active Directory, vous pouvez constater à quel point la gestion d'Active Directory peut s'avérer assez difficile et de plus en plus complexe. Les organisations doivent gérer et maintenir Active Directory afin de s'assurer que les bons utilisateurs, terminaux et services disposent des niveaux d'accès appropriés, car il suffit d'une seule erreur de configuration pour donner aux attaquants les clés de votre empire informatique.
C'est précisément cette complexité — et le risque d'erreurs — qui fait d'Active Directory une cible particulièrement prisée.
Pourquoi est-il important de sécuriser Active Directory ?
Active Directory constitue la colonne vertébrale de la gestion des identités en entreprise. Elle assure l'authentification des utilisateurs, autorise les accès et gère les autorisations sur la quasi-totalité des terminaux, applications et services de votre environnement. Cette position centrale en fait une cible incontournable et dangereusement attrayante pour les pirates, quel que soit leur objectif final : qu’il s’agisse d’une fuite massive de données, du déploiement d’un rançongiciel, du vol de propriété intellectuelle ou d’autres formes de comportements malveillants visant à perturber les activités de l’entreprise.
Active Directory est souvent décrit comme les « clés du royaume informatique », car il sert de référentiel central pour les identifiants et gère les contrôles d'accès pour pratiquement tous les terminaux, applications et services au sein d'une organisation.
C'est pourquoi l'AD est souvent la première cible des attaques sophistiquées. Elle contient les identifiants des utilisateurs, les chemins d'accès et les leviers de contrôle dont les attaquants ont besoin pour se déplacer latéralement, élever leurs privilèges et prendre le contrôle des systèmes.
Si Active Directory permet de rationaliser les opérations informatiques et de simplifier la gestion des utilisateurs, sa puissance en fait également un point de défaillance unique. Une faille à ce niveau n'affecte pas seulement un système : elle peut entraîner des perturbations généralisées au sein de toute l'organisation.
Pourquoi les pirates s'attaquent-ils à Active Directory ?
- Il stocke les identifiants de manière centralisée
- Elle régit l'accès aux systèmes, services, terminaux d'
s et données critiques - Il est souvent mal configuré et insuffisamment surveillé
Et cette menace n'est pas purement théorique. Des rapports sectoriels indiquent qu'un pourcentage important d'organisations ont été victimes d'attaques visant spécifiquement Active Directory. Une fois le système compromis, les attaquants peuvent exploiter les comptes de service, élever leurs privilèges et exfiltrer des données, souvent sans déclencher d'alerte.
Le résultat ? Interruptions de service, pertes de données, atteinte à la réputation et conséquences réglementaires.
Alors, comment protéger quelque chose d'aussi puissant et de si vulnérable ? Commençons par examiner les méthodes les plus courantes utilisées par les pirates pour exploiter Active Directory — ainsi que les erreurs qui leur facilitent la tâche.
Quels sont les risques de sécurité courants liés à Active Directory ?
Les environnements Active Directory sont exposés à toute une série de risques de sécurité, notamment les erreurs de configuration d' , le vol d'identifiants et l'escalade de privilèges. Les pirates exploitent fréquemment ces vulnérabilités pour obtenir un accès non autorisé et se déplacer latéralement au sein des réseaux.
Comme l’ont constaté la NSA et la CISA, de nombreux incidents liés à Active Directory découlent de mauvaises pratiques en matière de cyberhygiène , qui auraient pu être évités grâce à des pratiques de base plus rigoureuses.
Dans un rapport récent intitulé « » (), Microsoft insiste sur la nécessité de remédier à ces failles potentielles et recense plusieurs vulnérabilités à fort impact que les organisations devraient traiter en priorité afin de renforcer leur infrastructure Active Directory et d'identité :
- Absence de protection adéquate des comptes administratifs locaux
- Une faille de sécurité entre l'administration sur site et celle dans le cloud
- Non-respect du modèle du « privilège minimal »
- Protocoles d'authentification hérités
- Configurations non sécurisées d'Active Directory
Cette liste montre également comment des éléments en apparence mineurs ou obsolètes — tels que les services hérités et les protocoles non pris en charge — peuvent perdurer discrètement dans les environnements d'entreprise et devenir des points d'entrée faciles pour les attaquants. Par exemple, les services hérités, tels que le spouleur d'impression, peuvent présenter des vulnérabilités s'ils ne sont pas correctement sécurisés ou désactivés. De même, les protocoles obsolètes tels que le protocole SMBv1 devraient être désactivés afin de réduire l'exposition aux failles de sécurité connues.
Pour vous aider à identifier rapidement les points de vulnérabilité potentiels de votre organisation, voici un aperçu de certains des risques de sécurité les plus courants liés à Active Directory :
| Risk | Description | Exemple |
|---|---|---|
| Mots de passe faibles ou par défaut | Une porte d'entrée facile pour les pirates | Identifiants d'administrateur par défaut |
| Privilèges excessifs | Les utilisateurs héritent de droits d'accès superflus | Utilisateurs du domaine ajoutant des postes de travail |
| Mauvaise gestion des correctifs | Les systèmes non mis à jour sont vulnérables aux attaques | Mises à jour différées de Windows Server |
| Conflits de politiques | Questions relatives aux politiques de domaine et aux politiques locales | Paramètres de sécurité remplacés |
Nous allons examiner chacun de ces risques plus en détail ci-dessous afin de vous expliquer clairement leur impact sur la sécurité AD, notamment comment ils se manifestent concrètement, comment les attaquants les exploitent et pourquoi ils sont importants.
Utilisation de mots de passe faibles et par défaut
L'utilisation d'un mot de passe faible pour le compte d'administrateur d'Active Directory ou pour tout autre compte clé facilite l'intrusion des pirates. Une fois à l'intérieur, ils peuvent tenter d'élever leurs privilèges, de créer de nouveaux comptes pour obtenir davantage d'accès, voire de modifier les autorisations ou de supprimer des comptes afin de paralyser les opérations en empêchant les employés d'accéder aux services essentiels à l'activité.
De plus, l'utilisation de mots de passe par défaut peut faire gagner du temps aux attaquants et leur éviter d'avoir à deviner, leur permettant ainsi d'accéder rapidement et probablement de manière indétectable à des ressources précieuses. Étant donné qu'Active Directory est livré avec des mots de passe par défaut définis par Microsoft, les administrateurs doivent prendre le temps de modifier ces mots de passe par défaut pour Active Directory ainsi que pour l'ensemble de leurs applications, services et appareils.
Comptes utilisateurs dont les niveaux de droits ne sont pas corrects
N'oubliez pas que les comptes utilisateurs héritent des privilèges de leurs groupes. Une révision régulière des droits d'accès permet de s'assurer que les utilisateurs d'Active Directory ne se voient pas attribuer des droits allant au-delà de ceux nécessaires à l'exercice de leurs fonctions, simplement parce qu'ils appartiennent à un certain groupe. Par exemple, les comptes d'utilisateurs de domaine peuvent, par défaut, ajouter des postes de travail, ce qui signifie que des attaquants disposant de ces identifiants compromis peuvent ajouter des ordinateurs personnels afin d'accéder plus facilement à votre environnement.
Le « kerberoasting » constitue un autre exemple d'exploitation des comptes AD par des pirates ; ce terme tire son nom de Kerberos, un protocole d'authentification utilisé par Windows pour authentifier les services sur des réseaux non fiables. Les pirates commencent par compromettre un compte utilisateur à l'aide d'une attaque par hameçonnage via , d'un enregistreur de frappe, d'un outil d'extraction de données en mémoire tel que Mimikatz, ou de toute autre technique leur permettant d'obtenir les identifiants de connexion. Une fois connecté, le pirate recherche les comptes de service Active Directory pour lesquels les noms principaux de service (SPN) sont activés.
Les comptes de service sont souvent la cible d'attaques en raison des droits élevés qui leur sont accordés, car les organisations ont tendance à configurer ces comptes avec des privilèges de domaine de haut niveau afin de garantir aux utilisateurs un accès ininterrompu aux ressources dont ils ont besoin. L'attaquant demande ensuite des tickets au service d'octroi de tickets Kerberos (TGS), qui lui renvoie des versions chiffrées et hachées des mots de passe des comptes ; l'attaquant peut alors extraire ces données et les analyser hors ligne afin de les déchiffrer. En résumé, les pirates peuvent amener Active Directory à leur transmettre des identifiants chiffrés qu'ils pourront ensuite déchiffrer.
En cas de intrusion réussie, les attaquants disposent d'un large éventail d'options : ils peuvent notamment procéder à une élévation de privilèges, c'est-à-dire utiliser un compte pour obtenir un accès plus privilégié à d'autres ressources au sein du réseau. Les pirates peuvent également installer des logiciels de rançon qui se propagent rapidement au sein de l'entreprise, provoquant des perturbations du système, interrompant les activités commerciales et entraînant une perte de données irréparable .
Il est délicat de trouver le juste équilibre entre l'application des politiques visant à garantir la sécurité du domaine Active Directory et la garantie que les utilisateurs disposent des droits d'accès nécessaires à l'exercice de leurs fonctions. Si cela n’est pas géré correctement, cela peut entraîner des failles de sécurité et des problèmes de conformité informatique qui exposent l’organisation à des failles de sécurité.
Gestion insuffisante des politiques et des correctifs
Comme tous les logiciels d'entreprise, Active Directory doit être mis à jour de temps à autre afin d'améliorer ses performances et de corriger les failles de sécurité récemment découvertes. Si vous ne procédez pas aux mises à jour d'Active Directory en temps voulu, celui-ci reste exposé à des failles logicielles que des pirates pourraient exploiter. Il est également essentiel de veiller à ce que les systèmes d'exploitation Windows Server et les autres logiciels soient à jour.
[À lire également : Risques liés aux logiciels non mis à jour et mesures d'atténuation]
Des conflits entre les stratégies Active Directory et les stratégies locales peuvent également entraîner des complications. Par exemple, si un terminal est affilié à un domaine et reçoit une stratégie de domaine contenant le même paramètre de stratégie qu'une stratégie locale tente d'appliquer, la stratégie de domaine prévaudra, ce qui peut entraîner des difficultés de gestion.
Les pirates exploitent souvent des erreurs de configuration pour amener Active Directory à délivrer des certificats frauduleux ou à étendre les privilèges accordés afin d'y inclure des privilèges d'administration. Tout comme le « Kerberoasting », ces attaques sont difficiles à détecter, car les actions semblent être effectuées de manière légitime, ce qui permet aux attaquants de rester plus longtemps dans les environnements et leur offre davantage d'occasions de causer des dommages.
Vous n'avez pas à choisir entre sécurité et agilité. Ces cinq bonnes pratiques fondamentales vous montrent comment vous protéger contre les menaces actuelles tout en préservant la flexibilité de votre environnement.
5 bonnes pratiques en matière de sécurité d'Active Directory
Sécuriser Active Directory ne consiste pas à restreindre l'accès, mais à accorder le bon accès aux bonnes personnes. Ces pratiques fondamentales constituent des mesures de sécurité proactives qui vous aident à trouver ce juste équilibre. En les mettant en œuvre, vous pouvez renforcer la résilience de votre environnement Active Directory face aux cybermenaces et consolider votre niveau de sécurité global, qu'il s'agisse des domaines, des comptes utilisateurs ou des ressources informatiques.
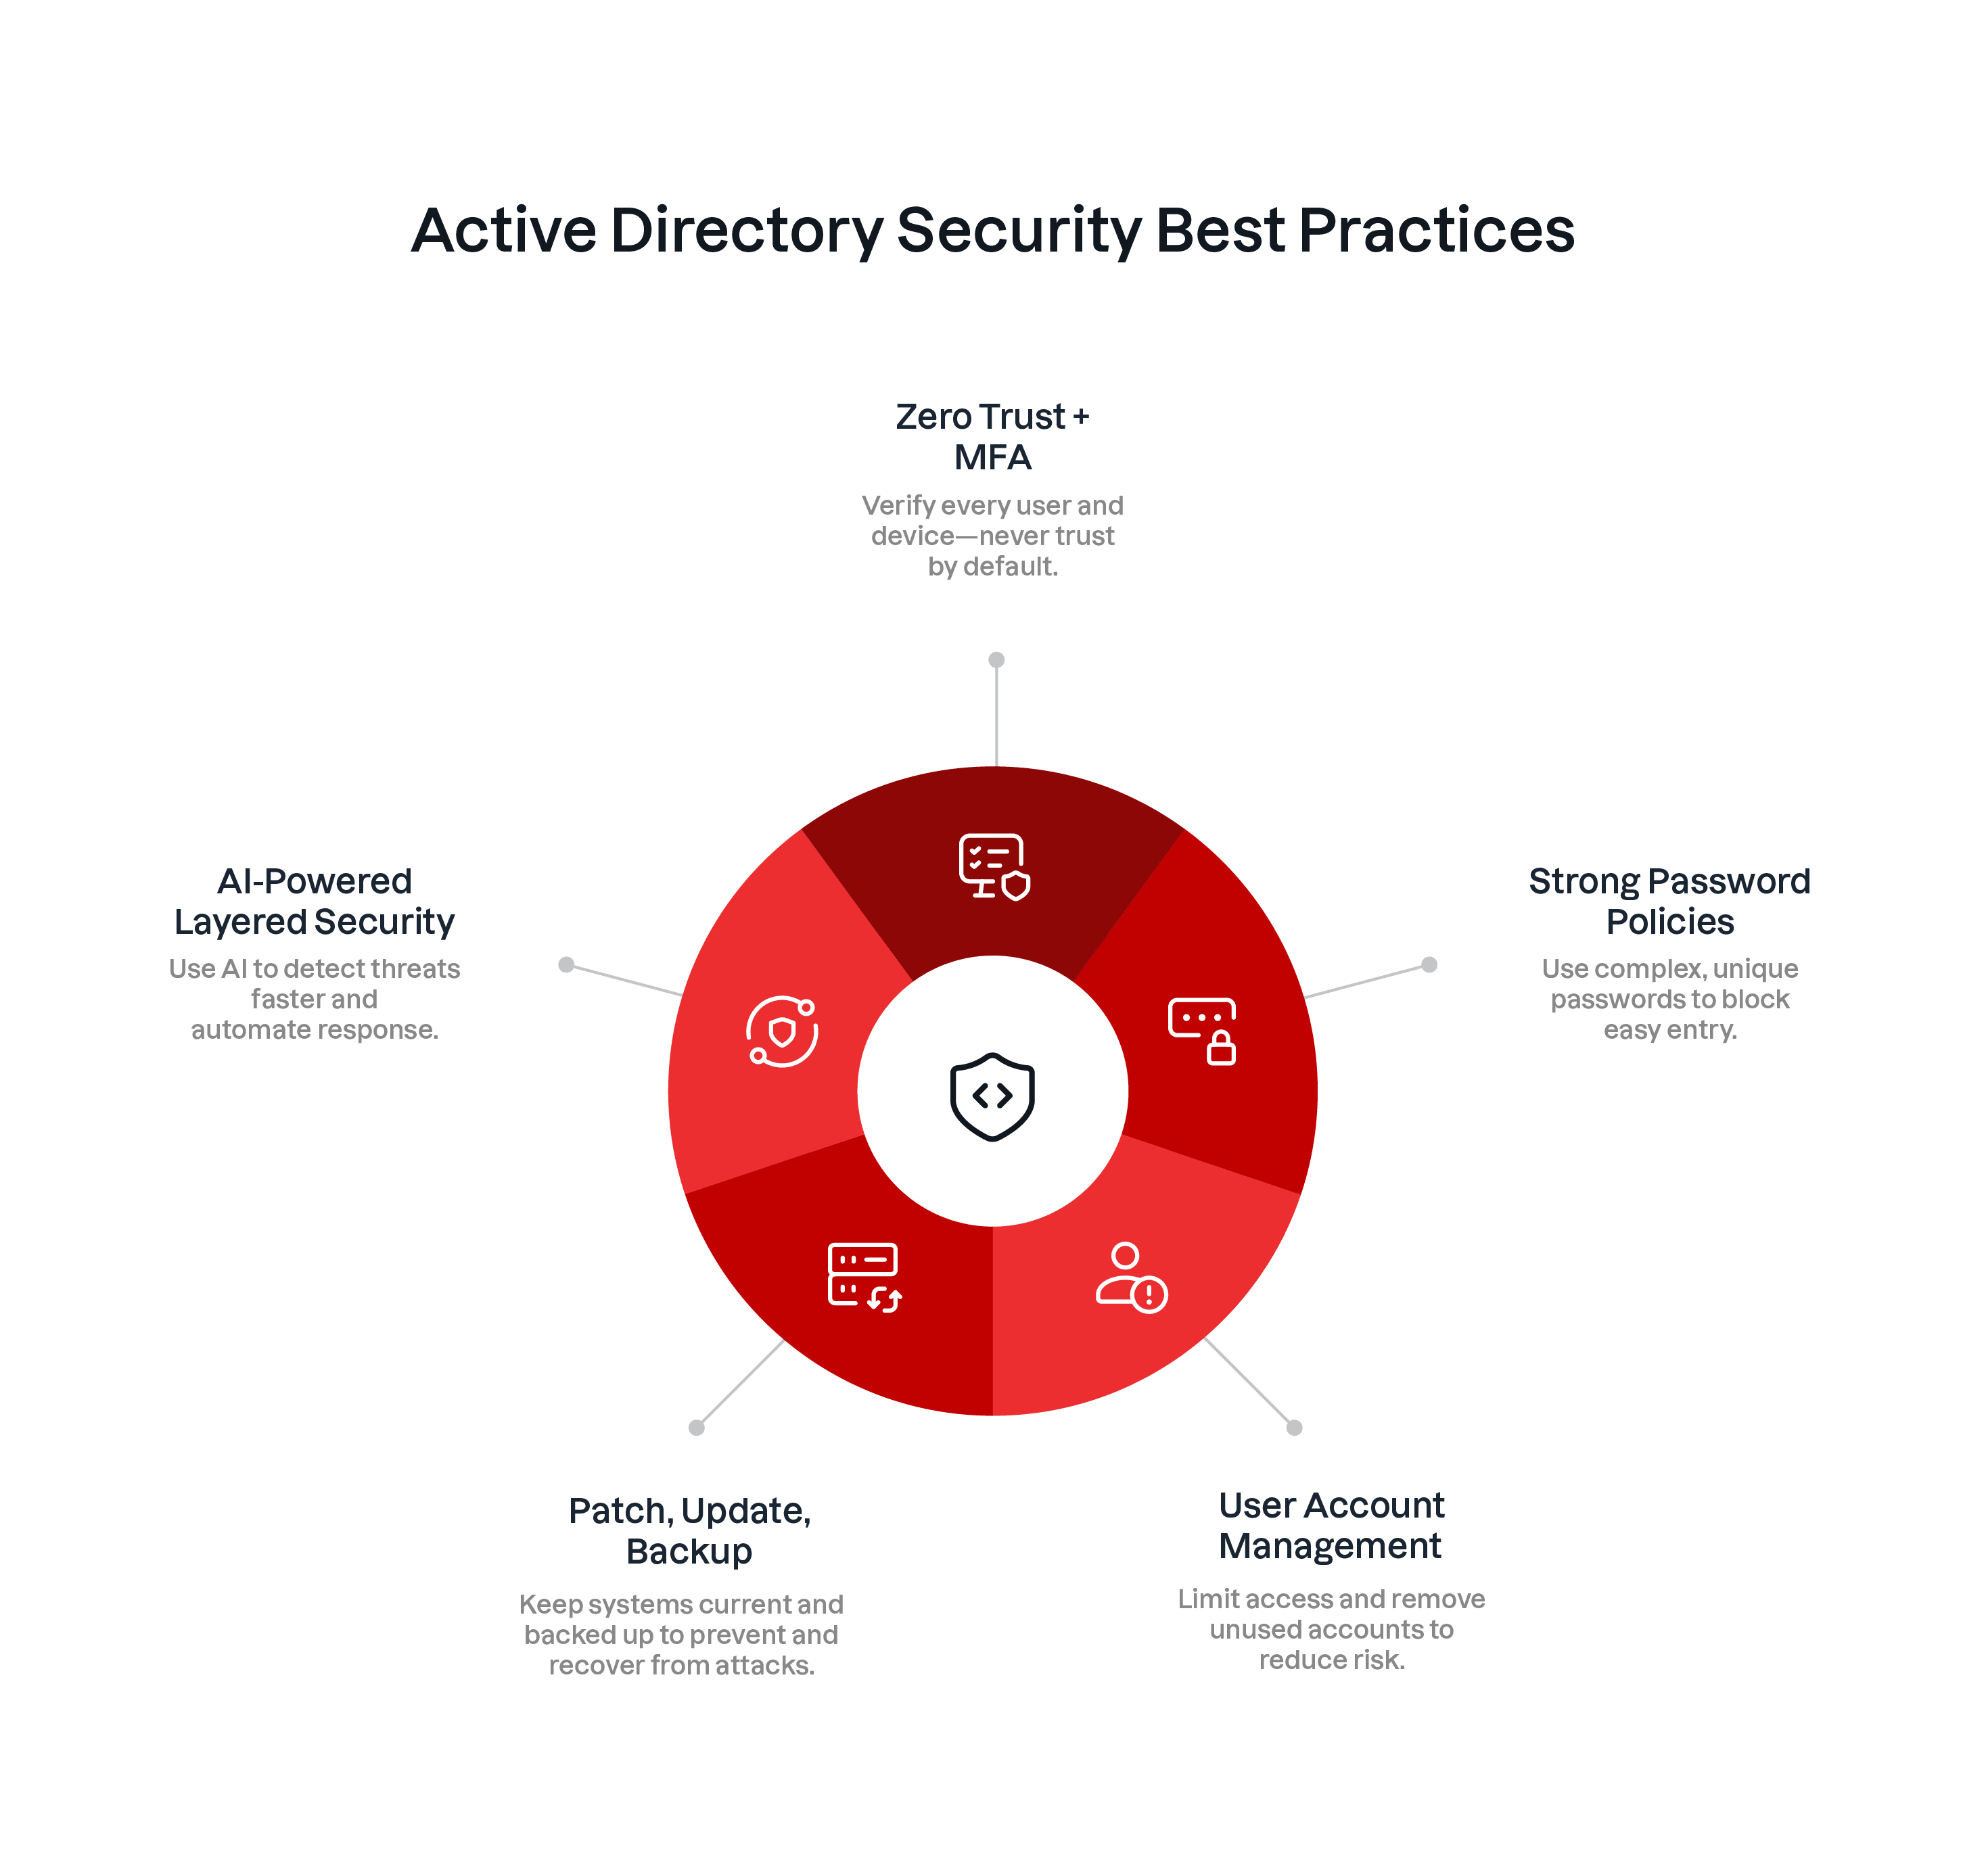
En suivant ces bonnes pratiques en matière de sécurité d'Active Directory, les entreprises peuvent contribuer à renforcer la sécurité d'Active Directory ainsi que de l'ensemble des domaines, comptes utilisateurs et ressources informatiques qu'il gère.
- Adoptez le modèle « Zero Trust » et l’authentification multifactorielle (MFA)
Une approche « Zero Trust », complétée par une authentification multifactorielle obligatoire, garantit qu’aucun utilisateur ni appareil n’est considéré comme fiable par défaut, ce qui nécessite une vérification continue avant d’accorder l’accès.
La sécurité « Zero Trust » signifie que les utilisateurs et les appareils ne bénéficient d’aucune confiance par défaut et ne sont considérés comme fiables qu’après vérification. Les droits d'accès sont accordés aux utilisateurs, conformément au principe du moindre privilège, uniquement après vérification. L'application du principe du privilège minimal lors de la configuration des contrôles d'accès pour les comptes , qu'il s'agisse d'utilisateurs ou de services, permet de n'accorder aux utilisateurs que les privilèges d'accès dont ils ont besoin pour accomplir leur travail — et rien de plus. Par exemple, si un utilisateur a besoin d’un accès en lecture à une application financière dans le cadre de son travail, le principe du droit d’accès minimal impliquerait qu’il ne se voie accorder l’accès qu’à cette application spécifique, et non à l’ensemble des applications de l’entreprise, afin de garantir que les attaquants disposent d’un accès aussi restreint que possible s’ils parviennent à prendre le contrôle du compte. L'authentification multifactorielle est également essentielle à la mise en œuvre du modèle « Zero Trust ». L'authentification multifactorielle (MFA) exige que toute personne accédant à un compte utilise un mot de passe et une méthode d'authentification secondaire, telle qu'une clé numérique générée aléatoirement et transmise par SMS ou par e-mail, ou encore une signature numérique chiffrée stockée sur une clé matérielle. L'obligation d'une authentification à plusieurs facteurs peut compliquer la tâche des pirates qui tenteraient d'accéder à AD à l'aide de comptes d'utilisateurs compromis.
- Appliquer des règles strictes en matière de mots de passe
La mise en place de politiques strictes en matière de mots de passe, comprenant des exigences de complexité, de longueur et de changement régulier, constitue une défense fondamentale contre les attaques par usurpation d'identifiants. Même avec l'authentification multifactorielle (MFA) et le modèle « Zero Trust » en place, aucun système n'est infaillible.
Des politiques de mots de passe strictes constituent toujours un mécanisme de défense essentiel pour renforcer la sécurité d'Active Directory et font office de mesures de protection supplémentaires, garantissant que, même si d'autres couches de sécurité venaient à être compromises, l'intégrité d'Active Directory resterait intacte.
De nombreuses politiques de mots de passe modernes exigent des mots de passe complexes comprenant des lettres majuscules et minuscules, des chiffres et des caractères spéciaux. Les mots de passe forts devraient également compter least 12 caractères, bien que Microsoft recommande d'en utiliser au moins 14 , ce qui est encore mieux.
Envisagez d'utiliser des mots de passe générés aléatoirement par des gestionnaires de mots de passe plutôt que des mots de passe composés de mots courants auxquels on ajoute des chiffres et des caractères spéciaux. Parmi les autres types de règles relatives aux mots de passe que les organisations peuvent mettre en œuvre, on peut citer l'expiration des mots de passe, les règles de verrouillage des comptes et le blocage des mots de passe couramment utilisés et reconnus comme vulnérables.
«Afin d’atténuer et de se prémunir contre [les failles de sécurité et les vecteurs d’attaque tels que les configurations non sécurisées d’Active Directory], nous recommandons de randomiser les mots de passe des comptes administratifs locaux, de ne pas synchroniser les comptes administratifs sur site avec le cloud, et de disposer de comptes distincts ainsi que de postes de travail renforcés et spécialement conçus pour l’administration sur site et dans le cloud.1 »Microsoft, Rapport 2024 sur la défense numérique
- Réduisez la surface d'attaque grâce à une gestion adéquate des comptes utilisateurs
Une gestion rigoureuse des comptes utilisateurs, notamment la suppression en temps opportun des droits d'accès et la limitation des privilèges d'administration, réduit considérablement les failles que les pirates pourraient exploiter au sein d'un environnement Active Directory.
Les surfaces d'attaque ne cessent de s'étendre à mesure que le nombre de terminaux augmente et que les équipes adoptent des stratégies multicloud. Lorsqu’un compte est compromis, les attaquants peuvent se déplacer d’un terminal à un autre ou exploiter des ports réseau vulnérables pour mener des attaques, un processus appelé « mouvement latéral » ().
La surveillance d'Active Directory est essentielle pour détecter les erreurs de configuration, les escalades de privilèges et les vecteurs d'attaque potentiels avant qu'ils ne puissent être exploités. En surveillant de manière proactive les terminaux, en identifiant les vecteurs d'attaque potentiels et en comprenant les rôles, les autorisations et les niveaux d'accès des utilisateurs, les organisations peuvent renforcer leurs défenses Active Directory. Le renforcement des paramètres de sécurité des comptes utilisateurs afin de limiter les mouvements latéraux — au cas où un attaquant parviendrait à s'introduire dans le système — réduit encore davantage le risque d'une compromission à grande échelle.
[À lire également : Qu'est-ce que la sécurité des terminaux ? Avantages, types et bonnes pratiques]
Une autre façon de réduire la surface d'attaque consiste à supprimer sans délai les comptes lorsqu'un utilisateur, en particulier s'il dispose d'un compte privilégié, quitte votre organisation ou change d'emploi.
Cela peut contribuer à éliminer le risque que des pirates prennent le contrôle ou compromettent des comptes inutilisés. Limiter le nombre d'administrateurs de domaine et mettre en place des contrôles stricts des privilèges d'accès dans un environnement Active Directory peut également contribuer à réduire au minimum votre surface d'attaque.
Étant donné que les administrateurs de domaine ont le pouvoir de créer et de configurer les droits d'accès des comptes et qu'ils font généralement partie du groupe des administrateurs sur tous les contrôleurs de domaine, le risque de compromission d'un domaine augmente à mesure que le nombre d'utilisateurs appartenant à des groupes de sécurité privilégiés s'accroît.
- Veillez à ce que vos systèmes soient correctement mis à jour, protégés par des correctifs et sauvegardés
L'application régulière de correctifs, les mises à jour du système et la mise en place de stratégies de sauvegarde complètes sont essentielles pour préserver l'intégrité d'Active Directory, garantir la continuité des activités et limiter l'impact des incidents de sécurité.
En cas de panne d'Active Directory, les utilisateurs de l'ensemble de l'entreprise ne peuvent plus s'authentifier. La mise en place d'un serveur de sauvegarde pour votre domaine Active Directory peut vous permettre de disposer d'une solution de secours et de restaurer les droits d'accès afin d'assurer la continuité des opérations quotidiennes de votre entreprise si votre serveur principal venait à tomber en panne ou à être compromis à la suite d'une cyberattaque.
La mise en place d'un plan de reprise formel pour votre serveur AD et sa vérification régulière peuvent également vous aider à vous assurer que tout fonctionne ou fonctionnera correctement en cas d'incident de sécurité.
Une autre bonne pratique consiste à veiller à ce que tous les systèmes soient systématiquement mis à jour avec les derniers correctifs de sécurité. Cette approche proactive réduit considérablement le risque d'exploitation, car elle permet de remédier aux vulnérabilités connues et de corriger les failles de sécurité dès leur découverte ou leur divulgation.
L'application rapide des correctifs permet d'éviter les failles de sécurité susceptibles de compromettre la disponibilité, l'intégrité ou la confidentialité des services Active Directory, qui constituent souvent la colonne vertébrale de la gestion des identités et des accès au sein de l'entreprise, ainsi que de l'infrastructure informatique dans son ensemble.
Grâce à des mises à jour et à une gestion efficace
gestion des correctifs
, les organisations renforcent non seulement leur niveau de sécurité, mais veillent également à respecter les réglementations sectorielles et les normes internes qui imposent un niveau minimal de protection pour les systèmes et les données sensibles.
- Faites évoluer votre stratégie de sécurité multicouche grâce à l'IA
Les menaces modernes évoluent rapidement — et s'adaptent encore plus vite. C'est pourquoi une approche de sécurité multicouche ne se limite plus à la simple superposition de mesures de défense traditionnelles, telles que les pare-feu et les verrouillages de compte. Aujourd'hui, les entreprises font évoluer leurs stratégies en intégrant l'IA comme couche fondamentale, qui apporte rapidité, évolutivité et intelligence à la protection des Active Directory.
Le recours à plusieurs solutions et stratégies de cybersécurité couvrant différents vecteurs d'attaque permet d'assurer une défense complète, renforçant ainsi la résilience d'Active Directory face à diverses menaces. L'IA renforce cette approche en permettant de détecter des anomalies subtiles, d'automatiser les tâches répétitives et d'accélérer les temps de réponse, en particulier dans des environnements complexes tels que Active Directory, où la rapidité et la précision sont essentielles.
La dure réalité est qu'aucune solution de cybersécurité ne peut à elle seule lutter contre toutes les menaces actuelles. Les organisations peuvent au contraire mieux protéger leurs services d'annuaire en mettant en place plusieurs niveaux de contrôles de sécurité ciblant différents vecteurs d'attaque. Par exemple, la mise en place de pare-feu — tels que les pare-feu DNS ou Windows — permet de contrôler à la fois le trafic entrant et sortant, garantissant ainsi que seules les communications essentielles sont autorisées et réduisant le risque d'accès non autorisé.
Vous pouvez également mettre en place des outils permettant de détecter les types d'attaques ciblant Active Directory, telles que les tentatives de piratage de mot de passe par force brute. Lors de ces attaques, les pirates utilisent des scripts pour tester rapidement des combinaisons de mots de passe dans l'espoir d'obtenir un accès.
Les comptes d'administrateur de domaine et autres identifiants privilégiés constituent des cibles courantes. S'il suffit d'une seule tentative réussie, les pirates peuvent s'introduire dans votre environnement.
Afin d'atténuer ce risque, les organisations devraient mettre en place des politiques de verrouillage des comptes qui s'activent après un nombre défini de tentatives de connexion infructueuses. Ces contrôles, associés à des mécanismes d'alerte, peuvent contribuer à détecter et à contenir les attaques par force brute avant qu'elles ne s'aggravent.
L'IA joue également un rôle essentiel dans l'amélioration de l'automatisation informatique d' . Qu'il s'agisse de déclencher le verrouillage de comptes ou d'isoler les activités suspectes des utilisateurs sur l'ensemble des terminaux lors d'incidents de sécurité, l' , une solution d'automatisation basée sur l'IA proposée par , réduit le délai entre la détection et l'intervention, aidant ainsi les équipes à contenir les menaces avant qu'elles ne se propagent.
«L’IA a le potentiel de constituer une révolution technologique aussi transformatrice pour l’humanité que l’électricité ou l’informatique moderne… Mais, comme nous l’avons vu à maintes reprises au cours de l’histoire, lorsqu’il est entre de mauvaises mains, tout outil suffisamment nouveau et puissant… peut être utilisé pour causer du tort.2 »Kevin Scott, directeur technique chez Microsoft
Cette dualité le montre clairement : l'IA ne remplace pas une sécurité à plusieurs niveaux, elle en renforce l'efficacité. Lorsqu'elle est mise en œuvre de manière réfléchie, elle permet aux organisations d'anticiper les menaces, de réagir plus rapidement et de réduire les risques avant que des dommages ne surviennent.
[À lire également : Qu'est-ce que l'automatisation de la sécurité ?]
Il est important de garder à l'esprit que le choix des outils de sécurité Active Directory adaptés doit reposer sur une compréhension claire des besoins spécifiques de votre organisation. Leur efficacité dépend non seulement du contexte actuel en matière de menaces, mais aussi de leur adéquation avec vos objectifs, votre profil de risque, les exigences réglementaires et vos réalités opérationnelles. Réaliser une évaluation approfondie des besoins de votre entreprise et déterminer votre score de cyber-risque constituent des étapes essentielles à la mise en œuvre des stratégies de sécurité AD les plus adaptées et les plus efficaces.
Cependant, même lorsque les politiques adéquates sont en place, la visibilité est primordiale. On ne peut pas sécuriser ce qu’on ne voit pas.
C'est là qu'intervient Tanium : il offre une visibilité en temps réel et un contrôle basé sur l'intelligence artificielle sur l'ensemble des terminaux.
Comment Tanium étend la visibilité et le contrôle au-delà des outils natifs d'Active Directory
Renforcer la sécurité d'Active Directory n'est pas une option, c'est une nécessité fondamentale. Comme nous l'avons vu, les risques sont bien réels et les conséquences d'une violation de données peuvent être catastrophiques. C’est pourquoi la visibilité et le contrôle ne sont pas seulement utiles : ils sont indispensables. Il s'agit d'un type de sécurité où chaque détail compte, et le simple fait d'accorder à un utilisateur des droits d'accès inadaptés pourrait permettre à des pirates d'accéder aux actifs les plus précieux de votre organisation.
Pour garder une longueur d'avance sur les menaces en constante évolution, les équipes informatiques, de sécurité et d'exploitation doivent rester vigilantes. Cela implique de surveiller en permanence les vulnérabilités, de respecter scrupuleusement les bonnes pratiques en matière de sécurité Active Directory et de disposer des outils et des plateformes adaptés pour détecter les attaques, y répondre et les prévenir avant qu'elles ne s'aggravent.
Cependant, obtenir une vue d'ensemble de l'état d'Active Directory, des comptes d'utilisateurs locaux et des appartenances à des groupes sur des milliers de terminaux peut représenter un défi de taille. Les méthodes traditionnelles de requête directe peuvent surcharger l'infrastructure Active Directory en raison d'un afflux simultané de requêtes.
La plateforme de Tanium, basée sur l'intelligence artificielle, renforce cette vigilance grâce à l'automatisation intelligente et à la gestion autonome. En associant la surveillance en temps réel, l'application automatisée des règles et une visibilité unifiée sur l'ensemble des terminaux, Tanium permet aux entreprises de réduire leur surface d'attaque avant que les pirates ne s'en servent et d'améliorer la gestion globale de la sécurité grâce à une visibilité et un contrôle en temps réel. Il ne s'agit pas seulement de visibilité, mais aussi de prendre des mesures rapides et judicieuses.
L'une des façons dont Tanium favorise la visibilité d'Active Directory consiste à utiliser la fonctionnalité « Directory Query » (). Directory Query s'appuie sur les modules « Criticality » et « Impact » de Tanium pour aider les organisations à comprendre les droits d'administration au sein de leurs environnements de serveurs d'annuaire, afin d'offrir une visibilité fondamentale qui soutient des processus de sécurité et de conformité plus larges.
Pour les organisations qui souhaitent mieux comprendre les relations administratives et les droits d'accès, l'utilisation d'une solution telle que Tanium Incident Response offre une visibilité sur les comptes privilégiés et les appartenances à des groupes, ce qui aide les équipes à identifier et à réduire les accès superflus, en particulier sur les actifs de grande valeur.
Par ailleurs, Tanium Risk & Compliance assure une surveillance continue des vulnérabilités et des lacunes en matière de conformité sur l'ensemble des terminaux, qu'ils soient gérés ou non, ce qui permet aux organisations de maintenir un niveau de sécurité élevé et de répondre aux exigences réglementaires.
Cette plateforme cohérente ne se limite pas à la visibilité en interne : elle s'étend au cloud grâce à , qui s'intègre directement à des fournisseurs d'identité tels que Microsoft Entra ID (anciennement Azure AD). Cette connexion offre une visibilité en temps réel sur les relations entre les utilisateurs et les groupes, les droits d'administration et les éventuelles erreurs de configuration au sein des environnements hybrides.
Découvrez comment Tanium s'intègre à Microsoft pour améliorer la visibilité des identités, rationaliser le contrôle d'accès et faciliter les opérations de sécurité en temps réel.
Ce qui distingue Tanium, c'est la manière dont nos solutions sont conçues pour fonctionner en parfaite harmonie les unes avec les autres, ainsi que notre capacité à associer nos fonctionnalités internes à des intégrations externes, telles que Microsoft Entra ID, afin de vous offrir une visibilité de bout en bout, une conformité optimale et une analyse des privilèges sur l'ensemble de votre environnement. Cette approche cohérente permet aux équipes informatiques et de sécurité de protéger les actifs, d'enquêter sur les menaces et d'affiner la sécurité d'Active Directory sans changer d'outils ni sacrifier la rapidité.
FAQ sur la sécurité d'Active Directory
Vous ne savez pas par où commencer ? Vous n'êtes pas seul. Voici les questions qui nous sont le plus souvent posées par les équipes souhaitant sécuriser leur environnement Active Directory.
Quel est le principal protocole d'authentification utilisé par Active Directory ?
, dans Active Directory, utilise principalement le protocole d'authentification Kerberos pour vérifier l'identité des utilisateurs et leur accorder l'accès aux ressources réseau. Il prend également en charge le protocole NTLM (NT LAN Manager) pour assurer la compatibilité avec les systèmes existants, bien que Kerberos soit la méthode privilégiée et la plus sécurisée en raison de l'utilisation de tickets chiffrés et de l'authentification mutuelle.
Active Directory est-il un outil de sécurité ?
Bien qu’Active Directory ne soit pas un outil dédié à la cybersécurité au sens traditionnel du terme, il joue un rôle essentiel dans la stratégie globale de sécurité d’une organisation. En tant qu'autorité centrale chargée de la gestion des identités et des accès, Active Directory (AD) détermine qui peut accéder à quoi sur le réseau ; sa sécurité est donc essentielle à la protection des systèmes, des données et des utilisateurs. En ce sens, cela ne constitue pas simplement une composante de votre infrastructure : c'est un pilier essentiel de votre stratégie de sécurité.
Qu'est-ce que la sécurité fondée sur le principe du privilège minimal dans Active Directory ?
La sécurité fondée sur le principe du « privilège minimal » est un principe fondamental d'Active Directory qui garantit que les utilisateurs et les systèmes ne se voient accorder que l'accès minimal nécessaire à l'exercice de leurs fonctions spécifiques — rien de plus. Cette approche réduit le risque d'utilisation abusive ou d'exploitation et limite les dommages potentiels en cas de compromission d'un compte.
Quelle est la différence entre la sécurité d'Azure AD et celle d'Active Directory ?
À mesure que de plus en plus d'organisations transfèrent leurs opérations informatiques vers le cloud, la gestion des identités s'est étendue au-delà des annuaires traditionnels sur site. Microsoft Entra ID (anciennement Azure AD) reflète cette évolution en proposant un service de gestion des identités et des accès (IAM)
La principale différence réside dans leur architecture et leur champ d'application. Active Directory (AD DS) traditionnel est conçu pour les environnements sur site ; il permet de gérer les utilisateurs, les ordinateurs et les ressources locaux au sein d'un domaine Windows. Microsoft Entra ID, en revanche, est un service IAM basé sur le cloud, conçu pour gérer les utilisateurs et contrôler l'accès aux applications SaaS, aux services cloud et aux environnements hybrides.
Bien que ces deux plateformes gèrent les identités, leurs modèles de sécurité présentent des différences significatives. Active Directory est généralement déployé au sein des réseaux internes, tandis qu'Entra ID est exposé à Internet et doit se prémunir contre un éventail plus large de menaces externes. Entra ID intègre également des fonctionnalités telles que l'accès conditionnel, la protection de l'identité et l'intégration native avec des outils de sécurité dans le cloud, ce qui reflète son rôle dans les environnements modernes et distribués.
Comment puis-je vérifier la sécurité d'Active Directory ?
La réalisation d'une évaluation régulière de la sécurité d'une Active Directory nécessite une approche à plusieurs volets. Cela implique notamment d'analyser les journaux à la recherche d'activités suspectes, de vérifier les objets de stratégie de groupe afin de détecter d'éventuelles erreurs de configuration, de rechercher les mots de passe faibles ou par défaut, d'identifier les comptes disposant de privilèges excessifs et de s'assurer que tous les systèmes et composants Active Directory sont systématiquement corrigés et mis à jour.
Des outils spécialisés — tels que la suite Microsoft Defender, Tanium et d’autres — permettent d’automatiser bon nombre de ces vérifications, ce qui simplifie le processus d’évaluation de la sécurité grâce à des fonctionnalités telles que l’audit, l’analyse des privilèges et la détection des erreurs de configuration.
L'amélioration de votre capacité à gérer les menaces, les risques et la conformité constitue un élément clé de notre vision pour la prochaine évolution de la plateforme Tanium. Elle associe des guides d'intervention préconfigurés, des intégrations transparentes avec d'autres plateformes, des analyses basées sur l'IA , des workflows, ainsi que la possibilité d'automatiser les mesures correctives grâce à un contrôle et une visibilité en temps réel, afin d'harmoniser les opérations informatiques et les équipes de sécurité.
Vous souhaitez découvrir comment Tanium peut vous aider à renforcer la sécurité d'Active Directory sans ralentir votre équipe ? Prenez rendez-vous pour une démonstration gratuite et personnalisée afin de découvrir comment Tanium peut vous offrir une efficacité opérationnelle inégalée et des capacités de réduction des risques.
basé sur le cloud et , conçu pour prendre en charge à la fois les environnements cloud et hybrides.
