
MISE À JOUR : cette publication, publiée à l’origine le 9 avril 2024, a été actualisée pour refléter les derniers développements de l’IAM. Il comprend désormais des conseils étendus sur l’intégration Zero Trust, des cadres de contrôle révisés, de nouvelles stratégies de mise en œuvre et des informations plus approfondies sur la manière dont Tanium prend en charge l’application en temps réel et la conformité continue.
La gestion des identités et des accès, ou IAM, est une pierre angulaire de la cybersécurité. Il définit et contrôle les droits d’accès, les permissions et les rôles pour s’assurer que seuls les utilisateurs autorisés peuvent accéder aux systèmes en toute sécurité. L’IAM consiste essentiellement à laisser entrer les bonnes personnes et à empêcher les mauvaises.
Mais à mesure que les écosystèmes numériques se développent, à travers les plateformes cloud, les équipes distantes et les intégrations tierces, la gestion des identités et de l’accès devient un défi de taille. Sans contrôles IAM solides, même les meilleures stratégies de cybersécurité peuvent tomber en panne.
L’IAM aide à maintenir la ligne. Il applique des politiques d’accès et des protocoles d’authentification tels que l’authentification multifacteur (MFA) et le contrôle d’accès basé sur les rôles (RBAC), protégeant vos données, systèmes et utilisateurs. Il s’agit également d’un facteur essentiel : rationaliser les opérations et réduire les frictions pour les équipes qui doivent agir rapidement.
Dans ce blog, nous détaillerons ce qu’est réellement l’IAM, comment elle fonctionne et pourquoi elle est essentielle pour la cybersécurité moderne. Vous explorerez ses caractéristiques clés, ses avantages commerciaux et ses risques courants, ainsi que les outils, les meilleures pratiques et les stratégies qui soutiennent un programme IAM solide. Nous verrons également comment l’IAM alimente les modèles de sécurité Zero Trust et stimule la résilience organisationnelle.
À la fin, vous aurez une compréhension claire de la manière dont l’IAM renforce la sécurité, simplifie l’accès et responsabilise les utilisateurs dans les environnements numériques complexes d’aujourd’hui.
Définition IAM
La gestion des identités et des accès est une discipline de cybersécurité qui régit la manière dont les identités numériques sont créées, authentifiées, autorisées et auditées sur les systèmes, les applications et les données. Il rassemble les politiques, les processus et les technologies qui garantissent que les bons utilisateurs et les bonnes entités, qu’ils soient humains ou machine, disposent du bon niveau d’accès aux bonnes ressources, au bon moment, pour les bonnes raisons.
IAM gère le cycle de vie complet d’une identité numérique, de l’intégration et des changements de rôle à la désactivation, en s’assurant que l’accès reste aligné sur les responsabilités actuelles d’une personne. Cela permet d’éviter que des permissions obsolètes ou excessives ne deviennent des responsabilités de sécurité.
Il applique également le principe du moindre privilège, en accordant aux utilisateurs uniquement l’accès minimum nécessaire pour effectuer leur travail. Cela réduit la surface d’attaque et aide à prévenir l’utilisation accidentelle et intentionnelle des systèmes et données sensibles.
Il est essentiel que l’IAM fournisse l’épine dorsale opérationnelle pour les architectures Zero Trust. Dans un modèle Zero Trust, où aucun utilisateur ou appareil n’est intrinsèquement fiable, même au sein du réseau, l’IAM est essentiel pour vérifier en permanence les identités et les droits d’accès. Il le fait grâce à une authentification forte, des contrôles d’accès contextuels et une surveillance en temps réel. Sans IAM, Zero Trust reste un concept.
Ensemble, ces capacités font de l’IAM bien plus qu’un outil de sécurité, c’est une force clé derrière la résilience opérationnelle. En intégrant des protocoles d’authentification, des modèles de contrôle d’accès et des capacités d’audit, IAM aide les organisations à réduire les risques, à maintenir la conformité et à protéger la confidentialité, l’intégrité et la disponibilité de leurs actifs les plus importants.
Avec une compréhension claire de ce qu’est l’IAM et de son fonctionnement, l’étape suivante consiste à examiner pourquoi elle est importante. Au-delà de ses composants techniques, l’IAM joue un rôle essentiel dans l’élaboration de la posture de sécurité globale, de la résilience opérationnelle et de la préparation réglementaire d’une organisation.
Pourquoi la gestion des identités et des accès est-elle importante ?
L’IAM est plus qu’une simple solution technique : c’est une base stratégique pour la sécurité des entreprises. Il réduit la surface d’attaque en appliquant le moindre privilège, en supprimant l’accès excessif ou obsolète et en limitant les mouvements latéraux entre les systèmes.
Lorsqu’il est mis en œuvre efficacement, l’IAM prend également en charge la conformité réglementaire, rationalise les opérations et améliore l’expérience utilisateur. Elle aide les organisations à détecter et à répondre aux menaces basées sur l’identité, telles que le vol d’informations d’identification, la remontée des privilèges et l’utilisation abusive des informations d’initié.
L’IAM est essentielle pour gérer les identités humaines et de machine tout au long de leur cycle de vie. Il applique la gouvernance de l’accès et s’intègre à des contrôles de sécurité plus larges pour maintenir des politiques d’authentification, d’autorisation et d’accès solides.
Bien que l’IAM soit souvent associé à des utilisateurs humains, les environnements modernes nécessitent également la gestion des identités des machines, telles que les comptes de service, les API et les robots. Les entités non humaines doivent être régies avec la même rigueur que les utilisateurs humains, y compris l’application de l’accès au moindre privilège, la rotation régulière des informations d’identification, la surveillance des comportements anormaux et le maintien de la visibilité sur l’endroit et la manière dont les identités de machine sont utilisées.
Les plateformes IAM modernes vont au-delà de la protection de connexion de base. Ils prennent en charge Zero Trust, permettent un accès adaptatif et fournissent une détection des menaces en temps réel, des capacités qui sont désormais essentielles pour se défendre contre des attaques sophistiquées et assurer la continuité des activités.
Ces capacités prennent vie dans deux domaines critiques : la cybersécurité et la conformité. Les sections suivantes explorent comment l’IAM renforce chacune d’entre elles.
IAM pour la cybersécurité
Les données sont l’un de vos actifs les plus précieux, et leur protection est essentielle à toute stratégie de cybersécurité. L’IAM est un élément fondamental de la protection des données, garantissant que seuls les utilisateurs autorisés et les appareils de confiance peuvent accéder aux systèmes et informations sensibles. En appliquant des contrôles d’accès et des protocoles d’authentification, l’IAM aide à prévenir les accès non autorisés, les violations de données, le vol d’identité et les cyberattaques.
Au-delà de la mise en œuvre de l’accès, IAM renforce la protection des données en permettant une surveillance et un audit continus de l’activité des utilisateurs et des appareils. Cela facilite la détection et la réponse aux comportements suspects, tels que les tentatives de connexion échouées, l’escalade des privilèges ou les fuites de données, avant qu’ils ne se transforment en incident grave.
L’IAM joue également un rôle essentiel dans la gestion des identités des machines, en particulier dans les environnements IdO où les appareils fonctionnent de manière autonome et à grande échelle. L’application de la même gouvernance d’accès rigoureuse aux entités non humaines garantit un accès cohérent et sécurisé à l’ensemble de l’écosystème numérique.
Pour prendre en charge ces capacités, IAM peut s’intégrer à des outils tels que SIEM (Security Information and Event Management) pour la journalisation centralisée, l’orchestration de la sécurité, l’automatisation et la réponse (SOAR) pour la réponse automatisée, et EDR (Endpoint Detection and Response) pour la visibilité des endpoints. Ces intégrations permettent une détection unifiée des menaces, une réponse plus rapide aux incidents et une application plus forte des politiques de sécurité, renforçant ainsi le rôle d’IAM dans une pile de cybersécurité moderne.
Cependant, bien que l’IAM soit essentielle pour renforcer la cybersécurité, ses avantages s’étendent au-delà de la prévention des menaces. L’IAM fait également partie intégrante de la conformité, aidant les organisations à répondre aux exigences réglementaires en s’assurant que l’accès aux données sensibles est correctement contrôlé, surveillé et documenté.
Conformité et IAM
S’assurer que seuls les utilisateurs autorisés peuvent accéder aux bonnes données au bon moment est une exigence essentielle de la plupart des mandats de conformité informatique.
Cependant, il est de plus en plus difficile de rester en conformité dans les environnements informatiques complexes et dynamiques d’aujourd’hui, où les utilisateurs opèrent souvent sur plusieurs rôles, appareils et emplacements. La conformité devient encore plus difficile à mesure que les données sensibles sont distribuées sur les services cloud, les applications SaaS et les infrastructures hybrides.
L’IAM aide les organisations à répondre aux exigences réglementaires et légales, telles que le RGPD, l’HIPAA, la SOX, la PCI DSS et le NIST, en appliquant des contrôles d’accès, en maintenant des pistes d’audit et en prenant en charge la gouvernance des identités. Il soutient également les initiatives de confidentialité en s’assurant que les informations sensibles et les données utilisateur ne sont accessibles qu’aux personnes autorisées.
Des fonctionnalités telles que la mise en œuvre des moindres privilèges, le RBAC, les examens d’accès et la séparation des tâches (SoD) permettent de garantir que les utilisateurs n’ont accès qu’à ce dont ils ont besoin, et rien de plus.
Les systèmes IAM permettent également de générer des rapports et des journaux détaillés qui démontrent la conformité pendant les audits. Cette visibilité aide les organisations à éviter des amendes coûteuses, à réduire l’exposition juridique et à protéger leur réputation.
Mais la valeur de l’IAM va bien au-delà de la conformité. Lorsqu’elle est mise en œuvre efficacement, l’IAM peut également stimuler l’efficacité opérationnelle, réduire les frais généraux informatiques et soutenir des objectifs commerciaux plus larges tels que l’agilité, l’évolutivité et l’autonomisation des utilisateurs.
Avantages de la gestion des identités et des accès
Au-delà de son rôle dans la mise en œuvre de la sécurité et de la conformité, IAM offre une valeur commerciale mesurable à travers des dimensions opérationnelles, architecturales et stratégiques.
Efficacité opérationnelle et contrôle des coûts
L’IAM réduit le fardeau administratif de la gestion des comptes d’utilisateur et des droits d’accès (en particulier à grande échelle).
En automatisant le provisionnement, le désapprovisionnement et les examens d’accès, et en autorisant le libre-service pour des tâches telles que les réinitialisations de mot de passe et les demandes d’accès, IAM libère les équipes informatiques et de sécurité pour qu’elles se concentrent sur un travail de plus grande valeur. Cela réduit également le risque d’erreur humaine et améliore la cohérence dans l’application des politiques.
Simplification et visibilité de l’infrastructure
IAM centralise le contrôle d’identité et d’accès dans les environnements hybrides et multi-cloud. Un cadre IAM unifié consolide des systèmes disparates et applique des politiques cohérentes sur les services cloud, les applications SaaS et l’infrastructure sur site. Cela améliore la visibilité, réduit la dérive de configuration et renforce la posture de sécurité.
Agilité commerciale, résilience et réponse aux menaces
L’IAM permet aux organisations de s’adapter rapidement à l’évolution des environnements commerciaux et des menaces. Grâce à des analyses en temps réel, des informations comportementales et des workflows automatisés, IAM prend en charge l’intégration/le départ rapide, les ajustements d’accès dynamiques et la détection précoce des anomalies.
Cependant, même les capacités IAM les plus avancées peuvent ne pas fonctionner sans une mise en œuvre et une gouvernance cohérentes. Lorsque les systèmes d’identité sont mal configurés, obsolètes ou mal entretenus, ils peuvent introduire de graves vulnérabilités. Cela compromet à la fois la sécurité et la conformité.
Risques courants d’une gestion inappropriée des identités et des accès
Malgré ses avantages, l’IAM n’est pas à l’abri de l’échec. Les erreurs de conception ou d’exécution peuvent en faire une responsabilité. Dans certains cas, elle peut même devenir la cible d’une attaque. Dans la précipitation pour donner la priorité à la rapidité et à la commodité, les contrôles de sécurité sont souvent contournés ou affaiblis, laissant les organisations exposées.
Voici quelques-uns des risques les plus courants auxquels les organisations sont confrontées lorsque les contrôles IAM manquent de supervision appropriée ou sont appliqués de manière incohérente.
Mauvaises configurations du contrôle d’accès
- Paramètres d’accès incorrects : des règles trop permissives, des conditions manquantes ou des informations d’identification par défaut peuvent exposer les systèmes à un accès non autorisé.
- Permissions excessives :les utilisateurs ont accordé plus d’accès que nécessaire augmentent le risque d’utilisation abusive des données ou de mouvement latéral pendant une violation.
- Mauvaises politiques de gestion des accès :les politiques incohérentes ou obsolètes entraînent des lacunes fragmentées en matière d’application et de sécurité.
- Définitions de rôle floues : les rôles vagues ou se chevauchant entraînent un fluage des privilèges et un accès non autorisé.
Exposition aux données et risques de partage excessif
- Partage externe non contrôlé : le partage de données sensibles avec des tiers ou sur des canaux non sécurisés (sans contrôles appropriés) peut entraîner des fuites ou des compromissions.
- Accès aux données non segmentées : le manque de classification, de segmentation ou de permissions étendues des données augmente la probabilité d’accès non autorisé.
Écarts de gouvernance et de supervision
- Examens d’accès manquants :Sans recertification périodique, les utilisateurs peuvent conserver l’accès dont ils n’ont plus besoin.
- Mauvais alignement réglementaire : le fait de ne pas s’adapter à l’évolution des exigences de conformité peut entraîner des échecs d’audit et des pénalités.
- Comptes orphelins : l’accès non révoqué pour les utilisateurs débarqués crée des points d’entrée exploitables.
Complexité de l’environnement
- Mauvaise gestion multi-cloud : des contrôles d’identité incohérents sur les plateformes cloud augmentent le risque de mauvaises configurations et d’angles morts.
- Shadow IT et identités non gérées : les outils et comptes non autorisés contournent les contrôles IAM et échappent à la surveillance.
[Lire également : Shadow IT est incontrôlable—Voici comment gérer le risque]
Risques humains et comportementaux
- Escalade des privilèges : les attaquants exploitent les vulnérabilités pour obtenir un accès élevé et se déplacer latéralement.
- Mauvais usage d’initié : les utilisateurs légitimes peuvent intentionnellement ou accidentellement abuser de leur accès.
- Problèmes de réutilisation ou d’hygiène des informations d’identification : les mots de passe faibles ou réutilisés restent une cause majeure de violations.
- Manque de visibilité : sans surveillance centralisée, la détection et la réponse aux activités suspectes sont retardées ou impossibles.
Pour relever ces défis et combler les lacunes laissées par les approches IAM traditionnelles, de nombreuses organisations adoptent Zero Trust : un modèle de sécurité conçu pour supposer une violation et vérifier chaque demande d’accès.
Le rôle de l’IAM dans Zero Trust
Zero Trustest un cadre de sécurité moderne basé sur le principe du moindre privilège. Il suppose qu’aucun utilisateur, appareil ou réseau ne peut être intrinsèquement fiable. L’IAM joue un rôle central dans l’activation de Zero Trust en authentifiant et en autorisant chaque utilisateur etappareil de point de terminaison, en appliquant des politiques d’accès granulaires et en surveillant en permanence l’activité.
Pour être efficace, Zero Trust nécessite une visibilité et un contrôle en temps réel. Les plateformes IAM telles que Microsoft Entra ID prennent en charge cela avec des capacités telles que l’authentification unique, l’authentification multifacteur, l’accès conditionnel et la protection de l’identité. Cependant, l’IAM seule ne suffit pas. Ces systèmes s’appuient sur des données précises et à jour provenant des endpoints et des applications. Si ces données sont incomplètes ou obsolètes, la mise en œuvre de Zero Trust peut se décomposer et créer des angles morts que les attaquants peuvent exploiter.
C’est pourquoi les stratégies modernes Zero Trust intègrent de plus en plus les capacités IAM aux outils de gestion des endpoints et de télémétrie.
Mais comment ces capacités se réunissent-elles dans la pratique ? Découvrons comment IAM fonctionne en coulisses pour prendre en charge l’accès sécurisé et l’application Zero Trust.
Comment fonctionne l’IAM ?
IAM utilise généralement un workflow général qui implique les éléments suivants :
- Authentification de l’utilisateur est le processus de vérification de l’identité revendiquée d’un utilisateur en validant un ou plusieurs facteurs d’authentification par rapport à un enregistrement d’identité de confiance. Cela se produit généralement après que l’utilisateur a déjà été inscrit dans le système.L’authentification peut être basée sur quelque chose que l’utilisateur :
- Sait (comme un mot de passe ou un code PIN)
- A (comme un jeton de sécurité, une carte à puce ou un appareil mobile)
- Est (comme une fonction biométrique comme une empreinte digitale ou une analyse faciale)
- L’autorisation de l’utilisateur détermine les ressources auxquelles un utilisateur peut accéder et les actions qu’il peut effectuer, en fonction de son identité, de son rôle, de ses attributs ou de facteurs contextuels. Cela est appliqué via des politiques de contrôle d’accès, telles que le contrôle d’accès basé sur les rôles, les attributs ou les politiques (PBAC).
- Le provisionnement des utilisateurs est le processus de création et de mise à jour des comptes d’utilisateurs et des droits d’accès sur les systèmes. Il peut être manuel ou automatisé et inclut souvent des workflows d’approbation et d’audit. Un approvisionnement efficace doit être étroitement intégré aux systèmes RH et aux événements du cycle de vie de l’identité pour garantir un accès rapide et réduire le risque de comptes orphelins ou de fluage d’accès.
- Gestion des utilisateurs implique la maintenance et la supervision des comptes d’utilisateur et des droits d’accès tout au long de leur cycle de vie. Cela inclut :
- Maintenance du compte : réinitialisation des mots de passe, mise à jour des attributs utilisateur et application des politiques d’accès
- Révocation de l’accès : suppression ou ajustement de l’accès lorsque les utilisateurs changent de rôle ou quittent l’organisation
- Surveillance et audit : Suivi continu de l’activité des utilisateurs pour détecter les anomalies, appliquer le moindre privilège et prendre en charge la détection des menaces
- Rapports de conformité : génération de rapports pour démontrer le respect des politiques internes et des réglementations externes (par ex., SOX, HIPAA, RGPD) et pour soutenir la préparation à l’audit
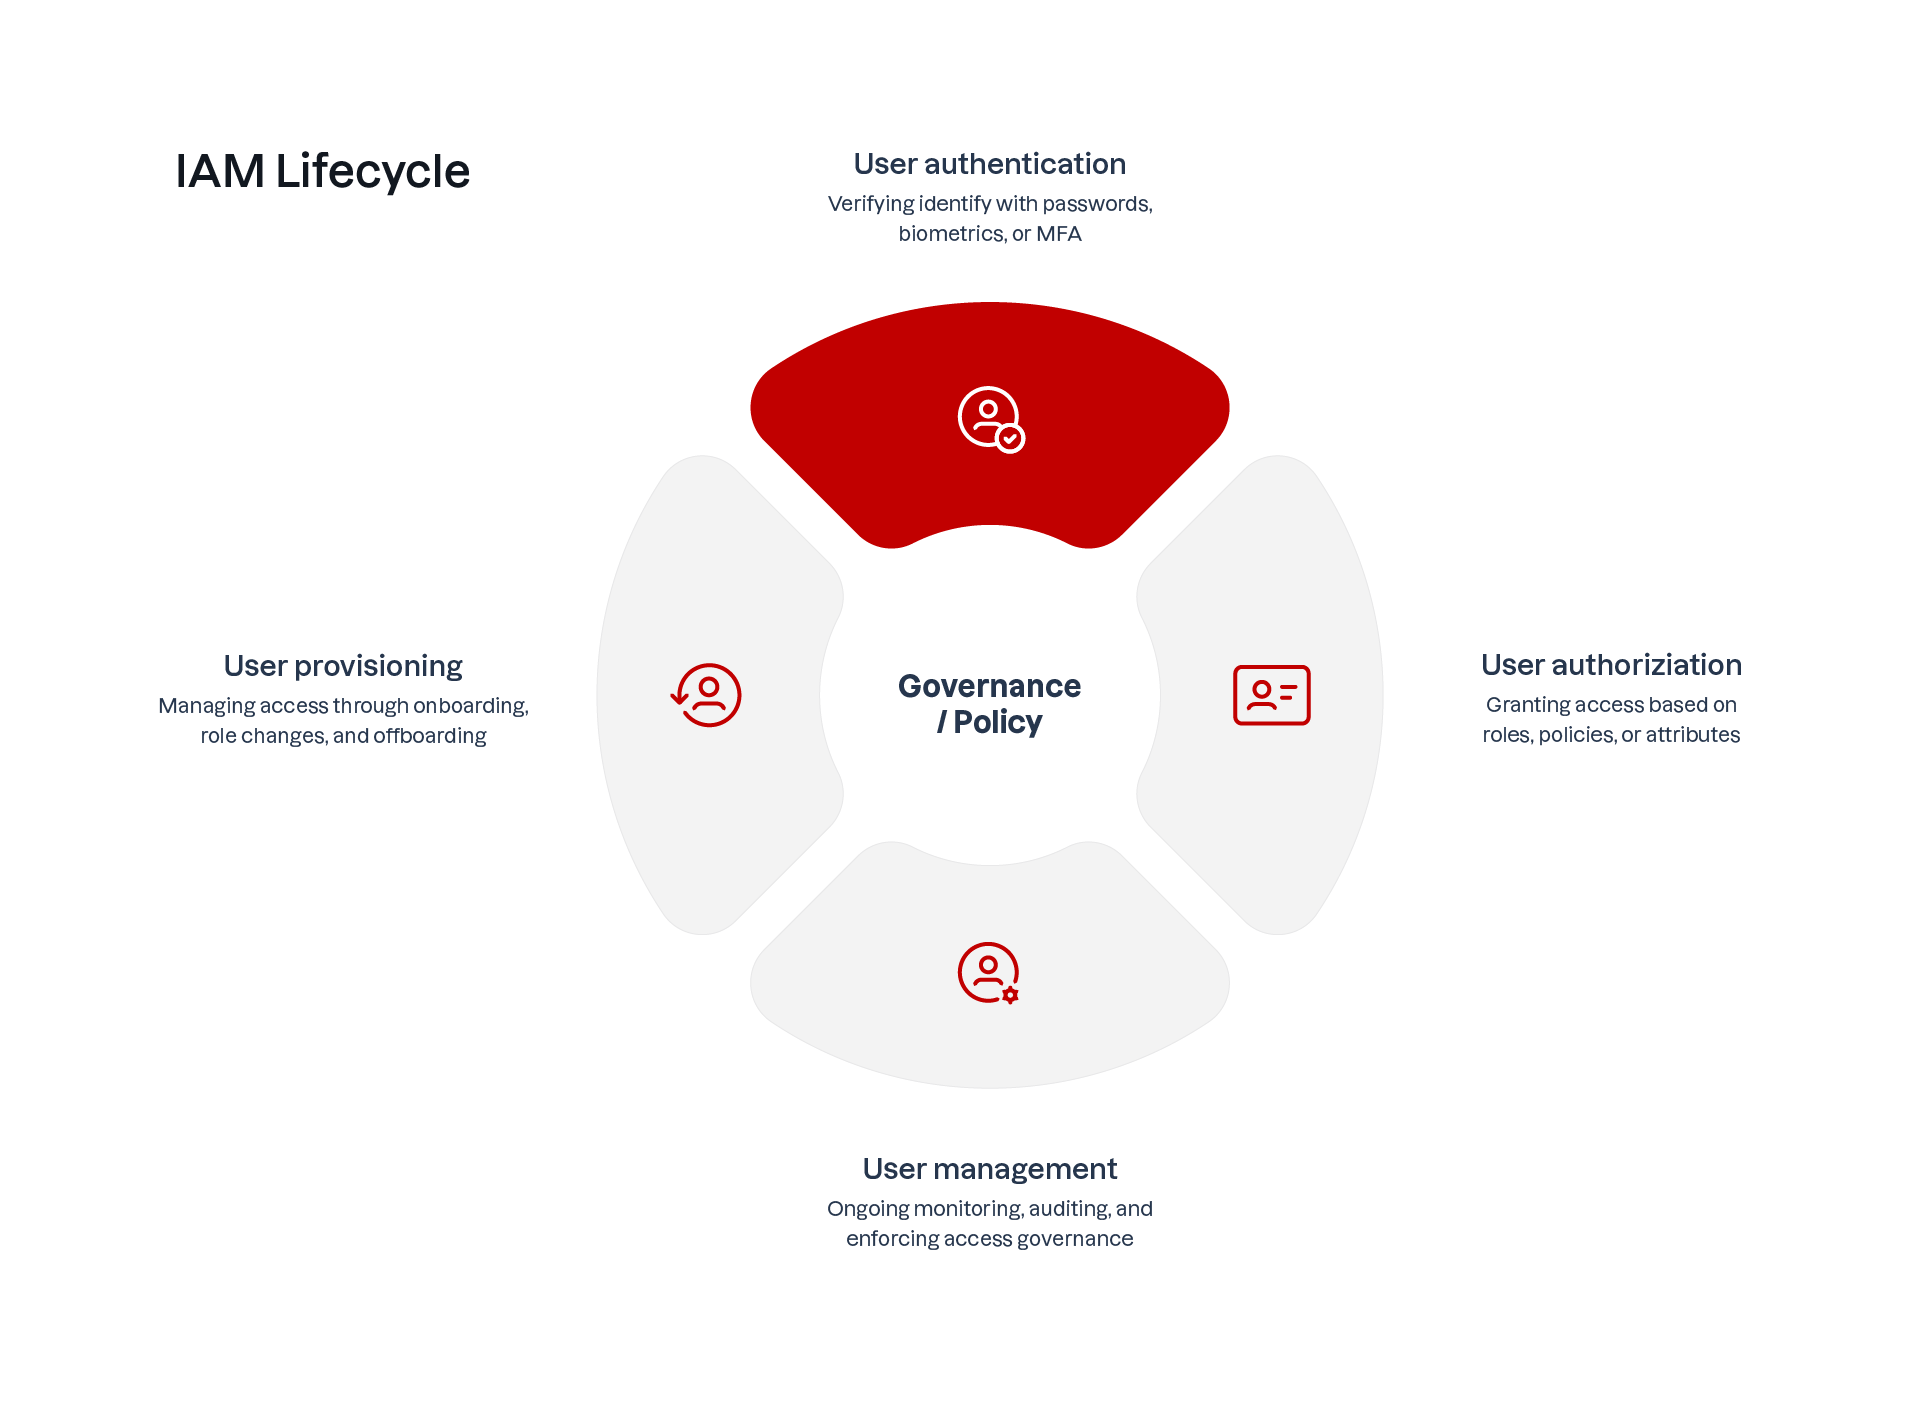
Maintenant que nous avons parcouru le workflow IAM principal, de l’authentification et de l’autorisation au provisionnement et à la gestion des utilisateurs, explorons les fonctionnalités spécifiques qui donnent vie à ces processus.
La section suivante décompose les capacités IAM clés par fonction, montrant comment elles prennent en charge l’accès sécurisé, l’autonomisation des utilisateurs et l’application Zero Trust.
Fonctionnalités de base des solutions IAM
L’IAM peut inclure un large éventail de composants en fonction des besoins et de la maturité spécifiques d’une organisation.
Vous trouverez ci-dessous des fonctionnalités IAM clés regroupées en catégories fonctionnelles, telles que l’authentification, le contrôle d’accès, la gestion du cycle de vie et la surveillance, qui forment ensemble un cadre robuste de gestion des identités numériques.
Cette catégorisation reflète la mise en œuvre IAM typique, de la vérification d’identité à la gestion des accès et à la surveillance comportementale, en s’alignant sur les principes Zero Trust.
Authentification et initiation d’accès
Ces fonctionnalités vérifient l’identité et établissent des sessions sécurisées.
- L’authentification unique (SSO) permet aux utilisateurs d’accéder à plusieurs systèmes à l’aide d’une seule connexion. Par exemple, un utilisateur peut se connecter une fois et accéder aux e-mails, aux systèmes RH et aux outils de collaboration sans avoir besoin de s’authentifier à nouveau pour chacun d’eux. Cela améliore l’expérience utilisateur, réduit la fatigue liée aux mots de passe et simplifie la gestion des accès. L’authentification unique est souvent mise en œuvre à l’aide de protocoles d’identité fédérés, tels que SAML (Security Assertion Markup Language), OAuth ou OpenID Connect (OIDC), qui permettent une authentification sécurisée au-delà des limites organisationnelles à l’aide d’un fournisseur d’identité de confiance.
- L’authentification multifacteur renforce la sécurité en nécessitant plus d’un facteur de vérification. Par exemple, il peut demander un mot de passe et un code à usage unique envoyés au téléphone d’un utilisateur ou générés par une application d’authentification. Cela renforce considérablement la vérification d’identité et aide à empêcher l’accès non autorisé.
- La gestion des sessionsassure que les sessions authentifiées sont limitées dans le temps et sécurisées. Les systèmes IAM peuvent appliquer des délais d’expiration de session, des exigences de réauthentification et des déconnexions automatiques pour réduire le risque d’accès non autorisé en raison de sessions non surveillées ou détournées.
Modèles de contrôle d’accès
Ils déterminent ce à quoi les utilisateurs peuvent accéder et dans quelles conditions.
- Le contrôle d’accès basé sur les rôles attribue des droits d’accès en fonction des rôles et responsabilités de l’utilisateur. Par exemple, un administrateur peut disposer d’un accès complet au système, tandis qu’un responsable peut afficher les rapports, mais pas modifier les configurations, et qu’un employé peut uniquement accéder à ses propres données. Ce modèle simplifie l’administration et applique le principe du moindre privilège.
- Le contrôle d’accès basé sur les attributs (ABAC) accorde l’accès en fonction d’une combinaison d’attributs liés à l’utilisateur (par ex., service, niveau d’accès de sécurité), à la ressource (par ex., sensibilité des données) et à l’environnement (par ex., heure de la journée, emplacement, appareil). Par exemple, un utilisateur peut uniquement être autorisé à accéder aux données sensibles pendant les heures ouvrables à partir d’un appareil d’entreprise. ABAC permet un contrôle d’accès hautement granulaire et sensible au contexte, ce qui en fait un catalyseur essentiel des stratégies Zero Trust.
- Le contrôle d’accès adapté aux risques (RAdAC)ajuste dynamiquement les décisions d’accès en fonction des évaluations des risques en temps réel. Par exemple, un utilisateur accédant à des données sensibles à partir d’un appareil ou d’un emplacement non reconnu peut être invité à une vérification supplémentaire ou à un accès totalement refusé. Le RAdAC prend en charge les stratégies de sécurité adaptatives et est de plus en plus utilisé dans les environnements Zero Trust.
Cycle de vie de l’identité et libre-service
Ils gèrent les comptes d’utilisateur et permettent aux utilisateurs de gérer les besoins d’accès de routine.
- La gestion du cycle de vie des identités automatise la création, la mise à jour et la suppression des comptes d’utilisateur et des droits d’accès en fonction de règles, politiques ou workflows prédéfinis. Cela inclut l’intégration de nouveaux employés (joignants), la mise à jour de l’accès lorsque les rôles changent (déménageurs) et la révocation de l’accès lorsqu’une personne quitte l’organisation (sortants). Il garantit un approvisionnement en temps opportun et réduit le risque de comptes orphelins.
- Le libre-service permet aux utilisateurs de gérer leurs propres comptes et droits d’accès. Les tâches courantes en libre-service comprennent la réinitialisation des mots de passe, la mise à jour des informations personnelles ou la soumission de demandes d’accès pour des applications spécifiques. Cela réduit la charge de travail du service d’assistance informatique et responsabilise les utilisateurs.
- La gestion des mots de passeaide les utilisateurs à créer et à maintenir des mots de passe robustes et sécurisés. Les fonctionnalités peuvent inclure des générateurs de mots de passe, l’application des exigences de complexité, un stockage sécurisé dans les coffres-forts de mots de passe et une rotation automatisée des mots de passe. Ces outils favorisent une hygiène renforcée des mots de passe et protègent les informations d’identification.
Accès et surveillance privilégiés
Ils protègent les comptes à haut risque et détectent les comportements suspects.
- La gestion des accès privilégiés (PAM) contrôle et surveille les droits d’accès des utilisateurs qui disposent de privilèges élevés, tels que les administrateurs, les cadres ou les développeurs. Les solutions PAM incluent souvent l’enregistrement de session, l’accès juste à temps et les workflows d’approbation pour éviter l’utilisation abusive ou la compromission des systèmes et données sensibles.
- L’analyse du comportement des utilisateurs (User Behavior Analytics, UBA) analyse et apprend des modèles de comportement des utilisateurs et des anomalies, telles que la fréquence de connexion, l’emplacement géographique ou l’utilisation des appareils. Par exemple, si un utilisateur se connecte à partir d’un emplacement inhabituel ou accède aux données à des heures impaires, UBA peut signaler cela comme une menace potentielle. Cela permet une détection proactive des menaces et une réponse plus rapide aux incidents.
- Identity Threat Detection and Response (ITDR) s’appuie sur l’UBA en intégrant l’analyse comportementale aux renseignements sur les menaces pour détecter et répondre aux attaques basées sur l’identité, telles que l’utilisation abusive des informations d’identification, l’escalade des privilèges et les mouvements latéraux. Contrairement aux plateformes SIEM ou SOAR plus larges, qui surveillent et orchestrent l’ensemble de la pile de sécurité, l’ITDR se concentre spécifiquement sur les signaux d’identité et les modèles d’accès. Ces capacités sont de plus en plus intégrées dans les plateformes IAM modernes pour fournir une atténuation des menaces d’identité en temps réel et renforcer l’application de Zero Trust.
Maintenant que nous avons exploré les composants fondamentaux de l’IAM par fonction, ce qu’ils font et pourquoi ils comptent, voici un tableau de référence rapide qui rassemble tout cela.
Utilisez ce tableau pour comparer les fonctionnalités en un coup d’œil, renforcer votre compréhension ou identifier les capacités les plus pertinentes pour la stratégie IAM de votre organisation.
| Fonctionnalité | Catégorie | Ce qu’il fait | Pourquoi c’est important |
|---|---|---|---|
| SSO | Authentification et initiation d’accès | Une seule connexion pour plusieurs systèmes | Simplifie l’accès, réduit la fatigue liée aux mots de passe |
| MFA | Authentification et initiation d’accès | Nécessite plusieurs étapes de vérification | Renforce la sécurité des identités |
| Gestion des sessions | Authentification et initiation d’accès | Contrôle la durée de la session et la réauthentification | Empêche l’accès non autorisé à la session |
| RBAC | Modèles de contrôle d’accès | Accès basé sur les rôles d’utilisateur | Applique le moindre privilège, facile à gérer |
| ABAC | Modèles de contrôle d’accès | Accès basé sur les attributs utilisateur/ressource/contexte | Permet un contrôle adaptatif précis |
| RAdAC | Modèles de contrôle d’accès | Ajuste l’accès en fonction du risque en temps réel | Prend en charge les décisions dynamiques et sensibles aux risques |
| Gestion du cycle de vie de l’identité | Cycle de vie de l’identité et libre-service | Automatise la création et la suppression de comptes | Garantit des modifications d’accès en temps opportun, réduit les risques |
| Libre-service | Cycle de vie de l’identité et libre-service | Permet aux utilisateurs de gérer leur propre accès | Réduit la charge de travail informatique, améliore l’expérience utilisateur |
| Gestion des mots de passe | Cycle de vie de l’identité et libre-service | Aide à créer et stocker des mots de passe forts | Favorise les pratiques d’identification sécurisées |
| PAM | Accès et surveillance privilégiés | Sécurise les comptes privilégiés | Protège les systèmes et données sensibles |
| UBA | Accès et surveillance privilégiés | Analyse le comportement des utilisateurs pour détecter les anomalies | Permet une détection précoce des menaces |
| ITDR | Accès et surveillance privilégiés | Détecte et répond aux menaces basées sur l’identité | Arrête l’utilisation abusive des informations d’identification et le mouvement latéral |
Bien que ces fonctionnalités constituent la base d’une stratégie IAM solide, la manière dont elles sont fournies et les outils utilisés pour les mettre en œuvre peuvent varier considérablement en fonction de l’infrastructure, de l’échelle et des besoins de sécurité de votre organisation.
Examinons de plus près les différents types d’outils et de méthodes IAM qui donnent vie à ces capacités.
Types d’outils et de méthodes de gestion des identités et des accès
L’IAM n’est pas une solution unique : il s’agit d’un écosystème de technologies et de processus qui fonctionnent ensemble pour gérer les identités numériques et appliquer les politiques d’accès. Une stratégie IAM complète rassemble plusieurs couches de fonctionnalités, de l’authentification et de l’autorisation à la gouvernance, l’automatisation et l’analyse.
Cette section décompose les catégories principales d’outils et de méthodes IAM, montrant comment chacun contribue à une infrastructure d’identité sécurisée, évolutive et résiliente.
Gestion des accès
La gestion des accès est la couche d’application de l’IAM, chargée de s’assurer que seuls les utilisateurs authentifiés et autorisés peuvent accéder à des systèmes, applications et données spécifiques dans les bonnes conditions et au bon moment. Il régit la manière dont les décisions d’accès sont prises et appliquées en temps réel, en fonction des attributs d’identité, des signaux contextuels et des politiques organisationnelles.
Les solutions de gestion des accès appliquent les décisions d’accès en temps réel en opérationnalisant les fonctions IAM de base, qui comprennent :
- Application de l’authentification : valide l’identité de l’utilisateur à l’aide de mécanismes tels que la MFA, la biométrie ou les informations d’identification basées sur un mot de passe et est souvent intégré aux fournisseurs d’identité ou aux systèmes fédérés.
- Application des autorisations : applique des modèles de contrôle d’accès tels que RBAC et ABAC pour déterminer les ressources auxquelles un utilisateur peut accéder et dans quelles conditions.
- Gestion des sessions et des jetons : émet et gère des jetons de session sécurisés, applique les délais d’expiration et prend en charge la réauthentification pour maintenir l’intégrité de la session.
- Application dynamique des politiques : évalue les signaux contextuels (p. ex., posture de l’appareil, emplacement, score de risque) pour appliquer des politiques d’accès conditionnelles en temps réel.
- Surveillance des activités d’accès : enregistre et analyse les événements d’accès pour prendre en charge la détection des anomalies, l’audit de conformité et la réponse aux incidents.
Les plateformes modernes de gestion des accès peuvent s’intégrer aux systèmes SIEM et SOAR pour permettre une détection et une réponse automatisées aux menaces. Dans les environnements cloud natifs et Zero Trust, les décisions d’accès sont de plus en plus motivées par la notation des risques en temps réel et les contrôles d’accès adaptatifs, qui ajustent dynamiquement les permissions en fonction du comportement de l’utilisateur, de l’intégrité des appareils et du contexte environnemental. Ces capacités aident à appliquer le moindre privilège à grande échelle tout en maintenant l’agilité et la résilience.
Gestion des identités fédérées (FIM)
La gestion des identités fédérées est une méthode, et non un outil autonome, qui permet aux utilisateurs d’accéder aux systèmes dans différents domaines ou organisations à l’aide d’un seul ensemble d’informations d’identification. Il est généralement mis en œuvre au sein de plateformes de gestion des accès plus larges et prend en charge l’authentification unique au-delà des frontières de confiance, par exemple entre une entreprise et ses partenaires ou fournisseurs de services cloud.
L’identité fédérée repose sur plusieurs éléments fondamentaux :
- Fournisseurs d’identité (IdP) : services tels qu’Active Directory, Microsoft Entra ID, Google ou Okta qui authentifient les utilisateurs et émettent des assertions d’identité.
- Fournisseurs de services (PS) : applications ou services qui s ’appuient sur le PDi pour valider l’identité de l’utilisateur.
- Protocoles de fédération : normes telles que SAML, OAuth 2,0, OIDC et WS-Federation qui permettent une communication et une confiance sécurisées entre les PDi et les PS.
La FIM est essentielle pour permettre un accès transparent et sécurisé dans les environnements hybrides et multi-cloud, et elle joue un rôle essentiel dans les architectures Zero Trust en externalisant la vérification d’identité.
Gouvernance et administration des identités (IGA)
L’IGA se concentre sur la couche de gouvernance de l’IAM en s’assurant que les activités liées à l’identité s’alignent sur les politiques internes et les réglementations externes. Il s’appuie sur plusieurs capacités introduites plus tôt dans la publication, telles que la gestion du cycle de vie, le libre-service et l’UBA, et les étend dans un contexte de gouvernance qui met l’accent sur la conformité, la supervision et la responsabilité.
L’IGA prend en charge la gouvernance grâce à des fonctionnalités, telles que :
- Examens et certifications d’accès : validez périodiquement que les utilisateurs disposent d’un accès approprié en fonction de leurs rôles, responsabilités et besoins commerciaux.
- SoD : évitez les conflits d’intérêts en vous assurant que les utilisateurs ne détiennent pas de combinaisons d’accès qui pourraient entraîner une fraude ou un abus.
- Application des politiques : appliquez et auditez les politiques d’accès pour assurer une mise en œuvre cohérente sur l’ensemble des systèmes et un alignement avec les exigences réglementaires.
- Préparation et génération de rapports d’audit : offrez une visibilité sur qui a accès à quoi, quand et pourquoi, en assurant l’alignement avec les cadres de conformité tels que SOX, HIPAA, RGPD et NIST.
Méthodes de livraison IAM
Les solutions IAM peuvent être déployées de diverses manières en fonction de l’infrastructure d’une organisation, des besoins d’évolutivité et des exigences de sécurité. Ces modèles de livraison diffèrent dans la manière dont les services d’identité, tels que l’authentification, l’autorisation, le provisionnement et la gestion des répertoires, sont hébergés et gérés.
Les modèles de déploiement courants comprennent :
- IAM sur site : installé et géré dans les centres de données de l’organisation, souvent intégrés à des systèmes Windows tels qu’ Active Directory. Ce modèle offre un contrôle et une personnalisation maximum, mais nécessite des ressources internes importantes et une maintenance continue.
- Logiciel en tant que service (SaaS) : plateformes hébergées dans le cloud qui fournissent des capacités IAM via un abonnement. Elles sont plus faciles à mettre à l’échelle et à maintenir, mais les organisations doivent évaluer les pratiques de sécurité des fournisseurs et la résidence des données.
- Identité en tant que service (IDaaS) : une forme spécialisée de SaaS qui fournit des fonctions IAM de base, telles que SSO, MFA, provisioning d’utilisateurs et services d’annuaire, via un fournisseur tiers. Les plateformes IDaaS sont conçues pour un déploiement et une intégration rapides dans les environnements hybrides et multicloud.
- Authentification en tant que service (AaaS) : un sous-ensemble ciblé d’IDaaS qui fournit des mécanismes d’authentification sécurisés et évolutifs (par ex., MFA, connexion sans mot de passe) sans fonctionnalités de cycle de vie d’identité ou de gouvernance plus larges.
- IAM hybride : combine des composants de gestion d’accès aux identités sur site et dans le cloud pour prendre en charge des environnements informatiques complexes, y compris les systèmes existants, les services Web et les migrations progressives vers le cloud. Bien que ce modèle offre de la flexibilité, il exige également une intégration minutieuse et une application cohérente des politiques pour éviter les failles de sécurité.
Comme vous pouvez le voir, chaque modèle de prestation IAM présente des forces et des limites distinctes. Pour déterminer l’approche la plus appropriée, les organisations doivent peser des facteurs tels que la complexité de l’infrastructure, les obligations réglementaires et l’évolutivité à long terme, et réexaminer ces facteurs au fur et à mesure qu’ils changent pour s’assurer que leur stratégie IAM reste alignée sur l’évolution des besoins.
Bien qu’il puisse être tentant de rechercher une solution IAM unique « appropriée », les besoins en identité sont rarement statiques, ce qui correspond aujourd’hui peut ne pas être satisfaisant demain. C’est pourquoi il est crucial que les organisations restent agiles, en choisissant des stratégies qui non seulement répondent aux exigences actuelles, mais peuvent évoluer avec les technologies changeantes, les exigences réglementaires et les priorités commerciales.
L’idée d’une stratégie parfaite et unique est un mythe ; une IAM efficace consiste à construire une base flexible et résiliente qui s’adapte à mesure que l’organisation grandit et que le paysage des menaces évolue.
Que vous commenciez à partir de zéro ou que vous optimisiez un programme existant, les cinq meilleures pratiques suivantes peuvent vous aider à élaborer une stratégie IAM sécurisée, évolutive et alignée sur vos objectifs.
Les 5 meilleures pratiques IAM
La mise en œuvre de l’IAM peut être complexe, mais avec la bonne stratégie, elle devient un multiplicateur de force de sécurité, de conformité et d’agilité.
Ces cinq meilleures pratiques fournissent une feuille de route pour créer un programme IAM résilient et évolutif aligné sur les besoins commerciaux et réglementaires :
- Définissez votre stratégie, votre gouvernance et vos objectifs IAM
Avant de commencer à mettre en œuvre l’IAM, vous devez avoir une vision claire de ce que vous souhaitez accomplir, de la manière dont vous mesurerez la réussite et des défis auxquels vous pourriez être confronté.
Votre stratégie doit s’aligner non seulement sur les objectifs commerciaux, tels que l’amélioration de l’expérience client, l’augmentation des revenus ou la réduction des risques, mais également sur les cadres réglementaires et de cybersécurité pertinents (par ex., NIST 800-53, ISO/IEC 27001, RGPD).
Un autre pilier clé consiste à établir un modèle de gouvernance qui définit les rôles, les responsabilités et la responsabilisation. Cela inclut :
• Définition et hiérarchie des rôles : décrire clairement les rôles d’utilisateur, les niveaux d’accès et les limites de privilège. • Mécanismes d’application des politiques : définissez comment les politiques d’accès seront créées, approuvées et appliquées à travers les systèmes. • Propriété et responsabilité : attribuez la responsabilité de la gestion du cycle de vie de l’identité, de la conformité aux politiques et de la préparation à l’audit. Une stratégie IAM bien gérée garantit la cohérence, réduit les risques et prend en charge l’évolutivité et la conformité à long terme. [Découvrez pourquoi il est essentiel de combler l’écart entre la conformité et la gestion des risques pour élaborer une stratégie de sécurité résiliente et sensible à l’identité] - Évaluez votre maturité et vos lacunes actuelles en matière d’IAM
. Une autre tâche cruciale à accomplir avant de mettre en œuvre ou d’évoluer votre programme IAM est de mener une évaluation complète de votre état actuel. Cela inclut l’évaluation de vos outils, politiques, processus et capacités organisationnelles existants.
Utilisez un modèle de maturité IAM reconnu (tel que Gartner ou Forrester) pour évaluer vos capacités dans des domaines clés tels que l’authentification, le contrôle d’accès, la gouvernance des identités et l’accès privilégié. Identifiez où vous en êtes sur la courbe de maturité, de ad hoc et réactif à optimisé et automatisé.
Exemple de critères
d’évaluation IAM • Couverture technologique → Qu’est-ce qui est intégré aujourd’hui ? • Application des politiques → Les contrôles sont-ils appliqués de manière cohérente ? • Cycle de vie de l’identité → Les processus sont-ils automatisés et vérifiables ? • Exposition aux risques → Où sont les vulnérabilités ?
Cette évaluation vous aidera à hiérarchiser les domaines à haut risque, à vous aligner sur les exigences de conformité et à établir une feuille de route pour des améliorations progressives. - Choisissez la bonne plateforme et le bon partenaire
Une fois que vous avez identifié vos lacunes, la sélection d’une plateforme pour soutenir votre stratégie IAM devient plus qu’une comparaison de fonctionnalités : il s’agit de choisir un partenaire qui s’aligne sur l’architecture, la posture de sécurité et les objectifs à long terme de votre organisation.
Pour prendre une décision bien informée, évaluez à la fois les capacités techniques de la plateforme et la maturité stratégique du fournisseur. Réfléchissez à la manière dont la solution s’intègre à votre environnement existant, prend en charge les exigences de conformité et s’adapte à l’évolution des menaces et des besoins commerciaux.
Utilisez les critères suivants pour guider votre évaluation en posant des questions telles que :
• Évolutivité et adaptabilité : la plateforme peut-elle prendre en charge les environnements hybrides ou multi-cloud ? S’intègre-t-il à vos services d’annuaires, systèmes RH et pile de sécurité existants pour assurer une visibilité transparente ? • Capacités de sécurité : prend-il en charge les principes Zero Trust, les contrôles d’accès adaptatifs et la détection et la réponse aux menaces au niveau des endpoints ? Peut-il fournir une visibilité et un contrôle en temps réel sur le comportement des utilisateurs et des appareils dans l’ensemble de l’entreprise ? • Alignement sur la conformité : peut-il générer des rapports prêts pour l’audit et prendre en charge la surveillance continue de la conformité des endpoints, de l’hygiène d’accès et du respect des politiques ? • Application et personnalisation des politiques : peut-elle prendre en charge l’application des politiques liées à l’accès via des intégrations et fournir la visibilité nécessaire pour adapter les contrôles à la posture de risque de votre organisation ? • Cadence des mises à niveau et stabilité de la plateforme : les mises à jour sont-elles régulières, sécurisées et peu perturbatrices ? Le fournisseur offre-t-il la transparence de la feuille de route et la rétrocompatibilité ? • Intégration de la réponse aux incidents : la plateforme s’intègre-t-elle à vos outils SOC existants (par ex., SIEM, SOAR, XDR) pour prendre en charge la détection, l’investigation et la remédiation rapides des menaces liées aux endpoints ou à l’identité ?
Choisir la bonne plateforme et le bon partenaire pose les bases d’un succès IAM à long terme. - Mettre en œuvre l’IAM par phases et avec des commentaires
Envisagez de mettre en œuvre l’IAM selon une approche progressive et itérative, en commençant par les cas d’utilisation les plus essentiels et les plus percutants et en vous développant progressivement vers des scénarios plus complexes et avancés.
Cela vous permet de valider des hypothèses, de recueillir des informations précoces et de créer une dynamique grâce à des victoires rapides.
Il est également important de gérer le changement. Assurez-vous que les utilisateurs sont informés, formés et soutenus tout au long du déploiement.
Une communication claire, des programmes de formation et l’engagement des parties prenantes sont essentiels pour favoriser l’adoption, réduire les frictions et éviter la résistance aux nouveaux contrôles d’accès ou workflows.
- Surveillez et optimisez vos performances IAM et la valeur
que l’IAM n’est pas une initiative « définissez-la et oubliez-la ». Cela nécessite un réglage et des mesures continus pour rester efficace et aligné sur l’évolution des menaces et des besoins commerciaux.
Pour ce faire, les organisations doivent suivre les performances sur plusieurs dimensions. Le tableau ci-dessous décrit les indicateurs clés à surveiller (ainsi que les actions qu’ils doivent informer) pour vous aider à affiner et optimiser continuellement votre stratégie IAM.
Que mesurer
Comment agir en fonction des indicateurs de
sécurité (par ex., connexions échouées, comptes orphelins)
Affiner les politiques en fonction des modèles d’utilisation et des signaux de risque Indicateurs
opérationnels (par ex., temps de provisionnement, volume du service d’assistance)
Automatiser les workflows pour les demandes d’accès et examiner l’impact
commercial (par ex., satisfaction des utilisateurs, résultats d’audit)
Adapter l’architecture IAM à mesure que votre organisation évolue L’optimisation
régulière garantit que votre programme IAM reste résilient, efficace et aligné sur les objectifs de sécurité et commerciaux.
Maintenant que vous avez cartographié ce à quoi ressemble un programme IAM solide, il est temps de relier la stratégie à l’action.
Voici comment Tanium donne vie à vos objectifs IAM et Zero Trust en transformant les politiques en application en temps réel sur l’endpoint.
Comment Tanium prend en charge les stratégies IAM et Zero Trust
Bien que Tanium ne soit pas une plateforme IAM traditionnelle, elle est essentielle pour soutenir les stratégies Zero Trust en validant la posture de l’appareil, en appliquant la conformité aux politiques au niveau des endpoints et en surveillant les environnements où les identités humaines et de machine fonctionnent.
Les systèmes IAM définissent qui doit avoir accès à quoi ; Tanium fournit la visibilité et le contrôle en temps réel nécessaires pour s’assurer que les décisions d’accès sont basées sur l’état actuel des endpoints et la posture de risque.
Tanium s’intègre à des fournisseurs d’identité tels que Microsoft Entra ID pour améliorer les workflows d’accès conditionnel. Avec Tanium, les organisations peuvent :
- Validez la posture de l’appareil comme condition préalable à l’accès, à l’aide de la télémétrie en temps réel pour confirmer si un appareil est conforme, corrigé ou à risque
- Assurez une conformité continue en sachant que les politiques sont appliquées, tout en conservant la visibilité et le contrôle nécessaires pour détecter, diagnostiquer et résoudre les problèmes en temps réel
- Agissez et réagissez rapidement si quelque chose ne semble pas correct, comme isoler un appareil ou révoquer l’accès
- Intégrez les outils que vous utilisez déjà pour votre cabinet Zero Trust à l’aide de l’API extensible de Tanium
Ces capacités aident à relier l’intention d’identité à la mise en œuvre en temps réel, garantissant que les décisions d’accès sont éclairées par des données d’endpoint fiables et à jour.
Tanium en action : application en temps réel pour IAM
Tanium permet aux organisations de :
• Surveiller en permanence l’intégrité de l’appareil, la dérive de la configuration et la posture de conformité
• Automatisez les actions de remédiation telles que l’application de correctifs, l’isolation ou la mise en œuvre de la configuration
• Maintenir la préparation à l’audit avec une visibilité en temps réel et historique des événements liés à l’identité
• Faire évoluer la mise en œuvre dans les environnements hybrides et cloud, en s’intégrant à des plateformes telles que ServiceNow et Microsoft
En intégrant des informations en temps réel sur les endpoints dans les workflows d’identité, Tanium aide les organisations à prendre des décisions d’accès plus éclairées, à réduire l’exposition aux risques et à maintenir une posture de sécurité résiliente.
Cela fait de Tanium un pont essentiel entre l’intention d’identité et la réalité des endpoints, et un élément central des architectures Zero Trust.
FAQ IAM
L’IAM peut soulever beaucoup de questions, voici celles qui se posent le plus.
Des concepts de base aux considérations de conformité, cette section FAQ aide à clarifier les fondamentaux de la gestion des identités et des accès.
Que fait la gestion des identités et des accès ?
Les systèmes IAM gèrent et contrôlent l’accès des utilisateurs aux ressources et données de grande valeur d’une organisation. Cela implique de vérifier les identités des utilisateurs (authentification), d’accorder des permissions d’accès appropriées (autorisation) et de gérer ces identités et permissions tout au long de leur cycle de vie pour assurer la sécurité et la conformité.
Quelle est la différence entre la gestion des identités et la gestion des accès ?
La gestion des identités se concentre sur la gestion des attributs qui aident à vérifier l’identité d’un utilisateur, tels que le nom, l’intitulé du poste et les méthodes de vérification, souvent stockés dans une base de données d’identités.
La gestion des accès régit les ressources auxquelles un utilisateur authentifié peut accéder en fonction de son identité, de ses rôles et de ses permissions vérifiés.
Pourquoi l’IAM est-elle importante dans le cloud computing ?
L’IAM est cruciale pour le cloud computing, car les combinaisons traditionnelles de noms d’utilisateur et de mots de passe sont souvent insuffisantes pour se protéger contre les menaces modernes dans les environnements cloud distribués. L’IAM fournit des mécanismes robustes pour gérer les identités, appliquer une authentification forte (comme la MFA), accorder un accès approprié aux ressources cloud et surveiller les failles de sécurité, ce qui est essentiel à mesure que les organisations évoluent et adoptent plus de services cloud.
Quels sont les principaux piliers ou processus de l’IAM ?
L’IAM est généralement organisée autour de quatre domaines fonctionnels clés :
- Authentification : vérifier qu’un utilisateur, un appareil ou une application est qui ou ce qu’il prétend être.
- Autorisation : déterminer ce qu’une entité authentifiée est autorisée à accéder et à faire.
- Gestion des identités : gestion de la création, de la maintenance et de la suppression des identités et de leurs droits d’accès tout au long de leur cycle de vie.
- Audit et conformité : suivez et consignez les activités liées à l’identité pour garantir la conformité aux politiques, détecter les anomalies et soutenir les audits.
Ces piliers constituent la base de toute stratégie IAM et sont reflétés dans les fonctionnalités et les outils abordés dans cette publication.
Comment l’IAM contribue-t-elle aux exigences réglementaires et de conformité ?
L’IAM aide les organisations à respecter les mandats de conformité (tels que le RGPD, l’HIPAA, la loi SOX) en mettant en œuvre des principes tels que l’accès le moins privilégié, nécessitant une authentification forte comme la MFA, fournissant des capacités de gouvernance des identités et générant des pistes d’audit et des rapports d’accès. Ces fonctionnalités fournissent une preuve démontrable de contrôle sur qui a accès aux données et systèmes sensibles.
Ressources associées
- Qu’est-ce que le contrôle d’accès en matière de sécurité ?
- Qu’est-ce que Zero Trust ?
- Tanium + AWS : un guide pratique pour la sécurité Zero Trust
- Qu’est-ce que la cyber-résilience ?
- Sécuriser votre parc informatique avec Tanium + Microsoft
Tanium AEM apporte des informations et un contrôle en temps réel à votre stratégie IAM, en alignant les décisions d’identité sur la réalité des endpoints.
En combinant l’ automatisation basée sur l’IA avec une visibilité approfondie des endpoints, Tanium vous aide à appliquer des politiques, à valider la posture des appareils et à répondre aux menaces à grande échelle.
Vous pouvez voir comment Tanium prend en charge Zero Trust et la conformité continue sans compromis endemandant une démo personnalisée gratuite.

