Face aux menaces numériques qui surgissent de toutes parts, les responsables de la cybersécurité d'aujourd'hui savent généralement que, quoi qu'ils fassent, une attaque finira par aboutir.
Et ils devront en expliquer la raison.
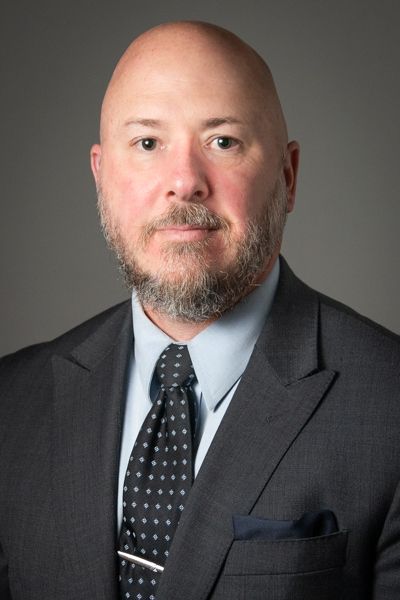
Pour le Dr Dennis Leber (à droite), responsable de la cybersécurité chez Honest Medical Group, une start-up spécialisée dans les soins de santé axés sur la valeur dont le siège social se trouve à Nashville, il est essentiel de nouer des partenariats étroits avec la direction générale et le conseil d'administration. Entretenir de telles relations contribue grandement à consolider la position d’un RSSI au sein d’une entreprise, ainsi que la position de cette dernière dans un secteur donné. Cela favorise également le type de collaboration stratégique que les experts jugent désormais indispensable pour limiter le risque de telles cyberattaques et les conséquences néfastes qui en découlent lorsqu'elles se produisent.
Régulièrement cité parmi les meilleurs responsables de la sécurité, M. Leber affirme que les RSSI d'aujourd'hui ne peuvent plus se permettre de mener leurs stratégies de cybersécurité de manière isolée. Il affirme que la réussite et la sécurité d'une entreprise passent par une communication approfondie et continue ainsi que par une collaboration stratégique.
Cela fait écho à une enquête de Gartner qui a révélé que 67 % des meilleurs RSSI définissent l'appétit pour le risque en collaboration avec les décideurs de haut niveau de l'entreprise. Seuls 28 % des employés les moins performants le font.
, de Focal Point, s'est entretenu avec M. Leber afin de découvrir comment il aborde sa collaboration avec les hauts dirigeants et les membres du conseil d'administration, ainsi que la manière dont il leur rend compte. Voici ce qu'il avait à dire :
[Cette interview a été remaniée pour plus de clarté et pour des raisons de longueur.]
Comment établir une relation de confiance avec les services commerciaux de l'entreprise ?
Je commence à instaurer cette relation de confiance dès mon arrivée au sein d' , une organisation. Quand je fais cela, je parle très peu de cybersécurité. Au contraire, j'écoute les préoccupations de mes partenaires commerciaux, ce qu'ils cherchent à accomplir et ce dont ils ont besoin. Ensuite, je mets au point en coulisses des programmes de cybersécurité qui correspondent à ce qu’ils ont exprimé.
Par exemple, au sein d'un établissement d'enseignement supérieur, j'ai collaboré avec un département qui exprimait son mécontentement face aux pratiques antérieures qui limitaient et entravaient ses travaux de recherche. J'ai développé un programme qui a permis de séparer l'environnement des données de recherche de celui des données cliniques, ce qui a facilité le travail, éliminé l'informatique parallèle et réduit les risques.
Certains responsables de la sécurité des systèmes d'information (RSSI) ont du mal à se mettre d'accord avec les dirigeants de l'entreprise. En quoi votre approche est-elle différente ?
Eh bien, tout d’abord, j’essaie d’aider l’entreprise à comprendre que le service de cybersécurité est là pour accompagner et faciliter les initiatives, et non pour jouer le rôle de « service du non », comme c’est le cas dans certaines organisations. Et si notre équipe doit refuser une proposition émanant de la direction, nous proposons toujours des alternatives permettant d'atteindre les mêmes objectifs. L'essentiel est d'instaurer un climat de confiance avec nos partenaires commerciaux.
J'accorde également la priorité à mon rôle de traducteur. Je souhaite absolument aborder les thèmes suivants : la gestion des risques, la gestion des vulnérabilités, la gestion des correctifs, ainsi que l'architecture sécurisée. Mais ce n'est pas ainsi que l'on trouve un terrain d'entente avec les chefs d'entreprise. Ainsi, au lieu d’essayer de leur enseigner le jargon de la cybersécurité, j’apprends le langage de l’entreprise , puis je le retranscris à mon équipe.
Lorsque vous procédez ainsi et que vous comprenez les objectifs de l'entreprise, vos indicateurs ont tendance à s'aligner, car vous disposez soudainement d'éléments pertinents à mesurer. La cybersécurité doit être au cœur des prises de décision. Une fois que vous faites partie de ce groupe, vous comprenez les objectifs de l'entreprise ; vous adaptez alors le programme à ces objectifs et définissez les indicateurs de performance en fonction de ces mêmes objectifs – par exemple, en quoi la mise en place d'un système d'inscription sécurisé contribue à l'objectif consistant à augmenter les inscriptions d'étudiants d'un pourcentage défini.
Quels types de données mesurez-vous à des fins de reporting ?
Cela dépend. Lorsque nous déployons une nouvelle solution, par exemple, nous pouvons souhaiter suivre les incidents de sécurité que nous avons subis, évaluer le fonctionnement de la solution, identifier les types d’attaques que nous constatons et vérifier si nous disposons des mesures correctives et des alertes appropriées pour faire face aux menaces à venir. Nous suivrions également la satisfaction des utilisateurs, ainsi que la fréquence à laquelle nos employés sont confrontés à des tentatives d' par ingénierie sociale.
Des exemples récents – comme l'attaque par ransomware subie en septembre par MGM Resorts – nous montrent qu'il suffit d'un simple appel téléphonique de 10 minutes à pour qu' parvenne à paralyser toute une entreprise ; il est donc important de rester vigilant à cet égard.
La plupart des organisations ont mis en place des programmes de sensibilisation à la cybersécurité afin de contribuer à contrer les attaques de hameçonnage et de « vishing ». À quoi ressemble le vôtre ?
Vous pouvez disposer de tous les outils, , de la surveillance, des alertes et des analyses comparatives du monde, mais il est tout aussi important de prêter attention au facteur humain : vos collaborateurs. Nous pratiquons donc ce que j'appelle l'« entraînement SPAR », que j'ai emprunté à la boxe et aux arts martiaux. Ce sigle désigne la préparation et la réaction en matière de sécurité, et il est un peu différent.
«D’après mon expérience, la plupart des formations en cybersécurité en entreprise sont ennuyeuses… » Nous pratiquons le « SPAR Training », une méthode que j'ai empruntée à la boxe et aux arts martiaux. »
D'après mon expérience, la plupart des formations en cybersécurité dispensées en entreprise sont ennuyeuses et répétitives. Une grande partie de ces mesures vise à respecter les exigences légales… afin de démontrer qu’une entreprise a fait preuve de diligence raisonnable si un incident devait la conduire devant les tribunaux.
C'est pourquoi de nombreux programmes de sensibilisation à la sécurité reposent sur la peur ou la sanction. La formation SPAR vise plutôt à sensibiliser les employés aux menaces potentielles afin qu'ils puissent y faire face en toute confiance, sans crainte de représailles, lorsqu'ils y sont confrontés.
La grande majorité des responsables de la sécurité des systèmes d'information (RSSI) rendent compte au conseil d'administration au moins une fois par an. Avez-vous des conseils pour y parvenir efficacement ?
Bien sûr. Quiconque a déjà pris la parole devant un conseil d'administration sait que l'on dispose tout au plus de cinq minutes. Il va donc falloir que ce soit une présentation très rapide et sans fioritures.
Chez Honest Medical Group, j'explique en quoi mon programme protège notre entreprise, mais j'évoque également la manière dont il apporte des garanties en matière de cybersécurité à nos clients. Je vous parlerai ensuite des efforts que nous avons déployés pour y parvenir, des lacunes qui subsistent, de ce que je suis en mesure de faire pour y remédier, ainsi que des domaines dans lesquels j'ai besoin d'un soutien ou de décisions budgétaires.
Avez-vous des derniers conseils à donner à vos collègues du secteur de la cybersécurité ?
Oui : Continuez à apprendre ; ne cessez jamais d'apprendre et de vous adapter. Nous avons souvent tendance à nous concentrer sur ce qui est nécessaire dans l'immédiat, au lieu d'avoir une vision d'ensemble. Il y a beaucoup de travail ponctuel, et vous devez prendre du recul par rapport à cela pour vous concentrer sur ce qui vous attend. Qu'est-ce qui vous prépare à ce qui vous attend dans trois, quatre ou cinq ans ?
L'IA [intelligence artificielle] et ChatGPT a connu un essor fulgurant, pour ainsi dire du jour au lendemain, et de nombreuses organisations commencent tout juste à évaluer les implications de ce phénomène en matière de cybersécurité. De même, l'informatique quantique pourrait faire son apparition dès 2025, et nous devons également nous y préparer.
Mon conseil est le suivant : préparez-vous dès maintenant. N'attendez pas qu'il soit trop tard.
POUR EN SAVOIR PLUS
Découvrez d'autres interviews exclusives avec des responsables de la sécurité dans notre série « Success Stories ».
- Joseph Karpenko, de Stratascale, s'exprime sur…
: DE LA GESTION DES FAILLES À LA STRATÉGIE D'ENTREPRISE - Ken Fishkin, « évangéliste de la vie privée » chez Lowenstein Sandler, s'exprime sur…
DES FORMATIONS EN CYBERSÉCURITÉ ENNUYEUSES - Mike Wilkes, le « super-héros » de Marvel, s'exprime sur…
L'UTILISATION DE L'IA POUR LUTTER CONTRE LA CYBERCRIMINALITÉ - « Ash Hunt » d’Apex Group sur…
PRÉVOIR (AVEC PRÉCISION) LES RISQUES CYBERNÉTIQUES GRÂCE À CETTE FORMULE - Jeff Aguilar du Comté de LA sur…
COMMENT IL FORME (ET REFORME) LES EMPLOYÉS POUR LUTTER CONTRE LE PHISHING - Stephen Held de Leo A Daly sur…
L'AUTRE FACE DU RISQUE LIÉ AUX TIERS - Michael Adams de Zoom sur…
ATTEINDRE LA CYBERSÉCURITÉ 2,0 GRÂCE AU SCORING DU RISQUE CYBER

