
Avec le monde qui se prépare aux cyberattaques de la Russie en représailles pour les sanctions occidentales, la nécessité d’une communication efficace entre les responsables de la sécurité des entreprises et les dirigeants auxquels ils rendent compte n’a jamais été aussi grande.
Mais parler est plus facile à dire qu’à faire. Dans un nouveau rapport de Harvard Business Review Analytic Services, en partenariat avec Tanium, un tiers des personnes interrogées déclarent que leurs cadres supérieurs ne reçoivent que des mises à jour ad hoc de la part des responsables de la sécurité sur des problèmes tels que la surveillance et la protection des données sensibles.
Grâce à un environnement informatique complexe et en évolution rapide, la cybersécurité n’a jamais été aussi compliquée. Et cela a été aggravé par des outils déconnectés de l’analyse des risques et des performances de sécurité, selon le rapport HBR.
Cela signifie deux choses : les professionnels de la cybersécurité ont du mal à expliquer les cyber-risques dans une langue que les chefs d’entreprise et les conseils d’administration peuvent comprendre. À leur tour, les chefs d’entreprise et les membres du conseil d’administration n’obtiennent pas les informations dont ils ont besoin pour faire des choix intelligents concernant le risque réseau et la résilience de l’entreprise.
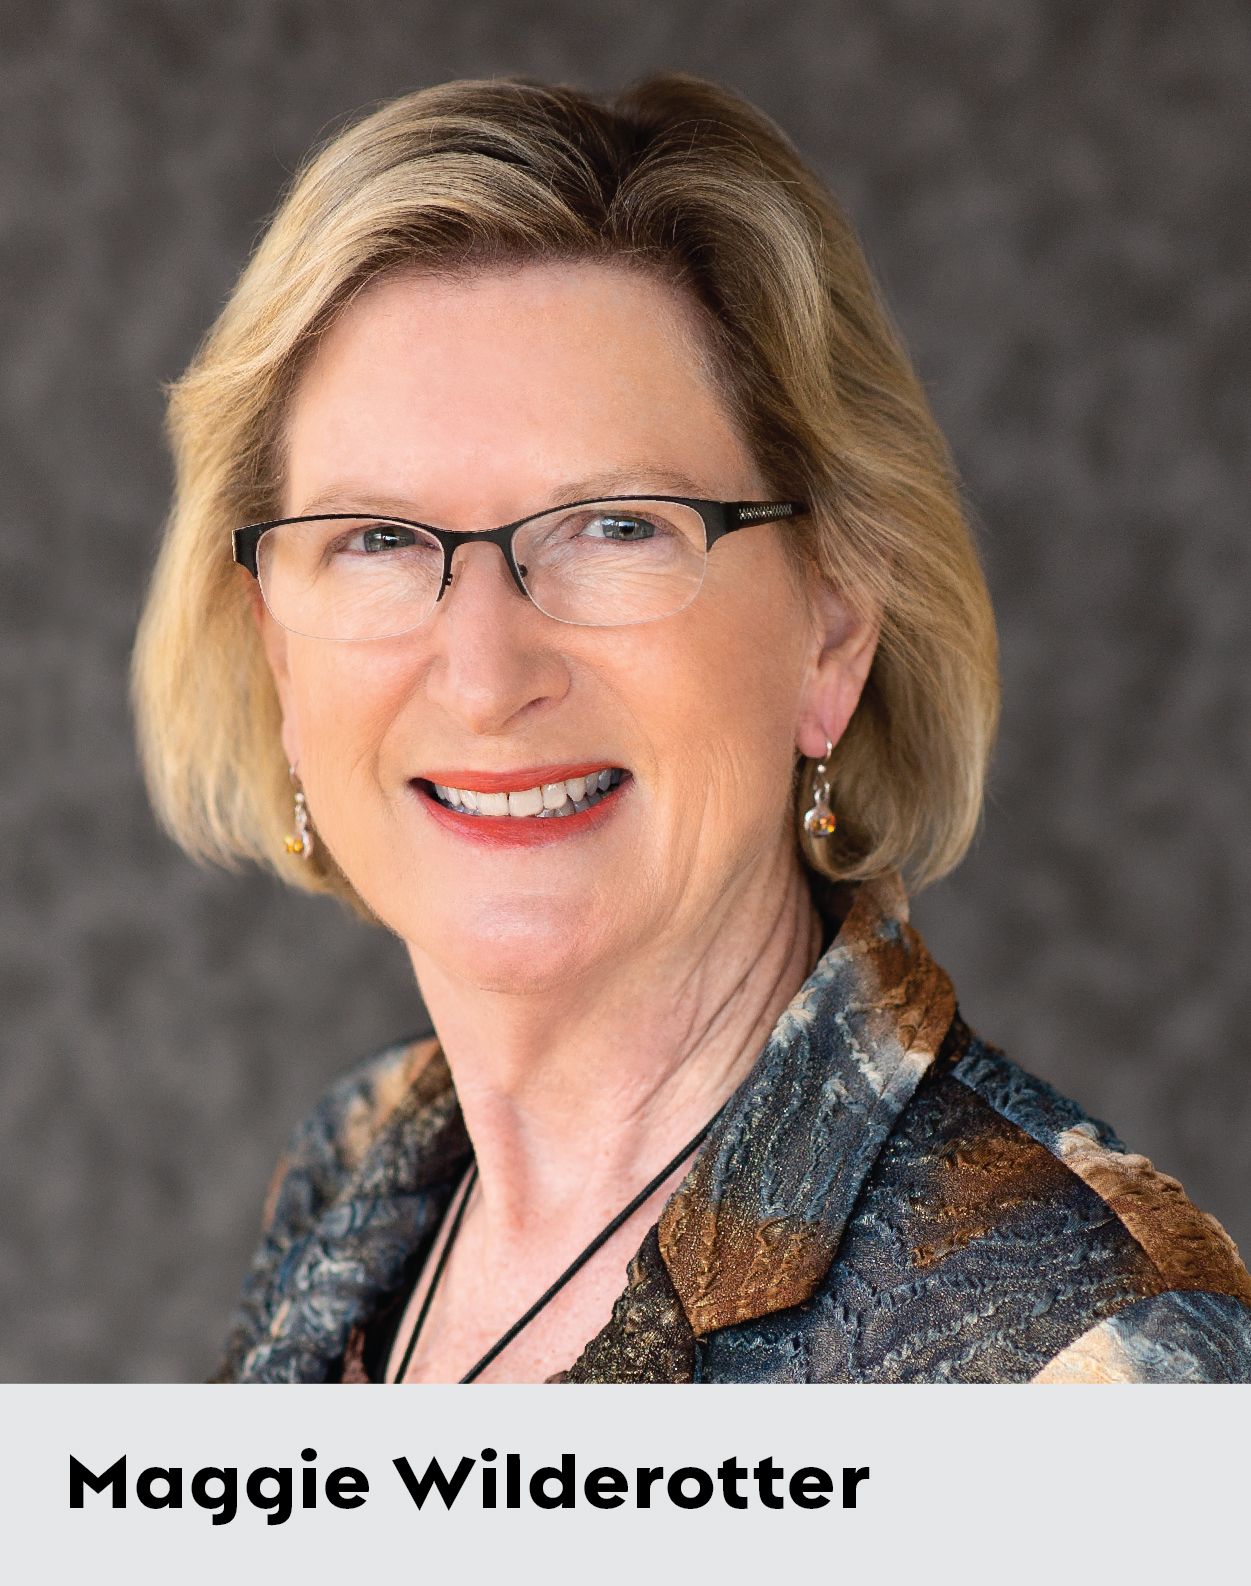
Étant donné l’urgence pour que les deux parties de cette équation se réunissent, Endpoint a décidé de revenir sur une conversation importante que nous avons eue au printemps dernier avec Maggie Wilderotter. Elle traite ces problèmes dans la haute direction et la salle du conseil d’administration depuis longtemps en tant qu’ancienne PDG des télécommunications, Frontier Communications, membre de la Commission du président Barack Obama sur l’amélioration de la cybersécurité nationale, et l’une des “50 femmes les plus puissantes du monde des affaires du magazine Fortune », un honneur qu’elle a reçu quatre fois. Elle a également été membre
de plus de 32 conseils d’administration des secteurs public et privé, la première lorsqu’
elle avait 28 ans.
Ici, elle discute des défis commerciaux posés par les cybermenaces, du besoin d’enregistrements réguliers et fréquents des cybercriminels et de l’importance de la collaboration publique et privée.
(L’entretien suivant a eu lieu en mai 2021.)
Quel rôle les conseils d’administration doivent-ils jouer dans la lutte contre les cybermenaces ?
Les tableaux doivent jouer un rôle actif. Une partie du travail d’un conseil d’administration consiste à s’assurer que nous atténuons les risques et que nous comprenons quels sont les principaux risques de l’entreprise. Nous devons comprendre ce que l’entreprise fait pour gérer ce risque.
« Une partie du travail d’un conseil d’administration consiste à s’assurer que nous atténuons les risques. »
Et nous devons nous assurer que la gouvernance et la transparence répondent aux besoins, non seulement des actionnaires de l’entreprise, mais également de ses parties prenantes. Cela inclut ses clients, ses affiliations gouvernementales et d’autres entreprises qui dépendent de l’entreprise dans leur chaîne d’approvisionnement.
Par exemple, je préside trois comités d’audit de sociétés publiques. Nous sommes responsables de la surveillance des risques au nom du conseil d’administration, qui a la responsabilité de la surveillance ultime. Certains conseils d’administration d’entreprises publiques disposent en fait d’un comité de cybertechnologie. La cybersécurité est un examen que nous effectuons tous les trimestres au niveau du comité d’audit, et nous approfondissons avec le conseil d’administration une fois par an. Mais une grande partie de cela est basée sur ce que nous savons, et non sur ce que nous ne savons pas.
Quels sont les défis liés à la supervision de la sécurité ?
Nous avons toujours affaire à de nombreux réseaux hérités. Les processus et capacités de ces réseaux ne se prêtent pas nécessairement à résister à la sophistication des cyberattaques actuelles. La transformation de ces réseaux nécessite du temps, des efforts, de l’argent et
d’autres ressources.
Donc, tout le monde, je pense, joue plus de rattrapage que nous ne le faisons. Et lorsqu’il s’agit de systèmes existants, il y a beaucoup d’hésitation à les toucher, même parce que les organisations ne veulent pas connaître les temps d’arrêt ou parce qu’ils sont coûteux. Mais il vous suffit de mordre la balle et de le faire.
« Si quelque chose se produit, une violation ou une autre activité malveillante, vous devez disposer d’un système qui peut vous donner des faits afin que vous puissiez agir rapidement. »
Ce qui s’est passé au fil du temps, c’est lorsqu’une nouvelle cyber vulnérabilité est découverte, les entreprises finissent par acheter une solution ponctuelle au lieu de penser à utiliser une plateforme qui peut être étendue pour résoudre un problème. Ainsi, au fil du temps, les entreprises se retrouvent avec plusieurs solutions ponctuelles, et aucune d’entre elles n’est intégrée ou ne communique entre elles.
Les directeurs techniques de l’entreprise, vos DSI et RSSI, ont choisi ces solutions et les ont mises en œuvre. Ensuite, au fil du temps, les entreprises réalisent que si les solutions ne sont pas intégrées correctement, elles ne sont vraiment pas protégées. Avec un large éventail de solutions ponctuelles, les leaders technologiques ne sont pas rapides à les remplacer en raison des investissements réalisés pour les installer et les utiliser dans leurs systèmes.
Cela rendrait également ces dirigeants moins compétents dans leurs décisions d’avoir mis en œuvre ces solutions ponctuelles en premier lieu. Les fonctions de DSI et de RSSI sont déjà courtes pour les grandes entreprises. La pression est donc de « vivre avec » un ensemble de solutions moins qu’adéquate.
Comment une entreprise résout-elle ce problème ?
La solution consiste à avoir la haute direction, y compris le PDG, le directeur financier et le directeur de l’exploitation, ainsi que le conseil d’administration prêt à donner la permission de remplacer ces solutions ponctuelles par des plateformes qui peuvent être exploitées avec plusieurs solutions d’application entièrement intégrées.
Ces plateformes peuvent ensuite fournir des liens horizontaux à travers toutes les facettes de l’entreprise pour la visibilité, les tests de vulnérabilité et, pour cette défense clé, l’isolement lorsque quelque chose se produit. Et si quelque chose se produit, une violation ou une autre activité malveillante, vous devez disposer d’un système qui peut vous donner des faits afin que vous puissiez agir rapidement. Les attaques continueront de se transformer et de devenir plus sophistiquées. Le coût de la violation du pipeline colonial était de 44 millions USD, ce qui était significatif, mais inférieur au coût moyen de 200 millions USD d’une violation pour les grandes entreprises.
[Lire également : Comment répondre à une violation de données]
Aujourd’hui, les conseils d’administration recherchent une expertise en cybersécurité et en technologie, et s’ils ne l’ont pas eux-mêmes, ils se tournent vers des consultants externes, des partenariats industriels et des groupes de réflexion pour s’éduquer.
Le gouvernement fédéral a-t-il fait suffisamment pour que les entreprises comprennent à quel point la menace est grave et pour offrir aux entreprises le soutien dont elles ont besoin ?
L’une des choses que le gouvernement n’a pas faites, et je pense que les entreprises privées adoreraient vraiment, est de considérer les cybercrimes comme un
acte de guerre.
« Ce sont des actes de guerre. Ces attaques représentent une nation qui tente de détruire l’économie d’une autre nation. »
Qu’est-ce que je veux dire ? Le catalyseur de tout cela a été l’attaque de Sony en Corée du Nord. [En 2014, la Corée du Nord a piraté le système informatique d’entreprise de Sony Pictures après que le studio a publié un film Seth Rogen parodisant Kim Jong-un, leader de la Corée du Nord.]
Nous voyons maintenant des acteurs étrangers avec des actifs d’ entreprise gelant les rançongiciels. Il s’agit d’ actes de guerre. Ces attaques représentent une nation qui tente de détruire l’économie d’une autre nation.
Qui dans le gouvernement devrait en être responsable ?
De nombreuses agences gouvernementales ont une certaine responsabilité en matière de cybersécurité, mais un plan ou programme plus cohérent doit être mis
en place. Une collaboration plus proactive entre le secteur public et le secteur privé est vraiment nécessaire. J’ai dirigé une télécommunication pendant 12 ans. Les télécommunications sont hautement réglementées.
Le secteur détient de nombreuses informations de communication personnelles. Notre agence dirigeante est la FCC, et elle a une excellente expérience en matière de protection des consommateurs. L’autre industrie réglementée avec une forte surveillance de la cyberrégulation est l’industrie financière, qui comprend les grandes banques régionales.
[Lire également : Les tendances en matière de cybersécurité à surveiller en 2022]
Il existe donc des meilleures pratiques à utiliser comme point de départ pour les partenariats public-privé afin de mettre en place des capacités pour la cybersécurité et de s’assurer qu’elles sont partagées avec les chaînes d’approvisionnement logicielles, qui sont réparties dans le monde entier et ne sont pas toujours très sophistiquées dans leur sécurité. Cela contribuerait grandement à améliorer la protection et la détection.

