auteur de l’action
Joseph V. Amodio
5 des indicateurs clés de confidentialité des données révélés alors que le procès « épicé » contre Musk est déposé
Alors que les experts commencent à se demander si la nouvelle bataille juridique d'Elon Musk contre les deepfakes sexualisés va encourager davantage d'actions en matière de confidentialité des données, nous plongeons en profondeur dans le dernier rapport de l'ISACA sur le sujet, en dégageant cinq graphiques clés qui illustrent des points à la fois brutaux et (oui) positifs.
Quantique, ambiances, drama à la SEC : découvrez ces mises à jour critiques sur les sujets les plus brûlants de l'année
Le cycle d'information cyber peut être un tourbillon, c'est pourquoi nous vous apportons les dernières nouvelles sur les sujets de cybersécurité les plus brûlants que nous avons couverts en 2025 : nous revenons sur notre interview exclusive avec le RSSI de SolarWinds Tim Brown et les répercussions de sa saga avec la SEC, notre plongée en profondeur dans l'approche inquiétante et rapide de la technologie quantique, ainsi que de nouveaux développements majeurs survenus cette semaine même sur le « vibe coding ».
Les 3 meilleurs livres cyber de l'année (et 1 classique intemporel) à offrir pour les fêtes
Dans notre guide cadeaux annuel compact, nous vous proposons nos meilleures sélections de livres cyber à offrir (ou à lire) en cette saison — explorez le monde à hauts risques de l'IA, de l'espionnage cyber, des passionnés de code et des robots comme nous.
Podcast : Les anciens combattants bénéficient d'opportunités de carrière dans le domaine de la cybersécurité grâce à Tanium et NPower
Des anciens combattants, désormais membres de l'équipe Tanium, évoquent les difficultés rencontrées lors de leur reconversion et expliquent comment la formation gratuite proposée par NPower leur a ouvert de nouvelles perspectives.
Les leçons technologiques de la montée en puissance rapide de Spotify
Hosanna Ouellette, de Spotify, explique comment la croissance rapide de la plateforme a nécessité certaines adaptations de ses processus de travail internes et de son infrastructure technique. Elle n'est que l'une des 23 dirigeantes remarquables en informatique et en sécurité interviewées dans le nouveau livre « The Interconnection Between People, Process and Technology ».
Comment un RSSI de Barclays gère les organismes de régulation
Focal Point présente Andy Piper, RSSI de Barclays, dans le premier de nos avant-premières d'interviews avec des leaders IT et sécurité remarquables tirées du nouveau livre « The Interconnection of People, Process and Technology ». Publié par Chief Disruptor et Tanium, le rapport partage les points de vue de 23 experts sur la complexité croissante de l'IT, les menaces de sécurité, et les véritables obstacles à la mise à l'échelle de l'IA et de l'automatisation.
4 Façons dont le COVID a rendu la cybersécurité meilleure (et pire) – et ce que nous devrions faire ensuite
À l'occasion du cinquième anniversaire de la COVID-19, Focal Point se penche sur quatre domaines qui ont connu une transformation majeure depuis le début de la pandémie, en analysant ce qui a changé et en examinant comment les entreprises peuvent garantir un avenir numérique plus sûr.
4 Grands livres sur l'IA à lire (ou à offrir à la dernière minute) pour les fêtes
Voici quatre ouvrages incontournables sur l'IA qui devraient figurer sur votre liste de cadeaux pour les fêtes de fin d'année – voire sur votre table de chevet.
Meilleur conseil de podcast (cyber) : le « bizarre » est ce que vous voulez dans les équipes de renseignement sur les menaces
Dans un nouvel épisode de « Let’s Converge », le podcast primé associé à Focal Point, Sherrod DeGrippo, de Microsoft, aborde l’art et la science du renseignement sur les menaces, en proposant des conseils concrets aux RSSI (ainsi que des pistes pour soutenir au mieux le vôtre).
Notre podcast sur la cybersécurité revient avec des conseils (et un avertissement) sur les directeurs de l'IA
Le podcast associé à Focal Point, « Let’s Converge », revient cette semaine avec une série de nouveaux épisodes. Pour commencer, nous vous posons la question suivante : avez-vous vraiment besoin d'un directeur de l'IA ? L'expert David Mathison répond par l'affirmative (avec une réserve).
Triomphe numérique : les 6 atouts des Jeux olympiques de Paris
Paris a de nombreuses raisons d'être fière. Les Jeux olympiques se sont déroulés (dans l'ensemble) sans incident en matière de cybersécurité. Et le mieux dans tout ça – ce qu’on a rarement l’occasion de dire à propos des Jeux olympiques –, c’est que n’importe qui peut faire ce qu’ils ont fait (en y apportant juste quelques ajustements pour l’adapter à votre budget).
3 Documentaires révélateurs sur l'IA à regarder ce week-end
Une fois le barbecue refroidi, découvrez ces documentaires très instructifs sur les dangers et le potentiel de l'IA, ainsi que sur les implications en matière de cybersécurité dans un monde de plus en plus axé sur l'IA.
Les mises en garde du ministre de la Santé concernant les réseaux sociaux suscitent la polémique – et offrent une opportunité aux chefs d'entreprise
La nouvelle exigence du chirurgien général américain, Vivek Murthy, concernant les étiquettes d'avertissement ne se limite pas à une simple mesure de protection des enfants. Cela offre aux dirigeants d'entreprise et aux membres des conseils d'administration l'occasion de discuter de la place qu'occupe leur organisation dans le paysage des réseaux sociaux, ainsi que des risques que cela peut faire courir à leur marque et à leurs collaborateurs, quel que soit leur âge.
Ce que le Débarquement peut nous apprendre sur l'IA et les cyberattaques
Le 79e anniversaire de le débarquement allié en Normandie, que nous célébrons aujourd’hui, devrait nous rappeler que la guerre, et en particulier la cyberguerre, est en constante évolution. La bonne nouvelle ? Les attaques surprises ne sont pas toujours si surprenantes que cela.
Oubliez GPT-4o (Pour l'instant) – Commencez l'été avec ces lectures incontournables sur la cybersécurité pour les dirigeants d'entreprise
Cette sélection d’articles primés tirés de Focal Point met en lumière certaines vérités fondamentales concernant ChatGPT et l’informatique quantique, les étapes clés de la mise en place d’un programme de cybersécurité à l’échelle de l’État, ainsi que la nouvelle approche des cybercriminels en matière de ransomware, inspirée des principes du MBA, qui ferait la fierté d’un professeur de Wharton.
À l'approche de la date limite de recrutement au niveau fédéral, les responsables de l'IA sont très recherchés. Voici où trouver le vôtre
Pour trouver le bon directeur de l'IA (CAIO), il faut allier vision stratégique et créativité. Le vivier de talents est restreint, mais nous avons identifié quelques pistes à explorer.
Alors que les autorités fédérales mettent en garde contre une vague de piratage des systèmes d'eau, voici notre récapitulatif des ressources en cybersécurité
Les attaques menées contre les réseaux d'approvisionnement en eau par des pirates informatiques soutenus par l'Iran, ainsi que les menaces futures émanant de groupes chinois, ont suscité des appels à un renforcement de la sécurité. Nous vous proposons des conseils et des ressources.
Alors que le Congrès débat de l'interdiction de TikTok, voici 3 façons dont les dirigeants d'entreprise peuvent se préparer aux nouvelles réglementations
La Chambre des représentants des États-Unis vient d'adopter un projet de loi visant à interdire (éventuellement) TikTok. Alors que le Sénat se prononce sur la question, voici comment les chefs d'entreprise, les conseils d'administration et autres dirigeants doivent réagir.
Une place cyber aux Oscars : les meilleurs (et les pires) films d'Hollywood sur les hackers et la cybersécurité
Nous rendons hommage à quelques personnages marquants du grand écran – certains que nous adorons, d’autres que nous adorons détester – qui ont mis en lumière les hackers et leur univers de manière inédite, percutante ou parfois embarrassante.
Ce que l'entraîneur de football américain Bill Belichick peut nous apprendre sur la cybersécurité
La sagesse et les méthodes de Bill Belichick, l'entraîneur légendaire de la NFL, pourraient servir de base à un guide stratégique efficace en matière de cybersécurité.
Mésinformation / Désinformation, Partie 2 – Appliquer la cybersécurité à l'ancienne à un nouveau combat
Les « deepfakes » sont plus difficiles à repérer grâce à l'IA, ce qui facilite la dénigrement de votre marque. Mais les stratégies traditionnelles de cybersécurité peuvent contrer ces nouvelles menaces.
3 enseignements tirés du décret de Biden sur l’IA
Le décret présidentiel de Joe Biden sur l'IA met clairement une chose en évidence : si vous vous précipitez pour tirer parti de cette technologie révolutionnaire qu'est l'IA, ne vous laissez pas induire en erreur par la peur de passer à côté (FOMO). Suivez ces étapes pour éviter tout risque.
Il n'est pas trop tard : 4 lectures incontournables pour le Mois de la sensibilisation à la cybersécurité
Les responsables des affaires et de la sécurité ont beaucoup à gérer, et il est facile de prendre du retard. Nous avons donc rassemblé quelques articles et liens essentiels à consulter avant que le Mois de la sensibilisation à la cybersécurité de cette année ne soit déjà derrière nous.
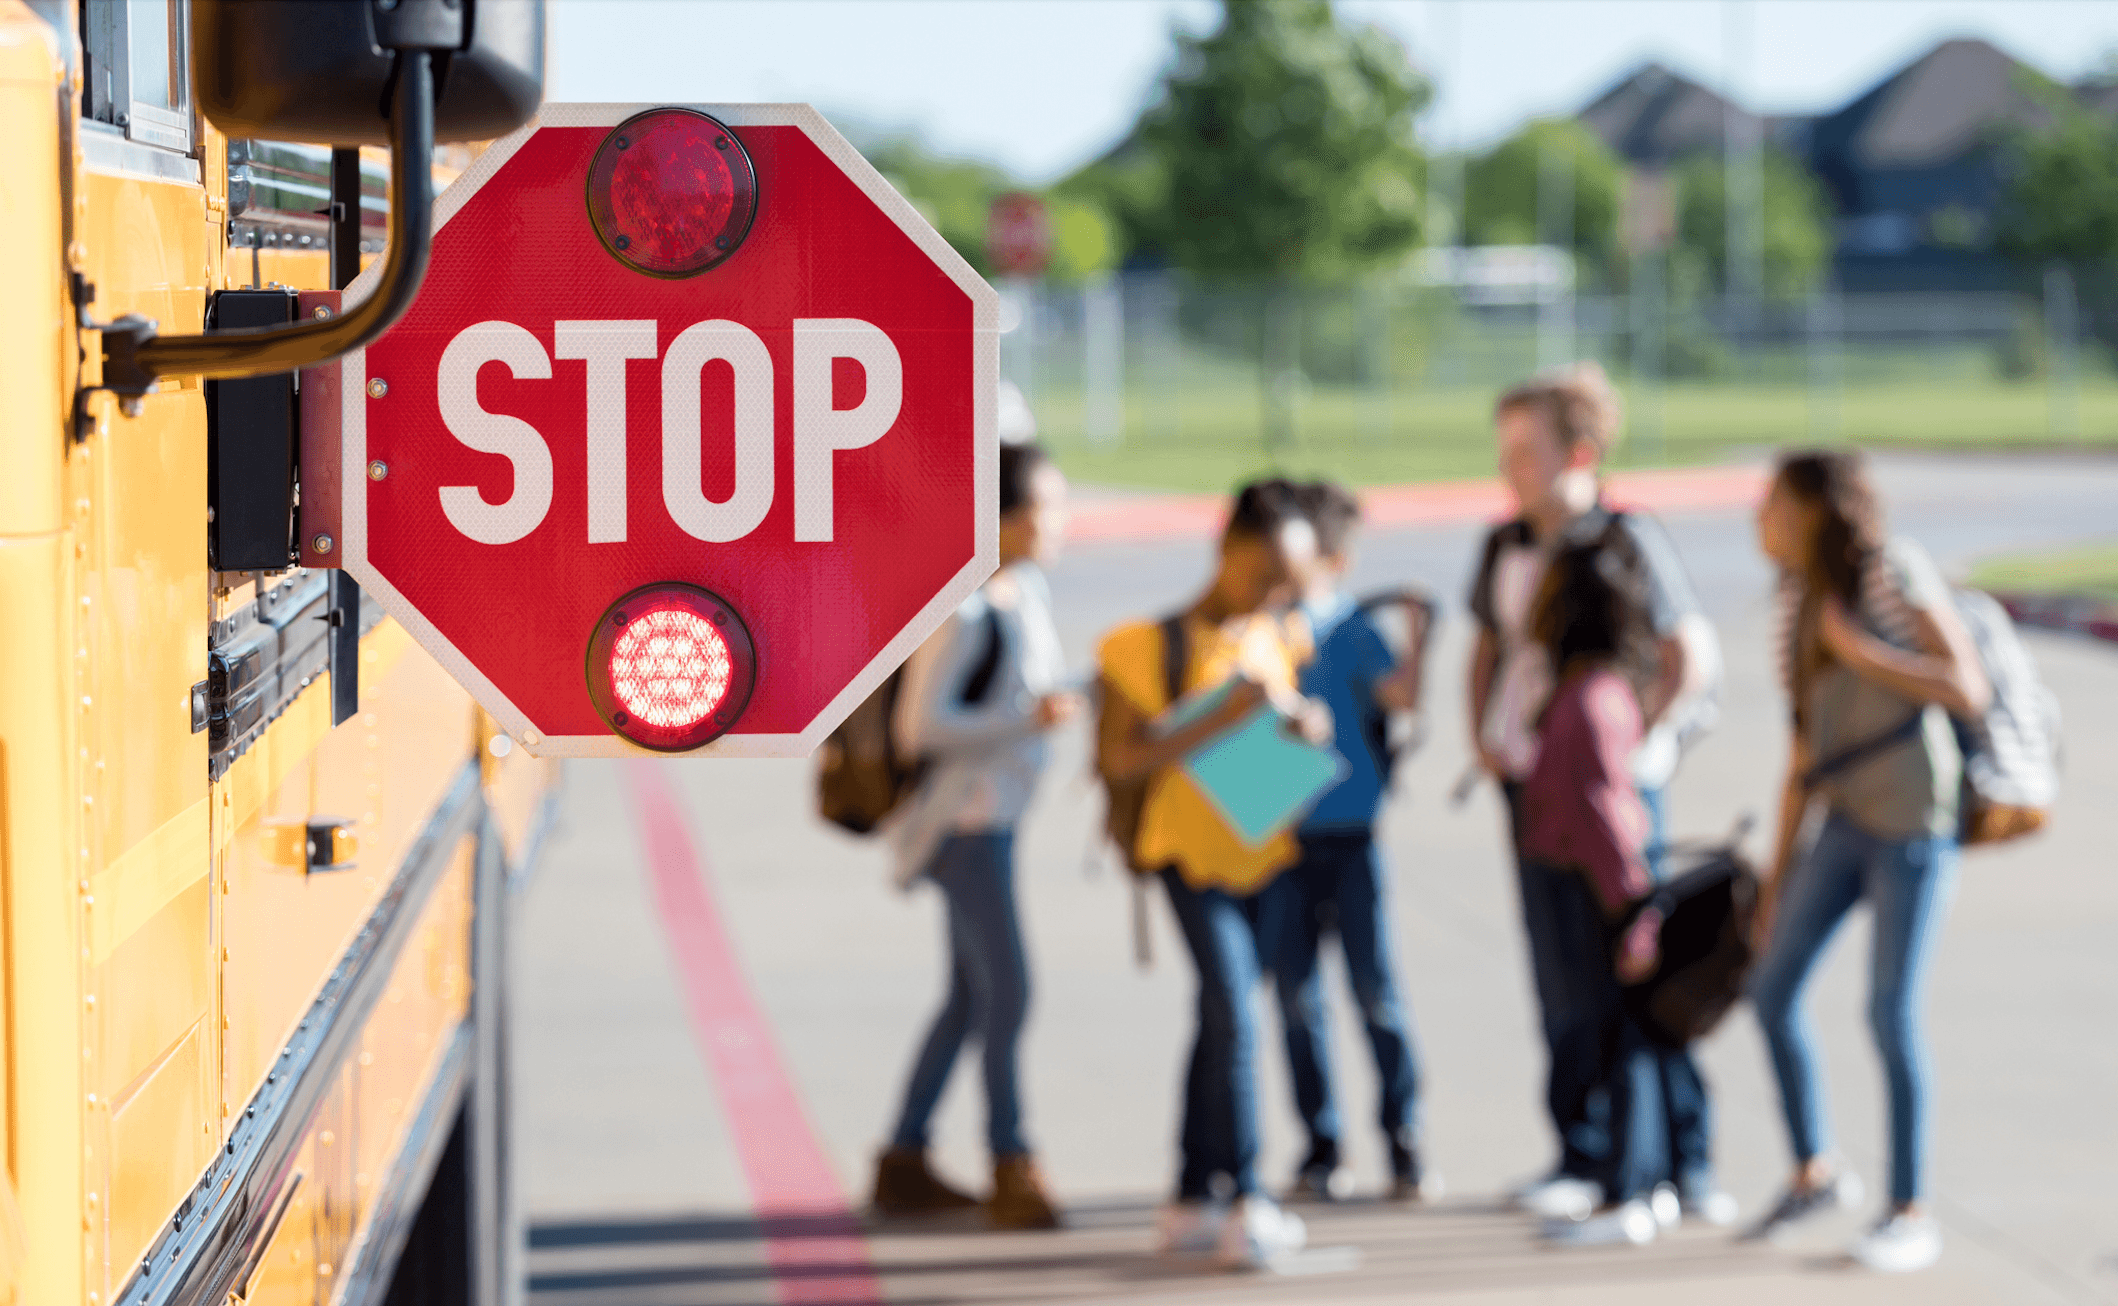
Les cyberattaques contre les écoles primaires et secondaires se multiplient. Un spécialiste de la cyberdéfense explique pourquoi
Doug Levin, expert en sécurité dans le domaine de l'éducation, cofondateur et directeur national de K12 SIX, s'engage de plus en plus dans une lutte cybernétique opposant l'homme à la machine afin de protéger les districts scolaires contre les attaques par ransomware.
ICYMI : 3 lectures cyber incontournables pour les RSSI et les dirigeants d'entreprise ce week-end
Ce recueil d’articles primés tirés de Focal Point met en lumière une menace moins connue mais plus coûteuse que les ransomwares (la compromission des e-mails professionnels), un groupe insaisissable de pirates informatiques qui fait son retour (les adolescents) et une stratégie de direction susceptible de renforcer la visibilité (et le budget) d’un RSSI.
5 sessions incontournables à Black Hat 2023—and comment les regarder plus tard
Oui, Las Vegas est l'endroit où il faut être cette semaine pour assister à la conférence Black Hat USA 2023, où les plus grands experts mondiaux en cybersécurité débattent des enjeux de sécurité les plus urgents du moment. Mais pour ceux qui ne peuvent pas y assister, nous avons sélectionné ces moments forts que vous pourrez visionner en ligne.
La bombe atomique d'Oppenheimer, l'essor de l'IA et notre chance de bien faire les choses
Il y a des années, nous avons ignoré des scientifiques comme J. Robert Oppenheimer lorsqu'ils ont tiré la sonnette d'alarme au sujet des avancées technologiques qu'ils avaient contribué à mettre au point. Et c'est reparti ?
Plongez en profondeur dans la technologie des menaces avec le nouveau podcast de cybersécurité « Let's Converge »
Notre nouveau podcast est lancé aujourd'hui avec les 12 premiers épisodes d'une série qui se poursuit et qui explore le paysage complexe de la sécurité d'aujourd'hui. Écoutez ces grands dirigeants du monde des affaires et des technologies vous dévoiler leurs plus grands défis ainsi que les secrets de leur réussite.
La loi historique de l'UE sur l'IA reléguera les États-Unis à la 3e (voire à la 4e) place
La Chine a déjà élaboré un projet de réglementation visant à encadrer le développement de produits d'IA générative tels que ChatGPT. Le Parlement européen se prononcera demain sur les règles qu'il propose, et le Royaume-Uni organisera cet automne le premier sommet mondial de ce type. Washington doit passer à la vitesse supérieure.
Oubliez les auditions sur ChatGPT et les amendes de Meta — le Surgeon General est la plus grande menace pour les Big Tech
Cette semaine a été mouvementée pour les géants de la tech, entre ChatGPT et Meta qui ont tous deux essuyé de vives critiques, mais c'est peut-être Vivek Murthy, le chirurgien général des États-Unis, à l'allure juvénile et à la voix douce, qui a porté le coup le plus dur en publiant aujourd'hui un avis inquiétant sur les effets néfastes des réseaux sociaux sur les enfants.
Comment un plan de réponse aux incidents cyber peut vous faire économiser des millions — et des mois de mauvaise presse
Huit mois après avoir subi une cyberattaque, le comté de Suffolk, qui ne disposait d’aucun plan de gestion des incidents de cybersécurité, s’efforce toujours de se remettre de ce coup dur — et les responsables cherchent à comprendre comment ils ont pu se retrouver dans une telle situation d’impréparation. Ne commettez pas les mêmes erreurs.
Peut-on réellement mettre l'IA en pause ? 1 100 Les experts (et, oui, Elon Musk) disent « oui »
Oubliez le fait que des personnalités du monde de la technologie, comme Elon Musk et Steve Wozniak, aient signé une nouvelle lettre appelant à un moratoire sur l'IA. Des milliers d'informaticiens passionnés s'inquiètent de l'évolution rapide (trop rapide ?) de l'IA développement, et vous devriez l'être aussi.
Leçons cyber tirées un an après le début de la guerre de la Russie en Ukraine
À l'occasion du premier anniversaire de l'invasion russe de l'Ukraine, il est temps de faire le point sur l'impact du cyberespace sur ce conflit et sur la manière dont les chefs d'entreprise américains peuvent se préparer à ce qui les attend en 2023.
Les 5 Meilleurs Événements pour les RSSI à Black Hat 2022
Le magazine Endpoint fait le tri dans la jungle du jargon technique afin de mettre en avant les débats les plus pertinents pour les dirigeants de haut niveau lors de la conférence organisée à l'occasion de son 25e anniversaire.
Comment les RSSI peuvent aborder la question des risques cybernétiques pour que les PDG les écoutent réellement
Pour que les responsables métier et les responsables de la sécurité soient sur la même longueur d'onde, il faut commencer par apprendre à parler le même langage. Voici les trois premières étapes.
Une vague d'arnaques de phishing crypto en Ukraine pourrait entraîner le licenciement de travailleurs
Des pirates informatiques se faisant passer pour des associations caritatives venant en aide aux réfugiés ukrainiens inondent les boîtes de réception de courriels, alors que les entreprises prennent des mesures sévères pour lutter contre les erreurs de cybersécurité commises par leurs employés.
Spring4Shell et d'autres bugs font du correctif une priorité absolue pour les entreprises
L'incident « Spring4Shell » de cette semaine et d'autres alertes de piratage très médiatisées soulignent la nécessité d'une gestion automatisée des correctifs. Here’s your 101.
Les répercussions de la guerre en Ukraine sur l'assurance en matière de cybersécurité
Alors que les compagnies d'assurance réexaminent et remanient leurs clauses d'exclusion relatives aux conflits armés, les entreprises doivent redoubler d'efforts en matière de cyberhygiène proactive.
Face à la crise cyber croissante, les CISO et les conseils d'administration doivent apprendre à communiquer
Maggie Wilderotter, ancienne commissaire nationale à la cybersécurité et administratrice chevronnée, explique comment les responsables de la cybersécurité et les dirigeants d'entreprise peuvent se mettre d'accord.
La loi sur le renforcement de la cybersécurité américaine vise à combler les lacunes critiques
Le Sénat vient d'adopter la loi la plus importante de l'histoire des États-Unis en matière de cybersécurité. Voici trois façons de s'y préparer.
Découvrez ce que vous pouvez faire avec 80 000 heures de bénévolat
Le congé pour bénévolat, ou VTO, est un avantage très apprécié des employés de Tanium, des employeurs et des communautés locales qui en bénéficient. Il y a tant de choses que vous pouvez faire.
Comment les entreprises font face aux ransomwares
Alors que les rançons versées suite aux attaques par ransomware montent en flèche, les partenaires commerciaux, les fournisseurs et les conseils d'administration exigent des entreprises qu'elles mettent en place des protocoles de protection des données.
5 graphiques qui expliquent où les dépenses informatiques sont dirigées
Les dépenses informatiques devraient augmenter, la plupart des entreprises se concentrant sur des stratégies visant à se doter d'une infrastructure informatique plus flexible et plus résiliente.

