La Semaine de la protection des données a démarré en fanfare lundi, lorsque l’Autorité européenne de protection des données ( ) a annoncé l’ouverture d’une enquête sur la plateforme X d’Elon Musk concernant la diffusion éventuelle de contenus illicites. Cette décision fait suite au tollé général suscité par la diffusion massive sur Internet de millions d’images « deepfakes » à caractère sexuel représentant des femmes et des jeunes filles réelles, créées par le chatbot Grok de xAI.
Cette enquête — qui fait suite à une enquête similaire récemment lancée par l’Ofcom, l’autorité britannique de régulation des médias — examinera d’un point de vue technique si X a enfreint les règles de transparence et de modération des contenus prévues par la loi européenne sur les services numériques, mais elle touche également au cœur même de l’ de la protection des données , sous sa forme sans doute la plus intime : le droit de ne pas être vu nu.
C'est une métaphore forte, car l'omniprésence de l'IA dans le paysage numérique permet désormais aux entreprises de collecter et d'analyser des données personnelles à une échelle sans précédent. Cette situation a exercé une pression croissante sur les professionnels de la protection de la vie privée, qui sont déjà surmenés et qui, au cours de l’année écoulée, ont souffert d’un manque d’effectifs important, comme l’a révélé ce mois-ci une nouvelle enquête de l’ISACA intitulée « » ( ). Cela oblige également les consommateurs et les dirigeants d’entreprise à faire face aux risques liés au fait que les outils et modèles d’IA divulguent leurs données personnelles — qu’il s’agisse de vos informations bancaires, médicales ou de localisation, de votre historique d’achats, et désormais de votre corps (ou, dans le cas de Grok, du corps de quelqu’un d’autre sur lequel votre tête aurait été greffée).
La question de la protection des données n’est pas nouvelle, mais elle reste difficile à appréhender, et la plupart des consommateurs se sont simplement résignés lorsqu’ils ont appris comment des données volées se retrouvaient sur des sites du marché noir, où elles sont achetées et vendues par des groupes cybercriminels . Le « mode osé » de Grok, un paramètre autorisant les contenus explicites qui permet à n’importe qui de créer des images pornographiques de vous, de votre conjoint ou de votre enfant, puis de les diffuser sur tous les téléphones, met en lumière ces dangers sous un jour nouveau, flagrant et explicite. Cela soulève une question : cette mesure permettra-t-elle de faire bouger les choses et d'inciter les consommateurs et les dirigeants d'entreprise à prendre plus au sérieux la protection des données ?
Lisa Plaggemier, directrice générale de la National Cybersecurity Alliance, s'est montrée optimiste hier lors d'un webinaire organisé à l'occasion du lancement de la Semaine de la protection des données, une initiative internationale visant à sensibiliser le public aux questions de confidentialité numérique. « Chaque jour, nous générons d’énormes quantités de données : nos déplacements, nos habitudes, nos conversations, nos visages » — et là, elle haussa les sourcils et adressa un léger sourire à la caméra — « nos voix », ajouta-t-elle. Qu'il s'agisse de données collectées sans précaution, conservées indéfiniment ou utilisées à des fins auxquelles nous n'avions jamais pensé, elle estime que la perception de la vie privée est en train d'évoluer. « [Il ne s’agit] plus seulement de confidentialité, mais aussi d’autonomie. »
D'autres n'en sont pas si sûrs.
« Même si j’espère que les entreprises qui déploient des systèmes d’IA destinés directement aux consommateurs, comme Grok, commenceront à accorder davantage d’importance à la protection de la vie privée, je ne suis pas certaine que celles qui exploitent l’IA d’autres manières en feront de même », déclare Safia Kazi, experte en protection de la vie privée et analyste de recherche principale chez ISACA, une organisation mondiale à but non lucratif de premier plan spécialisée dans la certification et la formation en informatique, qui se consacre à la promotion de la confiance numérique. « Ils ont peut-être l'impression que, comme ils ne proposent pas de génération d'images, ils sont à l'abri de toute utilisation abusive de leurs systèmes d'IA », a-t-elle déclaré.
L'ISACA, anciennement connue sous le nom d'« Information Systems Audit and Control Association », publie chaque année un nouveau rapport intitulé « State of Privacy ». Le groupe a constaté de légères baisses des effectifs chargés de la protection de la vie privée, mais c'est la diminution d'un tiers observée chez 2025—from — passant d'une médiane de huit employés à cinq — qui a retenu son attention. « C'est de loin la plus forte baisse enregistrée depuis six ans que cette enquête est menée », a fait remarquer M. Kazi.
Kazi s'est d'ailleurs entretenu la semaine dernière avec , responsable du programme « Focal Point », afin de discuter des principales conclusions du rapport, qui a permis, à l'automne dernier, d'interroger plus de 1 800 délégués à la protection des données (DPO) et autres responsables de la protection des données à travers le monde. Nous lui avons demandé de se concentrer sur ces cinq graphiques essentiels.
Points clés
1. Les conseils d'administration soutiennent la protection de la vie privée… mais pour de mauvaises raisons
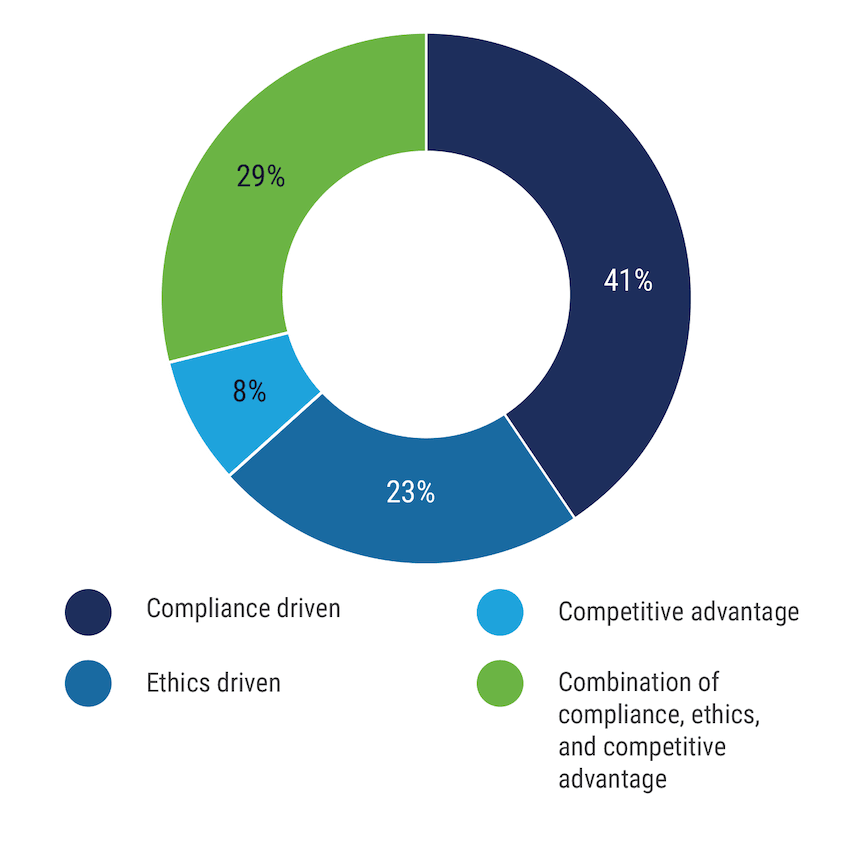
Point de vue du conseil d'administration sur les programmes de protection de la vie privée : Pensez-vous que votre conseil d'administration considère le programme de protection de la vie privée de votre entreprise comme :
Source : ISACA 2026 État de la protection de la vie privée
Une légère majorité des personnes interrogées (56 %) ont déclaré que le conseil d’administration de leur accordait une importance suffisante à la protection de la vie privée ; cependant, lorsque Mme Kazi examine les motivations spécifiques qui poussent les conseils d’administration à agir en la matière, programs—41 % d’entre eux indiquent que la conformité est le facteur déterminant, de loin la principale source de motivation — elle y voit un problème.
«Considérer la conformité comme votre objectif ultime est une très mauvaise idée. »Safia Kazi, analyste de recherche principale en matière de protection de la vie privée, ISACA
« Se fixer comme objectif ultime la conformité à la loi «» ( ) est un très mauvais choix », a-t-elle déclaré. La mise en conformité est délicate, car les règles varient d'une région à l'autre et changent fréquemment. Tenter d'ancrer la politique de confidentialité d'une organisation à des repères aussi changeants revient à essayer d'amarrer votre bateau à un quai en mouvement.
L'option la plus solide et la plus stable est la « protection de la vie privée dès la conception », qui consiste à intégrer des mécanismes de protection de la vie privée dès les premières étapes du développement d'un système ou d'une application. « C'est donc une valeur ajoutée », a-t-elle déclaré, « quelque chose qui peut vous distinguer de vos concurrents et qui, de cette manière, devient un élément à part entière de l'entreprise dans son ensemble. »
[À lire également : Le guide complet de la gestion des risques informatiques et de la conformité]
Signal, par exemple, a été confronté à ce défi, alors que ce service de messagerie privé lutte pour gagner des parts de marché, en évaluant les nouvelles fonctionnalités dont bénéficient les consommateurs sur Slack ou d’autres marques proposant des services de messagerie, telles que les fonctions de recherche et la possibilité de réaliser des captures d’écran des fils de discussion. Dans les deux cas, ils ont estimé que les risques pour la vie privée étaient trop importants, a déclaré Udbhav Tiwari, vice-président chargé de la stratégie et des affaires internationales chez Signal, lors d’un webinaire intitulé « » ( ) organisé lundi par la National Cybersecurity Alliance.
« Chez Signal, les utilisateurs s'attendent à ce qu'on leur accorde leur confiance : ils espèrent que Signal fera tout ce qui est en son pouvoir pour protéger ce message », a-t-il déclaré.
2. L'utilisation de l'IA au service de la vie privée : les avantages et les « réserves »
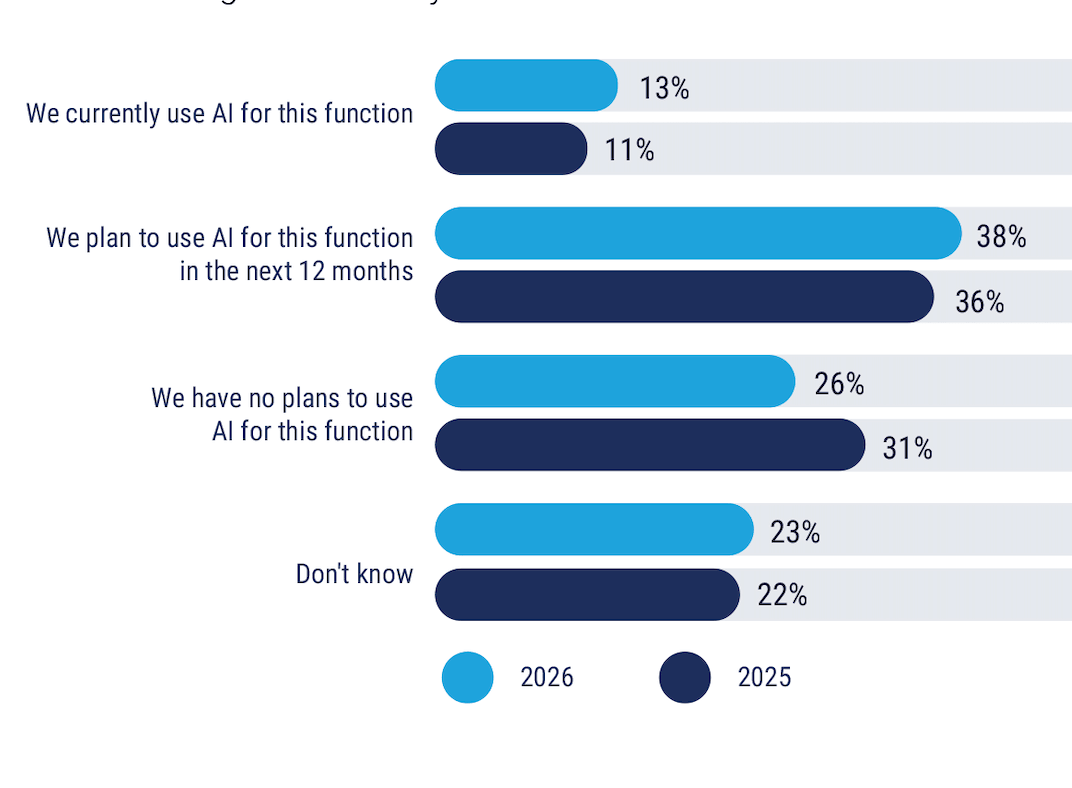
Utilisation de l'IA pour les tâches liées à la protection de la vie privée : Quels sont les projets de votre organisation concernant l'utilisation de l'IA (telle que l'apprentissage automatique) pour mener à bien des tâches liées à la protection de la vie privée ?
Source : ISACA 2026 État de la protection de la vie privée
Comme la plupart d’entre nous, les professionnels de la protection des données s’interrogent sur la manière dont l’IA peut améliorer leurs performances professionnelles : 38 % d’entre eux indiquent que leur entreprise prévoit d’utiliser l’IA (comme les bots , et , ainsi que l’apprentissage automatique) pour des tâches liées à la protection des données au cours de l’année à venir. Ce chiffre est en hausse par rapport aux 36 % enregistrés en 2025 et aux 28 % de 2024. Et pourtant, le nombre d'organisations qui le font réellement est plutôt faible (seulement 13 %).
«La protection des données évolue vers un écosystème complexe que de nombreuses organisations s’efforcent de comprendre et de maîtriser — et la crainte de l’inconnu peut les inciter à marquer une pause. »Melissa Bischoping, directrice principale de la sécurité et de la recherche en conception de produits chez Tanium
Kazi trouve cela curieux. Elle soupçonne que les personnes interrogées pensent peut-être aux utilisations autorisées de l'IA et oublient l' e essor de l'« IA fantôme » sur le lieu de travail. Ou bien ils peuvent se montrer prudents quant à l’utilisation des formes les plus en vue de l’IA — pensez aux applications de codage d’ambiance de type « » , comme Lovable et Claude — mais en oublier les types « plus banals et moins spectaculaires », comme les algorithmes de recommandation ou les systèmes qui signalent les informations personnelles identifiables (PII) collectées auprès des clients.
Ou peut-être, comme le suggèrent certains experts, que c'est plus simple que cela.
« À mesure que les agents d’IA et les flux de travail s’imposent comme une composante incontournable de l’entreprise moderne, la protection des données évolue vers un écosystème complexe que de nombreuses organisations s’efforcent de comprendre et de maîtriser — et la crainte de l’inconnu peut susciter des hésitations », a déclaré Melissa Bischoping, directrice principale de la sécurité et de la recherche en conception de produits chez Tanium, un acteur de premier plan dans le domaine des solutions de cybersécurité et de l’informatique autonome (et éditeur de ce magazine).
Oui, l'esprit d'innovation anime de nombreux technologues, les poussant à créer, adopter et intégrer des IA agentiques , a-t-elle reconnu. Mais les spécialistes de la protection de la vie privée ont une vision particulière des données.
« Si l’IA nous a donné une capacité sans précédent à mettre en œuvre des flux de travail sophistiqués à grande vitesse et à grande échelle, elle peut, si elle n’est ni encadrée ni contrôlée, entraîner des risques et des pertes de données d’une ampleur tout aussi inédite », a déclaré M. Bischoping. Et qui mieux qu'un spécialiste de la protection de la vie privée, dont la mission première est de protéger les données, est à même de le comprendre ?
Quelle que soit la raison de cette réticence, le recours à l'IA n'est pas une solution miracle.
« Le fait de disposer d’une IA ne signifie pas pour autant que votre conseil d’administration accordera la priorité à la protection de la vie privée, et cela ne facilitera pas non plus la mise en œuvre du principe de protection de la vie privée dès la conception », a-t-elle déclaré. En tant que solution technologique, l'IA présente certes des avantages, « mais elle ne vous apportera ni du personnel supplémentaire, ni un engagement accru de la part de la direction ».
3. Le respect de la vie privée dès la conception : un projet à la fois
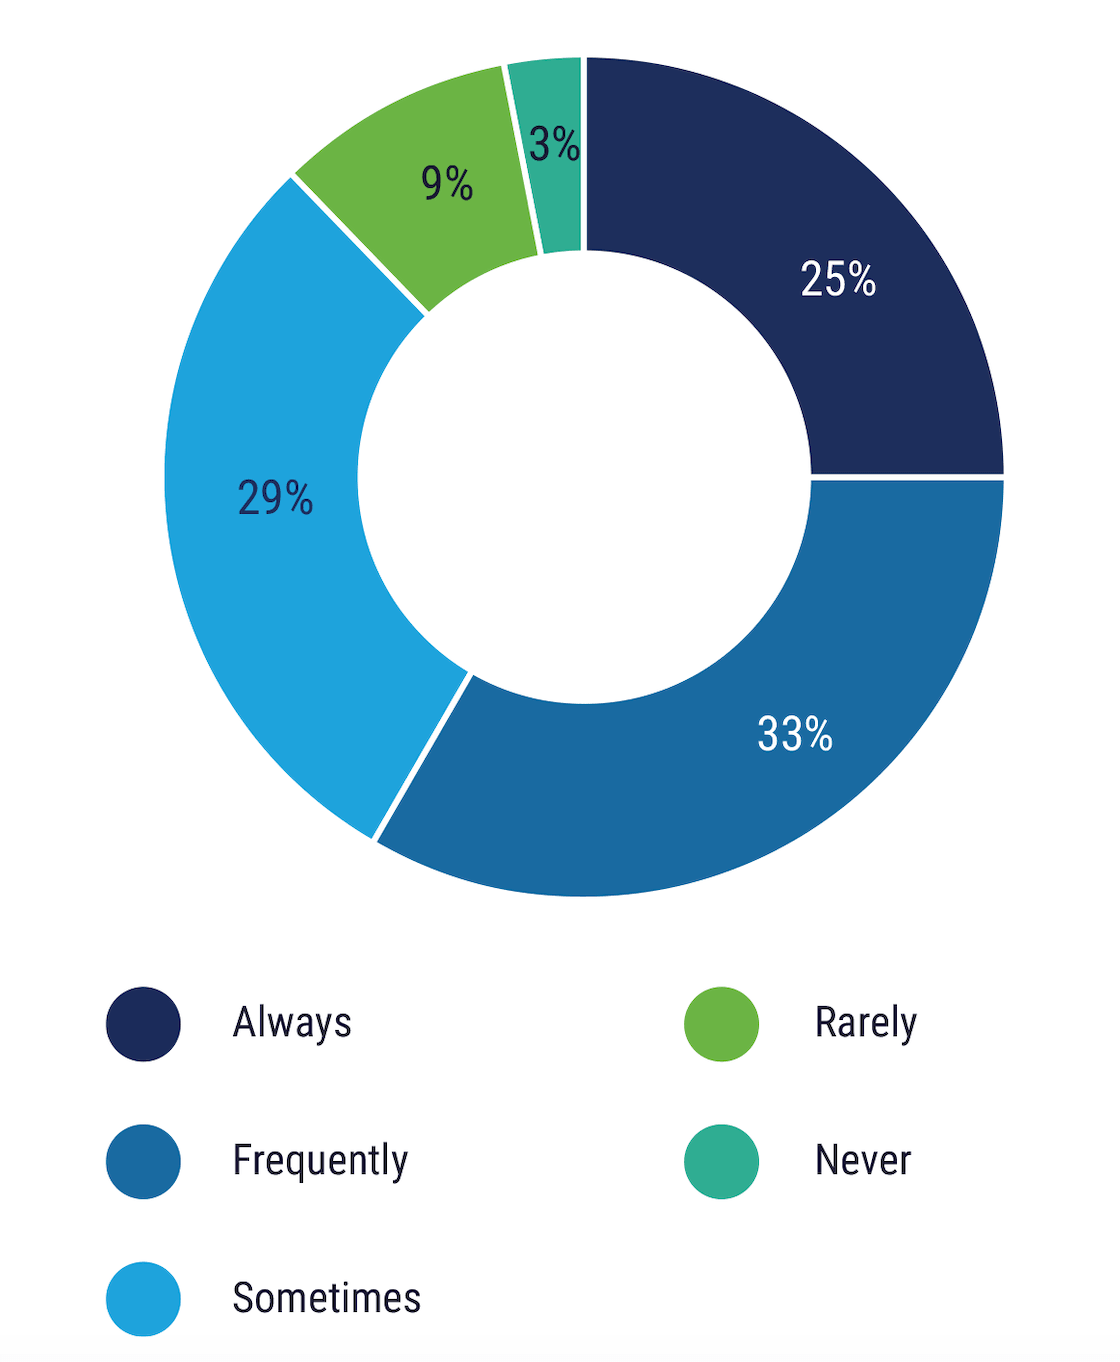
Fréquence de mise en œuvre du « Privacy by design » : À quelle fréquence votre entreprise met-elle en œuvre le « Privacy by design » ?
Source : ISACA 2026 État de la protection de la vie privée
Alors que les entreprises explorent les possibilités offertes par l'IA et créent une multitude de nouveaux modèles d'IA, la pratique consistant à intégrer la protection de la vie privée dans l'ensemble du processus d'ingénierie — également appelée « protection de la vie privée dès la conception » — revêt plus d'importance que jamais. C'est le moyen le plus fiable de garantir la confidentialité des données et, dans certains cas, cela peut être exigé par les lois et réglementations applicables en matière de protection de la vie privée en . La loi européenne sur l’IA ( ), par exemple, encourage les initiatives en matière de « protection de la vie privée dès la conception ».
Malgré cela, le nombre de personnes interrogées déclarant que leur organisation applique systématiquement ou fréquemment le principe de « protection de la vie privée dès la conception » est en baisse, passant de 63 % en 2024 à 62 % en 2025 , puis à 58 % dans cette dernière enquête.
À quoi est dû ce déclin constant ? La réduction des effectifs, en particulier cette année, semble être « la cause la plus probable », a déclaré M. Kazi.
L'enquête révèle — sans surprise — que les grandes entreprises disposant de budgets plus importants sont plus enclines à recourir à cette pratique que les petites et moyennes entreprises. Une observation intéressante révèle que près de la moitié (41 %) des personnes qui utilisent actuellement l'IA pour des tâches liées à la protection de la vie privée appliquent systématiquement le principe de « privacy by design ». Le rapport de l'ISACA avance qu'une partie de cette utilisation de l'IA pourrait en réalité s'appuyer sur le principe de « protection de la vie privée dès la conception » et contribuer ainsi à préserver la vie privée.
Quant à ceux qui rencontrent des difficultés en matière de financement ou d'effectifs, le manque de ressources nécessaires n'empêche pas de mener de telles initiatives, a assuré M. Kazi. Son conseil de pro : procédez projet par projet.
« Examinez les données et déterminez quels projets précis tireraient le plus grand bénéfice de l’intégration de la protection de la vie privée dès la conception », a-t-elle déclaré. « Peut-être que votre équipe marketing travaille actuellement sur une nouvelle lettre d'information — cela représente sans doute une priorité moindre par rapport à la mise en place d'une nouvelle base de données clients. » « C'est donc peut-être là que vous devriez concentrer vos efforts, afin de tirer le meilleur parti de vos ressources limitées. »
4. L'aspect positif inattendu des coupes budgétaires dans le domaine de la protection de la vie privée
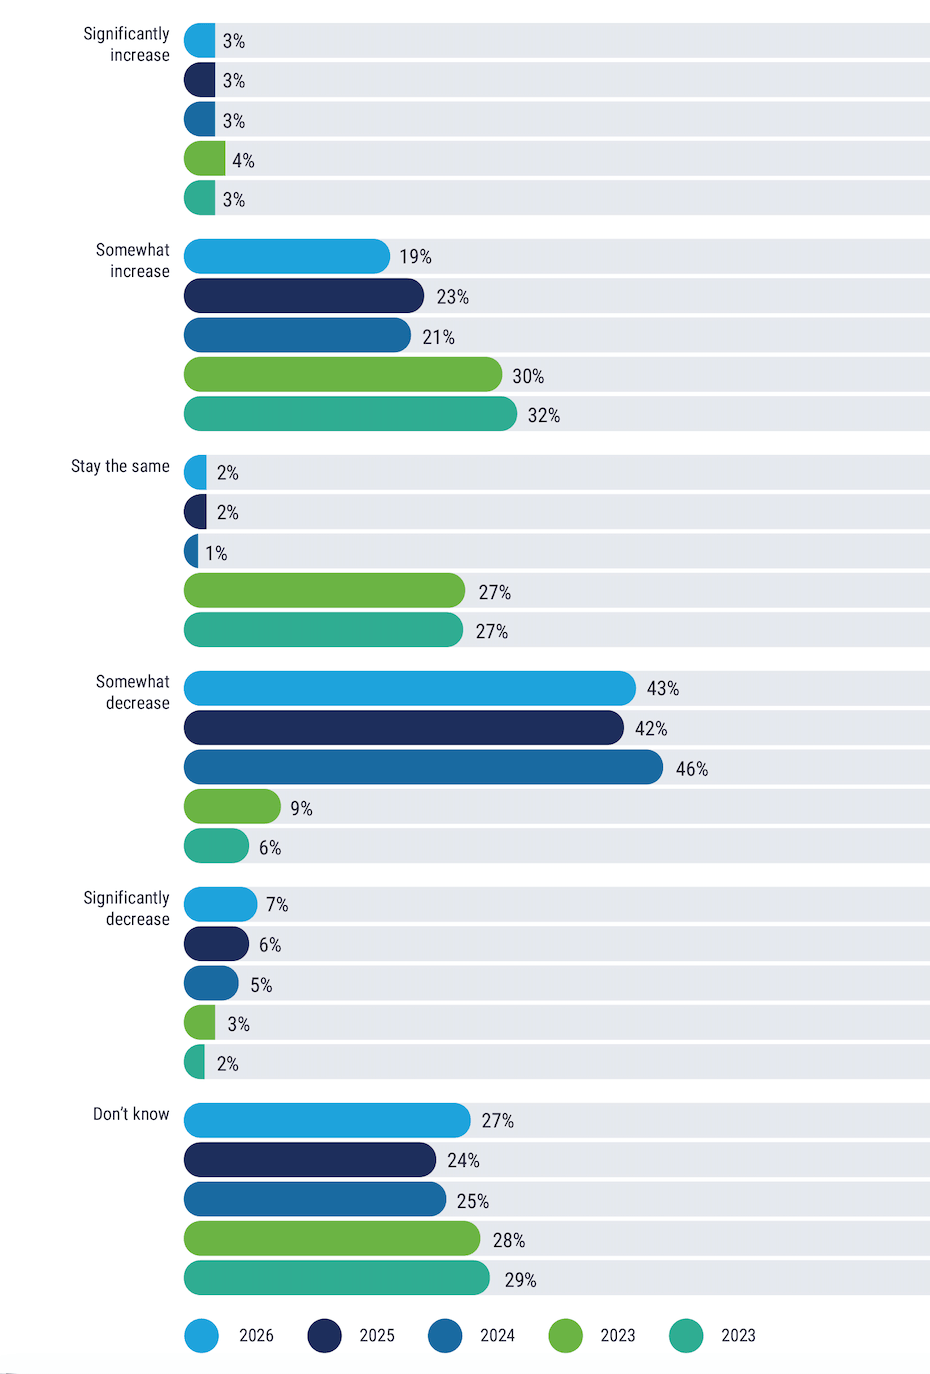
Prévisions budgétaires : Comment le budget consacré à la protection de la vie privée de votre organisation évoluera-t-il, le cas échéant, au cours des 12 prochains mois ?
Source : ISACA 2026 État de la protection de la vie privée
Les inquiétudes liées aux coupes budgétaires prévues ne cessent de croître depuis plusieurs années : la moitié des personnes interrogées s'attendent à une baisse légère ou significative du financement consacré à la protection de la vie privée au cours de l'année à venir, contre 8 % qui partageaient cette prévision en 2023. De même, les espoirs d'un financement accru se sont estompés.
Et pourtant, la réalité est un peu plus réjouissante.
« Ces craintes ne correspondent pas à ce que nous constatons réellement », a déclaré M. Kazi. Les coupes budgétaires effectives ne sont pas aussi importantes que ce que l'on craignait l'année précédente. Au début de l'année dernière, par exemple, 48 % des personnes interrogées s'attendaient à une baisse, modérée ou importante, de leur financement en 2025 ; dans l'enquête actuelle, seules 12 % d'entre elles ont subi des coupes budgétaires cette année-là.
« Il est difficile de consulter n'importe quel site d'actualités sans constater que les grands médias réduisent leurs effectifs ; je comprends donc d'où vient cette inquiétude », a déclaré Kazi. Elle trouve toutefois curieux que les responsables de la sécurité interrogés dans le cadre de leur rapport « État de la cybersécurité », publié à l'automne, ne manifestent pas le même niveau d'inquiétude face aux coupes budgétaires.
5. Conseils pour les formations sur la protection de la vie privée : les points à surveiller
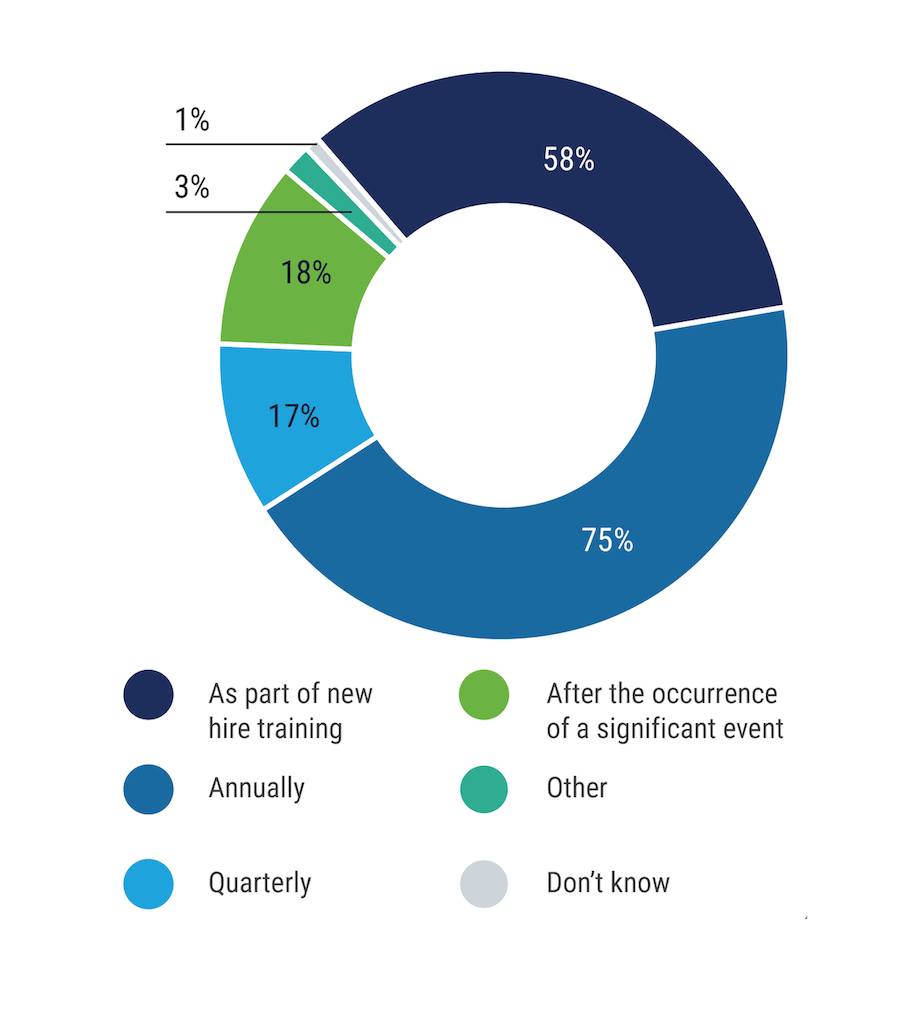
Formation à la sensibilisation à la protection de la vie privée : À quel moment votre organisation dispense-t-elle une formation à la protection de la vie privée ?
Source : ISACA 2026 État de la protection de la vie privée
Si 79 % des personnes interrogées ont indiqué que leur organisation proposait une formation à la sensibilisation à la protection de la vie privée, l’ , quant à la , variait, les fréquences les plus courantes étant les tests annuels (les trois quarts) et la formation à l’embauche (plus de la moitié).
«Les notions relatives à la vie privée, telles que la compréhension du consentement, l’utilisation des données et ce qui est considéré comme une information à caractère personnel, [ne relèvent] pas vraiment du champ d’application des formations à la sécurité. »Kazi
Et la plupart se sont déclarés satisfaits de cette formation, ce qui contraste avec le nombre croissant de chercheurs en sécurité et de responsables de la sécurité des systèmes d' , qui constatent que les formes traditionnelles de formation du personnel à la sécurité ne suffisent tout simplement plus. Dans l'enquête menée par l'ISACA, 82 % des personnes interrogées ont estimé que leur formation à la protection de la vie privée avait eu un impact positif fort ou modéré sur leur sensibilisation effective à cette question.
La formation à la sécurité n'est pas la même chose que la formation à la protection de la vie privée. Les entreprises ne peuvent pas garantir la protection de la vie privée sans mettre en place de bonnes pratiques de sécurité, mais il est possible d'assurer correctement la sécurité sans pour autant respecter la vie privée, a fait remarquer M. Kazi.
« Imaginons que vous disposiez d’une formation exceptionnelle en matière de sensibilisation à la sécurité et que votre équipe marketing ne clique jamais sur un e-mail de hameçonnage du type », a-t-elle déclaré. « Ils connaissent tous les signes ; vous n’arriverez pas à les tromper. » Mais ils ne maîtrisent pas forcément certains concepts liés à la protection de la vie privée, comme la notion de consentement, l’utilisation des données ou ce qui est considéré comme une information à caractère personnel. « Cela ne relève pas vraiment du champ d’application de la formation à la sécurité. »
Si une entreprise souhaite associer une formation à la sécurité et une formation à la sensibilisation à la protection de la vie privée, cela ne pose aucun problème, a-t-elle déclaré, à condition qu’elle veille à ce que les concepts relatifs à la protection de la vie privée soient bel et bien abordés.
WEBINAIRES À NE PAS MANQUER
La Semaine de la protection des données, une initiative internationale visant à sensibiliser le public aux questions liées à la protection des données, se poursuit jusqu'à vendredi. À l'occasion de cet événement annuel, la National Cybersecurity Alliance (NCA) organise une série de webinaires gratuits intitulés « » ( ), destinés à sensibiliser les créateurs d'entreprise, les dirigeants d'entreprise, les responsables du secteur public et les consommateurs. Pour plus d'informations, veuillez consulter les liens suivants.
- La vie privée des enfants dans un monde numérique (TUE, EST 27 janv. 2026, 14:30 ) — Dr. Lorrie Cranor, directrice du CyLab Security and Privacy Institute de l'université Carnegie Mellon, s'entretient avec Lisa Plaggemier, directrice générale de la NCA, au sujet des défis particuliers en matière de protection de la vie privée — notamment la vérification de l'âge et les outils scolaires — auxquels sont confrontés les enfants, les adolescents, les parents et les enseignants à mesure que la technologie s'intègre de plus en plus à l'apprentissage, à la communication et à l'expression personnelle.
- La législation sur la protection de la vie privée en toute simplicité (mercredi, heure de la côte Est 28 janv. 2026, 13:00 ) — Justine Phillips, avocate spécialisée dans les données et la protection de la vie privée chez Baker McKenzie, vous présentera de manière claire et concrète le paysage juridique actuel en matière de protection de la vie privée, depuis vos droits d'accès ou de suppression de vos données personnelles jusqu'aux modalités selon lesquelles les entreprises doivent traiter et sécuriser les données qu'elles collectent. Elle se penchera également sur les nouvelles lois qui voient le jour dans tout le pays, ainsi que sur la manière de tirer parti des protections déjà existantes.
- Tarification dynamique : quand les algorithmes fixent le prix (jeudi, heure de la côte Est 29 janv. 2026, 13:00 ) — Des experts se pencheront sur ce nouveau domaine en pleine expansion qu’est la tarification dynamique, depuis ses questions d’équité et de transparence jusqu’à la manière dont vos données personnelles sont désormais utilisées pour déterminer le prix que vous payez pour vos billets d’avion, vos trajets en covoiturage, vos achats en ligne, etc.
- Le droit à l'oubli : supprimer vos données en ligne (VEN, 30 janv. 2026, 13:00 EST) — Lawrence Gentilello, fondateur de la plateforme de suppression des données personnelles Optery, et Tom Kemp, directeur exécutif de CalPrivacy, vous expliquent le « droit à l'oubli », un concept juridique qui vous permet de demander la suppression de vos données sur les sites web, les applications et les moteurs de recherche. Ils vous présenteront également des mesures simples pour réduire votre empreinte numérique et mieux protéger vos données personnelles.

