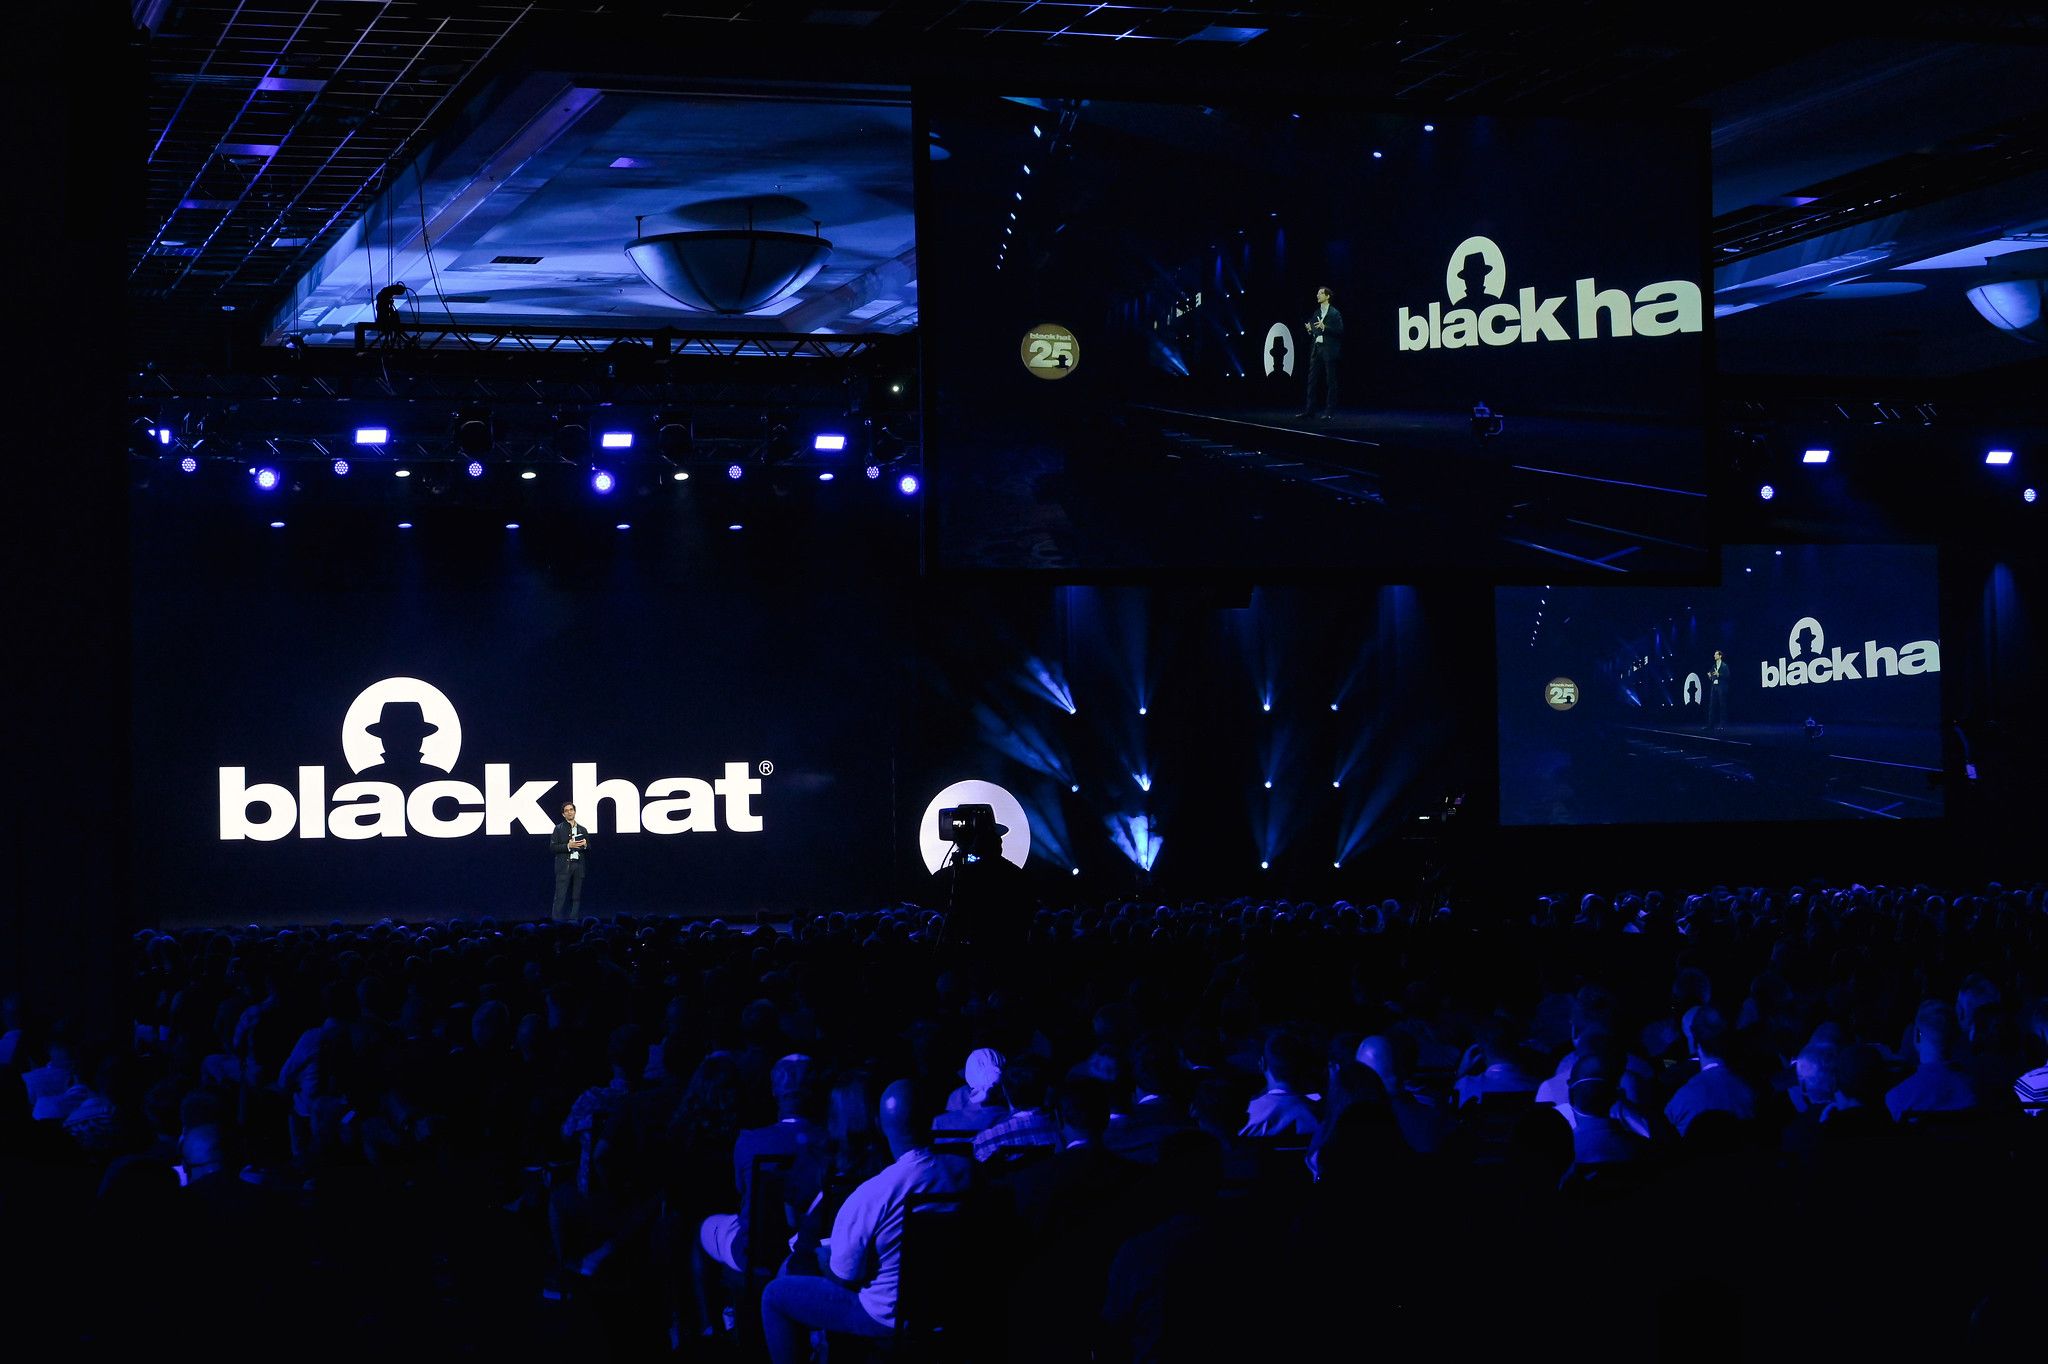
Black Hat USA 2023, la conférence phare sur la cybersécurité qui se tient actuellement à Las Vegas jusqu'à jeudi, proposera plus de 100 présentations de recherches de pointe, plus de 120 tables rondes avec des dirigeants d'entreprise et des dizaines de démonstrations d'outils open source.
La conférence « » , qui en est désormais à sa 26e édition, attire un groupe étonnamment hétéroclite de participants, parmi lesquels des hackers, des experts en technologie, des entrepreneurs, des responsables gouvernementaux et des responsables de la sécurité des systèmes d’information (RSSI), qui sont tous confrontés à la même question épineuse : quels événements méritent que j’y consacre mon temps ?
Pour ceux d'entre vous qui ne peuvent pas se rendre sur place et affronter eux-mêmes cette épreuve, , notre référente , a dressé pour vous la liste des présentations incontournables du Black Hat 2023’s , qui abordent les cinq enjeux les plus urgents auxquels sont confrontés aujourd'hui les dirigeants d'entreprise.
Les événements suivants méritent d'être suivis et devraient être accessibles à tous, que vous soyez féru de technologie ou que vous fassiez simplement semblant de l'être. (Nous avons évité les détails techniques trop pointus ; vous ne trouverez donc pas ici de présentations de chercheurs ni de sessions susceptibles d'être trop truffées de jargon.)
Et pour ce qui est de la manière de le regarder ? Grâce à la pandémie, qui a donné lieu à la révolution du télétravail , nous pouvons désormais organiser des visioconférences depuis chez nous. Les chiffres record de l'édition de l'année dernière de Black Hat ont atteint plus de 21 000 participants uniques, dont environ 17 000 sur place et 15 488 connectés activement à la plateforme virtuelle. Cette année, l'accès en ligne à la demande sera disponible une semaine après l'événement en direct, sur 16 août puis sur 18 septembre.
Pour plus d'informations sur l'accès à la demande à Black Hat, cliquez ici sur . Pour vous inscrire, cliquez ici sur « » :. La date limite est fixée à ce jeudi, le 10 août. Dans ce cas, consultez les présentations suivantes.
LE SUJET — Intelligence artificielle (IA)
- QUOI : Conférence d'ouverture : Les gardiens de l'ère de l'IA : s'orienter dans le paysage de la cybersécurité de demain
- DATE ET HEURE : Mercredi, 9 août, de 9 h à10 h (heure du Pacifique)
- QUI : Maria Markstedter, fondatrice d'Azeria Labs
Expert en formation à la sécurité de l’information (infosec) et figure montante du secteur de la cybersécurité, M. Markstedter abordera le sujet qui est sur toutes les lèvres ces derniers temps : les avantages potentiels et les risques liés à l’IA générative et aux chatbots alimentés par l’IA tels que ChatGPT, ainsi que la manière dont cette révolution technologique va redéfinir la cybersécurité.
Sans surprise, l'IA occupera une place prépondérante dans les débats de la conférence Black Hat cette année, compte tenu du nombre de présentations qui lui sont consacrées. L'intervention de M. Markstedter constituera une introduction utile, abordant notamment l'histoire de l'IA ainsi que les éléments que les responsables de la sécurité devront bientôt prendre en compte lorsqu'ils procéderont à l'analyse coûts-avantages du déploiement d'outils d'IA.
LE DOSSIER — L'assurance cyber
- QUOI : « L'intégration de la cybersécurité et de l'assurance : le parcours de Cysurance »
- DATE ET HEURE : Mercredi, 9 août, de 13 h 30 à14:10 (heure du Pacifique)
- QUI : Kirsten Bay, PDG de Cysurance
Dans les entreprises, grandes comme petites, il apparaît de plus en plus clairement (ou devrait apparaître clairement) qu’une cyberattaque n’est pas une question de « si », mais de « quand ». Aucun système de cyberdéfense ne peut garantir une protection à 100 %, c'est pourquoi de nombreuses organisations choisissent de transférer leur risque à un assureur. Mais le simple fait de transférer ne suffit pas. Comme le montrent de nombreuses affaires judiciaires récentes, les dirigeants d’entreprise doivent se familiariser avec les moindres détails de leur police d’assurance — et nouer des liens avec votre courtier en assurance n’est pas une mauvaise idée non plus.
M. Bay, dont la société est spécialisée dans la cyberassurance pour les petites et moyennes entreprises, abordera ces points essentiels dans le cadre du Micro Summit de Black Hat consacré à la cyberassurance.
[À lire également : 5 mythes et réalités sur la cyberassurance]
« Les professionnels de la sécurité doivent multiplier les échanges avec leurs dirigeants sur l’intérêt d’investir dans la cybersécurité et sur l’impact financier que cela pourrait avoir sur l’entreprise », a déclaré M. Bay à à l’, responsable de Focal Point, l’année dernière, dans le cadre de notre reportage sur l’impact du ransomware « » sur le secteur de l’assurance. « Je pense qu’entre l’évolution du secteur de l’assurance cyber et la montée en puissance des ransomwares », a-t-elle ajouté, « il est plus facile que jamais d’aborder ce sujet. »
LE DOSSIER — Menaces internes
- QUOI : « Ça vient de l'intérieur de l'entreprise » : à la recherche des menaces internes avec Tanium
- DATE ET HEURE : Mercredi, 9 août, de 13 h 50 à15:50 (heure du Pacifique)
- INTERVENANTS : Melissa Bischoping, directrice de la recherche en sécurité des terminaux chez Tanium ; et Matt Psencik, directeur de la sécurité des terminaux chez Tanium
Alors que les salariés sont ébranlés par les licenciements chez , qui ont fait la une des journaux, par les recours collectifs et par la menace persistante d'une récession, le risque lié aux menaces internes ne cesse de croître. Et ce type d'attaque peut avoir un effet considérablement déstabilisateur sur une organisation, que les employés causent du tort par intention malveillante ou par accident .
Bischoping, a co-host of the new Let’s Converge podcast from Tanium (which owns this magazine), and Psencik will give the 411 on insider threat profiles—including the differences between disgruntled employees, malicious insiders, and unintentional insiders—and other threat indicators that enterprise and security leaders must know how to spot.
LE DOSSIER — La cyberguerre
- QUOI : Phoenix Soaring : ce que les cyberdéfenseurs ukrainiens peuvent nous apprendre pour bâtir un avenir plus résilient
- WHEN: Wednesday, 9 août, 4:20-17 h PT
- QUI : Jen Easterly, directrice de l'Agence pour la cybersécurité et la sécurité des infrastructures (CISA) ; et Victor Zhora, vice-président du Service national ukrainien des communications spéciales et de la protection de l'information (SSSCIP)
Celui-ci vous aidera à prendre confiance en vous. Car, quelle que soit la charge de travail qui pèse sur vous ou sur vos équipes de sécurité, cet homme — chargé de protéger l'infrastructure numérique de l'Ukraine — est dans une situation bien pire. Au cours de cette discussion informelle, Zhora abordera le pouvoir de la résilience et expliquera comment l'intégrer à la fois dans vos systèmes de sécurité et au sein des équipes d' s chargées de superviser ces systèmes. S'il y a bien une chose capable de stimuler le processus de transformation numérique, c'est la résilience.
En direct du front de la guerre numérique, Zhora vous expliquera comment, malgré une recrudescence des cyberattaques russes , celles-ci ont été contrecarrées. Il a récemment souligné l'importance des partenariats public-privé dans le podcast « Safe Mode » de Cyberscoop, disponible à l'adresse . « La cyber-résilience ne peut être assurée que grâce à un effort conjoint du secteur privé et du secteur public », a-t-il déclaré, « surtout lorsqu’il s’agit d’infrastructures critiques, dont la majeure partie appartient au secteur privé en Ukraine. »
LE DOSSIER — La stratégie nationale de cybersécurité de Biden
- QUOI : Discours d'ouverture : Kemba Walden, directrice nationale par intérim de la cybersécurité, aborde la stratégie nationale de cybersécurité et les initiatives en matière de ressources humaines
- DATE ET HEURE : Jeudi, 10 août, de 9 h à10 h (heure du Pacifique)
- INTERVENANTS : Kemba Walden, directrice nationale par intérim chargée de la cybersécurité au Bureau exécutif de la présidence ; et Jason Healey, chercheur senior à la School for International and Public Affairs de l'université Columbia
Pour les dirigeants d'entreprise, il s'agit d'un sujet incontournable, compte tenu du récent revirement du gouvernement fédéral, qui décharge les consommateurs peu avertis de toute responsabilité en matière de cybersécurité pour la faire peser pleinement sur les éditeurs de logiciels et les conseils d'administration. Walden analyse l'approche actuelle du gouvernement fédéral en matière de cybersécurité, intitulée « », que la Maison Blanche a annoncée en mars.
Elle abordera également la nouvelle stratégie nationale du président Biden en matière de main-d'œuvre et de formation dans le domaine de la cybersécurité, intitulée « » (), annoncée la semaine dernière, qui vise à remédier à la pénurie croissante de talents dans ce domaine, notamment en renforçant la diversité et l'inclusion au sein du personnel spécialisé dans la cybersécurité.

