Vous ne trouverez nulle part le mot « dissuader » dans le nouveau plan national de cybersécurité de l'administration Biden, intitulé « » ().
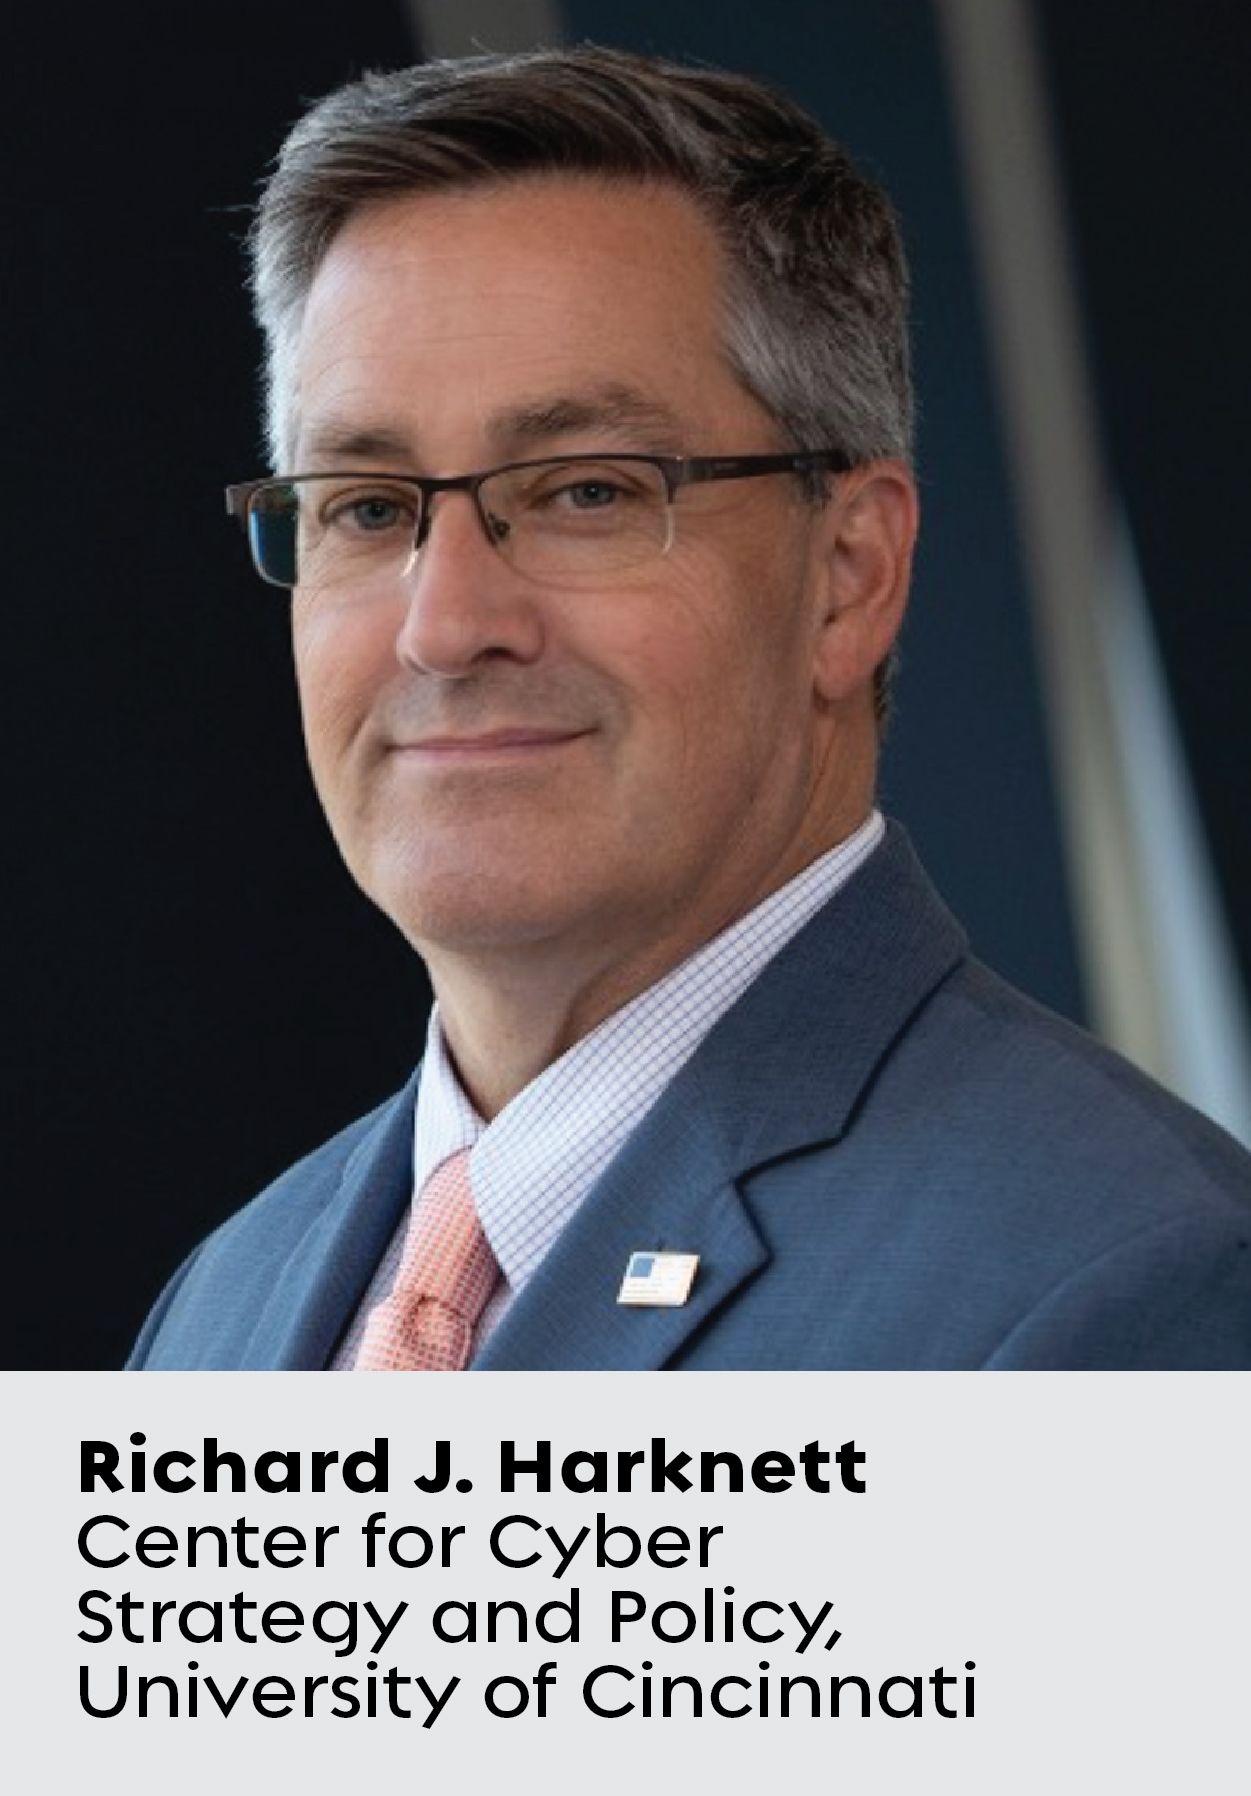
Cela marque un changement majeur par rapport au modèle que les États-Unis avaient adopté au cours des trois dernières décennies pour lutter contre les pirates informatiques, et cela est en grande partie dû à ce chercheur qui a travaillé en coulisses avec l'armée et les services de renseignement américains.
Richard J. Harknett, professeur et directeur du Centre de stratégie et de politique cybernétiques de l'université de Cincinnati, est devenu le premier chercheur en résidence au sein du Cyber Command américain et de l'Agence nationale de sécurité (NSA) en 2016. Face à la recrudescence des cyberattaques visant les infrastructures critiques aux États-Unis, les agences cherchaient de nouveaux points de vue sur le problème et ont pris contact avec M. Harknett.
En collaboration avec Michael Fischerkeller, de l’Institut d’analyses de défense, et le Dr Emily Goldman, du Cyber Command, M. Harknett a contribué à l’élaboration de ce que l’on appelle désormais la doctrine de l’engagement persistant « », un élément de la stratégie nationale de cybersécurité récemment annoncée par la Maison Blanche, qui vise à devancer les pirates informatiques potentiels en adoptant une approche plus proactive pour les contrecarrer. Harknett, Fischerkeller et Goldman ont ensuite coécrit un ouvrage sur ce sujet, intitulé « , Cyber Persistence Theory: Redefining National Security in Cyberspace » (Oxford University Press, p. 2022).
, de Focal Point, s'est entretenu avec M. Harknett afin de recueillir son point de vue sur l'adoption par l'administration Biden d'une stratégie d'engagement continu, sur ce que cela implique pour les entreprises et sur la manière dont, selon lui, cette stratégie est susceptible d'être mise en œuvre à l'échelle mondiale.
Tout d'abord, quelle est votre définition succincte de l'engagement durable ?
L'engagement continu est une stratégie selon laquelle la sécurité repose sur la capacité à anticiper l'exploitation des vulnérabilités avant qu'elles ne se produisent et à tirer parti des vulnérabilités existantes chez les adversaires. Cela repose sur une logique de persévérance dans l'initiative.
«La sécurité dans le cyberespace, en raison de son caractère changeant, repose sur la capacité à anticiper les exploitations avant qu’elles ne se produisent. »Richard J. Harknett, professeur et directeur du Centre de stratégie et de politique cybernétiques de l'université de Cincinnati
La sécurité dans le cyberespace, en raison de son caractère changeant, repose sur la capacité à anticiper les exploitations avant qu'elles ne se produisent. Le paradigme que les États-Unis avaient appliqué pendant 20 à 30 ans reposait sur la dissuasion : nous avons tenté de convaincre l'autre partie de ne pas attaquer. Dans le cadre de la Stratégie nationale de cybersécurité 2018 , bien que l’administration Trump ait commencé à la mettre en œuvre, son application restait encore insuffisante pour diverses raisons. Elle reposait principalement sur la dissuasion.
Mais dans ce document [publié en mars par l'administration Biden], le mot « dissuader » n'apparaît même pas. Il s'agit là d'un changement radical par rapport à la façon dont les États-Unis ont envisagé le domaine de la cybersécurité pendant des décennies.
L'engagement durable consiste-t-il donc à passer d'une approche défensive à une approche offensive ?
Je vous invite à ne pas raisonner ainsi.
Ah bon ? Et pourtant, c’est souvent ainsi qu’on le décrit.
Il s'agit ici de passer d'une force réactive à une force persistante. Si je vous suggère d'envisager les choses sous cet angle, c'est parce que l'environnement du cyberespace est si instable sur le plan technique que vous devez être capable d'anticiper ce que quelqu'un pourrait vous faire. Il ne s'agit pas de passer sans cesse de l'attaque à la défense et vice-versa. Il s'agit de veiller à ce que ce soit vous qui preniez l'initiative, et non votre adversaire.
«Il ne s’agit pas de passer sans cesse de l’attaque à la défense. » Il s'agit de veiller à ce que ce soit vous qui preniez l'initiative, et non votre adversaire. »Harknett
C’est là qu’interviennent les « opérations de recherche proactive du Cyber Command » (), dans le cadre desquelles vous collaborez avec des pays partenaires pour détecter les adversaires potentiels , les logiciels malveillants ou les tactiques, afin de prendre les devants sur les adversaires avant qu’ils ne puissent exploiter les vulnérabilités.
En adoptant une attitude plus offensive, ne risquons-nous pas de tomber dans le « syndrome de la maison de verre », qui ferait de nous des cibles encore plus visibles ?
Je dirais plutôt qu'il s'agit d'être plus actif, et être plus actif ne signifie pas ipso facto être plus agressif.
Lorsque le programme « engagement continu » a été discrètement mis en place il y a quelques années, on craignait des représailles. Mais d'un point de vue opérationnel, nous avons constaté qu'il était possible de mener ce genre d'action sans que cela n'entraîne une escalade. En réalité, vous pouvez obtenir des effets défensifs en vous montrant plus actif.
Dans notre ouvrage, nous soutenons que la plupart des acteurs étatiques, et même non étatiques, se sont en réalité toujours maintenus bien en deçà du seuil menant à une cyberguerre totale. Ils se concentrent davantage sur ce que l'on appelle la concurrence stratégique.
Cela ressemble à un terme de marketing d'entreprise.
Cela a des répercussions sur les entreprises américaines. C'est l'un des aspects sur lesquels la stratégie de Biden met vraiment l'accent : le fait que nous soyons engagés dans une compétition stratégique plutôt que dans une guerre. En d'autres termes, les pirates informatiques sapent progressivement votre compétitivité économique, votre supériorité militaire et vos institutions démocratiques par le biais de campagnes et d'opérations cybernétiques.
Ils essaient de vous déstabiliser. Mais tout cela est bien loin de ce que l'on pourrait qualifier de guerre.
Que pensez-vous de l'éventuelle interdiction par les États-Unis de TikTok, l'application chinoise, en raison de craintes liées à la cybersécurité ?
TikTok constitue une menace pour la sécurité nationale, tant en tant que plateforme de collecte de renseignements qu’en tant que plateforme d’influence. Imaginez « Voice of America » à l'époque de la Guerre froide et de la Seconde Guerre mondiale, mais avec des communications qui parviennent dans 150 millions de poches. Pourquoi Pékin n'utiliserait-il pas notre stratégie contre nous, , en y ajoutant l'IA, pour l'emporter sans même livrer bataille ?
Comment les entreprises devraient-elles appréhender et mettre en œuvre cette nouvelle stratégie nationale en matière de cybersécurité ?
Cessez de considérer le service informatique comme un service destiné à réaliser des économies. La priorité principale d'une entreprise, c'est le profit, et c'est tout à fait normal. Mais sachez que si vous évoluez dans le cyberespace, il s'agit d' , un environnement truffé de vulnérabilités qui peuvent être exploitées par des organisations criminelles et des États.
«Cessez de considérer l'informatique comme un service destiné à réduire les coûts. » Sachez que si vous évoluez dans le cyberespace, celui-ci regorge de vulnérabilités. »Harknett
Si vous évoluez dans un environnement interconnecté — et c'est précisément ce qu'est l'informatique en réseau —, l'informatique doit occuper une place centrale dans vos pratiques professionnelles, et la sécurité doit être garantie par défaut.
Il ne s’agit donc pas uniquement d’une stratégie gouvernementale ; le secteur privé peut rester actif en adoptant de bonnes pratiques de cybersécurité , en menant des opérations de recherche de menaces , en intégrant des experts en cybersécurité au sein de son conseil d’administration , etc. Vous souhaitez que les entreprises assument davantage leurs responsabilités, en particulier dans le secteur des technologies, qui pourrait faire l'objet d'une réglementation plus stricte. Compte tenu du climat politique actuel, pensez-vous que ce projet puisse bénéficier d'un soutien bipartisan ?
Je dirais que le climat d' , pour un projet de ce type, est probablement plus favorable qu'il ne l'a été depuis deux décennies. Je pense que les deux prochaines années nous laisseront le temps de trouver un terrain d'entente et de commencer à mettre en place des mesures incitatives et dissuasives pour concrétiser ce projet. Et nous devons le faire, car si nous ne le faisons pas, les pertes liées à l'insécurité informatique seront trop importantes. Je pense que les législateurs savent que si nous ne parvenons pas à maîtriser cette situation, cela aura des conséquences néfastes pour les entreprises, et ce ne sera certainement pas bon pour la sécurité nationale.

