La gestion des vulnérabilités des périphériques désigne le processus consistant à identifier, hiérarchiser, résoudre et signaler les vulnérabilités présentes au sein des périphériques réseau et des logiciels d'une organisation. Des acteurs malveillants peuvent exploiter des vulnérabilités pour obtenir un accès non autorisé aux données et à d'autres ressources de l'organisation, et causer des dommages colossaux.
Selon le rapport « Cost of a Data Breach Report 2021 » de l'Institut Ponemon, le coût moyen d'une fuite de données aux États-Unis s'élève à 9,05 millions de dollars. Le chiffre de l'« » ( ) est si élevé car, au moment où une entreprise ciblée se rend compte qu'elle a été victime d'une violation de données, le mal est déjà fait. Ce même rapport a révélé qu'il fallait en moyenne 287 jours à une organisation pour détecter et maîtriser une violation de données.
La gestion des vulnérabilités des appareils permet d'identifier et de combler les failles de sécurité avant qu'elles ne soient exploitées. Concrètement, cette solution utilise des outils spécialisés pour surveiller automatiquement les appareils d’une organisation, ainsi que pour détecter et résoudre les problèmes de configuration du système susceptibles de l’exposer à des cyberattaques.
Mais cela va au-delà de la simple reconfiguration des paramètres et de la gestion des correctifs d' . Au fond, la gestion des vulnérabilités des appareils repose sur une approche organisationnelle proactive qui tient compte du fait que de nouvelles vulnérabilités sont identifiées chaque jour et que leur détection et leur correction doivent s'inscrire dans un processus continu.
La menace croissante que représentent les cyberattaques et le nombre de plus en plus important de réglementations , telles que la loi sur la portabilité et la responsabilité en matière d'assurance maladie (HIPAA), la norme de sécurité des données du secteur des cartes de paiement (PCI DSS) et le règlement général sur la protection des données (RGPD), ont rendu la gestion des vulnérabilités des appareils essentielle pour toute organisation.
Bien que certaines réglementations prévoient des analyses de vulnérabilité trimestrielles, celles-ci ne suffisent plus face à l'intensité des menaces actuelles. Pour réduire votre surface d'attaque et atténuer les menaces, il est nécessaire d'adopter une approche continue qui offre une visibilité en temps réel sur les vulnérabilités des appareils et facilite leur correction rapide.
Qu'entend-on par « vulnérabilités des appareils » ?
Une vulnérabilité d'un appareil désigne une erreur ou une mauvaise configuration dans le code source de celui-ci, susceptible d'être exploitée pour compromettre les données qu'il contient ou le réseau auquel il est connecté. Les acteurs malveillants peuvent exploiter les vulnérabilités des appareils pour obtenir des privilèges d'utilisateur élevés, lancer des attaques par déni de service (DoS) ou des attaques par ransomware de type « » , et causer d'autres dommages. Même si elles ne font pas l'objet d'attaques ciblées, les vulnérabilités des appareils peuvent souvent entraîner une exposition et des fuites accidentelles de données.
«Même si elles ne font pas l’objet d’attaques ciblées, les vulnérabilités des appareils peuvent souvent entraîner une exposition accidentelle des données et des fuites. »
La plupart des organisations ne se rendent compte de la vulnérabilité d'un appareil qu'une fois qu'une menace se présente. À ce stade, ils ne peuvent que réagir pour en endiguer la propagation et en limiter les dégâts. L' , une organisation à but non lucratif, et la MITRE Corporation ont créé le programme « » (CVE) afin d'aider les organisations à « identifier, définir et répertorier de manière proactive les vulnérabilités en matière de cybersécurité rendues publiques ».
Le programme CVE comprend des centaines de milliers de fiches de vulnérabilités. MITRE répertorie les vulnérabilités connues et attribue un identifiant à chacune d'entre elles. L'identifiant comprend l'année au cours de laquelle la vulnérabilité a été identifiée, suivie d'une référence, par exemple number—CVE-2022-23728. Il arrive parfois qu'une faille de sécurité se voie attribuer un nom par son auteur ou par les médias, nom qui devient alors interchangeable avec son identifiant CVE. BlueKeep, par exemple, correspond à la même vulnérabilité que la CVE-2019-0708. Certaines vulnérabilités identifiées peuvent également être associées à plusieurs numéros CVE.
Chaque fiche CVE comprend une description de la vulnérabilité, un lien vers sa fiche détaillée dans la base de données nationale des vulnérabilités (NVD) de l' , ainsi que des liens vers des informations complémentaires. La gravité du risque est calculée pour chaque vulnérabilité à l'aide du système commun de notation des vulnérabilités (CVSS) de l' . Ce score peut varier de 0 (pas grave) à 10 (critique). Les fiches CVE sont mises à jour au fil du temps, à mesure que l'on en apprend davantage sur une vulnérabilité ou lorsqu'un nouvel exploit la concernant est découvert. De nouvelles informations peuvent faire augmenter ou diminuer son score de gravité.
[Qu'est-ce qu'un score de risque cyber et pourquoi est-ce important ?]
La gestion des vulnérabilités des appareils consiste à analyser l'environnement de votre organisation afin de déterminer si l'une de ces vulnérabilités (CVE) est présente. Si, par exemple, un CVE a été créé pour une vulnérabilité dans Adobe 7,3,12, il pourrait être intégré à un outil de scan des vulnérabilités des terminaux de type « » ( ) afin de rechercher, sur les terminaux de l’organisation, cette version d’Adobe ainsi que les versions antérieures, puis d’identifier et de corriger chaque cas.
Quelles sont les trois étapes du processus de gestion des vulnérabilités ?
La gestion des vulnérabilités s'articule en trois étapes :
- Identification. Identifiez toutes les vulnérabilités présentes sur vos terminaux à l'aide d'un outil de test automatisé appelé « scanner de vulnérabilités », qui recherche les erreurs de configuration et les erreurs de codage présentant un risque pour la sécurité. Ce scanner utilise un protocole tel que l'Open Vulnerability and Assessment Language (OVAL) de l' pour encoder les informations de configuration des appareils et d'autres détails du système, puis les compare à une base de données répertoriant les vulnérabilités connues, comme le programme CVE. Le scanner consigne toutes les vulnérabilités qu'il détecte afin qu'elles puissent être évaluées et classées par ordre de priorité. Il est essentiel d'effectuer des analyses à grande échelle et fréquentes afin d'obtenir des résultats datant de quelques heures ou de quelques jours (tout au plus), et non de plusieurs semaines.
- Évaluation. Une fois que vous avez identifié les vulnérabilités de vos appareils, vous devez évaluer le risque qu'elles représentent pour votre organisation. Le niveau de gravité d’une vulnérabilité est un élément important pour déterminer la menace qu’elle représente, mais vous devez également tenir compte d’autres facteurs concrets, tels que la facilité avec laquelle cette vulnérabilité pourrait être exploitée ou l’existence éventuelle d’un exploit, l’impact potentiel sur l’activité et le coût en cas d’exploitation de la vulnérabilité, ainsi que la mise en place de protocoles de sécurité susceptibles d’atténuer la probabilité ou les effets d’une exploitation. Parmi les autres facteurs à prendre en compte figure l'emplacement de la vulnérabilité. Une erreur de configuration sur l'ordinateur portable du PDG serait probablement plus grave que la même vulnérabilité sur celui d'un intérimaire. Dans l'ensemble, ces éléments devraient permettre d'attribuer un score de risque à chaque vulnérabilité.
- Remédiation. Une fois que vous avez identifié et évalué les vulnérabilités de votre appareil, l'étape suivante consiste à déterminer comment les hiérarchiser et y remédier. Le score de risque que vous avez attribué à chaque vulnérabilité devrait vous aider à les classer par niveau de gravité ; les outils de détection des vulnérabilités vous proposeront souvent des solutions pour y remédier, mais il convient toujours de prendre en compte l'avis des équipes de sécurité et informatiques. En général, il existe trois stratégies pour remédier aux vulnérabilités. La correction consiste à apporter des modifications ou à corriger le code présentant une vulnérabilité afin d'empêcher toute exploitation de celle-ci. Les mesures d'atténuation visent à prévenir la survenue ou l'impact d'une vulnérabilité, généralement à titre temporaire, jusqu'à ce qu'elle puisse être corrigée. Vous pouvez également choisir de ne prendre aucune mesure si le coût de la correction de la vulnérabilité est supérieur à l'impact
de son exploitation.
Une fois ces étapes terminées, il est important de les répéter afin de s'assurer qu'aucune nouvelle vulnérabilité n'est apparue. De ce fait, la gestion des vulnérabilités est un processus continu.
Quels sont les avantages et les inconvénients de l'analyse réseau par rapport à l'analyse par agent ?
Bien que l'analyse basée sur le réseau et celle basée sur des agents soient toutes deux efficaces pour identifier les vulnérabilités des appareils, il existe des différences entre les deux qui peuvent vous aider à déterminer laquelle convient le mieux à votre organisation.
«Les entreprises comptant de nombreux collaborateurs en télétravail privilégient souvent l’analyse par agent ; cela leur permet de collecter des données à partir d’appareils situés en dehors du réseau de l’entreprise. »
L'analyse des vulnérabilités par agent nécessite l'installation d'un logiciel (appelé « agent ») sur chaque appareil que vous souhaitez tester. Chaque agent recueille des données relatives à la sécurité sur sa machine hôte et les transmet aux serveurs de collecte. De cette manière, les données des appareils provenant de l'ensemble de l'infrastructure sont collectées et regroupées afin d'offrir une vue d'ensemble facilitant l'analyse.
L'analyse par agent présente plusieurs avantages :
- Idéal pour les environnements distribués. Les entreprises comptant de nombreux collaborateurs en télétravail — une tendance en plein essor — préfèrent souvent le scan par agent, car cela leur permet de collecter des données à partir d'appareils situés en dehors du réseau de l'entreprise.
- Couvre les appareils déconnectés. Les appareils peuvent être analysés même lorsqu'ils ne sont pas connectés au réseau, et les agents renverront les données aux serveurs de collecte dès qu'une connexion Internet sera rétablie. Cela permet de mettre les analyses en pause
et de les relancer en cas d'interruption de la connexion, ce qui rend cette solution
particulièrement adaptée aux collaborateurs en déplacement et à toute autre personne disposant d'un accès Wi-Fi intermittent. - Prend en charge le BYOD. Comme de plus en plus de collaborateurs utilisent leurs appareils personnels pour se connecter au réseau de l'entreprise, les risques liés à la sécurité ne cessent d'augmenter. L'analyse par agent vous permet de surveiller ces appareils et d'appliquer des politiques de sécurité.
- Aucune condition relative aux diplômes n'est requise. Les agents étant installés directement sur un appareil, il n'est pas nécessaire de se connecter pour lancer une analyse, contrairement à certains outils d'analyse de l' s en réseau.
Le principal inconvénient : la charge administrative. Des agents doivent être déployés sur chaque appareil existant — ainsi que sur les nouveaux appareils à mesure qu’ils sont ajoutés à l’environnement — et il se peut qu’il n’existe pas d’agents pour certains appareils, comme le matériel IoT. Les mises à jour, si elles ne sont pas automatisées, nécessiteront également un surcroît de travail de la part des équipes informatiques.
En revanche, l'analyse des vulnérabilités sur le réseau s'appuie sur un logiciel centralisé qui, à partir d'un serveur, contacte tous les périphériques du réseau sans que vous ayez à installer ni à gérer de logiciel sur chacun d'entre eux. Cela facilite sa mise en place par rapport à l'analyse par agent.
Il existe deux types d'analyse réseau : l'analyse authentifiée et l'analyse non authentifiée. L'analyse des vulnérabilités avec authentification vous permet de vous connecter à chaque appareil en tant qu'utilisateur, ce qui vous donne accès à une partie plus étendue du système et vous permet de détecter davantage de vulnérabilités qu'une analyse sans authentification. L'analyse des vulnérabilités sans authentification vous évite d'avoir à gérer plusieurs identifiants de connexion, mais la visibilité réduite qu'elle offre sur les différents systèmes fait qu'elle ne permet généralement de détecter que des problèmes de configuration et des erreurs de base.
[10 façons dont Tanium améliore la gestion des configurations]
Dans les deux cas, l'analyse des vulnérabilités basée sur le réseau présente plusieurs avantages par rapport à l'analyse basée sur des agents :
- Aucune exigence de compatibilité. Comme aucun agent n'est installé sur les périphériques réseau, aucune configuration particulière du système d'exploitation n'est requise pour les détecter et les analyser. L'analyse des vulnérabilités sur le réseau vous permet d'inclure dans vos analyses les appareils IoT (Internet des objets) et les équipements réseau, tels que les commutateurs et les routeurs.
- Une analyse plus approfondie. L'analyse en mode réseau permet de surveiller tous les hôtes et périphériques connectés au réseau, offrant ainsi une meilleure visibilité et vous permettant d'analyser des ressources inaccessibles avec une analyse par agent.
- Léger. Grâce à l'analyse en réseau, vous n'avez pas besoin d'installer ni de gérer de logiciels sur vos terminaux, ce qui facilite la gestion.
En fin de compte, le fait de n'utiliser qu'un seul type de scan laissera des lacunes quant à la quantité et aux types de données que vous pouvez collecter à partir de vos appareils. Ce n'est qu'en combinant ces deux approches que vous parviendrez à réaliser l'analyse complète des vulnérabilités des appareils dont vous avez besoin pour protéger votre entreprise contre l'éventail actuel des menaces.
Qu'est-ce qu'une évaluation des vulnérabilités et de la conformité ?
Une évaluation des vulnérabilités « » consiste à identifier les failles de sécurité et les risques liés aux appareils et aux actifs d’une organisation. Elle permet aux équipes de sécurité, aux responsables de systèmes et aux autres parties prenantes d'évaluer et de hiérarchiser les vulnérabilités en vue de leur correction, ainsi que de sécuriser leur environnement réseau.
Les évaluations de vulnérabilité se déroulent généralement en quatre étapes :
- Identifier les vulnérabilités d' s susceptibles d'avoir un impact sur les réseaux et les systèmes.
- Évaluez ces vulnérabilités afin de déterminer leur degré
de gravité. - Corrigez toutes les vulnérabilités les plus critiques sur afin d'empêcher toute exploitation
. - Veuillez signaler les failles de sécurité à l'adresse afin d'améliorer les mesures de sécurité à l'avenir.
L'environnement informatique d'une entreprise comporte en moyenne des milliers de vulnérabilités. Les évaluations de vulnérabilité fournissent aux équipes de sécurité des informations essentielles leur permettant d'identifier les risques et les menaces les plus critiques, ce qui leur permet de déterminer quelles failles doivent être corrigées en priorité. Les outils d'évaluation recommandent également des mesures visant à atténuer et à corriger les vulnérabilités identifiées.
Les analyses d'évaluation des vulnérabilités sont également nécessaires pour garantir que les organisations respectent les normes réglementaires : les organismes du secteur de la santé, du secteur financier et de l'administration fédérale ( ) s'exposent à des enquêtes et à des amendes en cas de non-conformité.
Bien que les exigences réglementaires varient d'un secteur à l'autre, elles ont pratiquement toutes un impact sur l'informatique. Ces évaluations peuvent mettre en évidence des vulnérabilités susceptibles de compromettre la confidentialité, la disponibilité et l'intégrité des données des clients et des patients. Par ailleurs, les outils d'évaluation peuvent être utilisés pour effectuer des contrôles de conformité sur mesure, en fonction de diverses exigences réglementaires.
Les lois HIPAA et HITECH (loi sur les technologies de l'information en matière de santé au service de la santé économique et clinique), par exemple, imposent aux établissements de santé de contrôler les événements de connexion, de respecter les règles relatives aux mots de passe complexes, de mettre fin aux sessions dans un délai prédéfini, et bien d'autres mesures encore, afin d'assurer une gestion efficace des vulnérabilités des dispositifs médicaux. Les évaluations de vulnérabilité peuvent permettre de déterminer et de signaler si l'environnement informatique d'un établissement de santé est conforme à ces politiques.
Comment les rapports sur les vulnérabilités des appareils sont-ils utilisés ?
Les rapports sur les vulnérabilités des appareils servent à résumer les conclusions d'une évaluation des vulnérabilités d'un appareil. Un rapport type comprendra un aperçu des performances des appareils et des applications lors de l'analyse de vulnérabilité, ainsi que le niveau de risque global de l'organisation, déterminé en fonction du nombre et de la gravité des vulnérabilités identifiées.
Les informations contenues dans ce résumé sont généralement présentées sous forme de tableaux et de graphiques ; elles s'adressent aux cadres dirigeants et autres responsables, et offrent une vue d'ensemble des risques liés à la sécurité des appareils au sein de l'entreprise ainsi que des problèmes à résoudre.
Les sections suivantes du rapport présenteront un aperçu des outils et des activités utilisés dans le cadre de l'évaluation de la vulnérabilité, un compte rendu détaillé des résultats de cette évaluation, ainsi que des recommandations visant à atténuer les risques ou à y remédier.
Comment le risque lié à un appareil est-il calculé ?
Le risque lié à un appareil est calculé à partir de plusieurs facteurs. Le score de gravité d'une vulnérabilité pèse le plus lourd dans le calcul, car il indique l'impact potentiel d'une exploitation. Toutefois, les organisations doivent également tenir compte de la probabilité qu’un appareil fasse l’objet d’une exploitation, des actifs de l’entreprise exposés au risque, des mesures de sécurité déjà en place, et bien plus encore.
Une vulnérabilité sur un serveur connecté à Internet mériterait ainsi une note de risque plus élevée que cette même vulnérabilité sur un serveur de test rarement utilisé, par exemple.
Qu'est-ce que la correction des vulnérabilités ?
La correction des vulnérabilités consiste à remédier aux failles de cybersécurité présentes dans les équipements réseau, les applications et les ressources. Selon la nature de la vulnérabilité, cela peut se faire en appliquant des correctifs ou en mettant à jour les logiciels via , en corrigeant ou en remplaçant du code, ou encore en améliorant et en renforçant les politiques de sécurité.
La correction efficace des vulnérabilités constitue un élément essentiel de la sécurisation des environnements informatiques modernes. À mesure que les infrastructures informatiques se développent et gagnent en complexité, les vulnérabilités peuvent facilement se multiplier. Les réseaux d'entreprise sont en état d'alerte , car les cybercriminels exploitent ces failles pour lancer des attaques de plus en plus dévastatrices. La correction des vulnérabilités est essentielle dans cet environnement pour réduire le risque d'attaques par déni de service, de fuites de données, de menaces liées aux rançongiciels et d'autres incidents de sécurité coûteux.
La correction des vulnérabilités ne constitue pas seulement une stratégie de cybersécurité rigoureuse, c'est également une exigence courante des réglementations gouvernementales et des normes sectorielles. Tant la loi HIPAA que la norme PCI DSS exigent des organisations concernées qu'elles mettent en place des processus de surveillance et de correction des vulnérabilités.
La plupart des infrastructures d'entreprise comportent des milliers de vulnérabilités, et il est impossible de toutes les corriger. Heureusement, seul un faible pourcentage de ces vulnérabilités constituera une menace pour la plupart des organisations. Le défi consiste à déterminer lesquels constituent une menace pour vous.
Ni le recours exclusif à des indicateurs, tels que les scores CVSS — qui évaluent les vulnérabilités en fonction des dommages potentiels qu'une exploitation pourrait causer —, ni l'intuition ne constituent un moyen efficace de déterminer quelles vulnérabilités corriger. Au contraire, une stratégie combinant les renseignements sur les menaces permettant d’identifier les vulnérabilités ciblées par les attaquants, les scores de risque générés par les outils de gestion des vulnérabilités et le contexte métier des actifs de votre organisation constitue le meilleur moyen de cibler vos efforts de recherche de menaces et de chasse aux menaces . Cela vous permettra de hiérarchiser les vulnérabilités présentes sur les systèmes de votre environnement qui sont les plus susceptibles d'être exploitées.
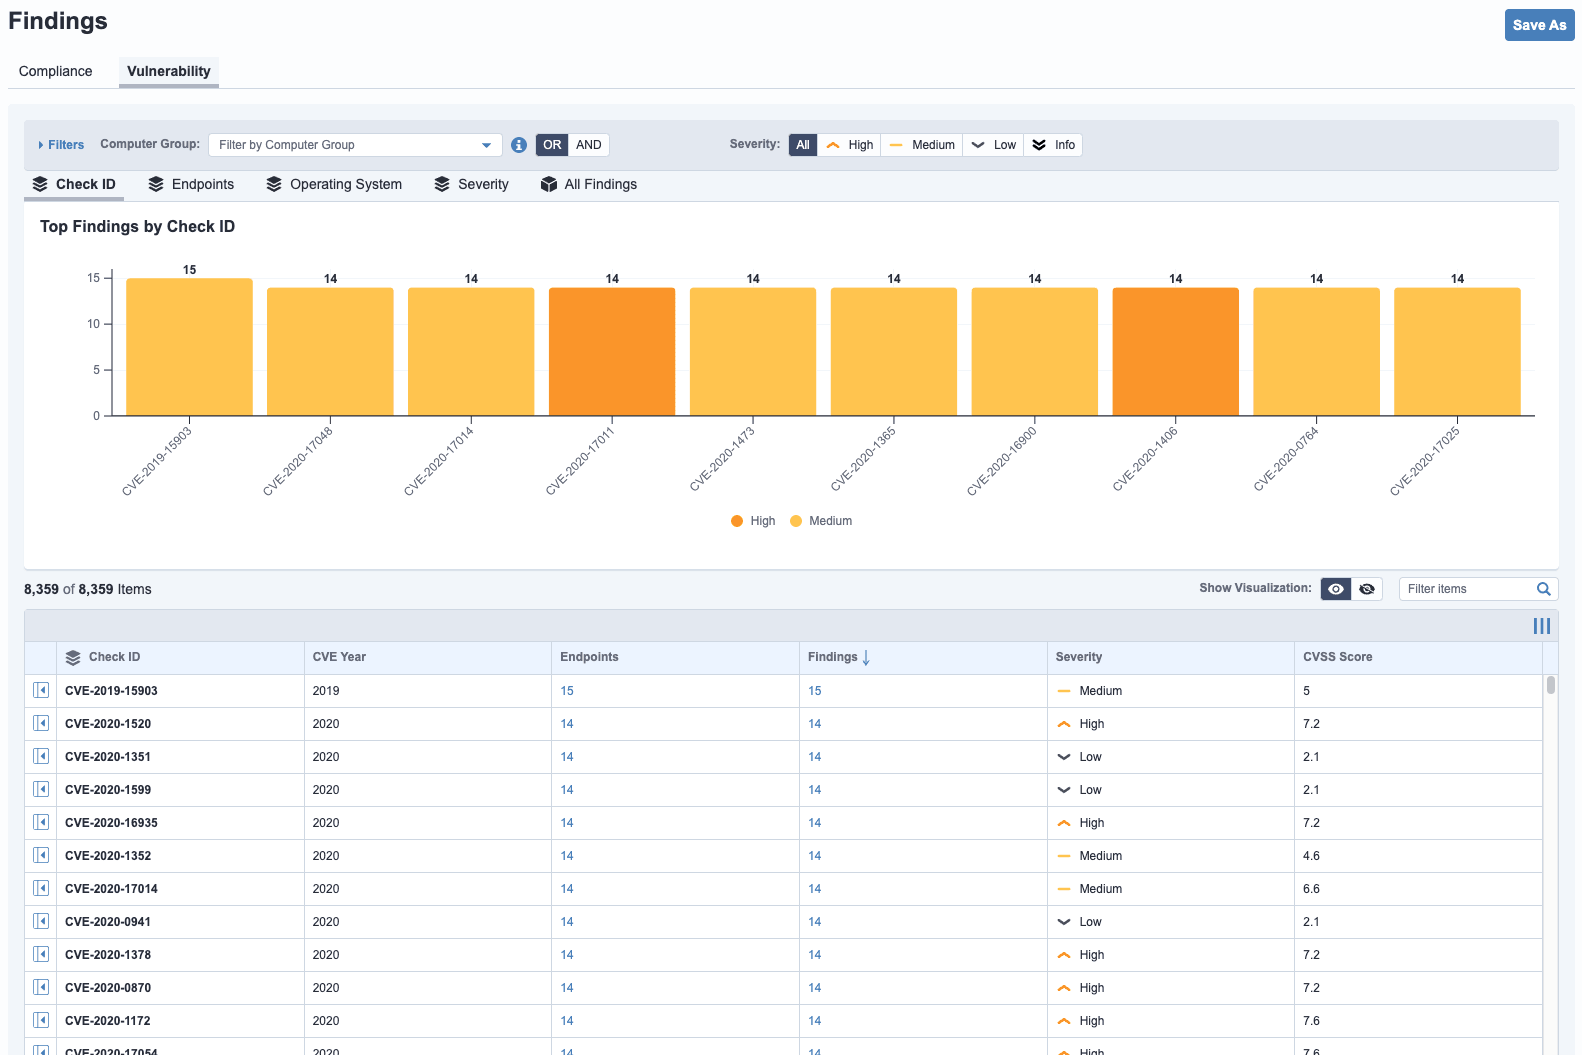
À quoi ressemble un rapport de vulnérabilité ?
Un rapport de vulnérabilité transforme les données brutes issues de l'analyse en informations exploitables, aidant ainsi les équipes à comprendre non seulement quelles vulnérabilités existent, mais aussi lesquelles sont les plus importantes en fonction de la criticité des actifs, de leur exploitabilité et du risque pour l'entreprise.
Sur des plateformes telles que Tanium, cela inclut souvent des signaux contextuels et des workflows de correction intégrés visant à accélérer la réponse aux incidents liés à l' . Une vulnérabilité typique se présente comme suit :
Quels sont les défis liés à la gestion des vulnérabilités des appareils ?
Le principal défi lié à la gestion des vulnérabilités des appareils consiste à faire face à la diversité et à l'hétérogénéité des appareils dans les environnements informatiques modernes. Une seule grande entreprise peut compter des centaines de milliers d’appareils différents, tant à l’intérieur qu’à l’extérieur de son réseau d’entreprise, qui ne sont pas toujours connectés en même temps et qui sont rarement soumis aux mêmes contrôles.
La diversité des appareils présents sur les réseaux d’entreprise s’est également élargie pour inclure les smartphones et les tablettes, ainsi que des appareils connectés à l’Internet des objets (IoT), tels que les thermostats et les systèmes d’arrosage. Cela peut considérablement compliquer l'analyse des vulnérabilités et souligner la nécessité de disposer d'outils flexibles de gestion des vulnérabilités des appareils.
Quels sont les critères à prendre en compte pour choisir un outil de gestion des vulnérabilités des appareils ?
Presque tous les outils de gestion des vulnérabilités des appareils seront en mesure d'identifier les failles de sécurité présentes dans votre environnement. La question essentielle est de savoir si elle est capable de le faire rapidement et à grande échelle.
[La cybersécurité dans le secteur industriel — la gestion des risques à grande échelle]
Le timing est essentiel. Dans le contexte actuel où les menaces évoluent à un rythme effréné, les entreprises ne peuvent pas se permettre d'attendre plusieurs semaines pour obtenir un rapport d'évaluation des vulnérabilités. Un outil efficace de gestion des vulnérabilités des appareils doit être capable d'identifier en quelques minutes les risques pesant sur votre organisation, sans qu'il soit nécessaire d'effectuer des analyses en dehors des heures de travail ou uniquement lorsque la charge du réseau est faible. Elle devrait également être capable de prendre en charge la diversité des appareils présents sur votre réseau, y compris les machines anciennes et les appareils IoT. Un outil destiné aux entreprises doit également être capable de générer divers rapports d'évaluation des vulnérabilités afin de répondre aux besoins d'information tant des cadres supérieurs que du personnel opérationnel.

