Dans la lutte quotidienne contre les cyberattaques, il vaut bien mieux prévenir un piratage que d'en payer le prix par la suite.
Selon une étude intitulée « » ( ), réalisée par IBM et le Ponemon Institute, le coût moyen d'une cyberattaque s'élevait à 4,2 millions de dollars en 2021. Les mesures préventives de cybersécurité, telles que la détection des menaces, la sécurité des terminaux et la gestion des correctifs , peuvent s'avérer nettement moins coûteuses, en fonction de la rigueur mise en œuvre et de la taille de l'entreprise.
En effet, 85 % des dirigeants dont les entreprises ont été piratées s'accordent à dire qu'il est plus coûteux de se remettre d'un incident de cybersécurité que de le prévenir, selon l'enquête 2022 menée par Arlington Research pour le compte de Tanium auprès de plus de 250 décideurs en matière de sécurité informatique. Les entreprises interrogées comptaient au moins 250 salariés et exerçaient leurs activités dans divers secteurs d'activité au Royaume-Uni.
« De nombreux incidents de sécurité préjudiciables auraient pu être évités », déclare Oliver Cronk, architecte informatique en chef chez Tanium. « On voit beaucoup de gros titres concernant des attaques sophistiquées qui exploitent des techniques telles que les failles « zero-day » et l’intelligence artificielle, mais plus de la moitié des violations de sécurité que je constate auraient pu être évitées en respectant les normes de base en matière d’hygiène informatique . » « La situation actuelle revient à laisser votre porte d'entrée et vos fenêtres ouvertes et à ne les fermer à clé qu'après qu'un cambriolage a eu lieu. »
Les graphiques ci-dessous mettent en évidence les principaux enjeux auxquels sont confrontés les responsables informatiques.
Les menaces liées à la cybersécurité se multiplient (merci au télétravail hybride)
Malheureusement, selon les personnes interrogées, le pire reste à venir. Huitante pour cent des dirigeants d' interrogés estiment que le risque lié aux cybermenaces est en augmentation. Ils s'attendent à ce que 2022 soit l'année la plus meurtrière à ce jour en termes d'attentats.
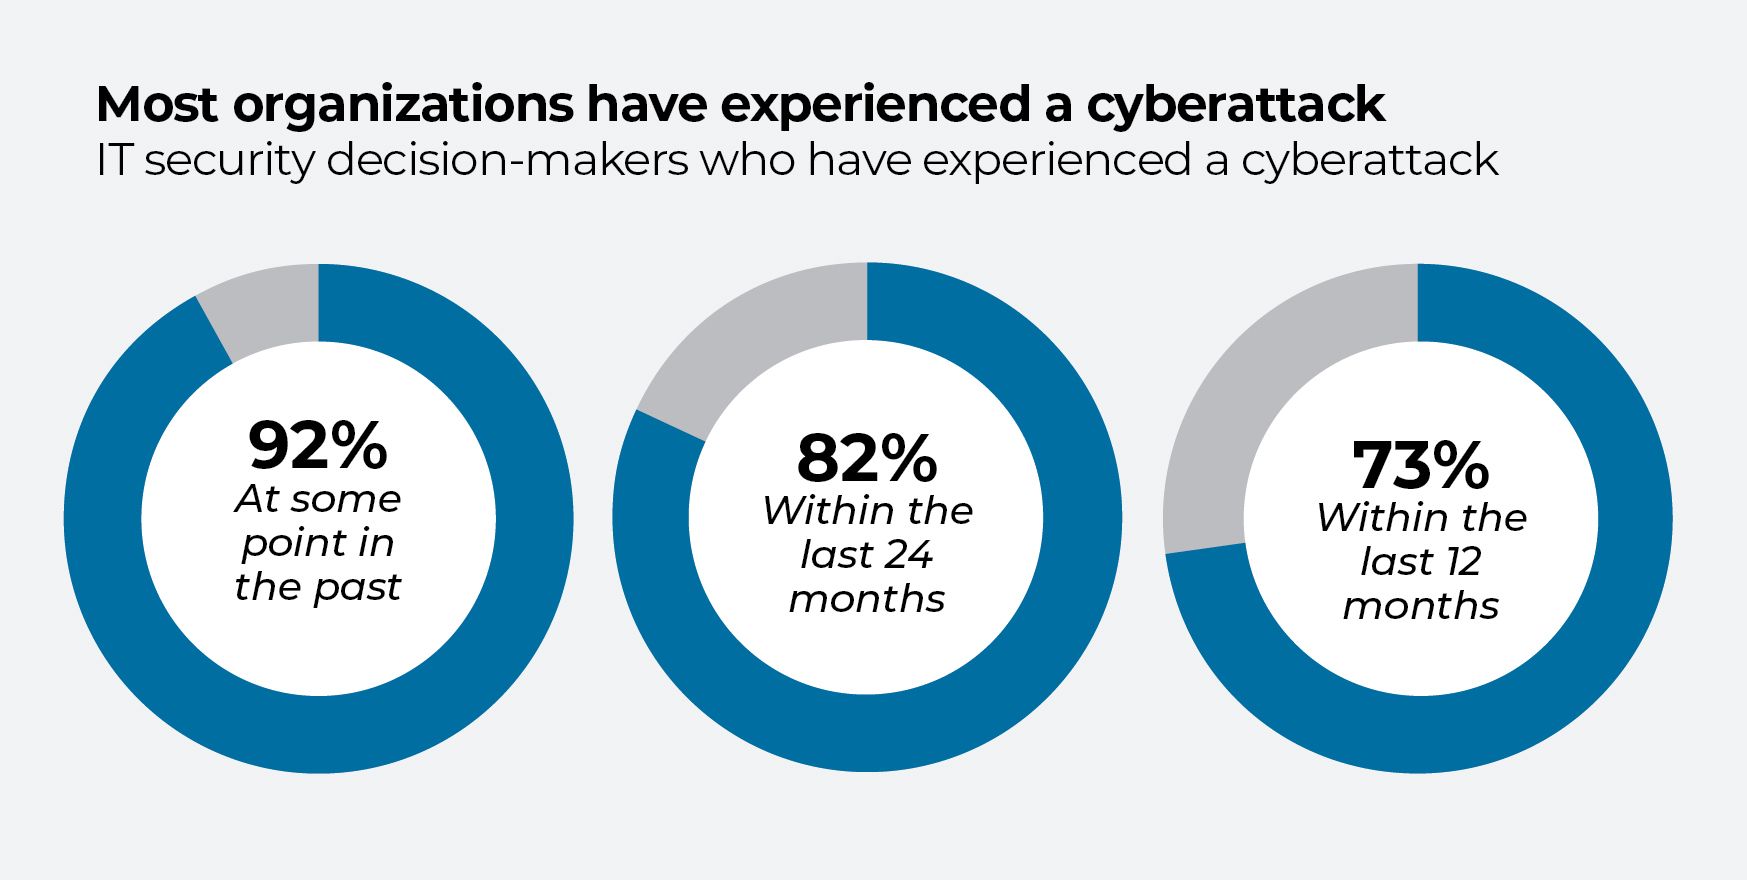
Près des trois quarts (71 %) des cadres supérieurs ont reconnu que l'équipe de sécurité informatique de leur organisation avait davantage de mal à assurer la protection contre les menaces dans le cadre de l'environnement de travail hybride « », par rapport à la période antérieure à la pandémie de COVID-19. Selon les personnes interrogées, la plupart des entreprises accordent davantage d'importance à la sécurité physique qu'à la cybersécurité. Mais les dirigeants sont désormais sous pression pour redoubler d'efforts : les conseils d'administration des entreprises interrogées se montreraient en effet bien plus attentifs à la cybersécurité qu'ils ne l'étaient avant la pandémie.
Les incidents de cybersécurité qui « devaient se produire »
Cette enquête a mis en lumière certaines réalités difficiles concernant l'attitude des organisations face à la cybersécurité d' . Parmi les personnes interrogées ayant été victimes d'une cyberattaque au cours des six derniers mois, 86 % estimaient que la direction n'était susceptible d'investir dans la cybersécurité qu'après avoir subi une attaque.
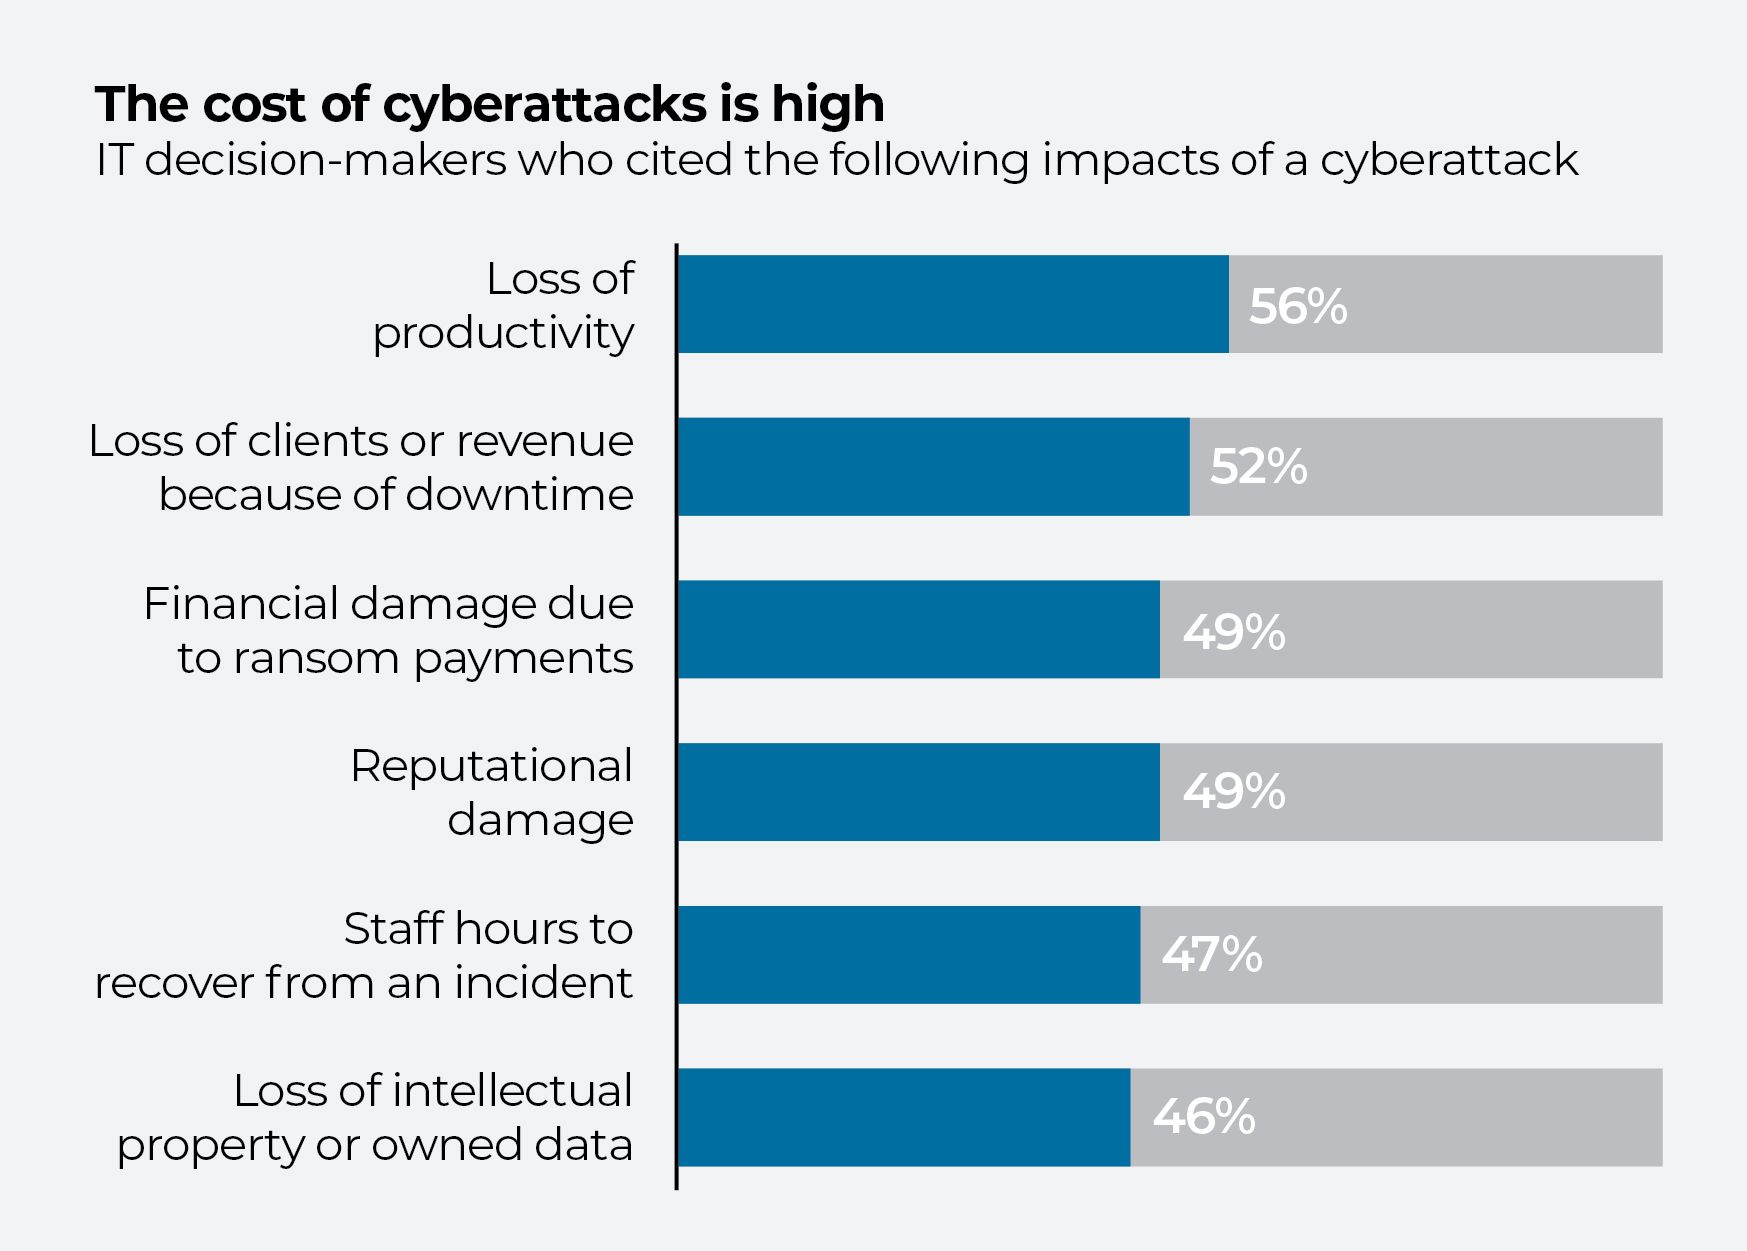
Et 75 % ont déclaré qu’« il fallait que certains incidents de cybersécurité se produisent » pour obtenir des investissements accrus de la part de la direction. Un changement de mentalité s'impose au sein de la haute direction, ce qui ne pourra se faire que si les équipes informatiques s'efforcent de rétablir un juste équilibre entre les mesures réactives et préventives.
« L'hygiène informatique est essentielle », affirment les victimes de cyberattaques
Parmi les causes évitables des cyberattaques, on peut citer le fait de cliquer sur un lien de hameçonnage de type « » , le fait de ne pas protéger par un mot de passe les données sensibles ou le fait de laisser une vulnérabilité exposée sur un appareil non mis à jour ; autant de situations qui pourraient être considérablement réduites grâce à une bonne hygiène informatique.
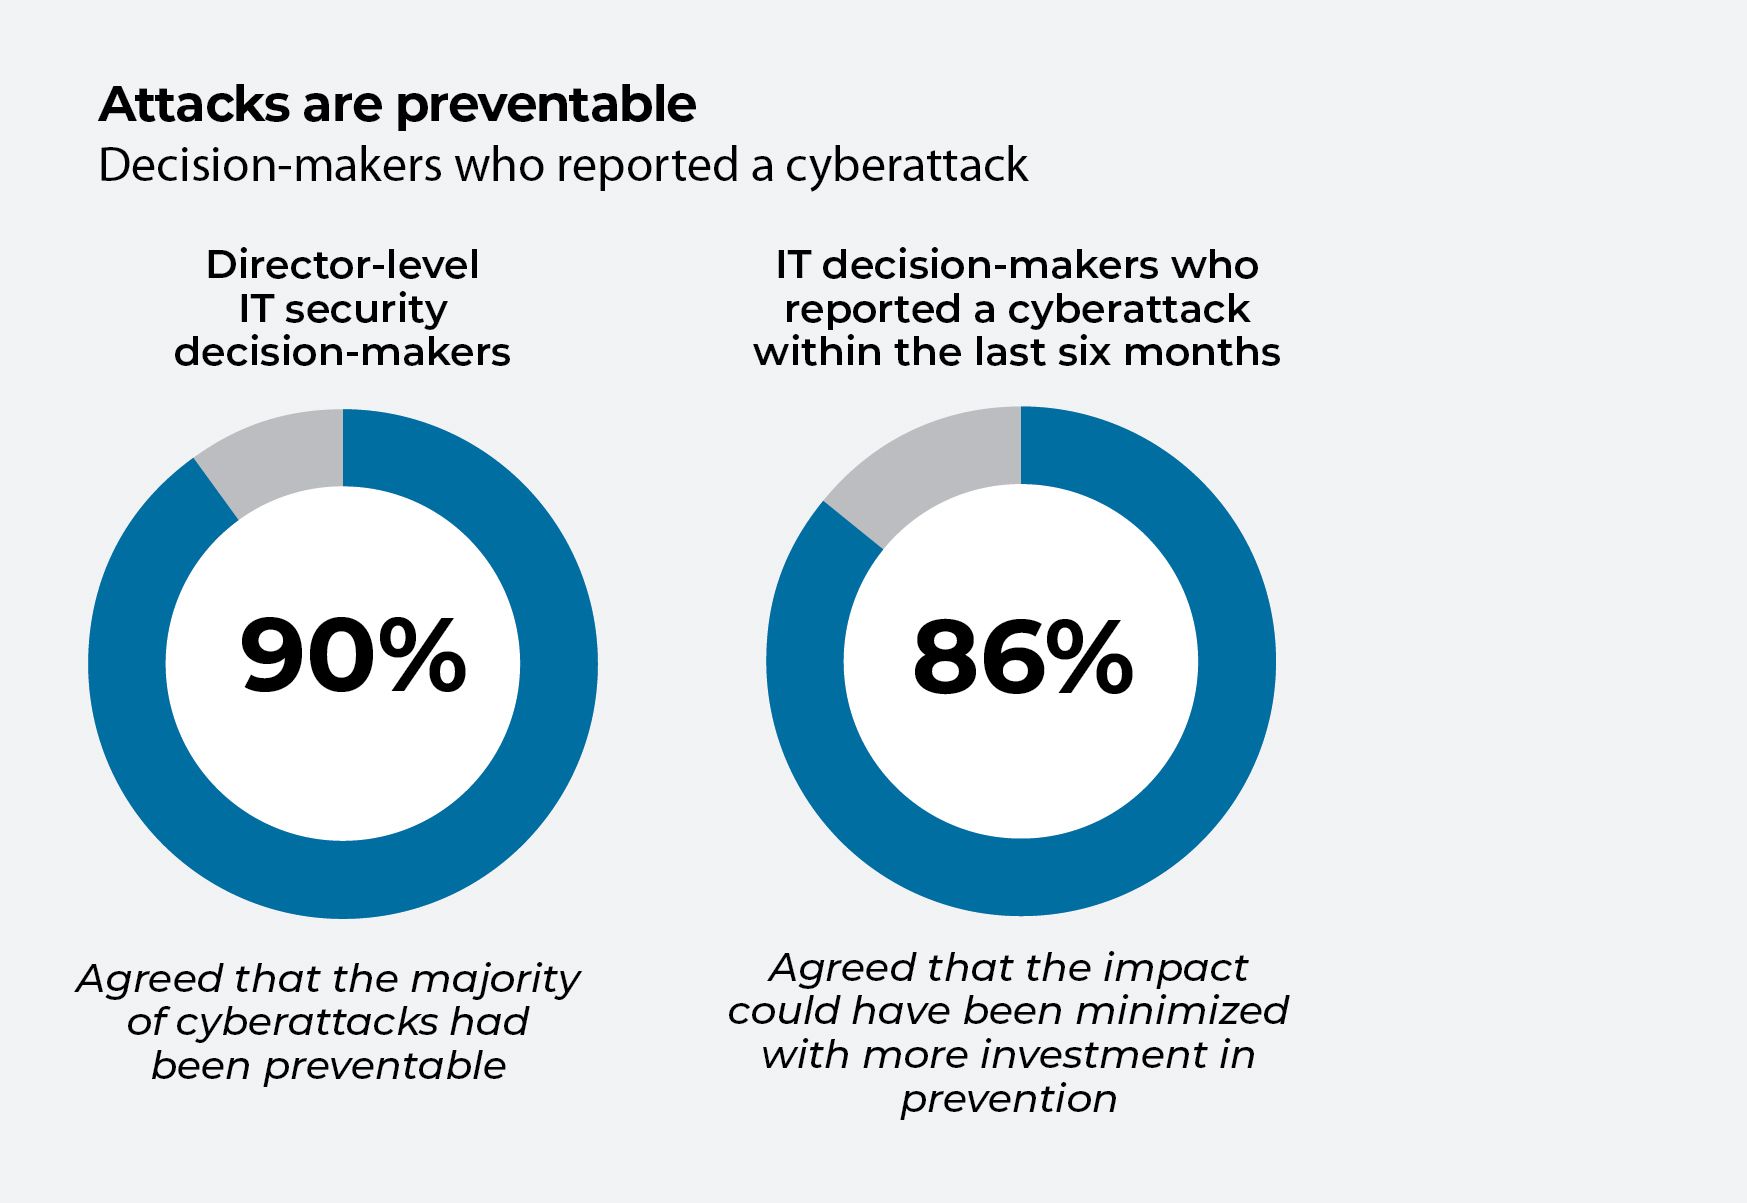
Par exemple, un réseau d'entreprise type présente une vaste surface d'attaque, qui comprend des ordinateurs, des serveurs, des bases de données, des machines virtuelles, des appareils mobiles, des systèmes d'exploitation, des applications et des outils. Si ces ressources ne font pas l'objet d'une maintenance régulière et adéquate, des données peuvent être perdues ou égarées, les logiciels peuvent ne pas bénéficier des derniers correctifs et les droits d'accès des utilisateurs peuvent devenir obsolètes.
Les effectifs constituent un facteur essentiel en matière de prévention. La moitié des personnes interrogées ont reconnu que elles ne disposaient pas d'effectifs ni de ressources suffisants pour investir de manière adéquate dans des mesures de sécurité préventives. Les organismes du secteur public présentaient l'écart le plus important en matière d'effectifs disponibles pour se consacrer suffisamment aux mesures préventives de cybersécurité (60 %), suivis par les entreprises des secteurs des technologies et des télécommunications (54 %), de la santé (52 %) et de l'éducation (52 %).
La cyber-hygiène apporte des avantages considérables
L'enquête a révélé que les organisations ayant adopté une approche essentiellement préventive en matière de cybersécurité étaient nettement moins susceptibles d'avoir subi une cyberattaque ou une fuite de données au cours des 24 derniers mois.
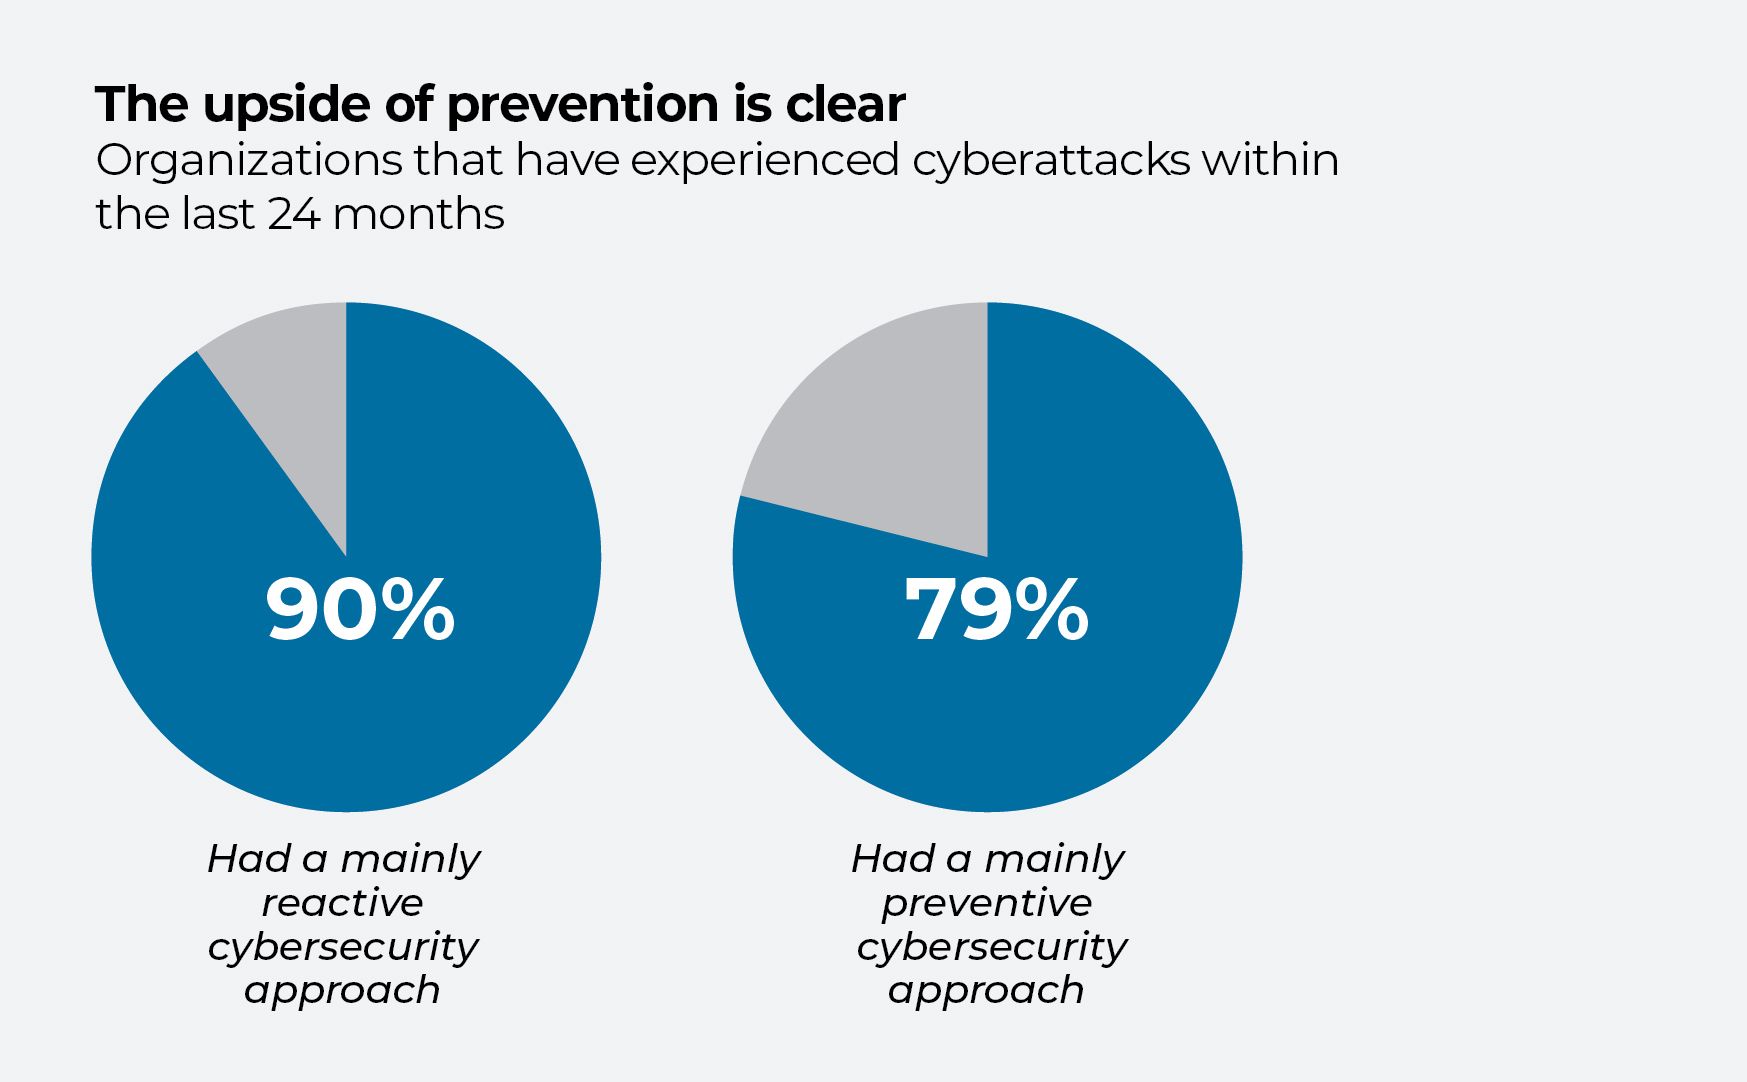
Il n’est pas étonnant que près de sept répondants sur 10 estiment qu’une approche principalement préventive de la cybersécurité est la meilleure (68 %). Les grandes entreprises étaient plus enclines à adopter une approche préventive : 70 % des entreprises de l' comptant 500 salariés ou plus ont déclaré privilégier la prévention, contre 60 % de celles comptant entre 250 et
499 salariés.
Évaluation des risques, recherche de menaces et autres investissements judicieux
Cette enquête réserve d'autres bonnes nouvelles. « L’évolution des outils d’analyse des risques facilite la prévention des cybermenaces », ont déclaré 81 % des personnes interrogées. L'évaluation des risques et la recherche de menaces ainsi que les outils de constituent d'autres domaines d'investissement prometteurs.
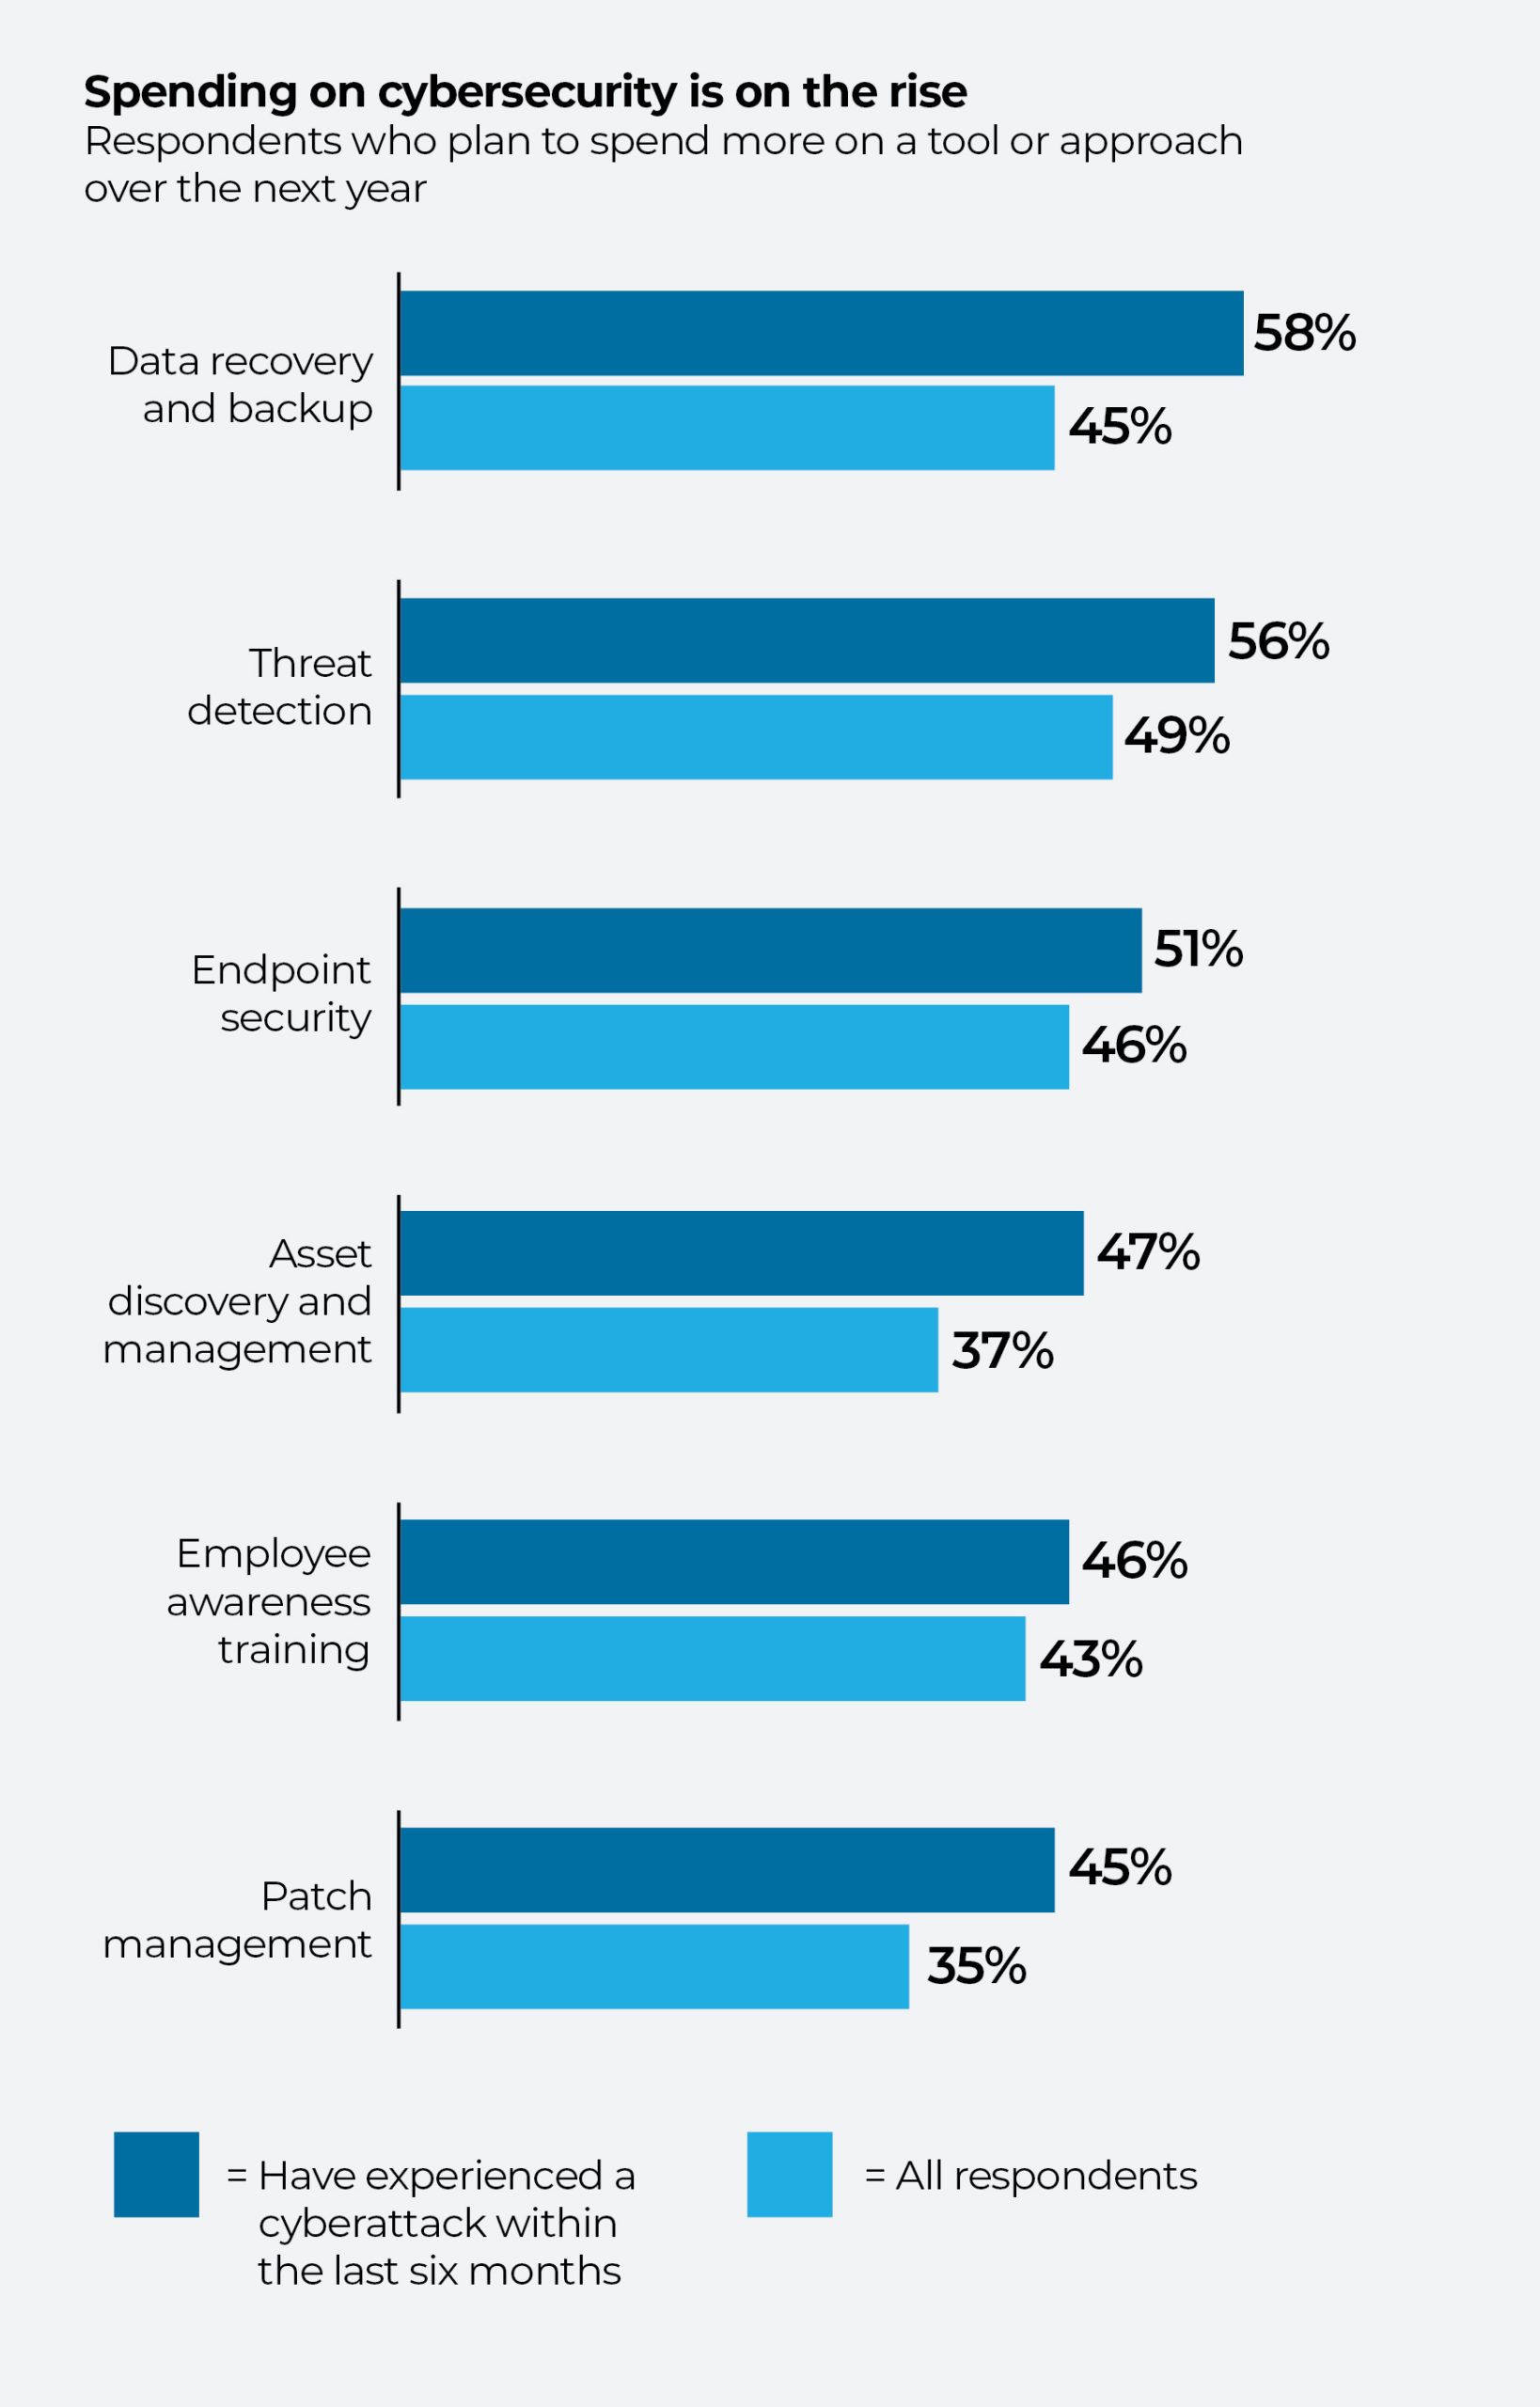
Pourtant, ce n'est souvent qu'après avoir subi une cyberattaque que les organisations augmentent leurs dépenses en matière d'outils et de stratégies de cybersécurité. Les entreprises ayant été victimes d'une cyberattaque au cours des six derniers mois sont plus enclines que la moyenne à augmenter leurs dépenses consacrées aux outils et stratégies mentionnés ci-dessus au cours du prochain exercice fiscal.
Compte tenu de la psychologie humaine, ce dernier constat — à savoir que les dirigeants ne prennent trop souvent des mesures de sécurité qu’après avoir subi une intrusion — est le moins surprenant de tous. Mais il s'agit là d'une approche réactive courante qu'il est très facile d'éviter grâce à une meilleure prévention.