Guy Caspi joint le geste à la parole.
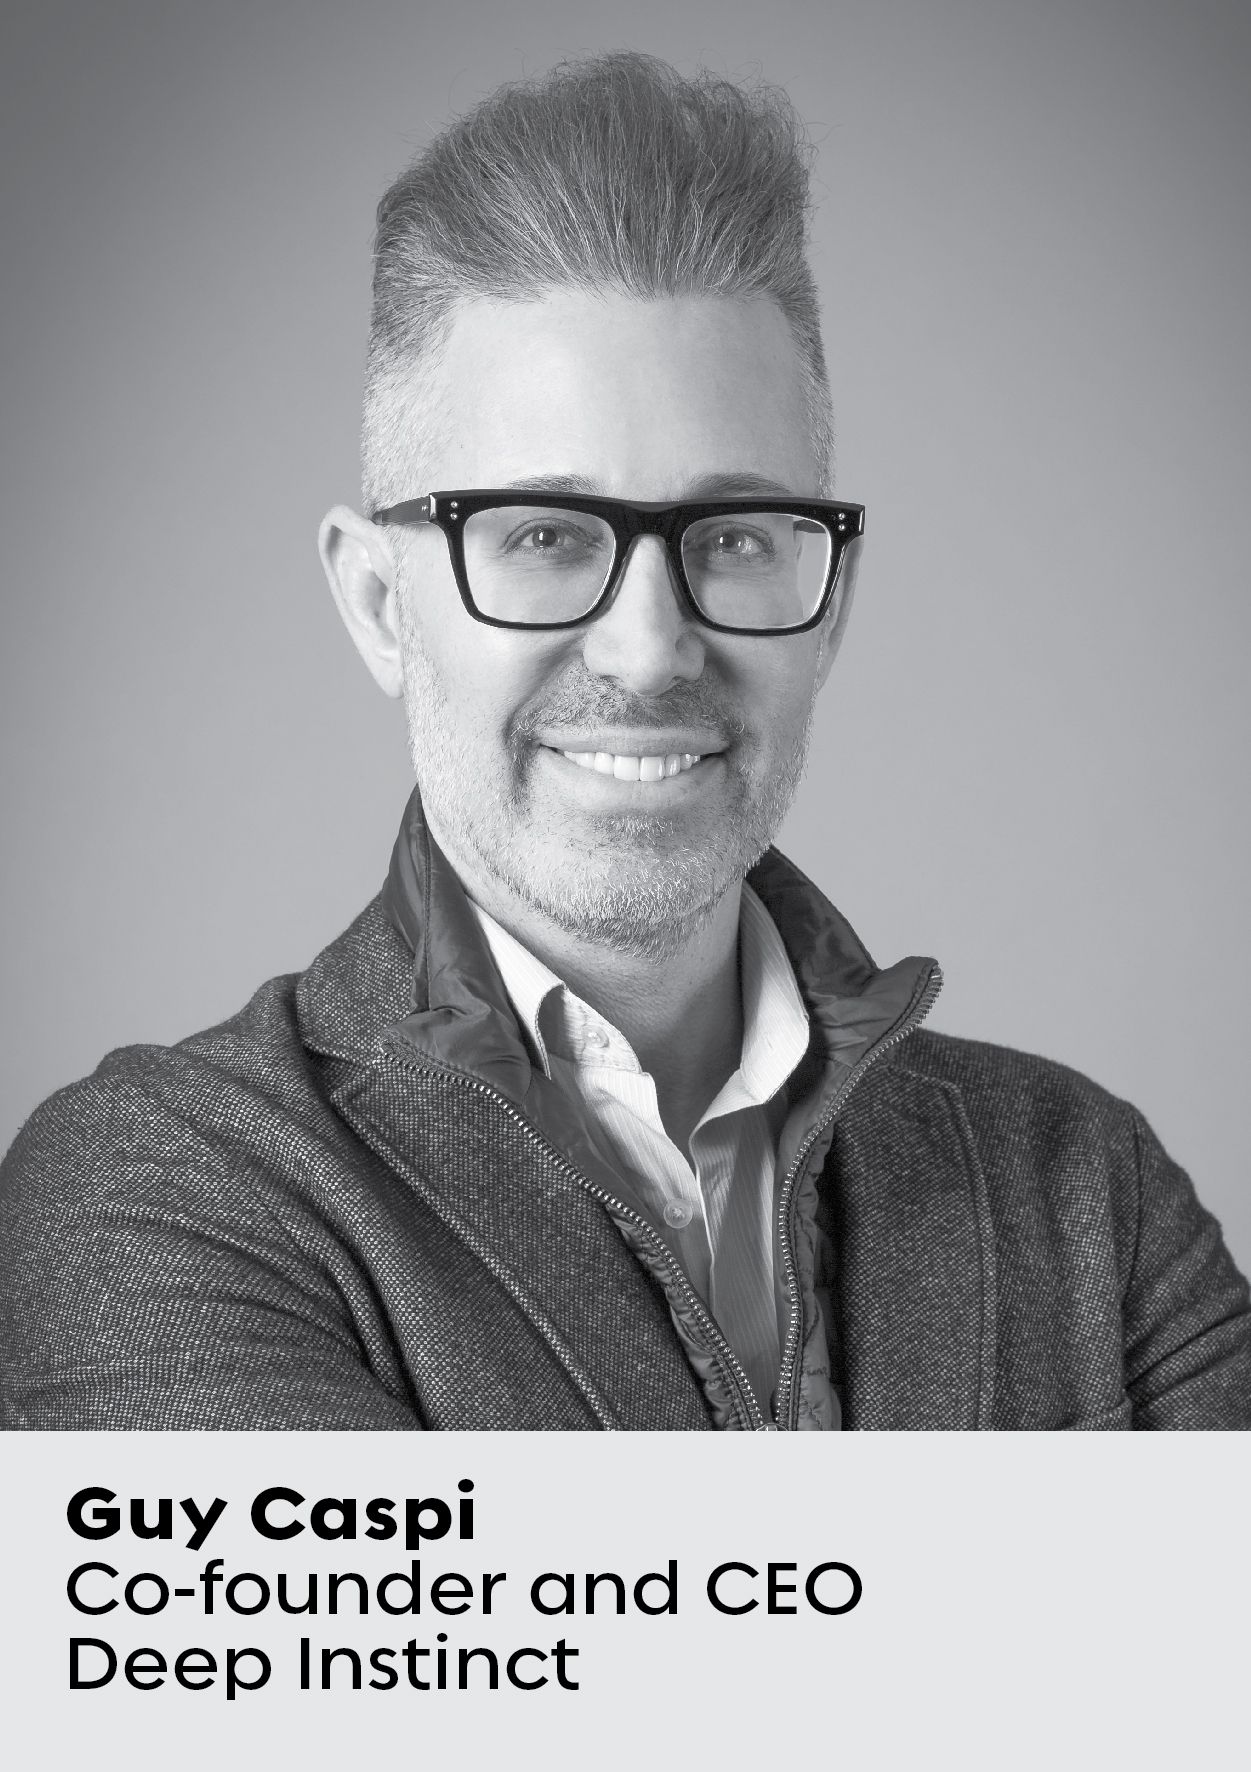
Mais Caspi ne semble pas en perdre le sommeil. Pourquoi donc ? Deep Instinct, qu'il a cofondée en 2015 avec Eli David et Nadav Maman, utilise l' de l'apprentissage profond (DL) de l' pour lutter contre les menaces de sécurité. C'est l'une des rares entreprises spécialisées dans la cybersécurité à exploiter le potentiel de l'apprentissage profond (DL) et la première à se lancer sur le marché.
Contrairement aux algorithmes classiques d’apprentissage automatique (ML) de type « » utilisés en cybersécurité (s’ouvre dans un nouvel onglet), qui apprennent à reconnaître chaque menace spécifique à partir de données supervisées par l’homme, l’apprentissage profond (DL) repose sur des réseaux neuronaux calqués sur le cerveau humain. Ces réseaux sont capables de replacer de nouvelles données dans leur contexte sans intervention humaine. Selon M. Caspi, cet avantage permet à Deep Instinct non seulement de détecter les menaces potentielles, mais aussi de les prévenir de manière proactive dès le « jour zéro ».
En tant que figure de proue dans les domaines de la cybersécurité et de la science des données, et en tant qu'entrepreneur en série dans le secteur des technologies, M. Caspi apporte 20 ans d'expérience à Deep Instinct. De plus, né en Israël, il a également fait partie de l'unité de cyberdéfense des Forces de défense israéliennes.
Dans le cadre de l' novembre 2021, Deep Instinct a conclu un partenariat avec Tanium afin d'améliorer la sécurité informatique de l' et de bloquer en temps réel les logiciels malveillants connus et inconnus sur les terminaux pris en charge par Tanium.
, de la société Endpoint, s'est récemment entretenu avec M. Caspi afin de recueillir son point de vue sur la manière dont l'apprentissage profond bouleverse le paysage de la cybersécurité, ainsi que sur les principales cybermenaces émergentes actuelles.
(L'entretien ci-dessous a été condensé et remanié pour plus de clarté.)
Vous avez travaillé au sein de l'unité cyber de l'élite israélienne. En quoi cette expérience a-t-elle influencé votre approche de la cybersécurité ?
Cela m'a permis de prendre conscience du véritable danger que représente la cyberguerre dans le monde. Je l’appellerais la « guerre froide », car il n’y a pas de sang versé sur le champ de bataille, mais elle oppose les nations presque quotidiennement.
Outre les célèbres attaques d' , , dont on entend parler dans les médias, je connais bien d'autres affaires dont je ne peux toutefois pas révéler les détails. Je peux toutefois vous dire que la menace ne se limite pas au niveau des États-nations : les répercussions s'étendent également très rapidement au monde de l'entreprise. Le volume de données volées, non seulement aux gouvernements mais aussi aux entreprises, est véritablement stupéfiant.
«» Quand on se trouve de l’autre côté, on voit ce qu’il faut pour infiltrer une organisation, et devinez quoi ? Ce n'est pas si difficile. »
C'était d'ailleurs l'une des principales raisons pour lesquelles les deux autres fondateurs de Deep Instinct et moi-même avons décidé de créer cette entreprise. Quand on se trouve de l'autre côté, on se rend compte de ce qu'il faut pour s'infiltrer dans une organisation, et devinez quoi ? Ce n'est pas si difficile que ça, et cela peut causer d'énormes dégâts.
En quoi l'intelligence artificielle (IA) révolutionne-t-elle le domaine de la cybersécurité ? À mesure qu'elle gagne en sophistication, les acteurs malveillants l'utilisent-ils de manière plus sophistiquée ?
Je travaille dans le domaine de la cybersécurité depuis près de 28 ans, depuis l'âge de 18 ans. L'évolution du paysage des menaces au cours des trois dernières années seulement est stupéfiante. Les techniques de cyberattaques sont désormais si sophistiquées qu'il est devenu très difficile de les détecter, sans parler de les prévenir.
L'une des nouvelles applications « » de l'IA dans le domaine de la cybersécurité que nous observons chez les acteurs malveillants consiste à utiliser un algorithme d'IA malveillant pour détourner le fonctionnement d'un algorithme d'IA inoffensif en procédant à une ingénierie inverse de sa logique. Dans ce contexte, le principal atout de Deep Instinct réside dans le fait que nous utilisons l'apprentissage profond. Il est impossible de procéder à une ingénierie inverse de l'apprentissage profond.
Comment Deep Instinct met-il en œuvre l'apprentissage profond (DL) dans ses opérations de sécurité, et en quoi l'apprentissage profond diffère-t-il des utilisations traditionnelles de l'apprentissage automatique (ML) en matière de cybersécurité ?
L'approche traditionnelle place l'entreprise dans une position défensive. Étant donné que les attaques gagnent sans cesse en sophistication, il est nécessaire de recourir à l'apprentissage automatique pour détecter une attaque après qu'elle s'est produite et que le code malveillant a déjà pénétré et infecté le réseau.
Avec le ML, vous avez besoin d'un expert humain pour guider efficacement la machine tout au long du processus d'apprentissage. Et ce processus est lent. Dans le monde actuel, on peut compter un demi-million de nouveaux logiciels malveillants chaque jour, et un seul logiciel malveillant pouvant comporter 10 000 lignes de code, ce qui rend le travail humain nécessaire presque impossible à réaliser.
À l'heure actuelle, dans le domaine de la cybersécurité, il faut innover, et cette innovation, c'est le DL, qui imite le fonctionnement de notre cerveau. Une fois entraîné, il détecte des schémas généraux à l'instar du cerveau humain, sans nécessiter d'entraînement spécifique pour chaque nouveau logiciel malveillant.
D'autres entreprises spécialisées dans la cybersécurité emploient jusqu'à 600 personnes dont la seule mission consiste à analyser les logiciels malveillants. Je n'ai absolument personne qui analyse les logiciels malveillants, car la plateforme DL est capable d'apprendre de manière autonome et de mieux anticiper et prévenir les nouvelles attaques « zero-day ». Cela nous permet d'obtenir un meilleur taux de détection et de couvrir plus largement un vecteur d'attaque, tout en réduisant considérablement les faux positifs, ce qui assure à nos clients une protection préventive en un clin d'œil.
Comment Deep Instinct détecte-t-il les menaces en « temps zéro » ?
Le principe de Deep Instinct repose sur le fait que l'ensemble du modèle du réseau neuronal repose sur , sur chaque point de terminaison et sur chaque serveur. Nous n'avons pas besoin de connexion au cloud ; tout se passe au niveau de l'appareil. Deep Instinct surveille tous les processus en cours d'exécution sur votre PC ou votre serveur. Il peut s'agir d'une application, d'un fichier, d'un document ou de n'importe quel logiciel que vous téléchargez et qui nécessite de l'espace mémoire. Nous analysons tous les processus en cours d'exécution sur votre terminal 07/12.
[À lire également : 7 bonnes pratiques pour la surveillance des performances des terminaux]
Comme il s'agit en quelque sorte d'un « petit cerveau » présent sur chaque terminal, nous sommes en mesure de détecter une incroyable diversité d'attaques en seulement 20 millisecondes, soit 750 fois plus rapidement qu'il ne faut généralement à une attaque pour crypter et infecter un terminal. C'est plus rapide qu'un clin d'œil
.
À l'approche de l'année 2022, quelles sont, selon vous, les principales menaces émergentes en matière de sécurité ?
Personnellement, je considère que les attaques en mémoire et les attaques à double usage constitueront la principale tendance cette année. L'un des principaux vecteurs d'attaque que nous observons actuellement est l'augmentation considérable des attaques lancées à partir de documents Office d' , dont certains sont très difficiles à contrer pour la plupart des entreprises, comme les fichiers Excel, les PDF, les fichiers ZIP, voire les documents Word.
«La prévention est la nouvelle stratégie, et l’ère de la prévention ne fait que commencer. »
Nous constatons également des attaques coordonnées sur plusieurs surfaces d'attaque et via plusieurs vecteurs d'attaque. Il s'agit d'une stratégie utilisée contre les États-nations. Lorsque vous attaquez un pays, vous ne vous contentez pas de frapper un endroit précis avec une seule force militaire. Vous menez une attaque par-delà le mur avec l'armée de l'air, l'armée de terre et les Navy SEALs. C'est également le cas dans le domaine de la cybersécurité. Vous allez subir une attaque sur vos terminaux. Parallèlement à cela, vous subirez une attaque visant votre [Microsoft Office] 365, votre cloud et votre de stockage, ce qui paralysera l'ensemble de votre organisation.
Dans le cadre d'une telle stratégie, la prévention revêt plus que jamais une importance capitale. La détection constitue une deuxième ligne de défense indispensable, mais elle ne peut pas être la première, car elle repose, à un coût élevé, sur les processus, les personnes, la posture de sécurité et, parfois, la chance. C'est pourquoi la prévention est désormais la nouvelle priorité, et l'ère de la prévention ne fait que commencer.
Une dernière question : pourquoi avez-vous décidé de vous associer à Tanium ?
Près de la moitié des entreprises du classement Fortune 100 , ainsi que des centaines d’autres entreprises et organismes du secteur public, parmi lesquels figurent de grands noms de la distribution, des institutions financières et d’importantes administrations, font confiance à Tanium pour surveiller et contrôler chaque terminal, où qu’il se trouve. Ces organisations comprennent l'importance d'une solution intégrée de gestion et de sécurité des terminaux, qui inclut une protection des terminaux simple d'utilisation, très efficace et évolutive.
La plateforme Deep Instinct constitue un élément essentiel d'une offre combinée qui garantit aux entreprises une meilleure protection avec un effort moindre, libérant ainsi davantage de marge de manœuvre stratégique pour les équipes informatiques. L'association de Tanium et de Deep Instinct offre une approche révolutionnaire en matière de gestion et de sécurité globales des terminaux.

