Une entreprise sur quatre a été victime d'une attaque visant sa chaîne d'approvisionnement au cours des 12 derniers mois, et les professionnels de l'informatique craignent que la situation ne s'améliore pas au cours du 2022e mois.
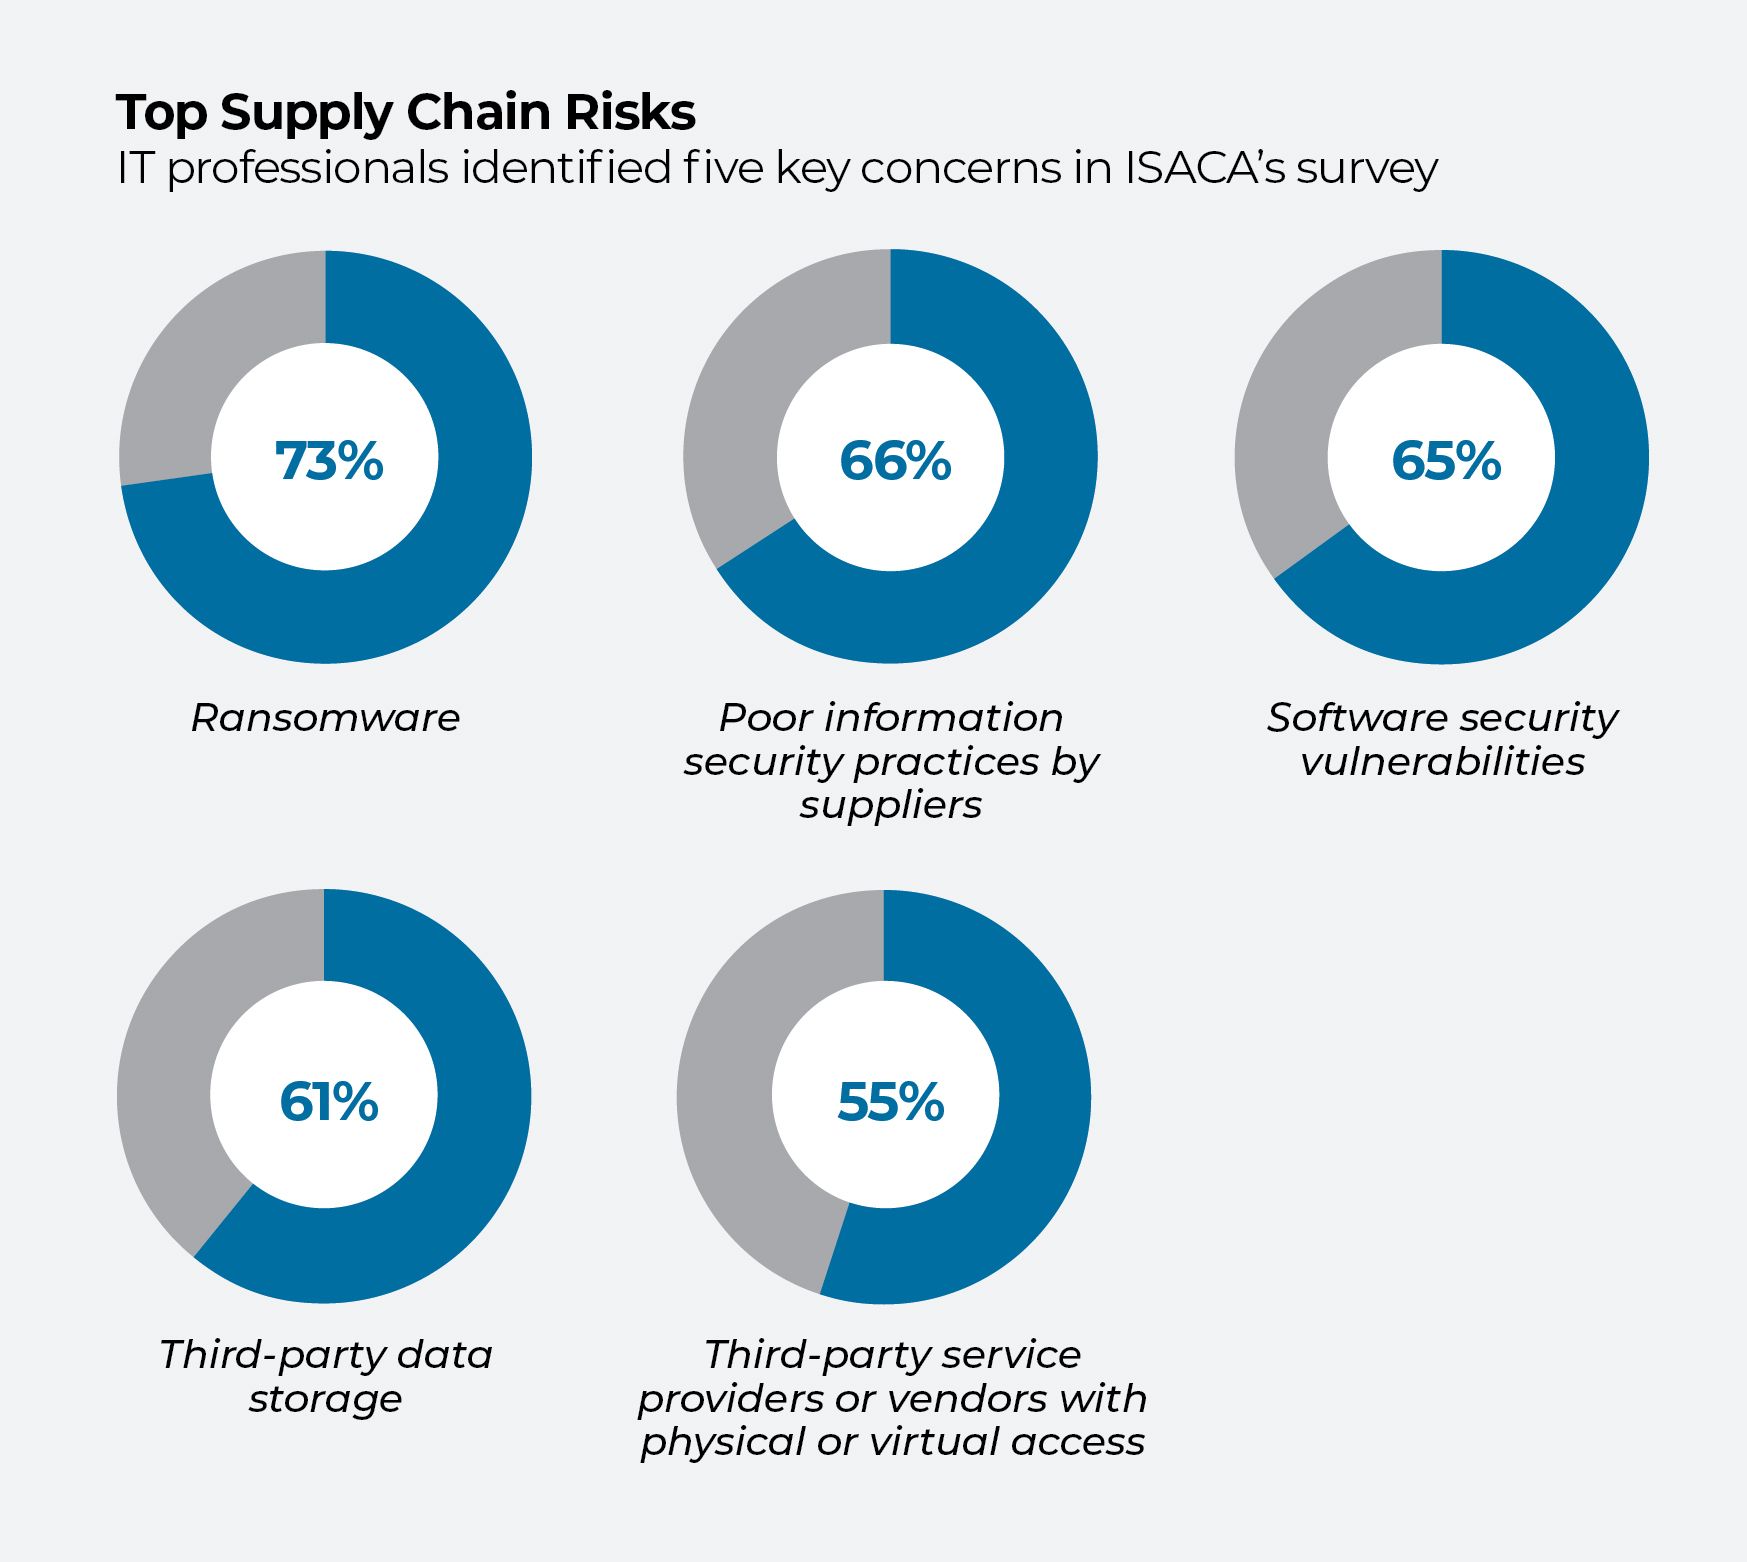
Ces perspectives alarmantes ressortent d'une enquête intitulée « » , récemment publiée par l'Association pour l'audit et le contrôle des systèmes d'information (ISACA), qui a interrogé plus de 1 300 professionnels de l'informatique à travers le monde. Plus de la moitié des personnes interrogées ont déclaré s'attendre à ce que le nombre de piratages de la chaîne d'approvisionnement d' reste stable ou augmente cette année.
Parmi les personnes interrogées, 39 % ont déclaré que leur entreprise ne disposait pas d’un plan d’intervention en cas d’ mis en place avec ses fournisseurs en cas de cyberattaque, et 53 % ont indiqué qu’elles ne procédaient pas à des analyses de vulnérabilité ni à des tests d’intrusion auprès de leurs prestataires. Au total, 84 % ont déclaré que la chaîne d'approvisionnement de leur organisation nécessitait une meilleure gouvernance.
Rob Clyde, figure de proue du secteur, ancien président du conseil d'administration de l'ISACA et ancien directeur technique de Symantec, a qualifié les résultats de cette enquête de « quelque peu alarmants ». La bonne nouvelle, c'est que les entreprises ont commencé à accorder davantage d'attention à la sécurité de la chaîne d'approvisionnement depuis le piratage de SolarWinds, dont décembre 2020 a été le premier à faire état, et depuis l'essor du télétravail pendant la pandémie.
Le point positif : « La plupart des grandes entreprises disposent d'un RSSI », explique Clyde. « La plupart des conseils d'administration se réunissent en effet régulièrement pour discuter de cybersécurité, ce qui n'était pas le cas il y a cinq ou six ans. »
La cybercriminalité à laquelle les entreprises sont confrontées
La difficulté réside dans le fait que les pirates informatiques isolés, les réseaux criminels organisés et les États dotés de moyens sophistiqués agissent souvent en parallèle. La cyberattaque « » de SolarWinds a été attribuée à des pirates informatiques, soutenus par les services de renseignement russes, qui ont réussi à introduire un logiciel malveillant dans une mise à jour de routine du code destiné à surveiller les réseaux des clients. On estime que 18 000 entreprises et organismes publics auraient pu être touchés par cette attaque.
«Nous vivons dans un monde où la tâche de l’attaquant est en réalité bien plus facile : [Il] lui suffit de trouver un seul point d’entrée. »Rob Clyde, ancien président du conseil d'administration de l'ISACA
« Grâce à des ressources abondantes, les acteurs malveillants font preuve d’encore plus d’ingéniosité pour s’infiltrer en profondeur dans la chaîne d’approvisionnement d’une entreprise », explique M. Clyde. Ils peuvent recruter un développeur travaillant déjà dans une entreprise de logiciels pour qu'il y insère du code malveillant, ou tenter de faire embaucher leur propre pirate informatique au sein de cette entreprise. Leurs laboratoires sont en mesure de mener des simulations d'attaques sur tous les produits de cybersécurité de pointe disponibles sur le marché.
« Nous vivons dans un monde où la tâche de l’attaquant est en réalité bien plus facile : [il] lui suffit de trouver un seul point d’entrée », explique Clyde. Les professionnels de la cybersécurité, en revanche, doivent rester vigilants face à toutes les failles potentielles qu'une personne pourrait exploiter et mettre au point des moyens de les prévenir.
Cette tâche n’a fait que se compliquer en raison de l’ e essor du télétravail pendant la pandémie, qui a considérablement accru le nombre d’appareils se connectant au réseau de l’entreprise depuis l’extérieur. La pandémie a mis fin à l'idée selon laquelle un pare-feu impénétrable pourrait protéger une entreprise.
Renforcez vos défenses
Les pratiques élémentaires de cyberhygiène — notamment l’inventaire des terminaux , la surveillance des performances et la gestion des correctifs ainsi que la gestion des configurations — offrent un niveau de sécurité significatif. Dans cette optique, l’Institut national des normes et des technologies (NIST) a publié des recommandations actualisées sur mai 2022 visant à protéger les entreprises contre les attaques visant la chaîne d’approvisionnement. Ces 326 pages de conseils concrets et gratuits étaient attendues depuis longtemps pour permettre la mise en œuvre du décret présidentiel de M. Biden sur la cybersécurité « » ( ). Ils décrivent en détail des scénarios et des plans d'urgence relatifs aux risques liés à la chaîne d'approvisionnement, allant de l'évaluation du contrôle étranger sur le développement d'un logiciel ou d'un produit à ceux liés au recours à des prestataires de services informatiques externes.
«Il s'agit d'un outil complet qui peut vous accompagner de vos premiers pas jusqu'à la course, et qui peut vous aider à y parvenir immédiatement. »Jon Boyens, coauteur de l'étude, NIST
« La gestion de la cybersécurité de la chaîne d’approvisionnement est un besoin qui est là pour durer », a déclaré Jon Boyens, du NIST, l’un des auteurs de cette publication, lors d’une interview accordée à et publiée sur Bleeping Computer. « Si votre agence ou votre organisation ne s'est pas encore lancée dans cette démarche, voici un outil complet qui vous permettra de passer du stade des premiers pas à celui de la course, et qui peut vous aider à y parvenir immédiatement. » Selon le NIST, la cyber-hygiène repose avant tout sur la confiance. Les organisations doivent avoir davantage l'assurance que ce qu'elles achètent et utilisent est fiable.
[Read also: Cyber Hygiene 101]
Dans son rapport, l'ISACA a proposé cinq mesures supplémentaires que les professionnels de l'informatique peuvent mettre en œuvre pour contribuer à protéger leurs organisations contre les attaques visant la chaîne d'approvisionnement :
- Répertorier les fournisseurs d’ s et leurs capacités, y compris une classification des risques selon le principe «
» (de l’essentiel au non essentiel) afin d’évaluer l’importance de chaque fournisseur pour les activités d’une entreprise de la liste «
». - Exiger des fournisseurs d' s qu'ils divulguent les composants open source contenus dans les produits et services qu'ils fournissent.
- Réalisez une analyse des menaces et des vulnérabilités des principaux prestataires tiers afin d'identifier les risques de sécurité éventuels et leurs répercussions potentielles.
- Intégrez les attentes et les exigences en matière de sécurité d' s dans les contrats conclus avec les fournisseurs.
- Réaliser des analyses d' , fondées sur des données factuelles, portant sur les principaux tiers.
« Cette dernière recommandation est essentielle lorsqu'il s'agit de fournisseurs importants », précise M. Clyde. Trop souvent, les entreprises se contentent d'envoyer à leurs fournisseurs un questionnaire sur la sécurité de leurs logiciels, leur demandant si les développeurs utilisent l'authentification à deux facteurs ,, comment ils sécurisent les terminaux, et quels tests de sécurité ils ont effectués.
En gros, vous vous fiez aux paroles d'un fournisseur, et cela ne suffit pas, affirme Clyde. Si le logiciel d'un fournisseur est installé sur la plupart de vos systèmes, s'il donne accès à vos données les plus précieuses ou s'il risquerait d'avoir un impact majeur sur vos activités en cas de piratage, vous devez examiner ce fournisseur de manière beaucoup plus approfondie.
« J’aimerais consulter un rapport d’audit », déclare Clyde, mais seuls 56 % des dirigeants interrogés dans le cadre de l’enquête de l’ISACA procèdent à des évaluations d’audit. Avec un fournisseur important, vous pourriez même demander une démonstration de son « bilan de santé », suggère Clyde, notamment des preuves attestant que le fournisseur soumet effectivement son logiciel à certains tests.
Si vous ne générez que peu de chiffre d'affaires pour un fournisseur, celui-ci pourrait hésiter à consacrer du temps et de l'argent à la réalisation de rapports d'audit ou de tests. « Mais si vous dépensez beaucoup d’argent chez eux, vous pourriez même envisager de faire appel à vos propres auditeurs », déclare Clyde.
Il n'y a vraiment « aucune excuse » pour ne pas recourir à une forme quelconque d'authentification multifactorielle tout au long de la chaîne d'approvisionnement, affirme-t-il. Clyde est un « grand adepte » de l'isolation Web, également appelée « isolation du navigateur », qui désigne une technologie permettant de se protéger contre les logiciels malveillants en séparant la navigation sur Internet du terminal. Il recommande également des outils de gestion des applications fiables qui empêchent le téléchargement de logiciels non approuvés, notamment sur
.
La meilleure protection dont dispose une entreprise contre une cyberattaque visant sa chaîne d'approvisionnement réside dans le soutien de ses dirigeants, afin que les professionnels de l'informatique disposent des ressources nécessaires
pour mener les évaluations de sécurité requises auprès des tiers. Chaque fois qu'une organisation procède à une évaluation de sécurité ou à un audit externe, les dirigeants devraient se demander si le personnel a bien évalué la chaîne d'approvisionnement en «
s ».
Le simple fait de vous assurer que vous posez des questions difficiles comme celles-ci représente la moitié du chemin vers l'
. Pour que la défense soit efficace, il faut également y répondre de manière appropriée.