Si les mesures habituelles visant à évaluer et à atténuer les risques liés à la cybersécurité restent essentielles, l'un des défis permanents auxquels sont confrontés aujourd'hui les responsables de la sécurité des systèmes d'information (RSSI) consiste à présenter la situation actuelle dans un langage que leurs supérieurs hiérarchiques puissent comprendre et qui leur permette d'agir en conséquence.
La plupart des cadres supérieurs et des membres du conseil d'administration chargés d'évaluer l'état de préparation en matière de cybersécurité ne possèdent pas de solides connaissances techniques. Lorsqu’ils assistent à des réunions d’information sur la cybersécurité, ils ont souvent du mal à s’y retrouver dans un tourbillon de jargon technique, d’indicateurs et de données concernant les vulnérabilités du réseau, la recherche de menaces, les tests de hameçonnage, les correctifs logiciels et les scores de risque.
Pour communiquer plus efficacement, les RSSI doivent adopter la même approche que les PDG et replacer dans un contexte plus large le flot d'informations qu'ils transmettent aux parties prenantes. Après tout, les cadres supérieurs ne peuvent pas gérer ce qu’ils ne comprennent pas.
Selon Bob Zukis, fondateur et PDG de Digital Directors Network, une organisation qui a pour vocation d'améliorer la communication entre les dirigeants d'entreprise et les spécialistes de la sécurité, le langage utilisé par les cadres supérieurs ou au sein des conseils d'administration tourne exclusivement autour du résultat net. « Il faut aborder le risque cyber en termes économiques », a déclaré M. Zukis dans un rapport récent publié par Harvard Business Review Analytic Services, parrainé par Tanium.
Cette étude a été menée auprès de 180 personnes interrogées occupant des postes de cadres intermédiaires, supérieurs et dirigeants au sein d'entreprises de différentes tailles, issues de divers secteurs d'activité et de différentes régions. Il comprend des entretiens avec des experts qui évoluent au cœur du monde des risques numériques.
Alors que le manque de communication actuel est source de frustration pour les RSSI, de perplexité pour les dirigeants et entraîne la perte de données exploitables, les cybercriminels en profitent. Plus de la moitié des personnes interrogées (57 %) ont signalé une augmentation des cyberattaques depuis le début de la pandémie, et 19 % d'entre elles ont indiqué que ces attaques avaient considérablement augmenté.
«Il faut aborder le risque cyber en termes économiques. »Bob Zukis, fondateur et PDG de Digital Directors Network
Le passage au télétravail , imposé par la pandémie, n’a fait qu’aggraver la situation, car de nombreuses organisations se sont soudainement retrouvées à devoir gérer une vague de nouveaux terminaux et de nouvelles connexions qu’elles n’ont souvent pas su sécuriser correctement.
Les responsables de la sécurité des systèmes d'information (RSSI) doivent combler le fossé entre ce qu'ils disent et ce que les dirigeants entendent. La bonne nouvelle, selon les experts, c'est que les deux parties sont disposées à apprendre, et certains signes indiquent que le fossé se réduit. Voici trois principes fondamentaux sur lesquels se sont appuyés les RSSI qui ont réussi à trouver un langage commun compréhensible par tous.
Pour communiquer sur les risques cybernétiques, il faut mettre davantage l'accent sur la valeur ajoutée pour l'entreprise
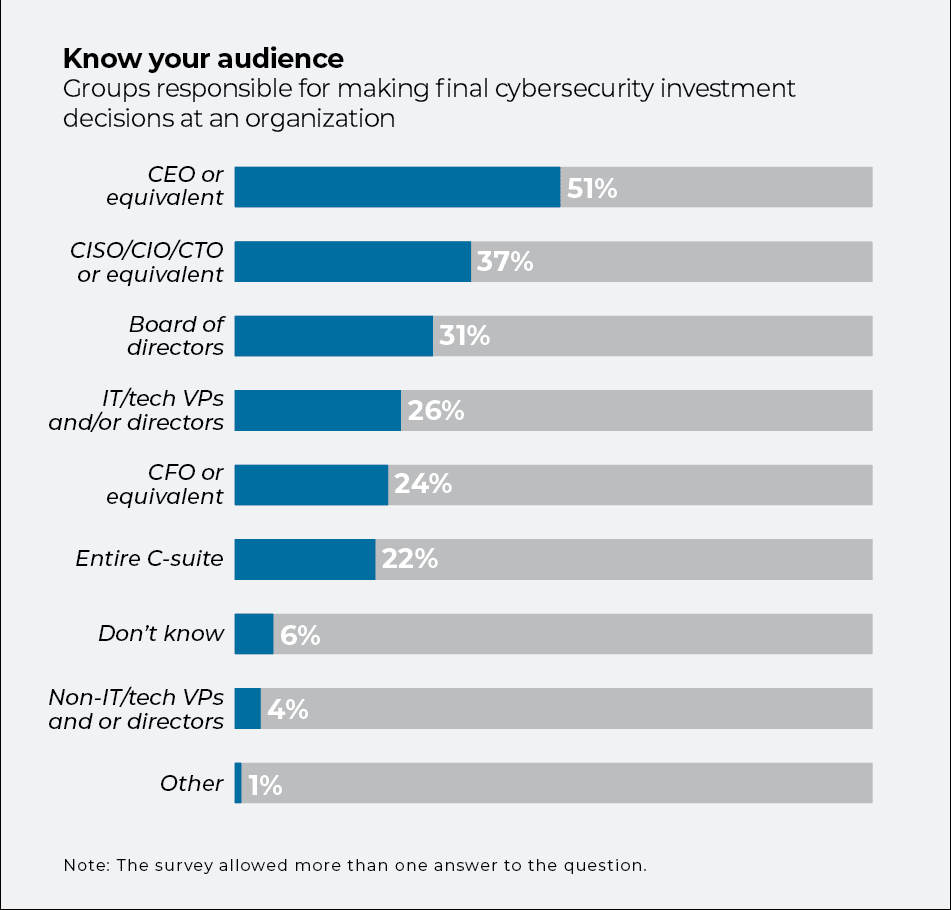
La majorité des personnes qui prennent les décisions finales concernant les investissements en matière de cybersécurité ne sont pas issues de ce secteur. Selon l'enquête « HBR » menée par l' , les dépenses en matière de cybersécurité sont gérées au niveau du PDG dans un peu plus de la moitié des entreprises interrogées (51 %). Les responsables technologiques, tels que les RSSI, les directeurs des systèmes d'information (DSI) et les directeurs techniques (CTO), détiennent le pouvoir de décision en matière budgétaire dans un peu plus d'un tiers des organisations (37 %) ; les vice-présidents et directeurs spécialisés dans l'informatique ou les technologies représentent quant à eux environ un quart (26 %) des entreprises.
En matière d'effectifs, de chaînes d'approvisionnement et de réglementations, les PDG et les conseils d'administration d'
s ont l'habitude de parler de chiffres. Mais lorsque les RSSI analysent ces chiffres, ils les associent souvent à des indicateurs techniques plus difficiles à interpréter, tels que le nombre de vulnérabilités « zero-day » identifiées ou le pourcentage d'attaques par hameçonnage déjouées. La situation se complique encore davantage lorsqu’ils utilisent des acronymes et du jargon tels que DDoS (déni de service distribué, ), XEM (gestion convergée des terminaux, ) ou AWS EC2 (Amazon Web Services, Elastic Compute Cloud,).
C'est un peu comme si l'on décrivait un match de cricket à un fan de baseball. Ces deux jeux «
» mettent en scène une batte, une balle et des personnages qui courent dans tous les sens. Mais le cricket utilise son propre vocabulaire d'initiés, comme les « grubbers », les « nurdles » et les «
» ou encore les « dibbly-dobbly bowlers ».
«Dépensons-nous trop ou pas assez en matière de cybersécurité ? » Ce n'est pas la bonne question. »Zukis
Au lieu d'abuser du jargon, les experts recommandent d'utiliser un langage clair, accessible et axé sur l'essentiel.
Les RSSI parviennent à convaincre leurs supérieurs lorsqu’ils s’appuient sur des indicateurs exploitables, liés non seulement aux outils de sécurité, mais aussi à l’efficacité de la sécurité. Ils expliquent par exemple comment les taux de phishing ou les systèmes XEM peuvent protéger et accroître la valeur d'une entreprise. Pourtant, de nombreux responsables de la sécurité des systèmes d'information (RSSI) ne parviennent pas à mettre en évidence ce lien avec la valeur ajoutée pour l'entreprise.
[À lire également : 3 bonnes pratiques de cybersécurité que les RSSI fédéraux doivent adopter]
Même les indicateurs financiers les plus courants peuvent induire en erreur s'ils sont sortis de leur contexte. Alors que les chefs d'entreprise peuvent se demander : « Dépensons-nous trop ou pas assez en matière de cybersécurité ? » La réalité n'est pas aussi manichéenne. « Il n’y a pas de chiffre idéal », explique Zukis dans ce rapport, « et ce n’est pas la bonne question ».
Les dirigeants doivent au contraire adopter une vision radicalement différente de l'investissement. En s'appuyant notamment sur les données issues des outils de découverte et d'inventaire des actifs , de gestion automatisée des terminaux et , les RSSI peuvent aider les dirigeants à identifier la valeur exposée à des risques au sein de leur entreprise, à déterminer dans quelle mesure cette valeur est protégée compte tenu des dépenses actuelles, et à évaluer comment cette protection est susceptible d'évoluer au fil du temps.
L'évaluation des risques cybernétiques est d'autant plus claire qu'elle est cohérente
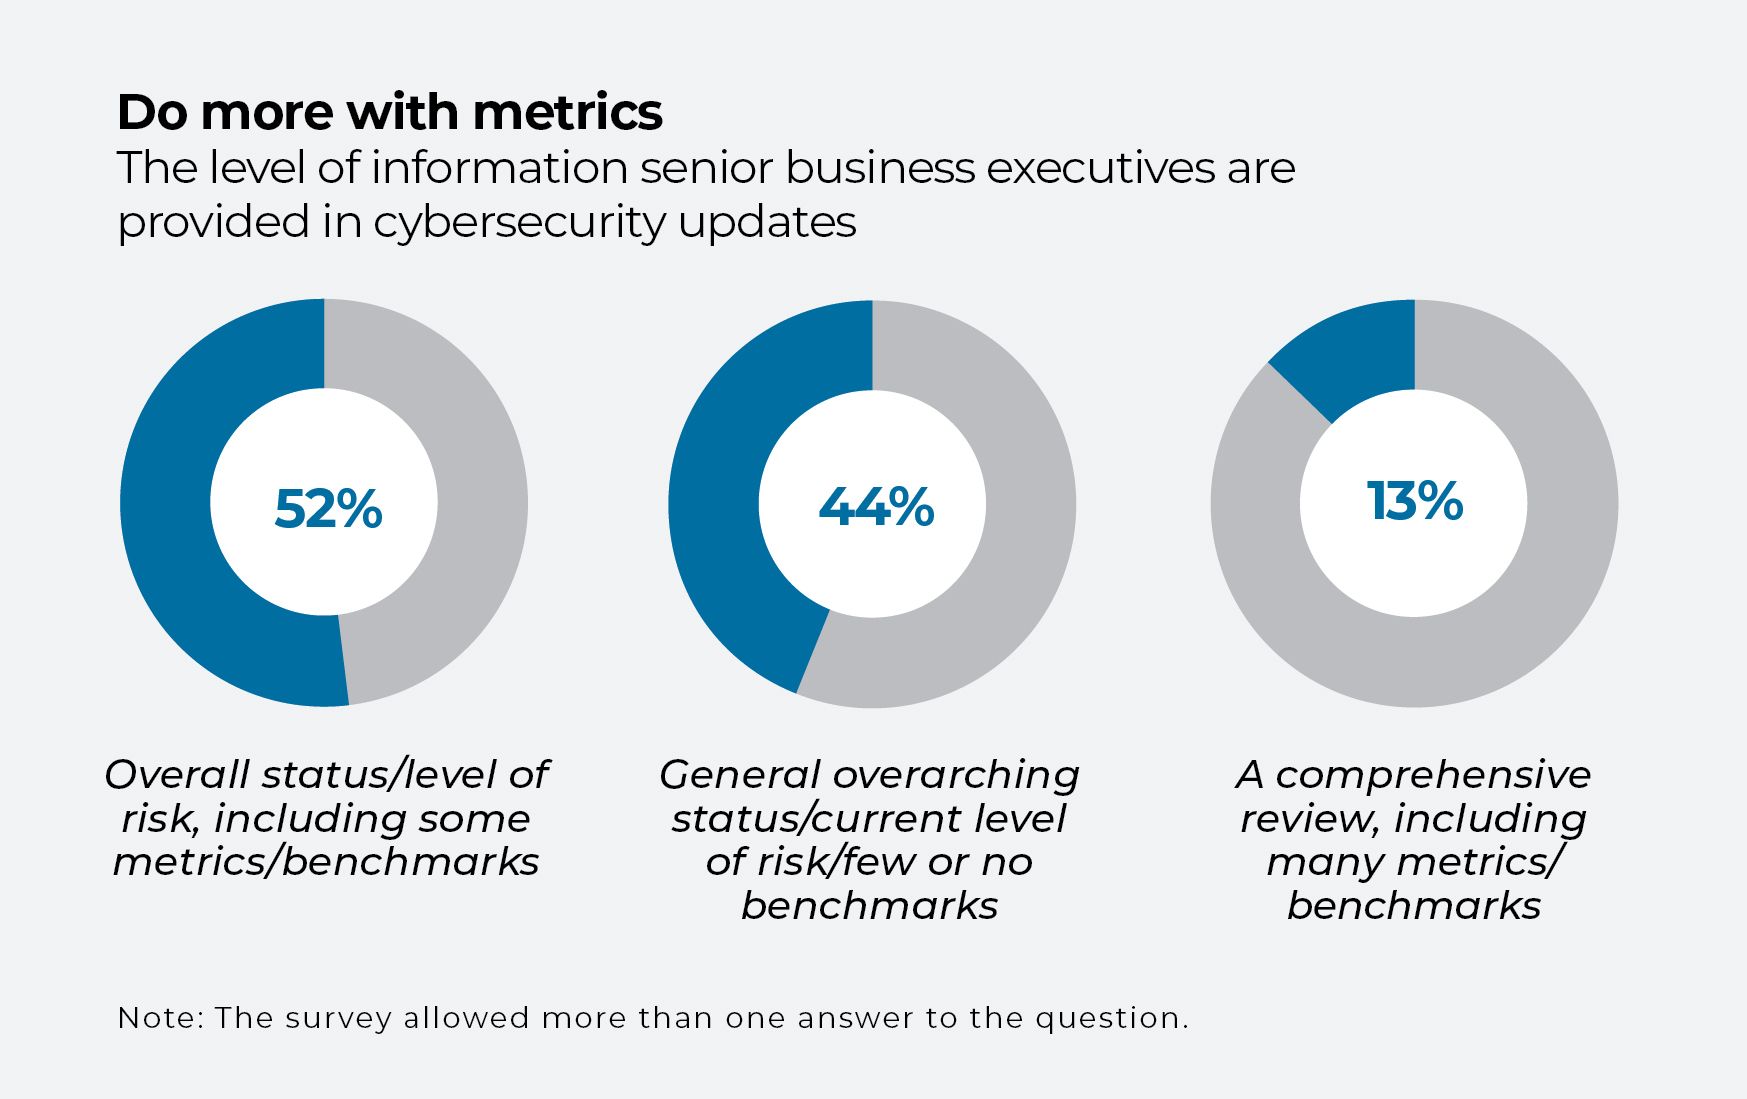
Si le recours excessif à des indicateurs techniques peut semer la confusion chez les dirigeants, un nombre important d'entreprises ne proposent quant à elles que très peu d'indicateurs. Parmi les dirigeants régulièrement informés des risques cybernétiques, près de la moitié (44 %) des participants à l'enquête « » menée par la HBR n'ont reçu qu'un aperçu général, avec peu ou pas d'indicateurs ni de références. Seuls 13 % ont fait l'objet d'une analyse approfondie, s'appuyant sur divers indicateurs et références.
Les responsables de la sécurité changent souvent les indicateurs qu'ils présentent, ce qui complique encore davantage la situation. Lors d'une réunion, ils peuvent se concentrer sur la maturité, lors de la suivante sur la quantification des risques, puis sur un autre indicateur. « Les organisations combinent ces différentes approches plutôt que d’en appliquer une seule de manière systématique », explique Emily Mossburg, responsable mondiale de la cybersécurité chez Deloitte. Dans l'article de la revue « HBR » intitulé « » ( ), elle s'oppose à une telle approche dispersée.
Les RSSI peuvent proposer des points de vue différents sur les risques ou tester de nouvelles façons de présenter les informations afin de susciter l'intérêt des dirigeants ou d'améliorer la compréhension. Mais le résultat final risque de les rendre encore plus incertains quant au risque. Les dirigeants ne savent pas si les résultats de l'entreprise s'améliorent ou se détériorent d'un trimestre à l'autre.
Une approche plus efficace consiste à aider les dirigeants des départements techniques et commerciaux à s'accorder sur un cadre commun et à utiliser des indicateurs cohérents d'évaluation des risques d'un trimestre à l'autre.
Les vulnérabilités des terminaux doivent être évaluées, anticipées et, surtout,felt
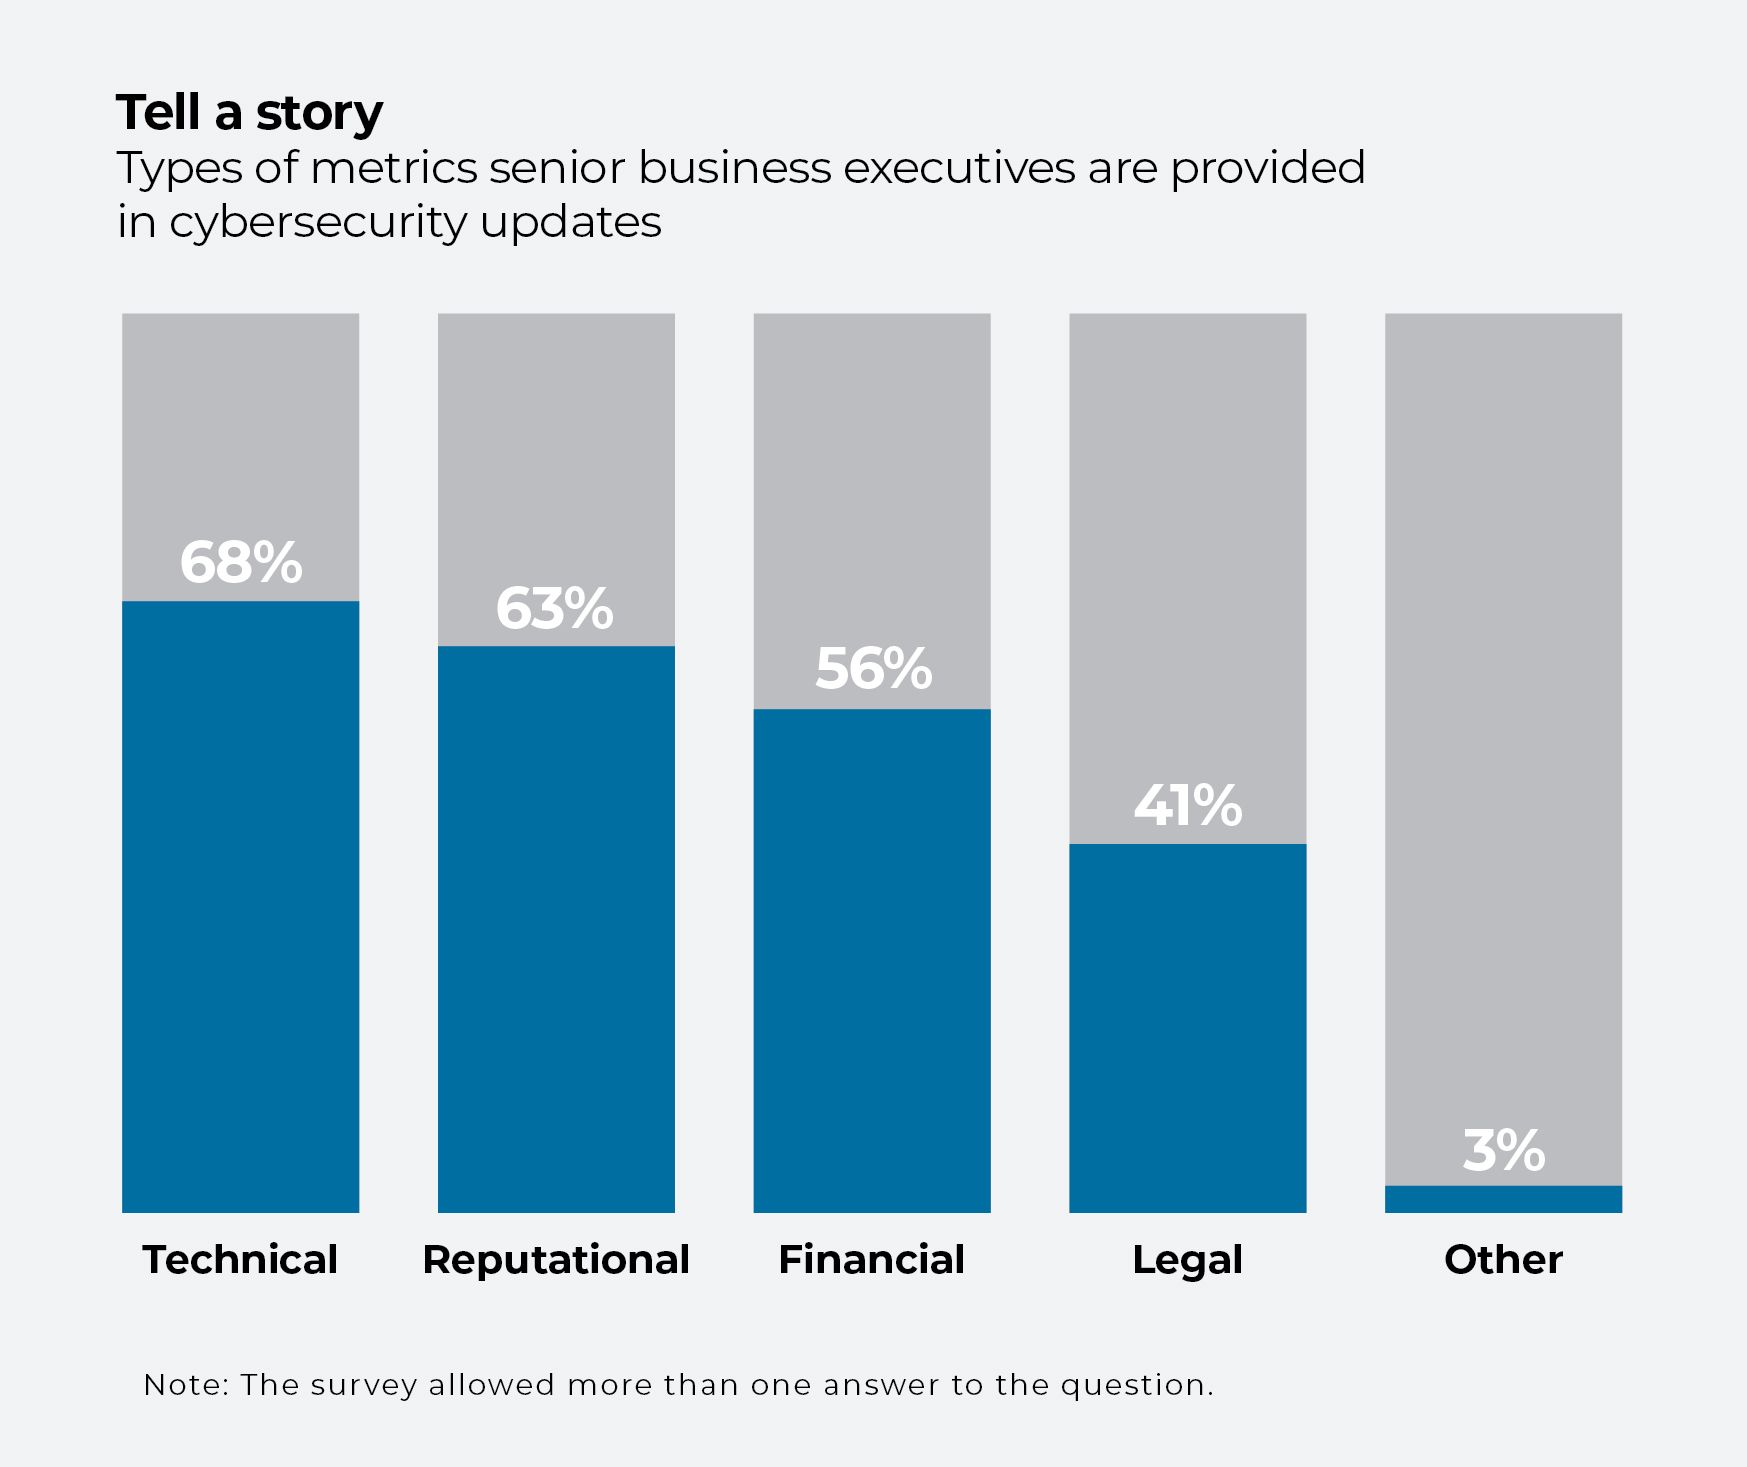
Selon les personnes interrogées dans le cadre de cette enquête, parmi les dirigeants d'entreprise à qui l'on présente des indicateurs, la plupart (68 %) sont submergés par des données techniques. Les indicateurs de réputation (63 %) font également l'objet d'une grande attention, tandis que les indicateurs financiers ne constituent un facteur que dans environ la moitié (56 %) des organisations interrogées.
Améliorer les indicateurs financiers peut s'avérer utile, mais ce qu'il faut retenir à propos de ces indicateurs, c'est qu'ils ne constituent pas une vérité absolue. Le problème avec les indicateurs, comme le soulignent les experts, c'est qu'il est trop facile de s'y perdre.
« Vous devez vous assurer de bien raconter l’histoire », déclare Alissa Abdullah dans le rapport de la HBR intitulé « » ( ). En tant que directrice adjointe de la sécurité et vice-présidente senior chargée des solutions émergentes de sécurité d'entreprise chez Mastercard, elle a l'habitude de convaincre des dirigeants sceptiques. « Tous ces indicateurs de risque ne veulent rien dire si vous ne racontez pas l’histoire », dit-elle.
«Tous ces indicateurs de risque ne signifient rien si vous n’en expliquez pas le contexte. »Alissa Abdullah, directrice adjointe de la sécurité et vice-présidente senior chargée des solutions émergentes de sécurité d'entreprise chez Mastercard
Pour les dirigeants qui se concentrent sur le chiffre d'affaires et les bénéfices nets, lancer sur le marché un nouveau produit ou service séduisant leur paraîtra toujours plus attrayant que d'investir dans un domaine aussi abstrait que la cybersécurité. Le récit peut contribuer à lutter contre cette tendance.
Chez Mastercard, la direction et le conseil d'administration participent à des simulations de crise et se livrent également à une reconstitution d'une cyberattaque réelle, afin que ce qui pourrait sembler théorique soit perçu de manière très concrète.
« La cybersécurité peut sembler insurmontable », admet Abdullah. Elle invite les responsables de la sécurité à partager des récits et des expériences qui marqueront leur public. « Il faut qu’ils vivent ce moment où ils se disent : “Oh non !” », explique-t-elle. « Une fois qu’ils l’ont vécu, ils le comprennent et s’en souviennent. »