auteur de l’action
David Rand
Cybersécurité préventive : Protection réelle ou fantasme à la « Minority Report » ?
Empêcher les attaques avant même qu'elles ne se produisent est le rêve de tout responsable de la sécurité, et cela pourrait bien devenir une réalité à mesure que les analyses prédictives en matière de cybersécurité, basées sur l'intelligence artificielle, prennent forme.
Comment les RSSI peuvent devenir des « conseillers en risques » liés à l'IA
Une IA sans garde-fous peut exposer une entreprise à des amendes réglementaires, des interruptions d'activité et des atteintes à sa réputation. C'est là qu'intervient le RSSI, qui passe d'un rôle défensif en coulisses à celui d'expert en risques IA à la table des décisions.
11 prédictions en matière de cybersécurité (et comment s'y préparer) pour 2026
Focal Point a recueilli les conseils d’experts de premier plan en cybersécurité afin d’identifier les points auxquels les responsables de la sécurité des systèmes d’information (RSSI) doivent prêter attention au cours de la nouvelle année — allant du détournement d’agents d’IA à l’évolution des responsabilités au sein des conseils d’administration — ainsi que les meilleures mesures à prendre dès maintenant pour faire face aux défis à venir.
L'IA bouleverse la sécurité du cloud hybride. Ces 4 étapes permettent de le remettre en état
Le déluge de données généré par l'IA générative met les équipes de cybersécurité à rude épreuve dans la gestion de leurs infrastructures hybrides, mais les experts ont identifié toute une série de mesures efficaces susceptibles d'aider les entreprises à reprendre le contrôle.
Le vibe coding est peut-être inévitable — voici comment en maîtriser les risques
Tout comme l'ascension fulgurante de ChatGPT, le « vibe coding » est le sujet dont tout le monde parle cette année. En fait, ce mot vient tout juste d'être ajouté au dictionnaire. Mais attention à l'essor : voici ce que les leaders en entreprise et en sécurité doivent savoir pour protéger leurs organisations.
La formation à la sécurité des employés aurait dû être remaniée depuis bien longtemps. Voici la solution
Il y a fort à parier que la formation de vos collaborateurs en matière de sécurité n'est tout simplement pas à la hauteur. Face à des collaborateurs qui continuent de tomber dans le piège des arnaques par hameçonnage et à une IA qui intensifie les attaques, les chercheurs recommandent de remplacer ou de compléter les méthodes habituelles par des approches axées sur les compétences, permettant aux collaborateurs de s'exercer, de recevoir des retours et d'ancrer leurs apprentissages de façon régulière. Suivez ces conseils pour faire de la formation un élément à part entière de votre culture d'entreprise.
Mouvement latéral : mise à jour : 3 façons de contrer le vol de données sur votre réseau
Après avoir pénétré le périmètre, les pirates peuvent exécuter un mouvement latéral — et analyser la structure du réseau, voir les appareils, identifier les cibles, saisir des données — en seulement 27 minutes. Les tactiques de défense traditionnelles (et, oui, l'IA et l'automatisation) peuvent stopper les intrus dans leur élan.
L'enfer du service d'assistance : les attaques ciblées qui trompent vos équipes informatiques et volent vos données
L'ingénierie sociale, nouvelle version : des hackers exploitent l'IA et les technologies de pointe pour tirer parti de la bienveillance des employés, s'introduire dans les réseaux et compromettre les données à grande vitesse.
Le CISO de SolarWinds, Tim Brown, s'exprime avant le règlement définitif avec la SEC
Dans un entretien exceptionnel, Tim Brown, RSSI de SolarWinds, revient sur les répercussions juridiques de l'une des plus grandes failles de cybersécurité de l'histoire, sur l'Impact personnel (« Les médecins ont confirmé une crise cardiaque »), et sur les raisons pour lesquelles le poste de RSSI reste un excellent job.
Alerte aux pertes : les Cyberattaques perturbent la « chaîne du froid » des supermarchés européens
Une récente vague de cyberattaques ciblant des entreprises de la chaîne du froid — notamment en Allemagne et au Royaume-Uni — inquiète les experts quant à la livraison de denrées alimentaires, de médicaments et d'autres produits périssables. Nous proposons des stratégies cyber concrètes à destination des prestataires logistiques et nous interrogeons sur une possible intensification de ces attaques aux États-Unis.
Sabotage discret : l'essor de la falsification de données, nouveau champ de bataille cybernétique
La falsification de données est une tactique discrète, souvent sous-estimée dans l'arsenal d'un hacker, capable de fausser les audits, d'induire les régulateurs en erreur et d'éroder la confiance des clients. Dotez vos équipes de ces cinq stratégies approuvées par des experts.
Protégez vos invites : les menaces par injection ciblent vos outils d'IA
Le déploiement croissant de l'intelligence artificielle s'accompagne d'un risque que des pirates manipulent les commandes de l'IA. C'est d'une simplicité déconcertante – nul besoin d'appartenir à un groupe de cybercriminels sophistiqué pour y parvenir – et cela peut causer des ravages sur les opérations et les actifs.
Alors que l'affaire SEC SolarWinds se déroule, les RSSI adoptent une posture défensive
La SEC mène une campagne acharnée contre les risques cybernétiques, avec de nouvelles règles et une action en justice contre SolarWinds qui ont secoué la communauté des RSSI. Selon les experts, ce n'est que le début d'une tendance des autorités de régulation à exiger davantage de transparence en matière de cybersécurité. Voici comment les RSSI doivent s'adapter.
Le SLCGP a pris une année de plus. Voici ce que vous devez savoir sur les subventions fédérales en matière de cybersécurité
Les fonds du SLCGP risquent de ne pas être disponibles très longtemps ; c'est pourquoi les entités qui se préparent à la prochaine étape auront les meilleures chances de protéger leurs réseaux et leurs usagers.
Témoignage CISO : Comment le comté de LA forme (et reforme) ses collaborateurs pour lutter contre le phishing
Le responsable de la sécurité des systèmes d'information (RSSI) du comté de Los Angeles, qui supervise 100 000 collaborateurs, partage des conseils sur le partage d'informations entre les différentes administrations, les audits continus et les formations de sensibilisation intensives.
Témoignage d'un RSSI : comment instaurer un climat de confiance avec le conseil d'administration ? Ne parlez pas (trop) de cybersécurité
Afin de trouver un terrain d'entente avec les dirigeants d'entreprise, ce professionnel de la santé et responsable de la sécurité des systèmes d'information (RSSI) chez Honest Medical Group, Dennis Leber, commence par écouter, puis adapte sa stratégie de cybersécurité aux besoins de l'entreprise.
Cours RaaS : Guide défensif contre les attaques Ransomware-as-a-Service
Malgré les démantèlements très médiatisés de groupes notoires spécialisés dans les ransomwares en tant que service (RaaS), les attaques telles que celles visant les casinos de Las Vegas sont en augmentation. Voici comment les entreprises doivent s'adapter.
Témoignage de CIO : L'autre face du risque lié aux tiers
Dans le deuxième volet d'une série d'entretiens individuels avec des responsables de la sécurité, Focal Point s'entretient avec Stephen Held, du cabinet d'ingénierie architecturale Leo A Daly, afin d'évoquer son point de vue atypique sur les risques liés aux tiers.
La violation MOVEit reste d'actualité : voici comment protéger vos données
La faille de sécurité de MOVEit est-elle le « Log4j » de cette année ? Eh bien, ce n'est certainement pas la dernière fois qu'on en entendra parler. Voici sept mesures que les dirigeants d'entreprise doivent prendre pour protéger leurs données.
Tissez des liens avec votre courtier en cyberassurance : 2—The mesures à prendre dès maintenant
À une époque marquée par la hausse des primes et le refus des demandes d'indemnisation, il est facile de considérer les compagnies d'assurance comme des adversaires. Nous avons précédemment examiné les avantages d'un partenariat avec votre assureur. Nous vous expliquons ici, étape par étape, comment y parvenir.
Tissez des liens avec votre courtier en assurance cyber, Partie 1—Why : c'est important
À une époque marquée par la hausse des primes et le refus des demandes d'indemnisation, il est facile de considérer les compagnies d'assurance comme des adversaires. La première partie de cette série en deux volets examine les raisons pour lesquelles il est préférable de considérer vos assureurs comme des partenaires et de tirer parti de leurs outils et de leur expertise. Plus tard dans la semaine, nous vous expliquerons comment procéder.
Banques contre Ransomware : La bataille reprend en 2023
Après une forte baisse des attaques par ransomware l'année dernière, les pirates informatiques sont de retour et sèment à nouveau le chaos au sein des entreprises du secteur financier. Il existe toutefois de nombreux moyens permettant aux banques et aux autres établissements financiers de se prémunir contre ces répercussions.
Ce que les licenciements dans la cybersécurité impliquent pour les risques — et comment s'y préparer
Les équipes chargées de la cybersécurité ont été épargnées par les licenciements. Mais ne poussez pas encore un soupir de soulagement. Des changements se profilent et les dirigeants d'entreprise doivent s'y préparer.
3 façons dont les banques peuvent se préparer aux menaces de l'informatique quantique pour la cybersécurité
Il faudra encore plusieurs années avant que le potentiel de l'informatique quantique ne soit pleinement exploité, mais les banques doivent commencer dès maintenant à lutter contre cette menace « existentielle » en matière de cybersécurité.
5 Façons dont les conseils d'administration peuvent améliorer leur gouvernance en matière de cybersécurité
Les experts recommandent ces mesures clés aux conseils d'administration afin de faire face aux menaces croissantes en matière de cybersécurité — et à la pression de plus en plus forte exercée par les autorités de régulation.
Ep. 4: Comment les gouvernements locaux et régionaux peuvent obtenir leur part du milliard de dollars de fonds fédéraux alloués à la cybersécurité
Le journaliste primé David Rand propose un guide étape par étape à destination des gouvernements locaux et régionaux souhaitant accéder aux subventions en matière de cybersécurité. Et c'est plus simple qu'il n'y paraît.
Ce que beaucoup de gens méconnaissent au sujet de l'engagement durable et pourquoi cela est important pour les entreprises
Nous nous sommes entretenus avec Richard J. Harknett, ce professeur pionnier qui conseille l'armée et les services de renseignement américains sur la « participation continue », une approche plus active de la cybersécurité nationale.
Ce que les entreprises doivent savoir sur la stratégie nationale de cybersécurité de Biden
Biden’s new cybersecurity strategy offers an innovative 07/12 approach to cyber vigilance and a two-word mantra for Big Tech: Do more.
RSA 2023 Aperçu : Ce que les RSSI doivent savoir sur la responsabilité des conseils d'administration
Dans le premier volet de notre série en trois parties consacrée à la RSA Conference 2023, Focal Point s'entretient avec Chris Hallenbeck, responsable de la sécurité des systèmes d'information (RSSI) chez Tanium, afin d'évoquer la sensibilisation des conseils d'administration à la cybersécurité et les mesures que les RSSI peuvent prendre pour y contribuer. Voici un conseil : ne parlez pas trop.
L'authentification multifacteur (MFA) est-elle à la hauteur de sa réputation ?
De plus en plus d'éléments indiquent que l'authentification multifactorielle (MFA) n'est pas exactement la panacée qui résoudra tous les problèmes de piratage. Oui, c'est extrêmement efficace pour vérifier l'identité des utilisateurs, mais les pirates informatiques ont recours à trois tactiques sournoises pour contourner ce système.
Oui, ChatGPT va propulser le piratage informatique — et contribuer à le combattre
Si les amateurs peuvent désormais utiliser ChatGPT pour créer des logiciels malveillants et des e-mails de hameçonnage, les professionnels de la sécurité peuvent eux aussi faire appel à ce bot pour lutter contre les cyberattaques.
Les licenciements pourraient engendrer une nouvelle génération de voleurs de données et de pirates informatiques
Alors que les licenciements se poursuivent dans les entreprises, les experts en cybersécurité prévoient une recrudescence des risques liés aux initiés. La manière dont vous licenciez — et recrutez — peut faire toute la différence dans la lutte contre les voleurs de données et les pirates informatiques.
Comment les CISO peuvent lutter contre l'épuisement professionnel et prolonger leur carrière
Il ne fait aucun doute que la sécurité est un domaine difficile. Trouver comment passer chaque journée efficacement, et sans encombre, est un peu plus compliqué. Les conseils suivants peuvent aider les cadres à donner le meilleur d'eux-mêmes en situation de pression.
Il est utile de savoir où en est votre cybersécurité
L'analyse comparative en matière de cybersécurité compare vos indicateurs de risque informatique à ceux de vos concurrents du secteur ; il s'agit d'une amélioration essentielle qui apporte une valeur ajoutée à votre entreprise et réduit les risques.
5 mythes — et réalités — sur l'assurance cyber
Les entreprises choisissent souvent de ne pas souscrire d'assurance contre les cyberrisques, à leurs risques et périls. Voici pourquoi les dirigeants doivent connaître la vérité sur la couverture.
Le danger juridique tapi dans les polices d'assurance cyber
Les experts conseillent aux entreprises de bien comprendre les clauses en petits caractères de leur couverture cyber et de se préparer à ce qu’un nombre croissant d’assureurs contestent les demandes d’indemnisation ou résilient les contrats en invoquant de prétendues fausses déclarations.
Pourquoi les chasseurs de bogues touchent des récompenses colossales
Voici ce que les responsables de la sécurité doivent savoir concernant la collaboration avec des hackers éthiques sur les technologies émergentes telles que les blockchains.
Pourquoi les ponts entre les blockchains sont sous attaque
Les connexions entre les blockchains constituent les maillons faibles de la protection sécuritaire de cette technologie « inviolable » qui est à la base de la prochaine génération d'Internet.
L'essor du trésorier d'entreprise averti en cybersécurité
Ce sont les trésoriers qui tiennent les cordons de la bourse. Cela en fait des cibles de choix pour les cybercriminels. Voici comment déjouer les plans des méchants.
Le gouvernement fédéral va-t-il soutenir l'assurance cyber ?
Les opérateurs d'infrastructures critiques pourraient bientôt bénéficier d'une protection fédérale contre les coûts exorbitants liés aux cyberattaques. Voici pourquoi.
Surprise ! Il s'agit d'une nouvelle vulnérabilité « zero-day »
Les experts en sécurité débattent de la cause de la multiplication des failles logicielles de type « zero-day », mais ils s'accordent sur un point : comment se préparer à la prochaine attaque.
Le Ransomware frappe de plein fouet le secteur de la cyberassurance
C'est généralement aux trésoriers d'entreprise qu'il revient de rechercher une assurance contre les cyberrisques. Voici comment vous y retrouver sur ce marché en pleine évolution, où les coûts sont élevés.
Pourquoi les dirigeants d'entreprise doivent sécuriser le « Far West » du métaverse
À mesure que de plus en plus d'entreprises font leur entrée dans le métaverse, les responsables de la sécurité doivent veiller à ce que cet espace virtuel émergent soit sûr pour les clients et les employés.
Pourquoi la sécurité multicloud ne dort jamais
Pour garder une longueur d'avance sur les pirates informatiques, les entreprises doivent améliorer la visibilité et la sécurité dans les nombreux environnements cloud qui sous-tendent leurs opérations informatiques.
Les RSSI des États aux autorités fédérales : montrez-nous les fonds
Les États attendent 1 milliard de dollars de subventions fédérales en matière de cybersécurité. Voici ce qu’ils doivent savoir pour agir rapidement lorsque ces fonds destinés aux infrastructures commenceront à être débloqués.
Cryptojacking : comment empêcher les mineurs de cryptomonnaie d'infiltrer votre réseau
Les attaques liées au minage de cryptomonnaies gagnent en fréquence et en gravité, ce qui constitue une menace pour les entreprises. Voici comment riposter.
L'avenir est sans mot de passe
Les entreprises abandonnent (enfin) les mots de passe au profit de la biométrie, de l'authentification multifactorielle et des outils d'authentification unique. Voici pourquoi.
Les réunions dans le métavers sont-elles la solution pour un meilleur engagement des employés ?
Vos collaborateurs travaillent peut-être à distance, mais ils ne doivent pas pour autant se sentir isolés : découvrez comment les réunions dans le métaverse et la réalité virtuelle peuvent améliorer l'expérience des collaborateurs.
Le haut débit universel doit inclure des pratiques d'hygiène cyber
Alors que les collectivités publiques régionales et locales affectent les fonds de l'ARPA à la modernisation des services numériques, les experts plaident en faveur d'un investissement dans la cybersécurité.
Suffisamment grand pour être piraté
Les cyberattaques visant les petites et moyennes entreprises sont en forte augmentation. Nous avons demandé à des experts et à des victimes de piratage criminel quelles mesures il fallait prendre — avant qu'il ne soit trop tard.
Comment NPower crée des voies vers la prospérité
Trop de personnes ne savent pas comment se lancer dans le secteur des hautes technologies, en particulier dans les communautés défavorisées. Les formations techniques proposées par NPower contribuent au développement de cette main-d'œuvre.
L'art de la négociation en matière de Ransomware
La négociation avec les auteurs de ransomware relève à la fois du match de tennis et d'une forme d'art — c'est pourquoi la plupart des entreprises font appel à des experts pour mener ces négociations. Voici comment les meilleurs gèrent les conflits.
Plus de commerce en ligne, plus de problèmes de cybersécurité
Alors que le commerce électronique continue de connaître un essor fulgurant, la coexistence d'un ensemble hétéroclite de technologies obsolètes entraîne des failles de cybersécurité au sein des entreprises et nuit à leur résilience.
Corps électriques : les promesses de la 6G technologie sans fil
Face à la vague d'attaques massives par ransomware, les chercheurs, les pouvoirs publics et les entreprises ne se contentent plus du déploiement de la technologie sans fil 5G et cherchent à bâtir un avenir plus sûr grâce à la technologie 6G.
La pandémie a fait des RSSI des acteurs indispensables. Voici comment ils peuvent conserver leur statut
Salués comme des héros pendant la crise sanitaire, les RSSI doivent mettre en place une infrastructure sécurisée qui ouvre de nouvelles perspectives, plutôt que de devoir se contenter de se défendre contre les menaces.
La prolifération des outils menace la sécurité post-pandémique
La prolifération des outils et l'utilisation de logiciels non autorisés par les télétravailleurs constituent désormais une préoccupation majeure pour les équipes de sécurité. Les responsables de la sécurité des systèmes d'information (RSSI) ont mis au point des moyens d'améliorer la visibilité informatique.
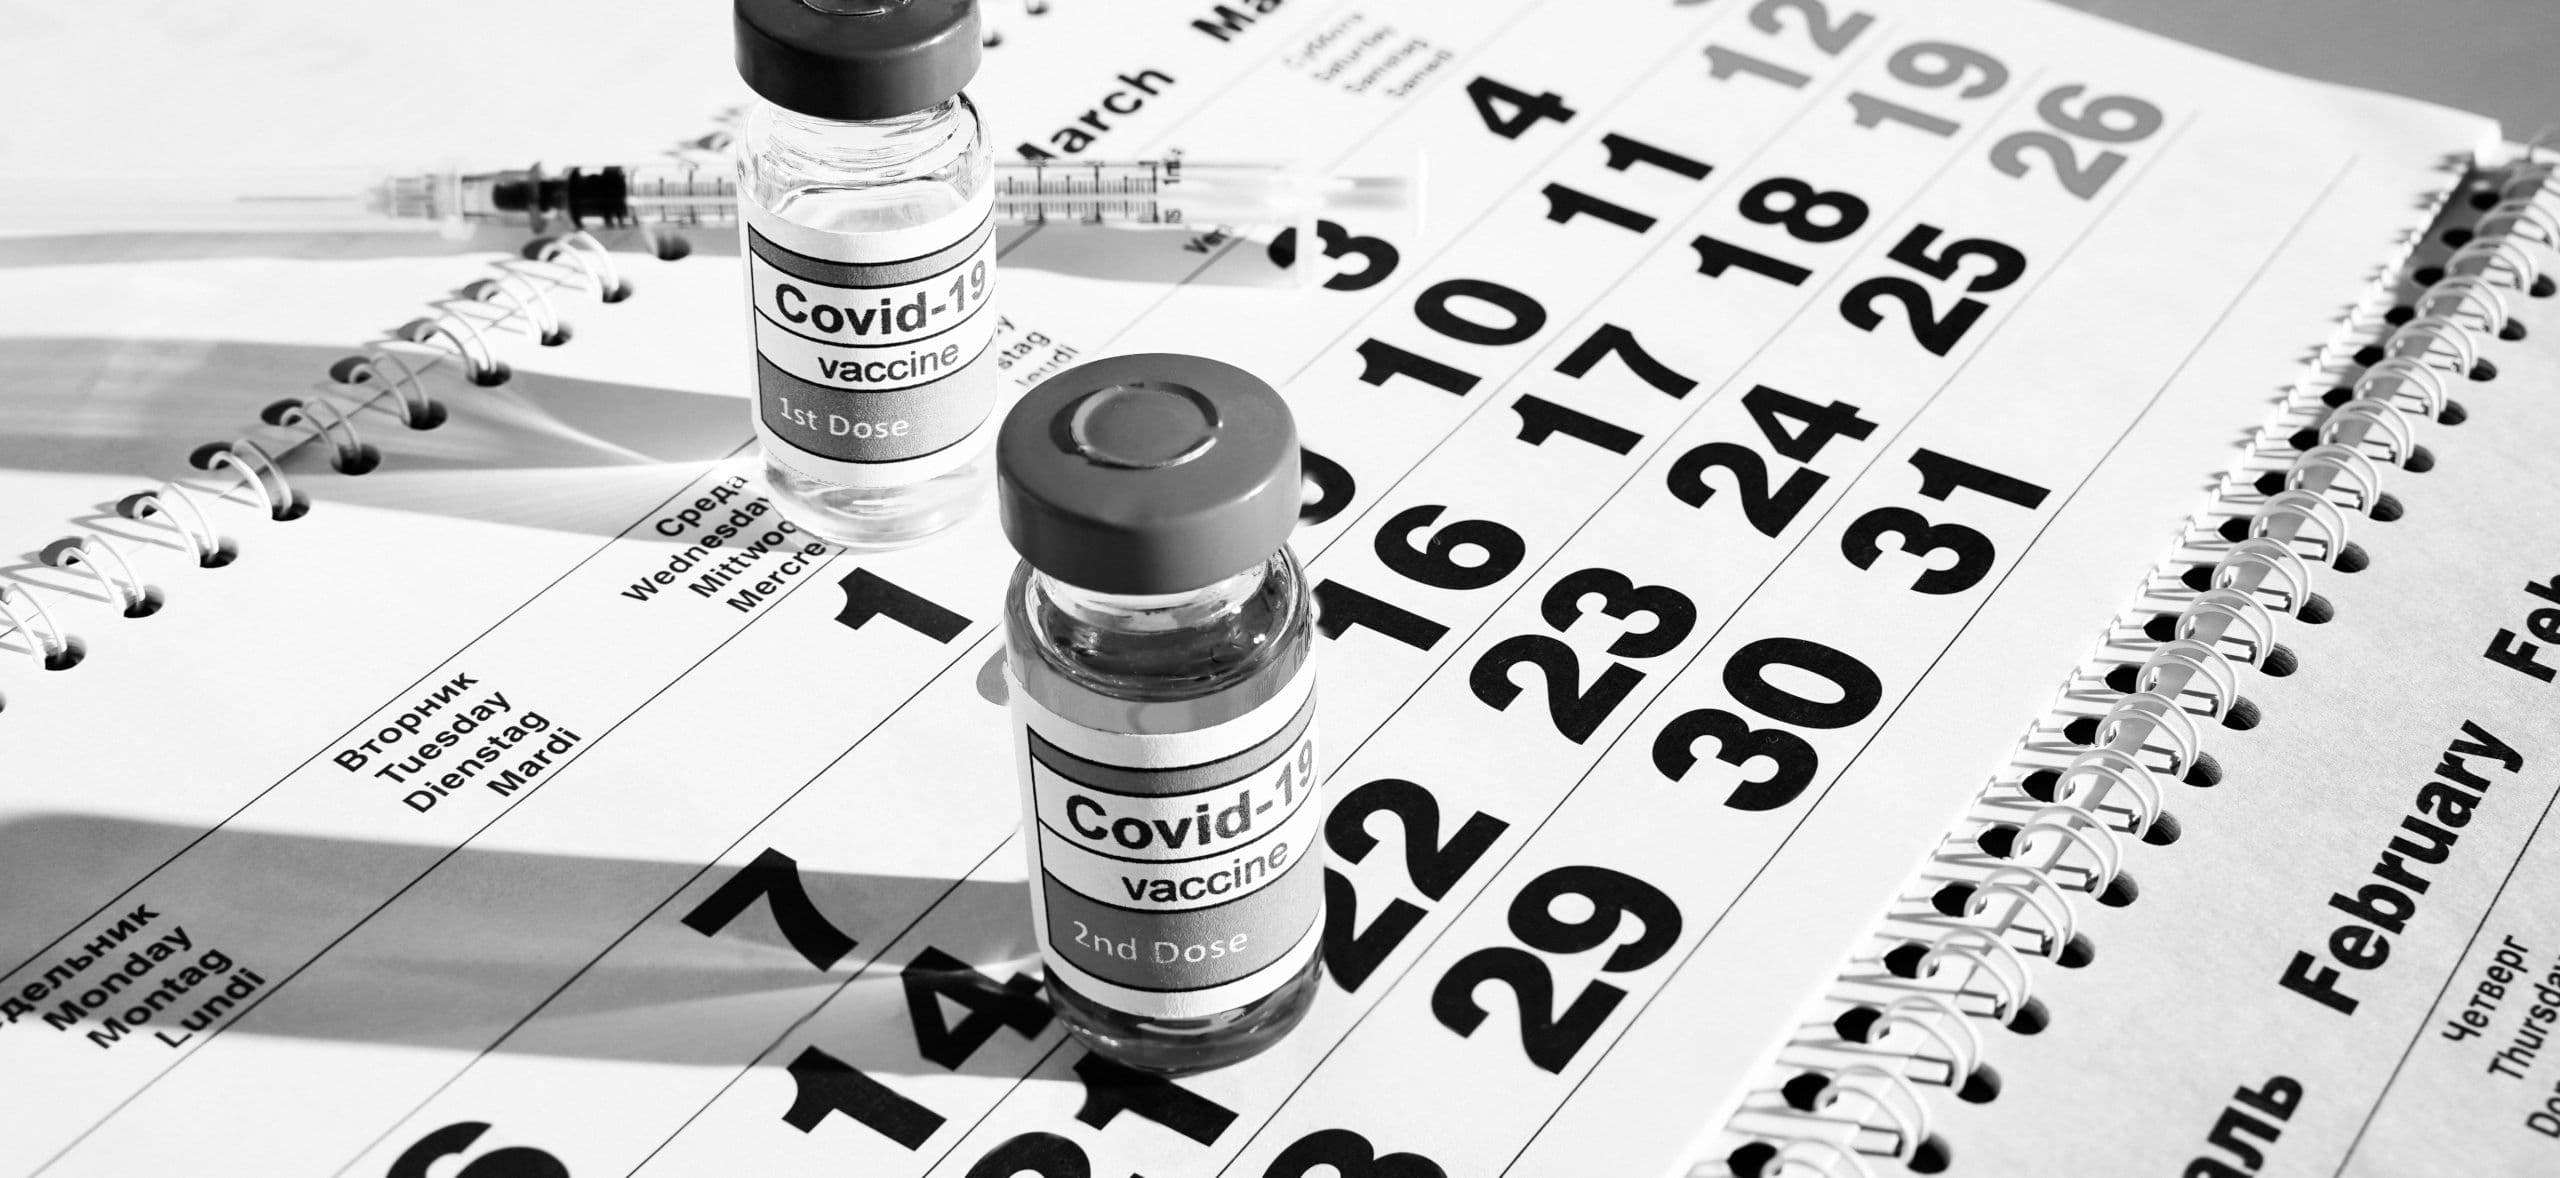
Risques liés à la chaîne d'approvisionnement pour le déploiement des vaccins
Les attaques par ransomware ont durement touché les réseaux du secteur de la santé avec la propagation du COVID-19, et les risques se sont accrus avec le déploiement mondial de la campagne de vaccination.
Qu'est-ce que la surveillance des performances ?
Découvrez la surveillance des performances ainsi que les outils qui permettent aux entreprises de surveiller, de gérer, de sécuriser et d'optimiser l'état de leurs ordinateurs et appareils.
Qu'est-ce que la gestion des configurations ?
Découvrez la gestion de la configuration informatique ainsi que les outils qui permettent de définir, d'appliquer et de garantir l'état souhaité d'un système sur l'ensemble des équipements informatiques, des serveurs et des logiciels.
Qu'est-ce que la Gestion des logiciels ?
Découvrez-en davantage sur la gestion des logiciels et sur la manière dont les solutions modernes permettent à l'équipe informatique d'améliorer son contrôle et son assistance sur l'ensemble des applications de l'entreprise.
Comment la sécurité des endpoints peut s'intégrer à une transformation numérique rapide
Les terminaux d'entreprise constituent un maillon faible majeur de la cybersécurité pendant la pandémie. Il est nécessaire de renforcer la cohérence entre la transformation numérique et la sécurité.
Comment faire de vos télétravailleurs des ambassadeurs de la sécurité
Les cyberattaques se multiplient à l'ère du télétravail, ce qui signifie que les employés ont besoin d'une formation supplémentaire en matière de sécurité afin de les sensibiliser davantage aux menaces potentielles.
Quatre cas d'utilisation illustrant comment 5G va transformer les entreprises
Alors que la mise en œuvre et le déploiement de la norme 5G se concrétisent de plus en plus, nous examinons des cas d'utilisation qui mettent en évidence à quel point cette technologie devrait être source de transformation.

