Ce sont les piratages de grande envergure qui retiennent toute l'attention. L'été dernier, il s'agissait de Barack Obama, Joe Biden, Elon Musk et Bill Gates. Des pirates informatiques ont pris le contrôle de leurs comptes Twitter et ont fini par empocher plus de 100 000 dollars dans le cadre d'une arnaque, en se faisant passer pour ces personnalités publiques et en sollicitant de l'argent auprès d'autres utilisateurs de Twitter.
Si l'on regarde au-delà des gros titres consacrés à ce braquage high-tech, on se rend compte qu'il s'agit en réalité d'une arnaque à l'ancienne. L'un des pirates informatiques aurait utilisé une technique d'ingénierie sociale de type « » pour amener un employé du service informatique de Twitter à lui communiquer les identifiants d'accès au portail principal du service client de l'entreprise.
Ces attaques d'ingénierie sociale exploitent la crédulité humaine. À l’instar des scènes tirées d’un film de la série « Ocean’s » « Ocean’s » , les pirates informatiques sollicitent l’aide d’un nombre suffisant d’employés peu méfiants, en leur demandant de leur communiquer des informations sensibles sur l’entreprise. C'est une question de chiffres. Il y a de fortes chances pour que quelqu'un finisse par s'y conformer.
C'est en partie pour cette raison que près d' , soit 55 % des dirigeants d'entreprise interrogés dans le cadre d'une récente enquête, ont déclaré considérer leurs employés comme leur principale menace en matière de sécurité — bien plus encore que les pirates informatiques eux-mêmes (29 %) et bien davantage que les collaborateurs malveillants (20 %). Ces statistiques ne sont pas anodines. Les entreprises savent que les salariés peuvent se montrer négligents, se laisser facilement tromper et se montrer parfois hostiles. C'est un problème de plus en plus épineux, en particulier dans le contexte de la pandémie de COVID-19, et de nombreuses organisations — voire la plupart — ne savent pas comment y remédier.
Alors qu' , un tiers des salariés américains travaillent toujours à distance, et que les cyberattaques et les tentatives d'intrusion ont considérablement augmenté, les experts affirment que le moyen le plus efficace d'assurer la sécurité des organisations consiste à gérer les risques liés aux salariés en les impliquant dans les efforts de cybersécurité, afin d'en faire des défenseurs de cette cause.
« C'est forcément par là qu'il faut commencer », déclare Lance Spitzner, directeur et formateur en cybersécurité au SANS Institute de Chicago. « Déterminez quels comportements humains et quels risques vous devez gérer, puis identifiez ceux auxquels vous devez accorder la priorité. »
Cela ne sera pas facile. Il faut un engagement culturel pour susciter le changement et inciter les dirigeants, tant au sein du conseil d'administration que dans les agences locales, à manifester leur volonté de participer. Il faut investir dans les outils et les technologies nécessaires pour permettre aux collaborateurs de mieux travailler. Et cela nécessite une formation bien particulière. Ce n'est pas le matraquage incessant des discours sur la sécurité ni ces formations ennuyeuses auxquelles on est obligé de participer. Il faut une formation à la sécurité sous forme de jeu qui suscite l'intérêt des employés et les implique dans le processus.
«Déterminez quels comportements humains et quels risques vous devez gérer, puis identifiez ceux auxquels vous devez accorder la priorité. »Lance Spitzner, directeur et formateur en cybersécurité au SANS Institute
« Vous devez également affecter un responsable à temps plein à la mise en œuvre des actions de sensibilisation et de formation en matière de cybersécurité », explique M. Spitzner. « Une personne qui sait bien communiquer et qui aime travailler avec les autres. » « Il vous faut une personne capable de rendre des sujets complexes accessibles à tous. »
Après avoir élaboré un plan solide et désigné un responsable et une équipe compétents pour le mettre en œuvre, les experts conseillent de se concentrer sur trois axes principaux : instaurer une culture de la cybersécurité ; promouvoir la formation et la sensibilisation ; et susciter l'engagement des collaborateurs grâce à une meilleure expérience en matière de cybersécurité.
Former des ambassadeurs de la sécurité
Lorsqu'une culture de la cybersécurité est en place, la réduction des risques liés à l'humain tend à se faire plus naturellement. En effet, la sensibilisation à la sécurité et les comportements qui en découlent s'intègrent rapidement et naturellement dans les activités quotidiennes.
Selon M. Spitzner, l'une des habitudes les plus importantes, mais aussi les moins mises en pratique, que les organisations doivent adopter consiste à former en permanence leurs collaborateurs et à les sensibiliser. Ils devraient s'efforcer de mener une action régulière et soutenue afin de promouvoir de bonnes pratiques en matière de cybersécurité. Varier les approches peut s'avérer utile : selon lui, les organisations les plus dynamiques et les plus performantes alternent les programmes éducatifs et les campagnes créatives.
Par exemple, l'équipe chargée de la formation à la sécurité d'un fabricant multinational de boissons collabore avec les responsables régionaux de la communication, du marketing et des ventes de l'entreprise afin d'adapter les messages relatifs à la cybersécurité aux besoins locaux. Il s'agit notamment des pratiques culturelles et des incidents liés à la cybersécurité. Ainsi, si une région donnée était confrontée à une vague d'attaques par hameçonnage visant à inciter les collaborateurs à cliquer sur des liens liés à une fête culturelle à venir, l'équipe chargée de la sensibilisation à la sécurité pourrait consacrer davantage de temps à la diffusion de communications numériques afin d'aider les collaborateurs à reconnaître et à déjouer de telles attaques.
Par ailleurs, l'entreprise de boissons désigne des « champions » (ou ambassadeurs parmi les employés) dans chaque région afin d'encourager ses quelque 30 000 collaborateurs à travers le monde à participer aux programmes de cybersécurité. Selon des experts en sécurité tels que M. Spitzner, les « champions » constituent généralement l’un des outils les plus rentables dont dispose une entreprise, et ils jouissent d’une crédibilité considérable auprès de leurs collègues. Il s'agit notamment de formations à la sécurité et de campagnes de sensibilisation articulées autour d'activités ludiques, telles que des jeux virtuels et des défis dans le cadre desquels les employés peuvent répondre à un quiz sur les bonnes pratiques en matière de cybersécurité afin de tenter de remporter un petit lot. L'entreprise de boissons a constaté que le fait d'offrir comme lots ses propres produits avait entraîné une augmentation exponentielle du nombre de participations au jeu.
Au sein du plus grand assureur suisse, Zurich Insurance Group, Janet Roberts est responsable mondiale du programme de formation et de sensibilisation à la sécurité de l'entreprise. Elle propose également à ses collaborateurs un programme régulier d'exercices ludiques, de formations en ligne, de conseils et de courtes vidéos interactives. C'est une réussite parce que l'équipe de Roberts n'en fait pas trop. Ils vous fournissent des informations sous forme de petites doses faciles à assimiler, au lieu de vous obliger à suivre des sessions de formation d'une heure.
« Les gens parcourent les informations ; ils ne prennent pas toujours le temps de les lire dans leur intégralité », explique M. Roberts. « C’est d’autant plus vrai aujourd’hui que de plus en plus de personnes travaillent à distance et ont des enfants, des chiens et toutes sortes d’autres sources de distraction. » Vous devez donc partir du principe que vous disposez de 30 secondes par minute pour leur faire comprendre une idée. Vous ne pouvez pas croire que, simplement parce qu'ils restent chez eux, ils ont tout leur temps. « Vos informations doivent être faciles et rapides à assimiler pour eux. »
Puis recommencez l'entraînement
Trop d'organisations font exactement le contraire : elles submergent leurs collaborateurs d'informations techniques et sans importance. « L’une des erreurs les plus courantes commises par les professionnels de la sécurité consiste à submerger les employés d’informations », explique M. Spitzner. « Les travailleurs trouvent déjà que la sécurité est source de confusion, d’intimidation et d’angoisse. » Du coup, à un moment donné, l'employé finit par baisser les bras, décide qu'il s'en fiche ou cesse d'écouter. « La réalité de notre métier, c’est que nous devons rendre la sécurité aussi simple que possible. »
Pour ce faire, il suggère de proposer des informations concises et faciles à assimiler sur des sujets clés et pertinents, plutôt que de vouloir tout couvrir. Une micro-vidéo de formation, par exemple, sur la manière de lutter contre la menace croissante des ransomwares. Ou encore un quiz ludique sur les moyens de repérer une tentative de hameçonnage sophistiquée.
«Nous installons des correctifs sur les ordinateurs chaque mois. » Nous devons également sensibiliser les gens afin qu’ils maintiennent à jour leurs connaissances et leurs habitudes en matière de cybersécurité. »Lance Spitzner, directeur et formateur en cybersécurité au SANS Institute
« L’essentiel à retenir, c’est qu’il faut faire ces choses de manière continue tout au long de l’année », explique-t-il. « Ne vous contentez pas de leur enseigner une fois, puis de les oublier. » Nous installons des correctifs sur les ordinateurs chaque mois. « Nous devons également sensibiliser les gens afin qu’ils maintiennent à jour leurs connaissances et leurs habitudes en matière de cybersécurité. »
Susciter l'intérêt par l'expérience
Une autre façon de maintenir l'engagement des employés en matière de cybersécurité consiste à en faire une expérience positive, plutôt que négative. Frank Dickson, analyste en cybersécurité chez IDC, affirme que de nombreuses entreprises continuent d'adopter une approche autoritaire en matière de cybersécurité. Ce sont eux qui fixent les règles en matière de politique et de procédure. Ils soulignent que les contrevenants risquent des sanctions, voire le licenciement. Cela ne fait que créer une relation conflictuelle avec les salariés qui, de nos jours, ont déjà suffisamment de stress à gérer.
« Certaines entreprises se contentent de punir leurs employés : s’ils commettent une erreur, ils peuvent être contraints de suivre une formation de deux heures sur les ransomwares ou recevoir chaque jour des avertissements par e-mail leur rappelant de ne pas réitérer ce type de comportement », explique M. Dickson. « Ce que les entreprises doivent garder à l’esprit, c’est qu’elles créent des relations conflictuelles avec des personnes qui pourraient être des employés de première ligne et avoir un impact direct sur le chiffre d’affaires. » « Les cocher un par un, ce n’est pas la bonne méthode. »
M. Roberts est du même avis. « Nous formons et sensibilisons nos collaborateurs afin de les aider à acquérir les connaissances nécessaires pour qu’ils se sentent en confiance pour incarner l’entreprise et devenir pour nous de véritables ambassadeurs de la sécurité », explique-t-elle. « Nous voulons qu’ils participent et qu’ils n’aient pas peur de ce que nous faisons. »
Selon M. Dickson, l'un des moyens d'encourager la participation consiste à doter les employés d'appareils leur offrant une expérience utilisateur enrichissante, qu'il s'agisse d'ordinateurs portables, de smartphones, de tablettes, d'ordinateurs de bureau ou d'imprimantes. Essayer d'économiser 200 dollars sur un ordinateur portable fourni par l'entreprise, mais trop petit pour une utilisation quotidienne, ne fait qu'inciter les employés à utiliser leurs appareils personnels, contournant ainsi les mesures de sécurité de l'entreprise.
Selon M. Dickson, cette attention portée à l'expérience utilisateur ne devrait pas être une considération secondaire, comme c'est le cas dans de nombreuses entreprises. Selon lui, si les employeurs souhaitent que leurs salariés effectuent leur travail en toute sécurité, les entreprises doivent leur fournir, en toute sécurité, des appareils et des applications qui leur permettent également d'être plus productifs.
De même, les entreprises peuvent offrir à leurs salariés un accès simple et sécurisé à leurs réseaux d'entreprise. Bien que les noms d'utilisateur et les mots de passe ne constituent plus depuis des années des mécanismes de sécurité efficaces, les entreprises continuent de s'y accrocher, en exigeant de leurs employés qu'ils les mettent à jour tous les 90 jours. En attendant, les réseaux privés virtuels (VPN) continuent de dérouter et de frustrer les employés. « C'est la deuxième raison la plus fréquente (après la récupération de mot de passe) pour laquelle les collaborateurs à distance sollicitent l'assistance informatique », explique M. Dickson.
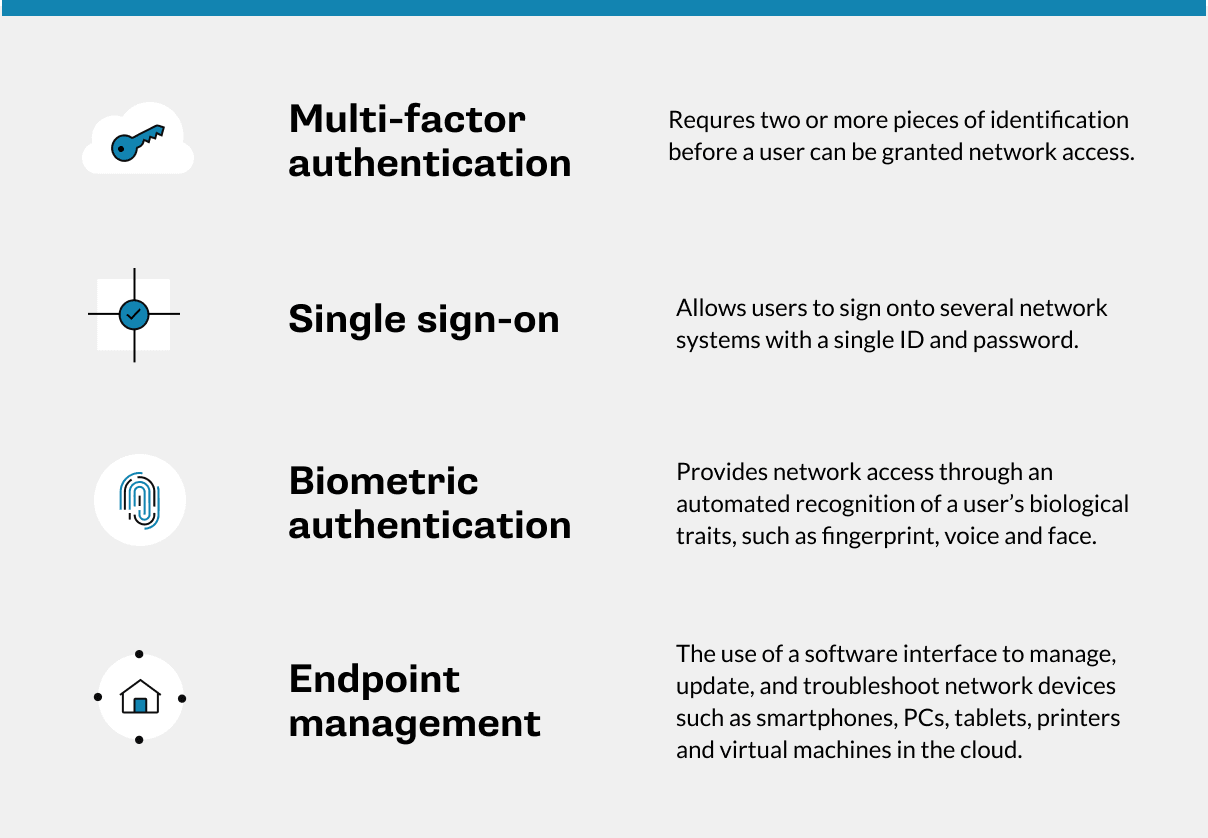
Il existe de meilleures solutions à envisager pour rendre la cybersécurité moins envahissante, fait-il remarquer. Il s'agit notamment de l'authentification multifactorielle , de l'authentification unique, , de l'authentification sans mot de passe, de l'authentification biométrique , de la gestion des terminaux et , ainsi que des solutions .
« Si vous souhaitez véritablement mobiliser vos collaborateurs et en faire des ambassadeurs de la cybersécurité, vous devez vous assurer qu’ils en perçoivent les avantages pour eux-mêmes », explique M. Dickson. « Pour y parvenir, il faut veiller à ce qu’ils bénéficient toujours d’une expérience utilisateur positive, afin qu’ils aient envie de participer. »

