Le piratage monumental de SolarWinds, « » of 2020 – au cours duquel des pirates ont injecté du code malveillant dans des logiciels couramment utilisés pour s'introduire dans des dizaines de milliers de réseaux gouvernementaux et d'entreprises – a permis de tirer une leçon essentielle : il ne suffit pas de sécuriser votre propre infrastructure ; vous devez surveiller l'ensemble de votre écosystème de fournisseurs.
En effet, 62 % des intrusions dans les réseaux trouvent leur origine chez des tiers, selon un rapport de Verizon 2022 , et 73 % des organisations interrogées dans le cadre d’une étude de KPMG ont déclaré avoir subi au moins une perturbation importante due à un incident cybernétique impliquant un tiers au cours des trois dernières années.
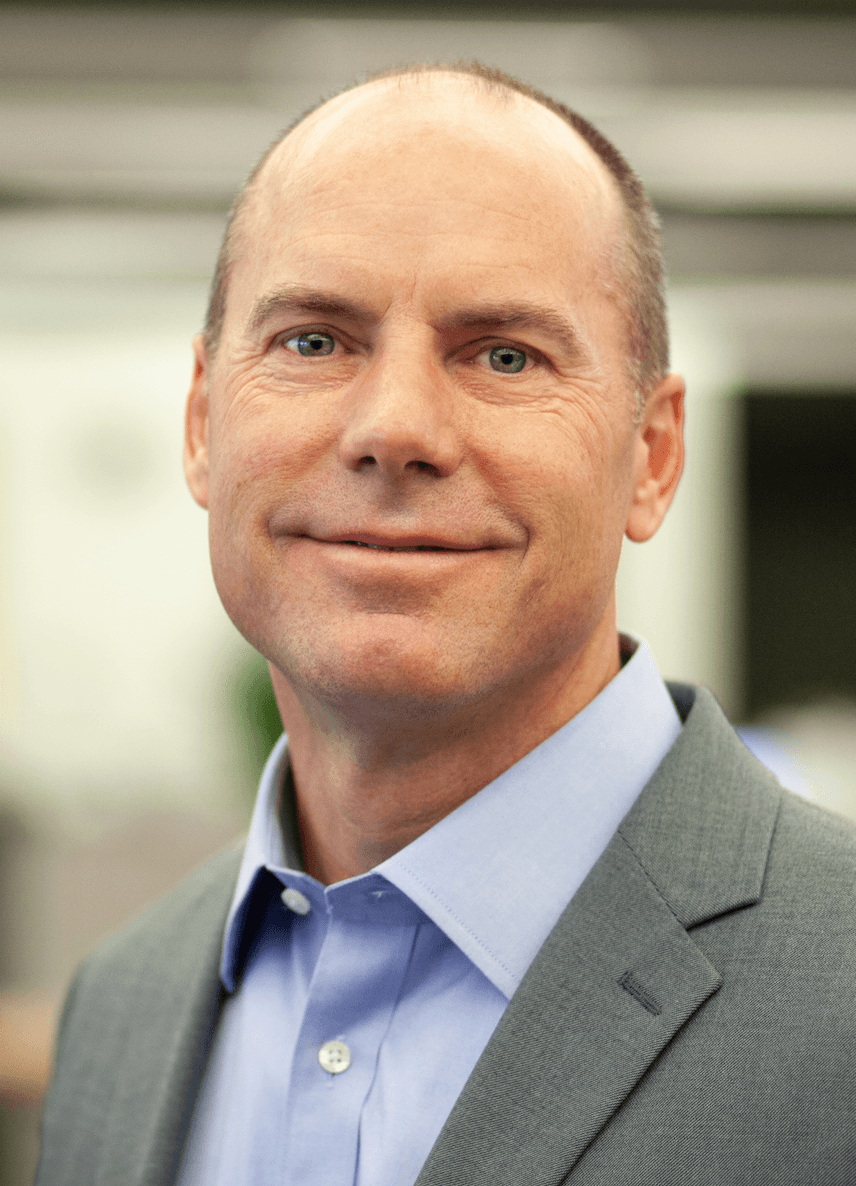
En tant que directeur des systèmes d'information (DSI) chargé de la cybersécurité chez Leo A Daly, un cabinet international d'architecture et d'ingénierie comptant 800 collaborateurs et 32 sites, principalement aux États-Unis, Stephen Held (à droite) se tient informé de ces statistiques. Il est également conscient de ce qui est sans doute la question la moins souvent posée en matière de risques liés aux tiers.
Que se passe-t-il lorsque vous êtes la tierce partie ?
La question de l' des risques liés aux tiers est presque toujours abordée selon une perspective interne. Qui sont les fournisseurs de logiciels d' , et les autres tiers de votre écosystème cybernétique susceptibles de vous causer accidentellement du tort ? C'est une question essentielle à se poser, mais qu'en est-il du revers de la médaille : votre cabinet d' , , présente-t-il un risque pour vos clients ?
Un client de grande envergure et influent, ou qui détient une quantité importante de données sur les consommateurs ( ) , constituera une cible de choix pour les cybercriminels. Et cela fait de vous une cible, vous aussi.
C'est le genre de situation qui empêche M. Held de dormir la nuit, dit-il, et il est déterminé à faire en sorte que son cabinet ne soit pas à l'origine d'une agression dont serait victime l'un de ses associés.
, de Focal Point, a eu l'occasion de s'entretenir avec M. Held afin d'en savoir plus sur la manière dont son organisation fait face aux menaces actuelles.
[Cette interview a été remaniée pour plus de clarté et pour des raisons de longueur.]
On ne s'imaginerait pas qu'un cabinet d'ingénierie en architecture soit exposé aux cyberattaques, mais il est clair que cette éventualité vous préoccupe. Pourquoi donc ?
C'est exactement ce que je me suis dit après plusieurs années passées à occuper le poste de directeur informatique au sein de l'entreprise.
Mais la situation a changé à mesure que nous constations une évolution croissante des vecteurs d'attaque. Les pirates informatiques ne cherchent peut-être pas vraiment à s'en prendre à vous, mais ils pourraient vous prendre pour cible afin d'atteindre une personne de votre entourage. Selon le profil de vos clients ou si vous travaillez avec des entités gouvernementales relevant de la loi « » (), vous pourriez être davantage exposé à des attaques.
«Selon la nature de votre clientèle ou si vous travaillez avec des organismes publics, vous pourriez être davantage exposé aux attaques. »
Aujourd'hui, quel que soit votre secteur d'activité, vos partenaires des secteurs public et privé exigent tous des normes plus strictes en matière de cybersécurité, de protection des données et de reprise après sinistre. C'est pour ces raisons que nous avons dû veiller à ne pas être la cible la plus facile.
Comment faites-vous pour y parvenir ?
Nous abordons le paysage des attaques sous plusieurs angles différents. Par exemple, notre environnement compte environ 1 200 ordinateurs. Il est tout à fait possible que quelqu’un tente de s’en servir pour lancer une attaque par déni de service distribué (DDoS) de type « » . Cela n'aurait pas forcément de rapport avec notre activité. Ils ne voudraient probablement pas voler des plans architecturaux ; ils veulent simplement prendre le contrôle de ces appareils pour s'en prendre à quelqu'un d'autre. Nous devons donc tout mettre en œuvre pour protéger nos clients contre tous ces scénarios.
Quelles autres mesures prenez-vous pour éviter d'être à l'origine du piratage d'un client ?
Eh bien, outre les attaques DDoS, nous devons prendre en compte tous les différents types de vecteurs d'attaque existants et mettre en place les technologies et les processus adaptés pour les sécuriser.
Tout cela est en grande partie lié à la sécurité de la chaîne d'approvisionnement logicielle d' et aux logiciels que nous utilisons. Si un de nos produits fait la une de l’actualité en raison d’une vulnérabilité, comme SolarWinds, MOVEit, je dois savoir si nous l’utilisons et, le cas échéant, si nous l’entretenons correctement et si les correctifs sont bien installés. Cela vaut pour tous nos logiciels, car nous savons que tous les logiciels comportent des failles de sécurité.
En tant que professionnel de la sécurité, qu'est-ce qui vous empêche de dormir la nuit ?
Qu'est-ce qui ne m'empêche pas de dormir ? Il y a deux choses auxquelles je pense le plus souvent : la première, c'est ce que je dis au monde extérieur.
«» : l'IA est utilisée pour générer des attaques de hameçonnage « grammaticalement parfaites ». Cela signifie que les indicateurs sur lesquels nous nous sommes appuyés et avec lesquels nous nous sommes formés pour détecter une fraude ne sont plus valables. »
Nous menons ce genre de discussions afin de partager les meilleures pratiques en matière de cybersécurité et de sensibiliser nos interlocuteurs, dans l'espoir de nous aider mutuellement, tout en sachant que nous avons encore beaucoup à apprendre. La sécurité est une cible mouvante. À mesure que les défenses s'améliorent, les attaques gagnent en sophistication. J'ai récemment appris comment l' , un système d'intelligence artificielle (IA) de , est utilisé pour générer des attaques de hameçonnage « grammaticalement parfaites » . Cela signifie que les indicateurs sur lesquels nous nous sommes appuyés et avec lesquels nous nous sommes formés pour détecter une fraude ne sont plus valables.
L’autre point – et c’est peut-être ce qui m’inquiète le plus – c’est que d’autres entreprises bien plus grandes que la nôtre et disposant de ressources plus importantes continuent d’être victimes de piratages . Je regarde le temps et les efforts que consacrent les « s » lorsqu’ils sont pris pour cible, et c’est impressionnant. Personne ne souhaite devoir envoyer des notifications à ses clients pour les avertir d'une violation de données. J'essaie toujours d'anticiper cela.
Quelle technologie utilisez-vous pour sécuriser votre réseau ?
Nous utilisons une combinaison de technologies de sécurité, notamment la gestion des événements et des incidents de sécurité (SIEM), la détection des intrusions, l'atténuation des intrusions et les solutions de protection des terminaux « ». Nous utilisons l'authentification multifactorielle (MFA) d' plutôt que les mots de passe . Nous séparons les droits d'administrateur. Nous utilisons par ailleurs une plateforme de consolidation de serveurs de fichiers et de stockage en réseau (NAS) qui permet de gérer un environnement géographiquement dispersé et de synchroniser les fichiers tout en tirant parti de certaines fonctionnalités de sécurité intégrées.
Nous veillons également à ce que chacun de nos collaborateurs suive une formation annuelle sur la sécurité dispensée par l' , dont une partie est consacrée aux menaces internes .
Avez-vous déjà frôlé la catastrophe parce que des employés ont été victimes d'une arnaque ?
Oui, ces derniers temps, on a constaté que des employés recevaient des SMS ou des e-mails prétendument envoyés par des PDG ou des directeurs financiers, dans lesquels on pouvait lire des messages du genre : « Bonjour, j'essaie de distribuer quelques cadeaux. » « Allez acheter tout un tas de cartes-cadeaux Amazon à 100 dollars et envoyez-les-moi. »
Nous avions effectivement un employé qui avait acheté ces cartes-cadeaux, mais nous avons heureusement pu le repérer, car cet employé s'est présenté devant le directeur financier et lui a demandé : « Que voulez-vous que j'en fasse maintenant ? »
Nous disposons d'un service comptable assez bien rodé qui nous aide à garder un contrôle strict sur ce genre de situations, mais nous formons également nos collaborateurs à rester vigilants face à ce type d'escroqueries. Et nos collaborateurs se sont montrés plutôt efficaces pour nous signaler les cas d'ingénierie sociale qu'ils ont constatés.
Le modèle « zero trust » fait-il partie de votre stratégie de cybersécurité ?
Nous avons évoqué l'adoption d'une approche « » (confiance par défaut, zéro confiance) . Mais cela représente une charge de travail considérable et va vraiment à l'encontre d'un environnement de travail hautement collaboratif. Nous voulons le faire. Nous souhaitons adopter le modèle « zero trust ». Mais nous n'en sommes pas encore là. Cela nécessiterait une réorientation majeure de la gestion du réseau, ce qui prendra du temps.
POUR EN SAVOIR PLUS
Découvrez d'autres interviews exclusives avec des responsables de la sécurité dans notre série « Success Stories ».
- Joseph Karpenko, de Stratascale, s'exprime sur…
: DE LA GESTION DES FAILLES À LA STRATÉGIE D'ENTREPRISE - Ken Fishkin, « évangéliste de la vie privée » chez Lowenstein Sandler, s'exprime sur…
DES FORMATIONS EN CYBERSÉCURITÉ ENNUYEUSES - Mike Wilkes, le « super-héros » de Marvel, s'exprime sur…
L'UTILISATION DE L'IA POUR LUTTER CONTRE LA CYBERCRIMINALITÉ - « Ash Hunt » d’Apex Group sur…
PRÉVOIR (AVEC PRÉCISION) LES RISQUES CYBERNÉTIQUES GRÂCE À CETTE FORMULE - Jeff Aguilar du Comté de LA sur…
COMMENT IL FORME (ET REFORME) LES EMPLOYÉS POUR LUTTER CONTRE LE PHISHING - Dennis Leber d'Honest Medical Group sur…
POURQUOI IL NE PARLE PAS (BEAUCOUP) DE CYBERSÉCURITÉ AVEC LE CONSEIL D'ADMINISTRATION - Michael Adams de Zoom sur…
ATTEINDRE LA CYBERSÉCURITÉ 2,0 GRÂCE AU SCORING DU RISQUE CYBER

