Malgré les menaces croissantes que représentent les pirates informatiques utilisant des outils d'intelligence artificielle (IA) générative pour s'infiltrer dans les réseaux d'entreprise, de plus en plus de professionnels de la sécurité estiment désormais que cette technologie peut également dissuader de telles menaces.
En effet, selon une enquête menée par Gartner à la fin de l'année dernière, plus d'un tiers (34 %) des organisations utilisent déjà ou sont en train de mettre en place des outils de sécurité basés sur l'IA afin d'atténuer les risques d' s liés auxs d'IA générative. Ce mois-ci, Microsoft, acteur majeur de la course aux outils d'IA, a lancé Microsoft Copilot for Security, un assistant IA qui, selon l'entreprise, permettra de lutter contre la cybercriminalité bien plus rapidement et avec une plus grande précision.
Alors que les hackers « white hat » comme les « black hat » se tournent vers l'IA à un rythme presque ahurissant, , responsable du centre de coordination d' , a jugé utile de demander à l'un des esprits les plus brillants du secteur de la cybersécurité quelle direction les choses allaient prendre.
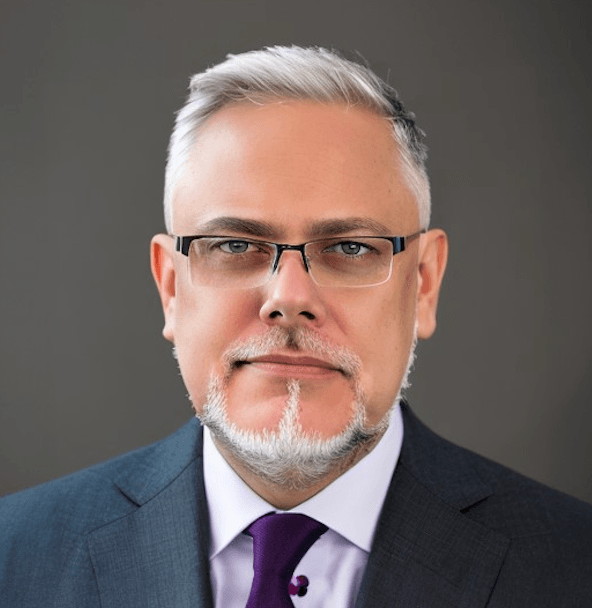
Voici Mike Wilkes (photo ci-dessus). En tant que responsable de la sécurité des systèmes d'information (RSSI) chez Marvel Entertainment de 2016 à 2018 , M. Wilkes a supervisé la protection des réseaux abritant les actifs liés aux super-héros de ce géant du cinéma, notamment , « The Avengers », « Spider-Man », « She-Hulk », et , « X-Men ».
Aujourd’hui, M. Wilkes – qui a également occupé le poste de RSSI chez SecurityScorecard, Lark Health et l’ASCAP – dispense des cours sur la cybersécurité et l’innovation technologique à l’université de New York (NYU), dirige une société appelée « The Security Agency » qui aide les RSSI en situation de transition ou exerçant à temps partiel à trouver un emploi, et fait partie d’un groupe de travail du Forum économique mondial consacré à la sécurité de l’ , de l’informatique quantique et de l’ . Il est également titulaire d'un master en philosophie de l'université de Stanford, ce qui, selon lui, fait de lui un théoricien dans l'âme, malgré ses 30 ans d'expérience technique dans la mise en place d'infrastructures critiques .
Lors d'un entretien approfondi mené récemment, nous avons interrogé M. Wilkes sur divers sujets liés à l'intelligence artificielle et à la cybersécurité. Voici ce qu'il avait à dire :
(L'entretien ci-dessous a été remanié pour des raisons de clarté et de concision.)
Qu'est-ce qui vous préoccupe le plus concernant le fait que des pirates informatiques utilisent l'IA pour lancer des attaques de plus en plus importantes ?
Le fait que n'importe qui puisse devenir un cybercriminel de nos jours. Ces capacités ne sont plus l'apanage des seuls États-nations et du crime organisé. Tout le monde a désormais accès à des outils puissants, dignes d'un État-nation. Il s'agit de la démocratisation de la criminalité, et l'IA rend cette démocratisation possible.
«Ma grand-mère pourrait très bien devenir une hackeuse d’élite si elle disposait des bons outils et d’un accès aux réseaux de l’AARP et des communautés de retraités locales. »
Ma grand-mère pourrait très bien devenir une hackeuse de haut vol si elle disposait des bons outils et avait accès aux réseaux de l'AARP et des résidences pour seniors locales. Et nous, en tant que défenseurs, assistons aujourd’hui au retour d’ d’adolescents qui s’ennuient et qui lancent des attaques, certains de leur propre initiative, d’autres parce qu’ils y sont contraints par des brimades. Les équipes d'intervention en cas d' s font désormais appel à des conseillers d'orientation du lycée dans le cadre des négociations relatives au ransomware « » afin de trouver des solutions.
Cela vous préoccupe-t-il que des entreprises transmettent des données sensibles à des assistants IA tels que ChatGPT ?
Pas vraiment.
Vraiment.
Un peu de sensibilisation et la mise en place de mesures de protection contribuent grandement à atténuer ce risque.
Mais nous avons déjà vu cela se produire.
Personne ne s'est indigné des implications en matière de sécurité et de divulgation d'informations liées au fait d'autoriser Grammarly ou Google à examiner des documents en temps réel. Lorsque vous rédigez des e-mails, les systèmes savent exactement quels mots vous avez écrits et utilisent même des algorithmes basés sur des « tokens » pour deviner quel pourrait être votre prochain mot.
Depuis des années, les données quittent les entreprises. Je dis souvent que les données sont comme l'eau qui s'écoule vers le bas : elles trouveront toujours le moyen d'arriver là où on en a besoin. Mais il semble désormais que l'omniprésence et le battage médiatique autour de l' , notamment en ce qui concerne ChatGPT , aient suscité une inquiétude démesurée, alors même que ce phénomène existe depuis longtemps avec d'autres outils.
Les outils d'IA tels que Copilot de Microsoft ne constituent-ils que la partie émergée de l'iceberg en matière de lutte contre les cybermenaces ?
Je pense que oui. Microsoft Copilot aidera les analystes à passer moins de temps sur les détails obscurs des journaux d'événements Windows, afin qu'ils puissent consacrer davantage de temps à apporter une valeur ajoutée à leurs centres d'opérations de sécurité (SOC) ..
«Les entreprises peuvent utiliser l’IA pour mener des tests d’intrusion plus efficaces en mettant en place des tests légers et continus grâce à l’automatisation, ce qui permet de réserver les tâches les plus intéressantes aux humains. »
Ce type d'assistants ne cessera de se multiplier, car les machines sont particulièrement efficaces pour analyser rapidement de grandes quantités de données et aider à déterminer s'il y a une anomalie et ce qui pourrait constituer un détail important, tout en allégeant considérablement la charge de travail des analystes en sécurité.
En quoi cela permet-il de réduire les risques ? Eh bien, cela réduit le risque en permettant aux entreprises de s'appuyer sur la participation collective pour élaborer et mettre en œuvre des politiques et des procédures plus pertinentes. L'identification des meilleures pratiques et la rédaction de manuels d'intervention et de procédures opérationnelles standard (SOP) plus cohérents sont soudainement devenues beaucoup plus faciles. Ils peuvent mener des audits et des examens des droits d'accès plus efficaces. Ils peuvent ainsi identifier et mettre en évidence les divergences entre leurs politiques et leurs pratiques réelles, puis y remédier. Ils peuvent en outre recourir à l'IA pour mener des tests d'intrusion plus efficaces, en mettant en place une capacité de tests légers et continus grâce à l'automatisation « », ce qui permet de réserver les tâches les plus intéressantes aux humains.
Au-delà des outils d'IA, que peut-on faire pour lutter contre ces menaces ?
Les malfaiteurs rencontrent moins d’obstacles, car ils n’ont pas à faire face à la surveillance des pouvoirs publics ni aux exigences réglementaires de l’ comme c’est le cas pour nous tous. De ce fait, ils sont capables d'innover et de s'adapter plus rapidement que nous.
Notre cyber-résilience collective ne repose donc pas sur un seul nouvel outil, une seule nouvelle technologie ou un seul nouvel algorithme ; elle repose en réalité sur des communautés de partage d'informations telles que les ISAC (centres de partage et d'analyse d'informations) et ainsi qu'Infragard. Je pense que nous devons redoubler d'efforts pour renforcer l'adhésion et la participation à ces groupes de partage de renseignements sur les menaces.
Pour que notre économie et notre société, qui repose sur le numérique, fassent preuve de résilience, nous devons considérer le secteur privé comme le moteur de notre économie et reconnaître que l'ensemble de ce système est vulnérable et exposé à des risques systémiques. Le risque systémique est une propriété émergente des systèmes complexes, fortement interconnectés et interdépendants. Pour réduire ce risque systémique, nous devons agir comme une colonie de suricates postés à l’entrée de nos terriers, chacun regardant dans une direction différente vers l’horizon, à l’affût de menaces et de signes de prédateurs, et donnant immédiatement l’alerte dès que nous apercevons quelque chose qui mérite d’être signalé aux autres.
Cela atténue l'impact global des cyberattaques et réduit les risques pour l'ensemble de la communauté.
Voyez-vous des similitudes entre l'univers Marvel et le monde de la cybersécurité ?
Oh, tout à fait. C'est peut-être le philosophe qui sommeille en moi, mais notre avenir recèle à la fois des dystopies et des utopies. Les technologies telles que l'IA ne sont ni bonnes ni mauvaises en soi ; elles ne font que renforcer les intentions et les visions des individus concernant l'avenir de l'humanité.
«Dans l’Univers cinématographique Marvel, il y a peut-être 5 000 personnages très attachés à leurs principes, comme Captain America, et d’autres… dont les choix technologiques ont entraîné des catastrophes. »
Mais elles sont, bien sûr, comme cette fameuse épée à double tranchant. Grâce à elles, nous pouvons façonner un avenir pour l’humanité et un bonheur de plus en plus utopique, fait de liberté et de prospérité pour tous – ou, si nous choisissons de prendre le chemin inverse, nous comporter en crétins égoïstes et donner naissance à toutes sortes de dystopies. C'est à nous qu'il revient de faire ce choix, ce qui est un thème récurrent dans de nombreuses histoires que l'on retrouve dans les bandes dessinées et les films.
Dans l'Univers cinématographique Marvel, on compte peut-être 5 000 personnages aux principes bien ancrés, comme Captain America, et d'autres plus complexes, dont les choix technologiques (les Pierres d'Infinité) ont entraîné des catastrophes, comme dans 2018’s Avengers : Infinity War et 2019’s Avengers : Endgame. De nombreux personnages ne sont pas nécessairement des méchants, mais plutôt des anti-héros ; ce sont simplement des êtres humains. Même Thanos (un méchant incarné par Josh Brolin, dont le personnage cherchait à apporter la stabilité à l'univers en utilisant le pouvoir des six Pierres d'Infinité pour anéantir la moitié de sa population) dispose d'un groupe de partisans qui adhèrent à sa conception éthique fondée sur l'utilitarisme.
De même, tous ceux qui utilisent l'IA à des fins discutables ne sont pas nécessairement malveillants. Certains sont exactement comme Thanos : ils réagissent face à ce qu'ils perçoivent comme un déséquilibre ou un danger pour la société dans son ensemble. Ils pourraient mener des projets technologiques qui, selon eux, contribueront à rendre l'univers meilleur et plus durable, même si le reste d'entre nous n'est pas d'accord avec leurs objectifs ou leurs méthodes.
Ce dont nous avons besoin, c'est de veiller à ce que toutes les voix soient entendues et de tracer notre voie avec empathie, dans le respect mutuel et avec le sentiment d'un destin commun. Nous n'avons qu'une seule Terre à préserver et, contrairement aux jeux vidéo, il n'y a pas de seconde chance.
POUR EN SAVOIR PLUS
Découvrez d'autres interviews exclusives avec des responsables de la sécurité dans notre série « Success Stories ».
- Joseph Karpenko, de Stratascale, s'exprime sur…
: DE LA GESTION DES FAILLES À LA STRATÉGIE D'ENTREPRISE - Ken Fishkin, « évangéliste de la vie privée » chez Lowenstein Sandler, s'exprime sur…
DES FORMATIONS EN CYBERSÉCURITÉ ENNUYEUSES - « Ash Hunt » d’Apex Group sur…
PRÉVOIR (AVEC PRÉCISION) LES RISQUES CYBERNÉTIQUES GRÂCE À CETTE FORMULE - Jeff Aguilar du Comté de LA sur…
COMMENT IL FORME (ET REFORME) LES EMPLOYÉS POUR LUTTER CONTRE LE PHISHING - Dennis Leber d'Honest Medical Group sur…
POURQUOI IL NE PARLE PAS (BEAUCOUP) DE CYBERSÉCURITÉ AVEC LE CONSEIL D'ADMINISTRATION - Stephen Held de Leo A Daly sur…
L'AUTRE FACE DU RISQUE LIÉ AUX TIERS - Michael Adams de Zoom sur…
ATTEINDRE LA CYBERSÉCURITÉ 2,0 GRÂCE AU SCORING DU RISQUE CYBER

