On ne s'attendrait pas à ce qu'un musicien de jazz professionnel devienne un expert en politiques de cybersécurité, mais c'est pourtant l'histoire d'Ash Hunt (ci-dessous), auteur d'un article novateur sur l'analyse des risques cybernétiques.
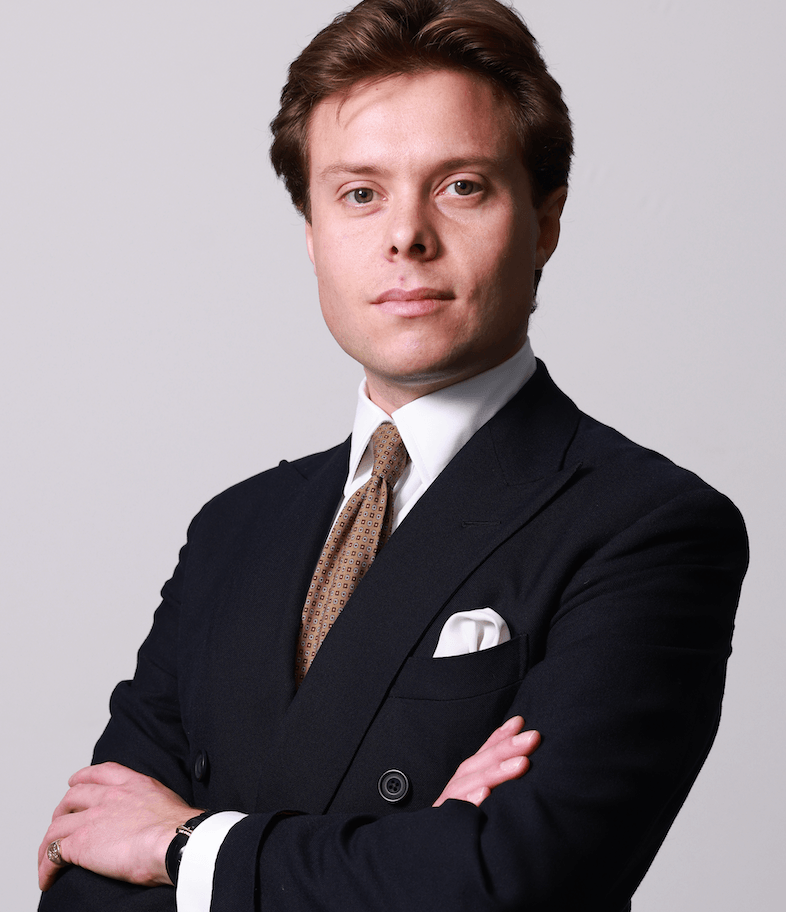
Grâce à lui, nous pouvons évaluer les risques liés à la cybersécurité à l'aide de chiffres, et non plus en nous fiant à des intuitions.
L' de la notation des risques cybernétiques n'est bien sûr pas une nouveauté, mais l'évaluation des risques de manière quantifiable et cohérente doit encore être encouragée. De nombreuses entreprises ont tardé à se mettre en conformité, et les organismes de réglementation d' , , se mobilisent désormais pour défendre cette cause. Les nouvelles règles « » adoptées par la Securities and Exchange Commission (SEC), en vigueur depuis décembre, imposent aux sociétés cotées de divulguer leurs procédures d'évaluation, d'identification et de gestion des risques significatifs. Cela s'inscrit dans la lignée d'autres autorités de régulation qui exigent des évaluations des risques dans certains secteurs d'activité.
Cela pourrait bien être une bonne nouvelle pour M. Hunt.
Ce polymathe britannique s'est mis à la trompette à l'âge de 5 ans, a atteint un niveau lui permettant de se produire dans des lieux tels que l'illustre 100 Club de Londres, puis a suivi des études pour obtenir un diplôme en lettres classiques. Son intérêt s'est ensuite tourné vers la politique en matière de cybersécurité, et il s'est formé en partie en assistant à des conférences organisées par l'institut de réflexion londonien Chatham House, où il a noué des contacts qui l'ont finalement amené à représenter l'ONU lors d'une conférence sur la cybersécurité. De là, il a occupé des postes à caractère confidentiel au sein du ministère britannique de la Défense, avant de rejoindre l'Information Security Forum (ISF) en tant que responsable de l'évaluation quantitative des risques liés à l'information. Cela l'a préparé à occuper le poste de responsable de la sécurité des systèmes d' s (CISO) chez Apex Group, un fournisseur de services financiers , en 2022.
«C'est une excellente méthode pour tester de manière rigoureuse les contrôles sur lesquels vous devez vous concentrer avant de lancer les actions correctives. »
C'est au cours de ses années passées à l'ISF, de 2016 à 2018, que Hunt a mis au point un cadre permettant d'intégrer des données chiffrées à l'analyse des risques liés à la cybersécurité. Il y voit une rupture avec les pratiques traditionnelles de gestion des risques, qui ne valaient guère mieux que de deviner dans quel sens souffle le vent.
La nécessité d'une analyse des risques plus approfondie
« Alors que l'analyse quantitative des risques existe depuis des décennies dans d'autres domaines, elle a mis beaucoup plus de temps à s'imposer dans le monde de la technologie », explique M. Hunt.
«Le moteur de Monte Carlo est une gigantesque calculatrice mathématique qui nous permet de simuler des scénarios des milliers de fois au sein d’un modèle mathématique. »
« Les personnes travaillant dans ces domaines n'avaient pas d'expérience en matière de gestion des risques liés à l' , mais comptaient parmi elles des analystes techniques et des ingénieurs expérimentés », explique-t-il. Il déplore une forme d'analyse des risques cybernétiques issue des grands cabinets de conseil, qu'il qualifie de « notation au feu tricolore », dans laquelle on attribue de manière subjective des notes « rouge », « vert » ou « orange » à différents risques. « C'est une méthode couramment utilisée pour évaluer les risques liés à la cybersécurité parmi les entreprises qui s'y emploient », explique M. Hunt. « C'est ce qui a sous-tendu toutes les dépenses consacrées à la technologie et aux organisations, et c'est toujours le cas aujourd'hui », déclare-t-il, qualifiant cette pratique de pernicieuse.
Il a plutôt mis au point une méthode d’analyse quantitative des risques liés à la cybersécurité reposant sur la modélisation de Monte-Carlo « », qui utilise des échantillonnages répétés pour prédire la probabilité de différents résultats dans des scénarios comportant des facteurs aléatoires – à l’instar des tables de jeu des casinos de Monte-Carlo, dont elle tire son nom. Originally developed in the 1940s for military research purposes, it is now a common technique in areas ranging from financial portfolio management to predicting the weather.
Utilisation de la simulation de Monte Carlo pour l'évaluation des risques cybernétiques
« Le moteur de Monte-Carlo est une gigantesque calculatrice mathématique qui nous permet de simuler des scénarios des milliers de fois au sein d'un modèle mathématique », explique M. Hunt.
Le modèle de l'ISF utilise cette méthode de modélisation statistique pour suivre les risques liés à la cybersécurité.
« Il s'agit de comprendre quels scénarios pourraient nous empêcher d'atteindre nos objectifs, de déterminer à quelle fréquence ils se produisent, quelles en sont les causes et de quels dispositifs de contrôle nous disposons pour en atténuer les effets », explique M. Hunt.
Ce cadre s'articule globalement autour d'une équation simple : la fréquence d'un incident de sécurité multipliée par la perte qu'il engendre équivaut au risque. Cependant, dans la pratique, il existe davantage de variables que celles-là. Les pertes englobent d'autres éléments, notamment la perte de productivité, le temps et les coûts nécessaires à la réparation ou au remplacement des systèmes endommagés, ainsi que les sanctions juridiques ou réglementaires.
Les contrôles quantitatifs des risques en pratique
Bien que M. Hunt ne puisse pas dévoiler le montant exact des économies qu’il a réalisées chez Apex Group grâce à cette méthodologie, il affirme qu’elle offre un avantage considérable lors d’investissements dans les technologies de cybersécurité. Lorsqu'il a commencé à travailler chez Apex, il a utilisé ce cadre pour calculer l'exposition aux pertes en analysant les types d'événements à risque dans chaque domaine, ainsi que la fréquence de ces événements et l'exposition minimale aux pertes liée à ces risques.
«Vous ne ferez jamais marche arrière [avec ce modèle]. » Il s'agit d'un retour sur investissement continu et croissant pour l'utilisateur final, ce qui constitue une offre extrêmement attractive. »
M. Hunt a intégré des indicateurs dans le modèle de Monte Carlo, couvrant l’environnement commercial et technique, ainsi que les actifs, les sources de menaces liées à l’ et les évaluations des contrôles existants. Cela a permis à M. Hunt et à son équipe d'estimer une fourchette de pertes pour les risques dans cette zone, ainsi que la probabilité de survenance de ces pertes.
« Lorsque nous avons regroupé ces éléments dans le cadre de plusieurs scénarios, il est apparu clairement qu'un domaine particulier constituait notre principale préoccupation, en raison de son impact sur l'exposition aux pertes », explique-t-il. Il reste discret quant au domaine d'activité ou à la technologie concerné(e).
Les résultats de ces calculs ont fourni à Apex Group une base pour élaborer un ensemble de mesures de cybersécurité susceptibles de réduire les pertes potentielles. Une nouvelle simulation du modèle de Monte-Carlo, en partant du principe que ces mesures de contrôle étaient en place, a mis en évidence l'écart entre la situation actuelle en matière de cybersécurité et une situation plus performante. En comparant cette différence à chaque investissement proposé en matière de cybersécurité, l’équipe a pu déterminer le retour sur investissement potentiel en termes d’ s pour ce contrôle de sécurité.
« C'est une excellente méthode pour tester la résistance des contrôles sur lesquels il convient de se concentrer avant de lancer les mesures correctives », explique M. Hunt.
Aucun indicateur n'est laissé de côté
Tout cela semble judicieux, mais que se passe-t-il lorsque les RSSI ne disposent pas des données nécessaires ?
Selon M. Hunt, le manque de données ne devrait pas constituer un obstacle à l'analyse quantitative des risques. Il souligne qu'il n'existe pas de seuil de qualité standard dans ce type d'analyse statistique ; il suffit simplement de travailler avec les données dont on dispose. L'ensemble de la démarche consiste à modéliser l' l'incertitude, et le cadre de travail fournira, dans ses résultats, une fourchette de pertes potentielles dont la précision s'améliorera progressivement.
« Le jour où vous serez le moins doué pour cette approche de la modélisation des risques sera le jour où vous vous y lancerez », dit-il.
Le modèle comprend un score indiquant dans quelle mesure on peut se fier à ses prévisions. Il améliore en permanence ce score de confiance grâce aux retours d'expérience et à l'ajout de nouvelles données au fil du temps. « Vous ne ferez jamais marche arrière. » « Il s'agit d'un retour sur investissement continu et croissant pour l'utilisateur final, ce qui constitue une offre extrêmement attractive. »
Les modèles fondés sur les statistiques sont toujours plus performants que l'intuition, affirme Hunt. Les modèles de sécurité actuels adoptant une approche subjective et générale, il estime qu'un modèle quantitatif ne peut qu'améliorer les performances. L'époque où la sécurité reposait sur des intuitions est révolue. Bienvenue dans l'ère des chiffres concrets.
POUR EN SAVOIR PLUS
Découvrez d'autres entretiens exclusifs avec des leaders de la sécurité dans notre série « Success Stories ».
- Joseph Karpenko, de Stratascale, s'exprime sur…
: DE LA GESTION DES FAILLES À LA STRATÉGIE D'ENTREPRISE - Ken Fishkin, « évangéliste de la vie privée » chez Lowenstein Sandler, s'exprime sur…
DES FORMATIONS EN CYBERSÉCURITÉ ENNUYEUSES - Mike Wilkes, le « super-héros » de Marvel, s'exprime sur…
L'UTILISATION DE L'IA POUR LUTTER CONTRE LA CYBERCRIMINALITÉ - Jeff Aguilar du comté de LA sur…
COMMENT IL FORME (ET REFORME) SES ÉQUIPES POUR CONTRER LE PHISHING - Dennis Leber d'Honest Medical Group sur…
POURQUOI IL NE PARLE PAS (BEAUCOUP) DE CYBERSÉCURITÉ AU CONSEIL D'ADMINISTRATION - Stephen Held de Leo A Daly sur…
L'AUTRE FACE DU RISQUE LIÉ AUX TIERS - Michael Adams de Zoom sur…
ATTEINDRE LA CYBERSÉCURITÉ 2,0 GRÂCE AU SCORING DU CYBER-RISQUE

