Si vous êtes responsable de la sécurité des systèmes d'information (CISO) et que vous pensez que votre job consiste à prévenir les violations, il est temps de changer de perspective. Vous devez vous considérer comme un gestionnaire des risques et un « pont de traduction » auprès de la direction générale.
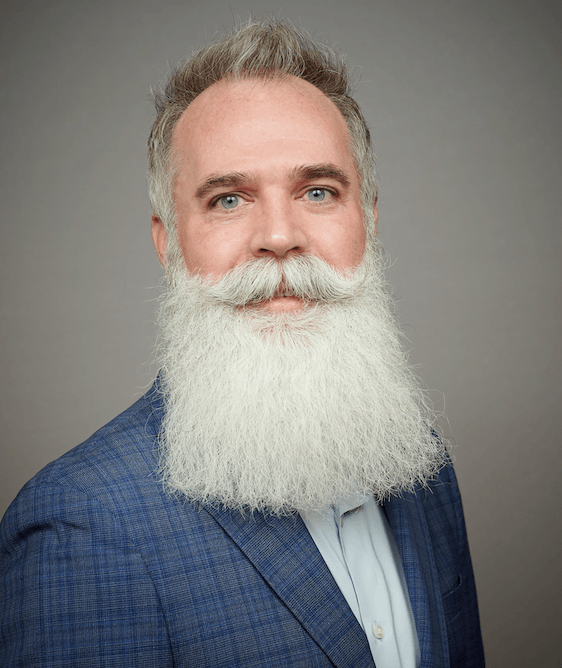
C'est ce qu'affirme Joseph Karpenko (à droite), CISO chez Stratascale, une société de services en cybersécurité basée en Caroline du Nord. À mesure que le paysage des menaces se complexifie, les leaders en cybersécurité doivent, selon lui, adopter une posture de dirigeants d'entreprise : gérer le risque juridique, protéger les sources de revenus et renforcer la résilience en cas de violation.
Karpenko, chez Stratascale depuis 2021, cumule près de trois décennies d'expérience dans l'avancement des initiatives de cybersécurité et le renforcement de l'infrastructure critique au sein de diverses organisations, avec un parcours aussi remarquable que sa barbe (laquelle, reconnaît-il, a demandé moins de temps à constituer – il la laisse pousser depuis quelques années).
Ayant débuté en tant qu'ingénieur matériel et sécurité, Karpenko a occupé des postes chez Cisco, le géant de la paie ADP, l'organisation intergouvernementale Packet Clearing House, le Center for Applied Internet Data Analysis, l'Information Technology Information Sharing and Analysis Center (IT-ISAC), et bien d'autres.
Nous nous sommes entretenus avec lui sur l'évolution du rôle de CISO, la façon de faire passer le discours de centre de coûts à vecteur de valeur, et les raisons pour lesquelles la sécurité proactive va bien au-delà d'un simple effet de mode. Dans l'année à venir, les CISO disposent, selon lui, d'une occasion unique d'impulser un changement concret au sein de leurs organisations.
Commençons par le rôle de CISO. Vous dites qu'il est en pleine transformation ?
Je le perçois davantage comme une évolution des responsabilités qu'ils ont assumées. Les RSSI ont évolué d'un rôle autrefois principalement technique vers une prise en compte plus large des risques métier, des risques opérationnels, des risques stratégiques, des risques de réputation et des risques juridiques.
"Les RSSI doivent améliorer leur communication avec la direction générale et le conseil d'administration sur la maturité du programme [de sécurité]... Vous devez être ce pont de traduction."
En d'autres termes, comment sécuriser, protéger et défendre mon environnement ainsi que celui de mes partenaires commerciaux ?
Et à quoi ressemble cette évolution, d'un rôle technique vers celui de partenaire stratégique pour l'entreprise ? Quelles sont les nouvelles compétences requises ?
Il s'agit des compétences dont les RSSI ont besoin pour mieux communiquer avec la direction générale et le conseil d'administration sur la maturité du programme, sur les domaines nécessitant des investissements, et pour démontrer ce qui est mis en œuvre afin d'aider la direction générale à comprendre comment ils protègent et défendent cet environnement. À mon sens, vous devez être ce pont de traduction.
Les RSSI devront toujours maintenir ces échanges avec leur équipe technique, mais c'est la communication vers le haut qui représente le véritable défi. L'une des compétences clés dont les RSSI ont besoin, à mesure que nous avançons, est sans conteste celle des aptitudes relationnelles – les compétences personnelles et la capacité d'influence. Il s'agit de connaître son audience, de comprendre ses attentes et ses besoins pour l'entreprise, d'identifier les processus et systèmes métier critiques qui permettent à l'organisation de fonctionner, et de garantissez qu'elle puisse continuer à opérer en tant qu'entreprise viable au minimum (soit les opérations et systèmes essentiels pour fonctionner et servir les clients) même en cas de perturbation.
Alors que les RSSI s'intègrent davantage dans les discussions stratégiques, que peuvent-ils faire pour que la cybersécurité ne soit plus perçue comme un centre de coûts, mais comme un levier de croissance ?
L'un des éléments clés consiste à se concentrer sur les risques juridiques et contractuels. De nombreux contrats exigent désormais un certain niveau de maturité en matière de cybersécurité. Si vous n'êtes pas à la hauteur des standards, vous risquez de perdre des contrats, et par conséquent, des revenus. À l'inverse, un programme mature peut vous aider à remporter de nouveaux contrats et à fidéliser vos clients existants.
"De nombreux contrats exigent désormais un certain niveau de maturité en matière de cybersécurité. Si vous n'êtes pas à la hauteur des standards, vous risquez de perdre des contrats."
Il y a également le risque opérationnel – en collaborant avec les DSI et les CTO pour identifier les systèmes critiques, vous êtes en mesure de reprendre vos activités rapidement en cas d'interruption. Cette résilience permet d'éviter des temps d'arrêt coûteux. Il y a aussi la dimension opérationnelle – combien de temps vos équipes consacrent-elles à des tâches superflues ? Cela coûte beaucoup d'argent. Comment pouvez-vous Automate ces processus ? Tout cela renforce la confiance du conseil d'administration, des partenaires et des clients.
Existe-t-il des secteurs qui auraient intérêt à associer la sécurité à la valeur commerciale sans tarder ? Vous avez travaillé chez ADP – est-ce quelque chose qui pourrait être utile au secteur financier ?
Je pense que tout le monde peut progresser, mais j'ai l'impression que les services financiers s'en sortent plutôt bien. Ils ont accordé une attention soutenue à la cybersécurité depuis un certain temps et leurs programmes de sécurité sont très bien organisés et orchestrés. Je dirais que la fabrication et la santé sont deux secteurs clés à surveiller.
Ces deux secteurs ont été touchés de plein fouet lors de chaque perturbation cyber. Si vous mettez la fabrication hors ligne, les responsables d'usine savent à la seconde près ce que cela leur coûte. Nous avons également constaté les perturbations que les incidents cyber ont causées dans le secteur de la santé, contraignant des hôpitaux à fermer leurs portes. Vous devez reporter des interventions chirurgicales, ce qui a un Impact sur les patients, et ces perturbations pourraient potentiellement coûter des vies.
Dans ces instances, la résilience est essentielle. Pourquoi est-il si important d'adopter une approche proactive plutôt que réactive en matière de sécurité ?
C'est une excellente question. Quand on est dans la réaction, on passe son temps à gérer les urgences et à éteindre des incendies. Personne n'aime être dans la réaction. C'est épuisant et on finit par s'user et se décourager.
"Quand on est dans la réaction, on passe son temps à gérer les urgences et à éteindre des incendies... Lorsque vous adoptez une approche proactive, vous recherchez les lacunes, les points à corriger et les axes d'amélioration."
Mais lorsque vous adoptez une approche proactive et réfléchie, vous recherchez les lacunes, les points à corriger et les axes d'amélioration. En procédant ainsi, vous réfléchissez aux processus clés que vous devez sécuriser et protéger, et vous le faites en collaboration avec le CTO et le CIO.
Alors, comment les organisations peuvent-elles opérer cette transition vers une approche plus proactive ?
Vous devez disposer de plans d'Incident Response collaboratifs adaptés à l'entreprise – continuité des activités, reprise après sinistre, puis gestion des incidents. Ces éléments sont essentiels. Vous devez organiser des exercices de simulation pour le personnel technique et la direction, en impliquant les membres de l'équipe de leadership. Leur participation leur permet de comprendre que la technologie est au cœur de leurs activités, qu'ils doivent jouer un rôle central dans ce processus et que nous sommes là pour les accompagner et les soutenir. Dans le même temps, vous devez nous donner les moyens d'agir afin que nous puissions vous soutenir dans vos activités.
Ainsi, la dimension proactive de la cybersécurité, associée à la résilience, restera un axe prioritaire. Il s'agit avant tout de déterminer avec quelle rapidité je peux assurer la reprise des activités de l'entreprise.
POUR EN SAVOIR PLUS
Découvrez d'autres entretiens exclusifs avec des leaders de la sécurité dans notre série « Success Stories ».
- Le « privacy evangelist » de Lowenstein Sandler, Ken Fishkin, sur…
LES FORMATIONS EN CYBERSÉCURITÉ ENNUYEUSES - Le « super-héros » Marvel Mike Wilkes sur…
UTILISER L'IA POUR LUTTER CONTRE LA CYBERCRIMINALITÉ - Ash Hunt d'Apex Group sur…
PRÉDIRE LE CYBER-RISQUE (AVEC PRÉCISION) GRÂCE À CETTE FORMULE - Jeff Aguilar du comté de LA sur…
COMMENT IL FORME (ET REFORME) SES ÉQUIPES POUR CONTRER LE PHISHING - Dennis Leber d'Honest Medical Group sur…
POURQUOI IL NE PARLE PAS (BEAUCOUP) DE CYBERSÉCURITÉ AU CONSEIL D'ADMINISTRATION - Stephen Held de Leo A Daly sur…
L'AUTRE FACE DU RISQUE LIÉ AUX TIERS - Michael Adams de Zoom sur…
ATTEINDRE LA CYBERSÉCURITÉ 2,0 GRÂCE AU SCORING DU CYBER-RISQUE

