Une récente enquête menée auprès de petites et moyennes entreprises a révélé que 94% des CISO souffraient de stress lié au travail, ce qui affectait leurs fonctions. Face à l'évolution des attentes liées au rôle du CISO, nous nous entretenons avec Steve Zalewski de S3 Consulting sur la façon dont ces professionnels de la sécurité essentiels peuvent prolonger leur carrière et préserver leur santé mentale.
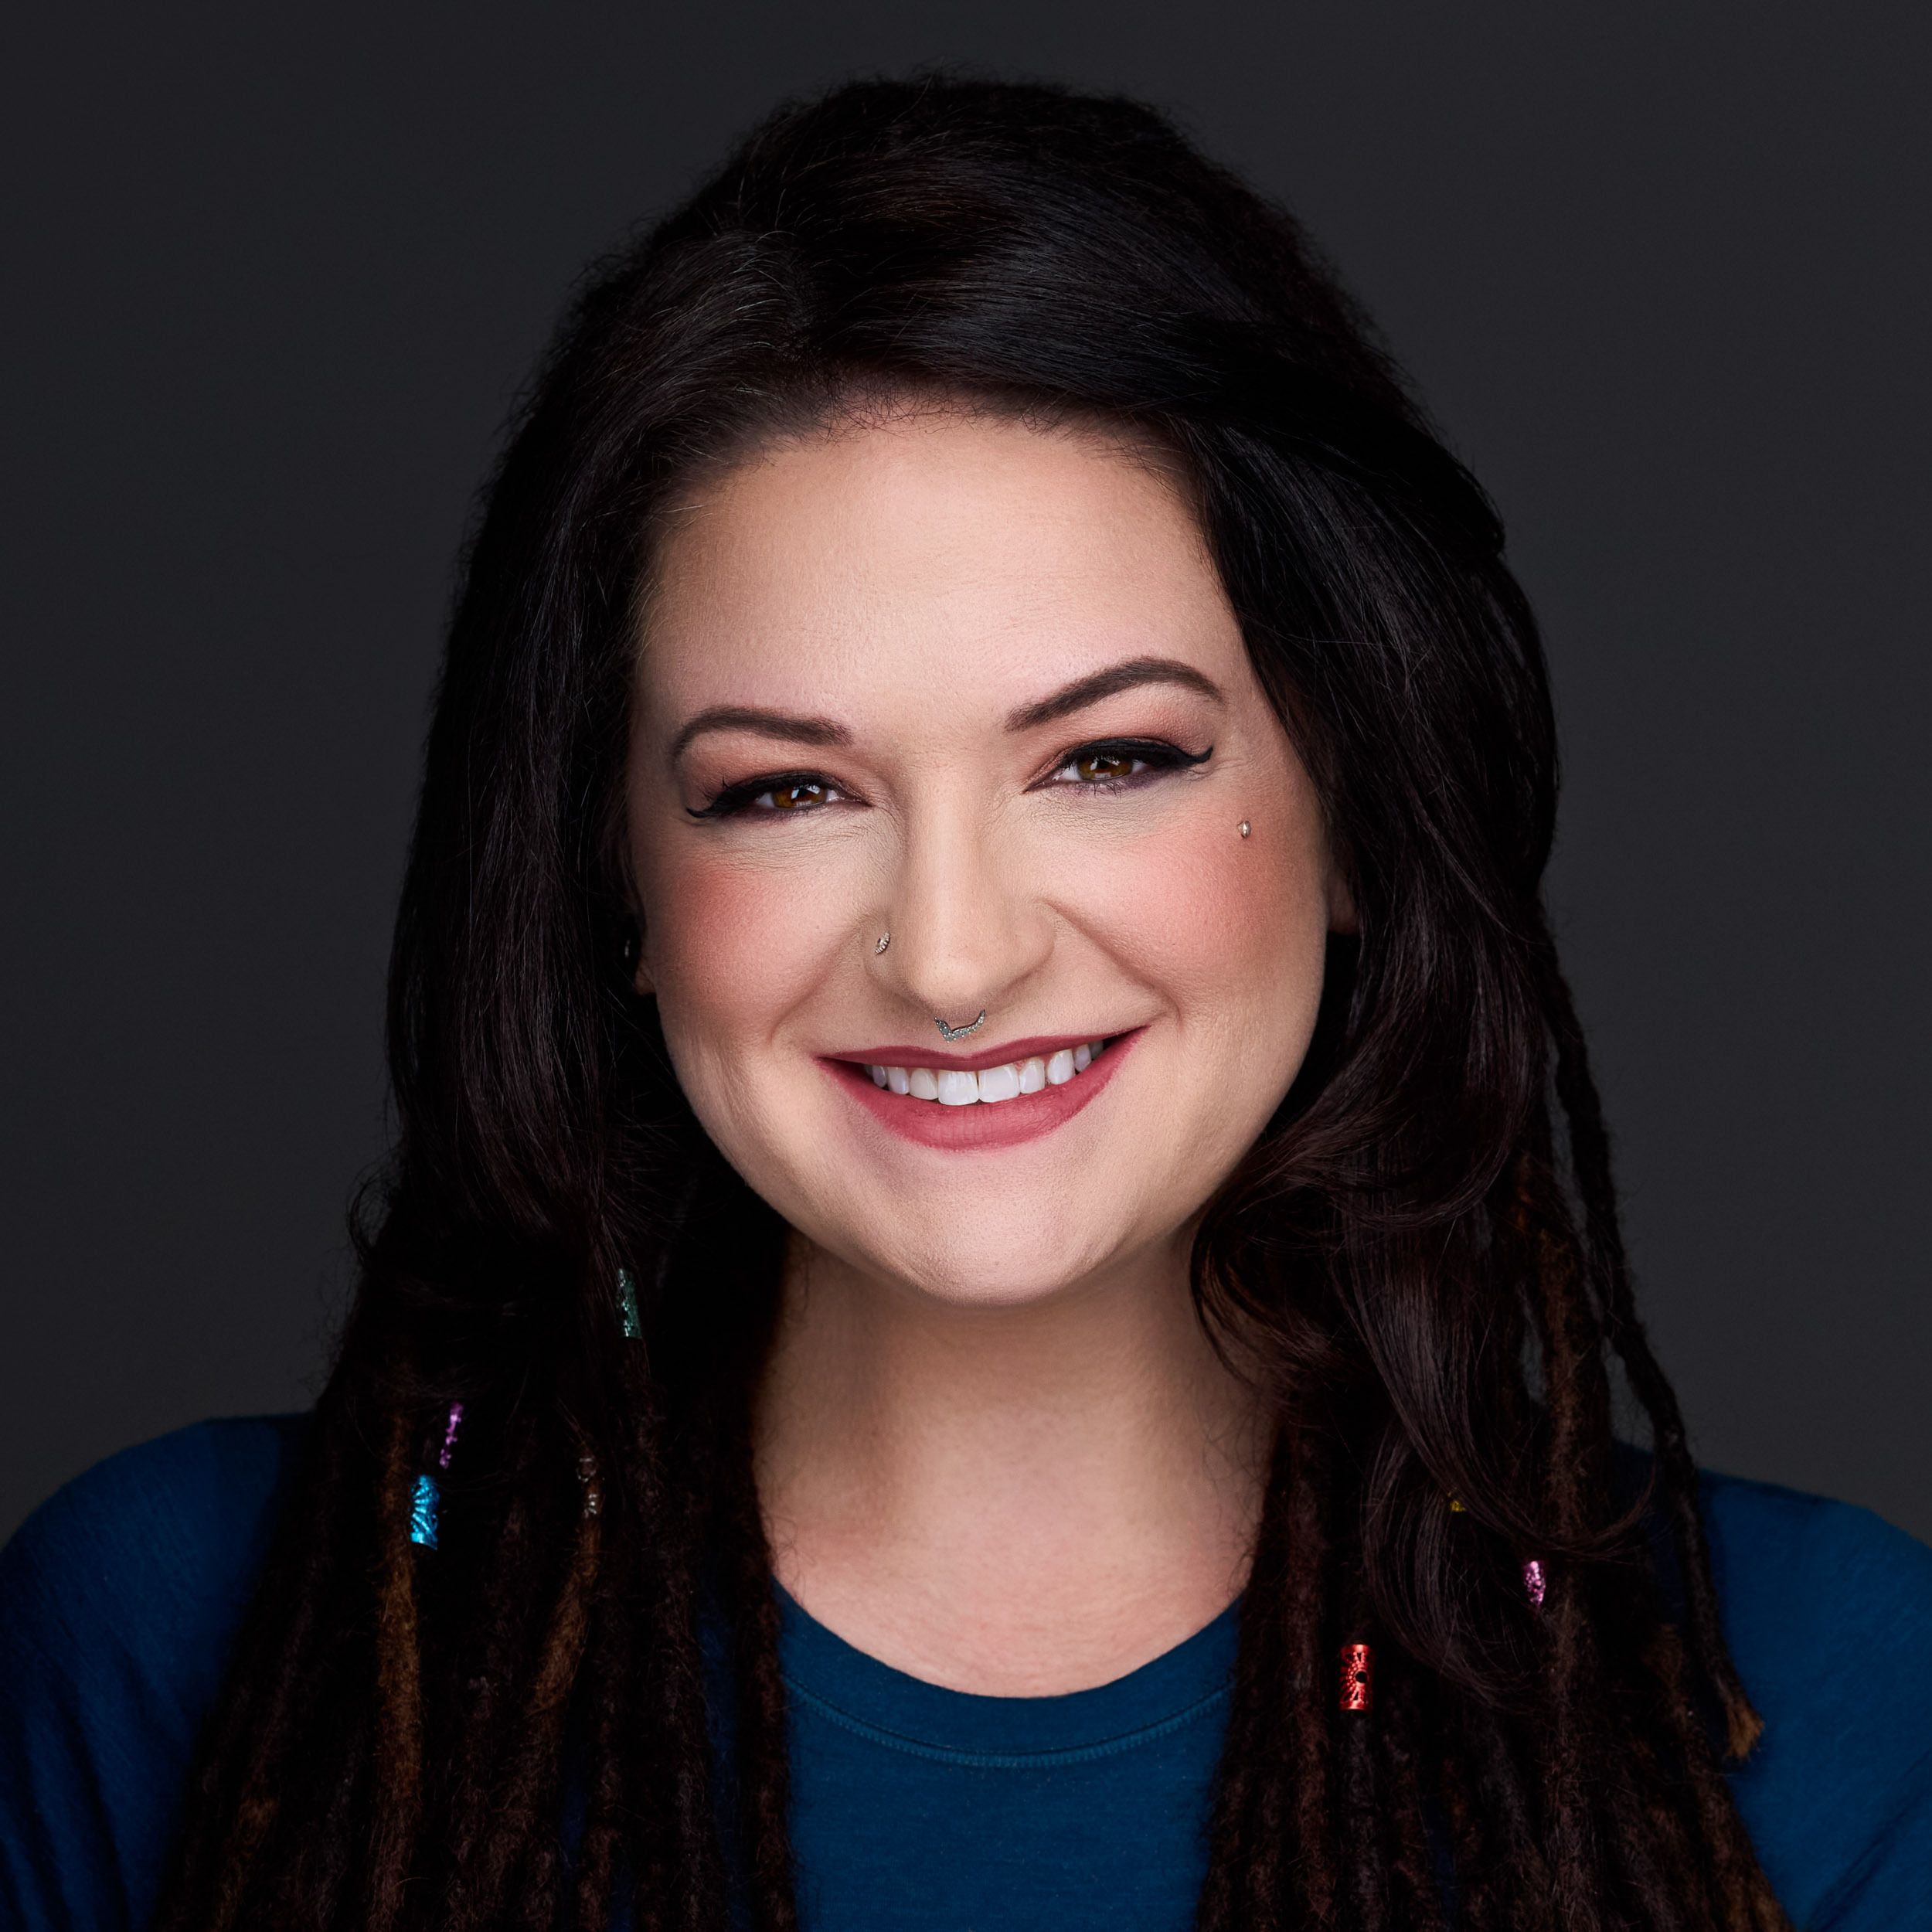
Animatrice : Melissa Bischoping, directrice de la recherche en sécurité des terminaux, Tanium
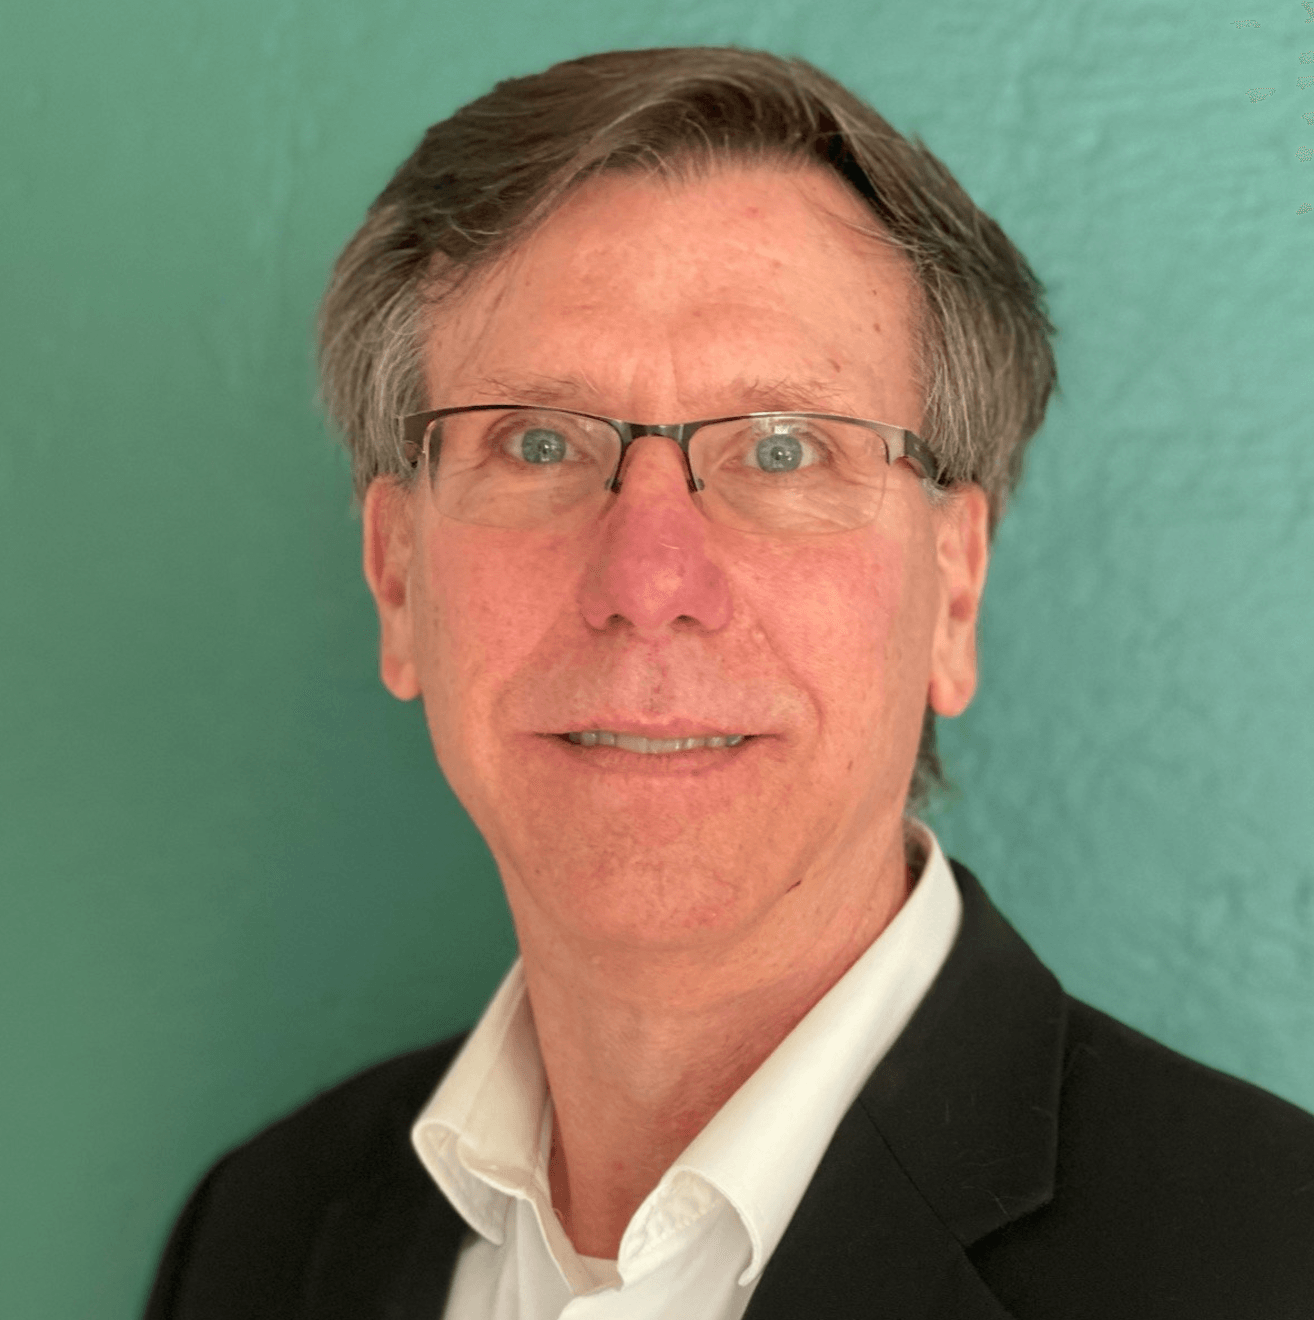
Invité : Steve Zalewski, ancien CISO ; fondateur, S3 Consulting
Notes de l'émission
Pour plus d'informations à la fois pour les CISO – notamment les meilleures façons de lutter contre l'épuisement professionnel, une communication efficace avec le conseil d'administration, les nouveaux outils d'IA, ainsi que des conseils pratiques et des perspectives de CISO actuels dans notre populaire série « CISO Success Stories » – et pour les dirigeants d'entreprise souhaitant mieux comprendre et soutenir ce rôle, consultez ces articles dans Focal Point, le magazine en ligne primé de Tanium dédié à la cybersécurité.
- 4 Priorités de leadership essentielles pour les CISO à l'ère de l'IA | Tanium
- Comment les CISO peuvent lutter contre l'épuisement professionnel et prolonger leur carrière | Tanium
- Histoire de succès d'un RSSI : Un vrai « super-héros » de Marvel contre la cybercriminalité grâce à l'IA | Tanium
- Histoire de succès d'un RSSI : Prédire le cyber-risque (avec précision) est plus facile avec la formule de cet homme | Tanium
- Histoire de succès d'un RSSI : Comment le comté de Los Angeles forme (et reforme) ses employés pour lutter contre le phishing | Tanium
- Le guide du RSSI pour les premiers 90 jours | Tanium
- Le guide de survie du RSSI pour les fusions-acquisitions | Tanium
Transcription
L'entretien suivant a été édité pour plus de clarté.
"J'ai fait plusieurs burn-outs. Ce n'était pas bien. Je plaisantais souvent en disant que des gens m'envoyaient des messages à 2 heures du matin et que je répondais, et ils me demandaient : « Qu'est-ce que tu fais debout ? » Je répondais, eh bien, la sécurité ne dort jamais ; c'est un travail 07/12 heures sur 24. Parce que même si je veux dormir, un incident se produit. Il faut continuer à avancer."Steve Zalewski, ancien CISO ; fondateur, S3 Consulting
Melissa Bischoping: Les directeurs de la sécurité des systèmes d'information, ou CISO, sont sous pression ces jours-ci, notamment en raison des nouvelles règles de la Securities and Exchange Commission. Les nouvelles règles de la SEC sur la transparence en matière de cybersécurité sont entrées en vigueur fin 2023, et le procès contre la société SolarWinds et son CISO, Timothy Brown – qui était la première fois qu'ils avaient jamais ciblé un CISO spécifique – eh bien, il a laissé de nombreux dirigeants stupéfaits et stressés comme jamais auparavant.
Bonjour, je suis Melissa Bischoping, directrice de la recherche en sécurité des points de terminaison chez Tanium, et aujourd'hui dans Let's Converge, nous parlons des CISO et de l'épuisement professionnel – et de la façon dont ces professionnels de la sécurité essentiels peuvent prolonger leur carrière et préserver leur santé mentale.
Une récente enquête menée auprès de petites et moyennes entreprises a révélé que 94% des CISO souffraient de stress lié au travail, ce qui affectait leurs fonctions. Une autre enquête a révélé qu'un seul CISO sur trois bénéficie d'une assurance D&O, qui est un type spécifique d'assurance protégeant les directeurs et les dirigeants d'une entreprise. Ce ne sont pas de bons chiffres, et ils conduisent de plus en plus de CISO à choisir de quitter la profession.
Steve Zalewski, ancien CISO et architecte en sécurité, et plus récemment fondateur de S3 Consulting, qui fournit des conseils experts en cybersécurité aux entreprises de sécurité, aux sociétés de capital-risque et à d'autres entreprises, me rejoint pour discuter de ce que les CISO peuvent faire. Bienvenue dans le podcast, Steve.
Steve Zalewski: Merci, Melissa. Je vous remercie de m'avoir invité.
Bischoping: Donc avant de plonger dans le vif du sujet, disons d'emblée que le rôle de RSSI a toujours été chargé de stress, et qu'il y a beaucoup de choses inhérentes au poste qui contribuent au risque d'épuisement professionnel. Mais ces dernières années, cela semble suivre une tendance à la hausse assez significative. Quelle est selon vous la raison derrière cela ?
Zalewski: L'évolution des attentes. Historiquement, le RSSI travaillait pour le DSI – c'est un rôle technique, et la mission d'un RSSI est de déployer des outils techniques pour sécuriser l'entreprise. Alors je dis en plaisantant que mon [ancien] travail consistait à introduire des frictions dans un processus métier parfait pour le rendre inefficace, mais dans le but de stopper les attaques. Et c'était très bien pendant un certain temps. Mais de plus en plus, les branches d'activité disent simplement : je veux négocier le niveau de friction que la sécurité introduit dans mon processus métier. Et cela signifie désormais qu'en tant que praticien de la sécurité, je passe du statut de technologue cherchant à sécuriser l'entreprise à celui de gestionnaire des risques chargé de protéger l'activité. Et c'est là que beaucoup de conversations ont évolué. C'est désormais là que se situe notre rôle : permettre à l'entreprise de fonctionner.
Chez Levi's, j'avais l'habitude de dire que mon travail n'était pas de sécuriser l'entreprise ni de protéger les activités. C'était de vendre plus de jeans. Alors, comment puis-je avoir une conversation sur les risques commerciaux avec l'équipe dirigeante, plutôt qu'une conversation sur les cyberrisques ? En conséquence, pour reprendre votre point concernant la SEC, nous sommes désormais tenus responsables d'un point de vue des risques au niveau exécutif, alors que beaucoup d'entre nous sont simplement des technologues dans l'âme.
Bischoping: Permettez-moi de revenir un peu en arrière : plus précisément, lorsque vous étiez RSSI – la pression professionnelle à laquelle vous étiez soumis dans ce rôle, devant faire face à tous ces défis différents – avez-vous senti cela s'installer progressivement, ou y a-t-il eu un moment de rupture particulier pour ce niveau d'épuisement et de stress ?
Zalewski: Cela s'accumule. Je dirais que c'est similaire – mais peut-être pas la bonne analogie – à avoir un enfant. Il y a les terribles deux ans, puis ils deviennent adolescents et entrent dans le tunnel. Et puis ils sortent du tunnel, et tout va bien. Eh bien, construire un programme de sécurité et gérer un programme de sécurité ressemble beaucoup à ça maintenant. Parce que quand j'arrive, il y a un certain ensemble d'attentes concernant ce que ce programme représente. Mais les attentes de l'enfant – qui est l'entreprise elle-même, l'équipe dirigeante, le conseil d'administration s'ils sont cotés en bourse – [sont] en train de mûrir. Ils comprennent, est-ce que je veux une mesure technique, ou est-ce que je veux une mesure du risque ? Est-ce que je veux des indicateurs métier ? Et les RSSI arrivent principalement en tant que technologues ou peut-être venant du secteur bancaire où ils sont davantage axés sur les registres des risques – il y a cette maturation des deux côtés, ce qui signifie que ce qui était bien il y a deux ans ne sera pas forcément bon aujourd'hui. Mais ce n'est pas un parcours de maturation fixe.
Nous sommes en train de le comprendre. C'est pourquoi vous voyez beaucoup de tensions. Parce que ce n'est pas évident, comme l'est le fait d'être expert-comptable ou avocat. Nous cherchons à comprendre comment être un RSSI. Et beaucoup de personnes ne voient pas nécessairement ces points de transition, et donc soit elles s'épuisent et partent parce que leur façon de fonctionner n'est plus tenable. Soit les attentes de l'équipe dirigeante changent et ils disent simplement : « Je vous apprécie, mais j'ai besoin d'avoir une conversation différente avec vous. »
Bischoping: En examinant votre parcours, vous avez travaillé pour Pacific Gas & Electric, vous avez travaillé pour Levi Strauss, donc vous avez travaillé dans le commerce de détail. Voyez-vous ces secteurs confrontés aux mêmes points de douleur ou à des points différents alors qu'ils s'efforcent d'atteindre ces différents niveaux de maturité et de faire évoluer leurs processus parallèlement à l'industrie ?
Zalewski: Au niveau des contrôles techniques, ce sont tous les mêmes contrôles techniques – gestion des identités et des accès, protection du réseau, protection des terminaux. Mais si je regarde quels types d'attaquants me ciblent et quelle est mon obligation de protéger les données de l'entreprise mais aussi les données des consommateurs, c'est très différent. Et ensuite je regarde les contrôles mis en place, comme les contrôles SOX ou les contrôles HIPAA et la façon dont je procède. Et puis je regarde les jeunes entreprises, les petites et moyennes entreprises basées sur le SaaS, qui n'ont pas de réglementation lourde ou n'ont pas de grandes équipes de sécurité parce qu'elles n'ont pas les moyens. [Ce sont] les flocons de neige, c'est ce qu'est la réalité telle que vous la comprenez. Et donc les praticiens individuels en sécurité, lorsqu'ils évoluent dans ces secteurs verticaux ou sous ces domaines – c'est très différent.
Donc je dirais qu'à un niveau macro, vous avez les RSSI du S&P 500 – les grandes entreprises cotées en bourse, elles ont de grandes équipes de sécurité, elles y travaillent depuis 10 ou 15 ans. Nous avons évolué à travers cela, donc nous savons ce qu'est un grand programme de sécurité. Et puis vous avez toute cette nouvelle génération de petites et moyennes entreprises – des sociétés SaaS qui émergent ou des cabinets médicaux ou des complexes médicaux – où ils n'ont peut-être pas d'équipe de sécurité ou en ont une très petite, donc ils ne peuvent pas déployer 25 produits de sécurité.
Bischoping: Quelque chose qui me tient vraiment à cœur est la nature politique du lieu de travail et la construction de relations. L'une des choses dont j'ai beaucoup parlé au fil de ma carrière est que si vous voulez réussir dans la sécurité, ce qui va vraiment vous démarquer, c'est la capacité à construire des relations et à communiquer avec d'autres parties de l'entreprise en des termes qu'elles comprennent et reconnaissent, et à être capable de démontrer la valeur de la sécurité aux autres parties de l'entreprise. Et je pense que bien souvent les équipes de sécurité, en particulier les RSSI, les responsables de ces équipes, sont perçus comme : « Ils sont juste là pour me dire non, que je ne peux pas faire quelque chose. »
Comment procéderiez-vous pour sensibiliser et plaider en faveur du rôle de l'équipe de sécurité, qui est là pour faciliter de meilleures pratiques commerciales et peut-être construire certaines de ces relations pour rallier davantage de parties de l'entreprise à votre cause ?
Zalewski: Alors, vérité brutale : la sécurité est une exigence non fonctionnelle dans un monde d'exigences fonctionnelles. Personne ne mettrait en œuvre la sécurité si on ne l'y obligeait pas, parce que cela ne rapporte pas d'argent à la plupart des entreprises. C'est une friction, et ce que nous voulons, c'est un processus commercial efficace pour vendre plus de jeans. Alors reconnaissons cela, tout en disant : « Hé, nous sommes là pour vous aider, alors laissez-moi vous expliquer la cybersécurité pour que vous compreniez pourquoi mon travail est important », cela peut quand même créer des frictions dans leur travail. C'est donc une conversation très difficile à avoir.
Bischoping: Oui, je pense que c'est pourquoi il est souvent, du moins dans mon expérience, plus efficace d'aller dire : « Hé, j'ai besoin de ce nouveau contrôle de sécurité. Nous y sommes contraints par la réglementation ou par quelqu'un de plus haut placé. Nous devons mettre en œuvre ce nouveau contrôle de sécurité. Laissez-moi travailler avec vous sur la mise en œuvre pour réduire les frictions. Nous sommes tous dans le même bateau. » Mais cela se heurte quand même à beaucoup de résistance.
Zalewski: Absolument. Quand je parle à d'autres RSSI, je demande en plaisantant quelle est la première métrique de sécurité à laquelle je garantis que chaque employé prêtera attention ? Et les gens diront, le nombre d'attaques ou le nombre d'exercices de phishing. Non ! La première métrique, c'est si vous mettez en place le contrôle de sécurité et qu'il augmente de 20% la probabilité que vous obteniez cent pour cent de votre prime ? J'ai votre attention. C'est la réalité.
Parlons donc de la taxe de sécurité par rapport au coût de la sécurité si nous ne la mettons pas en œuvre, en ce qui concerne son impact sur vous. D'accord ? Le changement. C'est le monde des affaires. C'est maintenant une conversation d'affaires, pas une conversation de sécurité. Et c'est là où nous devons en arriver. Et c'est ce que j'ai dit quand j'étais chez Levi's ; j'ai dit que mon travail était de vendre plus de jeans. Je demandais à un fournisseur : « OK, protection des terminaux : en quoi ce que vous faites permet-il de vendre plus de jeans ? » « Oh, je ne sais pas, Steve. Nous sommes là pour assurer la sécurité, afin que ces attaques ne se produisent pas. » Ça ne m'aide pas. L'entreprise s'en fiche. Où est l'analyse des risques commerciaux, n'est-ce pas ? J'avais l'habitude de dire : « Mon travail était de permettre à Levi's de tripler son chiffre d'affaires au cours des six prochains mois sans avoir à tripler mon programme de sécurité pour le soutenir. »
Bischoping: Je pense que c'est une excellente perspective.
Zalewski: Où est l'analyse des risques ? Alors je dis aux gens que, lorsque nous nous présentions au conseil d'administration, nous avions l'habitude de parler des contrôles de sécurité, nous avions l'habitude de parler des attaques. Et nous avons réalisé que les seules choses sur lesquelles nous voulions être évalués lorsque nous nous présentions au conseil d'administration étaient trois choses : je suis là pour protéger la marque ; je suis là pour protéger les personnes ; et je suis là pour protéger la chaîne d'approvisionnement. C'est tout.
Du point de vue de l'analyse d'impact sur l'activité, je dois m'assurer que ma marque, c'est-à-dire les données de mes consommateurs, n'est pas compromise, car vous pouvez aller acheter des jeans ailleurs. Mes collaborateurs sont mon maillon le plus faible et le seront toujours, alors que fais-je pour gérer la surface d'attaque liée à mes collaborateurs ? Et ma chaîne d'approvisionnement est absolument indispensable, car si je n'ai pas de jeans dans les magasins, je suis hors d'affaires. Alors que fais-je pour ma chaîne d'approvisionnement physique et ma chaîne d'approvisionnement cloud afin de m'assurer qu'elles ne sont pas compromises pour que nous restions en activité ? Tout ce que je fais doit être orienté vers ces trois choses, car c'est ce qui est important pour l'entreprise.
C'est un moment de révélation pour beaucoup de personnes qui comprennent désormais ce que signifie avoir une conversation sur les risques commerciaux et positionner votre programme de sécurité en tant que tel.
Bischoping: J'adore que vous le mettiez dans cette perspective. J'ai mentionné plus tôt que je travaillais dans l'industrie pétrolière et gazière, et l'une de mes devises en matière de sécurité lorsque je travaillais avec ma direction était : dans un environnement de fabrication ou pétrolier et gazier, la sécurité est toujours la priorité numéro un. Comment puis-je relier mes efforts de sécurité au maintien de la sécurité des personnes afin que les équipements n'explosent pas ou que des accidents ne se produisent pas sur une ligne de fabrication ? Et cela a vraiment résonné. Je pense donc que dans n'importe quelle industrie, quelle que soit votre entreprise, elles ont toutes un objectif commercial qui est au premier plan. Et aligner votre travail sur cet objectif commercial est une meilleure façon d'obtenir cet adhésion, à ce qu'il semble.
Zalewski: Je vais ajouter un élément supplémentaire, et cela ramène au stress. La plupart des dirigeants sont des cadres d'entreprise, comme vous êtes répertorié en informatique. Leur travail consiste à exécuter une fonction commerciale pour générer des revenus. C'est tout. Donc, que je déploie une application métier, disons dans le secteur pétrolier et gazier, et que j'essaie de m'assurer que le pipeline est correct et de trouver du pétrole, c'est mon travail. J'ai le contrôle là-dessus. J'ai le contrôle sur les problèmes qui peuvent permettre cela. Je dois faire la géologie. Je dois savoir à quelle vitesse je peux obtenir mes approvisionnements.
Ce qui est particulier avec la sécurité, c'est que je ne contrôle pas mon destin ; ce sont les pirates qui le font. Ils m'attaquent en permanence en essayant de trouver des failles. Ainsi, tous mes plans les mieux élaborés sont perturbés chaque jour parce que je dois réagir là où ils réussissent. Et ce qui est particulier à ce sujet, c'est que, comme je le dis aux gens en sécurité, l'impossible se produit chaque jour.
Je mets tous mes contrôles en place, tout semble bon, et d'une façon ou d'une autre ils trouvent un moyen de passer parce que quelqu'un a fait une erreur ou qu'une vulnérabilité a été exploitée, et maintenant je suis sur la défensive et je dois rétablir le périmètre, puis je dois encore essayer d'accomplir ce que je prévoyais de faire, là où je réagis constamment. C'est une position relativement unique qu'occupe la sécurité, comparée à tous les autres types de fonctions commerciales. Nous devenons donc vraiment, vraiment bons en gestion de crise. Mais quand vous êtes chirurgien dans une unité MASH, que vous êtes en guerre et que les soldats arrivent jour après jour, que vous essayez simplement de les maintenir en vie et de décider qui vit et qui meurt tout en faisant avancer l'entreprise – c'est épuisant.
Bischoping: Exactement. Vous parlez donc de nombreuses compétences différentes, toutes très difficiles, mais quand vous les combinez toutes en un seul rôle, vous obtenez cette sorte de tempête parfaite de stress qui contribue directement à l'épuisement professionnel, car vous devez constamment penser à une centaine de variables différentes. Vous planifiez pour un chaos inconnu qui peut ou non se produire, mais pour lequel vous devez être prêt. Vous vous préparez à la faille zero-day du siècle pour perturber vos vacances ou vos week-ends, mais peut-être que cela n'arrivera pas. Et se maintenir à ce niveau de vigilance et de préparation est physiquement et mentalement épuisant.
Alors, comment nous, pas seulement les RSSI mais l'industrie dans son ensemble, quels sont vos conseils sur les tactiques et stratégies pour pouvoir décrocher, pour pouvoir préserver votre santé mentale et physique ? Parce que ce n'est pas sain. Nous avons des études scientifiques qui paraissent, l'une récemment au Royaume-Uni montrant que les effets des ransomwares et des violations peuvent être liés à des problèmes de santé cardiovasculaire et à des problèmes de santé mentale. Comment conseillons-nous à nos pairs, à nos employés et à nos amis du secteur de se protéger ?
Plus nous sommes capables d'amener les gens à comprendre ce que c'est vraiment que d'être dans la journée d'un RSSI, et qu'ils comprennent, alors il devient un peu plus facile de pouvoir parler de la façon dont nous gérons ce stress. C'est une situation très, très stressante. Reconnaissons-le. Je ne pense pas que beaucoup de gens comprennent ce à quoi un véritable RSSI exécutif est confronté, et quelles sont les exigences du secteur sur nous alors que nous essayons de comprendre certaines de ces nouvelles choses. Mais cela retombe alors sur nous, d'accord ? Et quand réalisez-vous que vous devez prendre du recul ?
Quand j'étais chez Levi's, nous avions une direction en double. Nous étions deux pour pouvoir nous relayer si nous étions confrontés à des incidents, ou pour pouvoir prendre des vacances, car l'autre pouvait prendre le relais. Il n'y a pas beaucoup de direction en double, n'est-ce pas ?
Bischoping: Je veux dire, c'est un investissement financier considérable.
Zalewski: Et c'est exactement ce que nous disons. Vous voyez toutes ces pièces ? …C'est ce que c'est que d'être un RSSI. C'est le quotidien d'un RSSI en tant que cadre dirigeant, quelqu'un qui examine toutes ces pièces et essaie de les gérer. Il n'y a pas de réponse simple. Mais le fait que des personnes comme moi puissent offrir aux gens une vision indépendante de tous les éléments en mouvement, de la façon dont nous essayons de faire fonctionner les différentes parties ensemble et d'avoir cette conversation pour savoir ce qui est possible par rapport à ce qui est probable ? Je n'ai pas de réponses simples. J'en faisais partie.
J'ai fait plusieurs burn-out. Ce n'était pas bien. Je plaisantais en disant que les gens m'envoyaient des messages à 2 du matin et que je répondais, et ils me demandaient, qu'est-ce que tu fais debout ? Je réponds, eh bien, la sécurité ne dort jamais. C'est un travail 07/12. Parce que même si je veux dormir, un incident se produit. Il faut se mettre en route.
Je ne contrôle pas mon destin. Et donc ce sont ces types d'impacts où si tout le monde commence à mieux comprendre ce que c'est, nous pouvons mieux gérer les attentes.
Bischoping: Ce n'est pas viable pour un seul individu de passer 07/12, 365, à attendre que le téléphone sonne. Il doit y avoir une certaine délégation d'autorité, une certaine rotation des tâches. Et quand vous parlez de quelque chose au niveau de la direction générale, vous avez raison, la plupart des organisations ne vont pas déléguer ce type d'autorité à deux niveaux de profondeur. Vous pourriez avoir un adjoint, mais ce n'est pas forcément le cas, surtout si vous êtes une organisation de petite taille. Nous parlions tout à l'heure de choses comme les cabinets médicaux et les petits hôpitaux communautaires. Disposent-ils de plusieurs RSSI disponibles ? Probablement pas.
Bischoping: Un ami à moi qui travaille dans le domaine de la santé mentale m'a dit un jour que la première étape pour faire face au stress, à la dépression et à l'anxiété est souvent simplement de reconnaître que c'est valide, de reconnaître que vous ressentez ce stress et que ce stress vous affecte. Le simple fait d'en prendre conscience. On ne peut pas nécessairement agiter une baguette magique pour le faire disparaître.
Zalewski: Oui. Absolument, et nous avons la conversation. Vous voyez ce que nous faisons ? Nous construisons une communauté.
Bischoping: Exactement.
Zalewski: Nous nous faisons mutuellement confiance pour parler des vérités brutales, non pas pour rejeter la faute sur quelqu'un, mais pour examiner le problème et déterminer ensemble ce que nous voulons faire à ce sujet. Et c'est le moment clé de prise de conscience où les gens commencent vraiment à comprendre ce que c'est que de travailler dans le secteur de la sécurité.
Bischoping: Avant de conclure, je veux juste vous demander s'il y a quelque chose que j'ai omis ou si vous avez des derniers mots de sagesse à adresser aux RSSI qui ont le sentiment de vivre un épuisement professionnel aujourd'hui, ou à ceux qui craignent d'en être au bord. Que voudriez-vous leur dire en guise de dernier mot sur la façon d'être meilleur, plus efficace dans leur travail, et de tenir sur la durée ?
Zalewski: Ce que je dirais, c'est que pour beaucoup d'entre eux, lorsque la COVID a frappé, ces trois années sans se retrouver et sans construire une communauté ont créé une fracture. N'est-ce pas ? Alors… sortez et parlez. Retrouvez-vous à nouveau. Reconstruisons ce réseau de soutien et remettons-le en place. Parce que plus nous avons ce genre de conversations, c'est probablement la chose la plus efficace que nous puissions faire pour construire cette communauté, comprendre tout cela et travailler ensemble. Parce que c'est pour ça que je suis là, n'est-ce pas ? C'est ce que je dis, à savoir, laissez-moi partager mon expérience. Laissez-moi vous guider à travers les problèmes d'une manière qui nous permette de comprendre où se trouvent les nouvelles attentes.
Comment changer certaines conversations pour ne pas nous retrouver dans une situation où il n'y a pas de réponse, mais où nous continuons à faire la même chose encore et encore, jusqu'à ce que nous comprenions que se cogner la tête contre le mur ne fonctionne pas. Alors arrêtons de nous cogner la tête contre ce mur, posons une question différente et essayons d'avancer. Nous finirons peut-être par heurter un autre mur, mais au moins ce sera un mur différent.
Bischoping: Peut-être toute une pièce remplie de murs. [Elle rit.] J'adore vraiment qu'à la fin de tout cela – vous savez, nous avons commencé la conversation en parlant de la façon dont le RSSI était autrefois une sorte de rôle technique, mais il est vraiment revenu à un rôle axé sur la construction d'une communauté, l'établissement de relations, l'élaboration de stratégies et la communication, ainsi que l'importance de cette connexion humaine pour en faire un choix de carrière durable pour soi-même. Merci encore pour tous vos éclairages. Je l'apprécie aujourd'hui.
Zalewski: Merci, Melissa. J'ai apprécié. Et pour tous ceux qui entendront ceci : Contactez-nous. Nous sommes là et nous sommes une communauté, et… quand vous entendez cela, ne pensez pas à cela comme : « Wow, pourquoi voudrais-je jamais être RSSI ?? C'est le meilleur emploi que je n'aurais jamais voulu », mais plutôt : « Cela peut être incroyablement satisfaisant, personnellement et professionnellement, et nous allons trouver une solution. » Et nous avons besoin des meilleurs pour pouvoir nous soutenir. Alors venez nous rejoindre dans cette aventure.
Bischoping: Merci, Steve.
J'ai discuté avec Steve Zalewski, ancien CISO et fondateur de S3 Consulting. Si vous souhaitez en savoir plus sur les conseils d'experts destinés aux CISO et formulés par eux, consultez Focal Point, le magazine en ligne de cybersécurité de Tanium. Nous avons des liens vers plusieurs articles pertinents ici dans les notes de l'émission, ou vous pouvez nous rendre visite sur Tanium.com.
Pour écouter d'autres conversations avec les meilleurs dirigeants d'entreprise et experts en sécurité d'aujourd'hui, assurez-vous de vous abonner à Let's Converge sur votre application de podcast préférée. Et si vous avez aimé cet épisode, donnez-nous une note de cinq étoiles.
Merci de votre écoute, et nous avons hâte de partager davantage d'informations lors du prochain épisode de Let's Converge.