auteur de l’action
Melissa Bischoping
mai 2026 Faille de sécurité sur GitHub : la sécurité des extensions reste un défi – que peut-on y faire ?
Le 20 mai 2026, GitHub a révélé qu'un appareil appartenant à un employé avait été compromis par une extension malveillante de VS Code, les pirates affirmant avoir exfiltré environ 3 800 dépôts internes.
Attaque de la chaîne d'approvisionnement Mini Shai-Hulud : pourquoi cette campagne change la façon dont les défenseurs doivent envisager les logiciels de confiance
L'attaque de la chaîne d'approvisionnement Mini Shai-Hulud a compromis plus de 170 packages sur npm et PyPI, notamment des packages de TanStack, Mistral AI et Guardrails AI, en détournant des workflows de publication CI/CD pour distribuer des versions malveillantes qui présentaient des signaux de provenance apparemment valides.
Comment une gouvernance intelligente peut contenir la prolifération agentique
Alors que les agents d'IA se multiplient à une vitesse fulgurante au sein de l'entreprise, la gouvernance doit évoluer pour s'adapter à leur autonomie, à leur ampleur et aux risques qu'ils présentent.

Comprendre l'« IA fantôme » dans votre environnement de terminaux
Découvrez comment l'IA « fantôme » se manifeste sur les terminaux, des modèles locaux aux serveurs MCP, et pourquoi la visibilité, la gouvernance et la configuration sécurisée sont aujourd'hui essentielles.
Les extensions IDE : un nouveau risque persistant pour votre organisation
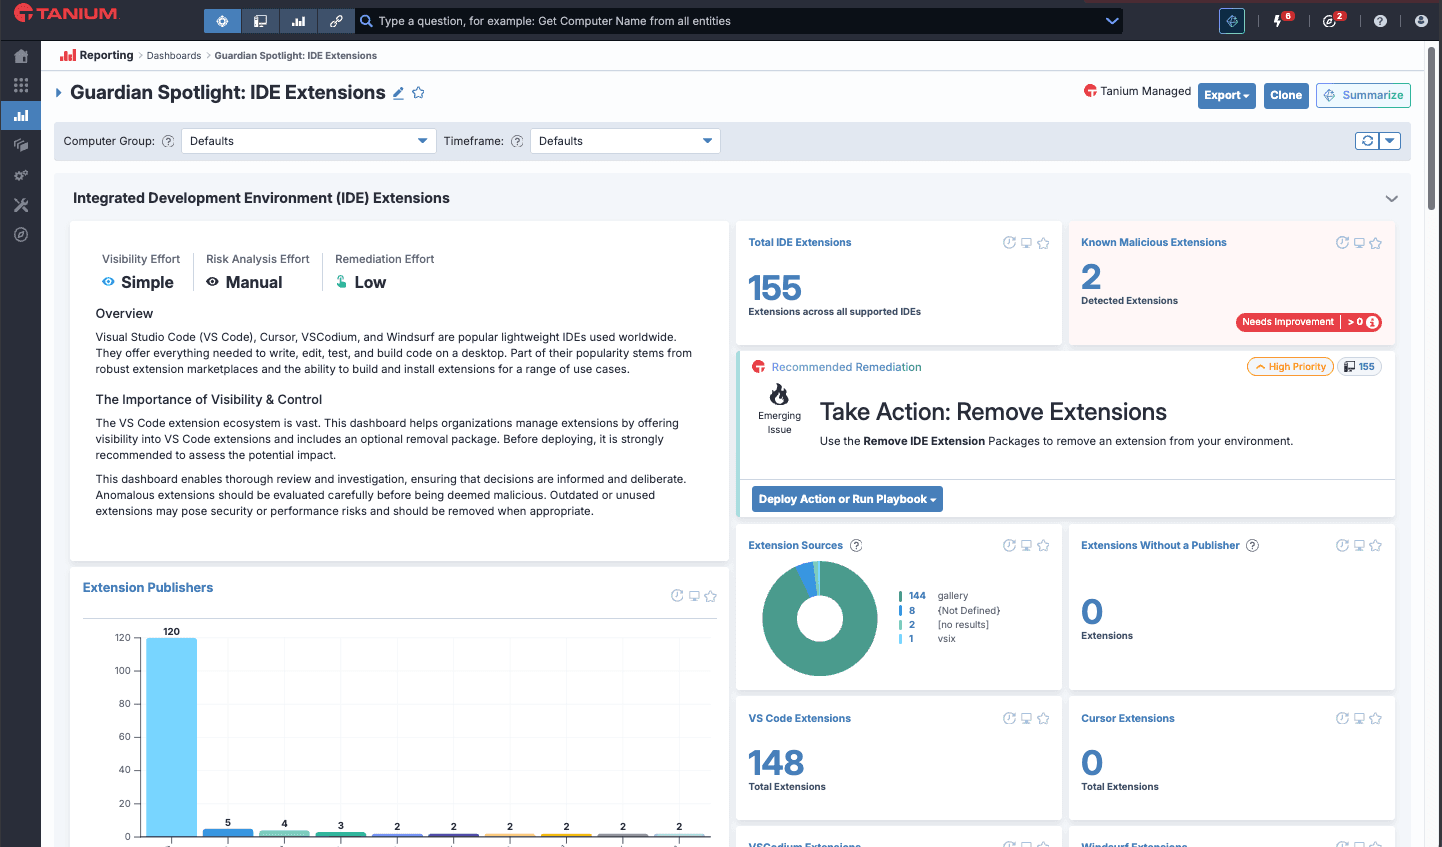
Les extensions installables par les utilisateurs pour Visual Studio Code, Cursor et d'autres environnements de développement intégrés constituent un vecteur d'attaque de plus en plus exploité, avec de nouvelles extensions malveillantes découvertes presque chaque semaine. Avez-vous la visibilité et le contrôle nécessaires ?
Ep. 16: We Need to Get Proactive About Vulnerability Management
Nick Brown, ingénieur senior chez True Zero Technologies, explique pourquoi la criticité, l'acceptation des risques et les outils d'IA sont essentiels pour anticiper les vulnérabilités et expositions courantes (CVE).
Épisode 15 : Être RSSI est plus difficile que jamais – et il est temps de l'admettre
De plus en plus d'entreprises attendent du rôle de CISO qu'il évolue du technicien en sécurité vers celui de gestionnaire des risques au niveau exécutif, chargé de protéger l'activité. Il est essentiel que les responsables de la sécurité des systèmes d'information parlent du stress qu'ils vivent et cherchent du soutien.
Ep. 14: How to Lead a Threat Intelligence Team
Sherrod DeGrippo de Microsoft, qui se décrit elle-même comme une « curieuse passionnée de sécurité », partage ses stratégies pour rendre le renseignement sur les menaces exploitable, constituer des équipes qui font confiance à leur intuition, et – c'est là l'essentiel – obtenir l'adhésion totale de votre CISO.
7 Méthodes pour protéger votre chaîne d'approvisionnement logicielle
À mesure que les pirates informatiques deviennent de plus en plus sophistiqués et que les logiciels gagnent en complexité, les responsables de la sécurité des systèmes d'information (RSSI) doivent renforcer leur capacité à identifier, isoler et atténuer les attaques de logiciels malveillants.
Ep. 3: Pourquoi il est temps de faire confiance à la confiance numérique, Partie 2
Alors que la confiance des consommateurs s'effondre, une enquête de l'ISACA montre comment les entreprises peuvent la rétablir—même après une cyberattaque.
Ep. 2: Pourquoi il est temps de faire confiance à la confiance numérique, Partie 1
Une enquête instructive de l'ISACA révèle le paysage actuel de la confiance numérique. Le constat surprenant ? Maximiser la confiance réduit les risques en matière de cybersécurité.
Développer un plan d'action en cybersécurité : comprendre la gestion des risques informatiques
Deuxième volet de cette série consacrée à la manière d'élaborer et de mettre en œuvre un plan d'action visant à renforcer les cyberdéfenses de votre organisation.
Élaborer un plan d'action en cybersécurité : mettre l'accent sur la visibilité et la suppression des silos
Un plan d'action en matière de cybersécurité qui privilégie la visibilité et élimine les cloisonnements informatiques est essentiel pour protéger votre organisation.

Durcissement et préparation des endpoints face à un paysage de menaces en constante évolution
Le conflit entre la Russie et l'Ukraine ayant des répercussions sur le paysage des cybermenaces, les organisations doivent combler toutes les lacunes dans leurs processus de mise à jour.
Bonnes pratiques pour répondre à la vulnérabilité Log4j et anticiper la suivante
Découvrez comment réagir face à la vulnérabilité Log4j et préparez-vous pour l'avenir grâce à des outils permettant de détecter les composants logiciels vulnérables.