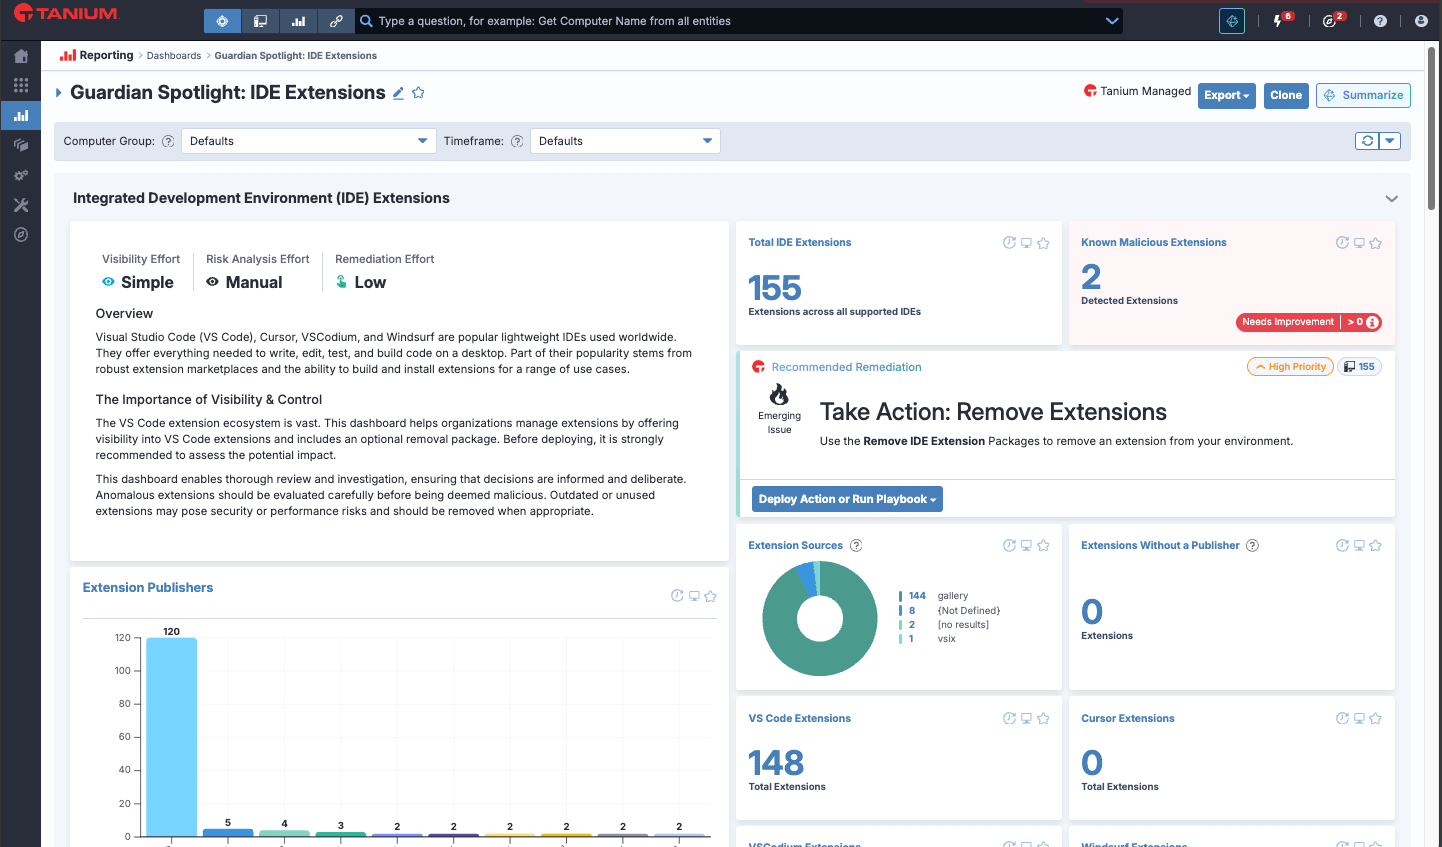
Cet article a été rédigé par l'équipe de Tanium Guardian.
Un environnement de développement intégré, ou IDE, est une application logicielle conçue pour écrire, modifier, tester et compiler du code à l'aide d'un ordinateur de bureau. Visual Studio Code est un éditeur gratuit très populaire de Microsoft, basé sur un noyau open source. Le noyau VS Code de l' , , sert également de base à plusieurs autres IDE, tels que Cursor, Windsurf et VSCodium, qui connaissent un succès croissant dans les environnements d'entreprise.
VS Code et ses dérivés permettent d'étendre ses fonctionnalités grâce à des « extensions ». Ces extensions vont de simples ajustements de l'interface utilisateur à des fonctionnalités avancées telles que la prise en charge de plusieurs langues et l'automatisation des tâches. Il est important de noter que ces extensions peuvent permettre l'exécution de code au sein de l'IDE et exécuter ce code avec les privilèges du processus de l'IDE.
Tout comme les extensions de navigateur, ces utilitaires très pratiques se comptent par dizaines de milliers. Grâce à la richesse de l'écosystème des développeurs, les utilisateurs peuvent trouver une extension pour répondant à pratiquement tous les besoins imaginables , tels que la mise en forme du code, la vérification syntaxique et l'intégration avec d'autres outils de développement. Il existe même des options ludiques, comme « » ou « VS Code Pets », qui rappellent l'application « eSheep » à l'ancienne du cours 1990s.
Les utilisateurs peuvent se procurer des extensions sur le Marketplace de Visual Studio Code de l' (Microsoft), sur le registre OpenVSX de l' (Eclipse Foundation), ou les installer localement.
Compte tenu de la popularité des IDE, du risque que l'utilisateur final d'un IDE puisse obtenir des privilèges élevés et accéder à des données sensibles, ainsi que de la relative facilité avec laquelle les extensions peuvent être publiées, les pirates exploitent de plus en plus ces extensions à des fins malveillantes.
L'étude sur les menaces rédigée par (Aqua Security) et (Truvis Thorton) en 2023 , et signalée pour la première fois en milieu réel par (Palo Alto) fin 2024 , semble désormais se reproduire presque chaque semaine. MITRE a ajouté les extensions IDE en tant que TTP ATT&CK dans mars 2025.
Comment fonctionnent les extensions IDE ?
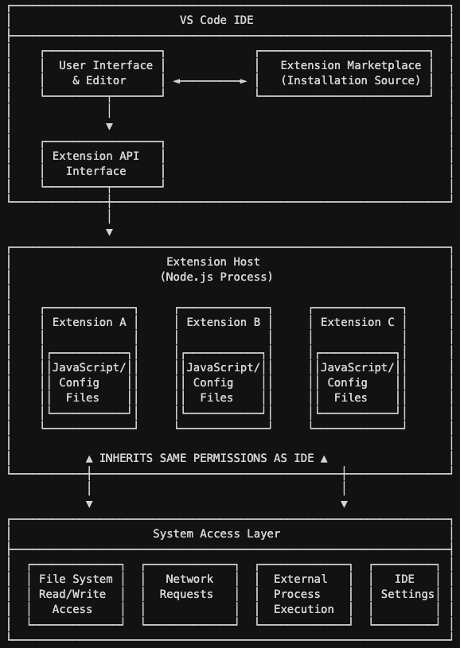
Les extensions sont des fichiers de code et/ou de configuration packagés qui s'intègrent directement à l'interface utilisateur de VS Code et peuvent exploiter les mêmes interfaces de programmation d'applications (API) que celles mises à la disposition de VS Code. Une fois installées, les extensions s'exécutent au sein de l'« Extension Host de», lancé par VS Code. Il s'agit d'un processus Node.js s'exécutant avec l'IDE.
L’« hôte d’extension » d’ dispose des mêmes autorisations que l’ de l’IDE ; ainsi, toute action pouvant être effectuée par l’IDE peut également l’être par une extension. Cela inclut, sans s'y limiter, la lecture et l'écriture de fichiers sur le terminal, l'envoi de requêtes réseau, l'exécution de processus externes et la modification des paramètres de l'IDE. Les extensions sont principalement écrites en JavaScript, mais peuvent injecter du code malveillant dans d'autres langages via les API de VS Code.
Quel est le risque ?
Dans les cas les plus graves d'utilisation abusive des extensions IDE, les victimes peuvent se retrouver à exposer des données sensibles — notamment des identifiants et des jetons d'accès — à la suite d'une exfiltration par des pirates, ou devenir victimes d'un rançongiciel.
Il existe un adage dans le milieu de la sécurité selon lequel « un logiciel malveillant ne fait que ce qu’on lui permet de faire », ce qui est une façon simplifiée d’expliquer en quoi des paramètres trop permissifs et des comptes utilisateurs disposant d’un contrôle administratif trop étendu peuvent constituer un risque majeur pour une organisation.
Les extensions VS Code malveillantes s'exécuteront avec les droits de l'utilisateur qui les a chargées dans son profil VS Code. Il n'est pas rare que les développeurs disposent de droits d'accès plus étendus sur leur poste de travail afin de faciliter le débogage et les modifications de configuration nécessaires à leur travail, et c'est précisément pour cette raison qu'ils constituent une cible particulièrement attractive pour les attaques.
En ce qui concerne la plateforme Visual Studio Extensions Marketplace gérée par Microsoft, , Microsoft met en place des mesures de protection contre les extensions malveillantes et a renforcé ces mesures au fil du temps. Chaque extension et chacune de ses mises à jour sont analysées à la recherche de virus à l'aide de plusieurs moteurs antivirus. Les extensions sont également analysées lors de l'exécution dans un environnement de type « sandbox ».
Microsoft tient à jour une liste noire, et VS Code supprime automatiquement les extensions figurant sur cette liste de l'appareil de l'utilisateur. Microsoft a également intégré un système de détection du « name squatting » afin d'empêcher des acteurs malveillants de s'approprier les noms de produits ou d'offres appartenant à des éditeurs officiels de renom. Les utilisateurs peuvent également signaler les extensions malveillantes, et Microsoft a présenté ses mesures renforcées dans ses blogs destinés aux développeurs « » :.
Malgré ces mesures renforcées, certaines extensions malveillantes ont réussi à passer entre les mailles du filet. Au début de l'année 2025, des chercheurs d' , ReversingLabs, ont découvert une utilisation astucieuse d'une faille qui permettait à des extensions malveillantes d'être publiées sur la boutique sous le nom d'extensions anciennes mais supprimées. D'après les recherches menées par ReversingLabs, cette extension malveillante comportait des éléments propres aux ransomwares. Bien que ce phénomène ne soit pas très répandu, il témoigne de travaux de test et de développement susceptibles de déboucher sur des compromissions plus importantes à l'avenir.
Bien que Microsoft mette en place des mesures de protection contre les extensions malveillantes connues, il existe d'autres boutiques d'applications. OpenVSX Registry est une plateforme très prisée dédiée aux dérivés de VS Code, tels que Codeium, Windsurf et VSCodium.
OpenVSX est entièrement ouvert et ne dispose pas des mécanismes sophistiqués de gouvernance et de sécurité proposés par la boutique en ligne de Microsoft. Bien qu'il existe une procédure de signalement des abus et que les responsables d'OpenVSX de l' répondent effectivement aux signalements et suppriment les extensions malveillantes, les tests et les analyses ne sont pas automatisés.
Compte tenu de la popularité de nombreux forks de VS Code, OpenVSX restera un vecteur de diffusion à haut risque pour les extensions IDE malveillantes ; les organisations qui utilisent cette plateforme devraient donc mettre en place une liste blanche stricte pour leurs IDE et effectuer régulièrement des analyses visant à détecter la présence de contenus potentiellement malveillants.
Les extensions provenant de places de marché sont généralement mises à jour automatiquement par l'IDE. Cela pourrait entraîner des risques liés à la chaîne d'approvisionnement ; si le développeur d'une extension est piraté ou si l'extension est vendue à une entité malveillante, du code malveillant pourrait être injecté dans une extension par ailleurs réputée fiable.
À l'inverse, les extensions peuvent comporter des vulnérabilités, comme le montre l'article « CVE-2025-52882 » concernant l'extension Claude Code. En octobre, 2025, chercheurs de Wiz ont identifié plusieurs éditeurs qui divulguaient des informations confidentielles, ce qui aurait pu compromettre la sécurité de centaines de milliers d'utilisateurs.
Informations sur Tanium
Le paysage des extensions IDE est très vaste. Si de nombreuses organisations gèrent et mettent à jour régulièrement leurs IDE elles-mêmes, toutes ne s'attellent pas pour autant au contrôle et à la gestion des extensions d'IDE, qui présentent un risque bien plus important. Comme pour tout ce qui touche à la sécurité, la visibilité sur l'écosystème constitue la première étape — et la plus cruciale.
Tanium a constaté qu'au moins un IDE était installé sur 43 % des terminaux macOS et 9 % des terminaux Windows, l'entreprise moyenne observée comptant 330 extensions VS Code distinctes installées.
Toute organisation qui autorise l'utilisation d'IDE doit gérer les risques liés à l'utilisation des extensions IDE. Les points d'accès des développeurs constituent des cibles particulièrement prisées. Late 2025 saw a surge in attacks where malicious npm packages were being leveraged to harvest developer credentials and tokens.
Certaines organisations peuvent penser qu'elles sont à l'abri de ces attaques parce qu'elles ne développent pas de logiciels en interne ou ne disposent pas d'une équipe de développement logiciel, mais ce serait une hypothèse risquée. De nombreux professionnels férus de technologie, même en dehors du domaine du génie logiciel, utilisent également ces éditeurs de code pour créer des scripts d'automatisation simples destinés à faciliter leurs flux de travail.
À moins que votre organisation ne bloque activement VS Code et toutes ses variantes, vous êtes probablement exposé à des risques qui justifient une surveillance et un renforcement supplémentaires de la sécurité.
Comment Tanium vous aide
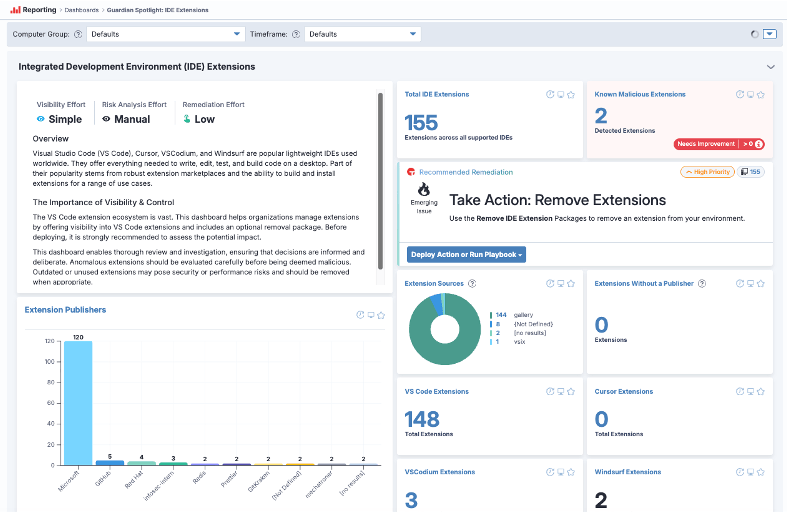
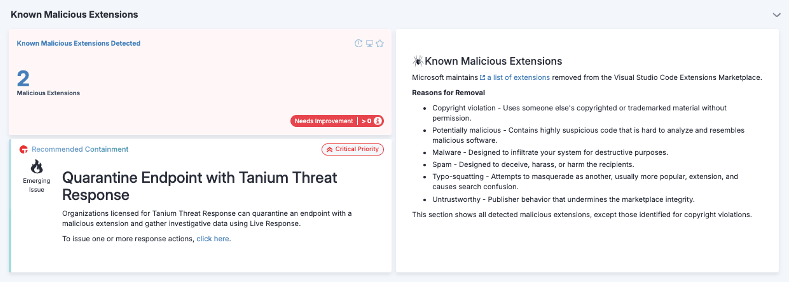
Tanium Guardian offre une visibilité et un contrôle sur les extensions IDE :
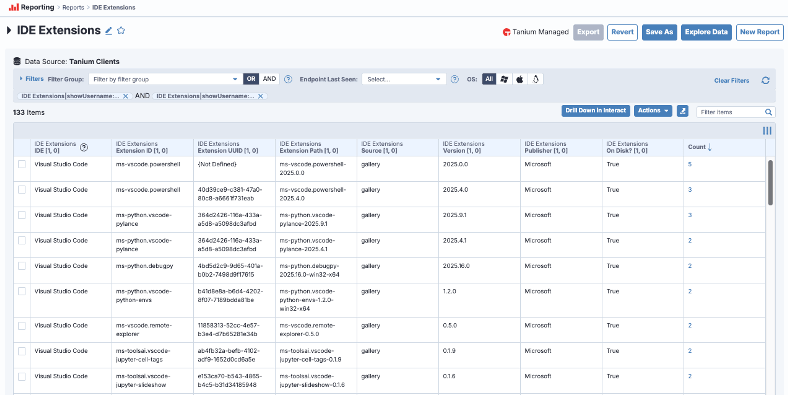
- Répertorier les extensions : : extensions installées et désactivées dans VS Code, Cursor, VSCodium et Windsurf
- Métadonnées clés de Surface : ID d'extension « », éditeur, source (Marketplace ou locale) et version
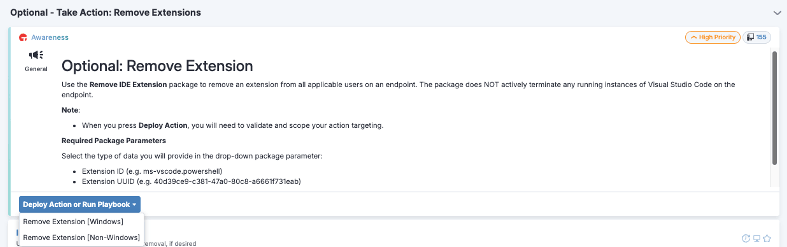
- Remédier à grande échelle : les « » suppriment instantanément les extensions malveillantes ou non conformes à l'aide du package « remove-extension » de Tanium
Ressources complémentaires
- Documentation relative à la boutique d'extensions de Visual Studio
- Mesures de sécurité de la boutique d'extensions de Visual Studio
- Blog des développeurs Microsoft : Sécurité et confiance sur Visual Studio Marketplace
- Présentation des fonctionnalités et capacités de Tanium Guardian
- Découvrez comment Tanium Guardian met en évidence les risques en temps réel : présentation des nouveaux tableaux de bord dédiés aux PME et à la gestion à distance des ressources (RMM) - Tanium Tech Talks n° 134

