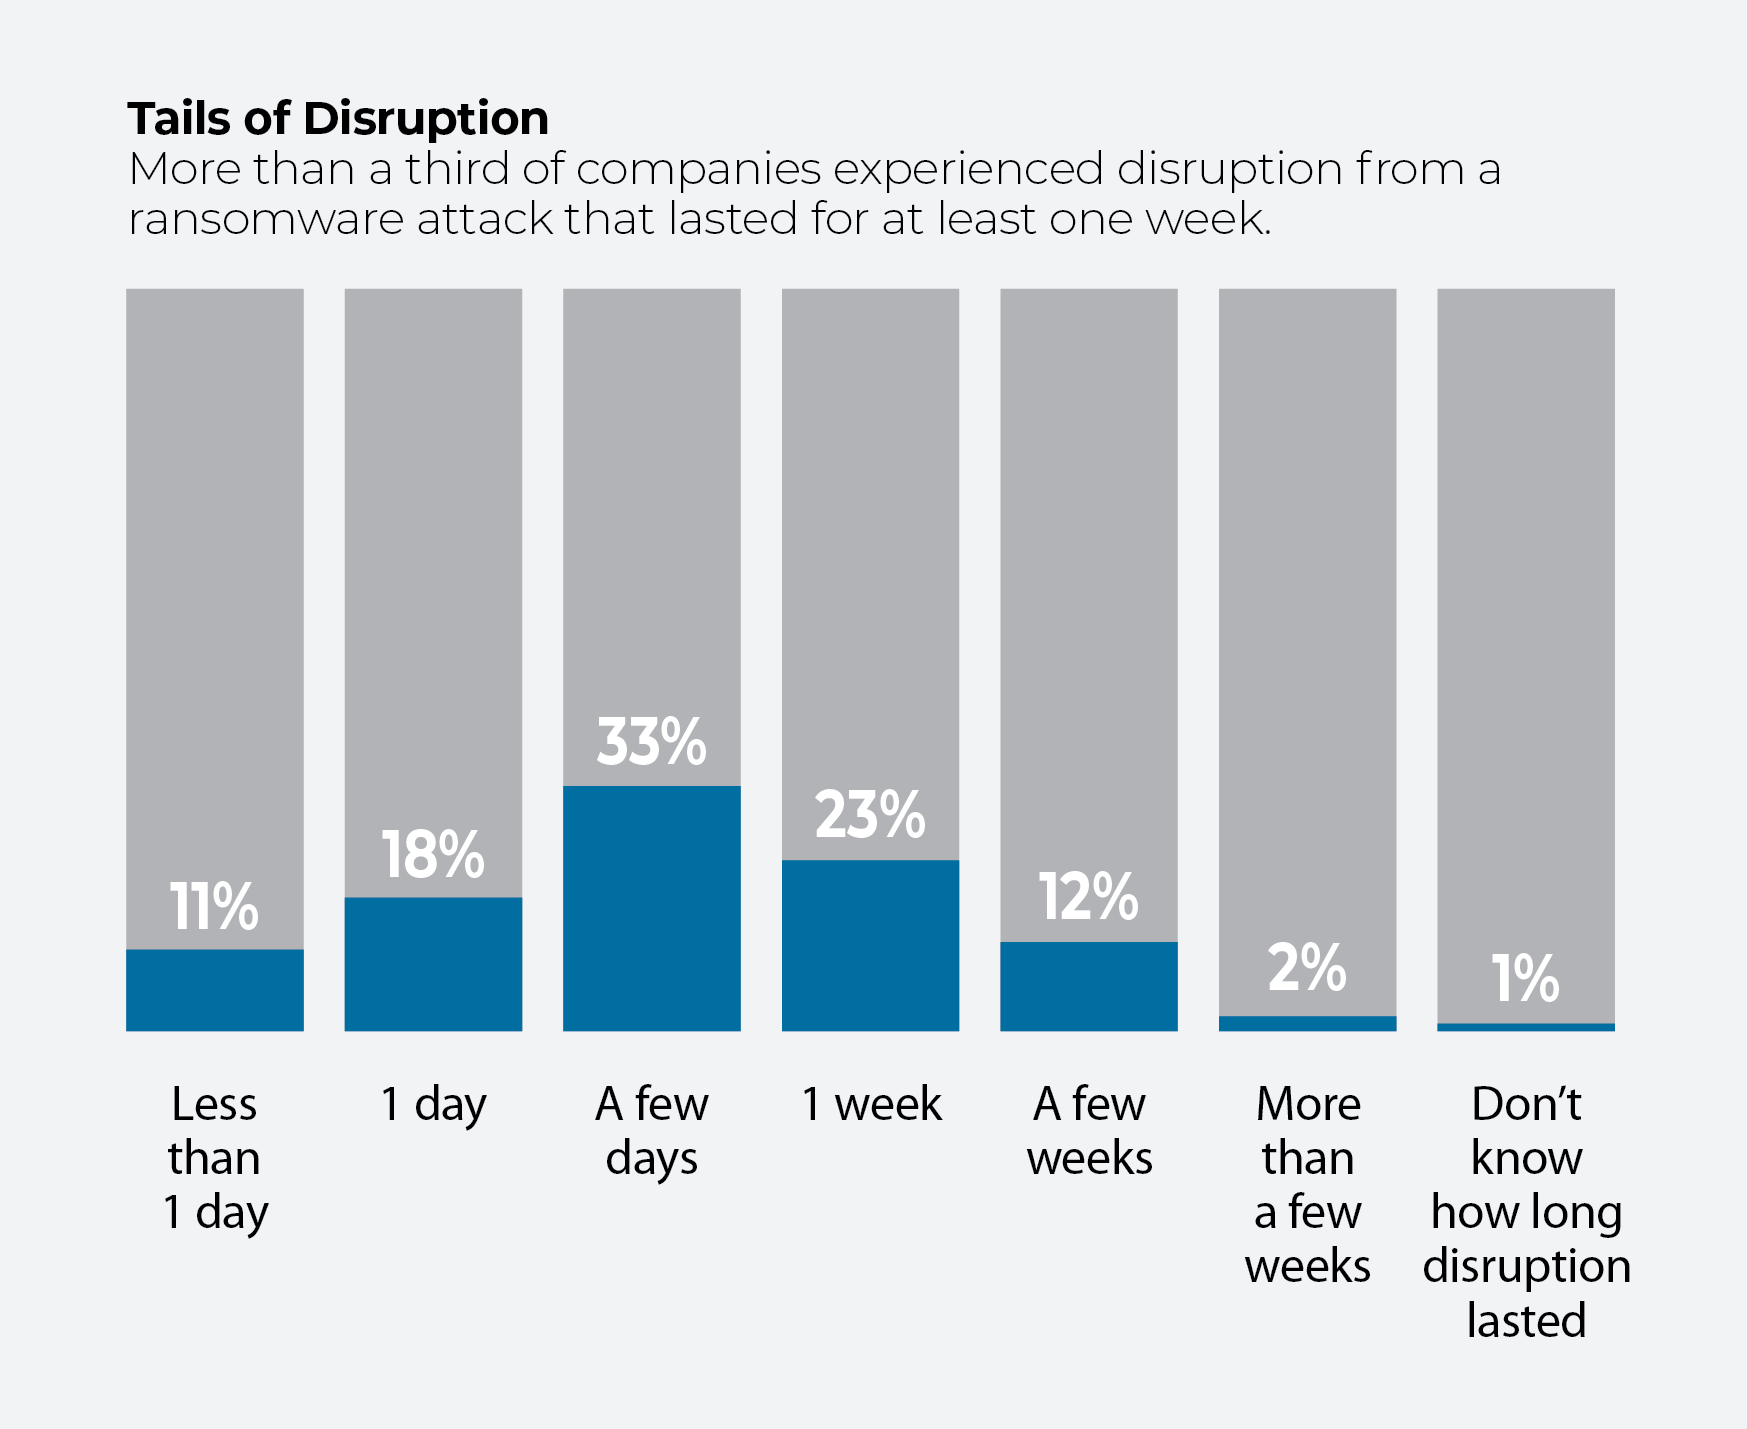
Les attaques par ransomware qui visent actuellement les entreprises, grandes comme petites, ont entraîné une vague de perturbations indésirables, de mauvaise publicité et de rançons coûteuses à travers le monde. Les attaques par ransomware qui ont fait la une de l'actualité, visant des entreprises telles que JBS, Colonial Pipeline et l'éditeur de logiciels Kaseya, ne constituent que la partie émergée de l'iceberg en matière de ransomware.
En effet, plus d'un tiers des entreprises récemment interrogées dans le cadre de l'étude « » menée par IDC, indiquent qu'au cours des 12 derniers mois, une attaque par ransomware a bloqué l'accès à leurs systèmes ou à leurs données. Alors que les organisations américaines n'ont enregistré qu'un taux d'incidents de 7 %, les entreprises américaines se montrent bien plus préoccupées par ces cyberattaques que leurs homologues à l'échelle mondiale.
On comprend aisément pourquoi : l'attaque contre Colonial a paralysé l'approvisionnement en carburant de l'entreprise sur la côte Est pendant six jours, tandis que la faille de la chaîne d'approvisionnement de la société américaine Kaseya a touché quelque 1 500 entreprises à travers le monde.
Les coûts liés aux indemnités peuvent à eux seuls atteindre des montants astronomiques. Au cours de l'année écoulée, le montant moyen des rançons versées s'élevait à près de 250 000 dollars, selon l'enquête menée par IDC. Bien sûr, les gains importants faussent ce chiffre. Colonial a versé 4,4 millions de dollars et JBS a déboursé 11 millions de dollars. Le montant médian des rançons versées s'élève en réalité à environ 75 000 dollars. Mais ce n'est rien comparé au coût en termes de réputation et à la perte de confiance des consommateurs.
L'enquête d'IDC, publiée dans le rapport « juillet 2021 », a été menée auprès de 791 décideurs et prescripteurs informatiques au sein d'entreprises de taille moyenne à grande aux États-Unis, en Europe et dans la région Asie-Pacifique. Pour une analyse fondée sur des données concernant la menace des ransomwares, savoir qui est le plus exposé (attention, spoiler : ce sont ceux qui sont à la traîne en matière de transformation numérique) et découvrir comment les grandes et moyennes entreprises relèvent ce défi, veuillez consulter les sept graphiques ci-dessous, qui résument les principales conclusions de l'enquête.
De temps en temps
Quelle différence en une décennie ! Ou trois.
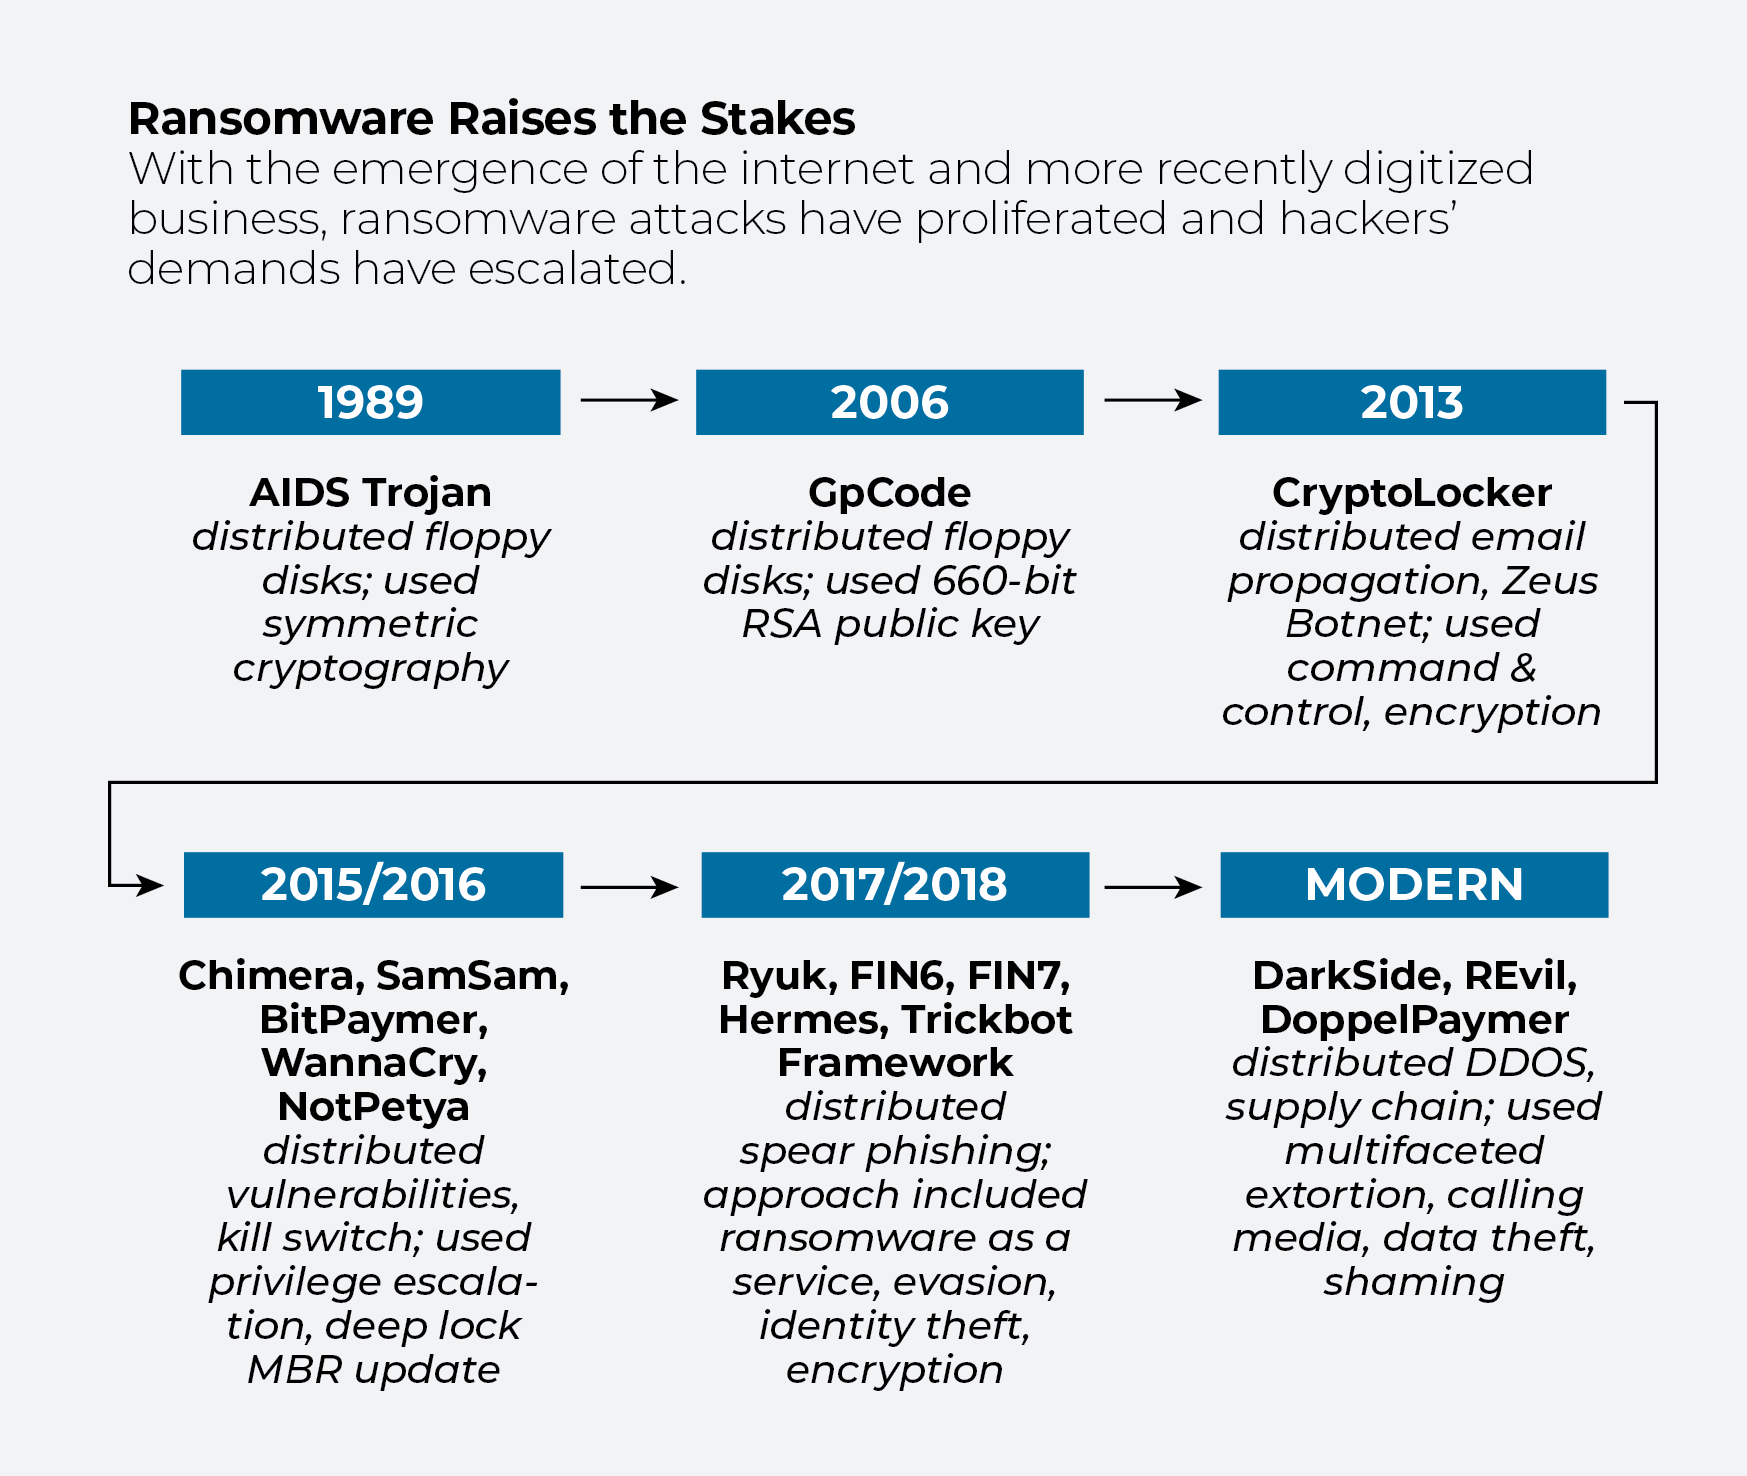
IDC a retracé l'histoire des ransomwares, en commençant par le cheval de Troie « AIDS » () — la première attaque par ransomware au monde — qui avait été diffusé sur des disquettes destinées à des chercheurs en médecine en 1989. Ils ont constaté que les ransomwares sont devenus plus sophistiqués, plus difficiles à neutraliser et qu'ils ont considérablement gagné en efficacité ces dernières années.
Comparées aux tactiques actuelles de cyber-extorsion, les organisations victimes de l'attaque du cheval de Troie AIDS s'en sont tirées à bon compte. Dans de nombreux cas, les équipes de sécurité ont réussi à restaurer les fichiers chiffrés et à éviter de verser des rançons. Et encore en 2006, les ransomwares n'étaient pour ainsi dire qu'une broutille. GpCode, le logiciel malveillant qui a chiffré des fichiers sur des ordinateurs Windows, n'a permis de récolter que 100 à 200 dollars. En 2015, les enjeux s'étaient accrus. Des techniques criminelles innovantes telles que « l'escalade des privilèges » (une méthode consistant à progresser au sein d'un système pour accéder à des données plus sensibles) généraient des rançons comprises entre 40 000 et 60 000 dollars.
Aujourd’hui, des groupes tels que DarkSide, REvil et DoppelPaymer agissent sur plusieurs fronts : non seulement ils chiffrent les fichiers ou en bloquent l’accès, mais ils menacent également de vendre les données volées au plus offrant ou de discréditer une entreprise et ses clients en publiant des données sensibles ou en les divulguant aux médias. Le télétravail et la numérisation des entreprises ont favorisé leur cause, et les rançons ont grimpé en flèche pour atteindre des montants de plusieurs millions.
Faire face aux ransomwares
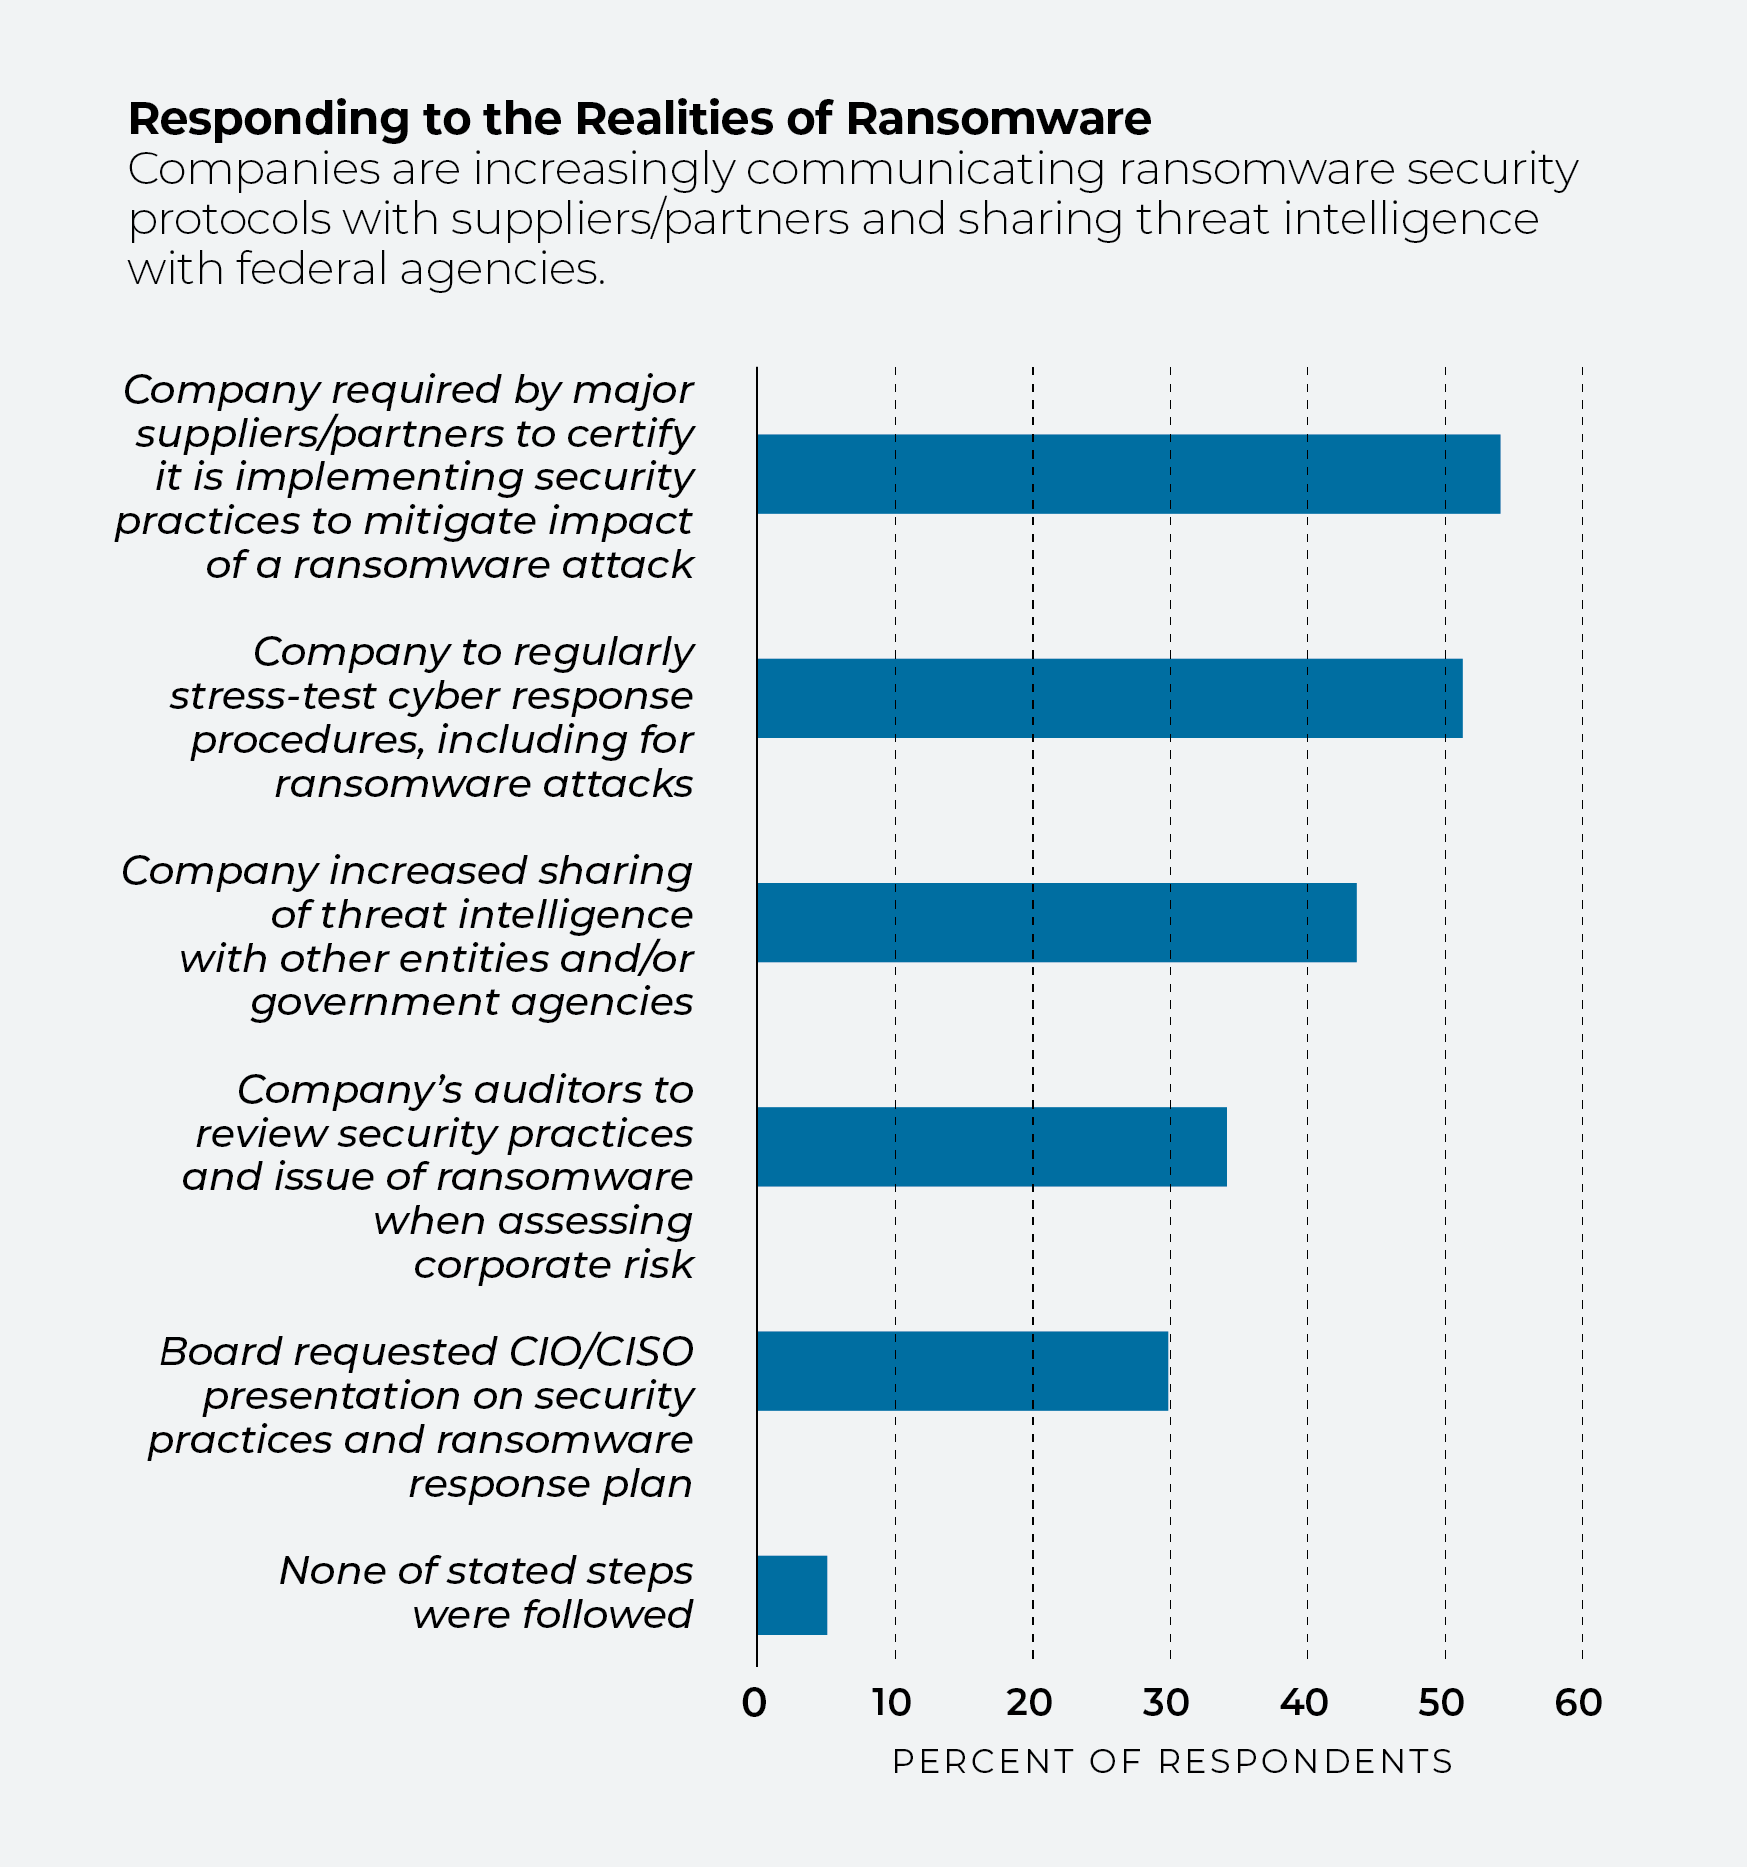
Les ransomwares ne constituent plus uniquement un problème interne. Plus de la moitié des personnes interrogées par IDC ont reconnu que, au cours de l'année écoulée, des fournisseurs ou partenaires majeurs leur avaient demandé de certifier qu'elles avaient mis en œuvre et maintenu des pratiques d' s en matière de protection et de récupération des données ( ) afin de prévenir les perturbations de leurs activités dues à des cyberattaques.
[Read also: Ransomware 101: What is it and how do I prevent an attack?]
Plus de 40 % ont indiqué que leurs équipes de sécurité avaient intensifié le partage de renseignements sur les menaces avec les organismes publics et d'autres groupes. Dans près d’un tiers des entreprises, le conseil d’administration avait demandé à ses DSI ou RSSI de présenter des exposés sur la cybersécurité, abordant les pratiques en matière de protection et de restauration des données ainsi que les procédures d’intervention en cas d’incident .
Demandes de rançon
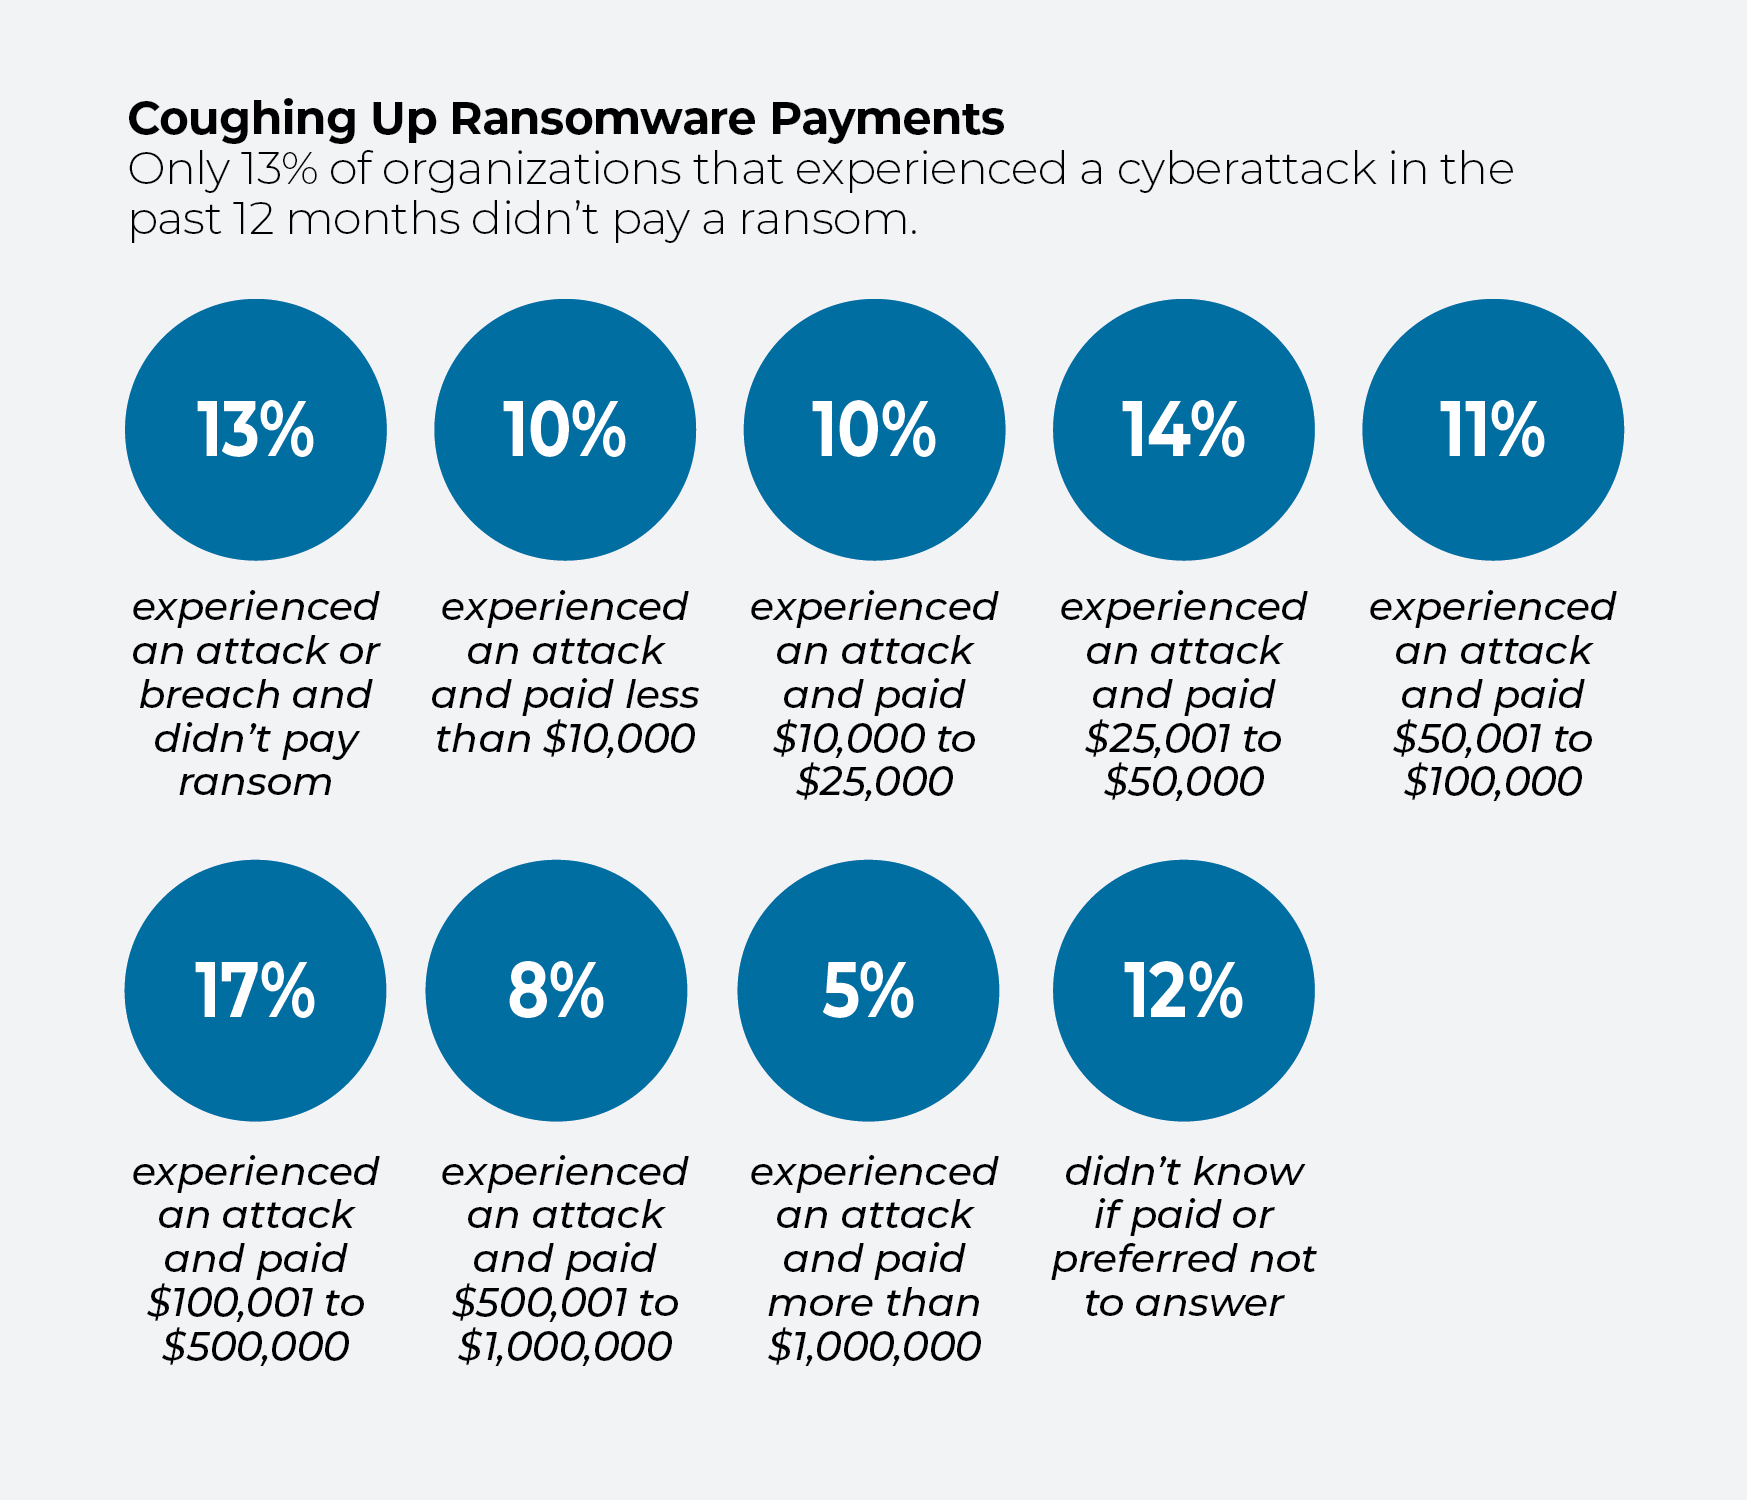
Lorsqu'elles sont victimes d'un rançongiciel, la plupart des entreprises cèdent, mais le montant versé varie : 10 % des personnes interrogées ont versé moins de 10 000 dollars ; 35 % ont versé entre 10 000 et 100 000 dollars ; 25 % ont versé entre 100 001 dollars et 1 million de dollars ; et 5 % ont versé un montant supérieur. Selon IDC, seules 13 % des entreprises ont été victimes d'une cyberattaque qui a bloqué leur accès et ont refusé de payer une rançon.
Bien que le FBI ne recommande pas de payer une rançon, afin de ne pas encourager les cybercriminels, un haut responsable a exhorté le Congrès en juillet à ne pas rendre ces paiements illégaux : Bryan A. Vorndran, directeur adjoint de la division cybercriminalité du FBI, a déclaré lors d’une audition de la commission judiciaire du Sénat intitulée « » ( ) que l’interdiction du paiement de rançons exposerait les entreprises américaines à des risques supplémentaires d’extorsion. Les pirates informatiques pourraient les faire chanter pour les obliger à payer une rançon et à ne pas communiquer ces informations aux autorités, a-t-il déclaré.
Les entreprises en retard sur le plan numérique courent un risque accru
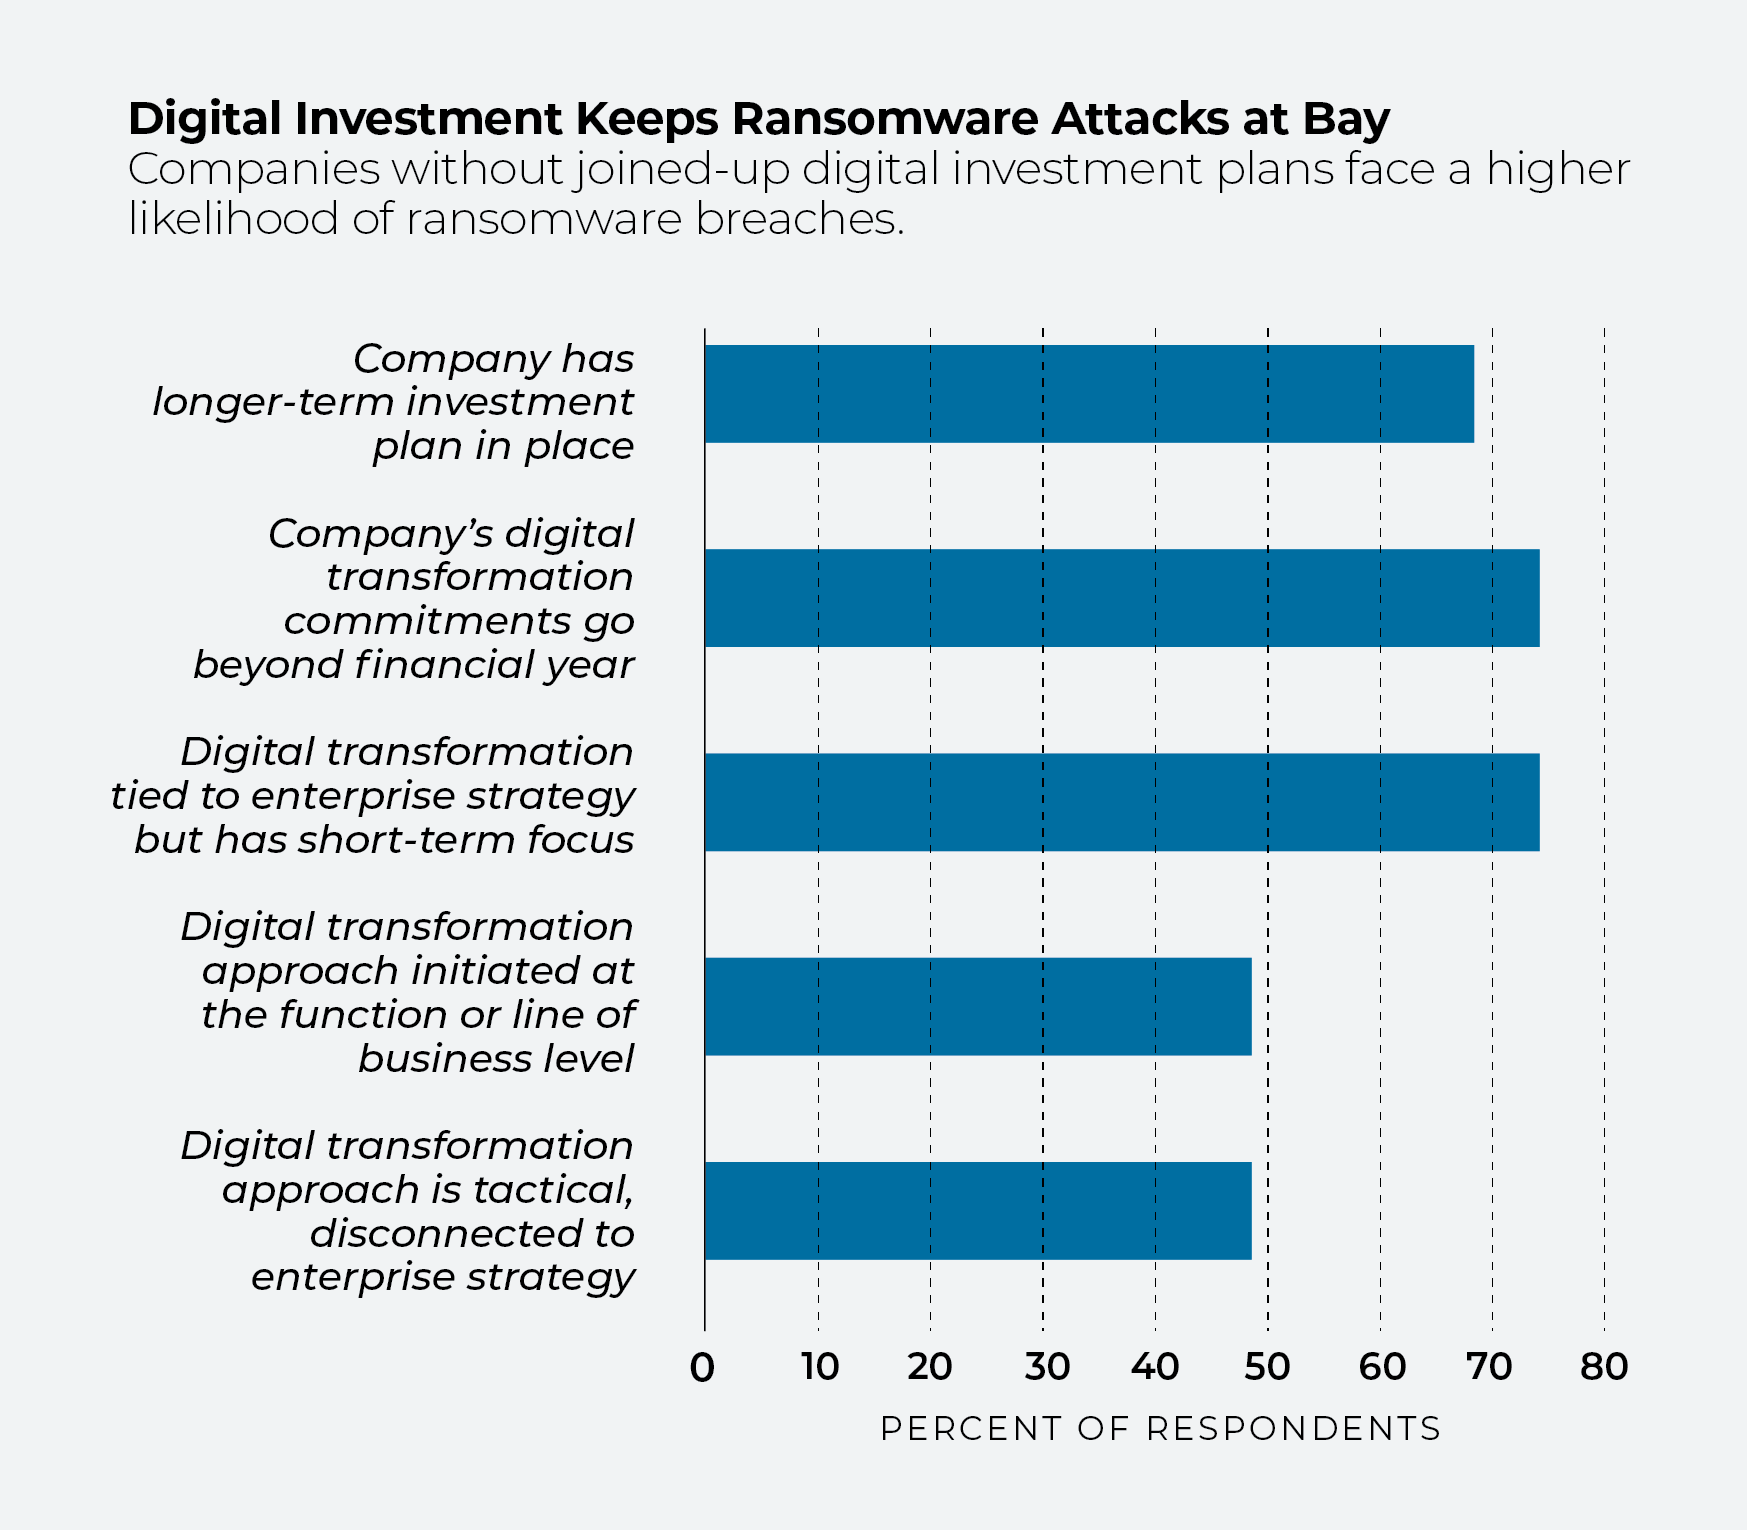
Les organisations qui n'ont subi aucune attaque par ransomware au cours de l'année écoulée ont un point commun : un engagement fort en faveur de la transformation numérique. Environ sept personnes sur 10 ont mis en place un plan d'investissement à long terme, ou un plan qui s'étend au moins au-delà de l'exercice financier en cours ou qui est lié à la stratégie de l'entreprise.
La transformation numérique implique inévitablement une réévaluation de la cybersécurité. Que vous soyez un commerçant qui se lance dans le commerce électronique, un prestataire de soins de santé qui adopte la télémédecine, ou une entreprise financière qui s'associe à une plateforme technologique, votre réseau d'entreprise va se transformer, en particulier si une partie de vos opérations est migrée vers le cloud.
Au minimum, les outils de sécurité existants devront être mis à jour. Les acteurs les plus avisés y verront une opportunité de renforcer la sécurité grâce à l'adoption d'outils de gestion des terminaux , qui surveillent de manière proactive les réseaux à la recherche de signes d'intrusion.
Perturbation du secteur
Selon IDC, seuls environ 50 % des fabricants n'ont pas été touchés par des rançongiciels au cours des 12 derniers mois, contre quelque 75 % des entreprises des secteurs des transports, des communications, des services publics et des médias. Les secteurs de l'hôtellerie et du tourisme ont également obtenu de bons résultats (près de 75 % ont échappé à une attaque), tout comme les prestataires de soins de santé, les gestionnaires de régimes de santé et le secteur des sciences de la vie (environ 70 %).
Ce n'est pas seulement le comportement d'une entreprise qui influe sur ses dispositifs de sécurité. Le secteur d'activité joue également un rôle essentiel. Les entreprises du secteur des services financiers et de la santé, en raison des exigences réglementaires, sont peut-être davantage conscientes des risques liés à la cybersécurité que des secteurs tels que l'industrie manufacturière. De la même manière, les entreprises peuvent se retrouver exposées à de nouveaux risques informatiques en raison des avancées technologiques dans leurs secteurs d'activité. La télémédecine, associée à l'intelligence artificielle, par exemple, peut ouvrir de nouveaux marchés au secteur de la santé, ce qui peut offrir des opportunités aux pirates informatiques.
[À lire également : 4 secteurs prêts à affronter l'avenir]
En fin de compte, tous les secteurs sont mis en garde. À mesure que le télétravail continue de s'ancrer dans le monde du travail, le nombre de terminaux distants et la surface d'attaque pour les intrus ne cesseront d'augmenter.
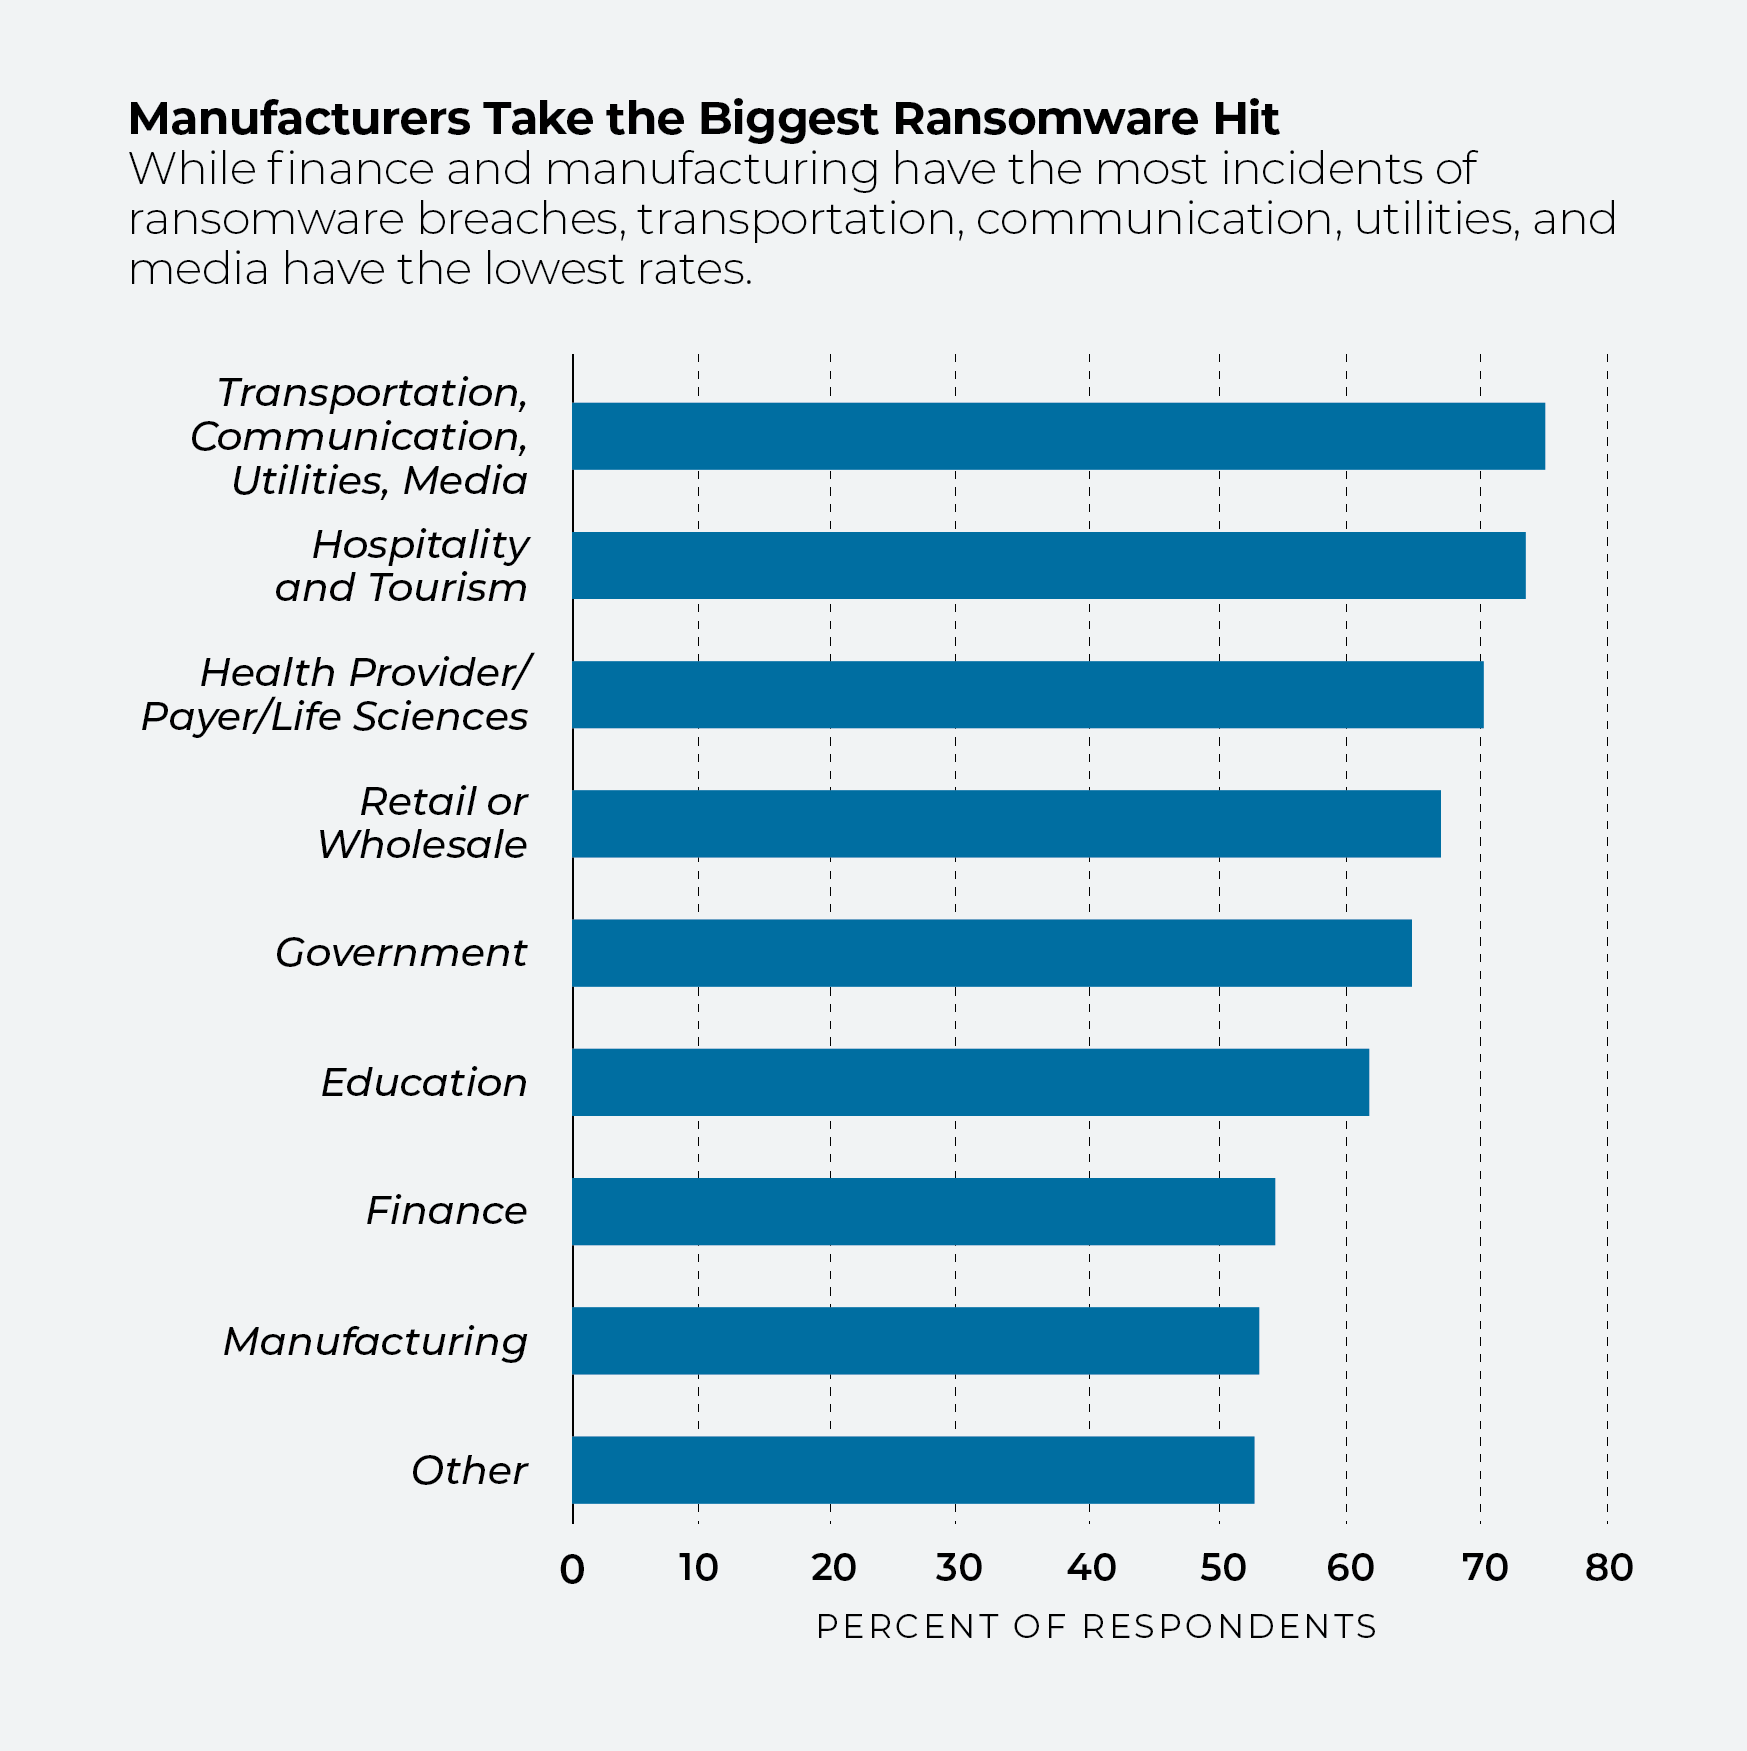
Comment réagir face aux demandes des auteurs de ransomware
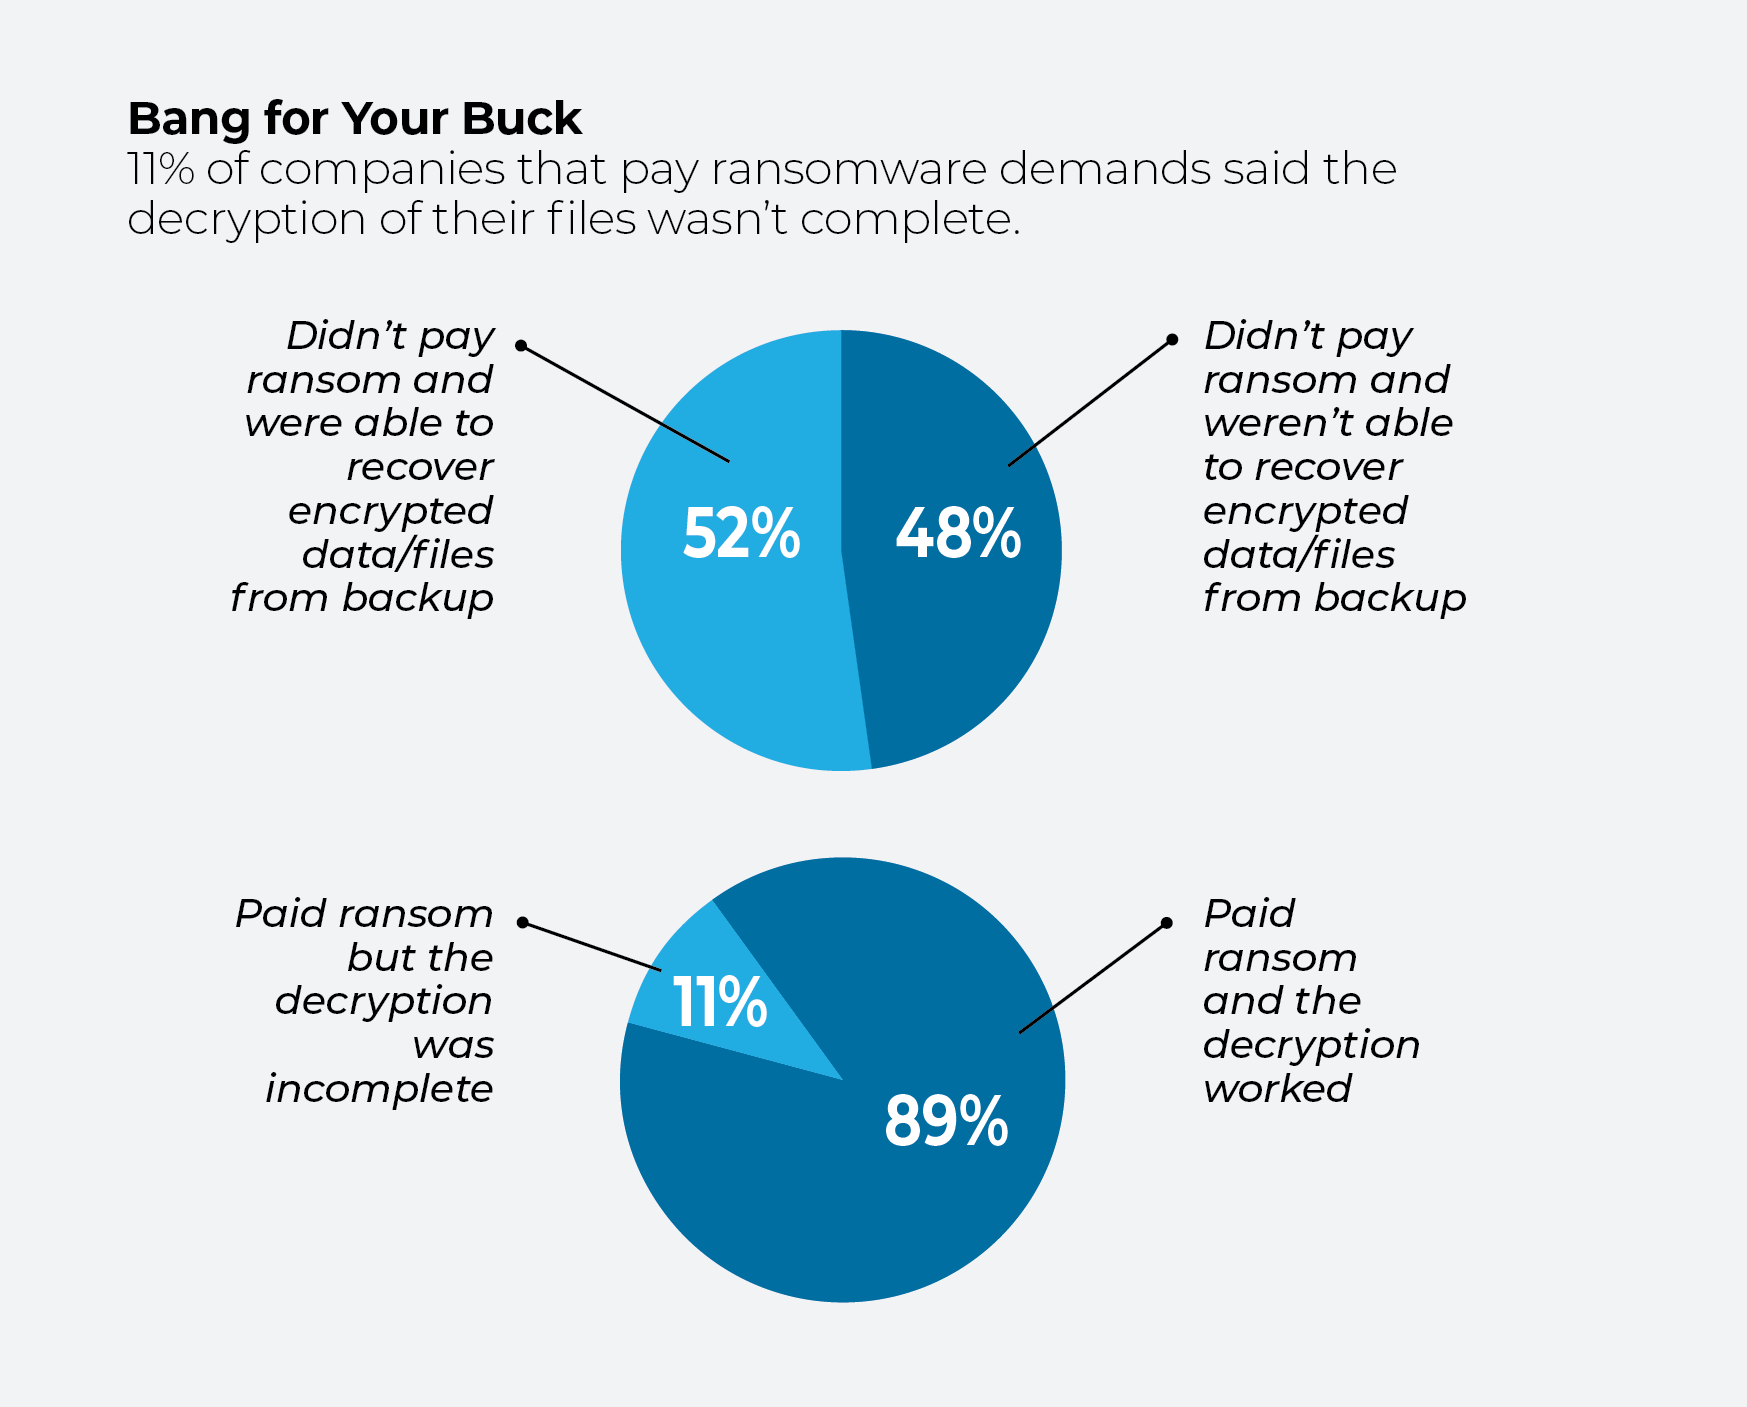
Même si l'on a tendance à désapprouver le paiement des rançons, les avantages d'un tel paiement peuvent, à court terme, l'emporter sur une stratégie de fermeté. Parmi les organisations ayant été victimes d'une attaque par ransomware au cours de l'année écoulée, (et non ) le fait de ne pas payer offrait environ 50-50 chances d'obtenir un résultat satisfaisant : 48 % de celles qui n'ont pas payé de rançon n'ont pas pu récupérer leurs données ou fichiers chiffrés à partir d'une sauvegarde, tandis que 52 % y sont parvenues.
[À lire également : Ne soyez pas victime de la cyberguerre : renforcez votre résilience numérique]
Parmi ceux qui ont payé une rançon, 89 % ont indiqué que le déchiffrement avait abouti, tandis que les autres ont constaté que le déchiffrement était incomplet.
Conséquences de l'attaque
Pour la plupart des entreprises, la principale préoccupation en cas de cyberattaque — outre la question de savoir s’il faut ou non payer une rançon — concerne sa durée : pendant combien de temps une attaque par ransomware perturbera-t-elle le fonctionnement normal de l’entreprise ?
La bonne nouvelle, tout bien considéré, est que la plupart des personnes interrogées (62 %) ont déclaré que leur activité avait été perturbée pendant moins d'une semaine à la suite d'une violation de données, tandis qu'un tiers a indiqué qu'une attaque avait perturbé leurs opérations pendant quelques jours. Seules 2 % des entreprises ont signalé des perturbations ayant duré plus de quelques semaines, tandis que 11 % n’ont connu qu’une perturbation de moins d’une journée.