Il est temps de se tourner vers l'avenir.
Au cours de l'année écoulée, le personnel informatique a effectué des heures supplémentaires pour aider son entreprise à surmonter une épreuve sans précédent. Aujourd’hui, ils se préparent à aider leurs organisations à surmonter toute une série de nouveaux défis tout en façonnant l’avenir de leurs effectifs.
Afin de cerner la nature de ces nouveaux défis — et de vous donner une idée de la manière dont vous pouvez les surmonter —, nous avons interrogé des centaines de responsables technologiques.
Nous leur avons demandé quelles étaient leurs difficultés, quels facteurs motivaient leurs nouvelles stratégies et quelles initiatives elles privilégiaient pour se préparer à ce que l'avenir leur réserve.
Nous en avons tiré 10 enseignements clés :
- 90 % des responsables technologiques se préparent à un mode de travail hybride à long terme
- Le principal défi en matière de sécurité aujourd'hui consiste à gérer et à sécuriser les terminaux dispersés
- Jusqu'à 88 % des responsables technologiques ont du mal à évaluer leurs risques informatiques
- 75 % des responsables technologiques estiment que le modèle « Zero Trust » est une priorité
- 70 % des responsables informatiques utilisent entre 11 et plus de 50 outils différents pour la gestion des terminaux
- 59 % des responsables informatiques ont du mal à gérer les terminaux dispersés à l'aide de solutions sur site
- 72 % des responsables technologiques font de la sécurité le principal moteur de leurs stratégies et de leurs plans d'action informatiques
- 63 % des responsables informatiques ne disposent d'une visibilité que sur 85 % ou moins de leurs terminaux
- Seuls 44 - 54 % des responsables informatiques se sentent en confiance pour établir un inventaire des appareils utilisés à distance et dans le cadre du BYOD
- 52 à 55 % des responsables informatiques ont du mal à détecter les violations de sécurité et à y réagir dans les environnements hybrides
Examinons chacun d'entre eux plus en détail.
Point à retenir n° 1
90 % des responsables technologiques se préparent à un mode de travail hybride à long terme
Seuls 10 % des responsables informatiques s'attachent à réintégrer les appareils de leurs utilisateurs finaux dans leur environnement de bureau sur site. Les autres s'attachent à surmonter les défis liés à l'infrastructure et à la sécurité de leur nouvel environnement.
En matière de sécurité, ils s'attachent à prévenir toute faille de sécurité, à former leurs collaborateurs à la cybersécurité et à mettre en œuvre des cadres « zero trust ».
En matière d'infrastructure, ils se concentrent sur la migration vers le cloud, sur la réduction de l'empreinte informatique grâce à la consolidation des outils et à des changements d'infrastructure, sur la réduction de l'informatique parallèle, ainsi que sur le remplacement de leurs anciennes solutions sur site.
Takeaway 2
Le principal défi en matière de sécurité aujourd'hui consiste à gérer et à sécuriser les terminaux dispersés
26 % des responsables informatiques ont déclaré que la gestion et la sécurisation de leurs terminaux dans le cloud constituaient la capacité la plus importante qu'ils puissent développer pour relever leurs défis en matière de sécurité. Il s'agissait du défi de sécurité le plus souvent cité, sur lequel se concentrent les responsables technologiques.
Plus précisément, les responsables technologiques peinent à obtenir une visibilité complète sur leurs terminaux distants. 43 % des personnes interrogées ont déclaré que le principal défi en matière de sécurité auquel elles s'efforcent de remédier consiste à obtenir une visibilité sur leurs nouveaux environnements informatiques et à créer une source unique et fiable d'informations sur les terminaux pour leurs équipes informatiques et de sécurité.
Takeaway 3
Jusqu'à 88 % des responsables technologiques ont du mal à évaluer leurs risques informatiques
Nous avons présenté aux participants à notre enquête une liste de tâches liées à l'évaluation des risques informatiques. Entre 77 % et 88 % des responsables informatiques ont déclaré que chacune de ces tâches représentait un défi « assez » ou « quelque peu » difficile à relever. Seuls 10 à 21 % ont déclaré qu'une ou plusieurs tâches ne constituaient pas un défi.
Plus précisément, les responsables technologiques manquent de visibilité sur leur profil de risque informatique. Ils nous ont indiqué que les trois tâches les plus difficiles à mener dans le cadre de l'évaluation des risques informatiques étaient les suivantes :
- Bénéficier d'une visibilité en temps réel sur les données (88 %)
- Combiner les données issues des infrastructures existantes sur site et dans le cloud (79 %)
- Obtention de données précises (77 %)
Takeaway 4
75 % des responsables technologiques estiment que le modèle « Zero Trust » est une priorité
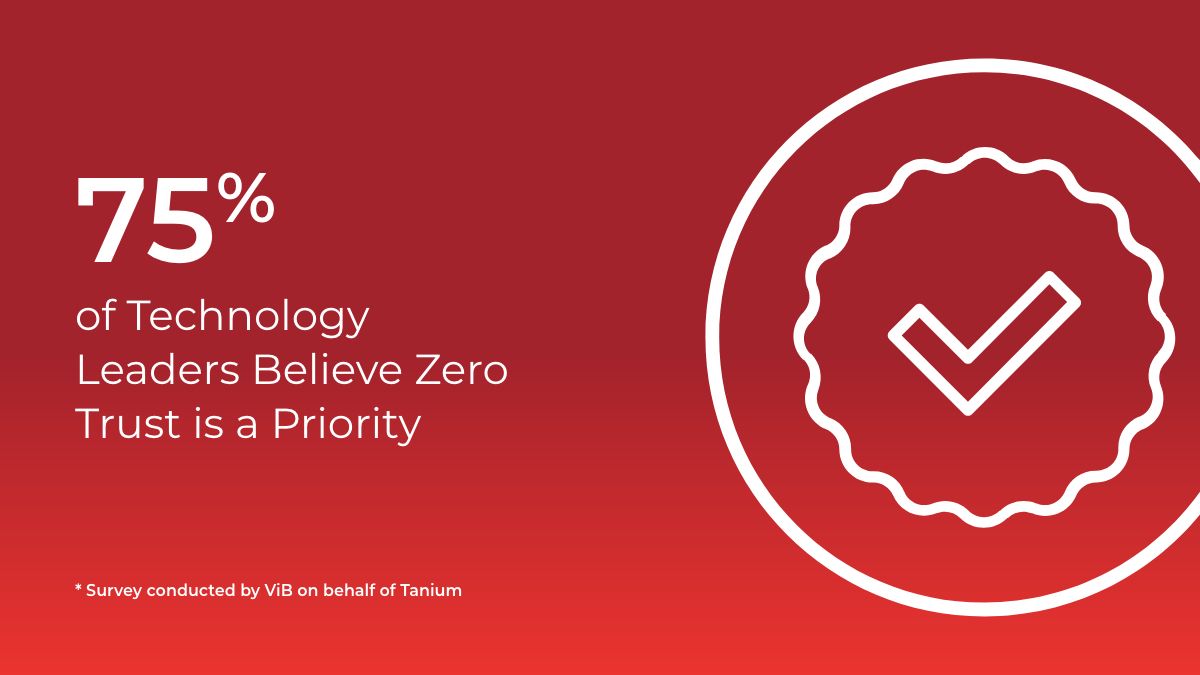
Le « zero trust » est bien plus qu'un simple mot à la mode : la majorité des responsables informatiques le prennent très au sérieux. 75 % d'entre eux se sont dits d'accord ou tout à fait d'accord avec l'affirmation selon laquelle la mise en œuvre d'un cadre « zero trust » constitue une priorité pour sécuriser leurs nouveaux environnements informatiques. Seuls 20 % se sont déclarés en total désaccord avec cette affirmation, et seuls 5 % à 6 % sont restés neutres sur le sujet.
Takeaway 5
70 % des responsables informatiques utilisent entre 11 et plus de 50 outils différents pour la gestion des terminaux
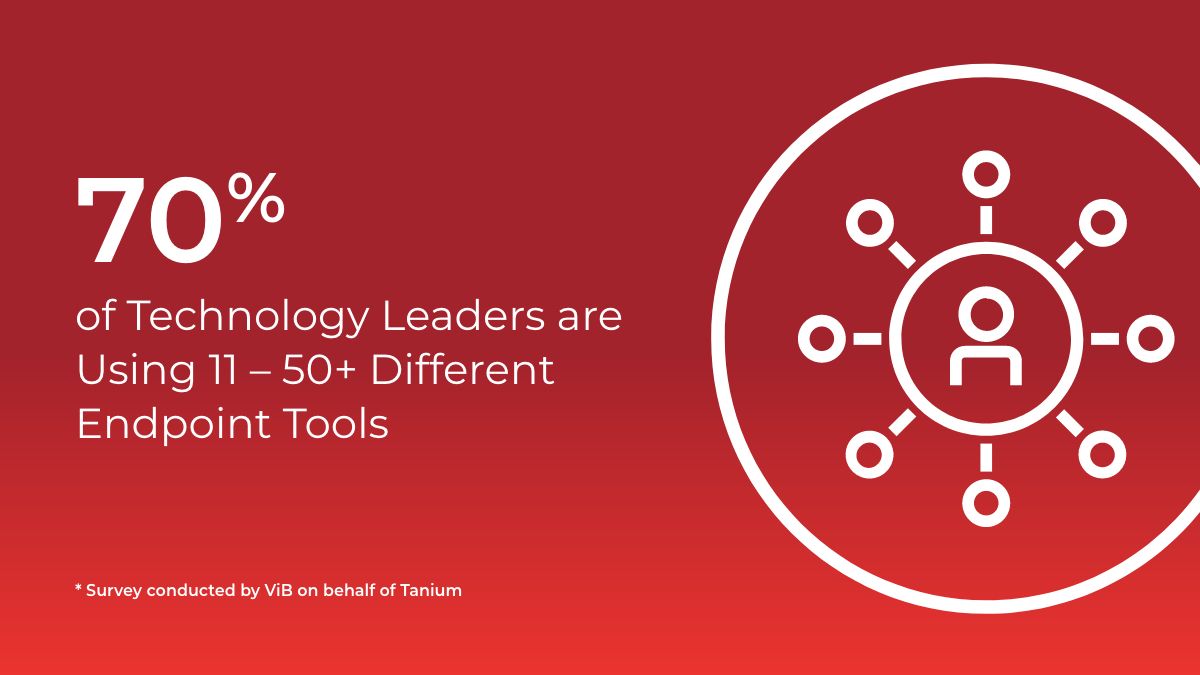
70 % des responsables informatiques utilisent entre 11 et plus de 50 outils différents de sécurité et d'exploitation des terminaux. Près de la moitié (46 %) utilise plus de 20 outils, et 20 % en utilise plus de 30 . 4 % ne sait même pas combien d'outils il possède.
Plus de la moitié des responsables informatiques (53 %) considèrent cela comme un problème et sont plutôt ou tout à fait susceptibles de revoir leur stratégie en matière d'outils dédiés aux terminaux et de regrouper leurs opérations liées aux terminaux ainsi que leurs outils de sécurité. Seuls 25 % d'entre eux sont résolument déterminés à poursuivre leur stratégie en matière d'outils de gestion des points.
Takeaway 6
59 % des responsables informatiques ont du mal à gérer les terminaux dispersés à l'aide de solutions sur site
Les entreprises déploient aujourd'hui un grand nombre de terminaux répartis, mais beaucoup d'entre elles continuent d'utiliser des infrastructures sur site et des outils de gestion des terminaux obsolètes. La majorité des responsables technologiques estiment qu'ils doivent moderniser leur infrastructure et leurs capacités afin de mieux gérer et sécuriser leurs nouvelles équipes de travail hybrides.
La plupart des responsables technologiques (59 %) estiment que les infrastructures sur site héritées constituent un défi majeur pour la gestion des terminaux distribués dans les environnements de travail hybrides.
La plupart d'entre eux (62 %) estiment également que les services informatiques doivent donner la priorité à la migration de leurs capacités de gestion des terminaux vers le cloud. Seuls 12 % se sont déclarés en total désaccord avec l'une ou l'autre de ces affirmations.
Takeaway 7
72 % des responsables technologiques font de la sécurité le principal moteur de leurs stratégies et de leurs plans d'action informatiques
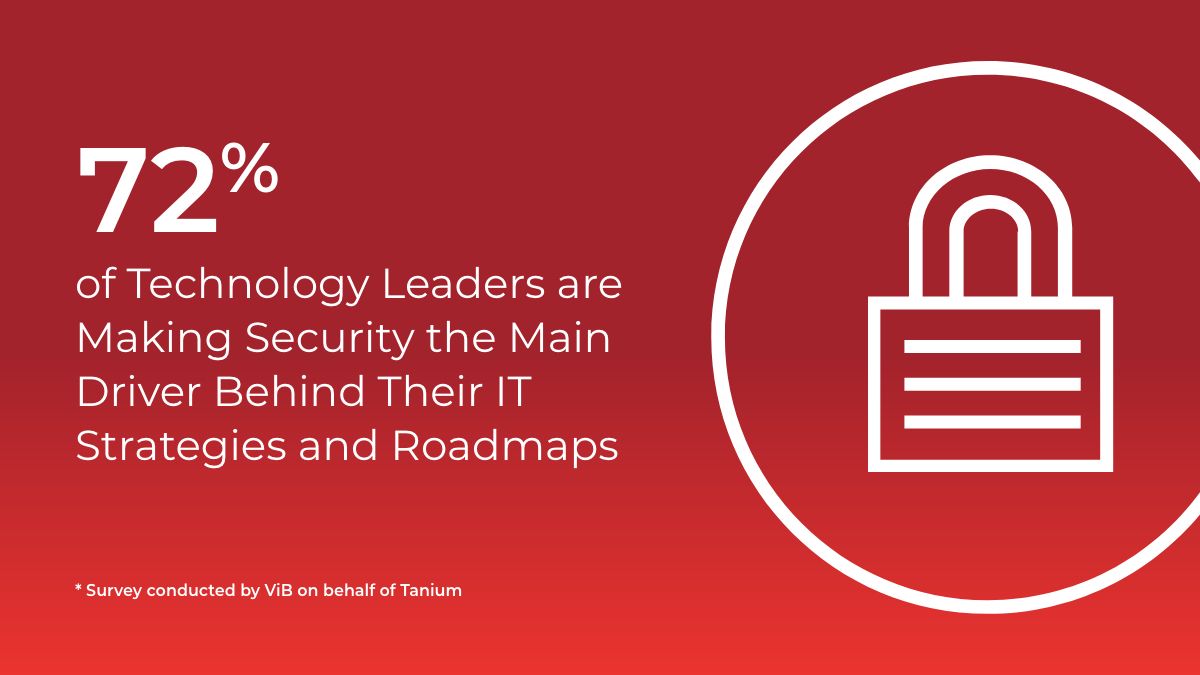
Seuls 28 % des responsables technologiques se préoccupent avant tout de la continuité des activités et s'attachent à déterminer comment utiliser la technologie pour optimiser leurs opérations quotidiennes.
- 72 % des responsables technologiques axent, directement ou indirectement, leurs stratégies et leurs plans d'action informatiques sur la manière de sécuriser leurs nouvelles équipes de travail hybrides. Plus précisément :
- Nous nous concentrons à 22 % sur l'accélération de la détection et de la réponse aux incidents.
- Nous nous concentrons à 20 % sur la reprise du contrôle des terminaux afin de réagir rapidement aux vulnérabilités et aux incidents.
- Nous nous concentrons à 20 % sur notre capacité à réagir aux événements extérieurs.
- Nous nous consacrons à 10 % à l'amélioration de la visibilité du réseau.
Takeaway 8
63 % des responsables informatiques ne disposent d'une visibilité que sur 85 % ou moins de leurs terminaux
La plupart des responsables informatiques (63 %) estiment n'avoir une visibilité qu'sur au moins 85 % ou moins des terminaux de leur réseau. 25 % estiment avoir une visibilité sur au moins 95 % de leurs terminaux, et seuls 12 % estiment disposer d'une visibilité quasi parfaite sur au moins 99 % de leurs terminaux.
Takeaway 9
Seuls 44 % à 54 % des responsables informatiques se sentent en confiance pour établir un inventaire des appareils utilisés à distance et dans le cadre du BYOD
Les leaders du secteur technologique peinent à recenser et à inventorier leurs actifs dispersés. Alors que 72 % des personnes interrogées se disent très ou tout à fait confiantes quant à la collecte et à l'inventaire des appareils sur site, seules 54 % se disent confiantes quant à l'inventaire des appareils distants, et seules 44 % se disent confiantes quant à l'inventaire des appareils personnels (BYOD).
De même, la plupart des responsables technologiques (58 %) se sont dits d'accord ou tout à fait d'accord sur le fait qu'il est difficile d'obtenir une vue d'ensemble de leurs actifs. 54 % ont déclaré que leur processus d'inventaire des actifs était trop lent pour permettre d'obtenir cette vue d'ensemble.
Takeaway 10
Entre 52 % et 55 % des responsables informatiques ont du mal à détecter les violations de sécurité et à y réagir dans les environnements hybrides
Seuls 48 % des responsables informatiques se disent très confiants ou tout à fait confiants dans leur capacité à détecter les violations de sécurité en temps réel au sein de leur effectif réparti ou hybride. Moins de la moitié (45 %) se sentent en mesure de remédier rapidement à cette faille de sécurité.
Comment surmonter ces défis et se préparer à l'avenir
À première vue, il semble que les leaders du secteur technologique soient confrontés à un large éventail de défis, et que chacun d'entre eux nécessite des stratégies, des tactiques et des outils spécifiques pour être surmonté.
Mais en y regardant de plus près, on constate que tous ces défis peuvent être relevés grâce à trois priorités simples que les responsables technologiques d'aujourd'hui doivent mettre en œuvre.
Pour relever les défis actuels, vous devez :
- Rétablissez la visibilité et le contrôle sur les terminaux distribués.
- Repensez votre stratégie de sécurité pour qu'elle s'étende au-delà de votre périmètre.
- Modernisez votre infrastructure informatique et vos outils de gestion des terminaux.
Pour en savoir plus sur la manière de concrétiser ces priorités, faites le premier pas : inscrivez-vous à l'évaluation gratuite de votre cyber-hygiène proposée par (s'ouvre dans un nouvel onglet) et obtenez votre score de risque.
Méthodologie :
Cette enquête, indépendante de tout fournisseur, a été menée par Virtual Intelligence Briefing (ViB) pour le compte de Tanium auprès de 254 personnes interrogées travaillant dans les domaines suivants : infrastructure informatique, sécurité | directeurs, vice-présidents/vice-présidents seniors, DSI, RSSI, directeurs techniques | entreprises comptant plus de 1 000 salariés en Amérique du Nord.

