Ne passez pas à côté. Rejoignez-nous pour les sessions « », «CONVERGE17» et «», les 16-19 et 2017 octobre à San Francisco.
Et voilà, c'est terminé pour « Tanium » CONVERGE16, notre première conférence utilisateurs – qui a affiché complet ! Nous ne pourrions être plus reconnaissants envers les plus de 450 clients, partenaires et experts issus de plus de 170 entreprises et organismes publics qui ont passé la semaine à San Francisco en notre compagnie. Comme l’a écrit notre PDG, Orion Hindawi, , dans son message lors de l’ouverture de la conférence, nous avons créé CONVERGE afin d’instaurer un dialogue sincère sur les réalités du secteur de la cybersécurité et des opérations informatiques. À en juger par les discussions animées qui se sont succédé sans relâche dans les couloirs et par l'intérêt marqué manifesté lors des sessions prévues au programme, il semble que nous ayons atteint notre objectif.
CONVERGE a marqué pour nous un tournant historique, comme l’ont souligné , , Forbeset : il s’agit d’une transition d’une entreprise spécialisée dans la cybersécurité vers la prochaine grande plateforme d’entreprise. Alors que nous travaillons déjà d'arrache-pied à l'organisation de Tanium CONVERGE17, découvrez comment s'est déroulée la conférence de cette année et restez à l'écoute pour en savoir plus sur l'édition de l'année prochaine.
Les moments forts de la première journée
Depuis la scène principale
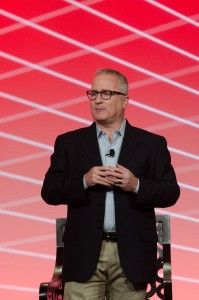
J'ai eu l'honneur d'ouvrir le programme mardi matin, en encourageant les participants à se joindre à la discussion que nous allions entamer.
Les enjeux sont considérables : il ne se passe pas un jour sans qu’on assiste à une nouvelle fuite massive de données, à une attaque par ransomware ou à une cyberattaque perpétrée par des criminels ou un État. SOYEZ PRÊTS, le thème de la conférence, est un appel lancé aux professionnels, aux dirigeants et aux conseils d’administration :
Préparez-vous à la croissance.
Préparez-vous à des ennuis.
Préparez-vous pour l'avenir
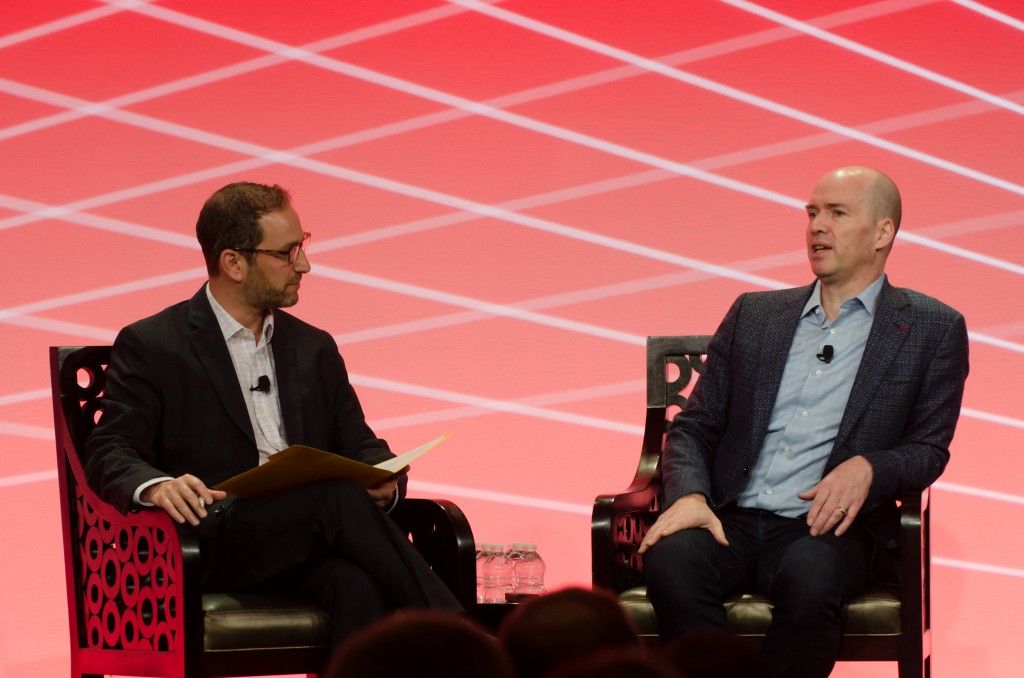
Forbes Miguel Helft, chef du bureau de San Francisco, s'est joint à Ben Horowitz, cofondateur et associé général d'Andreessen Horowitz, sur scène pour une discussion sur la manière dont « les logiciels programment le monde ».
« En général, les êtres humains ne savent pas bien prendre de décisions », a déclaré Ben. « Sur le plan architectural, les décisions doivent être prises en temps réel à la périphérie, là où apparaissent des systèmes et des logiciels hautement intelligents. » Miguel a posé la question suivante : « Ont-ils encore besoin de moi ? » Ce à quoi Ben a répondu que nous devions tirer parti des connaissances collectives et des relations humaines, et y associer la technologie, afin de permettre aux machines de s'améliorer au fil du temps.
« Si nous vivons dans un monde dominé par les logiciels, a demandé Miguel, alors toute sécurité relève-t-elle de la cybersécurité ? » « Rien n'a d'importance si l'on ne se sent pas en sécurité », a-t-il déclaré. « Il y a des choses dont vous savez que vous devez les faire, et il y a des choses qui exposent clairement votre entreprise à des risques : c’est là que réside le problème éthique. »
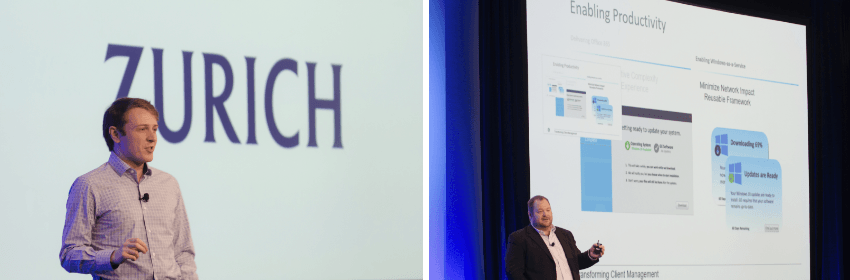
Bon nombre de nos clients ont pris la parole sur la scène CONVERGE lors d'ateliers, de discussions en studio et de témoignages clients. Mardi, Eoghan McCarthy, de Zurich Insurance, a partagé son expérience concernant le déploiement de Tanium : « La première question que tout le monde se pose est : “” Peut-on faire cela avec Tanium ? » « Et je dis généralement oui. » En effet, l'une de nos citations préférées de toute la conférence est celle d'Eoghan : « Tanium n'a pour seule limite que votre imagination. » Ryan Brumback, de GE Digital, a également fait part de son expérience, affirmant que « les cadres communs proposés par Tanium facilitent notre travail au quotidien ».
Joseph Menn , célèbre journaliste spécialisé dans les technologies et titulaire du prix « » décerné par Reuters, s'est entretenu avec Orion lors d'une conversation passionnante portant sur le paysage global des menaces et sur la nécessité de « se préparer » pour l'avenir.
Joe a entamé la discussion en demandant à Orion de confirmer que les Chinois étaient responsables de la récente attaque DDoS visant Dyn. Bien qu'Orion se soit montré réticent, il a tout de même indiqué qu'il se sentait investi d'une responsabilité : celle de fournir à notre secteur les outils nécessaires pour empêcher que ce type d'attaques ne se reproduise à l'avenir. « Nous nous tournons vers un marché datant d’il y a 10 ans ; nous nous concentrons sur les entreprises et non sur l’IoT. » « Tanium s'efforce de combler ce fossé. » Au fond, a-t-il ajouté, tout se résume à une bonne hygiène informatique.
Avec cette dernière vague d’attaques, la prise de conscience s’est renforcée, mais Orion vous invite à cesser de tout classer en deux catégories : « les très vieilles technologies qui ne fonctionnent pas » et « les toutes nouvelles technologies » que les entreprises ne savent pas encore exploiter à grande échelle. « Tanium fonctionne bien parce que nous sommes partis de zéro en pensant à l'avenir », a-t-il déclaré. L'équipe de David et Orion savait que BigFix ne s'adapterait pas à ce nouvel environnement ; elle a donc « fait table rase du passé et est repartie de zéro ».
Même si la nature des attaques a évolué au fil du temps, leurs causes profondes sont restées les mêmes. « Je fais cela depuis 18 ans et nous parlons de la même chose depuis tout ce temps. » L' de gestion des correctifs résout 99 % des problèmes. « Il est temps de cesser de vous demander dans quel immeuble de Shanghai se trouve votre agresseur. »
Le San Francisco Business Times a rencontré Orion pour une séance de questions-réponses à l'issue de l'événement. « Notre principe fondamental est le suivant : nous souhaitons apporter notre aide dans le domaine de la cybersécurité, mais également dans celui des opérations. » « Nous ne voyons pas vraiment de différence entre les deux », a déclaré Orion.
Notre cher Monsieur, , de Robot , consultant technique, Andre McGregor, directeur de la sécurité chez Tanium , et Ryan Kazanciyan, architecte en chef de la sécurité, ont interviewé en direct de Los Angeles le créateur de la série , Sam Esmail, le rédacteur et producteur spécialisé dans les technologies , Kor Adana , ainsi que le coproducteur exécutif et scénariste , Kyle Bradstreet, , afin de vous offrir un aperçu commun des coulisses de cette série télévisée primée.
Les cinq ont évoqué le déroulement du processus créatif, la manière dont ils trouvent de nouvelles idées, et les moments où ils font appel à André et Ryan pour tirer parti de leurs vastes connaissances en informatique afin de prendre les meilleures décisions concernant les intrigues et les aspects logistiques des piratages.
Sam a révélé que la précision technique était essentielle à ses yeux : « Je n'ai jamais compris pourquoi les cinéastes ressentaient le besoin de recourir à des scènes de piratage ridicules et ringardes. »
Anecdote : le président Obama, Robert Downey Jr. et J.J. Abrams sont tous de grands fans de cette série. Le président a même demandé que la saison commence plus tôt, et Sam, connu pour être très protecteur envers la série, a immédiatement accepté. Quand la Maison Blanche vous appelle…
Lors des ateliers
À l'issue des conférences de la scène principale de mardi, les participants ont pu choisir parmi 20 ateliers différents. Il était parfois difficile de choisir où aller, entre les interventions de clients tels que , , PwC,et , et les présentations passionnantes de nos responsables de compte techniques (TAM) sur les meilleures pratiques en matière d’IOC ou sur la manière de dompter la jungle qu’est le registre Windows.
Quelques exemples supplémentaires : Andre McGregor et Jason Truppi, directeur de la détection et de la réponse au niveau des terminaux, ont présenté « Des hacktivistes aux États-nations en passant par Daech », , au cours de laquelle ces anciens agents du FBI devenus chasseurs de cybermenaces ont examiné comment le classement des menaces s’était complètement redéfini entre 2010 et 2016, passant des escroqueries par e-mail nigérianes à l’utilisation de logiciels malveillants à des fins offensives. Ryan Kazanciyan a abordé le thème « Chasser dans l’obscurité », en s’appuyant sur des exemples concrets d’analyse des anomalies et en donnant des conseils sur la manière de collecter efficacement des données et de réduire le bruit. Nous avons clôturé la journée par une intervention conjointe de représentants de Palo Alto Networks, VMware et Tanium, qui ont expliqué comment ces trois entreprises travaillent « mieux ensemble pour la détection et la réponse ».
Voilà un homme qui a tout vu : Aon Anthony Belfiore, responsable de la sécurité informatique (CSO), a déployé Tanium dans trois entreprises.
Lors de son témoignage client, Anthony a expliqué que, la première fois qu’il s’était entretenu avec Orion, il n’était pas certain d’être convaincu par Tanium. Dès qu'Orion lui a montré la visibilité dont il pouvait disposer sur son réseau, il a pris conscience de la situation.
« Waouh, il y a tant de choses que j’ignorais sur mon environnement. » « Dieu nous en préserve, si une faille de sécurité venait à se produire, nous ne saurions absolument pas comment réagir en temps voulu. »
Les membres des équipes produit, conception et sécurité de Tanium – Joe Lea, Ryan Kazanciyan, Doug Van Der Molen et Dave Damato – ont présenté au public le parcours de Tanium, en dévoilant de nouvelles fonctionnalités, des mises à jour et un nouveau module : Tanium Trends. « Trends » n'était qu'une des nombreuses mises à jour et lancements présentés sur scène — vous pouvez en savoir plus sur les annonces relatives aux produits CONVERGE dans l'article d' , d'Orion, intitulé « » (Les mises à jour de CONVERGE : ce qu'il faut retenir).
Orion a invité le Wall Street Journal un journaliste spécialisé dans la cybersécurité Bob McMillan, le directeur des opérations (COO) nouvellement nommé de VMware Sanjay Poonen, ainsi que le président-directeur général de Palo Alto Networks Mark McLaughlin à se joindre à lui pour une table ronde consacrée à la sécurité d’hier et aux défis de demain.
Ces personnes ont abordé le sujet qui fâche, à savoir l'attaque DDoS perpétrée vendredi dernier contre Dyn, et ont clairement indiqué qu'il s'agissait là du côté sombre de l'IoT – et que nous risquons fort d'y être à nouveau confrontés. « Lorsque vous mettez en place plusieurs niveaux d’abstraction, vous tirez des enseignements de certaines des actions menées par les pirates, ce qui vous permet de réagir plus rapidement », a déclaré Sanjay. Mark a comparé la dynamique économique du cyber-commerce à un « combat au couteau dans le domaine de l'automatisation ». Le message clé d’Orion : « Sachez où se trouvent vos données. » Sachez où se trouvent vos biens. « Assurez-vous de consacrer votre budget de sécurité à la protection des actifs que vous souhaitez protéger. »
Dans les ateliers
Parmi les moments préférés des clients lors des sessions du 2 e jour, on peut citer la présentation de Dave Hull, de Tanium, expliquant pourquoi chaque entreprise devrait mettre en place des exercices de « Red Teaming », ainsi que le témoignage d’ , ingénieur en réponse aux incidents au sein d’une agence gouvernementale, qui a raconté comment il avait utilisé Tanium lors d’un exercice pour vaincre la « Red Team » si rapidement que son supérieur lui a même crié : « Laissez-leur faire un autre essai ! » Nous avons également entendu le directeur principal de la cybersécurité d’un grand distributeur, , sur , expliquer comment son équipe est passée d’une approche axée sur la prévention à une approche axée sur la détection des violations commises par des « crapules ».
Tanium Labs
Trente-trois sessions organisées par Tanium Labs — telles que « Suivi des mouvements latéraux », « Gestion continue des correctifs » et « Recherche des mécanismes de persistance » — ont affiché complet et ont attiré un public très nombreux. La demande de nos délégués : davantage de Labs ! Allez encore plus loin l'année prochaine pour les utilisateurs avancés. Et nous répondons : « C'est noté. »
Jack Madden, de , ainsi que BrianMadden.com de TechTarget , a rédigé un article de présentation sur Tanium qui faisait écho à sa propre expérience à l’issue du salon CONVERGE, qualifiant notre point de vue de « rafraîchissant » et d’« à l’opposé des discours marketing creux habituels des fournisseurs de sécurité ».
Nous allons le prendre. Et continuez à développer cela tout au long de l'année à venir.
Découvrez d'autres vidéos de Tanium CONVERGE ici.
À propos de l'auteur : Scott Rubin est directeur marketing chez Tanium, où il est en charge du marketing, de la communication, des affaires publiques et des politiques publiques. Avant de rejoindre Tanium, Scott était associé au sein de la société de capital-risque Andreessen Horowitz, où il conseillait les entreprises de son portefeuille en matière de communication et de stratégie de marque. Avant de rejoindre Andreessen Horowitz, Scott occupait le poste de directeur chez Google, où il a travaillé au sein des équipes chargées des affaires publiques et de la communication ; il était notamment responsable de la communication d'entreprise à l'échelle mondiale.

