We learned about the latest Tanium products and heard thought-provoking views on everything from artificial intelligence to quantum computing. Throughout the day, we saw three major themes emerge.
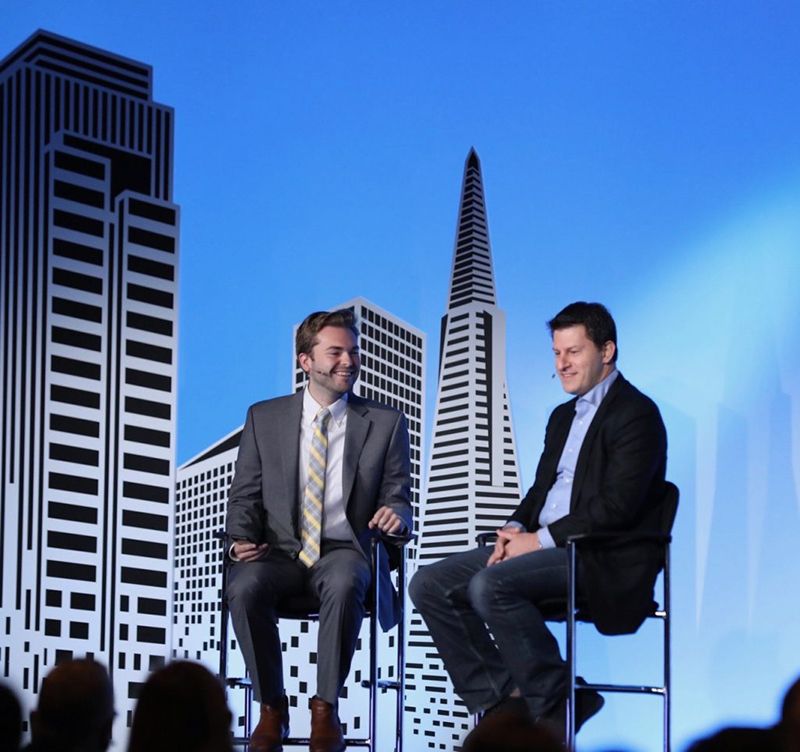
(Orion Hindawi, PDG de Tanium (à droite), en compagnie de Robert Hackett, du magazine Fortune, au CONVERGE17.
La conférence « CONVERGE17 » a démarré sur les chapeaux de roue hier : 600 clients et partenaires de Tanium se sont joints à nous à l'historique Palace Hotel de San Francisco pour une journée composée de conférences plénières, d'ateliers approfondis et de sessions pratiques.
Les intervenants de nos sessions plénières ont abordé un large éventail de sujets : de l’ aux dernières actualités concernant les produits Tanium , en passant par des réflexions stimulantes sur des thèmes allant de l’intelligence artificielle à l’informatique quantique. Tout au long de leurs interventions, ainsi que lors de nos échanges avec les participants aujourd’hui, trois thèmes principaux se sont dégagés :
- Il est temps d'affronter les dures réalités en matière de cybersécurité ;
- Il est temps de trouver de nouveaux moyens de communiquer avec les conseils d'administration et les dirigeants de haut niveau au sujet de la menace existentielle que représentent les cyberattaquants pour notre mode de vie ; et
- Il est temps de se préparer à un avenir où abonderont les appareils connectés à l'Internet des objets, les véhicules autonomes et une multitude d'autres technologies qui transformeront notre façon de vivre et de travailler.
Voici ce que nous avons appris.
Faire face aux dures réalités de la cybersécurité
Orion Hindawi, PDG de Tanium, a fait preuve d'un grand sens des réalités lors de son entretien informel avec Robert Hackett, du magazine Fortune, en démystifiant l'idée selon laquelle la technologie suffirait à elle seule à résoudre les défis mondiaux en matière de cybersécurité. « L'idée selon laquelle nous allons vous fournir une boîte noire qui va tout régler « comme par magie » et grâce à laquelle vous ne subirez plus jamais de violation de sécurité est fausse », a-t-il déclaré. « Quiconque vous dit cela vous ment. »
En effet, ces outils peuvent parfois se retourner contre vous, comme l’a souligné Nicole Perlroth, journaliste spécialisée dans la cybersécurité au New York Times, dans sa présentation intitulée « C’est ainsi qu’ils me disent que le monde prendra fin ». Elle a fait référence à son article récent publié sur , qui explique comment des logiciels de cybersécurité ont été utilisés pour espionner des personnes travaillant au sein du gouvernement américain. « Ce qu’il faut retenir, c’est que les logiciels de sécurité constituent un excellent outil d’espionnage », a-t-elle déclaré. « Nous serions idiots de ne pas l’utiliser, mais d’un autre côté, cet outil offre un accès très approfondi à vos systèmes, et si quelqu’un souhaite s’en servir pour effectuer des recherches de signatures en arrière-plan, il peut très bien le faire. »
Alors, que doit faire une organisation ? Selon Hindawi, , adopter de bonnes pratiques de sécurité constitue un bon point de départ. « Nous devons installer les correctifs sur nos ordinateurs, déterminer où se trouvent nos données et commencer à les protéger », a-t-il déclaré. « Est-ce que je pense que ce problème va être résolu ? » « Non. Mais nous pouvons compliquer la tâche des pirates et réduire leurs chances de réussite. »
Il est également essentiel de comprendre les dynamiques d'entreprise qui empêchent les organisations d'effectuer des tâches élémentaires de cyberhygiène, telles que l'application de correctifs. « L’une des principales raisons pour lesquelles les gens n’installent pas de correctifs est que le service concerné ne souhaite pas subir d’interruption de service », a déclaré M. Hindawi. Personne dans le secteur informatique ne souhaite être responsable de la mise hors service d'une application essentielle à l'activité pendant une semaine à cause d'un correctif qui a mal tourné. Mais « si je vous permets d'appliquer un correctif en trois minutes et de le supprimer en trois minutes [en cas de problème], le risque que vous encourez est moindre. » « Si nous fournissons de meilleurs outils à nos clients, nous pouvons réduire le risque d'une interruption de service d'une semaine. »
Lorsque Hackett lui a demandé s'il voyait le paysage de la cybersécurité plutôt comme un verre à moitié vide ou à moitié plein, Hindawi a répondu : « C'est juste un verre, mec. » Il a ajouté : « Nous en sommes à un stade où les gens sont constamment victimes de violations de données, et c'est pénible ; nous devons nous efforcer d'éviter d'en arriver là. »
Aborder la question de la cybersécurité avec votre conseil d'administration
Jason Kilar, PDG fondateur de Hulu, s'est appuyé sur sa propre expérience pour revenir sur la principale erreur qu'il a constatée chez les cadres dirigeants et les membres des conseils d'administration en matière de cybersécurité. « Ils estiment que cela n’est pas digne de leur fonction », a-t-il déclaré lors de notre conversation informelle. « De nos jours, de nombreux dirigeants de haut niveau partent du principe qu’une personne au sein de leur organisation en est responsable, et s’en tiennent là. »
M. Kilar a laissé entendre que moins de 3 % des membres des conseils d'administration à travers le monde avaient une quelconque connaissance du sujet de la cybersécurité, sans parler d'en être des experts. « Les personnes qui occupent ces postes ont peur parce qu’elles n’y connaissent rien, elles sont plus ignorantes qu’elles ne devraient l’être et elles ne veulent pas le montrer », a-t-il déclaré. « Notre rôle consiste à expliquer aux membres de notre conseil d'administration pourquoi cela est important pour notre entreprise et quelles mesures nous prenons à cet égard. »
Même si vous n'avez pas personnellement accès à votre conseil d'administration ou aux cadres supérieurs de votre organisation, il existe des moyens de faire entendre votre message, selon M. Kilar. Une solution consiste à s'inspirer de la pratique d'Amazon, qui consiste à rédiger des descriptions de cinq à six pages. « Vous ne vous retrouverez peut-être pas dans une salle de réunion du conseil d'administration, mais si vous rédigez un texte qui sera inclus dans le dossier distribué avant une réunion du conseil d'administration », cela peut avoir un impact considérable. Vous ne savez pas quoi écrire ? M. Kilar a déclaré : « Sensibilisez votre conseil d'administration et vos cadres supérieurs à la nature de votre mission, aux risques auxquels l'entreprise est exposée et aux mesures que vous prenez pour y remédier. » « Mon meilleur conseil est de rédiger les cinq meilleures pages de récit que vous ayez jamais écrites de toute votre vie, expliquant pourquoi ce sujet est important, ce que vous faites pour y remédier et comment les autres peuvent vous aider. »
M. Kilar a également suggéré d'impliquer les clients afin de faire comprendre à votre direction l'importance de la cybersécurité. « Faites un sondage auprès d’eux. » « Faites-les intervenir en tant que groupe d’experts, en quelque sorte, auprès des dirigeants », a-t-il déclaré. « Si cela ne fonctionne pas, allez travailler dans une autre entreprise. » « Si la direction ne se soucie pas de ce qui importe aux clients, ne travaillez pas dans cette entreprise. »
Même si les défis liés à la formation des cadres supérieurs et des membres du conseil d'administration peuvent sembler de taille, il convient de garder à l'esprit que les RSSI et les autres responsables de la cybersécurité disposent aujourd'hui d'une influence plus importante au sein de leur organisation qu'il y a encore quelques années. « Le RSSI n'a jamais eu autant d'influence au sein du conseil d'administration », a déclaré M. Perlroth. « Les conseils d’administration continuent de faire appel à l’expertise des RSSI ; il n’y a plus de barrière entre le conseil d’administration, le PDG et le RSSI. » En cas de faille de sécurité, ce n’est plus seulement le RSSI qui est licencié. C'est le PDG qui perd son poste à la suite de certaines de ces violations. « Je ne pense pas que la prise de conscience ait jamais atteint le niveau où elle se trouve aujourd’hui. »
Et si vous occupez un poste de direction ou si vous siégez au conseil d'administration, M. Kilar avait également quelques conseils à vous donner. « Soyez un sacré bon auditeur. » Faites preuve d'empathie. Mettez votre ego et votre intelligence de côté. « Ne tirez pas de conclusions hâtives et contentez-vous d’écouter. »
Regarder vers l'avenir
Marc Andreessen et Peter Diamandis ont entamé leur conversation, à la fois libre et stimulante, en évoquant « l'accélération de l'accélération du changement ».
La question, bien sûr, est de savoir comment nous allons nous adapter à tous les changements qui se profilent. « Je ne pense pas que le monde se rende compte à quel point les choses évoluent rapidement », a déclaré M. Diamandis. « Je considère cela comme un tsunami de changement. Les êtres humains n’aiment pas le changement. »
M. Andreessen a fait remarquer que le rythme du changement s'accélère dans certains secteurs, mais pas autant dans d'autres. « Le rythme d'adoption des technologies dans l'économie et dans le monde varie considérablement d'un secteur à l'autre », a-t-il déclaré. Lorsque nous constatons que des secteurs tels que le commerce de détail, le commerce électronique, les médias et les communications connaissent une transformation en profondeur, « nous pensons que le reste de l'économie doit fonctionner de la même manière ». Mais si vous avez récemment réglé des frais de scolarité, eu des problèmes de santé ou acheté une maison, vous savez que ces secteurs ont très peu recours aux technologies par rapport à d'autres secteurs d'activité. Dans ces cas-là, comme dans d’autres, « nous avons besoin d’un certain niveau de technologie, mais aussi d’un certain niveau de réforme institutionnelle ».
Tout en reconnaissant l'ampleur de la tâche qui l'attend, M. Andreessen se montre optimiste quant à un avenir riche en véhicules autonomes, en intelligence artificielle, en appareils connectés à l'Internet des objets et en magie de l'informatique quantique. Il estime que ces technologies, ainsi que d'autres, contribueront à la création d'emplois, à l'amélioration du niveau de vie à l'échelle mondiale et à l'élargissement des possibilités d'accès à l'éducation pour les populations défavorisées. Et voilà une vision de l'avenir qui nous donne à tous de l'espoir…
Autres articles de la série « Tanium CONVERGE17 » :
- CONVERGE17 : Trois choses que nous avons apprises au 2e jour
- CONVERGE17 : Libérez tout votre potentiel
Vous avez des questions ? Nous avons les réponses. Rejoignez la conversation dès aujourd'hui et échangez avec vos pairs et les experts techniques de Tanium sur notre forum « » () et au sein de la communauté des utilisateurs de Tanium ().
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Scott Rubin est directeur marketing chez Tanium, où il est en charge du marketing, de la communication, des affaires publiques et des politiques publiques. Avant de rejoindre Tanium, Scott était associé au sein de la société de capital-risque Andreessen Horowitz, où il conseillait les entreprises de son portefeuille en matière de communication et de stratégie de marque. Avant de rejoindre Andreessen Horowitz, Scott occupait le poste de directeur chez Google, où il a travaillé au sein des équipes chargées des affaires publiques et de la communication ; il était notamment responsable de la communication d'entreprise à l'échelle mondiale.

