Nous avons pris connaissance des dernières informations concernant le paysage mondial des violations de données et avons discuté des défis posés par le piratage informatique d'État, parmi de nombreux autres sujets. Au fil de la journée, trois thèmes principaux se sont dégagés.
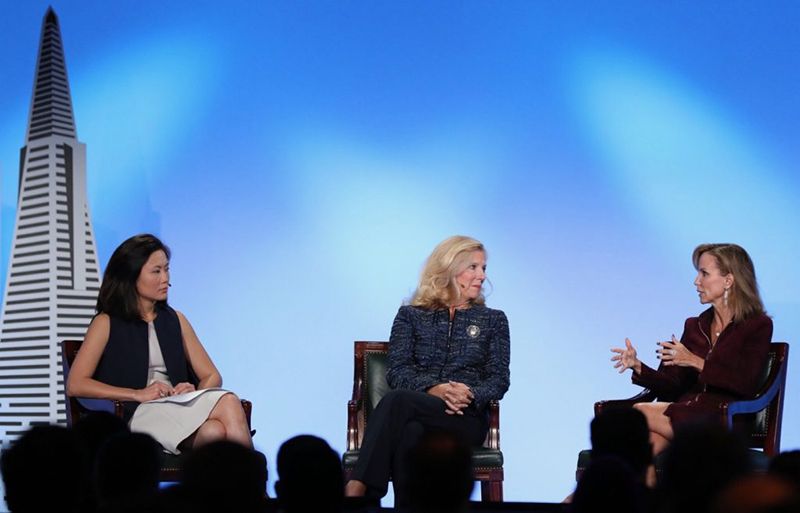
(Denise Zheng (à gauche), Suzanne Spaulding (au centre) et Fran Townsend (à droite) ont abordé la question du piratage informatique d'État lors de la conférence CONVERGE1717.)
Les infrastructures critiques, le piratage informatique d'État et l'importance des principes fondamentaux de la cybersécurité ont été au cœur des préoccupations des intervenants lors des sessions plénières du 2 e jour, au CONVERGE17. Au cours de la journée, trois thèmes principaux se sont dégagés :
- Les pirates informatiques soutenus par des États ciblent les infrastructures critiques
- Les êtres humains constituent nos « points d'accès » les plus vulnérables ; et
- Les organisations ont encore du mal à mettre en place correctement les principes fondamentaux de la cybersécurité.
Les pirates informatiques soutenus par des États ciblent les infrastructures critiques
Si le piratage informatique d'origine étatique constitue un problème pour toutes les organisations, ce sont les propriétaires et les exploitants d'infrastructures critiques qui sont confrontés à la menace la plus grave, selon Denise Zheng, vice-présidente de The Business Roundtable, qui a animé une table ronde sur ce sujet.
« Les cybermenaces pesant sur les infrastructures critiques ne relèvent plus du domaine de la théorie », a-t-elle déclaré. « Elles sont bien réelles et visent le secteur privé ainsi que les pouvoirs publics. » La question qui se pose alors est la suivante : quel est le rôle de l'État dans la protection de ces entités ? « S’ils sont confrontés à des cyberacteurs soutenus par des États-nations, qui disposent de ressources importantes, sont très sophistiqués et bénéficient de la protection juridique de leur gouvernement », a déclaré M. Zheng, « devrions-nous adopter un modèle similaire à celui d’Israël, dans lequel le gouvernement joue un certain rôle dans la surveillance des menaces ? »
Qualifiant les relations entre la communauté technologique et le gouvernement américain de « tendues », Frances Townsend, vice-présidente exécutive de MacAndrews & Forbes et intervenante lors de la table ronde, a déclaré : « Je doute que vous puissiez y parvenir. » La mise en place d'un modèle israélien, dans lequel des acteurs gouvernementaux interviennent au sein d'une entreprise du secteur privé, est peu probable et, pour être franc, délicate. Les sociétés cotées en bourse doivent évaluer leur risque de réputation en raison de leurs relations avec les pouvoirs publics. « Cela soulève des questions relatives à la vie privée et aux libertés publiques, et cela pourrait ne pas être réalisable aux États-Unis. »
Selon M. Townsend, un cadre plus adapté consisterait en un organisme tiers par l'intermédiaire duquel les informations relatives aux menaces pourraient être partagées de manière anonyme. « Cette organisation pourrait jouer le rôle d’« organisme de surveillance entre le secteur privé et le gouvernement », a-t-elle déclaré.
Alors que les gouvernements et les entreprises sont confrontés à ces défis et à bien d'autres encore, la nature des attaques commanditées par des États évolue. « En 2011, lorsque j’ai pris mes fonctions au DHS, nous envisagions les acteurs étatiques sous l’angle de leurs capacités et de leurs intentions », a déclaré Suzanne Spaulding, ancienne sous-secrétaire d’État au Département de la Sécurité intérieure. « Nous évoquions le fait que nous avions d’une part quelques acteurs étatiques clés – la Chine et la Russie – dotés de capacités importantes mais d’une faible intention de nuire, et d’autre part [des pays tels que] l’ , la Corée du Nord et l’Iran, dotés de capacités moindres mais d’une intention plus forte. »
Depuis lors, a déclaré M. Spaulding, « nous constatons une sophistication croissante des capacités de ceux qui souhaitent nous nuire, ainsi qu’une tension grandissante avec ceux qui disposent de capacités importantes ».
Parallèlement, la frontière entre les activités criminelles à but lucratif et les opérations d'espionnage menées par des États s'estompe. « C’est en Corée du Nord que cela apparaît le plus clairement : ce pays tente de financer son régime en partie grâce à des menaces cybernétiques », a déclaré M. Spaulding. « Nous constatons que les États font appel à des acteurs non étatiques en tant que sous-traitants. » « Les frontières s'estompent bel et bien. »
Les frontières s'estompent également entre les domaines de la cybersécurité physique et de la cybersécurité, en particulier pour les organisations impliquées dans nos infrastructures critiques. Selon M. Spaulding, il est essentiel que les personnes chargées de la sécurité physique d'une organisation et celles chargées de la cybersécurité se considèrent comme une seule et même équipe.
En effet, il est essentiel d'associer un large éventail de parties prenantes à vos discussions sur la cybersécurité afin de bien cerner toutes les implications d'une violation pour votre entreprise. « Votre expert en informatique n'est pas plus à même de vous expliquer les répercussions en chaîne d'une cyberattaque sur votre entreprise que votre électricien ne l'est de vous expliquer les répercussions en chaîne d'une coupure d'électricité sur votre entreprise », a déclaré M. Spaulding. « Il faut sortir des sentiers battus de l'informatique et élargir votre vision à l'ensemble de l'équipe. »
Les êtres humains constituent nos « points d'accès » les plus vulnérables
Il est tout aussi important d'avoir une vision lucide de la manière dont vos collaborateurs sont susceptibles de se comporter. « Lorsqu’il n’y a pas de système vulnérable, il y a toujours une personne vulnérable », a déclaré Chris Novak, cofondateur et directeur mondial du Verizon Threat Research Advisory Center, lors de sa présentation intitulée « Un aperçu du paysage des cybermenaces ».
Il a souligné qu'un utilisateur sur 14 se fait piéger par une forme ou une autre d' d'ingénierie sociale ou d' d'attaque par hameçonnage et qu'un quart d'entre eux se font piéger plus d'une fois. À titre d'exemple, a expliqué M. Novak, une organisation avec laquelle il a récemment collaboré lui a indiqué que, lorsqu'elle organisait des formations trimestrielles de sensibilisation à la cybersécurité à l'intention de ses employés, suivies d'exercices de simulation d'hameçonnage, son taux de victimisation se situait entre 3 % et 4 %. Cependant, lorsqu'ils ont interrompu la formation pendant quelques mois, le taux de victimisation a bondi à 38 %. « Certaines organisations me disent que ce chiffre se situe plutôt entre 60 % et 70 % », a-t-il déclaré.
Compte tenu du nombre d'attaques dont sont victimes les entreprises par le biais du phishing, M. Spaulding a souligné que celles-ci devaient continuer à investir dans la formation de leur personnel et dans la mise en place d'outils de base tels que l'authentification multifactorielle, la segmentation et la liste blanche des applications.
« Tout repose sur les bases », a déclaré Novak. « Les entreprises se concentrent tellement sur les solutions avancées et sophistiquées qu’elles en oublient de fermer les portes et les fenêtres. Si vous ne respectez pas certains principes fondamentaux, tout partira en fumée. »
De nombreuses organisations semblent avoir du mal à mettre en place les principes fondamentaux de l'hygiène informatique . « Je ne pense pas que l’on puisse tenir pour acquise l’hygiène de base », a déclaré M. Townsend. « Les entreprises ont fait beaucoup d’efforts, mais je reste perplexe quant au fait qu’elles n’aient pas mis en œuvre certaines mesures élémentaires. »
Les organisations ont encore du mal à mettre en place correctement les principes fondamentaux de la cybersécurité.
Il n'est pas facile de maîtriser les bases, surtout pour les grandes entreprises. Par exemple, le passage d'une authentification à facteur unique à une authentification multifactorielle peut poser toute une série de défis à une organisation, notamment la résistance des utilisateurs, qui voient cette idée d'un mauvais œil. « Mais, en réalité, la plupart de ces attaques pourraient être contrecarrées ou considérablement ralenties si vous disposiez simplement d’une authentification multifactorielle », a déclaré M. Novak. « Et il faut que ce soit disponible à plusieurs endroits. » Tout le monde nous dit : « Oui, nous l'avons. » Mais lorsque l'on commence à creuser, on se rend compte que ce n'était pas le cas partout au sein de l'organisation. « Cela n’existait pas pour les administrateurs, par exemple, ce qui crée des poches de populations vulnérables qui vont être prises pour cible. »
L'application des correctifs est un principe fondamental de l'hygiène informatique souvent cité et essentiel, mais M. Novak a déclaré : « Il est plus important de savoir ce dont vous disposez que de simplement être capable d'appliquer des correctifs. » L'application des correctifs doit aller de pair avec l'inventaire des actifs. Si vous corrigez 99 % de « tout », qu'entend-on par « tout » ? Chaque organisation recèle en son sein un véritable terrain de jeu pour les pirates informatiques. « Ce sont ces aspects de l’organisation dont celle-ci n’a même pas conscience. »
Au début d'une enquête sur une violation de sécurité, l'une des premières mesures prises par Novak et son équipe consiste à demander un inventaire des actifs. « Nous avons mené une enquête sur une faille de sécurité au cours de laquelle ils nous ont présenté trois inventaires d'actifs différents, et aucun d'entre eux n'était exact », a-t-il déclaré.
Dans le cadre d’une autre enquête, menée au Japon, il a déclaré : « Nous sommes intervenus et avons commencé à suivre les agissements des auteurs de la menace, puis nous avons remarqué qu’ils avaient soudainement disparu des radars, mais nous pouvions constater que des données continuaient d’être exfiltrées. » Nous avons découvert dans l'environnement des éléments dont personne ne pouvait expliquer l'origine. Nous avons découvert 30 000 actifs dont ils n'avaient aucune trace. Lorsque nous leur avons posé la question, ils nous ont répondu : « Nous rachetons deux à trois entreprises par mois. » « Il existe donc une marge d’erreur quant à ce qu’ils considèrent comme leur appartenant. »
Alors que les organisations peinent à maîtriser les principes fondamentaux, le secteur du piratage informatique continue de se développer. Selon M. Novak, la plupart des groupes qui mènent des activités commerciales sur le Dark Web fonctionnent comme une entreprise. « Nous sommes tous ici parce que nos entreprises ont pour objectif de prospérer, de générer des bénéfices et de satisfaire nos clients », a-t-il déclaré. « Ces types font exactement la même chose. » Ils souhaitent gagner de l'argent et satisfaire leurs clients. Vous pouvez vous rendre sur ces sites et soumettre un appel d'offres concernant des logiciels malveillants. Vous verrez que les gens se bousculeront littéralement pour essayer de vous fournir ce logiciel malveillant. Sur ces sites, vous pouvez acheter des botnets, ainsi que tout ce dont vous pourriez avoir besoin. « Il est important que les gens prennent conscience de la facilité avec laquelle la communauté clandestine a accès à ce type de données et d'informations. »
Si les cyberattaques menées par des États font les gros titres des médias et alimentent notre inquiétude collective, « ce n’est généralement pas si intéressant que ça », a déclaré Orion Hindawi, PDG de Tanium, lors de sa discussion informelle du premier jour de l’ avec Robert Hackett, du magazine Fortune. Dans de nombreux cas, a-t-il déclaré, « il s'agit de quelqu'un qui exploite une vulnérabilité connue » qui aurait dû être corrigée il y a plusieurs mois.
La bonne nouvelle, c'est que personne dans ce secteur ne travaille sur ces défis en isolé. Nous pouvons échanger des informations et des enseignements clés lors d'événements tels que CONVERGE, ainsi que par le biais de discussions sur le forum « » () et au sein de la communauté Tanium (). Nous pouvons continuer à améliorer la formation des collaborateurs afin de doter les personnes – nos « points d'accès » les plus vulnérables – des connaissances dont elles ont besoin pour assurer leur sécurité. Et nous pouvons trouver de nouveaux moyens de communiquer avec nos dirigeants et nos conseils d'administration sur la nécessité d'investir dans la cybersécurité. Car lorsque vous évoluez dans un secteur où il n'y a pas de ligne d'arrivée, le mieux que vous puissiez faire est d'apprendre à apprécier la course.
Autres informations tirées de « Tanium CONVERGE17 » :
- CONVERGE17 : Trois choses que nous avons apprises lors de la première journée
- CONVERGE17 : Libérez tout votre potentiel
Vous avez des questions ? Nous avons les réponses. Rejoignez la conversation dès aujourd'hui et échangez avec vos pairs et les experts techniques de Tanium sur notre forum « » () et au sein de la communauté des utilisateurs de Tanium ().
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Scott Rubin est directeur marketing chez Tanium, où il est en charge du marketing, de la communication, des affaires publiques et des politiques publiques. Avant de rejoindre Tanium, Scott était associé au sein de la société de capital-risque Andreessen Horowitz, où il conseillait les entreprises de son portefeuille en matière de communication et de stratégie de marque. Avant de rejoindre Andreessen Horowitz, Scott occupait le poste de directeur chez Google, où il a travaillé au sein des équipes chargées des affaires publiques et de la communication ; il était notamment responsable de la communication d'entreprise à l'échelle mondiale.

