Il s'agit du premier volet de notre série de trois articles de blog intitulée « EDR Matters ». Dans cette série, Tyler Oliver, directeur de la détection et de la réponse aux incidents sur les terminaux chez Tanium pour la région EMEA, et Ben Crocker, directeur senior de la gestion technique des comptes pour la région EMEA, partagent leurs points de vue personnels sur la manière dont les entreprises peuvent réduire le temps et les ressources nécessaires dans les domaines de la détection, de l'investigation et de la résolution des incidents de sécurité, quelle que soit leur ampleur. Dans cette première partie, nous abordons la phase de détection du processus et examinons comment la plateforme Tanium peut être utilisée pour bénéficier d'un meilleur contrôle et d'une plus grande flexibilité en matière de détection, d'investigation et de correction.
(Image : Geralt / Pixabay)
Le temps nécessaire pour détecter, enquêter et, au final, remédier à un incident de sécurité ou le résoudre est considéré par la plupart des organisations comme un indicateur clé permettant de mesurer leur réussite. Par le passé, nous avons constaté que certaines organisations ne parvenaient pas à réduire le temps nécessaire pour boucler la boucle dans un ou plusieurs de ces domaines.
Dans cette série d'articles de blog, nous partageons notre point de vue personnel sur la manière dont les organisations peuvent réduire le temps et les ressources nécessaires à la détection, à l'investigation et à la résolution des incidents de sécurité, quelle que soit leur ampleur. Nous examinons également brièvement comment la plateforme Tanium peut être utilisée pour bénéficier d'un meilleur contrôle et d'une plus grande flexibilité dans le processus de détection, d'investigation et de correction. Il convient de noter que, bien que notre série d'articles de blog soit axée sur les enquêtes au niveau des terminaux, nous recommandons toujours de mettre en place une stratégie de défense bien élaborée, intégrant d'autres outils et techniques au-delà des terminaux. Cela inclut la phase de détection du processus.
Comme nous l'avons constaté à maintes reprises, les organisations victimes d'une intrusion constatent généralement un décalage important entre le moment où un incident se produit et celui où il est détecté, que ce soit en interne ou en externe. Dans n'importe quel incident, ce « temps de séjour » peut rapidement faire la différence entre un simple problème de sécurité et une compromission à l'échelle de l'entreprise. Ce retard pourrait par la suite nécessiter d'importantes ressources humaines et techniques pour être résolu. Il existe plusieurs mesures que vous et votre organisation pouvez prendre pour contribuer à réduire ce « temps de séjour » et mettre en place un programme de détection approfondi.
Évaluation de l'efficacité de la capacité de détection
Pour mettre en place une capacité de détection fiable et efficace, vous devez vous concentrer à la fois sur les ensembles de données disponibles à des fins de comparaison et sur les renseignements relatifs aux menaces auxquelles vous pourriez être confronté. L'objectif ? Afin de réduire le temps nécessaire à la détection des menaces au sein de votre organisation. C'est certainement plus facile à dire qu'à faire. Pour être véritablement efficace, vous avez besoin de plusieurs points de données, qui peuvent être difficiles à collecter, ainsi que de la capacité à comparer ces ensembles de données à des renseignements, qui peuvent eux aussi être difficiles à obtenir.
En matière de détection des menaces au niveau des terminaux, l'ensemble de données servant de référence se compose des informations pouvant être analysées ou extraites des systèmes d'exploitation, des systèmes de fichiers et des éléments matériels. Vous pouvez obtenir une meilleure visibilité sur ces artefacts en déployant une solution EDR (Endpoint Detection and Response) d' qui permet d'analyser ou d'interroger rapidement les données disponibles. Une fois que vous êtes en mesure d'interroger rapidement les données, il ne vous reste plus qu'à exploiter rapidement ces informations.
Dans un modèle traditionnel, l'analyse s'effectue en collectant les données pour les transmettre à un centre d'analyse. Cela peut s'avérer fastidieux et prendre beaucoup de temps, ce qui se traduit au final par un « temps de séjour » plus long. La méthode la plus rapide consiste à appliquer l'intelligence directement au niveau du terminal. Le terminal peut alors faire l'objet d'une surveillance constante et ne fournir que les données relatives aux détections. Cela a notamment pour conséquence de réduire le besoin de disposer d'une infrastructure de collecte de données à grande échelle et à long terme, ou d'augmenter la bande passante du réseau pour la diffusion de données en continu.
Exploiter les informations sur les menaces sous différentes formes
La détection ne doit pas reposer uniquement sur des renseignements statiques pour déclencher des alertes qui feront ensuite l'objet d'une enquête plus approfondie. Cela peut amener les analystes à minimiser l'importance des alertes et à sous-utiliser les informations fournies. Une stratégie de détection efficace doit viser à tirer le maximum d'informations utiles des renseignements sur les menaces que vous recevez.
La mise au point d'indicateurs statiques, ou l'importation de ces indicateurs à partir d'un flux, constitue généralement le moyen le plus simple d'exploiter les données analytiques. Dans la plupart des cas, cela ne nécessite qu'une modification minime des données analytiques, à condition que les outils que vous utilisez permettent d'intégrer rapidement ces données dans vos processus actuels. La plupart des indicateurs de compromission (IOC) relèvent de la catégorie des indicateurs statiques. Bien que les valeurs des indicateurs puissent évoluer au fil du temps, la plupart d'entre eux sont conçus pour détecter des menaces statiques, telles qu'un hôte donné ou un indicateur lié au réseau. La transformation de vos indicateurs statiques en indicateurs dynamiques plus fiables nécessite en effet certaines procédures et un certain savoir-faire. Dans la mesure du possible, passez en revue les IOC que vous utilisez actuellement et essayez de les traduire en indicateurs d'attaque (IOA).
L'approche de Tanium en matière de détection
de vitesse. La plateforme Tanium repose sur sa capacité à contacter et à interroger les terminaux de l'ensemble de votre entreprise en quelques secondes. L'intégration de cette rapidité et de cette envergure sans précédent dans une capacité de détection à l'échelle de l'entreprise réduit le délai de mise en œuvre des informations, ce qui, par conséquent, réduit le délai de détection ou « temps de séjour ». L'association des capacités de détection en temps réel offertes par le moteur de détection haute fidélité et à faible impact à l'échelle et à la rapidité de la plateforme Tanium permet de transformer les informations nouvelles, et potentiellement urgentes, en mesures concrètes dans un délai de quelques secondes, et ce au sein des plus grandes entreprises. Une fois les renseignements recueillis, ils sont immédiatement analysés et transmis aux personnes qui en ont besoin.
Étendue et profondeur des données
Afin d'obtenir les meilleures capacités de détection possibles, une solution doit recourir à différentes méthodes et utiliser diverses techniques. La plateforme de Tanium s'appuie sur plusieurs modules pour assurer une notification en temps quasi réel, notamment :
- Intelligence structurée
- Analyse des fichiers et de la mémoire
- Détection basée sur le comportement
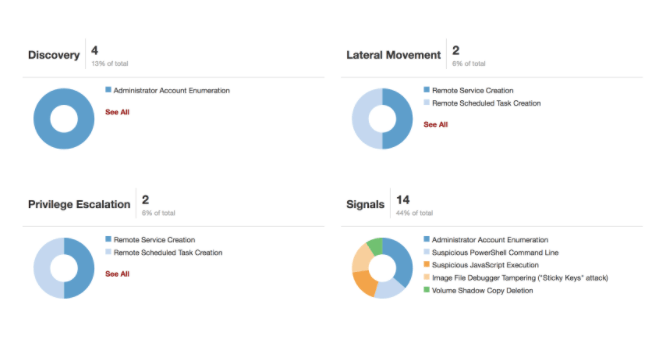
Ces éléments sont ensuite comparés aux artefacts disponibles, notamment les fichiers actifs et la mémoire, ou encore les informations historiques concernant les fichiers, le DNS, les processus, le registre et les événements de sécurité. Alors que les IOC traditionnels sont efficaces pour comparer des menaces connues (des modèles qui correspondent), les Tanium Signals sont des règles basées sur le comportement, conçues pour faciliter l'identification des IOA. Les IOA comptent parmi les types d'indicateurs les plus difficiles à normaliser. Ce type d'intelligence vous permet de comparer des schémas comportementaux entre plusieurs domaines de données, tels que la création de fichiers par un processus, les arborescences de processus suspects ou la détection d'artefacts liés à des fichiers.
La combinaison de ces mécanismes garantit une visibilité optimale sur les activités suspectes au sein d'une infrastructure. Une plateforme bien conçue devrait vous aider à transformer vos activités EDR, qui constituent actuellement un processus fastidieux, en ce que nous appelons « Easy » Detection and Response, en vous permettant de :
- Intégrer automatiquement plusieurs sources de renseignements.
- Appliquer automatiquement des informations de sécurité au terminal.
- Bénéficiez automatiquement d'alertes en temps réel.
- Réalisez une analyse des causes profondes à grande échelle.
- Veuillez répondre comme il convient.
Détection en continu
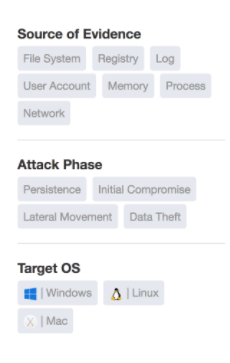
Comme indiqué plus haut, le délai entre une intrusion potentielle et la détection d'une activité malveillante peut s'étendre sur plusieurs semaines, voire plusieurs mois. Ce délai correspond à une période d'incertitude : la mentalité consistant à « partir du principe qu'une intrusion a eu lieu » et la « mise en œuvre continue des activités EDR » constituent la pratique courante. Les fonctionnalités de Tanium comprennent :
- Une approche multicouche en matière de renseignements et d'alertes, qui offre une barrière de détection plus solide ;
- La capacité à prendre en charge toutes les étapes du cycle de vie d'une attaque et à obtenir rapidement des informations exploitables ; et
- Un large éventail de données associées, qui permettent d'établir des corrélations entre les événements et de les valider.
Tanium offre un large éventail de fonctionnalités permettant de rechercher, de détecter, d'analyser, de contenir et de corriger les menaces et les vulnérabilités avec une rapidité et une évolutivité inégalées. Les analystes et les professionnels peuvent partir d'une piste initiale, rechercher, filtrer et visualiser rapidement des données d'investigation afin de changer d'angle d'approche et de mener une enquête.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos des auteurs : Tyler Oliver est directeur de la détection et de la réponse au niveau des terminaux (Endpoint Detection and Response) chez Tanium pour la région EMEA, et Ben Crocker est directeur senior de la gestion technique des comptes pour la région EMEA.

